

Anul acesta am început un proiect amplu pentru crearea unui cyberpoligon – o platformă pentru exerciții cibernetice ale companiilor din diferite domenii. Pentru aceasta, este necesar să creăm infrastructuri virtuale "identice cu cele reale" – pentru a replica structura internă tipică a unei bănci, a unei companii energetice etc., și nu doar în ceea ce privește segmentul corporativ al rețelei. În curând vă vom povesti despre infrastructurile bancare și alte infrastructuri ale cyberpoligonului, iar astăzi – despre cum am abordat această sarcină în segmentul tehnologic al unei întreprinderi industriale.
Desigur, tema exercițiilor cibernetice și a cyberpoligoanelor nu este nouă. În Occident, a apărut de mult un cerc de oferte concurente, diferite abordări pentru exercițiile cibernetice, precum și cele mai bune practici. "Un bun ton" pentru serviciile de securitate informațională este de a testa periodic capacitatea de a respinge atacurile cibernetice în practică. Pentru Rusia, aceasta este încă o temă nouă: da, există o ofertă mică, care a apărut acum câțiva ani, dar cererea, în special în industriile de producție, a început să se formeze abia acum. Credem că există trei motive principale pentru aceasta – totodată probleme care au devenit deja foarte evidente.
Lumea se schimbă prea repede
Acum 10 ani, hackerii atacau în principal organizațiile din care puteau extrage rapid bani. Pentru industrie, această amenințare era mai puțin relevantă. În prezent, vedem că obiectul interesului lor devine și infrastructura organizațiilor guvernamentale, energetice și a întreprinderilor industriale. Aici ne confruntăm mai des cu încercări de spionaj, furt de date în diverse scopuri (cercetare concurențială, șantaj), precum și obținerea unor puncte de prezență în infrastructură pentru a le vinde ulterior unor părți interesate. De asemenea, chiar și banalii ransomware precum WannaCry au afectat multe dintre aceste obiecte la nivel global. Prin urmare, realitățile moderne impun ca specialiștii în securitatea informației să ia în considerare aceste riscuri și să formeze noi procese de securitate informațională. În special, să îmbunătățească regulat calificarea și să exerseze abilități practice. Personalul de la toate nivelurile managementului operațional și de dispecerat al obiectelor industriale trebuie să aibă o înțelegere clară a acțiunilor ce trebuie întreprinse în cazul unui atac cibernetic. Însă a desfășura exerciții cibernetice pe propria infrastructură – fie, riscurile clar depășesc beneficiile posibile.
Neînțelegerea realităților posibilităților răufăcătorilor de a sparge sistemele SCADA și sistemele IIoT
Această problemă există la toate nivelurile organizațiilor: nici măcar toți specialiștii nu înțeleg ce ar putea să se întâmple cu sistemul lor, ce vectori de atac există asupra acestuia. Ce să mai spunem de conducere.
Oamenii din securitate se referă adesea la „spațiul de aer”, care ar putea împiedica răufăcătorul să iasă din rețeaua corporativă, dar practica arată că în 90% dintre organizații există o conexiune între segmentul corporativ și cel tehnologic. De asemenea, elementele de construcție și gestionare a rețelelor tehnologice au, de asemenea, vulnerabilități, ceea ce am observat, în special, studiind echipamentele. și .
Este dificil să construiești un model adecvat al amenințărilor
În ultimii ani, procesele de complexificare a sistemelor informaționale și automatizate au fost continue, iar trecerea la sistemele ciberfizice presupune integrarea resurselor de calcul cu echipamentele fizice. Sistemele devin atât de complexe încât este imposibil să prezici toate consecințele atacurilor cibernetice folosind metode analitice. Este vorba nu doar despre daunele economice pentru organizație, ci și despre evaluarea consecințelor care sunt relevante pentru tehnologi și industrie – scăderi ale consumului de energie electrică, de exemplu, sau ale altor tipuri de produse, dacă discutăm despre sectorul petrolier și gaze sau chimie petroliere. Și cum să stabilești prioritățile într-o astfel de situație?
Acestea sunt, în opinia noastră, premisele care au dus la dezvoltarea conceptului de antrenamente cibernetice și poligoane cibernetice în Rusia.
Cum este structurat segmentul tehnologic al poligonului cibernetic
Poligonul cibernetic este un complex de infrastructuri virtuale care replică infrastructurile standard ale întreprinderilor din diverse industrii. Acesta permite "să ne antrenăm pe pisici" – să exersăm abilitățile practice ale specialiștilor fără riscuri ca ceva să meargă prost, și antrenamentele cibernetice să cauzeze daune activității unei întreprinderi reale. Mari companii de securitate IT încep să dezvolte această direcție, iar antrenamente cibernetice în format de joc pot fi vizionate, de exemplu, la Positive Hack Days.
Schema standard a infrastructurii de rețea a unei întreprinderi mari sau a unei corporații este un set standard de servere, computere de lucru și diverse dispozitive de rețea, cu un set standard de software corporativ și sisteme de securitate informațională. Poligonul cibernetic industrial este exact același lucru, plus o specificitate serioasă, care complică drastic modelul virtual.
Cum am apropiat poligonul cibernetic de realitate
Conceptual, aspectul părții industriale a poligonului cibernetic depinde de metoda aleasă pentru modelarea unui sistem ciberfizic complex. Există trei abordări principale de modelare:
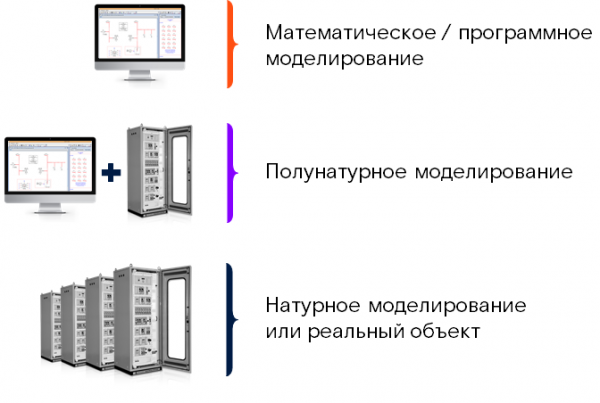
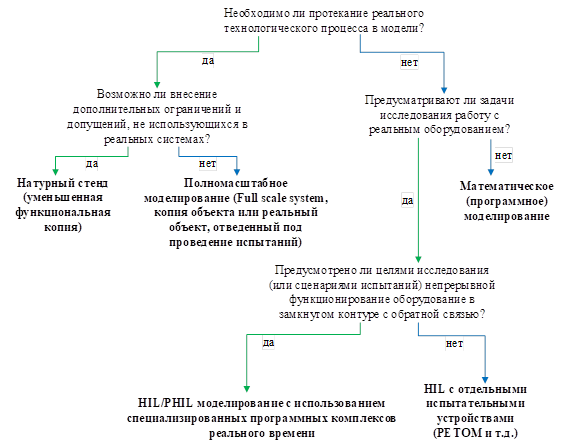
Fiecare dintre aceste abordări are avantajele și dezavantajele sale. În diferite cazuri, în funcție de scopul final și de constrângerile existente, pot fi aplicate toate cele trei modalități de modelare menționate mai sus. Pentru a formaliza alegerea acestor metode, am elaborat următorul algoritm:
Avantajele și dezavantajele diferitelor metode de modelare pot fi prezentate sub formă de diagramă, unde axa ordonatelor reprezintă aria de acoperire a domeniilor de cercetare (adică flexibilitatea instrumentului de modelare propus), iar axa absciselor reprezintă precizia modelării (gradul de corespondență cu sistemul real). Rezultatul este practic un pătrat Gartner:
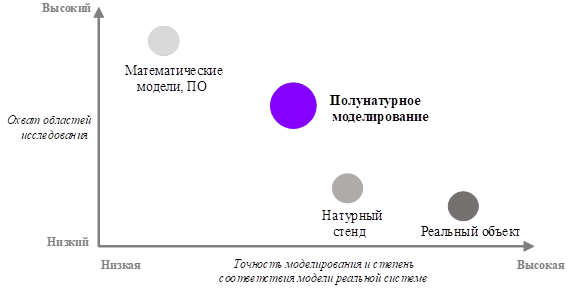
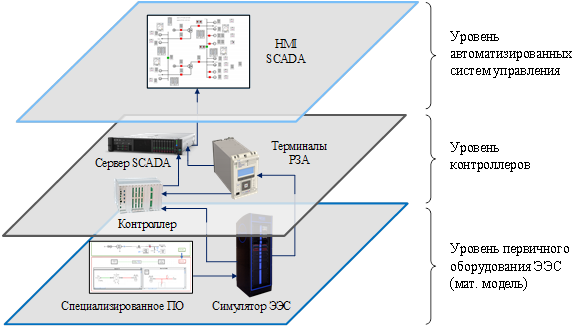
Astfel, modelarea optimă din punct de vedere al raportului între precizie și flexibilitate este așa-numita modelare semi-naturale (hardware-in-the-loop, HIL). În cadrul acestui abordări, sistemul ciberfizic este parțial modelat cu ajutorul echipamentului real și parțial cu ajutorul modelelor matematice. De exemplu, o substație electrică poate fi reprezentată prin dispozitive microprocesor reale (terminale de protecție relai), servere ale sistemelor automatizate de control și alte echipamente secundare, iar procesele fizice care au loc în rețeaua electrică sunt implementate cu ajutorul unui model computerizat. Bun, am stabilit metoda de modelare. După aceasta, a fost necesar să dezvoltăm arhitectura ciberpoligonului. Pentru ca exercițiile cibernetice să fie realmente utile, toate interconexiunile sistemului ciberfizic complex trebuie să fie recreate cât mai precis pe poligon. Prin urmare, la noi, ca în viața reală, partea tehnologică a ciberpoligonului constă în mai multe niveluri interconectate. Vă reamintesc că infrastructura tipică a rețelelor industriale include cel mai de bază nivel, care se referă la așa-numitul „echipament primar” - acesta poate fi fibră optică, rețea electrică sau altceva - în funcție de industrie. Aceasta schimbă date și este gestionată de controllere industriale specializate, iar acestea, la rândul lor, de sistemele SCADA.
Am început crearea părții industriale a ciberpoligonului cu segmentul energetic, care este acum o prioritate pentru noi (în planuri - industria petrolieră, gazieră și chimică).
Este clar că nivelul echipamentului primar nu poate fi realizat prin modelare directă folosind obiecte reale. De aceea, în prima etapă, am dezvoltat un model matematic al energiei și al zonei înconjurătoare a sistemului energetic. Acest model include tot echipamentul de putere al stațiilor electrice - linii de transmisie, transformatoare etc., și este realizat într-un complex software specializat RSCAD. Modelul creat în acest mod poate fi procesat de un complex computațional în timp real - caracteristica sa principală este că timpul procesului în sistemul real și timpul procesului în model sunt absolut identice - adică, dacă un scurtcircuit în rețeaua reală durează două secunde, exact atât va fi modelat în RSCAD). Obținem astfel o zonă „vie” a sistemului energetic, funcționând conform tuturor legilor fizicii și chiar reacționând la influențe externe (de exemplu, declanșarea terminalelor de protecție și automatizare, deconectarea întrerupătoarelor etc.). Interacțiunea cu dispozitive externe a fost realizată prin intermediul unor interfețe de comunicare specializate, personalizabile, care permit modelului matematic să interacționeze cu nivelul controlerelor și cu nivelul sistemelor automatizate.
Nivelurile controlerelor și sistemelor automate de gestionare a energiei pot fi create folosind echipamente industriale reale (deși, la nevoie, putem utiliza și modele virtuale). La aceste două niveluri se află, respectiv, controlerele și mijloacele de automatizare (RZA, PMU, USPD, contoare) și sistemele automate de gestionare (SCADA, OIK, AIISKUÉ). Modelarea directă permite să crească semnificativ realismul modelului și al exercițiilor cibernetice, deoarece echipele vor interacționa cu echipamentele industriale reale care au specificul, bug-uri și vulnerabilități proprii.
În a treia etapă, am implementat interacțiunea părților matematice și fizice ale modelului folosind interfețe hardware și software specializate și amplificatoare de semnal.
În cele din urmă, infrastructura arată cam așa:
Toată echipamentul poligonului interacționează între ele la fel ca într-un sistem ciber-fizic real. Mai exact, pentru construirea acestui model, am utilizat următoarele echipamente și resurse de calcul:
- Complexul de calcul RTDS pentru realizarea calculelor „în timp real”;
- Locul de muncă automatizat (ARM) al operatorului, dotat cu software pentru modelarea procesului tehnologic și a echipamentului de bază al stațiilor electrice;
- Rack-uri cu echipamente de comunicație, terminale de protecție și echipamente de automatizare a proceselor tehnologice;
- Rack-uri de amplificatoare, destinate amplificării semnalelor analogice de la placa de conversie digital-analogică a simulatorului RTDS. Fiecare rack de amplificatoare conține un set diversificat de unități de amplificare, utilizate pentru a genera semnalele de intrare de curent și tensiune pentru terminalele de protecție studiate. Semnalele de intrare sunt amplificate la nivelul necesar pentru funcționarea normală a terminalelor de protecție.
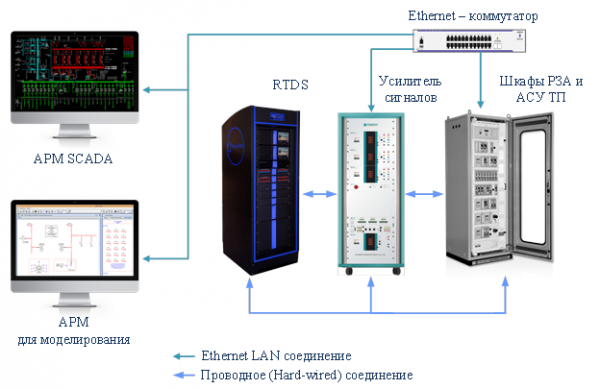
Aceasta nu este singura soluție posibilă, dar, în opinia noastră, este optimă pentru desfășurarea exercițiilor cibernetice, deoarece reflectă arhitectura reală a absoluției majorității stațiilor moderne și, în același timp, poate fi personalizată pentru a reproduce cât mai fidel anumite caracteristici ale unui obiect specific.
În concluzie
Poligonul cibernetic este un proiect vast, iar înainte mai este mult de lucru. Pe de o parte, studiem experiența colegilor noștri din Occident, iar pe de altă parte, trebuie să ne bazăm mult pe propria experiență de lucru cu întreprinderile industriale rusești, deoarece specificitatea există nu doar la diferite industrii, ci și în diferite țări. Este un subiect complex și interesant.
Cu toate acestea, suntem convinși că am ajuns în Rusia la ceea ce se numește „nivel de maturitate”, când și industria începe să conștientizeze necesitatea exercițiilor cibernetice. Aceasta înseamnă că în curând sectorul va avea propriile bune practici, și sper că ne vom întări la nivelul de protecție.
Autori
Oleg Arhanghel'skiy, analist metodolog principal al proiectului „Poligon industrial cibernetic”.
Dmitry Syutov, inginer-șef al proiectului „Poligon industrial cibernetic”;
Andrei Kuznețov, manager of the "Industrial Cyber Range" project, deputy head of the Cybersecurity Laboratory for the Automated Control Systems in Production
Sursa: habr.com
