

Bună! În postarea anterioară am descris funcționarea serviciului nostru MultiSIM în ceea ce privește rezervarea și balansarea canalelor. Așa cum a fost menționat, clienții sunt conectați la rețea prin VPN, iar astăzi voi povesti puțin mai mult despre VPN și posibilitățile noastre în această privință.
Trebuie să menționez că avem, ca operator de telecomunicații, o rețea MPLS vastă, care pentru clienții de telefonie fixă este împărțită în două segmente principale — cel utilizat pentru accesul la internet și cel utilizat pentru crearea de rețele izolate — și anume, prin acest segment MPLS circulă traficul IPVPN (L3 OSI) și VPLAN (L2 OSI) pentru clienții noștri corporativi.
În mod obișnuit, conectarea unui client se face astfel.
Se trasează o linie de acces până la biroul clientului de la cel mai apropiat punct de prezență a rețelei (nod MEN, PPRL, BSSS, FTTB etc.) și apoi, canalul este configurat prin rețeaua de transport până la routerul corespunzător RE-MPLS, pe care îl extragem într-un VRF creat special pentru client, având în vedere profilul de trafic necesar clientului (etichetarea profilului este aleasă pentru fiecare port de acces, în baza valorilor ip precedence 0, 1, 3, 5).
Dacă din diverse motive nu putem organiza complet ultima milă pentru client, de exemplu, biroul clientului se află într-un centru de afaceri unde un alt furnizor este prioritar, sau nu există pur și simplu punctul nostru de prezență în apropiere, atunci anterior clienții erau nevoiți să creeze mai multe rețele IPVPN cu diferiți furnizori (nu cea mai avantajoasă arhitectură din punct de vedere al prețului) sau să rezolve singuri problemele de acces la propriul VRF pe rețeaua internet.
Mulți făceau acest lucru instalând un gateway IPVPN pentru internet — instala un router de margine (hardware sau o soluție pe bază de Linux), conecta un port la canalul IPVPN și altul — la canalul de internet, lansau pe acesta un server VPN și conectau utilizatorii prin propriul lor gateway VPN. Evident, o astfel de schemă generează și probleme: o astfel de infrastructură trebuie construită eficient și, ceea ce este cel mai incomod — întreținută și dezvoltată.
Pentru a simplifica viața clienților noștri, am instalat un hub VPN centralizat și am organizat suport pentru conexiunile deasupra internetului folosind IPSec, astfel că acum clienții trebuie doar să configureze routerul lor pentru a funcționa cu hub-ul nostru VPN printr-un tunel IPSec peste orice internet public, iar noi vom rula traficul acestui client în VRF-ul său.
Pentru cine este util
- Pentru cei care au deja o rețea IPVPN mare și au nevoie de noi conectări într-un timp scurt.
- Pentru toți cei care din diverse motive doresc să transfere o parte din traficul de pe internetul public în IPVPN, dar s-au confruntat anterior cu limitări tehnice legate de mai mulți furnizori de servicii.
- Pentru cei care au în prezent mai multe rețele VPN dispersate pe diferite rețele de telecomunicații. Există clienți care au organizat cu succes IPVPN atât cu Beeline, cât și cu Megafon, și cu Rostelecom etc. Pentru a simplifica lucrurile, pot rămâne doar pe rețeaua noastră unică, VPN, iar toate celelalte canale ale altor operatori să fie redirecționate către internet, după care să se conecteze la IPVPN Beeline prin IPSec și internetul acestor operatori.
- Pentru cei care au deja o rețea IPVPN suprapusă pe internet.
Dacă desfășurați totul la noi, clienții obțin atât suport complet pentru VPN, cât și o infrastructură rezistentă, precum și setări standard care vor funcționa pe orice router cu care sunt obișnuiți (indiferent dacă este vorba de Cisco sau Mikrotik, important este să suporte corect IPSec/IKEv2 cu metode standardizate de autentificare). Apropo de IPSec — în prezent sprijinim doar acesta, dar avem în plan să lansăm funcționarea completă și pentru OpenVPN și Wireguard, astfel încât clienții să nu depindă de protocol și să fie și mai ușor să mute totul la noi; de asemenea, vrem să începeți să conectați clienți de pe computer și dispozitive mobile (soluții încorporate în sistemele de operare, Cisco AnyConnect și strongSwan și altele similare). Cu această abordare, de facto construirea infrastructurii poate fi încredințată operatorului, lăsând doar configurarea CPE sau a gazdei.
Cum decurge procesul de conectare pentru modul IPSec:
- Client submits a request to their manager specifying the required connection speed, traffic profile, and IP addressing parameters for the tunnel (by default, a subnet with a mask /30) and the type of routing (static or BGP). To transmit routes to the client’s local networks in the connected office, IKEv2 mechanisms of the IPSec protocol phase are used with appropriate settings on the client router, or they are announced via BGP in MPLS from the private BGP AS specified by the client in the request. Thus, information about the client networks' routes is fully controlled by the client through the client router settings.
- In response from their manager, the client receives accounting data to include in their VRF as follows:
- IP address of VPN-HUB
- Login
- Authentication password
- Configures CPE, below, for example, two variants of basic configuration:Option for Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 –VPN hub Beeline
pre-shared-key
!
For the static routing option, routes to networks accessible through the VPN hub can be specified in the IKEv2 settings and will automatically appear as static routes in the CPE's routing table. These settings can also be made using the standard method for setting static routes (see below).crypto ikev2 authorization policy FlexClient-author
The route to networks behind the CPE router is a mandatory configuration for static routing between CPE and PE. Data transmission of routes to PE is done automatically when the tunnel is established via the IKEv2 interaction.
route set remote ipv4 10.1.1.0 255.255.255.0 –Local office network
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 –Tunnel address
tunnel source GigabitEthernet0/2 –Internet access interface
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
Routes to the client’s private networks, accessible via the Beeline VPN hub, can be specified statically.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Option for Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
regula 1 permite ip sursă 10.1.1.0 0.0.0.255 –Local office network
#
aaa
schema-serviciu IPSEC
setare rută acl 3999
#
propunere ipsec ipsec
algoritm de autentificare esp sha2-256
algoritm de criptare esp aes-256
#
propunere ike implicită
algoritm de criptare aes-256
grup dh2
algoritm de autentificare sha2-256
metodă de autentificare pre-share
algoritm de integritate hmac-sha2-256
prf hmac-sha2-256
#
partener ike ipsec
cheie pre-partajată simplă
tip id-local fqdn
tip id-remote ip
adresă-remote 62.141.99.183 –VPN hub Beeline
schema-serviciu IPSEC
cerere schimb de configurație
setare schimb de configurație accept
setare schimb de configurație trimite
#
profil ipsec ipsecprof
partener ike ipsec
propunere ipsec
#
interfață Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 –Tunnel address
protocol tunel ipsec
sursă GigabitEthernet0/0/1 –Internet access interface
profil ipsec ipsecprof
#
Rutele către rețelele private ale clientului, disponibile prin concentratorul VPN Beeline, pot fi stabilite staticip rută-static 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip rută-static 172.16.0.0 255.255.0.0 Tunnel0/0/0
Schema de comunicare rezultată arată astfel:
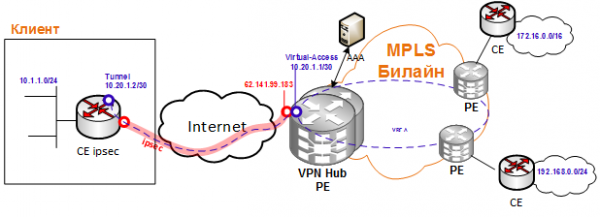
Dacă clientul nu are exemple de configurare de bază, de obicei îl ajutăm să le creeze și le facem disponibile pentru ceilalți.
Rămâne doar să conectăm CPE la Internet, să facem ping către partea opusă a tunelului VPN și către un anumit host din interiorul VPN, și totul poate fi considerat conectat.
În articolul următor, vom explica cum am combinat această schemă cu rezervarea IPSec și MultiSIM folosind CPE Huawei: instalăm CPE-ul nostru Huawei la clienți, care poate utiliza nu doar un canal de internet prin fir, ci și 2 SIM-uri diferite, iar CPE-ul reconstruiește automat tunelul IPSec fie prin WAN prin fir, fie prin radio (LTE#1/LTE#2), realizând o reziliență ridicată a serviciului final.
Un mare mulțumesc pentru pregătirea acestui articol (și, de fapt, autorilor acestor soluții tehnice) colegilor din RnD!
Sursa: habr.com
