

Salut tuturor!
Astăzi vreau să vă povestesc despre soluția cloud de identificare și analiză a vulnerabilităților, Qualys Vulnerability Management, pe care se bazează unul dintre serviciile noastre .
Mai jos vă voi arăta cum este organizată scanarea și ce informații despre vulnerabilități pot fi obținute în urma acesteia.
Ce poate fi scanat
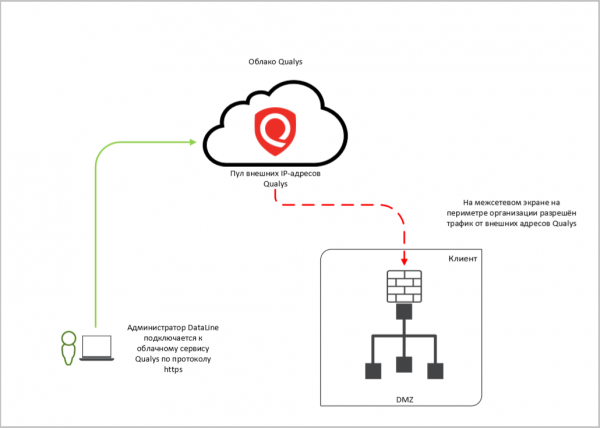
Servicii externe. Pentru a scana serviciile care au acces la internet, clientul ne furnizează adresele IP și datele de autentificare (dacă este necesară o scanare cu autentificare). Scanăm serviciile folosind cloud-ul Qualys și trimitem un raport la final.
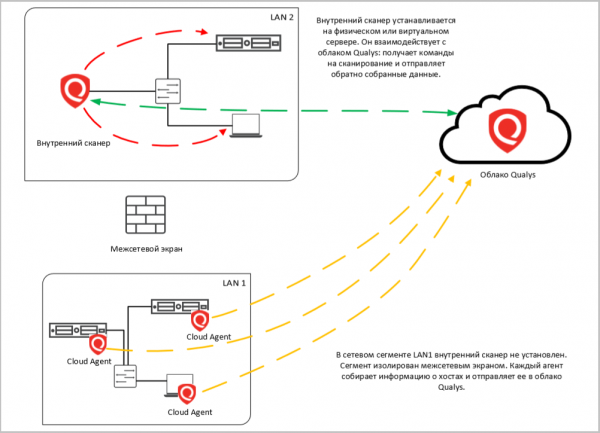
Servicii interne. În acest caz, scannerul caută vulnerabilități pe serverele interne și infrastructura de rețea. Printr-o astfel de scanare se poate efectua un inventar al versiunilor sistemelor de operare, aplicațiilor, porturilor deschise și serviciilor aferente acestora.
Pentru a scana în interiorul infrastructurii clientului, se instalează scannerul Qualys. Cloud-ul Qualys îndeplinește aici rolul de centru de comandă pentru acest scanner.
În plus față de serverul intern cu Qualys, pot fi instalate agenți (Cloud Agent) pe obiectele de scanare. Aceștia colectează informații despre sistem local, practic fără a crea o încărcare asupra rețelei și a gazdelor pe care funcționează. Informațiile obținute sunt trimise în cloud.
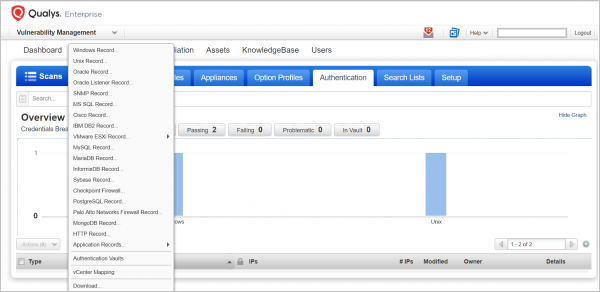
Aici sunt trei puncte importante: autentificarea și alegerea obiectelor pentru scanare.
- Utilizarea autentificării. Unii clienți solicită să efectuăm scanări blackbox, în special pentru serviciile externe: ne oferă un interval de adrese IP fără a specifica sistemul și spun „acționați ca un hacker”. Dar hackerii rareori acționează la întâmplare. Când vine vorba de atac (nu de recon), ei știu ce anume doresc să compromită.
La întâmplare, Qualys ar putea întâlni bannere falsificate și le-ar putea scana în loc de sistemul țintă. De asemenea, fără a înțelege ce anume va fi scanat, este ușor să greșești configurările scanner-ului și să „aplici” serviciul verificat.
Scanarea va aduce mai multe beneficii dacă se fac verificări cu autentificare înainte de sistemele scanate (whitebox). Astfel, scanner-ul va înțelege unde a ajuns și veți obține date complete despre vulnerabilitățile sistemului țintă.

Qualys are multe opțiuni de autentificare. - Gruparea activelor. Dacă se începe scanarea în întregime și fără discernământ, va fi un proces lung și va crea o sarcină suplimentară asupra sistemelor. Este mai bine să grupați serverele și serviciile în funcție de importanță, locație, versiunea OS, criticitatea infrastructurii și alte caracteristici (în Qualys acestea se numesc Asset Groups și Asset Tags) și să alegeți o grupă specifică pentru scanare.
- Alegeți o fereastră tehnică pentru scanare. Chiar dacă ați prevăzut totul și v-ați pregătit, scanarea generează o sarcină suplimentară asupra sistemului. Nu va provoca neapărat degradarea serviciului, dar este mai bine să alegeți un moment specific, ca pentru backup sau aplicarea de actualizări.
Ce se poate afla din rapoarte?
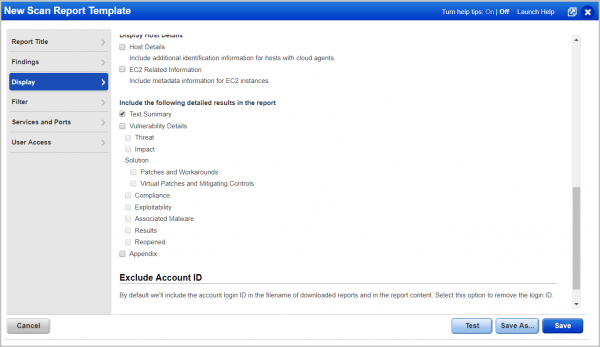
La finalul scanării, clientul primește un raport, care nu conține doar o listă a tuturor vulnerabilităților găsite, ci și recomandări de bază pentru remedierea acestora: actualizări, patch-uri etc. Există multe rapoarte în Qualys: sunt șabloane implicite și se pot crea altele personalizate. Pentru a nu vă pierde în toate aceste opțiuni, este mai bine să clarificați următoarele aspecte:
- cine va vizualiza acest raport: un manager sau un specialist tehnic?
- ce informații doriți să obțineți din rezultatul scanării. De exemplu, dacă doriți să verificați dacă toate patch-urile necesare sunt instalate și cum se desfășoară remedierea vulnerabilităților găsite anterior, atunci este un raport. Dacă doriți doar să efectuați un inventar al tuturor serverelor, atunci este alt raport.
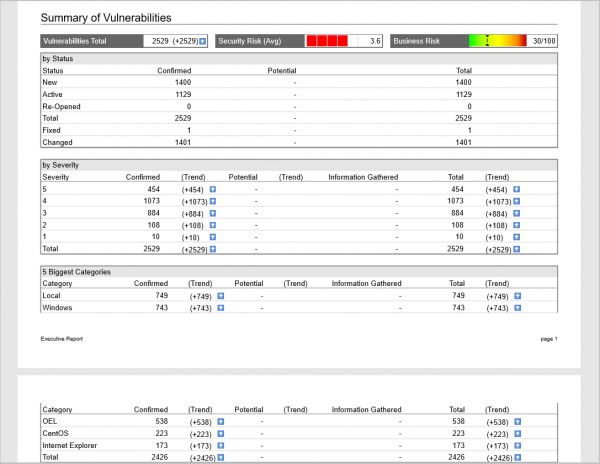
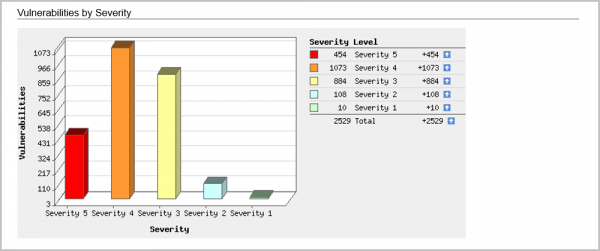
Dacă aveți sarcina de a prezenta o imagine concisă, dar clară, conducerii, puteți crea Executive Report. Toate vulnerabilitățile vor fi organizate pe niveluri de criticitate, grafice și diagrame. De exemplu, primele 10 cele mai critice vulnerabilități sau cele mai frecvente vulnerabilități.
Pentru specialistul tehnic, există Technical Report cu toate detaliile și specificațiile. Se pot crea următoarele rapoarte:
Raport pe servere. Este o unealtă utilă atunci când trebuie să efectuați un inventar al infrastructurii și să obțineți o imagine completă asupra vulnerabilităților serverelor.
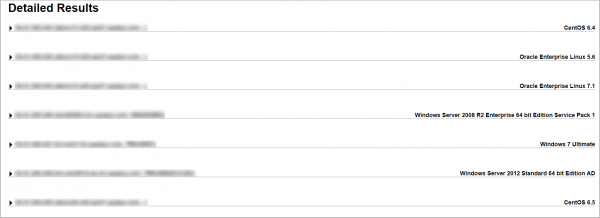
Iată cum arată lista serverelor analizate cu sistemele de operare funcționale indicate.
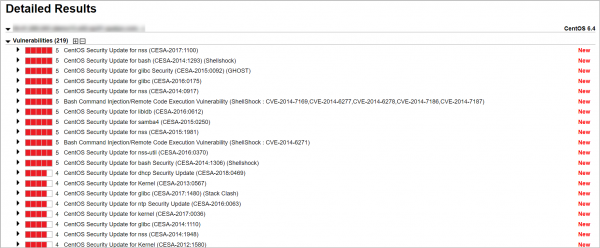
Vom deschide serverul de interes și vom vedea o listă de 219 vulnerabilități găsite, începând de la cele mai critice, de nivelul cinci:
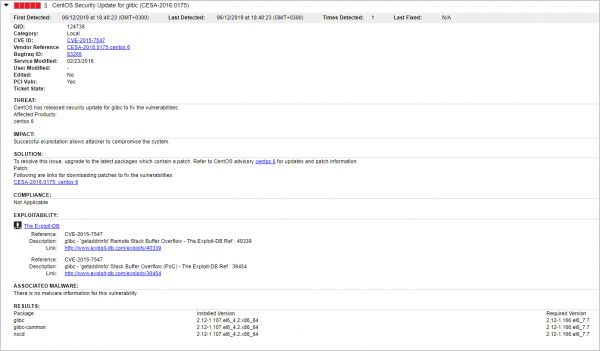
Apoi putem verifica detaliile fiecărei vulnerabilități. Aici vedem:
- când vulnerabilitatea a fost identificată pentru prima și ultima dată,
- numere industriale ale vulnerabilităților,
- patch-ul pentru remedierea vulnerabilității,
- există probleme de conformitate cu standardele PCI DSS, NIST etc.,
- există exploit-uri și malware pentru această vulnerabilitate,
- o vulnerabilitate este detectată în timpul scanării cu/sau fără autentificare în sistem etc.
Dacă nu este prima scanare – da, trebuie să faceți scanări regulat 🙂 – atunci cu ajutorul Raport de tendințe se poate urmări evoluția gestionării vulnerabilităților. Statutul vulnerabilităților va fi arătat în comparație cu scanarea anterioară: vulnerabilitățile care au fost găsite anterior și remediate vor fi marcate ca fixed, cele nefacute – active, noi – new.
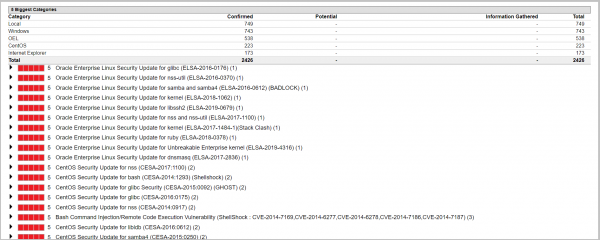
Raport de vulnerabilitate. În acest raport, Qualys va construi o listă a vulnerabilităților, începând cu cele mai critice, indicând pe ce host poate fi găsită această vulnerabilitate. Raportul este util dacă doriți să analizați, de exemplu, toate vulnerabilitățile de nivel cinci.
De asemenea, puteți realiza un raport separat doar pentru vulnerabilitățile de nivel patru și cinci.
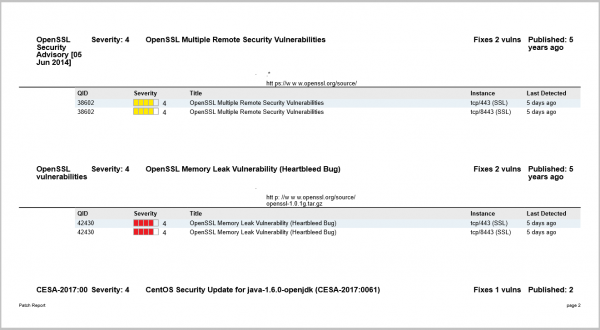
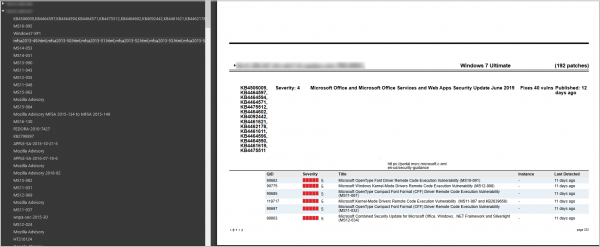
Raport de patch-uri. Aici se oferă o listă completă a patch-urilor care trebuie instalate pentru a remedia vulnerabilitățile găsite. Pentru fiecare patch există explicații despre ce vulnerabilități tratează, pe ce host/sistem trebuie instalat și un link direct pentru descărcare.
Raport de conformitate cu standardele PCI DSS. Standardul PCI DSS impune efectuarea de scanări ale sistemelor informaționale și aplicațiilor accesibile din rețeaua Internet la fiecare 90 de zile. După scanare, se poate genera un raport care va arăta ce nu se conformează cerințelor standardului în infrastructură.
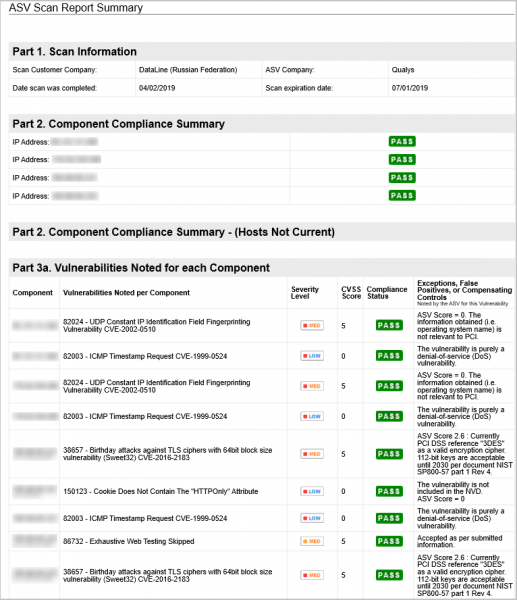
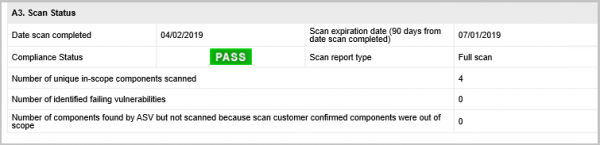
Rapoarte de remediere a vulnerabilităților. Qualys poate fi integrat cu serviciul de ticketing, iar toate vulnerabilitățile găsite vor fi automat transformate în tichete. Cu ajutorul acestui raport, de fapt, puteți urmări progresul tichete-lor realizate și al vulnerabilităților remediate.
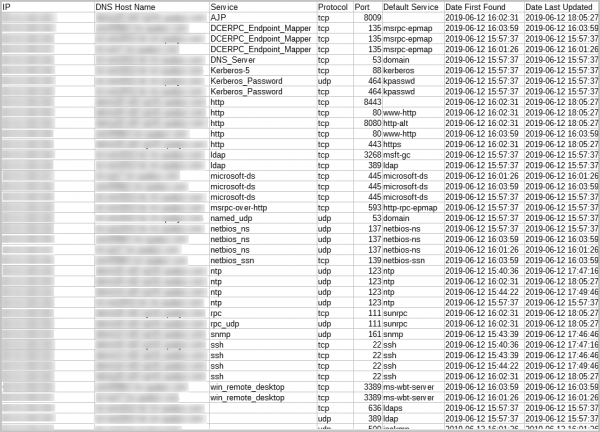
Rapoarte de porturi deschise. Aici puteți obține informații despre porturile deschise și serviciile care rulează pe acestea:
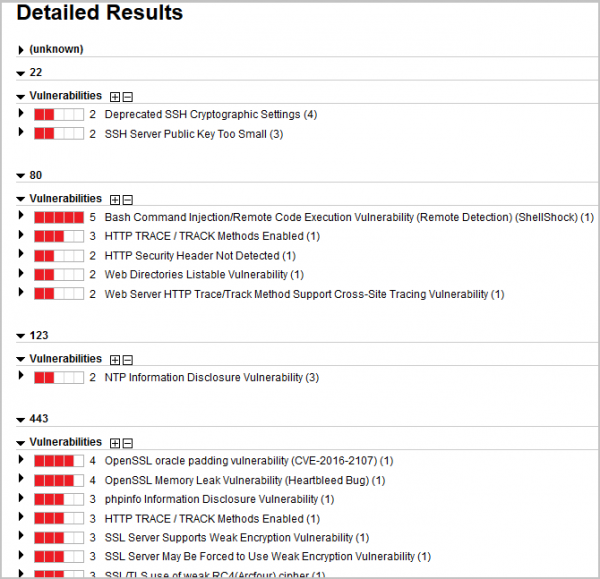
sau puteți genera un raport de vulnerabilitate pe fiecare port:
Acestea sunt doar șabloane standard de rapoarte. Puteți crea altele personalizate pentru sarcini specifice, de exemplu, pentru a arăta doar vulnerabilitățile de cel puțin nivelul cinci de criticitate. Toate rapoartele sunt disponibile. Formatul rapoartelor: CSV, XML, HTML, PDF și docx.
Și amintiți-vă: Securitatea nu este un rezultat, ci un proces. O scanare unică ajută la identificarea problemelor în prezent, dar nu reprezintă un proces complet de gestionare a vulnerabilităților.
Pentru a vă încuraja să vă angajați în această muncă regulată, am creat un serviciu bazat pe Qualys Vulnerability Management.
Oferim tuturor cititorilor Habr o promoție: la comanda unui serviciu de scanare pe un an, două luni de scanări sunt gratuite. Cererile pot fi lăsate , în câmpul „Comentariu” scrieți Habr.
Sursa: habr.com
