

Cutii de metal pline de bani, aflate pe străzile orașului, nu pot să nu atragă atenția celor care caută câștiguri rapide. Dacă înainte metodele fizice erau singurele folosite pentru a goli bancomatele, acum sunt utilizate tot mai multe trucuri ingenioase legate de computere. Cea mai relevantă metodă de acum este cutia neagră, echipată cu un microcomputer pe un singur circuit. Despre cum funcționează această metodă vom discuta în acest articol.
Directorul asociației internaționale a producătorilor de bancomate (ATMIA) „cutiile negre” ca fiind cea mai periculoasă amenințare pentru bancomate.
Un bancomat tipic este un set de componente electromecanice deja realizate, aranjate într-o singură carcasă. Producătorii de bancomate își construiesc creațiile dintr-un sistem de eliberare a bancnotelor, cititoare de carduri și alte componente, acestea fiind deja dezvoltate de furnizori externi. O adevărată jucărie LEGO pentru adulți. Componentele gata realizate sunt integrate în carcasa bancomatului, care de obicei constă din două secțiuni: secțiunea superioară („cabină” sau „zonă de servicii”) și secțiunea inferioară (seiful). Toate componentele electromecanice sunt conectate prin porturi USB și COM la unitatea centrală, care în acest caz îndeplinește rolul de gazdă. La modelele vechi de bancomate, se pot întâlni de asemenea conexiuni prin bus-ul SDC.
Evoluția cardingului de bancomat
Bancomatele pline de sume enorme atrag în mod constant carderii. La început, aceștia s-au profitau doar de deficiențele fizice grosolane în protecția bancomatelor – foloseau skimmere și shimmer-uri pentru a fura datele de pe benzi magnetice; pad-uri de PIN false și camere pentru a vizualiza codurile PIN; și chiar bancomate false.
Apoi, când bancomatele au început să fie echipate cu software unificat, care funcționează conform unor standarde comune, precum XFS (eXtensions for Financial Services), carderii au început să atace bancomatele cu viruși informatici.
Printre aceștia se numără Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii și mulți alți malteri denumiți sau nenumiti, pe care carderii îi instalează pe gazda bancomatului fie printr-un USB de bootare, fie printr-un port TCP de control de la distanță.
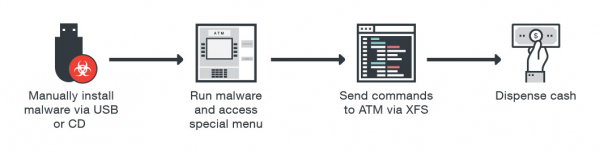
Procesul de infectare a bancomatului
Prin capturarea subsystemului XFS, malware-ul poate da comenzi dispozitivului de eliberare a bancnotelor, fără autorizare. Sau poate da comenzi cititorului de carduri: citind/scriind banda magnetică a cardului bancar și chiar extrăgând istoricul tranzacțiilor stocat pe chipul cardului EMV. O atenție deosebită merită EPP (Encrypting PIN Pad; tastatura criptată pentru PIN). Se consideră că PIN-ul introdus pe aceasta nu poate fi interceptat. Cu toate acestea, XFS permite utilizarea tastaturilor EPP în două moduri: 1) modul deschis (pentru introducerea diferitelor parametrii numerici, cum ar fi suma care urmează să fie retrasă); 2) modul sigur (la care EPP trece atunci când trebuie să se introducă PIN-ul sau cheia de criptare). Această caracteristică a XFS permite carderilor să efectueze un atac MiTM: să intercepteze comanda de activare a modului sigur, care este trimisă de gazdă la EPP, și apoi să informeze tastatura EPP că activitatea ar trebui să continue în modul deschis. Ca răspuns la acest mesaj, EPP trimite apăsările de taste în text deschis.
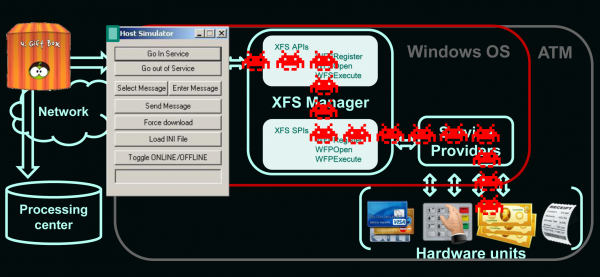
Principiul de funcționare al „cutiei negre”
În ultimii ani, Europol, malware-urile pentru bancomate au evoluat semnificativ. Carderii nu mai trebuie să aibă acces fizic la bancomat pentru a-l infecta. Ei pot infecta bancomatele prin atacuri de rețea la distanță, folosind rețeaua corporativă a băncii. Group IB, în 2016, a raportat că în mai mult de 10 țări din Europa, bancomatele au fost supuse atacurilor la distanță.
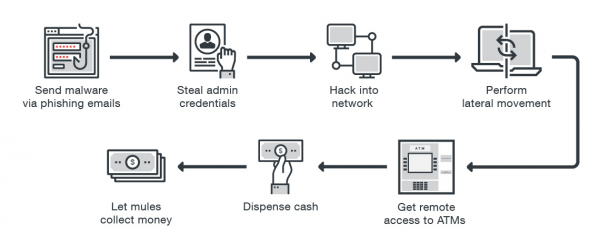
Atacul asupra bancomatului prin acces la distanță
Antivirusurile, blocarea actualizărilor firmware, blocarea porturilor USB și criptarea hard disk-ului protejează, până la un anumit punct, bancomatul împotriva atacurilor virale ale carderilor. Dar ce se întâmplă dacă carderul nu atacă de la gazdă, ci se conectează direct la periferice (prin RS232 sau USB) – la cititorul de carduri, tastatura pentru PIN sau dispozitivul de eliberare a numerarului?
Prima întâlnire cu „cutia neagră”
Astăzi, carderii tehnici , folosind așa-numitele „cutii negre” pentru a fura numerar din bancomate – microcomputere programate special, similare cu Raspberry Pi. „Cutii negre” golesc bancomatele complet, într-un mod magic (din perspectiva bancherilor). Carderii își conectează dispozitivul magic direct la aparatul de eliberare a bancnotelor pentru a extrage toți banii disponibili. Această atacă ocolește toate măsurile de securitate software implementate pe gazda bancomatului (antivirale, controlul integrității, criptare completă a discului etc.).
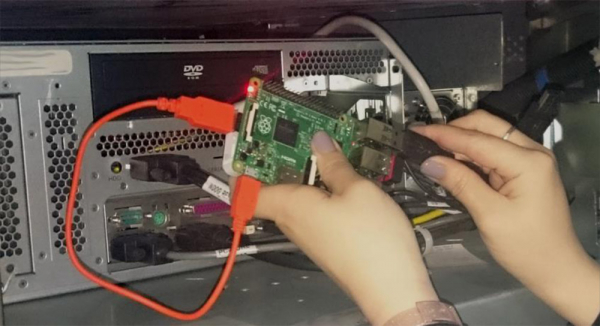
„Cutia neagră” bazată pe Raspberry Pi
Cei mai mari producători de bancomate și agențiile guvernamentale de securitate, confruntându-se cu mai multe implementări ale „cutiei negre,” , că aceste calculatoare ingenioase determină bancomatele să elibereze tot numerarul disponibil; câte 40 de bancnote la fiecare 20 de secunde. De asemenea, agențiile de securitate avertizează că carderii vizează cel mai des bancomatele din farmacii, centre comerciale; și, de asemenea, bancomatele care deservesc șoferii „în mișcare.”
În plus, pentru a nu fi observați de camere, cei mai prudenți carderi își aduc în ajutor un partener nu foarte valoros, un „mule.” Și pentru a preveni ca acesta să își însușească „cutia neagră,” folosesc . Elimină funcționalitatea cheie din „cutia neagră” și îi conectează un smartphone, pe care îl folosesc ca canal pentru transmiterea la distanță a comenzilor către „cutia neagră” redusă, prin protocolul IP.
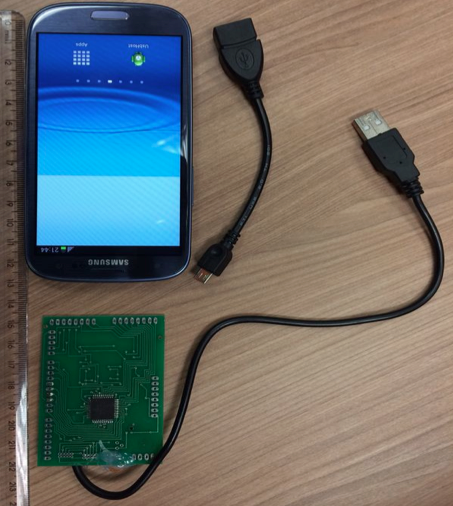
Modificarea „cutiei negre,” cu activare prin acces de la distanță
Cum arată acest lucru din perspectiva bancherilor? Înregistrările de la camerele de supraveghere arată aproximativ următoarele: o persoană deschide compartimentul superior (zona de servicii), conectează la bancomat „cutia magică,” închide compartimentul superior și pleacă. După un timp, câțiva oameni, aparent clienți obișnuiți, se apropie de bancomat și retrag sume uriașe de bani. Apoi carderul revine și extrage din bancomat chestionarul său mic magic. De obicei, atacul bancomatului folosind „cutia neagră” este descoperit doar după câteva zile: când se constată că seiful este gol și jurnalul de retrageri nu se potrivește. Drept urmare, angajații băncii rămân doar .
Analiza comunicațiilor bancomatului
Așa cum s-a menționat mai sus, interacțiunea dintre unitatea centrală și dispozitivele periferice se realizează prin USB, RS232 sau SDC. Carderul se conectează direct la portul dispozitivului periferic și îi trimite comenzi – ocolind gazda. Este destul de simplu, deoarece interfețele standard nu necesită drivere specifice. Iar protocoalele proprietare prin care periferia și gazda interacționează nu necesită autorizare (deoarece dispozitivul se află în interiorul unei zone de încredere); și, prin urmare, aceste protocoale nesecurizate, prin care periferia și gazda interacționează, sunt ușor de interceptat și ușor vulnerabile la atacurile de reproducere.
Prin urmare, carderii pot folosi un analizator de trafic software sau hardware, conectându-l direct la portul unui dispozitiv periferic specific (de exemplu, la cititorul de carduri) – pentru a colecta datele transmise. Utilizând analizatorul de trafic, carderul află toate detaliile tehnice ale funcționării bancomatului, inclusiv funcții nedocumentate ale periferiei acestuia (de exemplu, funcția de actualizare a firmware-ului dispozitivului periferic). Ca rezultat, carderul obține control complet asupra bancomatului. În plus, detectarea prezenței analizatorului de trafic este destul de dificilă.
Controlul direct asupra dispozitivului de eliberare a bancnotelor înseamnă că casetele bancomatului pot fi golite fără a fi înregistrate în jurnalele care în mod normal sunt generate de software-ul desfășurat pe gazdă. Pentru cei care nu sunt familiarizați cu arhitectura hardware-software a bancomatului, acest lucru poate părea cu adevărat magic.
De unde provin „cutiile negre”?
Furnizorii de bancomate și subcontractorii dezvoltă unelte de depanare pentru diagnosticarea hardware-ului bancomatului, inclusiv a electro-mecanicii care se ocupă cu retragerea numerarului. Printre aceste unelte se numără: , . În imaginea de mai jos sunt prezentate și alte astfel de unelte de diagnosticare.
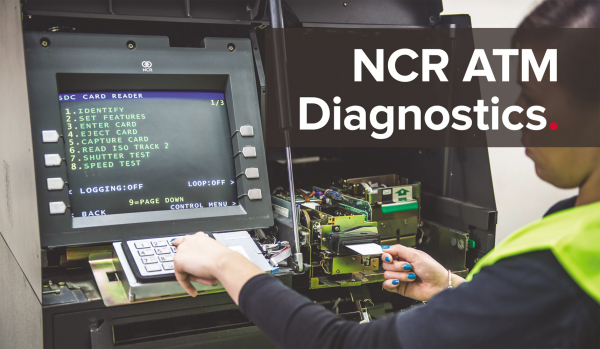
Panoul de control ATMDesk
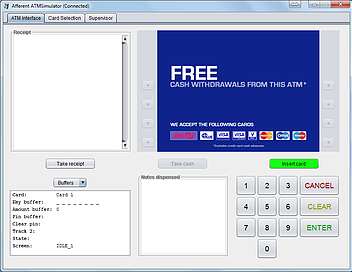
Panoul de control RapidFire ATM XFS
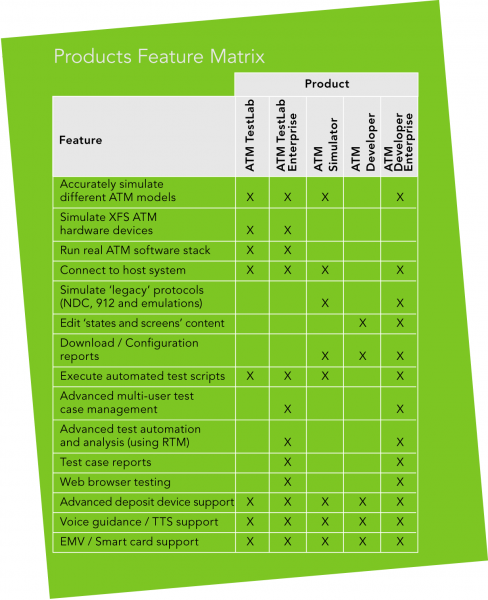
Specificațiile comparative ale mai multor unelte de diagnosticare
Accesul la astfel de unelte este în mod normal restricționat prin token-uri personalizate; și funcționează doar atunci când ușa seifului bancomatului este deschisă. Cu toate acestea, simpla înlocuire a câtorva biți în codul binar al uneltei permite carderilor „Testați” retragerea de numerar – ocolind verificările prevăzute de producătorul utilitarului. Carderii instalează astfel de utilitare modificate pe laptopul sau microcomputerul lor cu placă unică, pe care le conectează direct la dispozitivul de emitere a bancnotelor, pentru a extrage neautorizat numerar.
„Ultima milă” și centrul de procesare fals
Interacțiunea directă cu perifericul, fără comunicare cu gazda – este doar una dintre metodele eficiente de carding. Alte metode se bazează pe faptul că avem o varietate largă de interfețe de rețea prin care ATM-ul se leagă de lumea externă. De la X.25 la Ethernet și comunicații mobile. Multe bancomate pot fi identificate și localizate prin serviciul Shodan (instrucțiuni concise despre utilizarea acestuia sunt prezentate ), – cu un atac ulterior care profită de o configurație de securitate vulnerabilă, leneșia administratorului și comunicațiile slabe între diferitele departamente ale băncii.
„Ultima milă” de comunicare între ATM și centrul de procesare este bogată în cele mai diverse tehnologii, care pot servi ca punct de intrare pentru carder. Interacțiunea poate avea loc printr-o modalitate de conectare prin fir (linie telefonică sau Ethernet) sau wireless (Wi-Fi, comunicație mobilă: CDMA, GSM, UMTS, LTE). Mecanismele de securitate pot include: 1) mijloace hardware sau software pentru suportul VPN (atât cele standard, integrate în OS, cât și cele de la terți); 2) SSL/TLS (atât specifice pentru un anumit model de ATM, cât și de la terți); 3) criptare; 4) autentificarea mesajelor.
Cu toate acestea , că pentru bănci tehnologiile enumerate par foarte complexe, și de aceea nu se obosesc să implementeze o protecție rețea specifică; sau o implementează cu erori. În cel mai bun caz, ATM-ul se leagă de un server VPN, și deja în rețeaua privată – se conectează la centrul de procesare. În plus, chiar dacă băncile reușesc să implementeze mecanismele de protecție menționate mai sus, carderul are deja atacuri eficiente împotriva lor. Astfel, chiar dacă securitatea corespunde standardului PCI DSS, bancomatele rămân în continuare vulnerabile.
Una dintre cerințele de bază ale PCI DSS: toate datele confidențiale care sunt transmise printr-o rețea publică trebuie să fie criptate. Și chiar avem rețele care au fost proiectate inițial astfel încât datele să fie complet criptate! De aceea, există tentația de a spune: „Avem date criptate deoarece folosim Wi-Fi și GSM”. Cu toate acestea, multe dintre aceste rețele nu oferă o protecție suficientă. Rețelele de telefonie mobilă de toate generațiile au fost deja compromise. În mod definitiv și ireversibil. Și există chiar furnizori care oferă dispozitive pentru interceptarea datelor transmise prin acestea.
Astfel, fie în comunicații nesecurizate, fie în rețele „private”, unde fiecare bancomat transmite informații despre sine către alte bancomate, poate fi inițiat un atac MiTM „centru de procesare fals”, care va duce la faptul că atacatorul va controla fluxurile de date transmise între bancomat și centrul de procesare.
potențial afectează mii de bancomate. Pe parcursul căii către centrul de procesare autentic, atacatorul introduce centrul său de procesare fals. Acest centru de procesare fals dă comenzi bancomatului pentru a elibera bancnote. În acest proces, atacatorul își configurează centrul de procesare astfel încât eliberarea de numerar să aibă loc indiferent de cardul care este introdus în bancomat – chiar dacă este expirat sau are un sold zero. Important este ca centrul de procesare fals „să-l recunoască”. Ca centru de procesare fals poate fi fie o creație artizanală, fie un simulator de centru de procesare, inițial dezvoltat pentru a testa setările rețelei (încă un cadou de la „producător” – pentru atacatori).
În imaginea următoare dump-ul comenzilor pentru eliberarea a 40 de bancnote din a patra casetă, trimise din centrul de procesare fals și stocate în jurnalele software-ului ATM. Acestea arată aproape ca autentice.
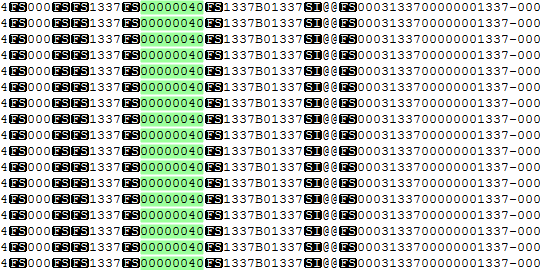
Dump-ul comenzilor centrului de procesare fals
Sursa: habr.com
