

În februarie, am publicat un articol intitulat „Nu doar VPN. Ghid pentru protejarea ta și a datelor tale”. ne-a determinat să scriem un continuare a articolului. Această parte este o sursă de informație complet autonomă, dar totuși recomandăm să te familiarizezi cu ambele postări.
Noua postare se concentrează pe securitatea datelor (corespondență, fotografii, video, și așa mai departe) în mesagerii și pe dispozitivele utilizate pentru a lucra cu aplicații.
Mesagerii
Telegram
În octombrie 2018, un student în anul întâi la colegiul Wake Technical, Nathaniel Sachi, a descoperit că aplicația de mesagerie Telegram salvează mesajele și fișierele media pe hard disk-ul computerului în format deschis.
Studentul a reușit să acceseze propria corespondență, inclusiv text și imagini. Pentru aceasta, a studiat bazele de date ale aplicației, stocate pe HDD. S-a dovedit că datele erau greu de citit, dar necriptate. Și accesul la ele era posibil chiar și în cazul în care utilizatorul a setat o parolă pentru aplicație.
În datele obținute, au fost găsite nume și numere de telefon ale interlocutorilor, care, dacă este nevoie, pot fi corelate. Informațiile din chat-urile închise sunt, de asemenea, stocate în format deschis.
Mai târziu, Pavel Durov a declarat că aceasta nu este o problemă, deoarece, dacă un atacator are acces la PC-ul utilizatorului, acesta poate obține cheile de criptare și va putea decoda fără probleme întreaga corespondență. Însă mulți experți în securitatea informației susțin că este totuși o problemă serioasă.
În plus, Telegram s-a dovedit a fi vulnerabil la atacuri de furt al cheilor, ceea ce un utilizator de pe Habr. Oricum, parola locală poate fi spartă, indiferent de lungimea și complexitatea acesteia.
Conform informațiilor disponibile, această aplicație de mesagerie stochează, de asemenea, datele pe hard disk-ul computerului în format necriptat. Prin urmare, dacă un atacator are acces la dispozitivul utilizatorului, toate datele sunt de asemenea expuse.
Dar există o problemă mai globală. În prezent, toate copiile de rezervă din WhatsApp, instalate pe dispozitive cu sistem de operare Android, sunt stocate în Google Drive, convenit de Google și Facebook anul trecut. Însă copiile de rezervă ale corespondenței, fișierelor media și așa mai departe . Din câte se poate judeca, angajații autorităților din SUA , de aceea există riscul ca autoritățile să poată vizualiza orice date stocate.
Datele pot fi criptate, dar ambele companii nu fac asta. Probabil, pur și simplu, pentru că copiile de rezervă necriptrate pot fi transmise și utilizate fără probleme de către utilizatori. Cel mai probabil, lipsa criptării nu se datorează dificultății tehnice de implementare; dimpotrivă, protejarea copiilor de rezervă se poate face fără efort. Problema este că Google are motivele sale să colaboreze cu WhatsApp - compania, se presupune, și le folosește pentru a afișa publicitate personalizată. Dacă Facebook ar introduce brusc criptarea pentru copiile de rezervă WhatsApp, Google ar pierde imediat interesul pentru o astfel de colaborare, pierzând o sursă valoroasă de date despre preferințele utilizatorilor WhatsApp. Aceasta, desigur, este doar o presupunere, dar destul de probabilă în lumea marketingului hi-tech.
În ceea ce privește WhatsApp pentru iOS, copiile de rezervă sunt salvate în cloud-ul iCloud. Dar aici informațiile sunt stocate în formă necriptată, lucru menționat chiar în setările aplicației. Analizează Apple aceste date sau nu, știe doar corporația însăși. Totuși, cei din Cupertino nu au o rețea publicitară ca Google, astfel încât putem presupune că probabilitatea de a analiza datele personale ale utilizatorilor WhatsApp este semnificativ mai scăzută.
Tot ce s-a spus poate fi formulat astfel - da, la corespondența dvs. WhatsApp au acces nu doar dvs.
TikTok și alte mesagerie
Acest serviciu de schimb de clipuri video scurte a reușit să devină foarte popular foarte rapid. Dezvoltatorii au promis să asigure securitatea totală a datelor utilizatorilor lor. Așa cum s-a dovedit, serviciul însuși a folosit aceste date fără a informa utilizatorii. Mai rău, serviciul a colectat date personale despre copii sub 13 ani fără consimțământul părinților. Informațiile personale ale minorilor - nume, e-mail, numere de telefon, fotografii și videoclipuri au fost expuse public.
Serviciu cu câteva milioane de dolari, iar autoritățile au cerut, de asemenea, să fie șterse toate videoclipurile filmate de copii sub 13 ani. TikTok a respectat cererea. Cu toate acestea, datele personale ale utilizatorilor sunt utilizate în scopurile lor de alte servicii de mesagerie, astfel încât nu se poate fi sigur de siguranța lor.
Această listă poate continua la nesfârșit — majoritatea aplicațiilor de mesagerie au o vulnerabilitate sau alta, care permite infractorilor să asculte utilizatorii ( — Viber, deși acolo se pare că totul a fost remediat) sau să le fure datele. În plus, practic toate aplicațiile din top 5 stochează datele utilizatorilor în mod neprotejat pe hard disk-ul computerului sau în memorie telefonului. Și aceasta, fără a mai menționa serviciile de informații din diferite țări, care pot avea acces la datele utilizatorilor datorită legislației. Același Skype, VKontakte, TamTam și altele oferă orice informație despre orice utilizator la cererea autorităților (de exemplu, din RF).
O protecție bună la nivel de protocol? Nici o problemă, spargem dispozitivul
Acum câțiva ani între Apple și guvernul SUA. Corporația a refuzat să deblocheze un smartphone criptat, care era implicat în cazul atacurilor din orașul San Bernardino. Atunci părea o problemă reală: datele erau bine protejate, iar spargerea smartphone-ului era fie imposibilă, fie foarte dificilă.
Acum situația este diferită. De exemplu, compania israeliană Cellebrite vinde persoanelor juridice din Rusia și alte țări un sistem software și hardware care permite spargerea tuturor modelelor de iPhone și Android. Anul trecut a fost cu informații relativ detaliate pe această temă.
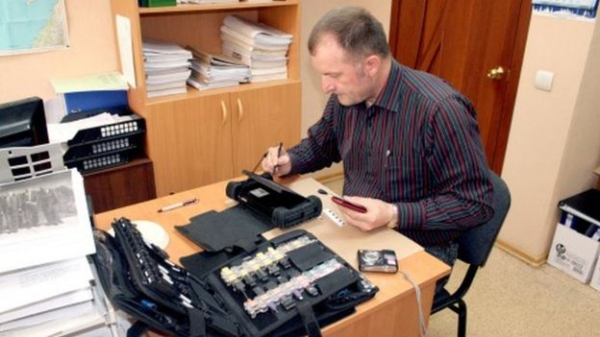
Investigatori criminaliști din Magadan, cum ar fi Popov, sparg smartphone-uri folosind aceeași tehnologie ca și Biroul Federal de Investigații din SUA. Sursa: BBC
Dispozitivul costă relativ puțin conform standardelor guvernamentale. Pentru UFED Touch2, conducerea Săptămânii de Investigare din Volgograd a plătit 800.000 de ruble, iar cea din Habarovsk — 1,2 milioane de ruble. În 2017, Alexander Bastrykin, șeful Comitetului de Investigații din RF, a confirmat că departamentul său de la compania israeliană.
Sberbank achiziționează astfel de dispozitive - însă nu pentru desfășurarea de anchete, ci pentru a combate virușii pe dispozitivele cu sistem de operare Android. „În cazul în care există suspiciuni de infectare a dispozitivelor mobile cu un cod malicious necunoscut și după obținerea consimțământului necesar din partea proprietarilor telefoanelor infectate, se va efectua o analiză pentru identificarea virușilor noi, care apar constant și se modifică, folosind diverse instrumente, inclusiv aplicând UFED Touch2”, - în companie.
Americanii dispun și de tehnologie care permite deblocarea oricăror smartphone-uri. Compania Grayshift promite să deblocheze 300 de smartphone-uri pentru 15.000 de dolari (aceasta înseamnă 50 de dolari per unitate în comparație cu 1.500 dolari la Cellbrite).
Este foarte posibil ca astfel de dispozitive să existe și în rândul criminalilor cibernetici. Aceste dispozitive sunt în continuă perfecționare - dimensiunea scade, iar performanța crește.
În prezent vorbim despre telefoane cunoscute de la mari producători care își fac griji cu privire la protecția datelor utilizatorilor lor. Dacă discutăm despre companii mai mici sau organizații fără nume, atunci în acest caz datele pot fi extrase fără probleme. Modurile HS-USB funcționează chiar și atunci când bootloader-ul este blocat. Modurile de service sunt de obicei „intrări secundare”, prin care se pot extrage date. Dacă nu, se poate conecta la portul JTAG sau se poate extrage pur și simplu cipul eMMC, introducându-l apoi într-un adaptor ieftin. Dacă datele nu sunt criptate, din telefon absolut tot, inclusiv markerii de autentificare care oferă acces la stocările cloud și alte servicii.
Dacă cineva are acces personal la un smartphone cu informații importante, atunci, dacă se dorește, acesta poate fi spart, indiferent ce spun producătorii.
Este clar că tot ce s-a spus se aplică nu doar smartphone-urilor, ci și computerelor și laptopurilor cu diverse sisteme de operare. Dacă nu se recurge la măsuri avansate de protecție și se rezumă la metode obișnuite, cum ar fi parola și numele de utilizator, atunci datele vor rămâne în pericol. Un hacker experimentat, având acces fizic la dispozitiv, poate obține aproape orice informație - este doar o chestiune de timp.
Ce ar trebui să facem?
Pe Habr s-a discutat de mai multe ori despre securitatea datelor pe dispozitivele personale, așa că nu vom reinventa roata. Vom menționa doar principalele metode care reduc probabilitatea ca datele dumneavoastră să fie obținute de terți:
- Este esențial să utilizați criptarea datelor atât pe smartphone, cât și pe PC. Diverse sisteme de operare oferă adesea instrumente foarte bune în mod implicit. De exemplu — container criptat în Mac OS cu instrumente integrate.
- Să folosiți parole peste tot, inclusiv în istoricul conversațiilor din Telegram și alte aplicații de mesagerie. Desigur, parolele trebuie să fie complexe.
- Autentificare cu doi factori — da, poate fi incomod, dar dacă securitatea este prioritară, trebuie să ne conformăm.
- Să controlați securitatea fizică a dispozitivelor dumneavoastră. Să luați un PC de lucru într-o cafenea și să-l uitați acolo? Clasic. Normele de securitate, inclusiv cele corporative, sunt scrise cu lacrimi de victimele propriei neglijențe.
Să discutăm în comentarii despre metodele dumneavoastră care ajută la reducerea riscurilor de spargere a datelor atunci când un străin are acces fizic la dispozitiv. Metodele sugerate le vom adăuga mai târziu în articol sau le vom publica în , unde scriem regulat despre securitate, trucuri de utilizare și despre cenzura din internet.
Sursa: habr.com
