

În 2008, am avut ocazia să vizitez o companie IT. În fiecare angajat se putea simți o tensiune nefirească. Cauza s-a dovedit a fi simplă: telefoanele mobile – în cutia de la intrarea în birou, o cameră în spate, 2 camere suplimentare mari „de supraveghere” pentru birou și un software de monitorizare cu keylogger. Și da, aceasta nu este compania care a dezvoltat SORM sau sisteme de asigurare a vieții aeronavelor, ci doar un dezvoltator de software de afaceri aplicat, acum absorbit, distrus și care nu mai există (ceea ce pare logic). Dacă acum te întinzi și te gândești că în biroul tău cu hamace și M&M într-un bol nu există așa ceva, s-ar putea să te înșeli grav – pur și simplu, în 11 ani controlul a învățat să fie discret și corect, fără dispute legate de site-urile vizitate și filmele descărcate.
Așadar, nu se poate fără toate acestea? Ce se întâmplă cu încrederea, loialitatea, credința în oameni? Nu vei crede, dar există multe companii fără măsuri de securitate. Însă angajații reușesc să greșească și acolo, și aici – pur și simplu pentru că factorul uman poate distruge lumi, darmite compania ta. Așadar, unde pot să facă năzbâtii angajații tăi?
Aceasta nu este o postare prea serioasă, care are exact două funcții: să facă mai plăcute zilele de lucru și să reamintească despre lucrurile de bază în securitate, care sunt adesea uitate. Și, bineînțeles, să reamintească încă o dată despre — oare un astfel de soft nu este o chestiune de securitate? 🙂
Să începem în mod aleator!
Parole, parole, parole…
Când le menționezi, te încearcă o val de indignare: cum e posibil, deja de atâtea ori s-a vorbit despre asta, dar nimic nu s-a schimbat! În companii de toate dimensiunile, de la PFA-uri la corporații transnaționale, aceasta este o problemă foarte dureroasă. Uneori, mi se pare că dacă mâine ar construi o adevărată Stea a Morții, în panoul de administrare ar fi ceva de genul admin/admin. Așadar, ce să aștepți de la utilizatori simpli, pentru care propria pagină de VKontakte valorează mult mai mult decât contul corporativ? Iată punctele care trebuie verificate:
- Scrierea parolelor pe bucăți de hârtie, pe spatele tastaturii, pe monitor, pe birou sub tastatură, pe autocolantul de pe partea de jos a mouse-ului (ingenioase!) — angajații nu ar trebui să facă niciodată asta. Și nu pentru că un hacker înfricoșător va veni și va descărca întreaga bază de date pe un stick USB la prânz, ci pentru că în birou ar putea fi un Sacha supărat, care intenționează să demisioneze și să strice sau să fură informații în ultimul moment. De ce să nu facă asta în timpul următorului prânz?
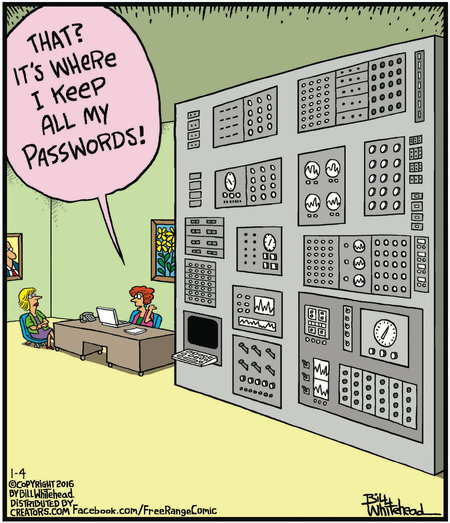
Asta? Acest lucru stochează toate parolele mele
- Stabilirea unor parole simple pentru accesul la PC și la programele de lucru. Date de naștere, qwerty123 și chiar asdf — aceste combinații ar trebui să aibă loc doar în anecdote și pe meme-uri, nu în sistemul de securitate corporativă. Stabiliți cerințe pentru parole și lungimea acestora, precum și frecvența schimbării.
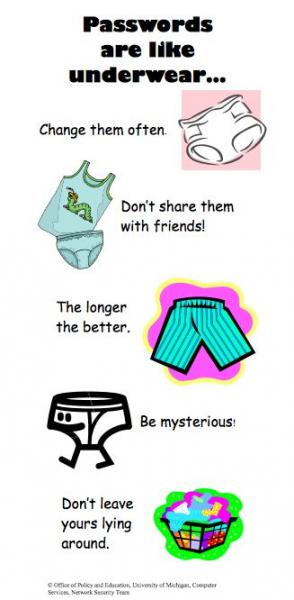
Parola este ca lenjeria intimă: schimbați-o mai des, nu o împărtășiți cu prietenii, o lungime mai mare este mai bună, fiți misterioși, nu o răspândiți peste tot
- Parolele standard ale vendorului pentru accesul la program sunt compromise, cel puțin pentru că aproape toți angajații vendorului le cunosc, și, dacă aveți de-a face cu un sistem web în cloud, obținerea datelor nu va fi o problemă pentru nimeni. Mai ales dacă aveți și o securitate de rețea la nivelul de „nu trage cablul”.
- Explicați angajaților că indicii pentru parola din sistemul de operare nu ar trebui să arate ca „ziua mea de naștere”, „numele fiicei”, „Gvozdika-78545-ap#1! în engleză” sau „qwerty și unu cu zero”.
Pisicuța mea îmi oferă parole minunate! Se plimbă pe tastatura mea
Acces fizic la dosare
Cum este organizat în compania dumneavoastră accesul la documentația contabilă și de personal (de exemplu, la dosarele personale ale angajaților)? Să ghicesc: dacă este o afacere mică, atunci în contabilitate sau la biroul șefului în dosare pe rafturi sau în dulap, dacă este mare — în departamentul de resurse umane pe rafturi. Iar dacă este foarte mare, cel mai probabil, totul este corect: un birou sau un bloc separat cu cheie magnetică, la care au acces doar anumite persoane, și pentru a ajunge acolo, trebuie să sunați pe cineva dintre ei și să intrați în acel loc în prezența lor. Nu este nimic complicat în a face o astfel de protecție în orice afacere sau măcar să învățați să nu scrieți parola seifului de birou cu cretă pe ușă sau pe perete (totul se bazează pe evenimente reale, nu râdeți).
De ce este important? În primul rând, angajații au o atracție patologică de a afla cele mai secrete informații unul despre altul: statutul familial, salariul, diagnosticele medicale, educația etc. Acestea sunt astfel de „mâncăruri” în competiția de birou. Și nu este în avantajul tău certitudinea că vor apărea neînțelegeri atunci când designerul Petya află că câștigă cu 20 de mii mai puțin decât designerul Alisa. În al doilea rând, de asemenea, angajații pot obține acces la informații financiare ale companiei (solduri, rapoarte anuale, contracte). În al treilea rând, pur și simplu, ceva poate fi pierdut, deteriorat sau furat în scopul de a șterge urmele propriei biografii profesionale.
Depozitul, unde pentru unii este o pierdere, pentru alții - o găsire
Dacă ai un depozit, consideră că, mai devreme sau mai târziu, te vei confrunta cu infractorii - așa este psihologia umană, care vede un volum mare de produse și crede cu fermitate că a lua puțin de la multe nu este furt, ci o împărțire. Iar o unitate de marfă din această grămadă poate costa și 200 de mii, și 300 de mii, și câteva milioane. Din păcate, nimic nu poate opri furturile, cu excepția unui control riguros și total: camere, recepție și inventariere pe baza codurilor de bare, automatizarea contabilității de depozit (de exemplu, la noi, contabilitatea de depozit este organizată astfel încât managerul și conducerea pot vedea în timp real mișcările de produse din depozit).
Prin urmare, echipează-ți depozitul din toate punctele de vedere, asigură securitatea fizică împotriva inamicului extern și o securitate totală – împotriva celui intern. Angajații din transport, logistică și depozit trebuie să fie conștienți că controlul există, funcționează și, la o adică, ei înșiși se vor pedepsi.
*păstrați-vă mâinile departe de infrastructură
Dacă povestea despre server și femeia de serviciu a fost deja depășită și a ajuns demult în poveștile altor domenii (de exemplu, o poveste similară circula despre o deconectare misterioasă a ventilatorului în aceeași cameră), celelalte rămân o realitate. Securitatea de rețea și IT a companiilor din micile și medii afaceri lasă de dorit, iar acest lucru adesea nu depinde de faptul că ai un administrator de sistem propriu sau unul angajat. Ultimul, adesea, se descurcă chiar mai bine.
Deci, ce pot face angajații aici?
- Cea mai drăguță și inofensivă activitate este să mergi în camera serverului, să tragi de cabluri, să te uiți, să îți răstorni ceaiul, să lași murdărie sau să încerci să configurezi ceva pe cont propriu. În special, aceasta este o problemă frecventă pentru utilizatorii „încrezători și avansați”, care își învață colegii să dezactiveze antivirusul și să ocolească protecția pe PC-uri, fiind convinși că sunt zei înnăscuți ai serverelor. În general, accesul autorizat și restricționat este esențial pentru voi.
- Furtul echipamentului și înlocuirea componentelor. Iubești compania ta și le-ai oferit tuturor plăci video puternice pentru a funcționa excelent sistemul de facturare, CRM-ul și tot restul? Perfect! Numai că băieți (și uneori fete) isteți pot înlocui cu ușurință aceste plăci cu unele de acasă, iar acasă se vor juca jocuri pe un model de birou nou – nimeni nu va ști. Aceeași poveste se aplică pentru tastaturi, mouse-uri, coolere, UPS-uri și tot ceea ce poate fi înlocuit în configurația hardware. Ca urmare, riști deteriorarea bunurilor, dispariția completă a acestora și în același timp nu obții viteza și calitatea dorită în utilizarea sistemelor informaționale și aplicațiilor. O soluție este un sistem de monitorizare (sistem ITSM) cu controlul configurațiilor, care trebuie furnizat împreună cu un administrator de sistem incoruptibil și principial.
Poate că vrei să cauți un sistem de securitate mai bun? Nu sunt sigur că acest semn este suficient.
- Utilizarea modemurilor proprii, a punctelor de acces sau a unui Wi-Fi comun face accesul la fișiere mai puțin securizat și practic necontrolat, ceea ce poate fi exploatat de infractori (inclusiv în complicitate cu angajații). De asemenea, probabilitatea ca un angajat „cu internetul lui” să-și petreacă timpul de muncă pe YouTube, pe site-uri de umor sau pe rețele sociale este mult mai mare.
- Parole și loginuri unice pentru accesul în admin panel-ul site-ului, CMS, aplicații - sunt lucruri înfricoșătoare care pot transforma un angajat nepriceput sau rău intenționat într-un răzbunător greu de prins. Dacă ai 5 persoane din aceeași subrețea cu același login/parolă care au intrat pentru a afișa un banner, verifica linkurile publicitare și metricii, corectând designul și încărcând un update, niciodată nu vei ghici care dintre ei a transformat accidental CSS-ul într-o dovleac. Așadar: loginuri diferite, parole diferite, logare a acțiunilor și delimitarea drepturilor de acces.
- Nu mai este nevoie să discutăm despre software-ul piratat pe care angajații îl aduc pe computerele personale pentru a edita câteva fotografii sau a crea ceva hobby în timpul programului. N-ați auzit de verificările departamentului „K” al GUVd? Atunci, această verificare vine către voi!
- Antivirusul trebuie să funcționeze. Da, unele dintre ele pot încetini computerul, pot fi enervante și pot părea un semn de frică, dar mai bine să prevenim decât să ne confruntăm cu un timp de nefuncționare sau, și mai rău, date furate.
- Alertele sistemului de operare cu privire la pericolele instalării aplicațiilor nu trebuie ignorate. În zilele noastre, a descărca ceva pentru muncă este o chestiune de câteva secunde sau minute. De exemplu, Direct.Commander sau editorul Adwords, vreun parser SEO și altele. Dacă produsele de la Yandex și Google sunt destul de clare, atunci aplicațiile de tip resize, curățitoare de viruși gratuite, editori video cu trei efecte, programele de captură a ecranului și înregistrările Skype, toate aceste „mici progrămele” pot dăuna atât unui PC individual, cât și întregii rețele a companiei. Învățați utilizatorii să citească ce le cere computerul înainte de a suna administratorul de sistem și a spune că „totul s-a stricat”. În unele companii, problema este rezolvată simplu: multe utilitare utile sunt disponibile pe un share de rețea, unde este publicat și un listă cu soluții online de calitate.
- Politica BYOD sau, dimpotrivă, politica de utilizare a echipamentelor de lucru în afara biroului este un aspect foarte serios în ceea ce privește securitatea. În acest caz, echipamentele sunt accesibile familiei, prietenilor, copiilor, rețelelor publice nesecurizate etc. Aceasta este o ruletă rusească: poți merge timp de 5 ani fără probleme, dar poți pierde sau deteriora toate documentele și fișierele valoroase. În plus, dacă un angajat are intenții rele, este foarte ușor să transfere datele cu echipamente „plimbătoare”. Trebuie, de asemenea, să ne amintim că angajații transferă adesea fișiere între computerele lor personale, ceea ce din nou poate crea slăbiciuni în securitate.
- Blocatul dispozitivelor în absență este o practică bună atât în mediul corporativ, cât și în viața personală. Din nou, protejează de colegii curioși, cunoscuți și infractori în locurile publice. Este greu de obișnuit, dar într-unul dintre locurile mele de muncă a fost o experiență excelentă: colegii se apropiau de un PC neblocat și pe întreaga fereastră apărea Paint cu mesajul „Blochează PC-ul!” și ceva se schimba în activitate, de exemplu, se ștergea ultima compilare descărcată sau se elimina ultimul bug creat (era vorba despre un grup de testare). Dur, dar 1-2 ori era suficient chiar și pentru cei mai împiedicați. Cu toate acestea, bănuiesc că cei care nu sunt din IT pot să nu înțeleagă acest tip de umor.
- Dar cel mai grav păcat, desigur, revine administratorului de sistem și conducerii — în cazul în care nu folosesc categoric sisteme de control al traficului, echipamentelor, licențelor etc.
Aceasta, desigur, este baza, pentru că infrastructura IT este locul unde, cu cât mergi mai adânc în pădure, cu atât mai multe lemne gasesti. Și această bază ar trebui să o aibă toți, nu să fie înlocuită cu expresii precum „ne încredințăm unii altora”, „suntem o familie”, „cine are nevoie de asta” — din păcate, acest lucru este adevărat pentru o perioadă de timp.
Acesta este internetul, dragă, aici pot să știe multe despre tine.
Manipularea sigură a internetului ar trebui să fie inclusă în cursul de educație pentru securitate în școli — și nu este vorba despre acele măsuri cu care suntem bombardați din exterior. Este vorba despre capacitatea de a distinge un link de un alt link, de a înțelege unde este phishingul și unde este o înșelătorie, de a nu deschide atașamentele emailurilor cu subiectul „Act de reconciliere” de la adrese necunoscute, fără a verifica, etc. Deși, se pare că elevii au învățat deja toate acestea, dar angajații — nu. Există o mulțime de trucuri și greșeli care pot pune în pericol întreaga companie.
- Rețelele sociale sunt o parte a internetului, iar locul lor nu este la muncă, dar blocarea lor la nivel de companie în 2019 este o măsură nepopulară și demotivantă. De aceea, trebuie să scriem pur și simplu tuturor angajaților cum să verifice legalitatea linkurilor, să le explicăm tipurile de fraude și să le cerem să lucreze la lucru.
- E-mailul este un punct sensibil și aproape cel mai popular mod de a fura informații, de a instala malware, de a infecta un PC și întreaga rețea. Din păcate, mulți angajatori consideră clientul de e-mail un element de economisire și folosesc servicii gratuite, care primesc câte 200 de mesaje de spam pe zi, ce trec prin filtre și așa mai departe. Iar unii oameni neinstruiți deschid aceste mesaje, atașamente, linkuri, imagini — probabil sperând că un prinț african le-a lăsat moștenire. După care administratorul are mult de lucru. Sau poate că așa a fost planificat? Apropo, o altă poveste dură: într-o companie, pentru fiecare mesaj de spam, administratorul de sistem avea KPI-ul redus. Așadar, după o lună nu a mai fost spam — practica a fost preluată de organizația centrală, iar spamul nu mai există nici acum. Noi am rezolvat această problemă elegant — am dezvoltat propriul nostru client de e-mail și l-am integrat în propria noastră , așa că toți clienții noștri beneficiază de această caracteristică convenabilă.
Data viitoare când primești un mesaj ciudat cu un simbol de agrafă, nu da clic pe el!
- Mesageri sunt de asemenea o sursă de linkuri nesigure, dar acestea sunt mult mai puțin dăunătoare decât e-mailul (cu excepția timpului pierdut în discuții în chat-uri).
Se pare că sunt doar mici detalii. Cu toate acestea, fiecare dintre aceste detalii poate avea consecințe catastrofale, mai ales dacă compania ta este o țintă a atacurilor concurenților. Și acest lucru se poate întâmpla literalmente oricui.
Angajații vorbăreți
Acesta este exact factorul uman de care îți va fi greu să scapi. Angajații pot discuta despre muncă în coridoare, în cafenele, pe stradă, pot vorbi tare despre alți clienți, să-și împărtășească realizările profesionale și proiectele acasă. Sigur, probabilitatea ca un concurent să fie în spate este infimă (dacă nu sunteți în același complex de birouri — au fost cazuri), dar șansele ca tipul care expune clar aspectele de afaceri să fie filmat cu un smartphone și postat pe YouTube sunt mai mari decât ai crede. Iar aceasta nu este o mică problemă. Problema adevărată apare atunci când angajații tăi împărtășesc cu ușurință informații despre produs sau companie la traininguri, conferințe, meet-up-uri, forumuri profesionale, chiar și pe Habr. Mai mult, oamenii adesea provoacă intenționat o conversație cu un oponent pentru a realiza informații de concurență.
O poveste ilustrativă. La o conferință IT de amploare galactică, vorbitorul din secție a prezentat pe un diapozitiv schema completă a organizării infrastructurii IT a unei mari companii (top 20). Schema era extrem de impresionantă, pur și simplu cosmică, a fost fotografiată de aproape toți și a circulat instantaneu pe rețelele sociale cu comentarii entuziaste. Apoi, vorbitorul a căutat geotaguri, standuri, și rețele sociale, implorând să fie eliminate, deoarece a primit rapid un telefon și i s-a spus că nu e bine. Un vorbăreț — o mină de aur pentru spioni.
Necunoștința… eliberează de pedeapsă
Potrivit raportului global oferit de Laboratorul Kaspersky din 2017, printre companiile care au întâmpinat incidente de cibersecuritate în decurs de 12 luni, unul din zece (11%) din cele mai grave tipuri de incidente s-a referit la angajați neglijenți și neinformatizați.
Nu presupuneți că angajații știu tot despre măsurile de securitate corporativă, asigurați-vă că îi informați, organizați sesiuni de formare, trimiteți buletine informative interesante despre problemele de securitate, organizați întâlniri cu pizza și explicați din nou întrebările. Și da, un truc excelent — marcați toate informațiile tipărite și electronice cu culori, semne, inscripții: secret comercial, clasificat, doar pentru uz intern, acces liber. Chiar funcționează.
Lumea modernă a pus companiile într-o poziție foarte delicată: trebuie să mențină un echilibru între dorința angajatului de a nu lucra doar din greu, ci și de a accesa conținut de divertisment în fundal/în pauze și regulile stricte de securitate corporativă. Dacă veți introduce hipercontrolul și programele de supraveghere absurde (da, nu este o greșeală — nu este securitate, este paranoia) și camerele în spate, atunci încrederea angajaților în companie va scădea, iar menținerea încrederii este, de asemenea, un instrument al securității corporative.
Așadar, cunoașteți limita, respectați angajații, faceți backup-uri. Și cel mai important — puneți accentul pe securitate, nu pe paranoia personală.
Dacă aveți nevoie de și comparați capacitățile acestora cu obiectivele și sarcinile dumneavoastră. Dacă aveți întrebări și dificultăți — scrieți, sunați, vom organiza pentru dumneavoastră o prezentare individuală online — fără clasamente și comparații inutile.
 , unde discutăm fără reclamă lucruri semi-formale despre CRM și afaceri.
Sursa: habr.com
