

Potrivit și , în 2019, în Rusia vor fi eliberate 4,6 milioane de certificate de semnătură electronică calificată (CSE), conforme cu cerințele legii 63-FZ. Astfel, din cei 8 milioane de întreprinderi individuale și societăți cu răspundere limitată, fiecare al doilea antreprenor utilizează semnătură electronică. Pe lângă CSE pentru EGAIS și CSE cloud pentru raportare, eliberate de bănci și servicii de contabilitate, un interes deosebit îl prezintă CSE universale pe token-uri protejate. Aceste certificate permit autentificarea pe portalurile guvernamentale și semnarea oricăror documente, conferindu-le semnificație juridică.
Datorită certificatului CSE pe token USB, este posibil să încheiați de la distanță un contract cu un partener de afaceri sau un angajat la distanță, să trimiteți documente în instanță; să înregistrați un casier electronic, să reglați datoriile la impozite și să depuneți declarația în cabinetul personal pe nalog.ru; să aflați despre datoriile restante și despre viitoarele controale pe serviciile guvernamentale.
Manualul prezentat mai jos va ajuta să lucrați cu CSE pe macOS – fără a studia forumurile CryptoPro și instalarea unei mașini virtuale cu Windows.
Cuprins
Ce este necesar pentru a lucra cu CSE pe macOS:
Instalăm și configurăm CSE pe macOS
- Instalăm CryptoPro CSP
- Instalăm driverele Rutoken
- Instalăm certificatele
3.1. Ștergem toate certificatele vechi GOST
3.2. Instalăm certificatele rădăcină
3.3. Descărcăm certificatele centrului de certificare
3.4. Instalăm certificatul cu Rutoken - Instalăm browserul special Chromium-GOST
- Instalăm extensiile pentru browser
5.1 Plugin-ul browserului CryptoPro EDS
5.2. Plugin pentru serviciile guvernamentale
5.3. Configurăm plugin-ul pentru serviciile guvernamentale
5.4. Activăm extensiile
5.5. Configurăm extensia CryptoPro EDS Browser plug-in - Verificăm dacă totul funcționează
6.1. Accesăm pagina de test CryptoPro
6.2. Accesăm Cabinetul personal pe nalog.ru
6.3. Accesăm serviciile guvernamentale - Ce trebuie să faceți dacă a încetat să funcționeze
Schimbarea codului PIN al containerului
- Stabilim denumirea containerului CSE
- Schimbarea PIN-ului printr-o comandă din terminal
Semnarea fișierelor pe macOS
- Stabilim hash-ul certificatului CSE
- Semnarea fișierului printr-o comandă din terminal
- Instalarea Apple Automator Script
Verificarea semnăturii pe document
Toate informațiile de mai jos au fost obținute din surse autorizate (CryptoPro și , , , ), și software-ul se recomandă a fi descărcat de pe site-uri de încredere. Autorul este un consultant independent și nu este asociat cu niciuna dintre companiile menționate. Urmând această instrucțiune, întreaga responsabilitate pentru orice acțiuni și consecințe îți aparține.
Ce este necesar pentru a lucra cu CSE pe macOS:
- CEP pe token USB Rutoken Lite sau Rutoken EDS
- container criptografic în format CryptoPro
- cu licență încorporată pentru CryptoPro CSP
Dispozitivele eToken și JaCarta împreună cu CryptoPro pe macOS nu sunt suportate. Dispozitivul Rutoken Lite este alegerea optimă, costă între 500 și 1000 de ruble, funcționează rapid și permite stocarea a până la 15 chei.
Providerii de criptare VipNet, Signal-COM și LISSE nu sunt suportate pe macOS. Containerele nu pot fi convertite. CryptoPro este alegerea optimă, costul certificatului ar trebui să fie în jur de 1300 de ruble pentru PFA și 1600 de ruble pentru persoanele juridice.
De obicei, licența anuală pentru CryptoPro CSP este deja inclusă în certificat și este oferită gratuit de multe CA. Dacă nu este cazul, trebuie să achiziționezi și să activezi o licență pe viață pentru CryptoPro CSP, strict versiunea 4, la un cost de 2700 de ruble. CryptoPro CSP versiunea 5 pe macOS nu funcționează în acest moment.
Instalăm și configurăm CSE pe macOS
Lucruri evidente
- toate fișierele descărcate sunt salvate în directorul implicit: ~/Downloads/;
- nu schimbăm nimic în instalatoare, lăsăm totul implicit;
- dacă macOS afișează un avertisment că software-ul rulat provine de la un dezvoltator neidentificat – trebuie să confirmi execuția în setările sistemului: System Preferences —> Security & Privacy —> Open Anyway;
- dacă macOS solicită parola utilizatorului și permisiunea de a controla computerul – trebuie să introduci parola și să accepți tot.
1. Instalăm CryptoPro CSP
pe site-ul CryptoPro și de la descărcăm și instalăm versiunea CryptoPro CSP 4.0 R4 pentru macOS – .
2. Instalăm driverele Rutoken
Pe site este menționat că este opțional, dar este mai bine să le instalăm. De pe site-ul Rutoken descărcăm și instalăm Modulul de suport pentru KeyChain – .
Apoi conectăm token-ul USB, deschidem terminalul și rulăm comanda:
/opt/cprocsp/bin/csptest -card -enum -vRăspunsul ar trebui să fie:
Activare Rutoken…
Card prezent…
[ErrorCode: 0x00000000]
3. Instalăm certificatele
3.1. Ștergem toate certificatele vechi GOST
Dacă anterior au fost încercări de a rula CEP pe macOS, este necesar să curățăm toate certificatele instalate anterior. Aceste comenzi în terminal vor șterge doar certificatele CryptoPro și nu vor afecta certificatele obișnuite din Keychain pe macOS.
sudo /opt/cprocsp/bin/certmgr -delete -all -store mrootsudo /opt/cprocsp/bin/certmgr -delete -all -store uroot/opt/cprocsp/bin/certmgr -delete -allFiecare comandă trebuie să returneze:
Niciun certificat care să corespundă criteriilor
sau
Ștergerea completă
3.2. Instalăm certificatele rădăcină
Certificatul rădăcină este comun pentru toate CĂP emise de orice autoritate de certificare. Descărcăm de la UFO Ministerului comunicațiilor:
Instalăm cu comenzile din terminal:
sudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/4BC6DC14D97010C41A26E058AD851F81C842415A.cersudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/8CAE88BBFD404A7A53630864F9033606E1DC45E2.cersudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/0408435EB90E5C8796A160E69E4BFAC453435D1D.cerFiecare comandă trebuie să returneze:
Instalare:
…
[ErrorCode: 0x00000000]
3.3. Descărcăm certificatele centrului de certificare
Apoi, trebuie să instalați certificatele autorității de certificare de la care ați emis CĂP. De obicei, certificatele rădăcină ale fiecărei AC se află pe site-ul său în secțiunea descărcări.
Alternativ, certificatele oricărei AC pot fi descărcate de la . Pentru aceasta, în formularul de căutare trebuie să găsiți AC după nume, să accesați pagina cu certificatele și să descărcați toate certificatele valabile adica cele pentru care în câmpul 'Valabil' a doua dată nu a sosit încă. Descărcați prin linkul din câmpul 'Amprentă'.
Capturi de ecran
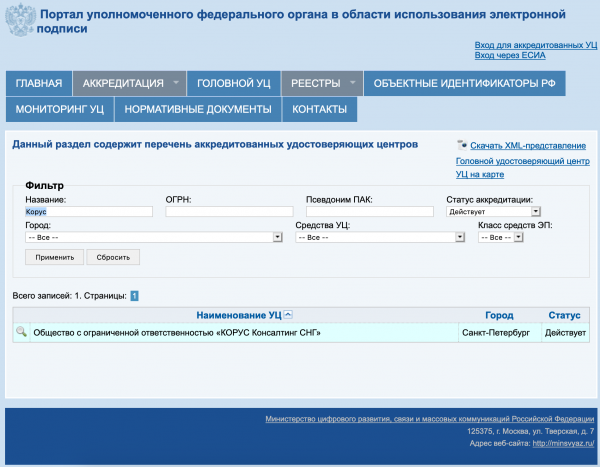
Pe exemplul AC Corus-Consulting: trebuie să descărcați 4 certificate de la :
Certificatele descărcate de la AC se instalează cu comenzile din terminal:
sudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/B9F1D3F78971D48C34AA73786CDCD138477FEE3F.cersudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/A0D19D700E2A5F1CAFCE82D3EFE49A0D882559DF.cersudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/55EC48193B6716D38E80BD9D1D2D827BC8A07DE3.cersudo /opt/cprocsp/bin/certmgr -inst -store mroot -f ~/Downloads/15EB064ABCB96C5AFCE22B9FEA52A1964637D101.cerunde după ~/Downloads/ urmează numele fișierelor descărcate, pentru fiecare AC vor fi diferite.
Fiecare comandă trebuie să returneze:
Instalare:
…
[ErrorCode: 0x00000000]
3.4. Instalăm certificatul cu Rutoken
Comanda din terminal:
/opt/cprocsp/bin/csptestf -absorb -certsComanda trebuie să returneze:
OK.
[ErrorCode: 0x00000000]
4. Instalăm browserul special Chromium-GOST
Pentru a lucra cu portalurile de stat va fi necesară o versiune specială a browserului chromium – Chromium-GOST. Codul sursă al proiectului este deschis, linkul către este oferit pe . Din experiență, alte browsere CryptoFox și Yandex.Browser nu sunt potrivite pentru a lucra cu portalurile de stat pe macOS. Este de remarcat că în unele versiuni ale Chromium-GOST, contul personal de pe nalog.ru poate avea blocaje sau scroll-ul poate înceta complet să funcționeze, de aceea se propune vechea versiune testată 71.0.3578.98 – .
Descărcăm și dezarhivăm arhiva, instalăm browserul prin copiere sau drag & drop în catalogul Applications. După instalare, închidem forțat Chromium și, deocamdată, nu-l deschidem, lucrăm din Safari.
killall Chromium-Gost5. Instalăm extensiile pentru browser
5.1 Plugin-ul browserului CryptoPro EDS
De pe site-ul CryptoPro descărcăm și instalăm Pluginul CryptoPro EDS Browser version 2.0 pentru utilizatori – .
5.2. Plugin pentru serviciile guvernamentale
De pe portalul Guvernului descărcăm și instalăm Plugin pentru lucru cu portalul serviciilor guvernamentale (versiune pentru macOS) – .
5.3. Configurăm plugin-ul pentru serviciile guvernamentale
Descărcăm fișierul de configurare corect pentru extensia serviciului guvernamental de pe site-ul CryptoPro – .
Executăm comenzile în terminal:
sudo rm /Library/Internet Plug-Ins/IFCPlugin.plugin/Contents/ifc.cfgsudo cp ~/Downloads/ifc.cfg /Library/Internet Plug-Ins/IFCPlugin.plugin/Contentssudo cp /Library/Google/Chrome/NativeMessagingHosts/ru.rtlabs.ifcplugin.json /Library/Application Support/Chromium/NativeMessagingHosts5.4. Activăm extensiile
Deschidem browserul Chromium-Gost și în bara de adrese introducem:
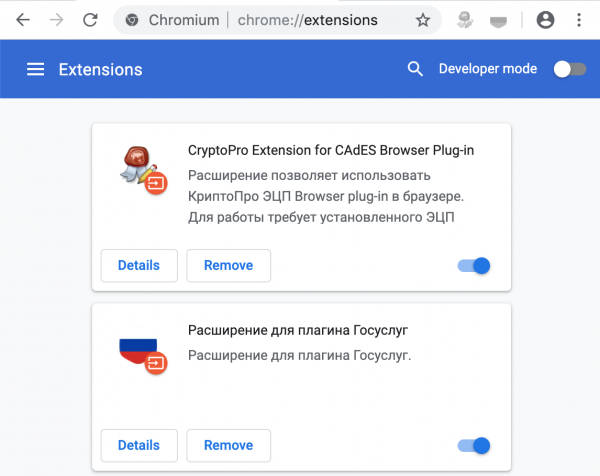
chrome://extensions/Activăm ambele extensii instalate:
- CryptoPro Extension for CAdES Browser Plug-in
- Extensia pentru pluginul serviciilor guvernamentale
Captură de ecran
5.5. Configurăm extensia CryptoPro EDS Browser plug-in
În bara de adrese Chromium-Gost introducem:
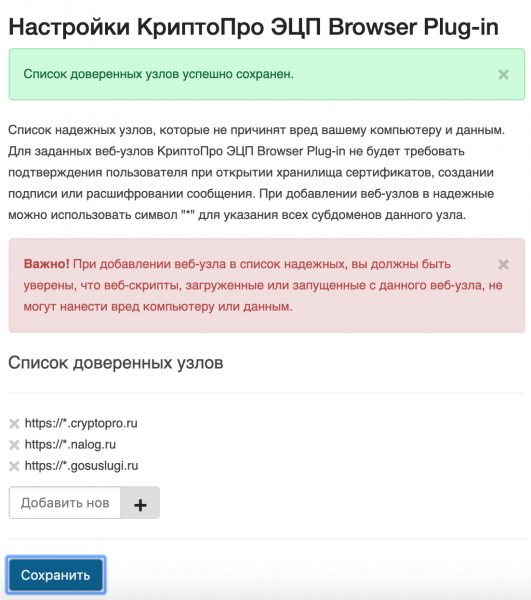
/etc/opt/cprocsp/trusted_sites.htmlPe pagina care apare, în lista nodurilor de încredere adăugăm în ordine site-urile:
https://*.cryptopro.ru
https://*.nalog.ru
https://*.gosuslugi.ru
Apăsăm “Salvați”. Ar trebui să apară o bandă verde:
Lista nodurilor de încredere a fost salvată cu succes.
Captură de ecran
6. Verificăm că totul funcționează
6.1. Accesăm pagina de test CryptoPro
În bara de adrese Chromium-Gost introducem:
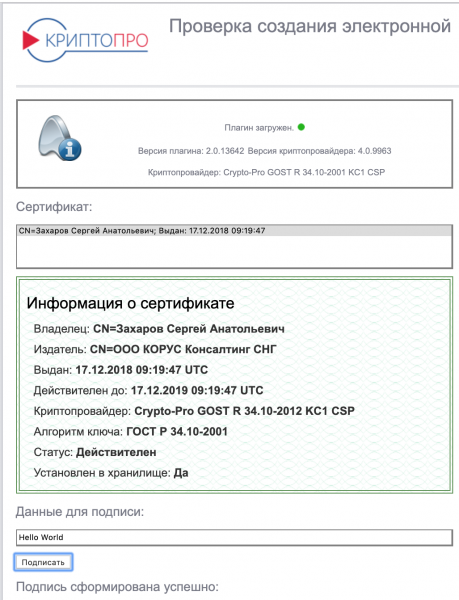
https://www.cryptopro.ru/sites/default/files/products/cades/demopage/cades_bes_sample.htmlAr trebui să apară „Pluginul a fost încărcat”, iar în lista de mai jos să fie certificatului dumneavoastră.
Selectăm certificatul din listă și apăsăm “Semnează”. Va fi solicitat codul PIN al certificatului. În final ar trebui să apară
Semnătura a fost generată cu succes
Captură de ecran
6.2. Accesăm Cabinetul personal pe nalog.ru
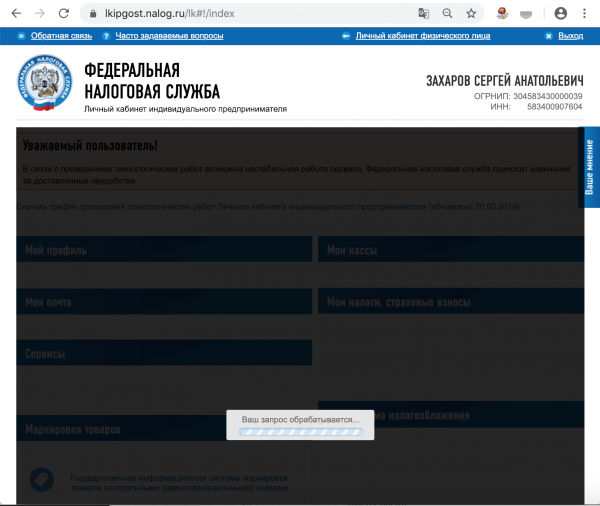
Prin linkurile de pe site-ul nalog.ru este posibil să nu reușim să intrăm, deoarece verificările nu vor fi trecute. Trebuie să intrăm prin linkuri directe:
- Contul personal Întreprindere individuală:
- Contul personal Întreprindere juridică:
Captură de ecran
6.3. Accesăm serviciile guvernamentale
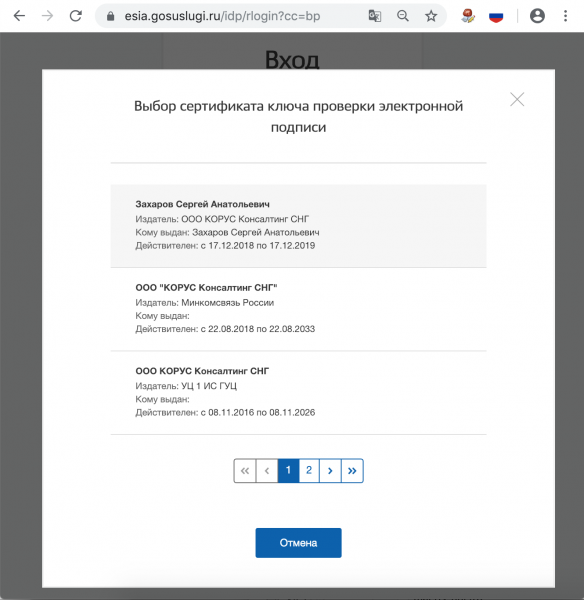
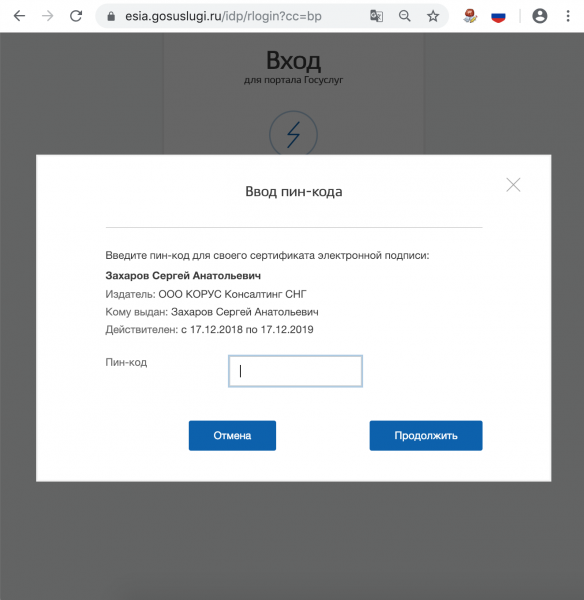
La autentificare, alegem „Autentificare cu semnătură electronică”. În lista care apare „Selectarea certificatului cheii de verificare a semnăturii electronice”, vor fi afișate toate certificatele, inclusiv cele rădăcină și AC, trebuie să selectăm certificatul nostru de pe token-ul USB și să introducem PIN-ul.
Captură de ecran
7. Ce să facem dacă nu mai funcționează
Reconectăm token-ul USB și verificăm că este vizibil folosind comanda din terminal:
sudo /opt/cprocsp/bin/csptest -card -enum -vCurățăm cache-ul browserului pentru toată perioada, pentru asta în bara de adrese Chromium-Gost introducem:
chrome://settings/clearBrowserDataReinstalăm certificatul KEP folosind comanda din terminal:
/opt/cprocsp/bin/csptestf -absorb -certs
Schimbarea codului PIN al containerului
Codul PIN utilizatorului pe RUTOKEN este, în mod implicit 12345678, și nu trebuie lăsat în această formă. Cerințele pentru codul PIN RUTOKEN: max. 16 caractere, poate conține litere latine și cifre.
1. Stabilim numele containerului KEP
Pe un dispozitiv USB și în alte stocări pot fi salvate mai multe certificate, iar trebuie să alegem cel corect. Cu dispozitivul USB introdus, obținem lista tuturor containerelor din sistem cu comanda din terminal:
/opt/cprocsp/bin/csptest -keyset -enum_cont -fqcn -verifycontextComanda ar trebui să returneze cel puțin 1 container și să returneze
[ErrorCode: 0x00000000]
Containerul de care avem nevoie arată astfel
.Aktiv Rutoken liteXXXXXXXX
Dacă se afișează mai multe astfel de containere, înseamnă că dispozitivul conține mai multe certificate, și știți exact care vă trebuie. Valoarea XXXXXXXX după slash trebuie copiată și introdusă în comanda de mai jos.
2. Schimbarea PIN-ului cu ajutorul comenzii din terminal
/opt/cprocsp/bin/csptest -passwd -qchange -container "XXXXXXXX"unde XXXXXXXX – numele containerului, obținut la pasul 1 (obligatoriu între ghilimele).
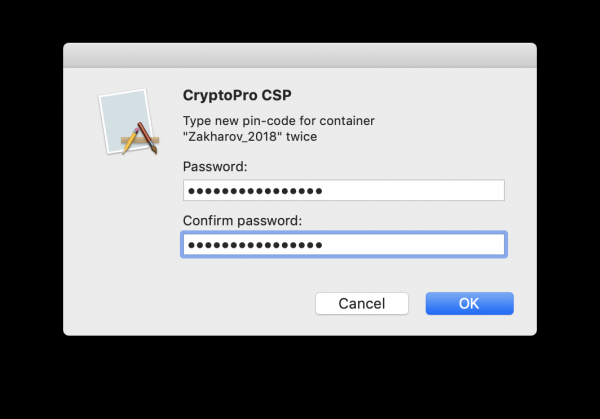
Va apărea o fereastră CryptoPro care solicită vechiul PIN pentru accesul la certificat, urmată de încă o fereastră pentru introducerea noului PIN. Gata.
Captură de ecran
Semnarea fișierelor pe macOS
În macOS, fișierele pot fi semnate cu programul (costul licenței 2500= rub.), sau cu o comandă simplă prin terminal – gratuit.
1. Determinarea hash-ului certificatului CAP
Pe dispozitiv și în alte stocări pot fi mai multe certificate. Este necesar să identificăm clar pe cel cu care vom semna documentele în continuare. Aceasta se face o singură dată.
Dispozitivul trebuie să fie introdus. Obținem lista certificatelor din stocări cu comanda din terminal:
/opt/cprocsp/bin/certmgr -listComanda ar trebui să returneze cel puțin 1 certificat de forma:
Certmgr 1.1 © „Crypto-Pro”, 2007-2018.
program pentru gestionarea certificatelor, CRL-urilor și magazinelor
= = = = = = = = = = = = = = = = = = = =
1——-
Emitent: E=help@esphere.ru,… CN=ООО КОРУС Консалтинг СНГ…
Subiect: E=sergzah@gmail.com,… CN=Захаров Сергей Анатольевич…
Serial: 0x0000000000000000000000000000000000
SHA1 Hash: XXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXX
…
Container: SCARDrutoken_lt_00000000 000 000
…
= = = = = = = = = = = = = = = = = = = =
[ErrorCode: 0x00000000]
Pentru certificatul de care avem nevoie, parametrul Container trebuie să aibă o valoare de forma SCARDrutoken…. Dacă există mai multe certificate cu astfel de valori, înseamnă că pe dispozitiv sunt salvate mai multe certificate, și știți care vă trebuie. Valoarea parametrului SHA1 Hash (40 de caractere) trebuie copiată și introdusă în comanda de mai jos.
2. Semnarea fișierului cu ajutorul comenzii din terminal
În terminal, navigăm la directorul cu fișierul de semnat și executăm comanda:
/opt/cprocsp/bin/cryptcp -signf -detach -cert -der -strict -thumbprint ХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХХ FILEunde XXXX… – hash-ul certificatului obținut la pasul 1, iar FILE – numele fișierului pentru semnare (cu toate extensiile, dar fără cale).
Comanda trebuie să returneze:
Mesajul semnat este creat.
[ErrorCode: 0x00000000]
Va fi creat un fișier de semnătură electronică cu extensia *.sgn – aceasta este o semnătură detașată în format CMS cu codificare DER.
3. Instalarea Apple Automator Script
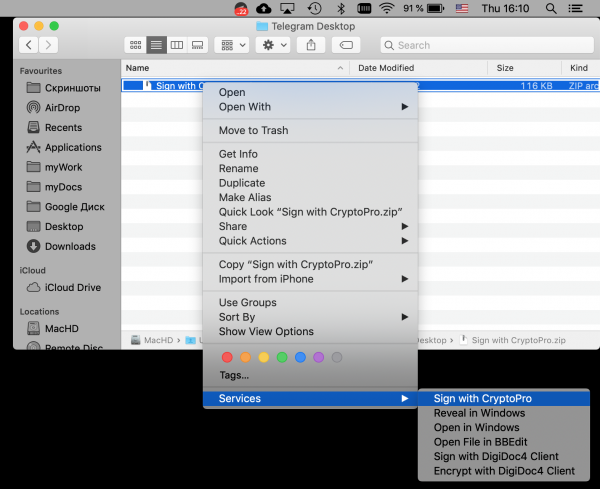
Pentru a evita utilizarea terminalului de fiecare dată, se poate instala o dată un script Automator, prin care documentele pot fi semnate din meniul contextual al Finder-ului. Pentru aceasta, descărcăm arhiva - .
- Dezarhivăm arhiva ‘Sign with CryptoPro.zip’
- Lansăm Automator
- Găsim și deschidem fișierul dezarhivat ‘Sign with CryptoPro.workflow’
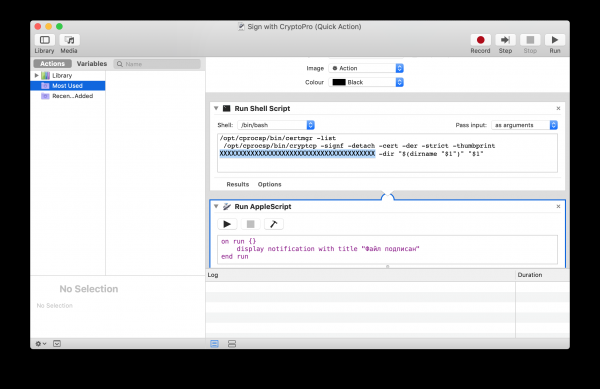
- În blocul Rulați scriptul shell schimbăm textul XXXXXXXXXXXXXX în valoarea parametru SHA1 Hash certificat KEP obținut anterior.
- Salvăm scriptul: ⌘Command + S
- Executăm fișierul ‘Sign with CryptoPro.workflow’ și confirmăm instalarea.
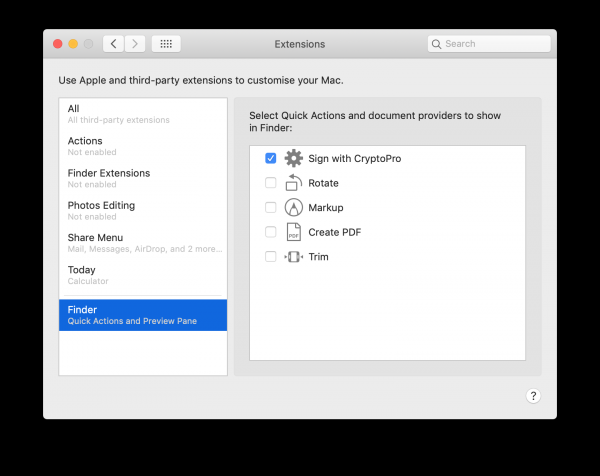
- Mergem la System Preferences —> Extensions —> Finder și verificăm că Sign with CryptoPro acțiunea rapidă este selectată.
- În Finder, apelăm meniul contextual al oricărui fișier și în secțiunea Quick Actions și / sau Services selectăm opțiunea Sign with CryptoPro
- În dialogul apărut, KryptoPro introduceți PIN-ul utilizatorului pentru KEP
- În catalogul curent va apărea un fișier cu extensia *.sgn – o semnătură detașată în format CMS cu codificarea DER.
Capturi de ecran
Fereastra Apple Automator:
System Preferences:
Meniul contextual Finder:
Verificarea semnăturii pe document
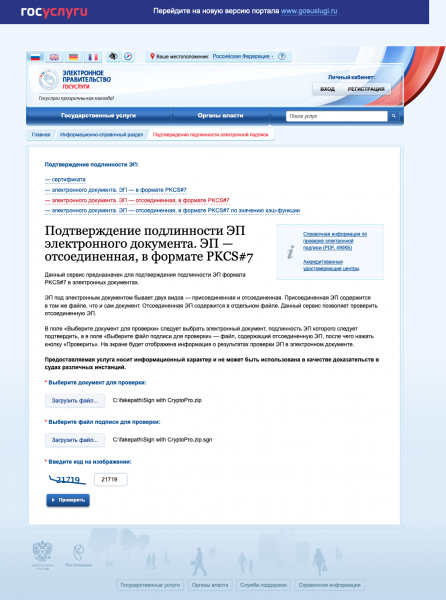
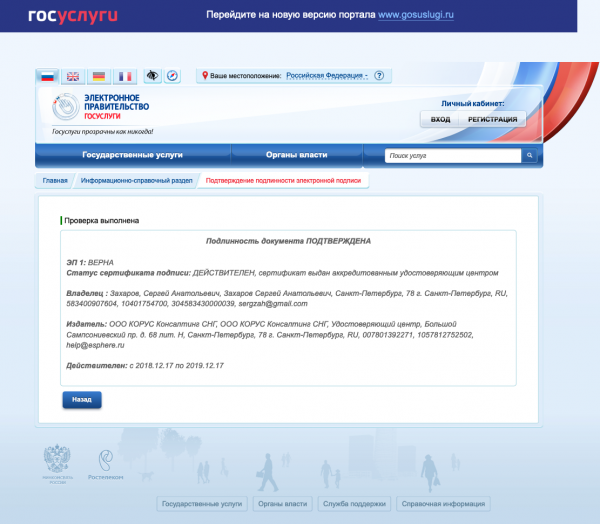
Dacă conținutul documentului nu conține secrete și mistere, cel mai simplu este să folosiți un serviciu web pe portalul Serviciilor de Stat - . Astfel, se poate face o captură de ecran de la o resursă autorizată și să fiți siguri că semnătura este în regulă.
Capturi de ecran
Sursa: habr.com
