

 27 februarie 2020, centrul de certificare gratuit Let’s Encrypt .
În comunicatul de presă festiv, reprezentanții proiectului amintesc că ultimul jubileu de 100 milioane de certificate emise a fost sărbătorit . Atunci, ponderea traficului HTTPS pe internet era de 58% (în SUA - 64%). În cei doi ani și jumătate, indicatorii au crescut semnificativ: „Astăzi, 81% din paginile accesate la nivel mondial utilizează HTTPS, iar în Statele Unite suntem la un nivel de 91%! — se bucură echipa proiectului. — O realizare incredibilă. Acesta este un nivel mult mai înalt de confidențialitate și securitate pentru toți.”
Let’s Encrypt a jucat un rol foarte important în transformarea certificatelor HTTPS într-un standard utilitar, iar criptarea sigură a traficului a devenit o normă absolută pe internet.
Testarea beta a centrului de certificare inovator Let’s Encrypt a început în decembrie 2015. Caracteristica unică a noului centru este că procesul de emitere a certificatelor a fost inițial complet automatizat.
Configurarea automată a HTTPS pe server se desfășoară în două etape. În prima etapă, agentul notifică centrul de certificare despre drepturile administratorului serverului asupra numelui de domeniu. De exemplu, verificarea poate include crearea unui subdomeniu specific sau instalarea în cadrul domeniului a unei resurse HTTP cu un anumit URI.
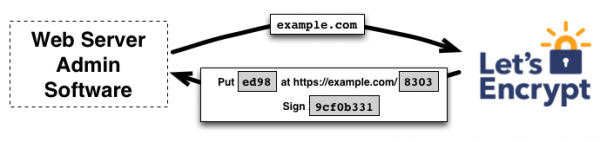
Let’s Encrypt identifică serverul web cu agentul activat prin cheia publică. Cheile publice și private sunt generate de agent înainte de prima conectare la centrul de certificare. În timpul verificării automate, agentul efectuează o serie de teste: de exemplu, semnează cu cheia publică parola unică obținută și prezintă o resursă HTTP cu un anumit URI. Dacă semnătura digitală este corectă și toate testele sunt aprobate, agentului îi sunt acordate drepturi de gestionare a certificatelor pentru domeniu.
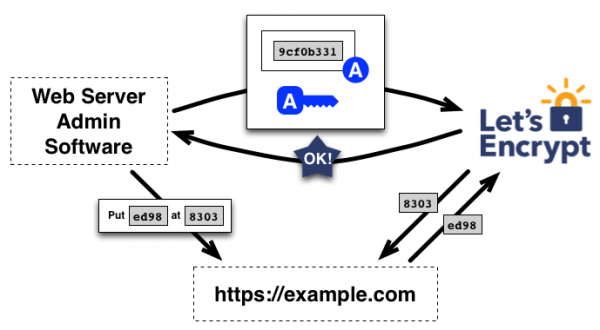
În etapa a doua, agentul poate solicita, actualiza și revoca certificatele. Pentru emiterea automată a certificatului se utilizează un protocol de autentificare de tip „challenge-response” (provocare-răspuns) numit Automated Certificate Management Environment (ACME). Toate manipulările cu certificatul se realizează fără oprirea serverului web, prin intermediul clientului ACME. . Este ușor de utilizat, funcționează pe majoritatea sistemelor de operare și este bine documentat. Există un mod expert cu setări avansate. Pe lângă Certbot, există .
Rolul important al Let’s Encrypt
Let’s Encrypt a revoluționat cu adevărat piața, unde anterior domneau centrele comerciale de certificare. Acum acestea au ieșit aproape complet din afacerea emiterii certificatelor DV (certificatul cu validare a domeniului, Domain Validation), deși continuă să vândă certificate cu validare a organizației (Organization Validation, OV) și certificate de înaltă fiabilitate (Extended Validation, EV), pe care Let’s Encrypt nu le emite deoarece nu pot fi automatizate. Totuși, acesta este un produs de nișă, iar pe piața de masă, certificatele gratuite Let’s Encrypt domină.
Let’s Encrypt a făcut standard din reînnoirea automată a certificatelor. În ciuda duratei scurte a acestora (90 de zile), procedura automată elimină „factorul uman”, care reprezintă în mod tradițional principal vulnerabilitate în securitate. Administratorii de domenii adesea uită să reînnoiască certificatele, provocând dezactivarea serviciilor. Ultimul astfel de incident a avut loc cu Microsoft Teams. Pe 3 februarie 2020, acest serviciu de colaborare a ieșit offline .
Înlocuirea automată a certificatelor prin protocolul ACME elimină posibilitatea unor incidente de acest tip.
Deși proiectul Let’s Encrypt deservește jumătate din internet, în lumea fizică este o organizație mică non-profit: „În acești doi ani și jumătate, organizația noastră a crescut, dar foarte puțin! - scriu ei. - În iunie 2017, serveam aproximativ 46 de milioane de site-uri web cu 11 angajați permanenți și un buget anual de 2,61 milioane de dolari. Astăzi, deservim aproape 192 de milioane de site-uri web cu 13 angajați permanenți și un buget anual de aproximativ 3,35 milioane de dolari. Aceasta înseamnă că deservim de peste patru ori mai multe site-uri cu doar doi angajați suplimentari și o creștere de 28% a bugetului.”
Sprijinul pentru proiect are loc prin și .
În prezent, HTTPS a devenit standardul de facto pe internet. De la anul trecut, principalele browsere îi avertizează pe utilizatori cu privire la pericolul de a se conecta la site-uri care nu criptează traficul prin HTTPS. În această schimbare a peisajului de securitate, Let’s Encrypt are o contribuție semnificativă.
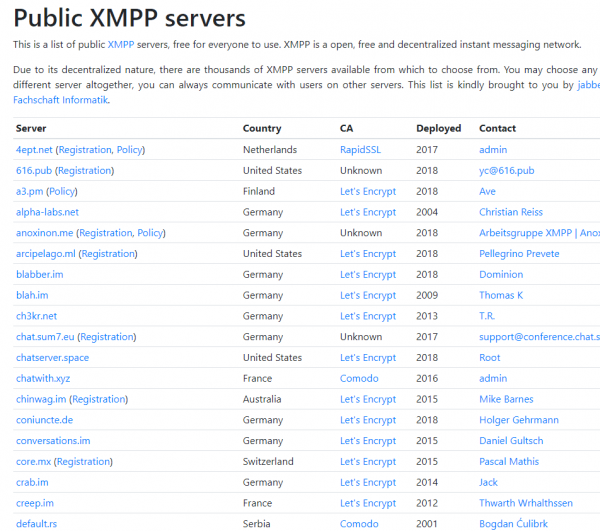
În plus, Let’s Encrypt a . Acum Jabber funcționează cu criptare sigură atât la nivel client-server, cât și server-server, iar majoritatea certificatelor au fost emise de Let’s Encrypt.
"Ca și comunitate, am realizat lucruri incredibile pentru a proteja oameni pe internet, - se menționează în . - Emisia unui miliard de certificate este o dovadă a întregului progres pe care l-am realizat ca comunitate."
Sursa: habr.com
