

Începând cu mai 2020, în Rusia au început vânzările oficiale de hard disk-uri externe WD My Book, care suportă criptarea hardware AES cu cheie de 256 biți. Din cauza restricțiilor legislative, anterior astfel de dispozitive puteau fi achiziționate doar din magazine externe de electronice sau de pe piața „gri”, însă acum, oricine poate obține un mediu de stocare protejat cu o garanție oficială de 3 ani de la Western Digital. Cu ocazia acestui eveniment semnificativ, am decis să facem o mică incursiune în istorie și să aflăm cum a apărut Advanced Encryption Standard și ce îl face atât de bun în comparație cu soluțiile concurente.
Mult timp, standardul oficial de criptare simetrică în SUA a fost DES (Data Encryption Standard — standardul de criptare a datelor), dezvoltat de IBM și inclus în lista standardelor federale de procesare a informațiilor în 1977 (FIPS 46-3). Algoritmul se bazează pe lucrările obținute în cadrul unui proiect de cercetare cu codul numit Lucifer. Când, pe 15 mai 1973, Biroul Național de Standarde din SUA a anunțat organizarea unui concurs destinat creării unui standard de criptare pentru instituțiile guvernamentale, corporația americană a intrat în cursa criptografică cu a treia versiune a lui Lucifer, folosind o rețea Feistel actualizată. Însă, la fel ca și alți concurenți, a suferit un eșec: niciunul dintre algoritmii prezentați la prima competiție nu respecta cerințele stricte formulate de experții NBS.
Desigur, IBM nu putea pur și simplu să accepte înfrângerea: când concursul a fost reluat pe 27 august 1974, corporația americană a depus din nou o candidatură, prezentând o versiune îmbunătățită a lui Lucifer. De data aceasta, juriul nu a avut nicio obiecție: după ce au realizat o muncă temeinică asupra greșelilor anterioare, IBM a reușit să elimine toate neajunsurile, astfel că nu a fost nimic de reproșat. După o victorie concludentă, Lucifer a fost denumit DES și, pe 17 martie 1975, a fost publicat în Registrul Federal.
Cu toate acestea, în cadrul simpozioanelor deschise organizate în 1976 pentru a discuta un nou standard criptografic, DES a fost supus unei critici severe din partea comunității de experți. Cauza acestei critici a fost reprezentată de modificările aduse algoritmului de către specialiștii NSA: în special, lungimea cheii a fost redusă la 56 de biți (inițial, Lucifer suporta chei de 64 și 128 de biți), iar logica de funcționare a blocurilor de permutare a fost modificată. În opinia criptografilor, „îmbunătățirile” nu aveau sens, iar singurul lucru pe care Agenția Națională de Securitate își propunea prin implementarea modificărilor era de a obține capacitatea de a vizualiza fără restricții documentele criptate.
În legătură cu acuzațiile menționate, a fost înființată, în cadrul Senatului SUA, o comisie specială a cărei scop a fost de a verifica justificarea acțiunilor NSA. În 1978, ca urmare a anchetei, a fost publicat un raport care conținea următoarele informații:
- reprezentanții NSA au participat la revizuirea DES doar indirect, iar contribuția lor a fost limitată exclusiv la modificarea funcționării blocurilor de permutare;
- versiunea finală a DES s-a dovedit a fi mai rezistentă la atacuri și analize criptografice decât cea inițială, astfel încât modificările aduse au fost justificate;
- lungimea cheii de 56 de biți este mai mult decât suficientă pentru majoritatea aplicațiilor, deoarece pentru a sparge un astfel de cifru ar fi necesar un supercomputer ce costă cel puțin câteva zeci de milioane de dolari, iar având în vedere că infractorii obișnuiți și chiar hackerii profesioniști nu dispun de resurse de acest tip, nu există de ce să ne îngrijorăm.
Concluziile comisiei s-au confirmat parțial în 1990, când criptografii israelieni Eli Biham și Adi Shamir, lucrând la conceptul de analiză criptografică diferențială, au realizat o mare cercetare asupra algoritmilor bloc, printre care s-a aflat și DES. Cercetătorii au ajuns la concluzia că noul model de permutări s-a dovedit a fi deosebit de rezistent la atacuri, comparativ cu cel inițial, ceea ce indică faptul că NSA a ajutat într-adevăr la eliminarea unor slăbiciuni din algoritm.
Adi Shamir
În același timp, limita lungimii cheii s-a dovedit a fi o problemă, și anume o problemă foarte serioasă, pe care în 1998 a demonstrat-o convingător organizația publică Electronic Frontier Foundation (EFF) în cadrul experimentului DES Challenge II, desfășurat sub egida RSA Laboratory. Special pentru a sparge DES, a fost construit un supercomputer, primit codul de nume EFF DES Cracker, la dezvoltarea căruia au lucrat John Gilmore, cofondator EFF și lider al proiectului DES Challenge, și Paul Kocher, fondator al companiei Cryptography Research.
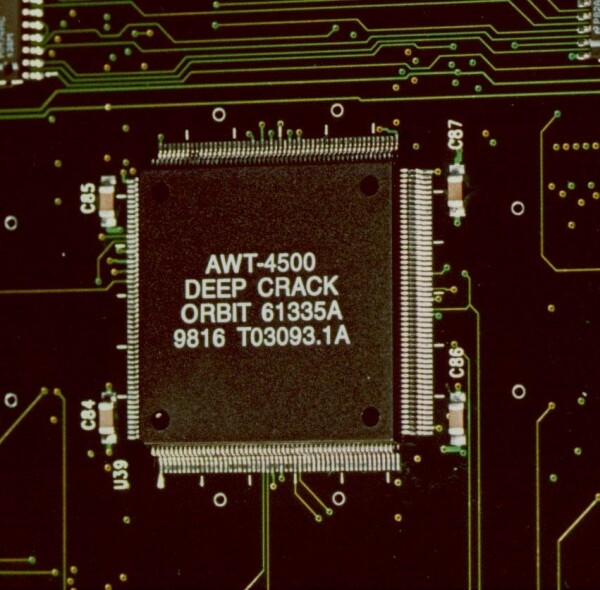
Procesor EFF DES Cracker
Sistemul dezvoltat de ei a reușit să găsească cu succes cheia pentru un exemplu criptat prin metoda de încercare și eroare în doar 56 de ore, adică în mai puțin de trei zile. Pentru aceasta, DES Cracker a trebuit să verifice aproximativ un sfert din toate combinațiile posibile, ceea ce înseamnă că, chiar și în cele mai nefavorabile circumstanțe, spargerea ar necesita aproximativ 224 de ore, adică nu mai mult de 10 zile. În plus, costul supercomputerului, având în vedere fondurile cheltuite pentru proiectarea acestuia, a fost de doar 250.000 de dolari. Nu este greu de intuit că astăzi spargerea unui astfel de protocol este și mai ușoară și mai ieftină: nu doar că hardware-ul a devenit mult mai puternic, dar și datorită dezvoltării tehnologiilor de internet, hackerul nu trebuie să cumpere sau să închirieze echipamentele necesare — este suficient să creeze un botnet din PC-uri infectate cu virus.
Acest experiment a demonstrat clar cât de moral depășit a devenit DES. Și, deoarece la acel moment algoritmul era utilizat în practic 50% din soluțiile de criptare a datelor (conform evaluărilor aceleași EFF), întrebarea despre găsirea unei alternative a devenit mai urgentă ca niciodată.
Provocări noi — concurs nou
Este important de menționat că căutările pentru înlocuirea Standardului de Criptare a Datelor au început practic simultan cu pregătirea EFF DES Cracker: Institutul Național de Standarde și Tehnologie (NIST) din SUA a anunțat în 1997 lansarea unui concurs pentru algoritmi de criptare, destinat să identifice un nou „standard de aur” în securitatea cibernetică. Și dacă în trecut evenimente similare erau organizate exclusiv pentru „cei din interior”, având în vedere experiența nefericită de acum 30 de ani, NIST a decis să facă concursul complet deschis: orice companie sau persoană putea participa, indiferent de locație sau naționalitate.
Această abordare s-a dovedit a fi eficientă încă de la etapa de selecție a candidaților: printre autorii care au depus cereri pentru participarea la concursul Standardului Avansat de Criptare s-au numărat atât criptologi de renume mondial (Ross Anderson, Eli Biham, Lars Knudsen), cât și companii mici de IT specializate în securitate cibernetică (Counterpane), corporații mari (Deutsche Telekom din Germania), instituții de învățământ (Universitatea Catolică din Leuven, Belgia), precum și startup-uri și firme mici, despre care puțini au auzit în afara țărilor lor (cum ar fi Tecnologia Apropriada Internacional din Costa Rica).
Este interesant că de această dată NIST a aprobat doar două cerințe principale pentru algoritmii participanți:
- blocul de date trebuie să aibă o dimensiune fixă de 128 biți;
- algoritmul trebuie să suporte cel puțin trei dimensiuni ale cheii: 128, 192 și 256 biți.
Obținerea acestui rezultat a fost relativ simplă, dar, așa cum se spune, diavolul se află în detalii: cerințele secundare s-au dovedit a fi mult mai numeroase, iar respectarea lor a fost mult mai dificilă. Între timp, tocmai pe baza acestora, recenzenții NIST au realizat selecția candidaților. Iată ce criterii trebuiau să îndeplinească pretendenții la victorie:
- capacitatea de a rezista la orice atacuri criptanalitice cunoscute la momentul desfășurării concursului, inclusiv atacuri prin canale laterale;
- lipsa de chei de criptare slabe și echivalente (prin chei echivalente se înțeleg acele chei care, deși prezintă diferențe semnificative între ele, conduc la obținerea unor cifruri identice);
- viteza de criptare este stabilă și aproximativ aceeași pe toate platformele actuale (de la 8 la 64 biți);
- optimizarea pentru sisteme multiprocesor, suport pentru paralelizarea operațiunilor;
- cerințele minime pentru capacitatea de memorie RAM;
- lipsa restricțiilor pentru utilizare în scenarii standard (ca bază pentru construirea funcțiilor hash, generatoare de numere aleatorii etc.);
- structura algoritmului trebuie să fie justificată și ușor de înțeles.
Ultimul punct poate părea ciudat, totuși, dacă reflectezi asupra lui, nu este lipsit de sens, deoarece un algoritm bine structurat este mult mai ușor de analizat, plus că este mult mai dificil să ascunzi o „capcană” prin care dezvoltatorul ar putea obține acces nelimitat la datele criptate.
Primirea aplicațiilor pentru concursul Standardului Avansat de Criptare a durat un an și jumătate. În total, au participat 15 algoritmi:
- CAST-256, dezvoltat de compania canadiană Entrust Technologies pe baza CAST-128, creat de Carlyle Adams și Stafford Tavares;
- Crypton, creat de criptologul Che Hong Lim din compania sud-coreeană Future Systems, activă în domeniul securității cibernetice;
- DEAL, conceptul căruia a fost inițial propus de matematicianul danez Lars Knudsen și ulterior dezvoltat de Richard Outerbridge, care a depus aplicația pentru concurs;
- DFC, un proiect comun al învățământului superior din Paris, al Centrului Național de Cercetări Științifice din Franța (CNRS) și al corporației de telecomunicații France Telecom;
- E2, dezvoltat sub egida celei mai mari companii de telecomunicații din Japonia, Nippon Telegraph and Telephone;
- FROG, creatura companiei costaricane Tecnologia Apropriada Internacional;
- HPC, conceput de criptologul și matematicianul american Richard Shreppel de la Universitatea din Arizona;
- LOKI97, creat de criptografii australieni Lawrence Brown și Jennifer Seberry;
- Magenta, dezvoltat de Michael Jacobson și Klaus Huber pentru compania germană Deutsche Telekom AG;
- MARS de la IBM, la crearea căruia a participat Don Coppersmith — unul dintre autorii lui Lucifer;
- RC6, scris de Ron Rivest, Matt Robshaw și Ray Sidney special pentru concursul AES;
- Rijndael, creat de Vincent Rijmen și Joan Daemen de la Universitatea Catolică din Leuven;
- SAFER+, dezvoltat de corporația californiană Cylink împreună cu Academia Națională de Științe a Republicii Armenia;
- Serpent, creat de Ross Anderson, Eli Biham și Lars Knudsen;
- Twofish, dezvoltat de grupul de cercetare condus de Bruce Schneier, pe baza algoritmului criptografic Blowfish propus de Bruce în 1993.
În urma primei runde, au fost selectați 5 finaliști, printre care se numără Serpent, Twofish, MARS, RC6 și Rijndael. Membrii juriului au găsit defecte la aproape fiecare dintre algoritmii enumerați, cu excepția unuia. Cine a fost câștigătorul? Hai să menținem puțin suspansul și, înainte de toate, să analizăm principalele avantaje și dezavantaje ale fiecărei soluții enumerate.
MARS
În cazul «zeului războiului», experții au remarcat identitatea procedurii de criptare și decriptare a datelor, dar aceste avantaje s-au limitat la atât. Algoritmul IBM s-a dovedit a fi surprinzător de solicitant, făcându-l nepotrivit pentru condiții de resurse limitate. Au existat probleme și cu paralelizarea calculelor. Pentru a funcționa eficient, MARS avea nevoie de suport hardware pentru înmulțirea pe 32 de biți și rotația pe un număr variabil de biți, ceea ce din nou impunea restricții asupra platformelor suportate.
MARS s-a dovedit a fi de asemenea vulnerabil la atacuri de tip timing și consum de energie, avea probleme cu extinderea cheilor «în mișcare», iar complexitatea sa excesivă îngreuna analiza arhitecturii și crea probleme suplimentare în etapa de implementare practică. Cu alte cuvinte, în comparație cu ceilalți finaliști, MARS părea un adevărat outsider.
RC6
Algoritmul a moștenit parte din transformările predecesorului său, RC5, care a fost cercetat anterior, ceea ce, combinat cu o structură simplă și clară, l-a făcut complet transparent pentru experți și a exclus existența «backdoor-urilor». În plus, RC6 a demonstrat viteze record de procesare a datelor pe platforme de 32 de biți, iar procedurile de criptare și decriptare au fost implementate absolut identic.
Cu toate acestea, algoritmul a avut aceleași probleme ca și MARS menționat mai sus: vulnerabilitatea la atacuri prin canale laterale, dependența performanței de suportul operațiilor pe 32 de biți, precum și problemele cu calculul paralel, extinderea cheilor și cerințele ridicate pentru resursele hardware. Din această cauză, nu avea cum să fie considerat câștigător.
Twofish
Twofish s-a dovedit a fi destul de rapid și bine optimizat pentru funcționarea pe dispozitive cu resurse limitate, gestionând excelent extinderea cheilor și având mai multe variante de implementare, ceea ce permitea adaptarea fină la sarcini specifice. În același timp, „două pești” s-au dovedit vulnerabile la atacuri prin canale externe (în special, prin timp și consumul de energie), nu s-au integrat foarte bine în sistemele multi-procesor și s-au distins prin complexitate excesivă, ceea ce, de altfel, a avut și un impact asupra vitezei de extindere a cheii.
Serpent
Algoritmul avea o structură simplă și clară, ceea ce facilita considerabil auditul său, era relativ nepretențios cu privire la resursele platformei hardware, oferea suport pentru extinderea cheilor „în timpul rulării” și se modifica relativ ușor, ceea ce îl distinguea favorabil de competitorii săi. Cu toate acestea, Serpent era, în principiu, cel mai lent dintre finaliști, în plus, procedurile de criptare și decriptare a informațiilor în el diferau radical și necesitau abordări complet diferite pentru implementare.
Rijndael
Rijndael s-a dovedit a fi extrem de aproape de ideal: algoritmul satisface pe deplin cerințele NIST, fără a ceda, ci, în ansamblu, depășind semnificativ competitorii. Singurele puncte slabe ale Ryndal erau două: vulnerabilitatea la atacurile prin consumul de energie în procesul de extindere a cheii, ceea ce este un scenariu destul de specific, și anumite probleme cu extinderea cheii „în timpul rulării” (acest mecanism funcționând fără restricții doar la două dintre competitori — Serpent și Twofish). În plus, conform estimărilor experților, Ryndal deținea un grad de criptosiguritate puțin mai scăzut decât Serpent, Twofish și MARS, ceea ce, cu toate acestea, era compensat din plin de rezistența la cele mai multe variante de atacuri prin canale externe și un spectru larg de opțiuni de implementare.
Categorie
Serpent
Twofish
MARS
RC6
Rijndael
Cripto-siguranță
+
+
+
+
+
Rezerva de cripto-siguranță
++
++
++
+
+
Viteza de criptare în implementare software
—
±
±
+
+
Viteza de extindere a cheii în implementare software
±
—
±
±
+
Carduri smart cu resurse mari
+
+
—
±
++
Carduri smart cu resurse limitate
±
+
—
±
++
Implementare hardware (FPGA)
+
+
—
±
+
Implementare hardware (circuit integrat specializat)
+
±
—
—
+
Protecția împotriva atacurilor prin execuție și consum de energie
+
±
—
—
+
Protecția împotriva atacurilor prin consumul de energie în procedura de extindere a cheii
±
±
±
±
—
Protecția împotriva atacurilor prin consumul de energie în implementările pe carduri inteligente
±
+
—
±
+
Capacitatea de a extinde cheia „în timp real”
+
+
±
±
±
Existenta unor variante de implementare (fără pierderi de compatibilitate)
+
+
±
±
+
Posibilitatea calculului paralel
±
±
±
±
+
Prin suma caracteristicilor, Rijndael a depășit cu mult concurenții, astfel că rezultatul votului final a fost predictibil: algoritmul a obținut o victorie clară, primind 86 de voturi „pentru” și numai 10 „împotrivă”. Serpent a ocupat locul al doilea, cu 59 de voturi, iar Twofish s-a plasat pe locul al treilea: a obținut sprijinul a 31 de membri ai juriului. Următorul a fost RC6, câștigând 23 de voturi, iar MARS s-a aflat în mod logic pe ultima poziție, obținând doar 13 voturi „pentru” și 83 „împotrivă”.
Pe 2 octombrie 2000, Rijndael a fost declarat câștigător al concursului AES, schimbând tradițional denumirea în Standardul Avansat de Criptare, sub care este cunoscut în prezent. Procedura de standardizare a durat aproximativ un an: pe 26 noiembrie 2001, AES a fost inclus în lista standardelor federale de procesare a informațiilor, primind indexul FIPS 197. Noua algoritm a fost foarte apreciat și de NSA, iar din iunie 2003, Agenția Națională de Securitate a SUA a recunoscut chiar AES cu o cheie de criptare de 256 de biți ca fiind suficient de sigur pentru a proteja documentele de categoria „ultra-secret”.
Discurile externe WD My Book cu suport pentru criptare hardware AES-256
Datorită combinației de fiabilitate și performanță ridicată, Standardul Avansat de Criptare a obținut rapid recunoaștere globală, devenind unul dintre cele mai populare algoritmi de criptare simetrică din lume și făcând parte din numeroase biblioteci criptografice (OpenSSL, GnuTLS, API-ul Crypto de Linux etc.). În prezent, AES este utilizat pe scară largă în aplicațiile la nivel corporate și individual, iar suportul său este implementat în multe dispozitive diverse. În special, criptarea hardware AES-256 este folosită în unitățile externe Western Digital din familia My Book pentru a proteja datele salvate. Să ne familiarizăm mai bine cu aceste dispozitive.
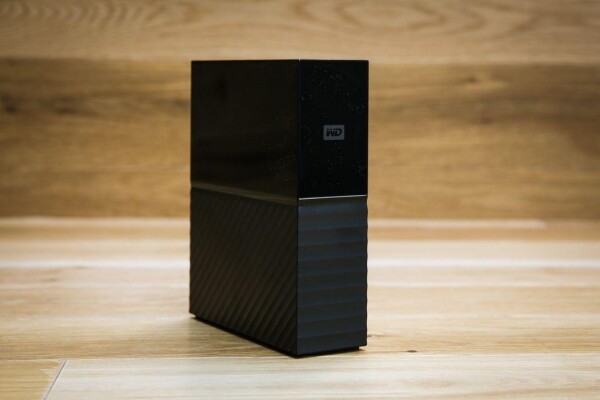
Gama unităților de disc externe WD My Book include șase modele cu diferite capacități: de 4, 6, 8, 10, 12 și 14 terabaiți, ceea ce permite alegerea unui dispozitiv care să se potrivească optim nevoilor dumneavoastră. În mod implicit, HDD-urile externe folosesc sistemul de fișiere exFAT, asigurând compatibilitatea cu o gamă largă de sisteme de operare, inclusiv Microsoft Windows 7, 8, 8.1 și 10, precum și Apple macOS versiunea 10.13 (High Sierra) și mai recent. Utilizatorii de sistem Linux pot monta hard disk-ul folosind driverul exfat-nofuse.
Conectarea My Book la computer se face prin intermediul unei interfețe USB 3.0 de mare viteză, compatibilă cu USB 2.0. Acest lucru permite transferul de fișiere la viteza maxim posibilă, deoarece lățimea de bandă USB SuperSpeed este de 5 Gbps (adică 640 MB/s), ceea ce este mai mult decât suficient. În același timp, funcția de compatibilitate înapoi asigură suport pentru aproape toate dispozitivele lansate în ultimii 10 ani.
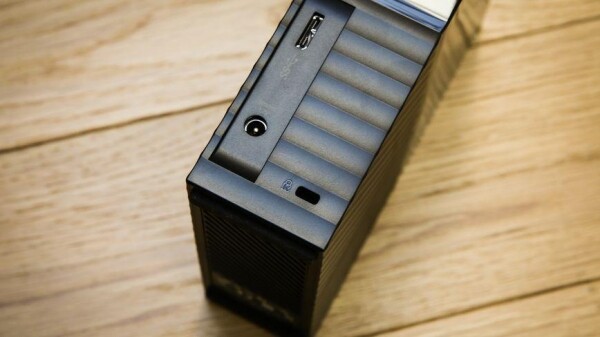
Deși My Book nu necesită instalarea de software suplimentar datorită tehnologiei Plug and Play care recunoaște automat și configurează periferiile, recomandăm totuși utilizarea pachetului software WD Discovery, care este inclus cu fiecare dispozitiv.
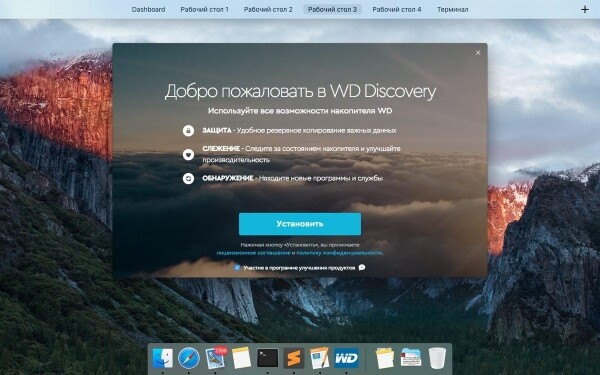
Setul include următoarele aplicații:
WD Drive Utilities
Programul oferă informații actualizate despre starea curentă a unității pe baza datelor S.M.A.R.T. și permite verificarea hard disk-ului pentru sectoare defecte. În plus, prin intermediul Drive Utilities, puteți distruge rapid toate datele salvate pe My Book: fișierele nu vor fi doar șterse, ci vor fi rescrise complet de mai multe ori, astfel încât recuperarea lor după finalizarea procedurii nu va mai fi posibilă.
WD Backup
Folosind această utilitate, puteți configura copierea de rezervă conform unui program stabilit. Este demn de menționat că WD Backup suportă integrarea cu Google Drive și Dropbox, permițând alegerea oricăror combinații posibile "sursă-destination" în momentul creării unei copii de rezervă. Astfel, puteți configura transferul automat al datelor de la My Book în cloud sau importa fișierele și folder-urile necesare din serviciile menționate atât pe un hard disk extern, cât și pe un computer local. În plus, există posibilitatea de sincronizare cu un cont de pe rețeaua socială Facebook, ceea ce permite crearea automată a copiilor de rezervă pentru fotografii și videoclipuri din profilul dumneavoastră.
WD Security
Prin intermediul acestei utilități puteți restricționa accesul la unitate cu o parolă și gestiona criptarea datelor. Tot ce este necesar pentru aceasta este să specificați o parolă (lungimea maximă poate ajunge la 25 de caractere), după care toate informațiile de pe disc vor fi criptate, iar accesul la fișierele salvate va putea fi obținut doar de cei care cunosc codul. Pentru un plus de confort, WD Security permite crearea unei liste de dispozitive de încredere, la conectarea cărora My Book va fi deblocat automat.
Subliniem că WD Security oferă doar o interfață vizuală convenabilă pentru gestionarea protecției criptografice, în timp ce criptarea datelor este efectuată de unitatea externă la nivel hardware. Această abordare asigură o serie de avantaje importante, și anume:
- generarea cheilor de criptare este responsabilitatea unui generator hardware de numere aleatorii, nu a unui generator de numere pseudo-aleatorii, ceea ce ajută la obținerea unei entropii ridicate și sporirea rezistenței criptografice;
- în timpul procesului de criptare și decriptare, cheile criptografice nu sunt încărcate în memoria RAM a computerului, iar copiii temporare ale fișierelor procesate nu sunt create în foldere ascunse ale discului sistemului, ceea ce ajută la minimizarea riscurilor de interceptare;
- viteza de procesare a fișierelor nu depinde de performanța dispozitivului client;
- după activarea protecției, criptarea fișierelor va fi realizată automat, "în timp real", fără a necesita acțiuni suplimentare din partea utilizatorului.
Toate cele de mai sus asigură securitatea datelor și reduc practic la zero riscul de furt al informațiilor confidențiale. Având în vedere funcționalitățile suplimentare ale stocării, My Book devine unul dintre cele mai bune soluții de stocare securizată disponibile pe piața din Rusia.
Sursa: habr.com
