

 Minimizarea riscurilor utilizării DoH și DoT
Protecția împotriva DoH și DoT
Controloți traficul DNS? Organizațiile investesc mult timp, bani și eforturi în asigurarea securității rețelilor lor. Totuși, una dintre domeniile care adesea nu primește atenția necesară este DNS.
O bună prezentare a riscurilor pe care le aduce DNS este la conferința Infosecurity.
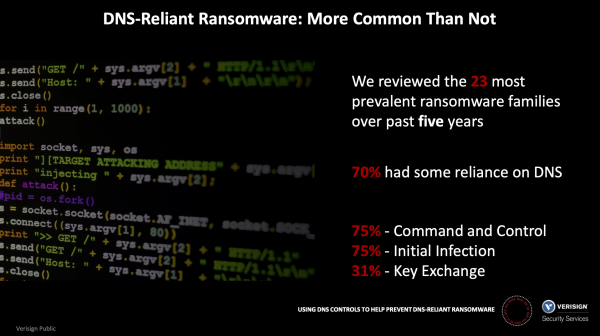 31% dintre clasele de programe de tip ransomware studiate au utilizat DNS pentru schimbul de chei.Concluziile studiului
31% dintre clasele de programe de tip ransomware studiate au utilizat DNS pentru schimbul de chei.
Problema este serioasă. Conform laboratorului de cercetare Palo Alto Networks Unit 42, aproximativ 85% dintre programele malware utilizează DNS pentru a stabili un canal de comandă și control, permițând atacatorilor să introducă ușor malware în rețeaua dumneavoastră și să fure date. De la înființarea sa, traficul DNS a fost în principal necriptat și a fost ușor de analizat de mecanismele de protecție NGFW.
Au apărut protocoale noi pentru DNS, destinate să îmbunătățească confidențialitatea conexiunilor DNS. Acestea sunt susținute activ de principalii furnizori de browsere și alte companii de software. În curând, va începe creșterea traficului DNS criptat în rețelele corporative. Traficul DNS criptat, care nu este analizat corespunzător și permis, reprezintă o amenințare la adresa securității companiei. De exemplu, una dintre aceste amenințări sunt criptolockerii, care folosesc DNS pentru schimbul de chei de criptare. Atacatorii cer acum răscumpărarea de câteva milioane de dolari pentru restabilirea accesului la datele dumneavoastră. Compania Garmin, de exemplu, a plătit 10 milioane de dolari.
Cu o configurare corectă, NGFW poate interzice sau proteja utilizarea DNS-over-TLS (DoT) și poate fi utilizat pentru a interzice utilizarea DNS-over-HTTPS (DoH), ceea ce permite analizarea întregului trafic DNS din rețeaua dumneavoastră.
Ce este DNS criptat?
Ce este DNS
Sistemul de nume de domenii (DNS) convertește numele de domenii ușor de citit de către oameni (de exemplu, adresa ) în IP-uri (de exemplu, 34.107.151.202). Când un utilizator introduce un nume de domeniu în browser, acesta trimite o solicitare DNS către serverul DNS, cerând IP-ul asociat cu acel nume de domeniu. Ca răspuns, serverul DNS returnează IP-ul pe care acesta îl va folosi.
Solicitările și răspunsurile DNS sunt transmise prin rețea sub formă de text simplu, necriptat, ceea ce le face vulnerabile la spionaj sau la modificarea răspunsului și redirecționarea browserului către servere malițioase. Criptarea DNS îngreunează urmărirea solicitărilor DNS sau modificarea acestora în timpul transmisiei. Criptarea solicitărilor și răspunsurilor DNS te protejează de atacurile Man-in-the-Middle, îndeplinind totodată aceleași funcții ca protocolul DNS tradițional (sistemul de nume de domenii) în text clar.
În ultimii câțiva ani, au fost implementate două protocoale de criptare DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Aceste protocoale au un trăsătură comună: ascund intenționat solicitările DNS de orice interceptare… inclusiv de specialiștii în securitate ai organizației. Protocolele folosesc în principal protocolul TLS (Transport Layer Security) pentru a stabili o conexiune criptată între clientul care face solicitările și serverul care rezolvă solicitările DNS, printr-un port care, de obicei, nu este utilizat pentru traficul DNS.
Confidențialitatea solicitărilor DNS este un mare avantaj al acestor protocoale. Cu toate acestea, ele creează probleme specialiștilor în securitate care trebuie să monitorizeze traficul de rețea și să detecteze și să blocheze conexiunile malițioase. Deoarece protocoalele diferă în implementare, metodele de analiză vor fi diferite pentru DoH și DoT.
DNS over HTTPS (DoH)
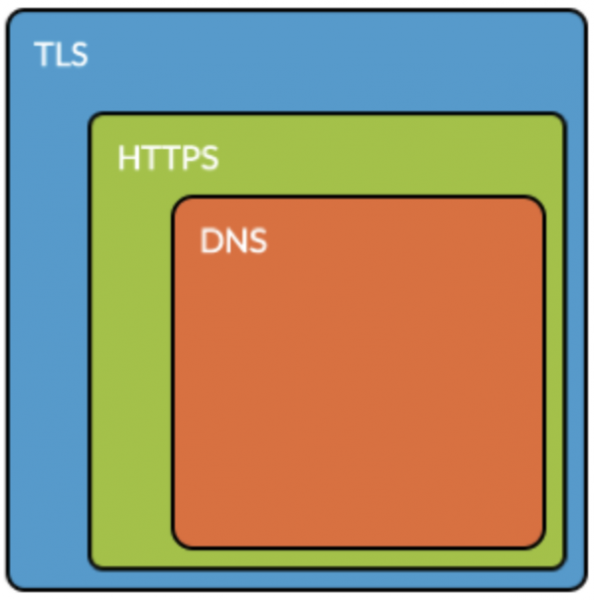 DNS în cadrul HTTPS
DoH utilizează portul bine cunoscut 443 pentru HTTPS, pentru care în RFC este specificat în mod special că scopul este de a „amesteca traficul DoH cu alt traficul HTTPS în aceeași conexiune”, „îngreunând analiza traficului DNS” și, astfel, ocolind măsurile de control corporativ ( ). Protocolul DoH utilizează criptarea TLS și sintaxa solicitărilor furnizată de standardele comune HTTPS și HTTP/2, adăugând solicitări și răspunsuri DNS deasupra solicitărilor standard HTTP.
Riscurile asociate cu DoH
Dacă nu puteți distinge traficul HTTPS obișnuit de cererile DoH, aplicațiile din cadrul organizației dvs. pot (și vor) ocoli setările DNS locale, redirecționând cererile către servere externe care răspund la cererile DoH, ceea ce ocolește orice monitorizare, adică distruge capacitatea de a controla traficul DNS. Ideal ar fi să controlați DoH folosind funcții de decriptare HTTPS.
Și în ultima versiune a browserelor lor, iar ambele companii lucrează la utilizarea DoH ca setare implicită pentru toate cererile DNS. pentru integrarea DoH în sistemele sale de operare. Un dezavantaj este că nu doar companii de software respectabile, ci și rău intenționați au început să folosească DoH ca un mijloc de a ocoli măsurile tradiționale de firewall corporativ. (De exemplu, consultați articolele următoare: , și .) Oricum, atât traficul DoH bun, cât și cel malițios va rămâne nedetectat, lăsând organizația oarbă la utilizarea malițioasă a DoH ca un canal pentru managementul software-ului malițios (C2) și furtul de date confidențiale.
Asigurarea vizibilității și controlului traficului DoH
Ca cea mai bună soluție pentru controlul DoH, recomandăm configurarea decryptării traficului HTTPS în NGFW și blocarea traficului DoH (numele aplicației: dns-over-https).
În primul rând, asigurați-vă că NGFW este configurat pentru decriptarea HTTPS, conform .
În al doilea rând, creați o regulă pentru traficul aplicației „dns-over-https”, după cum este arătat mai jos:
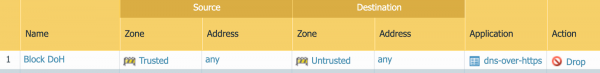 Regula Palo Alto Networks NGFW pentru blocarea DNS-over-HTTPS
Ca alternativă intermediară (dacă organizația dvs. nu a implementat complet decriptarea HTTPS) NGFW poate fi configurat pentru a aplica acțiunea „a interzice” identificatorului aplicației „dns-over-https”, dar efectul va fi limitat la blocarea anumitor servere DoH bine cunoscute după numele lor de domeniu, deoarece fără decriptarea HTTPS traficul DoH nu poate fi complet verificat (vezi. și căutați fraza „dns-over-https”).
DNS over TLS (DoT)
 DNS în cadrul TLS
În timp ce protocolul DoH caută să se amestece cu alte tipuri de trafic pe aceleași porturi, DoT utilizează în mod implicit un port special rezervat pentru acest singur scop, interzicând în mod special utilizarea aceluiși port pentru traficul DNS tradițional necriptat ( ).
Protocolul DoT utilizează protocolul TLS pentru a asigura criptarea, încapsulând cererile standard ale protocolului DNS, cu traficul care folosește portul bine cunoscut 853 ( ). Protocolul DoT a fost dezvoltat pentru a facilita organizațiilor blocarea traficului pe port, fie acceptând utilizarea acestuia, dar inclusiv decriptarea pe acest port.
Riscurile asociate cu DoT
Google a implementat DoT în clientul său , cu setarea implicit activată pentru utilizarea automată a DoT, dacă este disponibil. Dacă ați evaluat riscurile și sunteți pregătiți să utilizați DoT la nivel de organizație, atunci este necesar ca administratorii de rețea să permită explicit traficul de ieșire pe portul 853 prin perimeterul lor pentru acest nou protocol.
Asigurarea vizibilității și controlului traficului DoT
Ca cea mai bună metodă de control pentru DoT, recomandăm oricare dintre opțiunile de mai sus, în funcție de cerințele organizației dumneavoastră:
Configurați NGFW pentru a decripta tot traficul pentru portul destinație 853. Prin decriptarea traficului, DoT va apărea ca o aplicație DNS, la care puteți aplica orice acțiune, cum ar fi activarea abonamentului pentru controlul domeniilor DGA sau deja existent și anti-spyware.
Alternativ, puteți bloca complet prin motorul App-ID traficul ‘dns-over-tls’ pe portul 853. În mod obișnuit, acesta este blocat implicit, fără acțiuni necesare (cu excepția cazului în care ați permis în mod explicit aplicația ‘dns-over-tls’ sau traficul prin portul 853).
Sursa: habr.com
