

TL;DR Dacă pe dispozitivele mobile corporative aveți nevoie de antivirus, înseamnă că faceți totul greșit și antivirusul nu vă va ajuta.
Această postare este rezultatul unor dispute aprinse cu privire la necesitatea unui antivirus pe telefonul mobil corporativ, în ce situații funcționează și în ce altele este inutil. Articolul analizează modelele de amenințare pe care antivirusul ar trebui, în teorie, să le protejeze.
Vânzătorii de antiviruși reușesc adesea să convingă clienții corporativi că antivirusul le va spori semnificativ securitatea, dar în cele mai multe cazuri, aceasta este o protecție iluzorie, care doar reduce vigilența atât a utilizatorilor, cât și a administratorilor.
Infrastructura corporativă corectă
Când în companie sunt zeci sau chiar mii de angajați, nu este posibil să configurați manual fiecare dispozitiv al utilizatorului. Setările se pot schimba în fiecare zi, apar angajați noi, dispozitivele mobile și laptopurile se pot strica sau se pot pierde. În cele din urmă, toată munca administratorilor ar consta în desfășurarea zilnică a unor setări noi pe dispozitivele angajaților.
Pe computerele desktop, această problemă a început să fie rezolvată de multă vreme. În lumea Windows, de obicei, astfel de management se face prin Active Directory, sisteme de autentificare centralizată (Single Sign In) etc. Dar acum toți angajații au la computere smartphone-uri, pe care se desfășoară o parte semnificativă a proceselor de lucru și sunt stocate date importante. Microsoft a încercat să integreze telefoanele lor pe Windows Phone într-un ecosistem unic cu Windows, dar această idee a murit odată cu dispariția oficială a Windows Phone. Prin urmare, în mediul corporativ, în orice caz, trebuie să alegem între Android și iOS.
În prezent, în mediul corporativ, pentru gestionarea dispozitivelor angajaților, este populară conceptul UEM (Unified Endpoint Management). Aceasta este o sistem de gestionare centralizată a dispozitivelor mobile și a computerelor desktop.
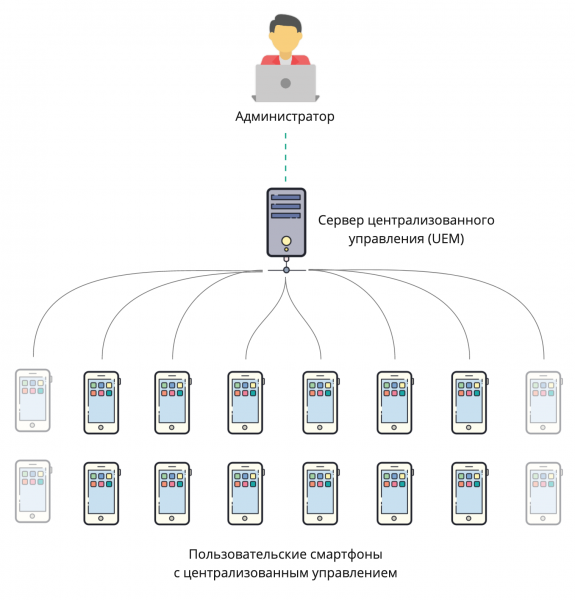
Gestionarea centralizată a dispozitivelor utilizatorilor (Unified Endpoint Management)
Administratorul sistemului UEM poate stabili politici diferite pentru dispozitivele utilizatorilor. De exemplu, poate permite utilizatorului un control mai mare sau mai mic asupra dispozitivului, instalarea aplicațiilor din surse externe etc.
Ce poate face UEM:
Agera asupra tuturor setărilor — administratorul poate interzice complet utilizatorului să modifice setările dispozitivului și să le schimbe de la distanță.
Controlul aplicațiilor pe dispozitiv — permite instalarea de programe pe dispozitiv și instalarea automată a programelor fără cunoștința utilizatorului. De asemenea, administratorul poate interzice sau permite instalarea programelor din magazinele de aplicații sau din surse neîncrezătoare (din fișiere APK în cazul Android).
Blocat de la distanță — în cazul în care telefonul este pierdut, administratorul poate bloca dispozitivul sau șterge datele. Unele sisteme permit, de asemenea, configurarea ștergerii automate a datelor, dacă telefonul nu a comunicat cu serverul timp de mai mult de N ore, pentru a exclude posibilitatea încercărilor offline de hacking, când atacatorii reușesc să scoată SIM-ul înainte ca serverul să trimită comanda de ștergere a datelor.
Colectarea de statistici — monitorizarea activității utilizatorului, timpul de utilizare a aplicațiilor, locația, nivelul de încărcare a bateriei și altele.
Tipuri de UEM
Există două abordări diferite pentru gestionarea centralizată a smartphone-urilor angajaților: într-un caz, compania achiziționează dispozitive de la un singur producător pentru angajați și de obicei alege un sistem de gestionare de la același furnizor. În alt caz, angajații folosesc propriile dispozitive personale pentru muncă, iar aici apare un haos de sisteme de operare, versiuni și platforme.
BYOD (Bring Your Own Device, Aduceți propriul dispozitiv) — conceptul în care angajații folosesc propriile dispozitive personale și conturi pentru muncă. Unele sisteme de gestionare centralizată permit adăugarea unui al doilea cont de lucru și separarea completă a datelor personale de cele de muncă.
— sistemul nativ de gestionare centralizată de la Apple. Poate gestiona doar dispozitive Apple, computere cu macOS și telefoane pe iOS. Suportă BYOD, fiind creat un al doilea mediu izolat cu un alt cont iCloud.
— permite gestionarea telefoanelor pe Android și Apple iOS, precum și desktopurilor pe Windows 10. Se declară suport pentru BYOD.
— suportă doar dispozitive mobile Samsung. Cu toate acestea, la început se poate folosi doar .
De fapt, există mult mai mulți furnizori de UEM, dar nu vom analiza toți în cadrul acestui articol. Cel mai important lucru de reținut este că astfel de sisteme există deja și permit administratorului să configureze dispozitivele utilizatorilor în conformitate cu modelul actual al amenințărilor.
Modelul amenințărilor
Înainte de a alege instrumentele de protecție, trebuie să înțelegem de la ce ne protejăm, care ar putea fi cea mai gravă situație în cazul nostru specific. Să spunem așa: corpul nostru este ușor vulnerabil la o glonț și chiar și la o furcă cu cui, dar nu ne punem vesta antiglonț când ieșim din casă. Prin urmare, modelul nostru de amenințări nu include riscul de a fi împușcat pe drumul spre muncă, deși statistic vorbind, asta nu e atât de incredibil. Totuși, în anumite condiții, purtarea unei veste antiglonț este pe deplin justificată.
Modelele de amenințări variază în diverse companii. Să luăm, de exemplu, smartphone-ul unui curier care livrează un pachet clientului. Pe smartphone-ul său există doar adresa livrării actuale și ruta pe hartă. Cea mai gravă situație care i s-ar putea întâmpla datelor sale este scurgerea adreselor de livrare a pachetelor.
Iată smartphone-ul unui contabil. Acesta are acces la rețeaua corporativă prin VPN, are instalată aplicația de banking corporate și păstrează documente cu informații valoroase. Este evident că valoarea datelor de pe aceste două dispozitive diferă semnificativ și trebuie protejate diferit.
Ne va salva antivirusul?
Din păcate, în spatele sloganurilor de marketing se pierde sensul real al sarcinilor pe care le îndeplinește antivirusul pe un dispozitiv mobil. Să încercăm să înțelegem în detaliu ce face un antivirus pe telefon.
Auditul de securitate
Cele mai multe antivirusuri mobile moderne efectuează un audit al setărilor de securitate de pe dispozitiv. Uneori, acest audit este numit „verificarea reputației dispozitivului”. Antivirusurile consideră dispozitivul sigur dacă se respectă patru condiții:
- Dispozitivul nu este compromis (root, jailbreak).
- Dispozitivul are o parolă setată.
- Pe dispozitiv nu este permis debugging-ul prin USB.
- Pe dispozitiv nu este permisă instalarea aplicațiilor din surse nefiabil (sideloading).
Dacă, în urma verificării, dispozitivul este considerat nesigur, antivirusul va informa proprietarul și va oferi opțiunea de a dezactiva funcționalitatea „periculoasă” sau de a restaura firmware-ul de fabricație în cazul în care există indicii de root sau jailbreak.
Conform obiceiurilor corporative, nu este suficient doar să informezi utilizatorul. Este necesar să excluzi configurațiile nesigure. Pentru aceasta, cu ajutorul unui sistem UEM, trebuie să configurezi politici de securitate pe dispozitivele mobile. În cazul descoperirii root/jailbreak, trebuie să elimini rapid datele corporative de pe dispozitiv și să-i blochezi accesul la rețeaua corporativă. Acest lucru este, de asemenea, posibil cu ajutorul UEM. Numai după aceste proceduri se poate considera că dispozitivul mobil este sigur.
Căutare și eliminare a virusilor
Contrar opiniei frecvente că nu există viruși pentru iOS, acest lucru nu este adevărat. În mediul natural, există în continuare exploatări pentru versiunile vechi de iOS care prin exploatarea vulnerabilităților din browser. Totodată, din cauza arhitecturii iOS, dezvoltarea antiviruselor pentru această platformă este imposibilă. Motivul principal este că aplicațiile nu pot obține acces la lista aplicațiilor instalate și au multe restricții în accesul la fișiere. Lista aplicațiilor iOS instalate poate fi obținută doar de UEM, dar chiar și UEM nu poate accesa fișierele.
Situația este diferită cu Android. Aplicațiile pot obține informații despre aplicațiile instalate pe dispozitiv. Ele pot chiar să acceseze distribuțiile acestora (de exemplu, Apk Extractor și omologii săi). Aplicațiile Android au, de asemenea, posibilitatea de acces la fișiere (de exemplu, Total Commander etc.). Aplicațiile Android pot fi decompilate.
Având aceste posibilități, un asemenea algoritm antivirus apare logic:
- Verificarea aplicațiilor
- Obținerea listei aplicațiilor instalate și a sumelor de control (SC) ale distribuțiilor acestora.
- Verificarea aplicațiilor și a SC-urilor acestora mai întâi în baza de date locală și apoi în cea globală.
- Dacă aplicația este necunoscută, transmiterea distribuției sale în baza de date globală pentru analiză și decompilare.
- Verificarea fișierelor, căutarea semnăturilor virale
- Verificarea SC-urilor fișierelor în baza de date locală, apoi în cea globală.
- Verificarea prezenței în fișiere a conținutului nesigur (scripturi, exploate etc.) în baza de date locală și apoi în cea globală.
- Dacă se descoperă malware, trebuie să informăm utilizatorul și/sau să blocăm accesul utilizatorului la malware și/sau să transmitem informațiile către UEM. Este necesar să transmiți informațiile către UEM, deoarece antivirusul nu poate elimina malware-ul de pe dispozitiv de unul singur.
Cele mai mari îngrijorări sunt legate de posibilitatea transferului distribuțiilor software de pe dispozitiv pe un server extern. Fără aceasta, nu se poate implementa analiza comportamentală anunțată de producătorii de antivirus, deoarece nu poți rula aplicația într-un "sandbox" separat sau efectua decompilarea acesteia (cât de eficientă este în utilizarea obfuscării – aceasta este o altă problemă complexă). Pe de altă parte, pe dispozitivele mobile ale angajaților pot fi instalate aplicații corporative care nu sunt cunoscute de antivirus, deoarece nu sunt disponibile în Google Play. Aceste aplicații mobile pot conține date sensibile, motiv pentru care nu sunt disponibile în magazinul public. Transferul acestor distribuții către producătorul antivirus apare a fi necorespunzător din punct de vedere al securității. Este util să le adăugăm în excepții, dar nu știu de existența unui astfel de mecanism.
Malware-ul fără privilegii root poate
1. Să deseneze un fereastră invizibilă peste aplicație sau să integreze propriul tastatură pentru a copia datele introduse de utilizator – parametrii conturilor, datele cardurilor bancare etc. Un exemplu recent este vulnerabilitatea , care permite înlocuirea ecranului activ al aplicației și astfel obținerea accesului la datele introduse de utilizator. Pentru utilizator, aceasta înseamnă posibilitatea furtului contului Google având acces la backup-ul dispozitivului și la datele de pe cardurile bancare. Pentru organizație este crucial să nu își piardă datele. Dacă datele sunt în memoria privată a aplicației și nu sunt incluse în backup-ul Google, atunci malware-ul nu va putea accesa aceste date.
2. Să obțină acces la datele din cataloagele publice – descărcări, documente, galerie. În aceste cataloage nu este recomandat să se stocheze informații valoroase pentru companie, deoarece orice aplicație poate obține acces la ele. De asemenea, utilizatorul însuși poate împărtăși întotdeauna un document confidențial cu orice aplicație disponibilă.
3. A deranja utilizatorul cu reclame, a mina bitcoin, a face parte dintr-un botnet etc.. Acest lucru poate afecta negativ funcționalitatea utilizatorului și/sau a dispozitivului, dar nu va reprezenta o amenințare pentru datele corporative.
Malware-ul cu privilegii de root poate face aproape orice. Acestea sunt rare, deoarece spargerea dispozitivelor Android moderne prin aplicații este practic imposibilă. Ultima dată a fost descoperită o astfel de vulnerabilitate în 2016. Aceasta a fost cunoscută sub numele de Dirty COW, care a primit numărul . Cheia aici este că, la detectarea semnelor de spargere, UEM clientul va șterge toate informațiile corporative de pe dispozitiv, așadar probabilitatea de furt de date cu ajutorul acestor malware-uri în lumea corporativă este scăzută.
Fișierele malware pot cauza daune atât dispozitivului mobil, cât și sistemelor corporative la care acesta are acces. Să analizăm aceste scenarii mai în detaliu.
Deteriorarea dispozitivului mobil se poate produce, de exemplu, dacă se descarcă o imagine care, la deschidere sau la încercarea de a o seta ca fundal, transformă dispozitivul într-un „brick” sau îl repornește. Cel mai probabil, acest lucru va afecta dispozitivul sau utilizatorul, dar nu va influența confidențialitatea datelor. Deși există și excepții.
Recent a fost discutată vulnerabilitatea . Se afirma că prin aceasta se poate obține acces la consola dispozitivelor mobile Samsung printr-o imagine infectată trimisă prin email, mesager sau MMS. Deși accesul la consolă înseamnă posibilitatea de acces doar la datele din directoarele publice, unde informațiile confidențiale nu ar trebui să existe, confidențialitatea datelor personale ale utilizatorilor este pusă în pericol, ceea ce a speriat utilizatorii. Totuși, de fapt, atacarea dispozitivelor este posibilă doar prin MMS. Și pentru un atac de succes, trebuie trimise între 75 și 450 (!) mesaje. Antivirusul, din păcate, nu va ajuta, deoarece nu are acces la jurnalul mesajelor. Pentru a se proteja de aceasta, există doar două opțiuni. Să actualizeze sistemul de operare sau să blocheze MMS-urile. Prima opțiune poate dura mult, iar actualizările nu sunt disponibile pentru toate dispozitivele. Deconectarea primirii MMS-urilor în acest caz este mult mai simplă.
Fișierele transmise de pe dispozitive mobile pot dăuna sistemelor corporative. De exemplu, pe un dispozitiv mobil există un fișier infectat, care nu poate dăuna dispozitivului, dar poate infecta un computer cu Windows. Utilizatorul trimite acel fișier prin e-mail unui coleg. Acesta îl deschide pe PC și, astfel, se poate infecta. Dar pe calea acestui vector de atac stau cel puțin două antivirusuri – unul pe serverul de e-mail, altul pe PC-ul destinatarului. Adăugarea unui al treilea antivirus pe dispozitivul mobil pare o paranoie totală.
După cum se poate observa, cea mai mare amenințare în lumea digitală corporativă o reprezintă malware-ul fără privilegii de root. De unde pot apărea acestea pe un dispozitiv mobil?
Cel mai des, acestea sunt instalate prin sideloading, adb sau magazine terțe, care ar trebui să fie interzise pe dispozitivele mobile cu acces la rețeaua corporativă. Rămân două opțiuni de infectare cu malware – din Google Play sau din UEM.
Înainte de publicarea în Google Play, toate aplicațiile trec printr-o verificare obligatorie. Dar pentru aplicațiile cu un număr mic de instalări, verificările se face de cele mai multe ori fără implicarea oamenilor, doar în mod automat. Din această cauză, uneori, malware-ul ajunge în Google Play, dar totuși nu foarte des. Un antivirus, ale cărui baze sunt actualizate la timp, va putea detecta aplicațiile cu malware pe dispozitiv înainte de Google Play Protect, care încă întârzie în privința actualizării bazelor de date antivirus.
UEM poate instala pe un dispozitiv mobil orice aplicație, inclusiv malware, de aceea fiecare aplicație trebuie verificată în prealabil. Aplicațiile pot fi verificate atât în timpul dezvoltării lor prin metode de analiză statică și dinamică, cât și direct înainte de distribuție prin „sandbox-uri” specializate și/sau soluții antivirus. Este important ca aplicația să fie verificată o singură dată înainte de a fi încărcată în UEM. Prin urmare, și în acest caz, antivirusul pe dispozitivul mobil nu este necesar.
Protecția rețelei
În cadrul protecției rețelei, în funcție de producătorul antivirusului, pot fi oferite una sau mai multe dintre următoarele funcții.
Filtrarea URL-urilor se aplică cu scopul de:
- Restricționării traficului în funcție de categorii de resurse. De exemplu, pentru a interzice vizionarea știrilor sau altui conținut non-corporativ până la prânz, când angajatul este cel mai eficient. În practică, blocarea funcționează adesea cu multe limitări – furnizorii de antivirus nu reușesc întotdeauna să actualizeze la timp ghidurile de categorii de resurse, ținând cont de existența multor „oglindi”. În plus, există anonimizatoare și Opera VPN, asupra cărora blocarea nu se aplică adesea.
- Protecție împotriva phishing-ului sau înlocuirii gazdelor țintă. Pentru aceasta, URL-urile la care se conectează dispozitivul sunt verificate în prealabil prin baza antivirusului. Linkurile, precum și resursele la care duc (inclusiv posibilele redirecționări multiple), sunt verificate în baza de date a site-urilor de phishing cunoscute. De asemenea, se verifică numele de domeniu, certificatul și adresa IP între dispozitivul mobil și serverul de încredere. Dacă clientul și serverul primesc date diferite, atunci asta fie este un MITM („omul din mijloc”, man in the middle), fie o blocare a traficului prin același antivirus sau diverse tipuri de proxy și filtre web din rețeaua la care se conectează dispozitivul mobil. Este dificil să spunem cu certitudine că cineva este în mijloc.
Pentru a accesa trafic mobil, antivirusul fie construiește un VPN, fie folosește capacitățile API-ului Accessibility (API pentru aplicațiile destinate persoanelor cu dizabilități). Funcționarea simultană a mai multor VPN-uri pe un dispozitiv mobil nu este posibilă, așa că protecția de rețea de la antivirusurile care creează propriul VPN nu este aplicabilă în mediul corporate. VPN-ul antivirusului pur și simplu nu va funcționa împreună cu VPN-ul corporativ, care este folosit pentru accesul la rețeaua corporativă.
Acordarea antivirusului de acces la API-ul Accessibility ascunde un alt pericol. Accesul la API-ul Accessibility înseamnă, de fapt, permisiunea de a face orice în locul utilizatorului – de a vedea ceea ce vede utilizatorul, de a efectua acțiuni cu aplicațiile în locul utilizatorului etc. Având în vedere că utilizatorul trebuie să ofere în mod explicit antivirusului un astfel de acces, probabil se va refuza să facă asta. Sau, dacă este obligat, va cumpăra un alt telefon fără antivirus.
Firewall
Sub acest nume general se ascund trei funcții:
- Colectarea statisticilor privind utilizarea rețelei, cu împărțirea pe aplicații și tipuri de rețea (Wi-Fi, operator de telefonie mobilă). Majoritatea producătorilor de dispozitive Android oferă aceste date în aplicația „Setări”. Duplicarea acestora în interfața mobilă a antivirusului pare redundantă. Informațiile aggregate de pe toate dispozitivele pot fi de interes. Acestea sunt colectate și analizate cu succes de sistemele UEM.
- Limitarea traficului mobil – configurarea unui plafon, notificare la atingerea acestuia. Utilizatorii celor mai multe dispozitive Android au acces la aceste funcții în aplicația „Setări”. Configurarea centralizată a limitelor este sarcina UEM, nu a antivirusului.
- De fapt, firewall-ul (protecția prin rețea). Sau, altfel spus, blocarea accesului la anumite IP-uri și porturi. Având în vedere DDNS-ul de pe toate resursele populare și necesitatea de a activa VPN-ul în aceste scopuri, care, așa cum s-a spus mai sus, nu poate funcționa împreună cu VPN-ul principal, funcția pare inaplicabilă în practica corporativă.
Verificarea autenticității Wi-Fi
Antivirusurile mobile pot evalua securitatea rețelelor Wi-Fi la care se conectează dispozitivul mobil. Se poate presupune că sunt verificate existența și rezistența criptării. Totuși, toate programele moderne utilizează criptarea pentru a transmite date sensibile. Prin urmare, dacă un program este vulnerabil la nivel de canal, este de asemenea periculos de utilizat prin orice canale de internet, nu doar prin Wi-Fi public.
De aceea, Wi-Fi public, inclusiv fără criptare, nu este mai periculos și nu este mai puțin sigur decât orice alte canale nesigure de transfer de date fără criptare.
Protecția împotriva spamului
Protecția se reduce în general la filtrarea apelurilor primite pe baza unei liste furnizate de utilizator sau printr-o bază de date a spammerilor cunoscuți, care supraaglomerează neîncetat cu oferte pentru asigurări, credite și invitații la teatru. Deși în autoizolare nu sună, în curând vor începe din nou. Filtrarea se aplică doar apelurilor. Mesajele pe Android-urile actuale nu sunt filtrate. Având în vedere schimbarea regulată a numerelor de către spammeri și imposibilitatea de a proteja canalele textuale (SMS, mesagerii), eficiența acestei funcționalități este mai degrabă de marketing decât practică.
Protecția împotriva furtului
Executarea acțiunilor de la distanță cu un dispozitiv mobil în caz de pierdere sau furt. O alternativă la serviciile Find My iPhone și Find My Device de la Apple și Google, respectiv. Spre deosebire de omologii lor, serviciile producătorilor de antivirus nu pot oferi blocarea dispozitivului dacă atacatorul a reușit să-l readucă la setările din fabrică. Dar, dacă acest lucru nu s-a întâmplat încă, se pot face următoarele de la distanță cu dispozitivul:
- Blocați. O protecție împotriva hoțului oportunist, deoarece este ușor de ocolit prin resetarea dispozitivului la setările din fabrică prin recovery.
- Aflați coordonatele dispozitivului. Utilă atunci când dispozitivul a fost pierdut recent.
- Activează un sunet puternic pentru a găsi dispozitivul, dacă acesta este pe modul silențios.
- Resetați dispozitivul la setările din fabrică. Are sens atunci când utilizatorul a recunoscut că dispozitivul este iremediabil pierdut, dar nu dorește ca datele stocate pe el să fie divulgate.
- Fă o fotografie. Fotografiază hoțul dacă acesta ține telefonul în mână. Funcționalitatea cea mai discutabilă – probabilitatea ca hoțul să se uite la telefon într-o lumină bună este scăzută. În schimb, prezența pe dispozitiv a unei aplicații care poate gestiona camera telefonului discret, face fotografii și le trimite pe serverul său, ridică îngrijorări legitime.
Executarea la distanță a comenzilor este esențială în orice sistem UEM. Acestea lipsesc doar de funcționalitatea de fotografiere la distanță. Aceasta este o cale sigură ca utilizatorii, după sfârșitul zilei de lucru, să scoată bateriile din telefoane și să le pună într-un sac Faraday.
Funcțiile de anti-furt în antivirusurile mobile sunt disponibile doar pentru Android. Acțiuni similare pentru iOS pot fi realizate numai de UEM. UEM pe un dispozitiv iOS poate fi doar unul – aceasta este o caracteristică arhitecturală a iOS.
Conclusions
- O situație în care utilizatorul poate instala un malware pe telefon este INACCEPTABILĂ.
- Un UEM configurat corect pe un dispozitiv corporativ elimină necesitatea unui antivirus.
- În cazul utilizării de vulnerabilități 0-day în sistemul de operare, antivirusul este inutil. Acesta poate doar să indice administratorului că dispozitivul este vulnerabil.
- Determinarea utilizării unei vulnerabilități nu este posibilă pentru un antivirus. De asemenea, nu se pot lansa actualizări pentru un dispozitiv pentru care producătorul nu mai furnizează actualizări de securitate. În cel mai bun caz, se poate estima un termen de un an-două.
- Dacă ne abatem de la cerințele reglementatorilor și ale marketingului, antivirusurile corporative sunt necesare doar pe dispozitivele Android, unde utilizatorii au acces la Google Play și pot instala aplicații din surse externe. În celelalte cazuri, eficiența antivirusurilor nu este mai mult decât un placebo.
Sursa: habr.com
