

La începutul anului, în raportul privind problemele și disponibilitatea internetului pentru 2018-2019 , răspândirea TLS 1.3 este inevitabilă. Cu ceva timp în urmă, am dezvoltat noi versiunea 1.3 a protocolului Transport Layer Security și, după ce am colectat și analizat datele, suntem în sfârșit gata să discutăm despre caracteristicile acestei tranziții.
Președinții grupului de lucru IETF TLS :
„Pe scurt, TLS 1.3 ar trebui să ofere un fundament mai sigur și mai eficient pentru internet în următorii 20 de ani.”
Dezvoltare a durat mult timp 10 ani. Noi, la Qrator Labs, împreună cu întreaga industrie, am urmărit îndeaproape procesul de creare a protocolului din proiectul inițial. În acest timp, au fost redactate 28 de versiuni consecutive ale draftului pentru a ajunge, în cele din urmă, în 2019, la un protocol echilibrat și ușor de implementat. Suportul activ pentru TLS 1.3 din partea pieței este deja evident: implementarea unui protocol de securitate dovedit și fiabil răspunde cerințelor actuale.
Conform lui Eric Rescorla (director tehnic Firefox și singurul autor al TLS 1.3) :
„Este un înlocuitor complet pentru TLS 1.2, utilizând aceleași chei și certificate, astfel încât clientul și serverul pot comunica automat prin TLS 1.3, dacă ambele îl sprijină”, a spus el. „Există deja un suport solid la nivel de biblioteci, iar Chrome și Firefox includ TLS 1.3 implicit.”
În paralel, în cadrul grupului de lucru IETF TLS se finalizează , care declară versiunile vechi ale TLS (cu excepția doar TLS 1.2) ca fiind depășite și nerecomandate pentru utilizare. Cel mai probabil, RFC-ul final va fi publicat până la sfârșitul verii. Aceasta este încă un semnal pentru industria IT: actualizarea protocoalelor de criptare nu ar trebui amânată.
Lista actuală a implementărilor TLS 1.3 este disponibilă pe Github pentru toți cei care caută cea mai potrivită bibliotecă: . Este evident că acceptarea și sprijinul pentru protocolul actualizat vor fi — și deja sunt — rapide. Înțelegerea cât de fundamentală a devenit criptarea în lumea modernă s-a răspândit destul de mult.
Ce s-a schimbat în comparație cu TLS 1.2?
Din :
„Cum face TLS 1.3 lumea mai bună?”
TLS 1.3 include anumite avantaje tehnice — precum un proces de handshake simplificat pentru stabilirea unei conexiuni sigure — și permit, de asemenea, clienților să reia mai rapid sesiunile cu serverele. Aceste măsuri sunt menite să reducă întârzierile în stabilirea conexiunii și numărul de conexiuni eșuate pe canale slabe, care sunt adesea folosite ca justificare pentru a oferi doar conexiuni HTTP necriptate.
Nu mai puțin important este faptul că au fost eliminate suportul pentru mai multe algoritmi de criptare și hashing învechiți și nesiguri, care sunt încă permise (deși nu recomandate) în utilizarea versiunilor anterioare TLS, inclusiv SHA-1, MD5, DES, 3DES și AES-CBC, adăugând în același timp suportul pentru noi suite de criptare. Alte îmbunătățiri includ mai multe elemente criptate de handshake (de exemplu, acum schimbul de informații despre certificate este criptat), pentru a reduce cantitatea de indicii pentru un eventual interceptator de trafic, precum și îmbunătățiri în forward secrecy atunci când se utilizează anumite moduri de schimb de chei, astfel încât comunicarea să rămână sigură în orice moment, chiar dacă algoritmii utilizați pentru criptarea acesteia vor fi compromiși în viitor.
Dezvoltarea protocoalelor moderne și DDoS
Așa cum ați citit deja, în timpul dezvoltării protocolului , în grupul de lucru IETF TLS . Este evident deja că anumite întreprinderi (inclusiv instituțiile financiare) vor trebui să își schimbe modul de asigurare a securității rețelelor proprii pentru a se adapta la ceea ce este acum încorporat în protocol .
Motivele pentru care acest lucru ar putea fi necesar sunt prezentate în documentul . În acea lucrare de 20 de pagini sunt menționate câteva exemple când o întreprindere ar putea dori să efectueze decriptarea traficului out-of-band (ceea ce PFS nu permite), în scopuri de monitorizare, conformitate cu reglementările sau protecție împotriva atacurilor DDoS la nivel de aplicație (L7).
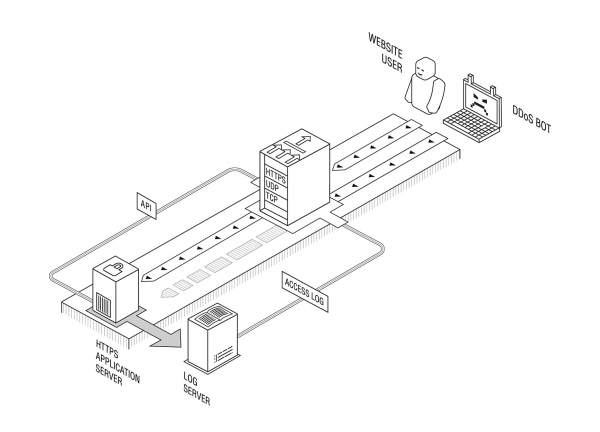
Deși cu siguranță nu suntem pregătiți să discutăm despre cerințele de reglementare, propriul nostru produs pentru atenuarea atacurilor DDoS la nivel de aplicație (inclusiv soluția, informațiilor sensibile și/sau confidențiale) a fost creat în 2012 având în vedere PFS, astfel că clienții și partenerii noștri nu au trebuit să efectueze modificări în infrastructura lor după actualizarea versiunii TLS pe server.
De asemenea, de la implementarea sa, nu au fost identificate probleme legate de criptarea transportului. Oficial: TLS 1.3 este pregătit pentru utilizare în producție.
Totuși, există totuși o problemă legată de dezvoltarea protocoalelor de următoarea generație. Aceasta constă în faptul că progresele în dezvoltarea protocoalelor în IETF depind în mare măsură de rezultatele cercetărilor științifice, iar situația cercetărilor academice în domeniul neutralizării atacurilor distribuite de tip denial of service este destul de tristă.
Astfel, un exemplu bun poate fi a proiectului IETF "QUIC Manageability" («Gestionarea QUIC»), care face parte din viitorul set de protocoale QUIC: se afirmă că „metodele moderne de detectare și neutralizare a [atacurilor DDoS] includ de obicei măsurarea pasivă utilizând date despre fluxurile de rețea”.
Ultimul, de fapt, este foarte rar întâlnit în medii corporative reale (și este aplicabil doar parțial furnizorilor de internet), și în orice caz este puțin probabil să fie un „caz obișnuit” în lumea reală — dar apare constant în publicațiile științifice, de obicei fără a fi susținut de teste ale întregului spectru de atacuri DDoS potențiale, inclusiv atacuri la nivel de aplicație. Acestea din urmă, datorită desfășurării globale a TLS, evident nu pot fi detectate prin măsurarea pasivă a pachetelor și fluxurilor de rețea.
În mod similar, deocamdată nu știm cum se vor adapta producătorii de echipamente pentru neutralizarea DDoS la realitatea TLS 1.3. Din cauza complexității tehnice a suportului protocolului out-of-band, poate dura ceva timp până la actualizare.
Stabilirea obiectivelor corecte pentru direcționarea cercetărilor științifice este o sarcină serioasă pentru furnizorii de servicii de neutralizare DDoS. Una dintre zonele în care se poate începe dezvoltarea este în IRTF, unde cercetătorii pot colabora cu industria pentru a îmbunătăți cunoștințele lor în domeniul problematic și pentru a explora noi direcții de cercetare. De asemenea, suntem bucuroși să primim toți cercetătorii care ar putea fi interesați — ne puteți contacta cu întrebări sau propuneri legate de cercetările DDoS sau cu grupul de cercetare SMART, la adresa
Sursa: habr.com
