

Ziua protecției datelor personale, Minsk, 2019. Organizator: organizația de apărare a drepturilor omului Human Constanta.
Moderator (în continuare – M): – Arthur Khachuyan se ocupă de… Pot spune că este «pe partea întunecată» în contextul conferinței noastre?
Arthur Khachuyan (în continuare – AK): – Pe partea corporațiilor – da.
M: – El colectează datele dvs. și le vinde corporațiilor.
AK: – De fapt, nu…
M: – Și el va povesti cum pot corporațiile să utilizeze datele dvs., ce se întâmplă cu datele când ajung online. Probabil nu va vorbi despre ce trebuie făcut cu acestea. Ne gândim mai departe…
AK: – Voi povesti, voi povesti. De fapt, nu voi povesti mult, dar la evenimentul anterior mi-a fost prezentat un om, căruia «Facebook» i-a blocat chiar contul câinelui.
Salutare tuturor! Numele meu este Arthur. Chiar mă ocup cu procesarea și colectarea datelor. Desigur, nu vând nimănui date personale în mod public. Glumesc. Domeniul meu de activitate este extragerea de cunoștințe din datele disponibile în surse deschise. Când ceva este legal considerate ca nefiind date personale, dar din care se pot extrage cunoștințe pentru a fi la fel de semnificative ca și cum aceste date ar fi fost obținute din date personale. De fapt, nu voi povesti nimic înfricoșător. Aici, de fapt, este despre Rusia, dar am și cifre despre Belarus.
Care sunt dimensiunile reale?
Așadar, acum două zile am fost la Moscova, la una dintre partidele de conducere (nu voi spune care), și am discutat despre implementarea unui anumit proiect. Și deci, directorul IT al acestui partid se ridică și spune: „Ați spus, – cifre și așa mai departe, – știți, mi-a pregătit aici FSB-ul un raport în care se spune că în rețelele sociale sunt 24 de milioane de ruși. Și voi vorbiți despre 120 și ceva. De fapt, mai mult de treizeci [de milioane] nu folosesc internetul”. Eu îi spun: „Da? Ei bine, bine.”
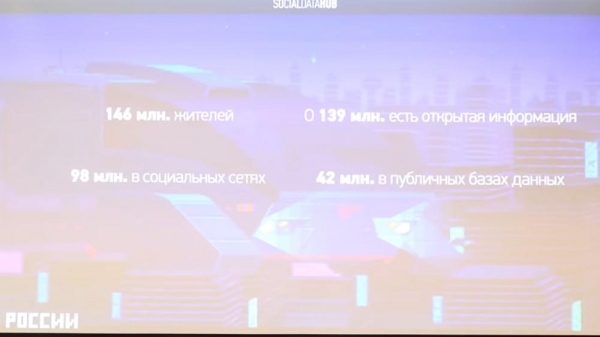
Oamenii de fapt nu își dau seama de amploare. Nu sunt neapărat autoritățile guvernamentale care, probabil, nu înțeleg complet cum funcționează internetul, ci chiar și mama mea, de exemplu. Abia acum a început să înțeleagă că cardul de la „Perekrestok” nu îl primește pur și simplu, nu pentru reducerile neglijabile pe care le oferă acest „Perekrestok”, ci pentru că apoi datele ei sunt folosite în OFD, la achiziții, modele predictive și așa mai departe.
În general, populația este atât de mare, iar despre atât de mulți există informații în surse deschise. Despre unii se știe doar numele, iar despre alții se știe tot, până la filmele pentru adulți pe care le apreciază (întotdeauna glumesc despre asta, dar este într-adevăr așa); și tot felul de informații: cât de des călătoresc oamenii, cu cine se întâlnesc, ce achiziții fac, cu cine locuiesc, cum se deplasează – multe informații pe care le pot folosi cei răi, cei care nu sunt foarte răi și cei buni (nici măcar nu știu ce fel de scară să inventez acum, dar totuși).
Există rețele sociale care, desigur, reprezintă un set imens de date deschise, jucând pe slăbiciunea oamenilor care, de parcă, strigă despre intimitate. Și, de fapt, este așa: dacă vă imagineazăți un grafic din ultimii 5 ani – nivelul isteriei legate de datele personale crește, dar în același timp numărul conturilor închise pe rețelele sociale scade an de an. Poate nu este complet corect să tragem concluzii din asta, dar: primul lucru care oprește orice companie care colectează date – este pur și simplu un cont închis în rețelele sociale, deoarece opinia unei persoane în cadrul contului său închis, dacă nu are 100.000 de urmăritori, nu este de fapt foarte interesantă pentru o analiză; dar există și astfel de cazuri.
De unde obțin informațiile despre noi?
V-a sunat vreodată vreunul dintre vechii dumneavoastră prieteni de școală, cu care nu ați mai discutat de mult, iar apoi contul acestuia a dispărut? Există astfel de practici printre răufăcători, care colectează telefoane: ei analizează prietenii (iar lista de prieteni este aproape întotdeauna deschisă, chiar dacă o persoană își închide profilul, fie lista de prieteni poate fi recuperată „pe invers”, adunând toți ceilalți utilizatori), iau un prieten inactiv al dumneavoastră, fac o copie a paginii sale, vă cer prietenia, o acceptați și, după două secunde, contul se șterge; dar copia paginii dumneavoastră rămâne. Cam așa au procedat recent indivizii când 68 de milioane de profiluri de pe „Facebook” au dispărut undeva – au adăugat pe toată lumea în prieteni, au copiat aceste informații, au scris mesaje private cuiva, au făcut diverse lucruri...
Rețelele sociale sunt o sursă imensă de informații, practic în 80% din cazuri informațiile despre o persoană specifică sunt obținute nu direct, ci din cercul apropiat – acestea sunt diverse cunoștințe indirecte, semne (la noi se numește „algoritmul „Fostei rele”), pentru că o cunoscută de-a mea m-a împins către această idee absolut genială. Ea nu și-a supravegheat niciodată prietenul – ea întotdeauna își supraveghea cei cinci prieteni și știa mereu unde se află. Acesta este, de fapt, un motiv destul de serios pentru a scrie o întreagă lucrare științifică.
Există o mulțime de boți care fac și lucruri bune, și lucruri rele. Unii sunt inofensivi, care pur și simplu se abonează la voi, pentru a vă face apoi reclamă la cosmetice; iar alții sunt rețele serioase, care încearcă să-și impună opiniile, mai ales înainte de alegeri. Nu știu cum este în Belarus, dar în Moscova, înainte de alegerile municipale, dintr-o dată am primit un număr mare de prieteni ciudați, fiecare promovând un candidat diferit, adică ei nu analizează deloc conținutul pe care îl consum, ci încearcă pur și simplu să impună o reformă neclară, având în vedere că eu nu sunt deloc înregistrat în Moscova și nu voi merge să votez.
Gunoaie – sursă de informații periculoase
În plus, există „Tor”, care nu este neapărat subestimat - toată lumea consideră că trebuie să intri acolo doar pentru a cumpăra droguri sau pentru a învăța cum se asamblează arme. Dar, în realitate, există foarte multe surse de date. Practic toate sunt ilegale (sau aproape legale), pentru că cineva ar fi putut să spargă o bază de date a companiilor aeriene pe un site de hackeri și să le iasă acolo. Din punct de vedere legal, nu poți folosi aceste date, dar dacă obții din ele o informație (așa cum ar fi într-un tribunal american) - de exemplu, un înregistrare audio realizată fără un mandat, nu poți folosi acea înregistrare, dar cunoștințele pe care le-ai dobândit din această înregistrare audio nu le vei uita niciodată - și aici este aproximativ la fel.
Este, de fapt, o chestiune foarte periculoasă, așa că glumesc întotdeauna, dar este adevărat. Întotdeauna comand mâncare din casa vecină, pentru că „Delivery Club” este adesea spart, și chiar are probleme reale. Recent am fost foarte surprins: am comandat produse, iar pe cutia pe care am dus-o la gunoi, era un sticker pe care scria - „Arthur Hachouyan”, numărul de telefon, adresa apartamentului, codul de la interfon și e-mailul. Chiar am încercat să negociem cu municipalitatea din Moscova pentru a obține acces la gunoi: în general, să mergem la depozitul de deșeuri și să încercăm, dincuriozitate, să găsim vreo mențiune a acestor date personale - să facem ceva de genul unei mini- cercetări. Dar ne-au refuzat când au aflat că dorim să venim cu angajații Roskomnadzor.
Dar, de fapt, așa stau lucrurile. Ați văzut filmul fantastic „Hackers”? Aceștia răsfoiau prin gunoi pentru a găsi o anumită parte a virusului. Este, de asemenea, o chestiune populară - oamenii când aruncă ceva în surse deschise, uită de el. Poate fi un site școlar pe care au scris o disertație despre superioritatea rasei albe, iar apoi au mers în Duma de Stat și au uitat de asta. Astfel de cazuri au avut loc de fapt.
Ce like-uiesc „edișorii”?
Dacă accesați „top” pe site-ul „Lifnews”… Studenții mei au făcut o cercetare acum doi ani: au luat toți participanții la primarele „Rusiei Unite” (toți și-au depus oficial conturile de pe rețelele sociale la CEC), și au analizat ce le place – pornografie infantilă, lucruri ciudate, anunțuri neclare de la femei adulte suspecte… În general, oamenii par să fi uitat de asta.
Apoi au scris o scrisoare spunând că conturile a douăzeci de persoane au fost furate. Dar conturile le-au fost furate cu două săptămâni în urmă, acum opt luni le-au depus la biroul electoral, iar „like”-urile erau acum doi ani… În general, înțelegeți, da? Acolo este într-adevăr o cantitate uriașă de informații pe care chiar și în scopuri de cercetare le poți folosi întotdeauna.
Mini-offtopic: ieri am văzut o știre că Roskomnadzor a blocat cercetările studenților de la „vyscha” acum doi ani. Poate a văzut cineva această știre, nu? Aceasta a fost o cercetare făcută de studenții mei: au obținut informații din „Tor”, de pe site-ul „Hydra”, unde se vând droguri (îmi cer scuze – de pe „Rampa”), au strâns informații despre cât costă, ce, în ce regiune a Rusiei, și au realizat o cercetare. Se numea „Căruța consumatorului petrecăreț”. Este, desigur, o glumă, dar din punct de vedere al analizei datelor, într-adevăr, setul de date este interesant – apoi am mai participat la tot felul de „hackathoni” încă vreo doi ani. Este ceva real – acolo există multe lucruri interesante.
Cum a cumpărat Get Contact „sufletele” curioșilor utilizatori și de ce este important să citiți acordul utilizatorului.
De obicei, când întrebi pe cineva ce tip de scurgere de date îi este frică (mai ales dacă persoana își are Webcam-ul acoperit), el întotdeauna pune structura priorităților în felul următor: hackeri, stat, corporații.
Este, desigur, o glumă. Dar, de fapt, analiștii de date activi, diferiți cercetători de date, au furat mult mai mult, decât cred eu, înfricoșătorii hackeri ruși, americani sau orice alții (inserați orice, în funcție de convingerile dumneavoastră politice). În general, de obicei toți se tem de asta – aveți cu toții Webcam-ul acoperit, nu? Puteți chiar să nu ridicați mâinile.
Dar dacă hackerii fac ceva ilegal și statul are nevoie de o autorizație judecătorească pentru a obține date, atunci celor din urmă [companiilor] nu le trebuie nimic, pentru că au un acord de utilizator, pe care nimeni nu îl citește vreodată. Și sper cu adevărat că astfel de evenimente vor determina oamenii să citească acordurile. Nu știu cum este în Belarus, dar în Moscova, la mijlocul acelui an, a fost o avalanșă a aplicației „GetContact” (probabil ați auzit), când a apărut din senin o aplicație care spune: oferă aplicației acces la toate contactele tale, și noi îți vom arăta cum te-au salvat alții într-un mod amuzant.
În mass-media nu a apărut, dar foarte mulți funcționari de rang înalt s-au plâns că toată lumea a început să îi sune constant. Se pare că administratorii au decis să caute în această bază telefonul lui Șoigu, sau pe altcineva… Volochkova… O chestie inofensivă. Dar cei care au citit acordul de licență al „GetContact” – scrie acolo: spam nelimitat și la un moment dat, vânzarea datelor tale fără control către terțe părți, fără limitări, termene de valabilitate și, în general, fără nicio restricție. Și este într-adevăr o poveste destul de comună. Așa că, în timp ce eram pe „Facebook”, îmi arăta de 15 ori pe zi notificări: „Ei bine, sincronizează-ți contactele, și eu îți voi găsi toți prietenii pe care îi ai!”.
Companiile nu îi pasă. Legea 152 și GDPR
Dar, de fapt, prioritățile sunt în direcția opusă, pentru că corporațiile sunt protejate de dreptul privat și, prin urmare, în aproape toate cazurile este imposibil să dovedești că au greșit. Și având în vedere că sunt mari, înfricoșătoare și foarte scumpe, aceasta devine practic imposibil. Și dacă ești și în Rusia, cu o legislație învechită, atunci lucrurile devin chiar mai grave.
Știți care este diferența dintre legea rusă (care este practic legea belarusă) și, de exemplu, GDPR? Legea federală rusă 152 protejează datele (este un vestigiu al trecutului sovietic) – un document care protejează datele de scurgere în altă parte. GDPR, în schimb, protejează drepturile utilizatorilor – drepturile de a nu-și pierde anumite libertăți, privilegii sau alte lucruri, deoarece datele lor ar putea scăpa (s-a introdus chiar un concept de „data-li” pentru aceasta). La noi, tot ce poți fi acuzat este o amendă pentru că nu ai un „Excel” certificat pentru prelucrarea datelor personale. Sper că asta se va schimba cândva, dar cred că nu în curând.
Care sunt oportunitățile reale de targetare astăzi?
Prima, poate, poveste terifiantă la care toată lumea se gândește constant – este citirea mesajelor personale. Cu siguranță există printre voi cineva care a spus ceva cu voce tare și după aceea a primit publicitate targetată. Da, au fost asemenea cazuri? Ridicați mâinile.
De fapt, nu cred în povestea că așa-zisul „Yandex Navigator” recunoaște audio în flux pentru toți utilizatorii, pentru că cei care au avut ceva de-a face cu recunoașterea vocală înțeleg că: pe de o parte, centrul de date „Yandex” ar trebui să fie de cinci ori mai mare; dar probabil cel mai important, costul de atragere a unei astfel de persoane ar fi enorm (pentru a recunoaște audio în flux și a înțelege despre ce vorbește o persoană). Dar! Există, într-adevăr, algoritmi care te etichetează pe baza unor cuvinte cheie specifice, pentru a face apoi o comunicare publicitară.
Au fost efectuate numeroase astfel de studii, și eu am creat 100 de conturi curate, am trimis mesaje cuiva, iar apoi, dintr-o dată, primeam reclame care, părea, nu aveau nicio legătură cu asta. În realitate, sunt două concluzii. Într-o astfel de situație – se consideră că persoana intră pur și simplu într-un fel de eșantion statistic; de exemplu, ești bărbat de 25 de ani care exact în acel moment ar trebui să întâlnească cursuri de limba engleză tocmai când ai scris cuiva. În orice caz, „Facebook” spune întotdeauna așa în instanță: există un anumit model de comportament, pe care nu ți-l vom arăta, care a fost construit pe date pe care nu ți le vom arăta, avem studii interne pe care cu siguranță nu ți le vom arăta (pentru că este totul un secret comercial); în general, ai intrat într-un fel de eșantion statistic, așa că ți-am arătat asta.
Cum a înfuriat „Facebook” intimitatea utilizatorilor
Din păcate, este complet imposibil de dovedit, dacă nu ai pe cineva din companie care să confirme aceste acțiuni. Dar în dreptul american, în astfel de cazuri, acordul de confidențialitate al acestui angajat are o pondere mai mare decât dorința lui de a te ajuta, așa că nimeni nu va face asta. Interesant este că, cu aproximativ un an sau un an și jumătate în urmă, a început să se dezvolte o tendință în America, când oamenii instalau extensii pentru browsere pentru a criptografi mesajele de pe „Facebook”: scrii ceva unei persoane și el o criptografie cu un cheie pe dispozitivul său și trimite o prostie în clar.
Așa că „Facebook” a dat în judecată această companie timp de un an și jumătate și este încă neclar pe ce baze (pentru că nu mă descurc bine în dreptul american) a forțat-o să șteargă această aplicație și apoi a făcut o modificare în acordul de utilizare: dacă te uiți, există un astfel de punct că nu ai voie să transmiți mesaje criptate – este descris într-un fel atât de ingenios încât nu poți folosi algoritmi criptografici pentru a modifica mesajele – ei bine, există așa ceva. Adică au spus: fie folosești platforma noastră, scrii în clar, fie nu scrii. Și de aici se naște întrebarea: de ce au nevoie de mesaje personale?
Mesajele personale sunt o sursă de informație complet sigură
Aici este ceva foarte simplu. Toți cei care se ocupă de analiza urmelor digitale, activitatea umană, încearcă să folosească aceste date pentru marketing sau altceva – au o metrică numită credibilitate. Adică o anumită imagine a unei persoane – înțelegeți foarte bine, aceasta nu este persoana în sine – această imagine este întotdeauna puțin mai reușită, puțin mai bună. Mesajele personale reprezintă cunoașteri reale pe care le putem obține despre o persoană, acestea sunt practic întotdeauna 100% credibile. Deoarece este rar ca cineva să scrie ceva în mesajele personale pentru a înșela pe cineva, iar totul poate fi verificat foarte ușor – conform altor mesaje (înțelegeți despre ce vorbesc). Esența este că informațiile obținute în acest mod sunt aproape 100% credibile, de aceea toată lumea încearcă mereu să le dobândească.
Dar, la urma urmelor, aceasta este din nou o poveste foarte greu de dovedit. Și cei care cred că un serviciu precum „VKontakte” are o astfel de accesibilitate pentru organele de drept pentru mesajele personale – nu este chiar adevărat. Dacă priviți doar istoricul solicitărilor judiciare pentru divulgarea informațiilor – cum „VKontakte” foarte inteligent (în acest caz Mail.ru) se apără de aceste solicitări.
Principala lor argumentație este întotdeauna: conform legii, organele de drept trebuie să justifice de ce anume au nevoie de acces la mesajele personale. De regulă, dacă este vorba despre o crimă, întotdeauna anchetatorul spune că, cel mai probabil, persoana a spus unde și-a ascuns arma (în mesajele personale). Dar noi înțelegem că niciun criminal rațional nu va scrie vreodată pe „VKontakte” partenerilor săi despre unde și-a ascuns arma de foc. Dar acesta este unul dintre modurile uzuale prin care își justifică funcționarii.
Iată un alt exemplu înfricoșător (cineva m-a rugat astăzi să aduc exemple înfricoșătoare) – despre Rusia (sper că în Belarus nu va fi așa): conform legii, un investigator trebuie să aibă suficiente motive pentru operator, pentru a dezvălui aceste informații. Evident, nicăieri nu sunt descrise aceste parametrii veritabili (care, în ce formă ar trebui să fie), dar în Rusia există din ce în ce mai multe precedenturi în care pentru tribunal apare un astfel de temei, dacă există un model care a prognozat un anumit comportament, bun sau rău.
Așadar, nimeni nu poate fi închis (și este bine) doar pentru că ai fost inclus în un fel de eșantion statistic de criminali înnăscuți – și este bine, pentru că încalcă prezumția de nevinovăție; dar există precedenturi în care rezultatele unor astfel de prognoze au fost folosite pentru a obține o autorizație judecătorească pentru obținerea de date. Nu doar în Rusia, de altfel. În America există și o astfel de situație. Acolo, Palantir deja a evaluat pe toți, astfel de lucruri sunt utilizate. O poveste înfricoșătoare.
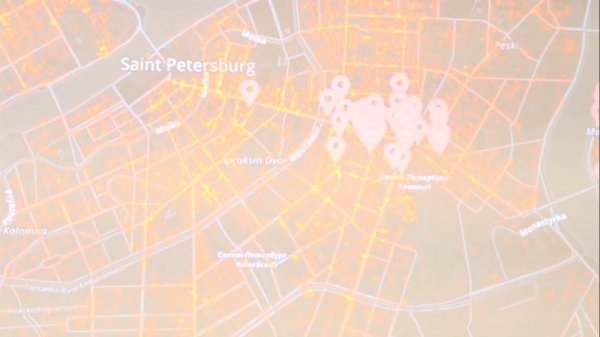
Este o cercetare a mea. Am desfășurat un astfel de experiment: am mers prin Petersburg, în locurile cu puncte verzi, am scris anumite momente cheie prietenilor din conturi „curate” – gen „mi-ar plăcea să beau o cafea”, „de unde pot cumpăra detergent pentru rufe?” și așa mai departe. Apoi, după aceea, am primit reclame geo-încadrate. Printr-un oarecare miracol... Sau cum se spunea: „Coincidență? Nu cred!” Acestea sunt mesaje personale pe „Vkontakte”. Să mă ierte Mail.ru, dar așa este. Oricine dorește poate repeta un astfel de experiment.
Apropo, când am scris declarația pentru suport, Mail a spus că erau puncte wi-fi care au capturat adresa ta MAC. Așa ceva există și.
Modurile de obținere și variantele răspândite de „scurgere” a datelor personale
Următoarea poveste este o extragere de cunoștințe suplimentare, dintr-o parte la care de fapt am avut acces. De fapt, un profil complet al unei persoane pe rețelele sociale conține cu adevărat 15–20% din cunoștințele reale pe care operatorul de date le păstrează despre ea. Toată restul poveștii provine din lucruri foarte interesante. De ce, credeți, „Google” dezvoltă foarte intens biblioteci pentru viziunea computerizată? În special, au fost printre primii care au dezvoltat biblioteci pentru analiza și categorizarea obiectelor – fie pe fundal, fie în prim-plan, nu contează unde. Pentru că acesta este o sursă uriașă de informații suplimentare despre ce fel de apartament are o persoană, mașina, unde locuiește, obiectele de lux…
Au fost o mulțime de zvonuri „hackerești”, când au fost scurse rețele neurale „Google” (nu știu, ale cui erau, dar cu toate acestea). Acolo erau multe lucruri interesante despre dimensiunea sânilor, volumul taliei – ce nu încercau oamenii să afle despre ceilalți pe baza analizei fotografiilor. Pentru că, atunci când cineva face o fotografie, el nu se gândește întotdeauna la câte lucruri interesante pot fi aflate din ea? Și câte pasiuni de nou-născuți au fost publicate în Rusia?.. Sau: „Ura, copilul meu a obținut viză”! Aceasta este, de fapt, durerea societății moderne.
Un alt subiect (astăzi voi împărtăși cu voi câteva fapte): în Moscova, cea mai frecventă scurgere de date personale este de la serviciile publice, când pe ușă este postat un listă a debitorilor, iar acești debitori apoi dau în judecată, pentru că datele lor personale au ajuns în spațiul public fără consimțământul lor. Să sperăm că nu vei trăi o astfel de experiență… Esența este că atunci când o persoană face ceva, ea nu știe ce era în acea fotografie, ce nu era. Sunt multe numere de mașini acum.
Am realizat odată un studiu – am încercat să înțelegem câți oameni au fotografii deschise cu mașini (ei au, prin urmare, infracțiuni și așa mai departe) – din păcate, acest lucru putea fi realizat doar din baze de date scurse ale GIBDD, unde există doar numărul (informație nu foarte credibilă), dar totuși a fost interesant.
Reclama ta următoare depinde de modul în care ai „consumat” recenta
Aceasta este prima poveste. A doua poveste se referă la modelele de comportament, conținutul pe care îl consumă o persoană, deoarece una dintre cele mai importante metrici pe care rețelele sociale încearcă să o construiască despre dumneavoastră este modul în care interacționați cu publicitatea. Indiferent cât de precise și „minunate” sunt algoritmii, cât de bine lucrează inteligențele artificiale și tot restul, prioritatea reală a rețelelor sociale este întotdeauna să facă bani. Așadar, dacă o „Coca-Cola” condiționată vine și spune – „Vreau ca postarea mea să fie văzută de toți locuitorii din Belarus” – o vor vedea, indiferent de ceea ce cred algoritmii despre această persoană, cum trebuie să fie targetată. Cu siguranță ați primit publicitate, în afară de cea super-targetată, prostii total necorelate. Deoarece pentru aceste prostii necorelate s-au plătit foarte mulți bani.
Dar una dintre principalele metrici este să înțelegeți cu ce tip de conținut interacționați cel mai bine, adică – cum reacționați la el, astfel încât să vi se arate un tip similar de publicitate. Și în consecință, aceasta este o metrică a modului în care interacționați cu publicitatea: cine o blochează, cine nu, cum dă clic o persoană, citește doar titlurile sau se aprofundează complet în material; iar apoi, pe baza acestora, continuă să vă mențină în ceea ce se numește acum „bula de filtre”, pentru ca să continuați să interacționați cu acest conținut.
Dacă vreodată v-a interesează, încercați pentru o perioadă mai lungă, pe parcursul unei săptămâni, poate chiar o lună, să blocați toate reclamele de pe rețelele sociale: dacă vi se arată o anunțare – o închideți. Dacă analizați această acțiune și o suprapuneți pe un grafic, va fi o poveste interesantă: dacă blocați reclame timp de o săptămână, săptămâna următoare vi se vor arăta într-o variantă intensificată și, de asemenea, din categorii diferite; adică, oarecum, dacă iubiți câinii și vi se arată reclame cu câini – dacă blocați toate reclamele cu câini, atunci încep să vă arate tot felul de prostii variate din diferite opțiuni, pentru a încerca să înțeleagă ce aveți nevoie.
Și apoi, în cele din urmă, vor renunța, te vor marca ca o persoană care nu interacționează cu publicitatea, îți vor pune un semn de cruce și în acel moment îți vor arăta exclusiv reclame de la branduri bogate. Adică, la acel moment, vei vedea doar reclame de la „Coca-Cola”, „Kit Kat”, „Unilever” și toate acele companii care cheltuie bani mulți, deoarece trebuie să crească vizualizările. Experimentează timp de o lună: o săptămână sau două interzici toată publicitatea, apoi vezi totul și o interzici, – într-un final, vei vedea doar reclame, așa cum se dovedește (și spun agențiile de publicitate), doar de la clienții care plătesc pentru vizualizări, pentru că nu este posibil să înțelegi cum interacționezi cu această publicitate.
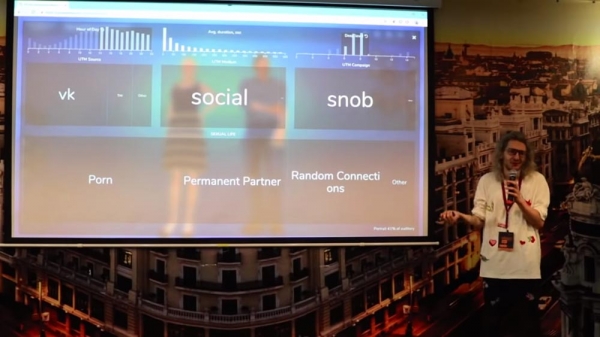
Persoanele care au tendința de a se adânci în conținut consumă mai des pornografie.
Prin urmare, aici este o poveste despre urmărirea comportamentului. Am un exemplu interesant – vizitatorii unui site web guvernamental. Ceea ce este amuzant este că cu cât adâncimea vizualizării este mai mare, cu atât mai mulți dintre aceștia preferă să vizioneze pornografie în locul relațiilor tradiționale. „Scuze” că tot vorbesc despre acest subiect, dar de fapt am o relație foarte bună cu „Pornhub”, iar aceste studii sunt mereu interesante, deoarece este un subiect care pare interzis, dar care vorbește foarte mult despre om. Și următoarele puncte despre revenirea traficului... Ne vom aminti din nou despre „Pornhub”!
Ce se consideră date personale și poate fi deblocat „iPhone”-ul” folosind 3D-ul feței?
Ceea ce îmi place cel mai mult este ocolirea legii privind datele personale. Dacă citești documentația tehnică a aceluiași „Facebook”, care a furnizat anumite documente interne (de exemplu, în instanțe), nu vei găsi menționări despre recunoașterea facială sau analiza vocală. Vor fi formulări foarte complexe, pe care niciun avocat calificat nu le va găsi în legislație. La noi în Rusia funcționează cam la fel – îți voi arăta acum ceva.
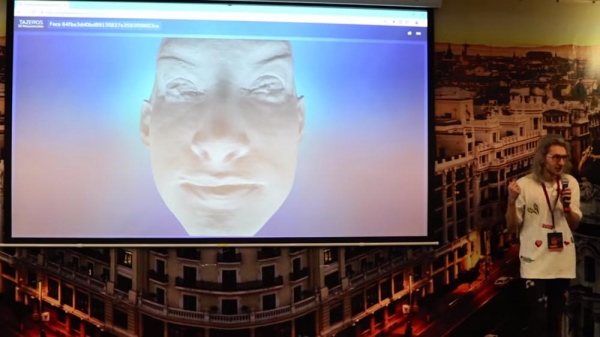
Ce vedeți aici? Orice om normal ar spune că este o față. De fapt, acesta este Sasha Grey, cred. Și din punct de vedere juridic, este o matrice de puncte tridimensionale, dintre care aici sunt 300.000. Fie că este bine sau rău, conform legii, nu se consideră date personale. În general, RKN-ul din Rusia nu consideră o fotografie ca fiind date personale – o consideră date personale doar dacă există ceva în plus (de exemplu, nume și prenume sau număr de telefon), iar fotografia în sine nu reprezintă nimic. Odată ce a fost introdusă legea biometriei și datele biometrice au fost echivalente cu datele personale (într-un mod foarte grosier), toți au început să spună: acestea nu sunt date biometrice, acestea sunt un set de puncte! În special, dacă luăm o transformare Fourier directă sau inversă a acestui set de puncte, de parcă nu ai putea să deanonimizezi persoana din această transformare, dar o poți identifica. Teoretic, legea nu încalcă această chestiune.
De asemenea, am realizat o altă cercetare: este un algoritm care construiește o reconstrucție tridimensională a feței din surse deschise – luăm un cont de Instagram și putem apoi să imprimăm fața pe un imprimant 3D. De altfel, am o legătură disponibilă public; dacă cineva vrea să deblocheze un iPhone… Glumesc – un iPhone nu poate fi deblocat, calitatea este redusă.
Profilul închis este un avantaj pentru securitate.
Aceasta este prima chestiune, iar a doua… Am menționat deja că informațiile sunt obținute în principal din mediul utilizatorului. Aceasta imagine am desenat-o în 2017: utilizatorul mediu al rețelelor sociale rusești este în interior, are în medie 200–300 de prieteni, prietenii prietenilor săi și prietenii prietenilor prietenilor.
Mulțumim rețelelor sociale pentru că au introdus algoritmi de e-știri «inteligente», utilizând ani intergrați pretins pentru a crește șansele de a întâlni un conținut interesant. Acest număr de oameni poate vedea în orice moment aleatoriu conținutul pe care îl produceți, chiar dacă contul dumneavoastră este limitat doar la cele mai înalte niveluri de confidențialitate (doar pentru prietenii prietenilor și așa mai departe). Aceasta sunt prietenii prietenilor:
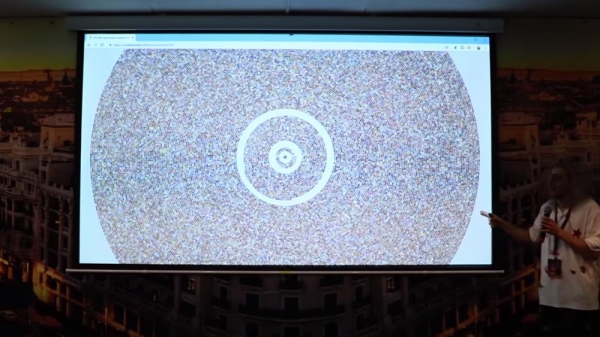
Dacă cineva crede că atunci când alege în "Postările mele" de pe VK să vadă "prietenii prietenilor", cele trei strângeri de mână reprezintă cam 800 de mii de persoane, ceea ce nu este tocmai puțin, dar depinde de conținutul tău. Poate că faci niște streamuri necorespunzătoare, iar toți acești prieteni ai prietenilor pot interacționa cu acest conținut. Cineva dintre ei ar putea să redistribuie ceva, toți oamenii au un feed de like-uri, care de fapt cel mai probabil va fi anulat, deoarece nu este o treabă tocmai plăcută. Așadar, în orice moment, conținutul poate ajunge undeva.
VK a lansat anul trecut profilele super-privatizate, dar până acum le-a folosit un număr foarte mic de oameni (nu voi spune cât, dar e mic!). Poate că, într-o zi, oamenii vor ajunge la această idee – eu, de fapt, sper sincer că așa va fi. Toate cercetările sunt constant orientate să ajute oamenii să înțeleagă amploarea problemelor. Pentru că, până când ceva teribil nu îi va afecta pe cineva în mod direct, ei nu se vor gândi niciodată la asta. Să continuăm.
Autoritățile nu știu ce sunt datele personale și nu se grăbesc să dea o definiție.
Orice specialist în dreptul datelor personale spune întotdeauna următorul lucru: nu trebuie niciodată să combini diferite surse de date, pentru că aici ai e-mailuri (acestea sunt date personale cu niște identificatori anonimizati), iar aici – nume și prenume… Dacă le combini toate, ele devin aparent date personale. În general, ar fi corect să abordăm mai întâi acest subiect, dar cred că deja ai fost expus acestuia și știi, poate, cum funcționează legea.
De fapt, nimeni nu știe ce sunt datele personale. Este un concept important! Când merg la autoritățile publice, spun: „O sticlă de coniac pentru cine poate spune ce sunt datele personale”. Și nimeni nu poate răspunde. De ce? Nu pentru că sunt proști, ci pentru că nimeni nu vrea să își asume responsabilitatea. Pentru că, dacă Roskomnadzor spune că acestea sunt date personale, mâine cineva va face ceva, iar ei vor fi de vină; și ei – autoritățile executive – nu ar trebui să răspundă pentru nimic.
Esența este că legea precizează clar că datele personale sunt acele date prin care poate fi identificată o persoană. Și acolo este dat un exemplu: numele, adresa de acasă, numărul de telefon. Dar noi știm că o persoană poate fi identificată și prin modul în care apasă pe butoane, prin interacțiunea cu interfața și prin alte parametri indirecti. Dacă pe cineva îl interesează: practic, în fiecare domeniu există o mulțime de portițe.
Identificatorii care ne dezvăluie
De exemplu, au început toți să pună puncte pentru captarea adreselor MAC (sunteți familiarizați?) – producători inteligenți (sau nu știu, lacomi) de echipamente mobile, precum Apple și Google, au introdus rapid algoritmi care emit o adresă MAC aleatorie, astfel încât să nu puteți fi identificat când mergeți prin oraș și trimiteți adresa MAC tuturor. Dar băieții inteligenți au mers și mai departe cu următoarea poveste.
De exemplu, puteți obține o licență de operator mobil; obținând licența de operator mobil, veți avea acces la o chestie numită protocol SS7, prin care veți putea vedea un anumit flux al operatorilor mobili; acolo există o mulțime de identificatori care nu sunt date personale. Anterior, aceasta era IMEI, iar acum – cineva a scos-o de pe limbă și a decis să implementeze în Rusia (cu această inițiativă) o bază comună a acestor „imei”. Se pare că există, dar totuși.
Mai există, de exemplu, o mulțime de identificatori – de exemplu, IMCI (identificatorul echipamentului mobil), care nu sunt date personale și nu sunt legate de alte lucruri și, prin urmare, pot fi păstrate fără vreo urmărire legislativă, iar apoi schimbate cu cineva pentru a comunica ulterior cu persoana.
Cultura gestionării datelor personale este la un nivel scăzut
În general, esența este că toți sunt acum foarte îngrijorați de combinarea datelor de la unul la altul, iar majoritatea companiilor care fac această combinație uneori nici măcar nu se gândesc la asta. De exemplu, o bancă a venit, a încheiat un acord de confidențialitate cu o companie care face scoring și a livrat acesteia 100.000 de clienți ai săi...
Și nu întotdeauna banca aceasta are în acord o clauză referitoare la transmiterea datelor către terți. Acesti clienți au amânat ceva, iar nu e clar unde a ajuns apoi această bază de date, dacă a ajuns sau nu – în majoritatea companiilor din Rusia nu există o cultură a ștergerii datelor... – acest „Excel” va rămâne cu siguranță pe computerul secretarului undeva.
Datele noastre pot fi vândute cu fiecare achiziție din magazin.
Există foarte multe scheme care sunt, de fapt, aproape legale (adică legale). De exemplu, povestea este următoarea: dintre cele 15 cele mai mari bănci rusești, doar două sunt propriile gateway-uri SMS – „Tinkoff” și „Alfa”, adică ele singure trimit mesajele SMS. Celelalte bănci folosesc gateway-uri SMS pentru a trimite SMS-uri clienților finali. Aceste gateway-uri SMS au aproape întotdeauna dreptul de a analiza conținutul (de exemplu, în scopuri de securitate și pentru a face anumite concluzii) pentru a vinde ulterior statistici agregate. Aceste gateway-uri SMS „colaborează” cu operatorii de date fiscale, care procesează chitanțele.
Și rezultatul este următorul: ajungeți la casă, operatorul de date fiscale (au dat sau n-au dat numărul de telefon – într-un fel este legat acolo)... vi se trimite un SMS pe numărul de telefon, gateway-ul acestor SMS-uri vede ultimele 4 cifre ale cardului și numărul de telefon. Știm în ce moment ați efectuat tranzacția de la operatorul de date fiscale, iar în SMS-uri știm (acum știm) pe ce număr a venit informația despre debitarea unei sume de bani cu ultimele patru cifre ale cardului. Ultimele 4 cifre ale cardului nu sunt identificatori care să vă dezvăluie identitatea, nu încalcă legea, pentru că nu vă pot deanonimiza, suma tranzacției – la fel, nu.
Dar dacă ați convenit cu operatorul de date fiscale – știți în ce interval de timp (plus-minus 5 minute) ar trebui să primiți acest SMS. Astfel, v-ați legat rapid de numărul de telefon în OFD, iar numărul dumneavoastră de telefon este legat de identificatorii publicitari, de tot și toate. De aceea, puteți fi ulterior urmărit: ați venit în magazin, iar apoi vi se trimite o prostie fără permisiune. Cred că în această sală este puțin probabil să existe cineva care a depus o plângere la FAS pentru spam. Puțin probabil... Cu excepția mea, probabil.
Hârtia – o metodă arhaică, dar eficientă de a lupta pentru drepturile tale.
Este foarte interesant. Adevărat, va trebui să aștepți un an și jumătate, dar FAS va efectua cu adevărat o verificare: cine, cum, cui a transmis datele, de ce și așa mai departe.
Întrebare din sală (în continuare – Î): – În Belarus nu există FAS. Este o altă țară.
AK: – Da, înțeleg. Cu siguranță există un analog…
Din sală se aud obiecții.
AK: – Bine, un exemplu prost, „sori”. Nu este atât de important. Dintre prietenii mei, nu cunosc pe nimeni care, în general, să fie conștient de existența unei astfel de practici – că poți merge să scrii, iar ei vor lucra un an de zile după aceea.
A doua poveste, care de asemenea se dezvoltă foarte mult în Rusia, dar cred că veți găsi un echivalent la voi. Îmi place foarte mult să fac așa, când o instituție publică nu colaborează bine cu tine, o bancă sau ceva similar – spui: „Dă-mi o hârtie”. Și scrii pe hârtie: „Conform punctului 14 din Legea nr. 152, cer să se efectueze prelucrarea datelor cu caracter personal în format pe hârtie”. Nu știu exact cum se face asta în Belarus, dar cu siguranță se face. Conform legilor rusești, nu au dreptul să refuze acest serviciu pe baza acestui fapt.
Cunosc chiar mulți oameni care au trimis așa ceva la Mail.ru și au cerut să țină evidența datelor lor personale în format pe hârtie. Mail.ru s-a apărat foarte mult împotriva acestui lucru. Chiar cunosc un dezvoltator de la Yandex, asupra căruia s-a glumit: i-au șters contul de VK și i-au trimis o pungă plină de capturi de ecran imprimate, spunând că îi vor trimite capturi de ecran de fiecare dată când va dori să-și actualizeze pagina.
Este amuzant, dar totuși este o alternativă reală, dacă cineva este cu adevărat îngrijorat pentru date, pe de o parte… Pe de altă parte, același RKN mi-a spus că acest acord de prelucrare a datelor cu caracter personal – este formal, iar legea prevede și alte opțiuni pentru a da acest acord. Și că, de exemplu, am fost invitat aici la eveniment, iar dacă, de exemplu, Human Constanta nu poate încheia un acord cu mine pentru prelucrarea datelor cu caracter personal conform legilor rusești (pentru că faptul că am venit și am acceptat să vorbesc reprezintă un acord pentru prelucrarea datelor cu caracter personal), – toată lumea cere în continuare aceste permisiuni pe hârtie. Dar RKN mi-a spus că, de fapt, nu este un fapt că, cel mai probabil, acestea vor dispărea vreodată.
Sper că în Rusia nu va fi creat niciodată un operator unic, Dumnezeule, al datelor personale, deoarece mai rău decât să aduni toate datele personale într-un singur loc nu poate fi decât să le aduni într-un loc guvernamental. Pentru că nu se știe ce ar putea ieși din toate acestea.
Companiile schimbă date personale, iar legile reglementează slab acest aspect.
Majoritatea companiilor se schimbă între ele date, identități. Poate fi un magazin cu o bancă, iar apoi – banca cu o rețea de socializare, iar rețeaua de socializare – cu ceva în plus... Și, în cele din urmă, acești oameni ajung să aibă o anumită masă critică de cunoștințe, care pot fi utilizate într-un anumit mod, iar toate aceste cunoștințe, de fapt, acum sunt încercate să fie păstrate de fiecare de partea sa. Totuși, în cele din urmă ajung, oricum, într-un fel de trafic publicitar sau în altă parte.
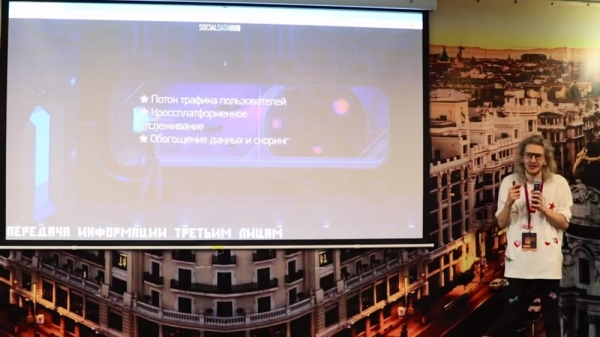
Transmiterea de date către terți este cel mai amuzant lucru care se poate întâmpla, deoarece în legi nu este descris cine sunt aceste terțe părți, cine ar trebui să fie considerate în general „terțe”. Acesta, de altfel, este o frază foarte răspândită printre avocații americani – pentru ei este acolo Terțe părți – cine, pe cine considerați a fi terțe părți: bunica, străbunica?... Chiar a existat un precedent în America, când datele cuiva au fost dezvăluite, persoana a dat în judecată și au demonstrat că acea persoană, prin câțiva prieteni, îl cunoștea pe deținătorul datelor – un anumit număr de strângeri de mână, au adus câteva studii sociologice ciudate – astfel au demonstrat că aceste persoane nu se pot considera terțe una pentru cealaltă. Amuzant. Dar faptul transferului acestor date este foarte răspândit.
Chiar dacă accesați un site care are un contor pentru identificare – acest contor are dreptul să transmită datele acestui trafic undeva (către „Clickstream”, proprietarii platformelor de publicitate, oricum, „Pornhub”, de exemplu). „Pornhub”, dacă cineva dintre voi este dezvoltator web – intrați și vedeți câte pixeli de urmărire sunt pe site-ul „Pornhub”. Pur și simplu intrați – se încarcă o cantitate imensă de javascript, tip pentru a îmbunătăți funcționarea site-ului. De fapt, acolo sunt și „cookie-uri” trans-domeniu, nu știu ce nu există, deoarece această informație este întotdeauna foarte apreciată pe piața „clickstream”.
„Facebook” se abate și nu are de gând să își dezvăluie masca
Desigur, niciunul dintre marii jucători nu povestește vreodată cuiva cui și cum îi vinde datele. Din acest motiv, de exemplu, Europa încearcă acum să acționeze în judecată „Facebook”. Exact după introducerea GDPR, Uniunea Europeană încearcă să obțină de la „Facebook” propriul dezvăluire a algoritmilor de revânzare a datelor către terți.
„Facebook” nu face asta și afirmă în public că nu face aceasta, deoarece ei sunt „corporatia lumii” (citatez dintr-o scrisoare pe care mi-au trimis-o), ei sunt „împotriva utilizării dăunătoare a tehnologiilor” (mai ales, dacă vindeți recunoașterea facială Kremlinului). În esență, situația este că „Facebook” nu acționează complet corect: scopul lor principal și ceea ce se va întâmpla imediat ce acest mecanism va fi dezvăluit - se va putea calcula realmente marja de profit a publicității, se va putea înțelege costul real al anunțurilor publicitare.
Condus, dacă acum „Facebook” vă spune că costul unei afișări publicitare este de 5 ruble și noi vi-l vindem cu 3 (și, în gen, două ruble ne rămân), și ei, în mod ipotetic, obțin 5% profit din aceste afișări publicitare. De fapt, nu este 5%, ci 505, pentru că, dacă acest algoritm va ieși la iveală (cine și cum a transmis „clickstream”-ul, datele despre vizite, datele pixelului către diverse rețele publicitare), se va dovedi că ei câștigă mult mai mulți bani decât declară. Și problema nu este în bani, ci în faptul că costul pe clic este un ruble, iar de fapt – zecimi.
În general, ideea este că toată lumea încearcă să ascundă o asemenea transmitere, indiferent dacă este vorba de trafic publicitar sau non-publicitar, dar aceasta există. Din păcate, nu există nicio modalitate legală de a afla acest lucru, deoarece companiile sunt private, iar tot ce au în interior este dreptul lor privat și secretul lor comercial. Dar asemenea povești au apărut destul de des acolo.
Dealerii de droguri sunt previzibili și se „expun” pe „Avito”
Ultima imagine din această prezentare. Este amuzantă, iar esența ei este că există anumite categorii de oameni care sunt foarte îngrijorați de datele lor personale. Și este bine, de fapt! Acest exemplu este despre o astfel de categorie de oameni, cum ar fi dealerii de droguri. Ar părea că persoanele care ar trebui să fie foarte îngrijorători cu privire la datele lor personale…
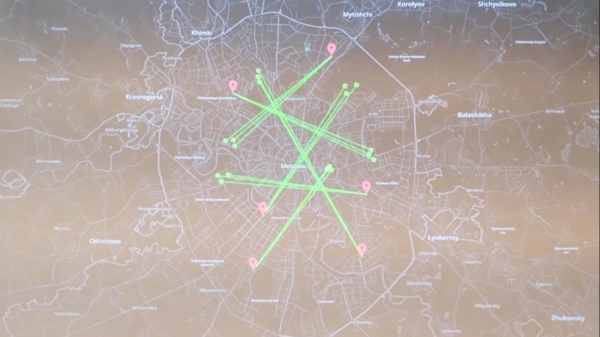
Aceasta este o cercetare care a fost realizată la începutul acestui an sub supravegherea autorităților competente. Da, este un script care a primit bani pentru a cumpăra droguri în „Telegram” și în „Tor”, dar doar de la acei oameni care puteau fi identificați.
În realitate, aproape toți traficanții de droguri din Moscova sunt descoperiți pentru că numărul lor de telefon nu apare în nicio sursă deschisă, dar mai devreme sau mai târziu, pe „Avito” vor vinde ceva, din care se poate înțelege localizarea aproximativă a acestor oameni. Esența este că punctele roșii arată unde locuiesc oamenii, iar cele verzi indică unde se duc să lase, știți voi ce. Aceasta a fost una dintre părțile algoritmului care prognoza desfășurarea serviciilor de patrulare, dar acești băieți din Moscova încearcă întotdeauna să meargă cumva pe diagonală, cât mai departe.
Ei cred că dacă locuiesc sus în stânga, atunci trebuie să meargă sus în dreapta și acolo cu siguranță nu îi va găsi nimeni. Îți spun asta în contextul în care, dacă încerci să te ascunzi de algoritmii omniprezenți, cea mai eficientă variantă este să îți schimbi modelul de comportament: să instalezi un fel de „Hosteri” pentru a randomiza vizitele, proprietățile și așa mai departe. Doamne, există chiar și algoritmi, plugin-uri care schimbă dimensiunile browserului cu câțiva pixeli, astfel încât să nu poată fi calculată semnătura, „fingerprint”-ul browserului și să nu te poată identifica.
Eu am terminat. Dacă aveți întrebări – haideți. Iată, este un link către prezentare.
Întrebare din sală (Î): – Vă rugăm să ne spuneți, din perspectiva utilizării „Tor”, din perspectiva monitorizării traficului... Recomandați?
E greu să te ascunzi, dar se poate.
AK: – „Tor”? Nu, deloc, în niciun fel. Adevărul este că nu știu cum e în Belarus – în Rusia, însă, cu siguranță nu trebuie să te apropii, deoarece majoritatea „graysnod-urilor” verificate adaugă brusc anumite pachete la traficul tău. Nu știu ce anume, dar dacă te uiți: există „noduri” care marchează traficul – nu este clar cine îl face, în ce scopuri, dar cineva îl marchează în antet pentru a putea fi ulterior înțeles. Acum, în Rusia, tot traficul este stocat, chiar dacă este criptat, iar toată lumea coment[ează] „Pachetul Iarovai” referitor la faptul că traficul criptat este stocat, dar rămâne marcat, adică nu îl poți folosi, decripta…
Z: – În Europa, de mult timp deja se stochează, vreo zece ani, cred.
AK: – Da, înțeleg. Toți râd de asta – de parcă ai stoca https, care nu poate fi citit. Conținutul nu poate fi citit, dar se poate înțelege de unde au venit pachetele prin anumite algoritmi – după greutatea pachetelor, după lungime și așa mai departe. Și când ai toate furnizorii sub control, ai, desigur, tot echipamentul principal și toate pașapoartele… În fine, ați înțeles despre ce vorbesc?
Z: – Ce browser recomandați să folosiți?
AK: – Pentru „Tor”?
Z: – Nu, deloc.
AK: – Ei bine, nu știu. Eu, de fapt, folosesc „Chrome”, dar exclusiv pentru că are cea mai convenabilă panou de dezvoltare. Dacă dintr-o dată trebuie să intru undeva, voi merge într-o cafenea. Adevărul este că nu ar trebui să te autentifici cu o cartelă SIM reală.
Z: – Ați menționat despre niște studenți. Predați undeva sau susțineți cursuri?
AK: – Da, avem programe de masterat în jurnalism de date. Îi învățăm pe jurnaliști să colecteze și să analizeze date – astfel de cercetări le fac periodic.
Nu există aplicații sigure
Z: – În „Facebook”, „Vkontakte” nu este sigur să comunici cu prietenii, astfel încât să nu primești apoi reclame contextuale. Cum pot să îmbunătățesc securitatea?
AK: – Întrebarea este ce considerați un nivel acceptabil de securitate. Practic, cuvântul „sigur” nu există. Întrebarea este ce considerați acceptabil. Unii consideră că este acceptabil să schimbe fotografii intime prin „Facebook”, pe când anumiți angajați ai serviciilor secrete consideră că tot ce a fost spus cu gura, chiar și celui mai apropiat om, este deja, de fapt, nesigur. Dacă nu doriți ca rețeaua socială să afle despre aceasta, atunci da – cel mai bine este să nu scrieți despre asta. Nu cunosc aplicații sigure. Mă tem că nu există. Și asta e normal, având în vedere că orice proprietar al oricărei aplicații trebuie cumva să o monetizeze, chiar și atunci când aplicația este gratuită sau este un anumit mijloc de informare. Pare a fi gratuit, dar trebuie să trăiască din ceva. Așadar, nu există nimic sigur. Trebuie să decidați doar pentru voi înșivă, așa zis, ce vă convine.
Z: – Ce folosiți?
AK: – Rețele sociale?
Z: – Din mesageri.
AK: – Din mesageri, eu folosesc principalul mesager de stat al Federației Ruse – „Telegram”.
Z: – „Viber”. E sigur?
AK: – Ascultați, nu mă prea pricep la mesageri. Sincer, nu cred în securitate, pentru că ar fi, probabil, foarte ciudat. Deși „Telegram” este, cumva, open source, iar algoritmii săi de criptare sunt dezvăluiți. Dar și asta e o chestiune subtilă, pentru că clientul este open-source, dar serverele nu le-a văzut nimeni. Cred că nu: în „Viber” sunt foarte multe spamuri, boți și așa mai departe. Știu eu. Mi se pare că totul nu funcționează foarte bine.
Cine e mai periculos – corporațiile sau statul?
Gazda (G): – Am și eu o întrebare pentru tine. Uite, ai menționat de câteva ori acest lucru – că statul… Prea multe date – nu este foarte bine… Corporația are prea multe date. Ei bine, asta e viața, nu? Atunci pe cine trebuie să ne temem mai mult – corporațiile sau statul? Unde sunt capcanele?
AK: – Aceasta este o întrebare foarte complicată. Este o limită. O barieră etică complicată. Oamenii, dacă nu au nimic de temut, dacă nu au încălcat legea, de ce ar avea nevoie de intimitate? Deși eu nu consider așa – așa consideră statul. Poate că există un sâmbure de adevăr în asta. Ascultă, eu mă tem cel mai mult de hackeri – ceva de genul acesta. De fapt, cea mai mare grozăvie pe care am văzut-o în viață mea (din toată această problemă): cu aproximativ un an și jumătate, doi ani în urmă, în regiunea Moscovei au prins un pedofil, iar în timpul investigației, pe computerul lui au găsit câteva tutoriale despre „Python”, scripturi, API VK. El aduna conturi de fete, analiza cine dintre ele se află în apropiere, colecționa conținutul pe care îl… În fine, ai înțeles. Aceasta este cea mai mare grozăvie pe care am văzut-o. Și de asta, de fapt, mi-e frică, că într-o zi, cineva va face ceva asemănător.
Încă o mică „deviere”: Organizația Europeană de Securitate Națională a făcut anul trecut un raport, spunând că numărul furturilor din conturile bancare a crescut cu aproximativ 20-25% atunci când au spart întrebarea secretă. Gândiți-vă acum la întrebarea dumneavoastră secretă la bancă și întrebați-vă dacă aș putea să aflu răspunsul din surse deschise. Dacă acolo e numele de fată al mamei sau mâncarea preferată… În general, oamenii analizau conturile, pe baza asta înțelegeau porecla animalului de companie preferat – cam așa.
Z: – Ați spus că companiile, corporațiile adună informațiile necesare prin algoritmi? Sigur știți cum?
AK: – A fost o activitate a unor oameni care, într-o perioadă, filtrau fotografiile printr-un filtru special, pentru ca acel filtru să rupă analiza imaginilor, astfel încât apoi să nu mai fie posibil să se identifice acei oameni. V-am dat exemplul că „Facebook” s-a luptat împotriva criptografiei mesajelor. Și dacă această tehnologie va apărea și va căpăta caracter masiv, cu siguranță rețelele sociale se vor lupta cu asta. Pe lângă asta, recunoașterea imaginii funcționează foarte bine în prezent și se află la un nivel suficient pentru a „rupe” această fotografie (pentru a „rupe” algoritmul care recunoaște aceste imagini) – cel mai probabil, pe ea nu va mai fi nimic clar.
Toate tipurile de filtre glitch funcționează bine atunci când este o mutare puternică pe jumătate din fotografie. Contul tău va avea atunci toate culorile LSD. Teoretic, nu consider că este foarte grav dacă „Facebook”, de exemplu, află ce mașină am – probabil, atâta timp cât nu mă auth cu „Facebook” în mașină.
Legea uitării funcționează, dar nu pe internet.
Z: – Te-ai întâlnit vreodată cu un utilizator care să te facă să-i respecți cererea de a șterge sau obține acces? Operând cu volume mari de date, cu siguranță informezi despre asta. Oamenii pot veni la voi. Cât la sută?
AK: – Acum îți voi spune. Acum va fi cu adevărat interesant. Acum voi calcula câți oameni vor intra, deoarece după eveniment întotdeauna intră 15-20 % și completează formularul pentru ștergerea datelor – este așa. De fapt, este vorba de undeva la 7-8 % dintre conturile închise pe care nu le analizăm și aproximativ 5 persoane din o mie care cer ștergerea datelor lor. Este foarte puțin, chiar și după părerea mea modestă.
Problema aici este următoarea: există un lucru numit legea uitării. Dar, legea uitării, cel puțin în Rusia, se aplică din punct de vedere juridic doar motoarelor de căutare. Este specificat direct: motoarele de căutare. Și, de asemenea, aceasta se referă doar la ștergerea linkurilor către materiale, nu a materialelor în sine. De fapt, pentru a șterge ceva de pe internet, va trebui să parcurgi toate aceste surse, așa că, în principiu, nu cred în asta. Încercăm să îi prevenim pe utilizatori că trebuie să se gândească înainte de a publica.
Până acum, acest procent este foarte mic – 5-7 oameni la o mie. Apropo, despre legea uitării: toată lumea cunoaște cazul celebru „Sechin împotriva RBK”. Legea uitării a funcționat, articolul a fost șters, dar el există peste tot. Înțelegi că, dacă ceva a ajuns vreodată pe internet, nu va dispărea niciodată de acolo.
Utilizatorii sunt șterși, dar sunt identificați după comportamentele tipice.
Z: – Nu credeți că persoanele care își șterg conturile și încearcă să devină „gauri negre” se vor afla într-o poziție mai defavorizată față de ceilalți agenți economici?
AK: – Cel mai probabil, da – această situație va fi defavorabilă pentru ei înșiși. Există o mulțime de reduceri, oferte care depind de ei. Dar, pur teoretic, dacă o persoană își șterge contul acum... Este popular printre diferiți extremiști, când își șterg contul și fac unul fals, dar continuă să interacționeze cu același conținut – acea persoană, din nou, poate fi identificată (în special, dacă este în cadrul aceleași rețele sociale, de pe același computer – asta este o întrebare); pur și simplu, prin modelul de consum al conținutului, acea persoană va putea fi găsită, dacă există o astfel de sarcină.
Sper că în următorii 5 ani va apărea o tehnologie de monetizare a acestor date, când o persoană poate fi plătită cu adevărat – vei plăti singur și nu vom folosi datele tale. Dar cred că, dacă într-o rețea socială precum „Instagram” va fi introdus un abonnement plătit, nimeni nu îl va folosi, așa că alternativa este să plătești utilizatorilor pentru datele lor. Dar asta nu se va întâmpla prea curând, pentru că lobby-ul celor mai mari corporații nu va permite o astfel de lege, deși ar fi interesant. Dar problema este că nu este posibil să evaluezi costul real al datelor unei persoane în orice moment specific.
„Facebook” – băieți plini de găuri
Z: – Bună ziua. Recent a apărut o știre conform căreia „Facebook” intenționează să integreze toate proiectele sale, inclusiv „Instagram” și „Facebook”, „WhatsApp” și așa mai departe. Cum credeți, din punct de vedere al datelor personale, când acum am aceste programe pe smartphone-ul meu care sunt, așa-zicând, separate, dar totuși aparțin Facebook-ului? Ce se va întâmpla mai departe?
AK: – Am înțeles. Juridic, ele aparțin deja „Facebook”-ului și el poate să le unească fără restricții, așa că cred că nu se va schimba nimic. Singurul lucru este că acum este suficient să spargi o aplicație pentru a obține totul imediat. Iar „Facebook”... Sper că se uită. Sunt cu adevărat foarte plini de găuri în toate locurile.
În ultima vreme, au apărut foarte multe informații despre asta — despre scurgerile de date din «Facebook». Nu a apărut dintr-o dată pentru că «Facebook» a început să piardă aceste date, ci pentru că GDPR obligă acum compania să anunțe dinainte. Și cea mai mare amendă este în cazul în care a avut loc o scurgere, iar compania a tăcut, astfel că «Facebook» vorbește acum despre asta. Asta nu înseamnă că înainte nu au existat astfel de scurgeri de date.
Z: – Bună ziua. Am o întrebare referitoare la stocarea datelor. Acum, fiecare stat introduce o lege care prevede că datele cetățenilor trebuie să fie stocate pe teritoriul acestui stat. Ce condiții trebuie respectate pentru a aplica această lege, pentru o aplicație internațională?.. De exemplu, «Facebook»: baza de date este una…
Cum putem respecta aceste condiții?
AK: – Ascultați, din punct de vedere juridic, este suficient să închiriați un server în această țară și să încărcați ceva pe el. Problema este că nu există o autoritate de control competentă. Datele de la «Facebook» nu sunt stocate în Rusia. Roskomnadzor se luptă fără încetare cu ele… «Facebook» are o parte din servere unde este stocat interfața acestuia, și nu se poate verifica unde, de fapt, sunt stocate datele și cum sunt sincronizate.
Z: – Se poate verifica traficul?
AK: – Se poate verifica traficul? Da. Dar traficul poate fi direcționat către un punct de interconectare. În plus, între servere ar putea exista ceva de tip VPN sau altceva. Pur teoretic, nu este posibil să se controleze că, să zicem, un administrator de sistem nu va intra într-o zi pe acel server și nu va lua ceva de acolo. Adică, această lege nu a fost creată pentru a proteja datele, ci pentru a obliga companiile să deschidă reprezentanțe, să plătească taxe și să stocheze datele pe teritoriul țării. Dar, din punctul meu de vedere, este o inițiativă foarte ciudată, sincer vorbind.
Z: – Deci, este suficient să verificați efectiv interfața?
AK: Poate să vină cineva la dumneavoastră și să verifice că aveți datele acolo. Dar puteți arăta un «Excel», și nimeni nu va putea verifica asta, puțin probabil ca cineva să verifice. Acum doar se uită după adrese IP: că adresa IP asociată cu domeniul se află pe teritoriul țării — mai departe nu se verifică. Probabil că acum vor veni să mă verifice.
Nu există servicii în care să poți avea 100% încredere, dar oamenii onorabili nu au de ce să se teamă.
Z: – O știre de genul acesta, publicată peste tot: de la un tip de la „Microsoft” a fost publicat un serviciu pentru verificarea propriilor…
AK: – Ceva de genul: nu au fost compromise parolele tale? De fapt, după breșele de date de la „Facebook”, același „Facebook” lansează întotdeauna site-uri de rezervă, unde poți verifica dacă ai ajuns în această bază de date — din nou, GDPR-ul cere asta. Așadar, dacă nu faci un astfel de lucru, va fi destul de neplăcut pentru tine. De aceea, toți prezintă aceste proiecte ca „aceasta este inițiativa noastră”; de fapt, legea cere asta. În realitate, este un lucru foarte fain, dar nu aș avea prea multă încredere în astfel de servicii de verificare, dacă trebuie să trimiți ceva mai complicat decât parola ta, pentru că multe persoane au aceleași parole.
Z: – Introduci pur și simplu e-mailul și îți spun câte ori a fost compromis…
AK: – De fapt, nu am încredere în astfel de lucruri, pentru că este foarte ușor să te legi de browserul tău, de contul tău real. Mai ales dacă folosești servicii ale acelorași oameni care au lansat acest site. A fost, de exemplu, anul trecut, când „Facebook” a trimis: dacă fotografiile tale intime au fost compromise în „Facebook”, trimite-ne-le și noi verificăm unde au fost menționate.
Nu știu ce este cu acest coșmar de PR și cine a gândit asta în „Facebook”, dar chiar s-a întâmplat. Voleau să compare dacă cineva a trimis în mesaje private nuduri de-ale tale. În principiu, are scopuri nobile, dar este extrem de ciudat. Nu m-aș baza pe asta.
Z: – Și o ultimă întrebare. Pentru utilizatorii obișnuiți, cât de mari sunt riscurile de breșă? Riscurile de daună din breșe.
AK: – Te-am înțeles. Depinde de ce tip de date păstrezi. Cred că nu sunt foarte mari. Cel mai rău este dacă ajung cumva e-mailurile și parolele, iar tu ai aceeași parolă peste tot – atunci da. În general, cred că utilizatorii nu au de ce să se teamă. Dar, desigur, cu excepția cazului în care păstrează ceva periculos în gmail. Au fost multe exemple.
Cea mai cunoscută poveste este cea de la „Google”, când o fetiță a fost răpită în Utah, nu o puteau găsi, iar într-o zi răpitorii au trimis pozele ei într-un arhivă atașată. Și „Google”, scanând acest atașament, a descoperit semne de pornografie infantilă. Au fost găsiți toți. Și ei au avut tupeul să dea „Google” în judecată pentru că au încălcat confidențialitatea corespondenței. Această dispută a durat destul de mult. Cu toate acestea, consider că un utilizator obișnuit nu are de ce să se teamă, atâta timp cât nu își expune, să zicem, pașaportul în mod public. Este o poveste dublă – depinde de ce date este vorba și cine este utilizatorul. Poate acum nu este nimic grav, dar peste 15 ani, când va deveni vreo oficialitate, unele materiale ale sale ar putea ieși la iveală.
Cum este să colaborezi cu statul?
Z: – Mulțumesc. Ați menționat puțin despre faptul că faceți cercetări pentru stat, autorități, agenții, colaborați cu ele. Poate ne puteți spune mai multe despre proiectele actuale. De fapt, două întrebări: prima – proiecte actuale, și a doua – au existat propuneri din partea agențiilor guvernamentale...
AK: – Indecente!
Z: – Da. Când v-ați gândit: poate că nu ar fi bine să faceți asta.
AK: – O să vă povestesc. O spun tuturor. Eu și acea persoană ne-am certat mult pe „Twitter”. Din echipa lui Milonov, am primit odată o întrebare pe „Twitter” despre căutarea profesorilor care vizionează pornografie homosexuală. Am spus imediat că nu. Dar sunt asemenea cereri, scrisori vin adesea, și foarte des sunt legate de anumite opoziționisti, mitinguri. Nu ne ocupăm cu prostii de genul acesta, și așa toată lumea ne critică. Nu mă ascund de asta.
Politica noastră în ceea ce privește „gov” este următoarea: dezvoltăm software, software pentru reconstrucția tridimensională, recunoașterea fețelor, analiza datelor. Ce exact fac, este foarte greu de spus, dar printre modele – este prognoza infracțiunilor, ceea ce se leagă de siguranța națională în interiorul orașului, deplasarea oamenilor, geomarketing și așa mai departe. De la amplasarea obiectelor în mediul urban până la identificarea pedofililor, violatorilor, criminalilor și a tuturor celor răi.
Să fiu sincer, nu ne-am ocupat cu nicio opoziție. Poate că nu ni se spune în față. De fapt, aceasta este o problemă foarte mare – colaborarea cu „statul”, pentru că nu întotdeauna se explică ce sarcină este de făcut. Îți spun: faceți un software pentru identificarea gospodinelor, iar ei de fapt intenționează să facă ceva complet diferit cu el – totul se destramă acolo.
În plus, statul este un client foarte interesant și ciudat, care tot timpul încearcă să bage câteva bănuți în cercetările tale, iar abordările și înțelegerea lor despre învățarea automată sunt adesea superficiale. De exemplu, am o lecție separată despre erorile învățării automate. Întotdeauna dau ca exemplu atunci când am creat un sistem de prognoză a criminalității în regiunea Moscova, clientul a spus: acolo unde se vând pepeni, vă rugăm să creșteți coeficientul de patru ori. Apoi s-a dovedit că locurile de vânzare a pepenilor nu sunt deloc criminale. Acesta este pur și simplu rezultatul că omul își introduce propriile gânduri.
Pe scurt, statul este un client interesant, există foarte multe sarcini captivante. Majoritatea se reduc la modele de prognozare a ceva. Cel mai adesea, este vorba despre infrastructura urbană.
Z: – Există surse unde putem urmări cercetările voastre? Este multă informație. Din câte înțeleg, multă a rămas în afara discuției. Pagina voastră, altceva…
AK: – Nu am pagini personale.
Z: – Probabil că în „Facebook” s-au închis deja?
AK: – Acum patru luni a fost o poveste: ne-au trimis tuturor astfel de scrisori mari, că «sunteți niște nenorociți, vindeți totul Kremlinului, încălcați toate regulile „Facebook”». Chiar și câinelui meu i-au trimis o scrisoare: «Salut, Mars blugă corgi, aduni date!» și așa mai departe. Ascultați, avem acum un rebranding. În două-trei săptămâni vom avea un site nou și totul va fi actualizat. Asta se poate urmări. Dar suntem foarte leneși în această privință.
Cum poți determina fiabilitatea unui VPN?
Z: – Când ai spus că ai intra într-o cafenea, fără să te identifici cu numărul tău de telefon. Dar cu ce?
AK: – Nu poți vorbi – sub alt nume, pentru că asta este o incitare la încălcarea regulamentului de identificare. Nu-nu-nu. Glumeam. Acum, practic, toate cafenelele identifică tot felul de lucruri – acolo nu este vorba doar de numărul de telefon, ci există o grămadă de pixeli, există identificarea dispozitivului, adresa MAC și ce mai este, pentru a folosi acele informații – de la scopuri publicitare până la activități de investigație operativă. Așadar, cu astfel de lucruri trebuie să fii foarte atent. Nu doar că poți scrie ceva, ci și de pe dispozitivul tău se pot scrie lucruri, iar apoi să se întâmple ceva.
Poate ați văzut povestea despre cum (în Belarus, de altfel, și acolo) conturile de „Facebook” sunt închiriate, de genul pentru publicitate la cazinouri. Dar de fapt nu se știe pentru ce, plus că se dă și acces la computer. Trebuie să te ferești de astfel de lucruri. Dacă decizi să scrii anonim de undeva… Eu aș merge la o cafenea și aș activa un VPN bun. Dar, de fapt (încă o dată, nu dau nume), când ești pe un cont VPN, verifică cine deține acel VPN, ce companie, cui aparține acea companie și așa mai departe. Pentru că majoritatea jucătorilor de pe piața VPN nu sunt tocmai oameni buni.
Ei bine, în Belarus asta nu e important. În Rusia, un VPN bun se verifică dacă azino777 este blocat sau nu. Pentru că, dacă nu este, este foarte probabil ca în decurs de o săptămână acel serviciu VPN să fie închis. În general, verifică tot.
Despre autoștergerea mesajelor
Z: – Ai vorbit atât de mult despre mesajele personale, că rețelele sociale le citesc... Dar, de exemplu, „Facebook” are mesaje personale secrete, care pot fi setate (pe lângă faptul că sunt și criptate) pentru distrugere. Cum poți comenta asta?
AK: – Nicicum. În primul rând, nu sunt un superprofesionist în criptografie, iar în al doilea rând, problema este că serverele „Facebook” nu le-a văzut nimeni, nimeni nu știe cum funcționează totul acolo. În teorie, într-o anumită specificație este scris că este criptare end-to-end, dar ar putea să nu fie așa, sau chiar dacă este end-to-end, ar putea avea erori sau alte probleme. Astfel de lucruri au sens să fie folosite dacă îți este frică că persoana căreia i le-ai trimis ar putea, la un moment dat, să încerce să facă ceva.
În „Telegram” există o funcție convenabilă pentru trimiterea de fotografii intime care se șterg automat: atunci când încerci să faci o captură de ecran, aceasta se șterge automat. Pe „iPhone” a apărut funcția de înregistrare a video-urilor de pe ecran, și se poate înregistra video de pe ecran și așa mai departe... Mie îmi trimit foarte des materiale cu această funcție (autoștergere) – niciodată nu înțeleg de ce. Pot descărca imediat! Totul depinde de alegerea voastră.
Ratingul social în China: mituri, realitate, perspective
M: – De fapt, exagerez un pic, deși nu am nevoie de VPN (apropos, VPN-ul nostru este verificat). Și acum o întrebare despre etică. Avem un prieten minunat din Kazahstan, l-am adus și pe el pentru o prelegere. Odată stăteam împreună la o conferință unde vorbeau despre diverse lucruri, și el spune (el se ocupă de securitate cibernetică, adică de securitare inginerie, o persoană interesată de soluții tehnice): „Întorcându-mă din China, fac acolo o chestie foarte interesantă – ratingul social”. Tu, de fapt, ai cercetat ceva pe acest subiect, cum funcționează acolo?
AK: – Noi în Rusia vindem scoring, știu multe despre asta.
M: – Iată, și am eu o întrebare, dacă ai putea să ne povestești mai mult despre asta – despre ceea ce ne-ar putea aștepta pe toți în viitor. Dar mai este o întrebare despre etică. El vorbea atât de bucuros: „O soluție inginerescă interesantă!” Ai un cod etic propriu?
AK: – Da, de altfel, am. Acum doi ani l-am introdus – tocmai după povestea cu Milonov am decis să clasificăm aceste proiecte. Revenind la rating: acesta este unul dintre cele mai populare subiecte, deoarece mass-media demonizează foarte mult întreaga poveste – că oamenii nu sunt lăsați să părăsească țara, sunt „ucisi cu laser din lună”. Îți aduc, din nou, chestiuni ingineresti...
Dacă începi să sapi această poveste, uită-te la ce parametrii intră în acest rating social, vei înțelege: include pensii alimentare neachitate, condamnări penale, istoric de credit, adică, din punct de vedere ingineresc, este cu adevărat uimitor. Trăiești fără a încălca legea, trăiești bine – ți se oferă o rată mică a creditului. Ai un loc de muncă social important (de exemplu, profesor) – ți se oferă o locuință decentă. La început, toți erau confuzi, deoarece au circulat povești că, dacă vei scrie prost despre președinte, ți se va reduce acest rating. Deși nu era nici o dovadă. În apărarea ratingului, voi spune, împotriva ratingului voi spune că nimeni nu a văzut algoritmul, ce parametrii sunt de fapt utilizați.
Apoi a apărut povestea că peste un milion de persoane nu au fost lăsate să iasă din țară, li s-a interzis plecarea. De fapt, aceasta nu este o formulare foarte precisă. Când primești viză (de exemplu, pentru Europa), ți se dă viză pe baza „70 euro pe zi” (cam așa); dacă nu oferi dovada veniturilor, nu ți se va da viză. În China, Ministerul de Externe a decis să meargă puțin mai departe: a avertizat pur și simplu persoanele care nu au suficiente fonduri că, dacă vor să călătorească în străinătate, nu vor avea suficienți bani. Prin urmare, toate acestea au fost apoi integrate în conceptul că săracii nu sunt lăsați să călătorească în străinătate. Este o problemă etică complexă, care se încadrează într-o prezumție de vinovăție-nevinovăție, dar de fapt nu pot să dau o evaluare.
Oamenii sunt omorâți, nu armele
Principalul lucru pe care trebuie să-l înțelegi: toate aceste algoritme, pe care societatea le condamnă – problema nu este algoritmii. Algoritmii au permis pur și simplu o analiză rapidă a unui mare „volum” de oameni, iar această problemă socială a fost ridicată la suprafață. Adică, botul „Microsoft”, care s-a învățat pe tweet-uri și a devenit rasist – nu botul este vinovat, ci tweet-urile pe care le-a citit. Sau compania care decide să construiască un model de angajat ideal, analizându-i pe cei actuali, și ajunge la concluzia că acesta este un bărbat alb cu studii superioare.
Acesta nu este un model – rasist, sexist sau altceva; sunt oameni care i-au angajat pe acești oameni (dacă au dreptate sau nu – nu contează). Totul se confundă cu ideea că inteligența artificială este răuvoitoare, rea și va distruge lumea, dar, de fapt… Dacă, de exemplu, guvernul rus ar adopta o lege prin care opozanților să nu li se ofere educație gratuită, și s-ar scrie un soft care să-i identifice și să-i priveze de această educație gratuită – nu algoritmul ar fi de vină. Totuși, nimeni nu susține această concepție a mea, pentru că, când spun că nu arma ucide oamenii, ci oamenii, mi se spune „ești fascist” și așa mai departe.
În general, aceasta este o soluție inginerescă foarte interesantă. Trebuie să înțelegem de ce nu va exista, de exemplu, în Rusia. La voi [în Belarus] nu va exista, pentru că sunteți un stat european, la voi totul e bine. În Rusia nu va exista din multe motive: în primul rând, nu avem un nivel de încredere în sistemul de aplicare a legii, ca în China; de asemenea, nu avem un nivel de digitalizare atât de ridicat. De ce a reușit China? Pentru că guvernul: au medicină digitală, asigurare digitală, poliție digitală. Și cineva deștept s-a gândit: haideți să le combinăm și să facem – practic este un program de loialitate. Acolo sunt mai multe beneficii decât „non-beneficii”.
Așadar, da – cred că asta nu va fi implementată în Rusia. Trebuie mai întâi să digitalizăm întreg Ministerul Sănătății (și aceasta este o sarcină de 50 de ani) – cineva ar trebui să-și dedice viața pentru a face acest lucru, iar nimeni, desigur, nu va face așa ceva. Pe de altă parte, băncile rusești sunt printre cele mai avansate din lume în evaluarea oamenilor, fac tot felul de lucruri: „Aha, bărbat? Îți plac fetele tinere? Iată o card de credit pentru amante”. Acolo totul este foarte avansat. De exemplu, în America, aproape peste tot, evaluarea similară este interzisă, pentru că acolo există legi prin care banca este obligată să-ți explice de ce: „Aha! Pentru că compania Social Data Hub păstrează istoria timp de 10 ani și uite – ți-a dat asta și asta despre tine”! Și hai să te dai în judecată pe tine și pe alții! La noi nu există astfel de povești.
De ce se tace despre statistică?
În principiu, susțin scorarea, atâta timp cât nu este o poveste de tip «totalitar». Dar întrebarea este că nu poate fi prezisă, evaluată. Acesta este cel mai complicat aspect în etica datelor mari – să previziunăm efectul social care va apărea peste 15 ani. De exemplu, eu am implorat mult timp procuratura să deschidă informațiile despre criminalitate. Datele din statistica criminalității sunt una dintre piatră de temelie a oricărei statistici; toată lumea își dorește acest lucru. Dar, de exemplu, în Rusia, statistica criminalității nu este deschisă dintr-un motiv foarte simplu: se tem să nu afecteze demografia din orașe. Consideră că oamenii vor înceta să mai locuiască în anumite orașe, chiar și în interiorul orașului, totul se va redistribui. Din același motiv nu se dezvăluie statisticile privind EGE – înțelegeți că în anumite școli, oamenii vor merge, în altele nu.
Este posibil să fie corect, este posibil să nu fie, dar au fost multe proiecte... De exemplu, „Yandex”, la un moment dat (iarăși, conform zvonurilor „gălăgioase”, nu am văzut și nu știu) a decis să adauge în modelul de prognozare al „imobiliarelor” numărul atacurilor asupra șoferilor de taxi, deci un fel de abordare a nivelului de criminalitate, prin numărul de plângeri ale șoferilor de taxi cu privire la faptul că cineva le-a făcut avansuri, le-a amenințat etc. Au renunțat repede în interiorul companiei la astfel de lucruri.
Z: – Vorbiți cu studenții, comunicați cu publicul din țara dvs., din țara noastră. Ați observat, după numărul întrebărilor din sală, că suntem încă în acea etapă de dezvoltare în care credem că avem nevoie de confidențialitate, că putem să ne ascundem de cineva, să ne protejăm datele, fără a le oferi, ascunzându-le, criptându-le. Dacă Uniunea Europeană a trecut deja la următoarea etapă, etapa de confidențialitate, care implică controlul datelor – forțând pe toți cei care colectează datele tale să îți ofere un control eficient asupra lor... După eșantioane pe regiuni, pe straturi sociale – care dintre categoriile de cetățeni, oameni, a trecut mai mult la a doua etapă, sau cine mai rămâne în principal pe prima?
Cine este cel mai preocupat de securitatea datelor personale?
AK: – Majoritatea covârșitoare… Aș spune: nu-i pasă nimănui! Acest lucru îi preocupă acum pe top-manageri. În orașele din Rusia – este Moscova și Sankt-Petersburg. Centrul activ – sunt IT-iștii, designerii, profesiile creative, toți cei care știu să filtreze conținutul, să obțină cunoștințe noi, cu un nivel ridicat de interes pentru problemele internaționale. În principal, sunt top-managerii; da, IT-iștii (cu excepția specialiștilor în securitate); bancherii – adică toți oamenii asupra cărora o scurgere de date poate avea un anumit impact.
Dacă, de exemplu, se fură datele unei gospodine din vreo Kaluga: este puțin probabil ca viața ei să se schimbe semnificativ, dacă cineva îi fură, de exemplu, accesul la gmail, unde își păstrează accesul la seriale. Problema este că legea protejează pe toată lumea în mod egal, și este corect, pentru că… din punct de vedere al legii, toți sunt egali – ha-ha… dar cel mai important este că nu este posibil să înțelegem cât valorează datele cuiva, până nu dispar acele date – din păcate, este foarte greu de prezis. Dar, în principal, aceasta este o categorie de cetățeni.
Telefonul – în folie!
O singură dată în viața mea am văzut păstrarea totală a tot și toate în două companii. Una – este cel mai mare integrator de securitate informațională: acolo totul, până la USB, este lipit cu lipici în interiorul oficiului; și oamenii care umblă acolo sunt la fel – am întâlnit acolo un om care avea telefonul într-un săculeț din folie. Am aflat că există companii care vând astfel de săculețe speciale. A doua oară am văzut o poveste similară la Bloomberg la angajați: stăteam în zona de fum și cineva se fotografia undeva, și unul dintre ei – „Asta, să nu fim vizibili în fundal!” M-am gândit: „O, nimic serios”!
„Mai bine noi decât FSB”
Nu mi-ar plăcea să spun că este vorba despre mai puțin de un procent din populație, dar, din păcate, în masă, aproape tuturor le pasă foarte puțin. Dar, pe de altă parte, am un serviciu controversat pentru controlul acțiunilor minorilor (lansat de mult sub sloganul „Mai bine noi decât FSB”), pentru a preveni părintele de faptul că minorul face tâmpenii, înainte ca algoritmul nostru, instalat undeva, să trimită pe cineva.
Când verificați un copil, trebuie să trimiteți o copie a pașaportului (aceasta este, de fapt, o practică normală), dar am scris că puteți tăia numărul pașaportului, deoarece nu ne interesează; ne interesează doar fotografia dumneavoastră, holograma și numele-prenumele. Și practic 100% dintre oameni – adică, undeva în jur de 95 de pașapoarte din 100 – oamenii au decupat cu grijă acele numere în «Photoshop» și au trimis doar partea necesară. Asta înseamnă că au înțeles – aha, având în vedere că nu le trebuie, nu trebuie să trimită nici asta. Din punctul meu de vedere, aceasta este o adevărată schimbare, la care i-a împins neîncrederea în noi.
Z: – Selecția este astfel – specifică. Acolo sunt oameni care se adresează, deja sunt avansați.
Oamenii nu își doresc să fie monitorizați, dar nu citesc acordurile.
AK: – Da. Iar a doua situație similară: la sfârșitul anului trecut am lansat un aplicație de întâlniri (o vom relansa curând). A fost un grup de control de 100 de mii de persoane. Și conform abordărilor GDPR, în contul personal erau 15 căsuțe de selectare – îmi dau permisiunea pentru analiza interacțiunii cu interfața, pentru acces la demografia mea, pentru acces la reconstrucția tridimensională a feței, pentru acces la mesajele mele personale și așa mai departe. Am detaliat cât mai multe tipuri de acces. Chiar există statistici despre cine a selectat ce căsuțe. 98% au lăsat toate căsuțele selectate implicit (deși au accesat această pagină și au văzut totul, dar nu le-a păsat), iar acești 2% au fost interesanți de analizat în ceea ce privește prioritățile oamenilor.
Toți au eliminat permisiunea pentru acces la mesajele personale și aproape toți au eliminat permisiunea pentru acces la datele testului sexual (ce le place, ce completau, preferințele lor – glumesc). Dar oamenii au fost împinși în aceasta, interfața le-a spus – citește asta cu atenție, oferind posibilitatea de a derula această înțelegere până la capăt. Dar aceasta a fost realizată exclusiv pentru că a fost un proiect de cercetare, și toată lumea a fost avertizată. Nicio companie, inclusiv noi, nu va obliga o persoană să citească acest mesaj până la capăt atunci când va lansa aplicația în acces deschis, pentru că… ei bine, îmi pare rău, așa funcționează totul.
În condițiile în care au intrat la noi știind ce face compania, știau că au intrat într-un serviciu care o să le propună candidați pe baza pornografiei pe care o apreciază – chiar și pe baza acestui lucru, doar 2% au citit aceste bifări și au făcut ceva. Și rar cineva dintre ei a descojit bifa „Acces la traficul și datele de vizitare ale altor pagini web”. În principal, pe toată lumea o interesa mesajele personale.
Expunerea și arestările pentru like-uri – legi interesante în republicile frățești.
Z: – Am o întrebare despre protecția datelor. Poți purta telefonul în folie, poți face băiatul că nu există... Apoi se dovedește că, deși păstrezi, păstrezi, trebuie să dai datele tale statului, pentru că acesta le cere de la tine, și nu poți... Și aici se întâmplă că subcontractorii sunt complet infiltrați. Iar în Belarus există o normă de acest gen: dacă verific siguranța datelor mele personale (corectez ceva și obțin acces la ele), atunci devin imediat un infractor. Același articol a fost folosit pentru a acuza jurnaliștii în „cazul БелТа” că au obținut acces nesancționat la date (puteți citi singuri). Așadar, întrebarea este: aceste restricții sunt o măsură eficientă pentru intimitate, în general pentru siguranța datelor personale?
AK: – Am înțeles. Există multe legi foarte interesante în Belarus. Tocmai am aflat recent... Glumeam constant despre transmiterea nudurilor, iar la voi se pare că este interzis.
Z: – Demontarea este interzisă!
AK: – Este foarte ciudat.
Z: – Poți să te uiți, dar nu poți să transmiți, nu poți să dai like. Nu poți să te uiți împreună!
AK: – Îți voi răspunde la întrebare. Mă voi întoarce la subiectul „sunt arestați pentru like-uri” în Moscova. În Rusia este subiectul numărul unu. Nu știu cum e în Belarus, dar, sincer, statul... Dacă analizezi statisticile, în Moscova 95 de arestări pentru like-uri din 100 – sunt cazuri când oamenii s-au plâns de alții, cineva scrie la procuratură despre altcineva. Statul de foarte puține ori inițiază astfel de dosare. Mi se pare că această lege este absolut absurdă. Nu cunosc niciun infractor real care să fi fost arestat pentru acest lucru. Dar această măsură este folosită pentru a impută ceva acelei persoane. Mi se pare că este extrem de ciudat. Cred că, cândva, aceasta va fi anulată.
Z: – Se numește așa, a ține sub acoperire.
AK: – Ei bine, nu pot spune. Nu sunt chiar un monstru pro-guvernamental, dar percepția mea este puțin distorsionată, știți, de către oamenii care vin la noi și spun: „Mi-a dispărut copilul, ajutați-mă să-l găsesc”. Le răspund: „Nu pot face nimic fără permisiunea instanței”. Te uiți la acei părinți care ar da totul în viața lor, ar oferi acces la orice date – doar pentru a-și rezolva problema. Din această cauză, este foarte greu pentru mine să port o astfel de discuție: pe de o parte, consider că statul face lucruri corecte când capturează oameni reali, dar, pe de altă parte, a oferi acces necontrolat – este o poveste înfiorătoare.
Revin la subiectul vostru, „îmi pare rău” că m-am abătut. Nu cred deloc în pungi din folie. Să ai un telefon mobil și să-l înfășori în folie – este o prostie. De ce să faci asta? Ca telefonul să nu se conecteze la „Wi-Fi”? E mai simplu să-l oprești. Ca operatorul mobil să nu te identifice? Oricum, ei pot trasa semnalul, pot calcula într-un fel. Pentru mine, singurele măsuri eficiente de securitate sunt un depozit, securizat, de tip rețea locală – poate, în apartament, unde poți păstra ceva.
Z: – Aici este o întrebare legată de legislație. Este legislația represivă față de o persoană care dorește să-și verifice datele?
AK: – Am înțeles, da. Nu știam despre acest lucru, așa că nu pot să vă spun cu exactitate. În Rusia nu există așa ceva, deși acolo totul este foarte complicat. Probabil că se poate consulta cu avocați calificați și, poate, există o portiță – poate se poate face o plângere la vreun tribunal european… Nu? Nu pot să vă spun despre asta. Cunoștințele mele în domeniul dreptului sunt superficiale, la nivel de manager de companie. Știu ce nu trebuie să fac, pentru a nu avea probleme. Este, desigur, foarte trist.
Z: – Ceea ce vreau să spun este că în alte țări (de exemplu, în Statele Unite) este o practică normală să poți testa o vulnerabilitate și apoi să o raportezi, dar să nu o divulgi.
AK: – Da, „bug bounty”. Am înțeles, există așa ceva.
Z: – Și companiile nu au mecanisme prin care să te elimine, pentru că este mai ieftin.
AK: – Această problemă se încadrează și în zona legală. Depinde de cum vei găsi această vulnerabilitate. Mi se pare că o sumă considerabilă de bani plătită pentru această vulnerabilitate în America a fost plătită sub un acord de confidențialitate și sub amenințări de a acționa în judecată persoana respectivă. De asemenea, nu pot să spun cu certitudine. Suntem mereu expuși acestui risc. Angajații mei au descoperit de câteva ori astfel de vulnerabilități în diverse aplicații guvernamentale – întotdeauna le spun: „Trimiteți o scrisoare anonimă, este mai bine decât să le spuneți că există o breșă”. Apoi, un institut de cercetare vine, care a furnizat acest serviciu… În general, nu voi continua.
Nu poți verifica onestitatea unei afaceri: dacă nu îți place – nu folosi.
Z: – Am o întrebare. Ați spus că ați realizat un experiment – trebuiau să fie bifate 15 căsuțe… Să presupunem că utilizatorul anulează toate căsuțele. Cine și cum va controla asta? Cum se verifică, de fapt?
AK: – Sincer să vă spun: nimeni și în niciun fel. Serios. Faptul că ați bifat sau debifat căsuța „Interzice urmărirea publicității” la „Google”, nu are niciun sens. Din păcate, chiar și atunci când interzici indexarea căutărilor pe „VKontakte”, motoarele de căutare tot îți indexează datele, dar apoi pur și simplu nu afișează aceste rezultate anumitor persoane. Totul se reduce la lipsa unor autorități competente, care nu pot verifica acest lucru. În plus, companiile care fac aceste lucruri sunt private. „Facebook” are o poziție corectă sau incorectă, dar este una singură: dacă nu îți place – nu folosi.
Despre reglementare
Z: – Am o singură întrebare simplă. Cum priviți reglementarea în procesarea datelor, auto-reglementarea?
AK: – Eu, ca reprezentant al companiei, consider că piața, afacerile, au nevoie de auto-reglementare. Cred că asociația de date mari poate reglementa totul fără stat. Am foarte puțină încredere în reglementarea de către stat și am foarte puțină încredere în toate poveștile în care statul vrea să păstreze datele, deoarece fiecare caz a demonstrat că este foarte rău. Cu siguranță cineva va lipi un nume de utilizator și o parolă pe un bilet galben pe monitor și așa mai departe.
În general, cred în autoreglementare. În plus, cred că în următorii 5 ani vom ajunge la o formă de deschidere. Chiar și acum, o puteți observa în știrile recente, că este foarte greu pentru stat să mintă utilizatorii, iar utilizatorilor le este foarte greu să mintă sistemul. Și asta, în principiu, cred că este bine. Având în vedere că angajații serviciilor de informații ne identifică pe baza fotografiilor publice.
Toate acestea conduc, probabil, la o scădere a nivelului criminalității. Pur și simplu, matematic vorbind. Dacă cineva ar fi interesat să discute despre scăderea criminalității – există foarte multe concluzii diverse pe care le putem trasa. În general, sunt pentru autoreglementarea pieței. Mulțumesc!

Puțin publicitate 🙂
Mulțumim că rămâneți cu noi. Vă plac articolele noastre? Doriți să vedeți mai multe materiale interesante? Susțineți-ne, efectuând o comandă sau recomandându-ne prietenilor, , un echivalent unic pentru serverele entry-level, care a fost creat de noi pentru voi: (sunt disponibile opțiuni cu RAID1 și RAID10, până la 24 nuclee și până la 40GB DDR4).
Dell R730xd la jumătate de preț în centrul de date Equinix Tier IV din Amsterdam? Numai la noi în Olanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — de la 99 $! Citiți despre
Sursa: habr.com
