

Scopul acestui articol este de a simplifica configurarea serviciului DHCP pentru fabrica VXLAN BGP EVPN și DFA folosind Microsoft Windows Server 2016/2019.
În documentația oficială, serviciul DHCP bazat pe Microsoft Windows Server 2012 pentru fabrică este configurat ca SuperScope, care conține un interval Loopback (în acest interval - specificitatea este excluderea din interval a tuturor adreselor IP din interval (excluded IP address = pool)) și intervale de alocare a adreselor IP pentru rețelele reale (aici specificitatea – sunt configurate politici – în care se filtrează circuitul ID DHCP Relay, iar acest circuit ID DHCP Relay conține VNI pentru rețea, adică pentru un alt interval acest circuit ID DHCP Relay va fi puțin diferit).
Pentru a configura DHCP pe serverul Windows.

1. Creați un super scope. În cadrul super scope-ului, creați intervalul B, S1, S2, S3, …, Sn pentru subnetul B și subrețelele pentru fiecare segment.
2. În intervalul B, specificați 'Intervalul de Excludere' să fie întreaga gamă de adrese (astfel încât gama de adrese oferite să nu fie din acest interval).
3. Pentru fiecare interval segmentat Si, specificați o politică care se potrivește cu Agent Circuit ID cu valoarea '0108000600XXXXXX', unde '0108000600' este o valoare fixă pentru toate segmentele, iar cele 6 cifre "XXXXXX" reprezintă valoarea ID-ului segmentului în hexazecimal. Asigurați-vă, de asemenea, că bifați caseta de selecție Aplicați wildcard(*).
4. Setați gama de adrese a politicii la întreaga gamă a intervalului.
Acest articol conține răspunsuri la următoarele întrebări:
Cuprins
- ( & )
Introducere
În această secțiune sunt enumerate pe scurt toate datele de bază: Instrucțiuni pentru configurarea echipamentelor de rețea, RFC-urile utilizate în pachetele DHCP în fabricile eVPN, este prezentată evoluția configurațiilor serverului DHCP pe Microsoft Windows Server 2012 în documentația Cisco. De asemenea, informații scurte despre Superscope și Politica în serviciul DHCP pe serverele Microsoft Windows Server.
Cum se configurează DHCP Relay pe fabrica VXLAN BGP EVPN, DFA
Configurarea DHCP Relay pe fabrica VXLAN BGP EVPN nu este subiectul principal al acestui articol, deoarece este destul de simplă. Ofer linkuri către documentație și un spoiler privind configurațiile pe echipamentele de rețea.
Exemplu de configurare DHCP Relay pe Nexus 9000V v9.2(3)
serviciul dhcp
ip dhcp relay
opțiunea de informații ip dhcp relay
opțiunea de informații ip dhcp relay vpn
interfață loopback10
  membru vrf VRF1
  adresă ip 10.120.0.1/32 etichetă 1234567
interfață Vlan12
  fără oprire
  membru vrf VRF1
  fără redirecționări ip
  adresă ip 10.120.251.1/24 etichetă 1234567
  fără redirecționări ipv6
  modul de forwarding al fabricii anycast-gateway
  adresă ip dhcp relay 10.0.0.5
  sursa interfeței ip dhcp relay loopback10
RFC-urile implementate în funcționarea serviciului DHCP Relay în fabricile VXLAN BGP EVPN
RFC#6607: Sub-opțiunea 151(0x97) — Selecția Subnet virtuale
•	Sub-opțiunea 151(0x97) - Selecția Subnet virtuale (Definită în RFC#6607)
Se folosește pentru a transmite informații legate de VRF către serverul DHCP într-un mediu multi-tenant MPLS-VPN și VXLAN EVPN.
Numele VRF în care se află clientul este transmis.
RFC#5107: Sub-opțiunea 11(0xb) — Suprascrierea ID-ului serverului
•	Sub-opțiunea 11(0xb) - Suprascrierea ID-ului serverului (Definită în RFC#5107.)
Sub-opțiunea de suprascriere a ID-ului serverului permite agentului de relay DHCP să specifice o nouă valoare pentru opțiunea ID a serverului, care este inserată de serverul DHCP în pachetul de răspuns. Această sub-opțiune permite agentului de relay DHCP să acționeze ca serverul DHCP efectiv, astfel încât cererile de reînnoire vor veni la agentul de relay în loc de serverul DHCP direct. Sub-opțiunea de suprascriere a ID-ului serverului conține adresa IP a interfeței de intrare, care este adresa IP a agentului de relay accesibilă din partea clientului. Folosind aceste informații, clientul DHCP trimite toate cererile de reînnoire și eliberare către agentul de relay. Agentul de relay adaugă toate sub-opțiunile corespunzătoare și apoi înaintează cererile de reînnoire și eliberare către serverul DHCP original. Pentru această funcție, implementarea proprietară a Cisco este sub-opțiunea 152(0x98). Puteți folosi comanda ip dhcp relay sub-option type cisco pentru a gestiona funcția.
Opțiunea este folosită pentru ca clientul să trimită o cerere de reînnoire a închirierii adreselor pe adresa IP utilizată în această opțiune. (În Cisco VXLAN BGP EVPN – aceasta este adresa Anycast a gateway-ului implicit pentru client.)
RFC#3527: Sub-opțiunea 5(0x5) — Selecția Link-ului
Sub-opțiunea 5(0x5) - Selecția Link-ului (Definită în RFC#3527.)

Sub-opțiunea de selecție a link-ului oferă un mecanism pentru a separa subnet-ul/link-ul pe care se află clientul DHCP de adresa gateway (giaddr), care poate fi utilizată pentru a comunica cu agentul de relay de către serverul DHCP. Agentul de relay va seta sub-opțiunea la subnet-ul corect al beneficiarului, iar serverul DHCP va folosi acea valoare pentru a aloca o adresă IP în loc de valoarea giaddr. Agentul de relay va seta giaddr la propria adresă IP astfel încât mesajele DHCP să poată fi transmise peste rețea. Pentru această funcție, implementarea proprietară a Cisco este sub-opțiunea 150(0x96). Puteți folosi comanda ip dhcp relay sub-option type cisco pentru a gestiona funcția.
Adresa rețelei din care clientul necesită o adresă IP.
Evoluția documentației Cisco în ceea ce privește configurarea DHCP pe Microsoft Windows Server 2012
Am inclus această secțiune deoarece se observă o tendință pozitivă din partea furnizorului:
Documentația prezintă doar configurarea DHCP Relay pe echipamentele de rețea.
O altă articolă a fost folosită pentru configurarea DHCP pe Windows Server 2012:
Acest articol precizează că pentru fiecare rețea/VNI este necesar un SuperScope propriu și un set de adrese Loopback proprii:
Dacă sunt necesare mai multe Scopuri DHCP pentru subrețele multiple, trebuie să creați un LoopbackX pentru fiecare subrețea/vlan pe toate LEAFS și să creați un superscope cu un interval loopbackX și un interval de subrețea IP client efectiv pentru fiecare vlan.
Am adăugat setările pentru Windows 2012 Server în documentația de configurare a echipamentului de rețea. Pentru toate rețelele de adrese utilizate este necesar un singur SuperScope în Data Center, iar acest SuperScope reprezintă limita Data Center-ului:
Creează un Superscope pentru toate scopurile pe care doriți să le utilizați pentru politicile bazate pe Opțiunea 82. Notă: Superscope-ul ar trebui să combine toate scopurile și să acționeze ca o limită administrativă.
Foarte concis se vorbește despre tot:
Să presupunem că switch-ul folosește adresa din subrețeaua B (poate fi subrețeaua de backbone, subrețeaua de management sau orice subrețea desemnată de client în acest scop) pentru a comunica cu serverul DHCP Windows. În DFA avem subrețelele S1, S2, S3, …, Sn pentru segmentele s1, s2, s3, …, sn.

Pentru a configura DHCP pe serverul Windows.

1. Creați un super scope. În cadrul super scope-ului, creați scopul B, S1, S2, S3, …, Sn pentru subrețeaua B și subrețelele pentru fiecare segment.
2. În scopul B, specificați 'Intervalul de excluziune' pentru a fi întreaga gamă de adrese (astfel încât intervalul de adrese oferit să nu provină din acest scop).
3. Pentru fiecare scop segment Si, specificați o politică care se potrivește pe Agent Circuit ID cu valoarea '0108000600XXXXXX', unde '0108000600' este o valoare fixă pentru toate segmentele, cele 6 cifre "XXXXXX" reprezintă valoarea ID-ului segmentului în hexadecimal. De asemenea, asigurați-vă că bifați căsuța Append wildcard(*).
4. Setați intervalul de adrese al politicii la întreaga gamă a scopului.
DHCP în Microsoft Windows Server (superscope & politică)
Superscope-ul este o caracteristică administrativă a unui server DHCP care poate fi utilizată pentru a grupa mai multe scopuri ca o singură entitate administrativă. Superscope permite unui server DHCP să ofere chirii din mai multe scopuri către clienți pe o singură rețea fizică. Scopurile adăugate într-un superscope se numesc scopuri membre. Ce este SuperScope – este o funcționalitate care permite combinarea mai multor grupuri de adrese IP într-o singură unitate administrativă. Scopul este de a anunța utilizatorilor dintr-o singură rețea fizică (în același VLAN) adrese IP din mai multe grupuri. Dacă o solicitare a venit la un grup de adrese parte din SuperScope, atunci este posibil să se emită clientului o adresă dintr-un alt Scope ce face parte din acest SuperScope.
Rolul serverului DHCP în Windows Server 2012 introduce o nouă caracteristică care vă permite să creați politici IPv4 ce specifică atribuiri personalizate de adrese IP și opțiuni pentru clienții DHCP pe baza unui set de condiții.

Funcția de atribuire bazată pe politică (PBA) permite gruparea clienților DHCP după atribute specifice bazate pe câmpuri conținute în pachetul de solicitare al clientului DHCP. PBA permite o administrare țintită și un control mai mare asupra parametrilor de configurare livrați dispozitivelor de rețea cu DHCP.
Politicile – permit atribuirea adreselor IP utilizatorilor în funcție de tipul de utilizator sau parametru. Inginerii Cisco folosesc politicile în Windows Server 2012 pentru filtrarea după VNI (Identificatorul de rețea virtual).
Partea principală
Această secțiune prezintă rezultatele cercetărilor asupra motivelor pentru care nu este acceptat, cum funcționează (logica), ce este nou și cum ne va ajuta această noutate.
De ce nu este acceptat Microsoft Windows Server 2000/2003/2008?
Microsoft Windows Server 2008 și versiunile anterioare nu procesează opțiunea 82 (Option 82) și returnează pachetul fără opțiunea 82.
- Cererea de la client este trimisă prin Broadcast (DHCP Discover).
- Echipamentul (Nexus) trimite pachetul către serverul DHCP (DHCP Discover + Option 82).
- Serverul DHCP primește pachetul, îl procesează și trimite un răspuns înapoi, dar fără opțiunea 82. (DHCP Offer – fără opțiunea 82)
- Echipamentul (Nexus) primește pachetul de la serverul DHCP. (DHCP Offer) Dar nu trimite acest pachet utilizatorului final.
Datele snifferului – pe Windows Server 2008 și pe clientul DHCPWindows Server 2008 primește cererea de la echipamentul de rețea. (Opțiunea 82 este prezentă în listă)
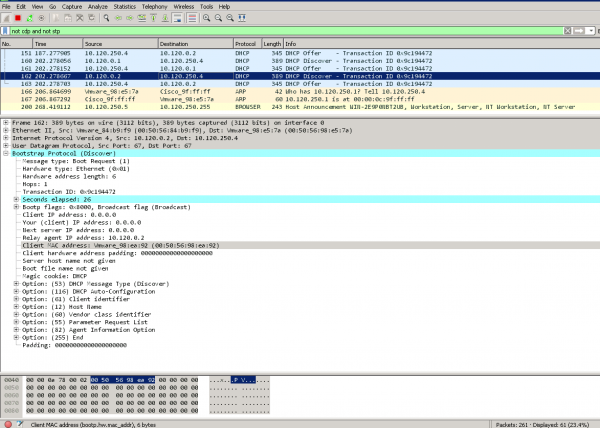
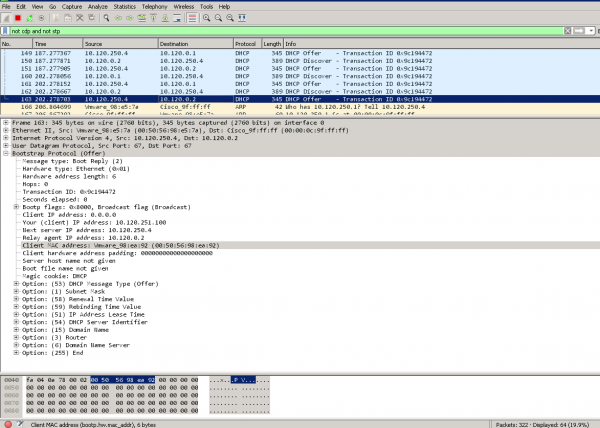
Windows Server 2008 trimite răspunsul către echipamentul de rețea. (Opțiunea 82 nu este prezentă în lista opțiunilor din pachet)
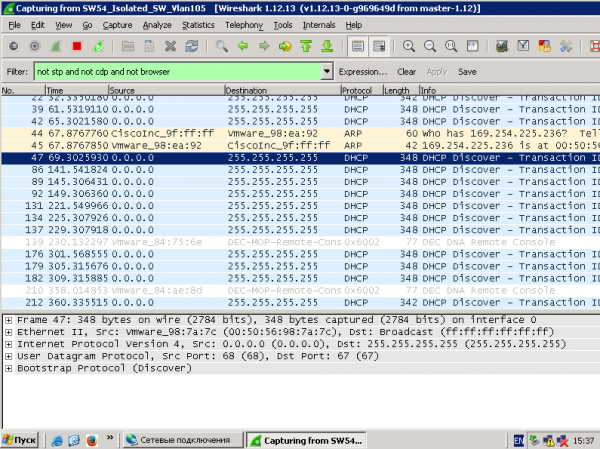
Cererea de la client – prezența DHCP Discover și absența DHCP Offer
Statistici pe echipamentul de rețea:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Tip mesaj             Rx              Tx           Drops
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Request(*)                0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Total                    16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Total pachete primite                           :         0
Total pachete forwardate                        :         0
Total pachete eliminate                          :         0
Non DHCP:
Total pachete primite                           :         0
Total pachete forwardate                        :         0
Total pachete eliminate                          :         0
DROP:
DHCP Relay nu este activat                      :         0
Tip mesaj DHCP invalid                          :         0
Eroare de interfață                              :         0
Eșec la trimiterea către server                  :         0
Eșec la trimiterea către client                  :         0
Interfață de ieșire necunoscută                 :         0
vrf sau interfață necunoscută pentru server      :         0
Numărul maxim de hop-uri depășit                 :         0
Validarea opțiunii 82 a eșuat                   :         0
Pachet malformat                                 :         0
Portul de încredere al relay-ului DHCP nu este configurat :         0
Cererea DHCP eliminată pe MCT                    :         0
*  -  Aceste contoare vor arăta valoarea corectă când switch-ul
primește pachetul cererii DHCP cu IP-ul de destinație ca adresă broadcast.
Dacă cererea este unicast, va fi comutată la HW
NEXUS-9000V-SW-1#
De ce configurarea în Microsoft Windows Server 2012 este atât de complicată?
În Microsoft Windows Server 2012 încă nu este suportat RFC#3527 (Opțiunea 82 Sub-opțiunea 5(0x5) — Selecția link-ului)
Dar funcționalitatea Policy este deja implementată.
Cum funcționează:
- Microsoft Windows Server 2012 are un super-pool (SuperScope) în care se află adrese Loopback și pool-uri pentru rețele reale.
- Selecția pool-ului pentru emiterea adresei IP cade în SuperScope, deoarece răspunsul a venit de la DHCP Relay cu adresa sursă Loopback, care face parte din SuperScope.
- Folosind Policy, cererea selectează din Superscope acel member scope, al cărui VNI se regăsește în Opțiunea 82 Sub-opțiunea 1 Agent Circuit ID. (“0108000600”+ 24 de biți VNI + 24 de biți al căror valori nu sunt cunoscute, dar snifferul arată valori 0 în acest câmp.)
Cum se simplifică configurarea în Microsoft Windows Server 2016/2019?
În Microsoft Windows Server 2016 este implementată funcționalitatea RFC#3527. Adică, Windows Server 2016 poate recunoaște rețeaua corectă din atributul Opțiunea 82 Sub-opțiunea 5(0x5) — Selecția link-ului.
Se nasc imediat 3 întrebări:
- Putem să ne descurcăm fără Superscope?
- Putem să ne descurcăm fără Policy și conversia VNI în formă hexazecimală?
- Putem să ne descurcăm fără Scope pentru adresele Loopback DHCP Source?
Întrebare. Putem să ne descurcăm fără Superscope?
Răspuns. Da, scope-uri pot fi create imediat în domeniul adreselor IPv4.
Întrebare. Putem să ne descurcăm fără Policy și conversia VNI în formă hexazecimală?
Răspuns. Da, selecția rețelei se face pe baza Opțiunii 82 Sub-opțiunea 0x5,
Întrebare. Putem să ne descurcăm fără Scope pentru adresele Loopback DHCP Source?
Răspuns. Nu, nu putem. Deoarece în Microsoft Windows Server 2016/2019 există protecție împotriva solicitărilor DHCP malițioase. Adică toate cererile din adrese care nu sunt în pool-ul serverului DHCP sunt considerate malițioase.
 Notă
Toate adresele IP ale agentului de relay (GIADDR) trebuie să facă parte dintr-un domeniu activ de adrese IP DHCP. Orice GIADDR în afara domeniilor de adrese IP ale DHCP este considerat un relay rogue, iar serverul Windows DHCP nu va recunoaște cererile clienților DHCP de la acești agenți de relay.

Poate fi creat un domeniu special pentru a "autorizat" agenții de relay. Creați un domeniu cu GIADDR (sau mai multe dacă GIADDR-urile sunt adrese IP secvențiale), excludeți adresele GIADDR de la distribuție și apoi activați domeniul. Acest lucru va autoriza agenții de relay, prevenind în același timp atribuirea adreselor GIADDR.
Adică, pentru configurarea unui pool DHCP pe Microsoft Windows Server 2016/2019 pentru fabrica VXLAN BGP EVPN este necesar doar:
- Crearea unui pool pentru adresele sursă Relay.
- Crearea unui pool pentru rețelele clientului.
Ce nu este necesar (dar se poate configura și va funcționa, fără a deranja funcționarea):
- Crearea Policy-ului.
- Crearea Superscope-ului.
ExempluExemplu de configurare a serverului DHCP (sunt prezenți 2 clienți DHCP reali — clienții sunt conectați la fabrica VXLAN).
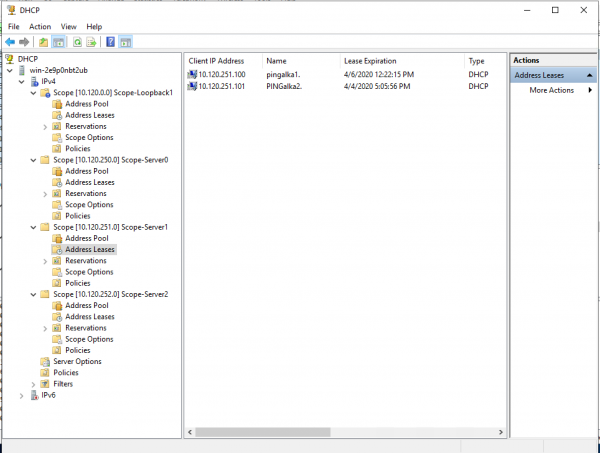
Exemplu de configurare a unui pool personalizat:
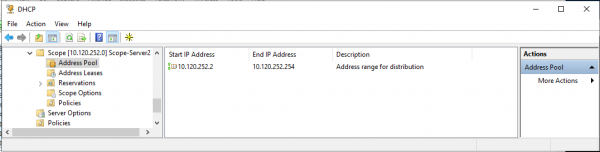
Exemplu de configurare a unui pool personalizat (sunt selectate politicile — pentru a demonstra că politicile nu au fost utilizate pentru funcționarea corectă a pool-ului):
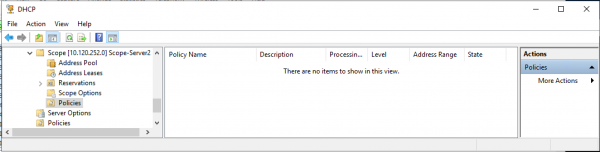
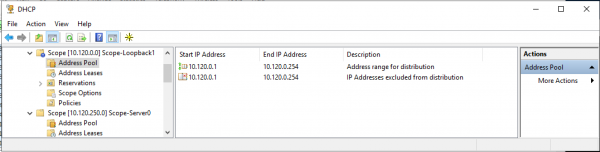
Exemplu de configurare a unui pool pentru adresele sursă DHCP Relay (intervalul de adrese pentru emitere corespunde complet excluderii din pool-ul adreselor):
Configurarea serviciului DHCP pe Microsoft Windows Server 2019
Configurarea pool-ului pentru adresele Loopback (source) pentru DHCP Relay.
Cream un nou pool (Scope) în spațiul IPv4.
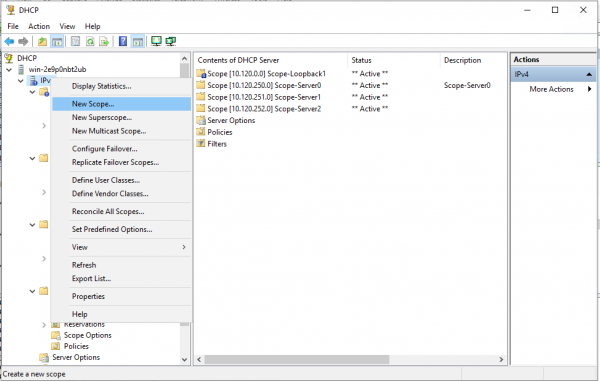
Maestrul de creare a pool-ului. „Următorul >”
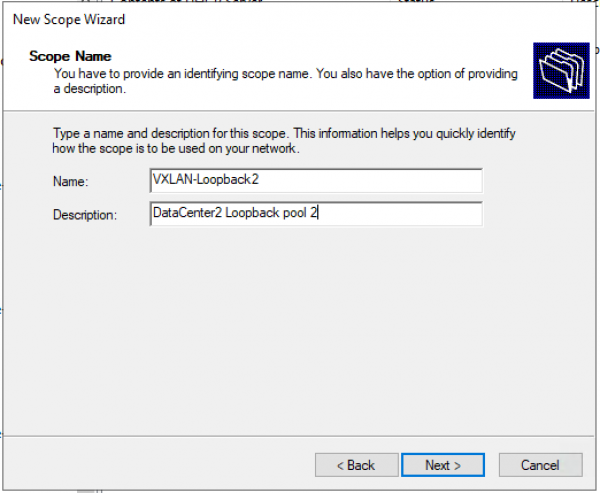
Configurăm numele pool-ului și descrierea (Description) pool-ului.
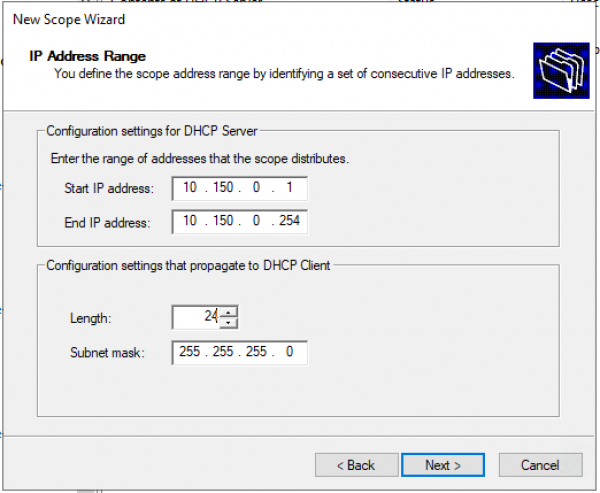
Definim intervalul de adrese IP pentru Loopback și masca pentru pool.
Adăugăm excepții. Intervalul excepțiilor trebuie să corespundă perfect intervalului pool-ului.
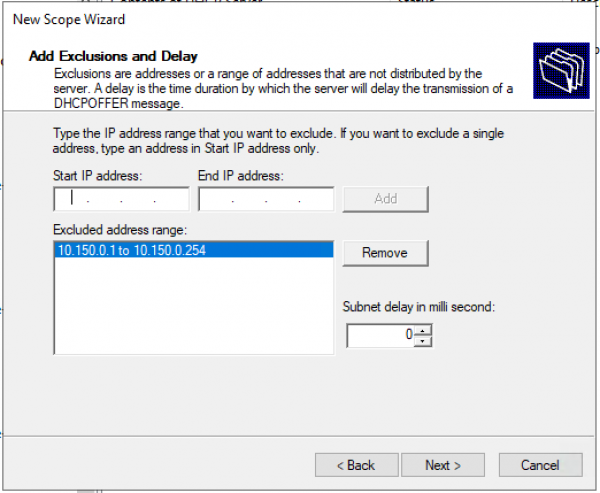
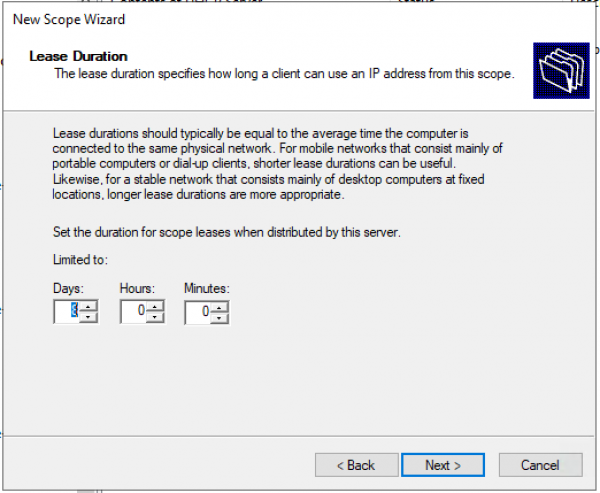
Timpul de închiriere. „Următorul >”
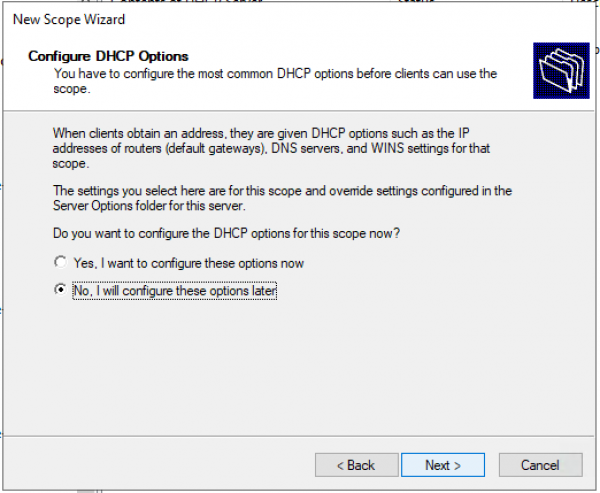
Întrebare: Veți configura opțiunile DHCP acum (DNS, WINS, Gateway, Domain) sau le veți face mai târziu? Va fi mai rapid să răspundeți nu și să activați pool-ul manual. Sau puteți trece până la final fără a completa vreo informație și la finalul wizard-ului să activați pool-ul.
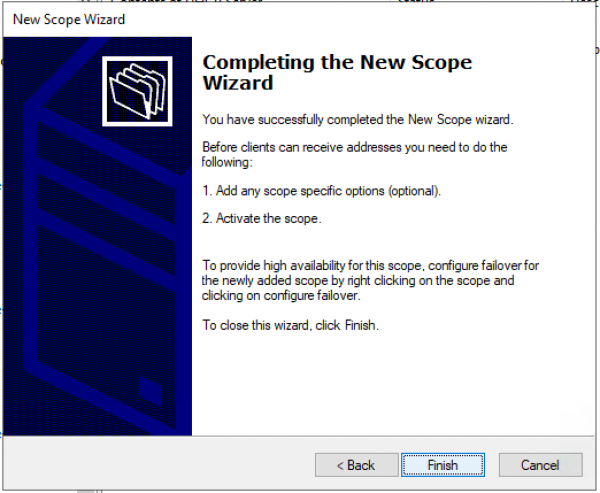
Confirmăm că opțiunile nu sunt configurate, pool-ul nu este activat. „Finalizare”
Activăm pool-ul manual. — Selectăm Scope și din meniul contextual — alegem „Activează”.
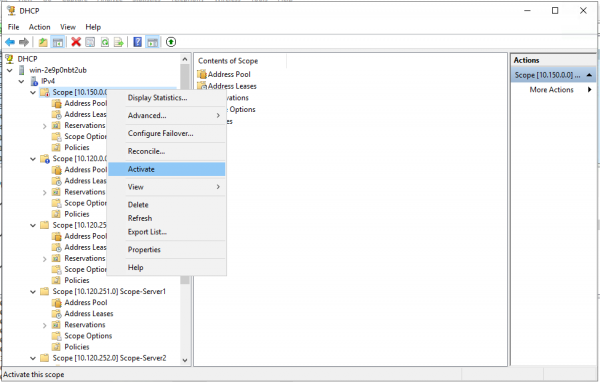
Creăm un pool pentru utilizatori/servere.
Cream un nou pool.
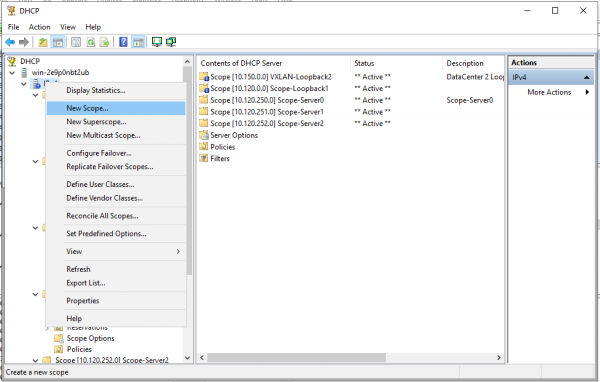
Maestrul de creare a pool-ului. „Următorul >”
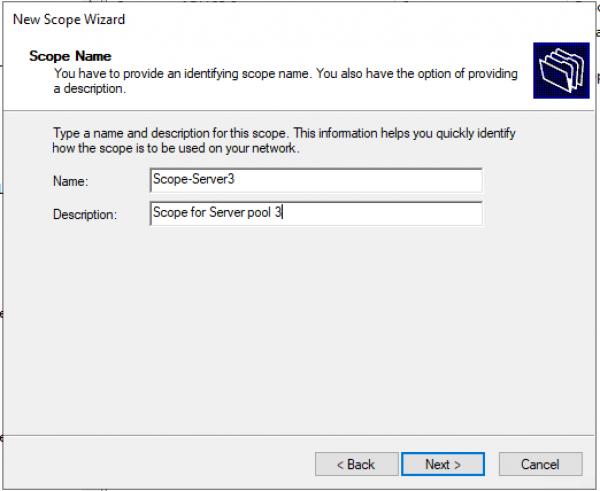
Configurăm numele pool-ului și descrierea (Description) pool-ului.
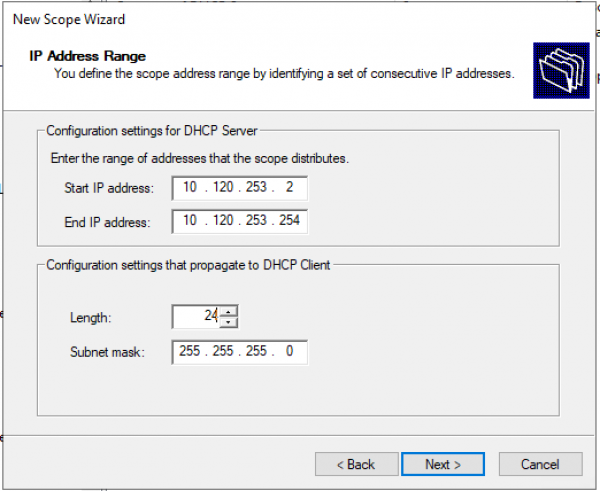
Definim intervalul de adrese IP pentru Loopback și masca pentru pool.
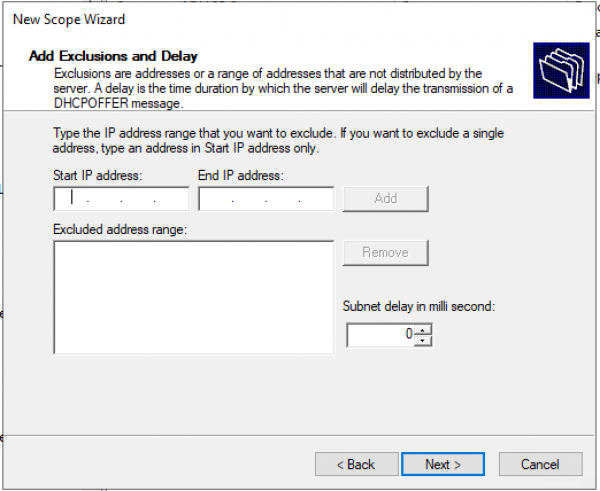
Adăugăm excepții. (Implicit, excepțiile nu sunt necesare) „Următorul >”
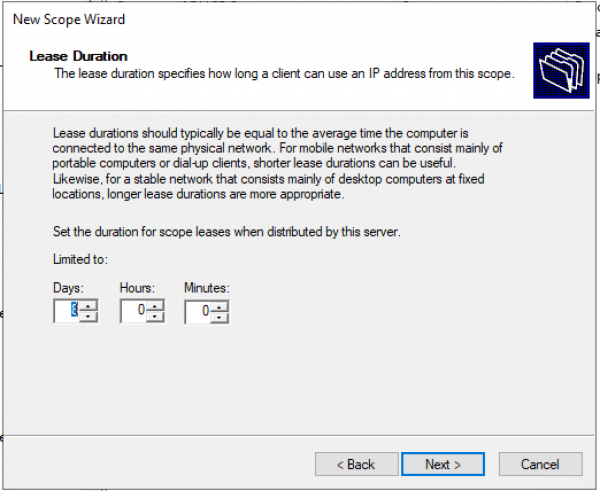
Timpul de închiriere. „Următorul >”
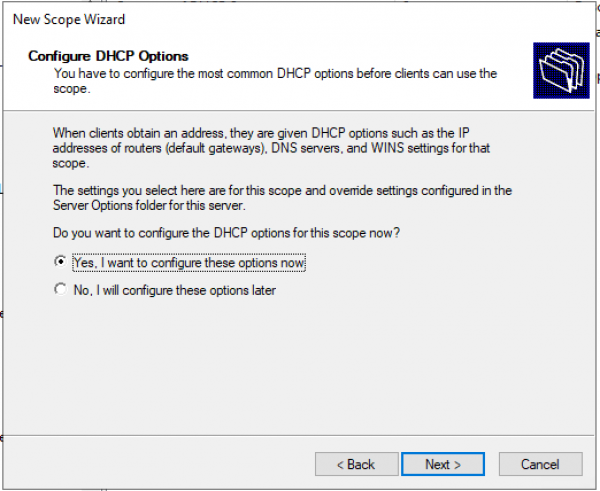
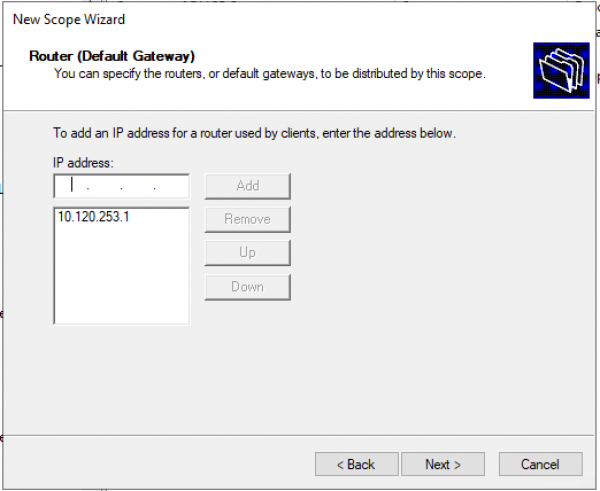
Întrebare: Veți configura opțiunile DHCP acum (DNS, WINS, Gateway, Domain) sau le veți face mai târziu? Da, le configurăm acum.
Configurăm adresa gateway-ului implicit.
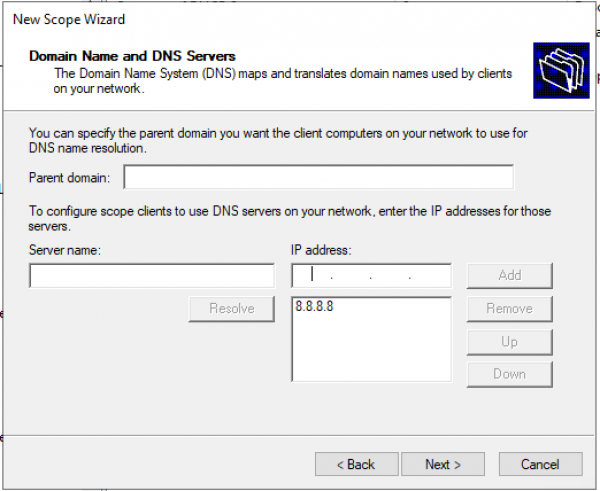
Configurăm domeniul și adresele serverelor DNS.
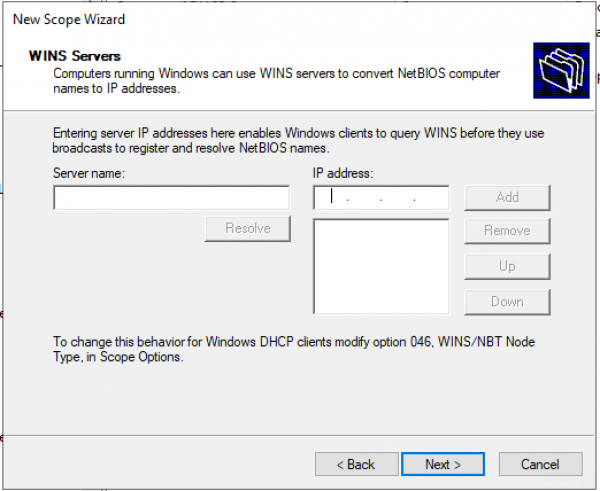
Configurăm adresele IP ale serverelor WINS.
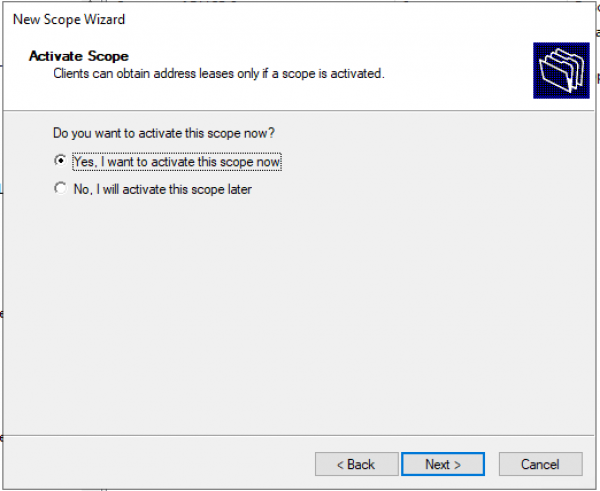
Activarea Scope-ului.
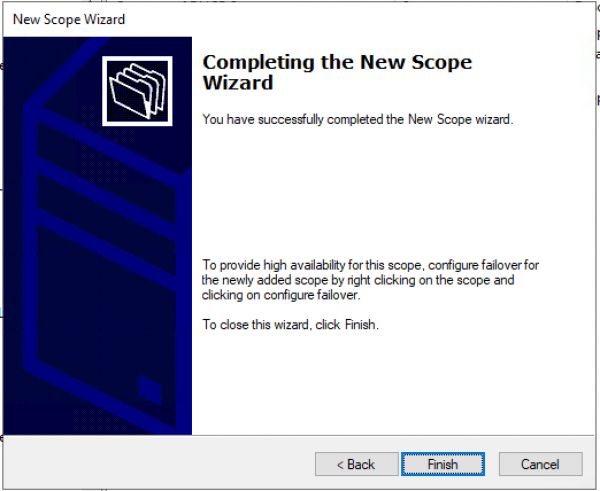
Pool-ul este configurat. „Finalizare”
Concluzie
Utilizarea Windows Server 2016/2019 reduce complexitatea configurării serverului DHCP pentru fabrici VXLAN (sau orice altă fabrică). (Nu este necesară transmiterea unor pachete speciale către specialiștii IT: Network/Agent Circuit ID pentru scrierea filtrelor.)
Va funcționa configurația pentru Windows Server 2012 pe noile servere 2016/2019 – da, va funcționa.
În acest document sunt prezentate link-uri către 2 versiuni: 7.X și 9.3. Acest lucru se datorează faptului că versiunea 7.0(3)I7(7) — este versiunea sugerată de Cisco, iar versiunea 9.3 — este cea mai inovatoare (inclusiv suport pentru Multicast prin VXLAN Multisite).
Lista surselor
Sursa: habr.com
