

Salut tuturor!
Știu că pentru configurarea OpenVPN s-au realizat multe lucruri. Totuși, m-am confruntat cu lipsa unei informații sistematizate în legătură cu subiectul, așa că am decis să împărtășesc experiența mea, în primul rând cu cei care nu sunt experți în administrarea OpenVPN, dar care ar dori să realizeze conexiunea rețelelor externe de tip site-to-site pe NAS Synology. De asemenea, vreau să las și eu o notă pentru mine.
Așadar, avem un NAS Synology DS918+ cu pachetul VPN Server, configurat cu OpenVPN și utilizatori care pot să se conecteze la serverul VPN. Nu voi intra în detalii privind configurarea serverului în interfața DSM (portalul web al serverului NAS). Această informație se găsește pe site-ul producătorului.
Problema este că interfața DSM (la data publicării, versiunea 6.2.3) are un număr limitat de setări pentru gestionarea serverului OpenVPN. În cazul nostru, este necesară o schemă de conectare de tip site-to-site, adică gazdele din subrețeaua clientului VPN trebuie să poată vedea gazdele din subrețeaua serverului VPN și viceversa. Setările standard disponibile pe NAS permit conectarea doar de la gazdele subrețelei clientului VPN la gazdele subrețelei serverului VPN.
Pentru a configura accesul la subrețelele clienților VPN din subrețeaua serverului VPN, va trebui să ne conectăm la NAS prin SSH și să configurăm manual fișierul de configurare al serverului OpenVPN.
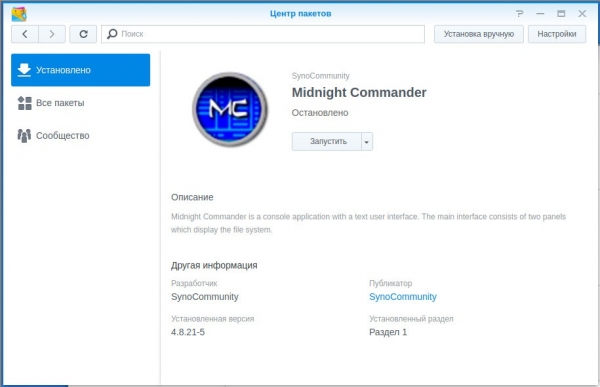
Pentru editarea fișierelor pe NAS prin SSH, prefer să folosesc Midnight Commander. De aceea, am adăugat sursa în Centrul de Pachete și am instalat pachetul Midnight Commander.
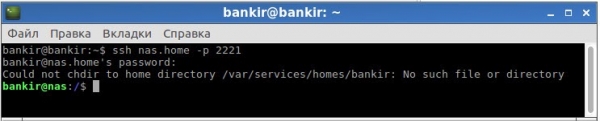
Ne conectăm prin SSH la NAS cu un cont de administrator.
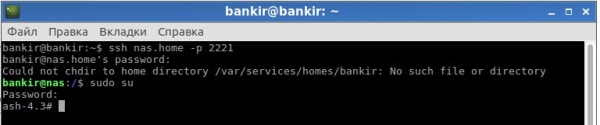
Introducem sudo su și din nou introducem parola administratorului:
Introducem comanda mc și lansăm Midnight Commander:
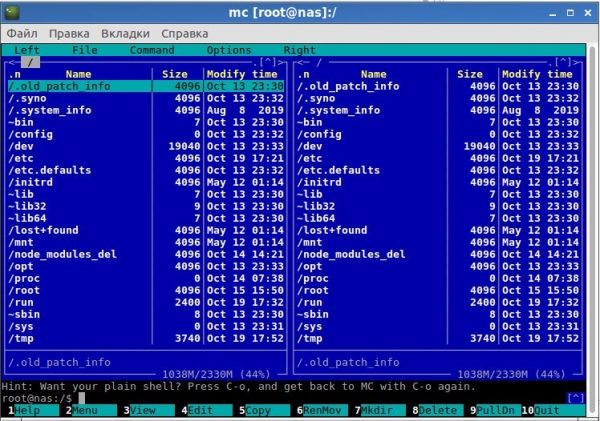
Apoi navigăm la directorul /var/packages/VPNCenter/etc/openvpn/ și căutăm fișierul openvpn.conf:
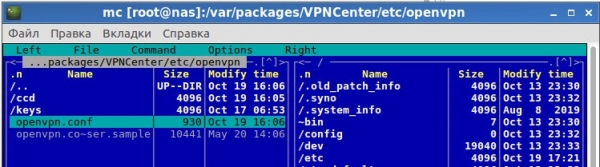
Pentru sarcina noastră, trebuie să conectăm două subrețele externe. Pentru aceasta, creăm prin DSM două conturi pe NAS cu drepturi limitate la toate serviciile NAS și oferim acces doar pentru conexiunea VPN în setările serverului VPN. Pentru fiecare client, trebuie să configurăm un IP static alocat de serverul VPN și rutare prin acest IP a traficului din subrețeaua serverului VPN către subrețeaua clientului VPN.
Datele inițiale:
Subrețeaua serverului VPN: 192.168.1.0/24.
Pool-ul de adrese al serverului OpenVPN 10.8.0.0/24. Serverul OpenVPN primește adresa 10.8.0.1.
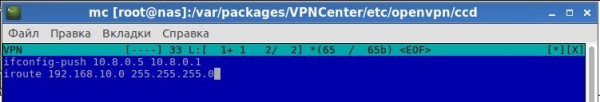
Subrețeaua clientului VPN 1 (utilizator VPN): 192.168.10.0/24, trebuie să primească pe serverul OpenVPN un adresă statică 10.8.0.5.
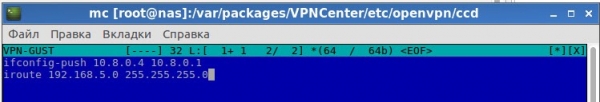
Subrețeaua VPN a utilizatorului 2 (utilizator VPN-GUST): 192.168.5.0/24, trebuie să primească o adresă statică 10.8.0.4 pe serverul OpenVPN.
În catalogul de setări, creăm un folder ccd și în acesta creăm fișiere de configurare cu denumirile corespunzătoare loginurilor utilizatorilor.
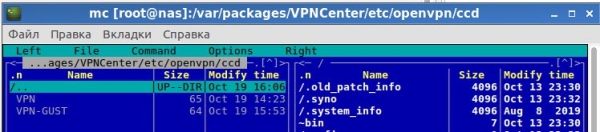
Pentru utilizatorul VPN, în fișier adăugăm următoarele setări:
Pentru utilizatorul VPN-GUST, în fișier adăugăm următoarele:
Rămâne doar să ajustăm configurația serverului OpenVPN — să adăugăm un parametru pentru citirea setărilor clienților și să adăugăm rutări pentru subrețelele clienților:
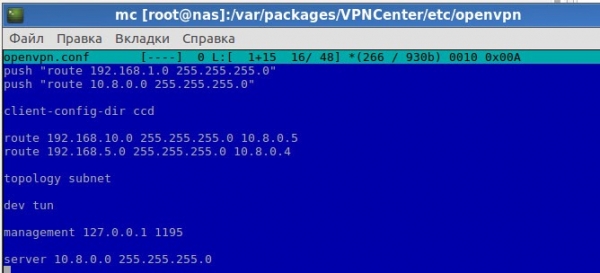
În captura de ecran prezentată, primele 2 linii ale configurației sunt setate prin intermediul interfeței DSM (marcarea căsuței pentru parametru „Permiteți clienților să acceseze rețeaua locală a serverului” în setările serverului OpenVPN).
Linia client-config-dir ccd indică faptul că setările clienților se află în folderul ccd.
Următoarele 2 linii de setare adaugă rute pentru subrețelele clienților prin intermediul gateway-urilor corespunzătoare OpenVPN.
Și în cele din urmă, pentru o funcționare corectă, este necesar să aplicăm topologia subnet.
Toate celelalte setări din fișier le lăsăm neatinse.
După scrierea setărilor, nu uitați să reporniți serviciul VPN Server în managerul de pachete. Pe gazde sau gateway-ul pentru gazdele subrețelei serverului, trebuie să scrieți rute pentru subrețelele clienților prin NAS.
În cazul meu, gateway-ul pentru toate gazdele din subrețeaua în care se află NAS (IP-ul său 192.168.1.3) a fost router-ul (192.168.1.1). Pe acest router, am adăugat în tabela statică de rutare înregistrările de rutare pentru rețelele 192.168.5.0/24 și 192.168.10.0/24 pe gateway 192.168.1.3 (NAS).
Nu uitați că, cu firewall-ul activat pe NAS, va trebui să îl configurați și pe acesta. În plus, pe partea clientului, firewall-ul poate fi activat, care de asemenea va trebui configurat.
P.S. Nu sunt profesionist în tehnologia rețelelor și în special în utilizarea OpenVPN, doar îmi împărtășesc experiența și public setările pe care le-am realizat, care mi-au permis să configurez conexiunea între subrețele de tip site-to-site. Este posibil să existe o configurare mai simplă și/sau mai corectă, voi fi bucuros dacă împărtășiți experiența în comentarii.
Sursa: habr.com
