

Toolkit pentru testerii de penetrare începători: să prezentăm un rezumat al principalelor instrumente care vor fi utile în timpul testelor de penetrare a rețelei interne. Aceste instrumente sunt deja utilizate activ de un număr mare de specialiști, așa că a fi informat despre capacitățile lor și a stăpâni utilizarea lor va fi util pentru fiecare.
Cuprins:
Nmap
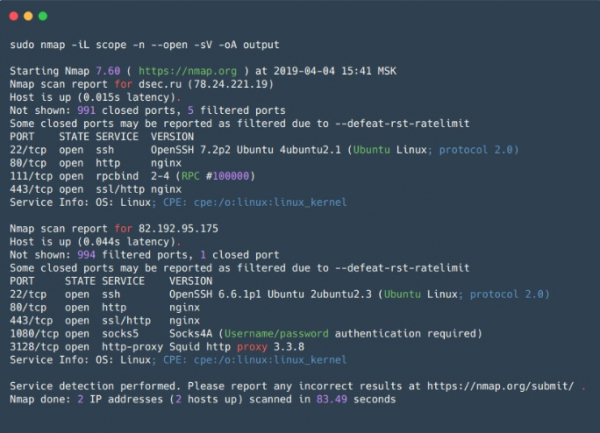
– utilitar open-source pentru scanarea rețelelor, este unul dintre cele mai populare instrumente folosite de experți în securitate și administratori de sistem. Este folosit în primul rând pentru scanarea porturilor, dar, pe lângă acest lucru, are o mare varietate de funcții utile, ceea ce face ca Nmap să fie un „super-combinator” pentru cercetarea rețelelor.
Pe lângă verificarea porturilor deschise/închise, Nmap poate identifica serviciul care ascultă pe un port deschis și versiunea acestuia, și uneori ajută la determinarea sistemului de operare. Nmap suportă scripturi pentru scanare (NSE — Nmap Scripting Engine). Cu ajutorul scripturilor, este posibil să verificați vulnerabilitățile pentru diferite servicii (dacă, desigur, există un script pentru acestea sau se poate întotdeauna scrie unul personalizat) sau să spargeți parolele pentru diferite servicii.
Astfel, Nmap permite crearea unei hărți detaliate a rețelei, obținând maximum de informații despre serviciile care rulează pe gazde în rețea, precum și să verifice preventiv anumite vulnerabilități. Nmap are, de asemenea, setări flexibile de scanare, permițând configurarea vitezei de scanare, a numărului de threade, a numărului de grupuri de scanare etc.
Este convenabil pentru scanarea rețelelor mici și indispensabil pentru scanarea punctuală a unor gazde individuale.
Pro:
- Funcționează rapid cu un număr mic de gazde;
- Flexibilitatea setărilor - se pot combina opțiuni astfel încât să obțineți cele mai informative date într-un timp rezonabil;
- Scanare paralelă - lista gazdelor țintă este împărțită în grupuri, iar apoi fiecare grup este scanat succesiv, în interiorul unei grupuri se utilizează scanarea paralelă. De asemenea, divizarea în grupuri este un mic dezavantaj (vezi mai jos);
- Seturi de scripturi predefinite pentru diferite sarcini - nu trebuie să pierdeți mult timp căutând scripturi specifice, ci puteți indica grupurile de scripturi;
- Output of results — 5 different formats, including XML, which can be imported into other tools;
Dezavantaje:
- Scanning a group of hosts — information about any host is not available until the scanning of the entire group is complete. This is addressed by setting the maximum group size and the maximum time interval in the options to wait for a response to the request before stopping attempts or making another;
- During scanning, Nmap sends SYN packets to the target port and waits for any response packet or a timeout if there is no response. This negatively affects the performance of the scanner as a whole, compared to asynchronous scanners (e.g., zmap or masscan);
- When scanning large networks using flags to speed up the scanning (—min-rate, —min-parallelism), it can produce false-negative results, missing open ports on the host. These options should also be used with caution since a high packet rate can lead to unintended DoS.
Zmap
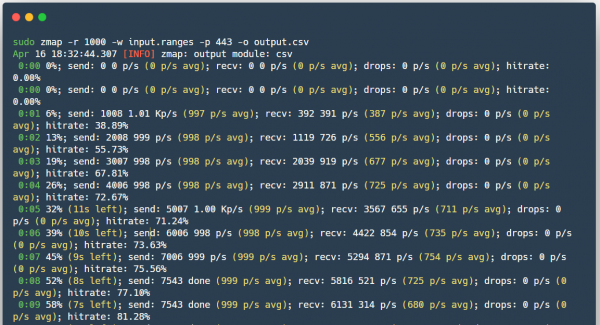
(not to be confused with ZenMap) — also an open-source scanner, created as a faster alternative to Nmap.
Unlike nmap — Zmap does not wait for a response when sending SYN packets, but continues scanning while simultaneously waiting for responses from all hosts, thus it does not maintain a connection state. When a response to a SYN packet arrives, Zmap determines based on the packet content which port and which host was opened. Also, Zmap sends only one SYN packet to the scanned port. Moreover, there is the possibility of using PF_RING for faster scanning of large networks, if you happen to have a 10-gigabit interface and a compatible network card at hand.
Pro:
- Scanning speed;
- Zmap generates Ethernet frames bypassing the system TCP/IP stack;
- Ability to use PF_RING;
- ZMap randomizes targets for even load distribution on the scanned side;
- Ability to integrate with ZGrab (a tool for gathering information about services at the application level L7).
Dezavantaje:
- May cause denial of service to network equipment, for example, disabling intermediate routers, despite the distributed load, as all packets will pass through one router.
Masscan
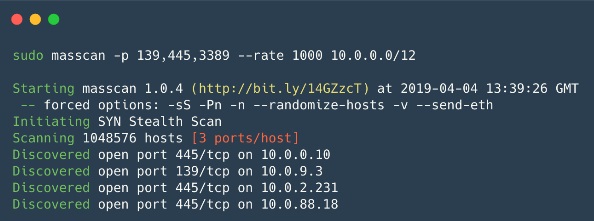
— surprinzător, dar este și un scanner cu sursă deschisă, creat cu un singur scop - să scaneze Internetul și mai repede (în mai puțin de 6 minute cu o viteză de ~10 milioane pachete/s). Practic, funcționează aproape la fel ca Zmap, doar că și mai rapid.
Pro:
- Sintaxa este similară cu Nmap, iar programul suportă și unele opțiuni compatibile cu Nmap;
- Viteza de operare — unul dintre cei mai rapizi scannere asincrone.
- Mecanism flexibil de scanare — reluarea unei scanări întrerupte, distribuirea sarcinii între mai multe dispozitive (ca în Zmap).
Dezavantaje:
- Similar cu Zmap, sarcina pe rețea este extrem de mare, ceea ce poate duce la DoS;
- Implicit, nu există opțiunea de a scana la nivel de aplicație L7;
Nessus
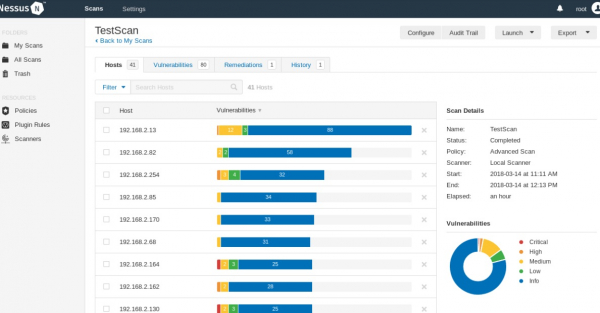
— scanner pentru automatizarea verificării și descoperirii vulnerabilităților cunoscute în sistem. Codul sursă este închis, există o versiune gratuită Nessus Home, care permite scanarea a până la 16 adrese IP cu aceeași viteză și analiză detaliată ca și în versiunea plătită.
Poate identifica versiunile vulnerabile ale serviciilor sau serverelor, descoperi erori în configurația sistemului, efectua atacuri de bruteforce asupra parolelor din dicționar. Poate fi utilizat pentru a verifica corectitudinea configurărilor serviciilor (poștă, actualizări etc.), precum și în pregătirea pentru auditul PCI DSS. În plus, în Nessus pot fi transmise date de autentificare pentru gazdă (SSH sau cont de domeniu în Active Directory) și scannerul va avea acces la gazdă și va efectua verificările direct pe aceasta, această opțiune se numește scanare pe bază de acreditive. Este convenabil pentru companiile care efectuează audite ale propriilor rețele.
Pro:
- Scenarii separate pentru fiecare vulnerabilitate, baza acestora fiind actualizată constant;
- Outputul rezultatelor — text simplu, XML, HTML și LaTeX;
- API Nessus — permite automatizarea proceselor de scanare și obținerea rezultatelor;
- Scanare pe bază de acreditive, se pot utiliza date de autentificare Windows sau Linux pentru a verifica actualizările sau alte vulnerabilități;
- Posibilitatea de a scrie module de securitate încorporate — scannerul dispune de un limbaj propriu de scripting NASL (Nessus Attack Scripting Language);
- Se poate seta un program pentru scanarea regulată a rețelei locale — prin aceasta, Serviciul de Securitate a Informației va fi la curent cu toate modificările în configurația de securitate, apariția de noi gazde și utilizarea parolelor din dicționar sau a parolelor implicite.
Dezavantaje:
- Pot exista întreruperi în funcționarea sistemelor scanate - cu opțiunea de verificare sigură dezactivată, trebuie lucrat cu atenție;
- Versiunea care permite utilizarea comercială nu este gratuită.
Net-Creds
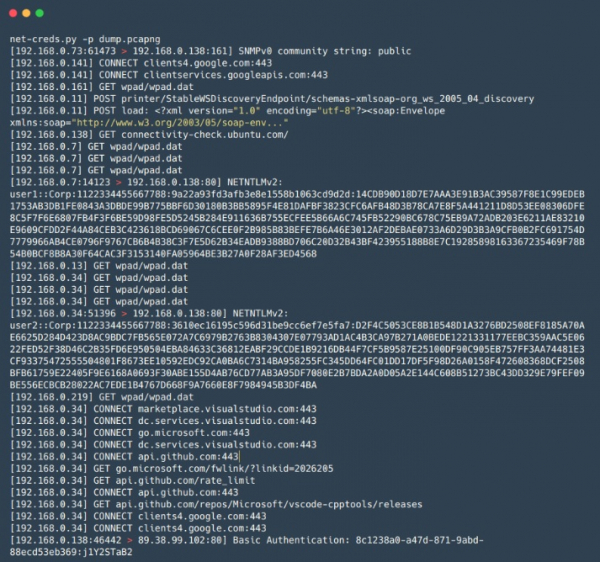
— un instrument în limbajul Python pentru colectarea parolelor și a hash-urilor, precum și a altor informații, cum ar fi URL-urile vizitate, fișierele descărcate și alte informații din trafic, atât în timp real în timpul atacului MiTM, cât și din fișierele PCAP salvate anterior. Este potrivit pentru analizarea rapidă și de suprafață a unor volume mari de trafic, de exemplu, în caz de atacuri MiTM, când timpul este limitat, iar analiza manuală cu ajutorul Wireshark necesită mult timp.
Pro:
- Identificarea serviciilor se bazează pe analiza pachetelor în loc de determinarea serviciului în funcție de numărul portului utilizat;
- Ușor de utilizat;
- Gama largă de date extrase - inclusiv utilizatori și parole pentru FTP, POP, IMAP, SMTP, protocoale NTLMv1/v2, precum și informații din cererile HTTP, cum ar fi formularele de login și autentificarea basic;
network-miner
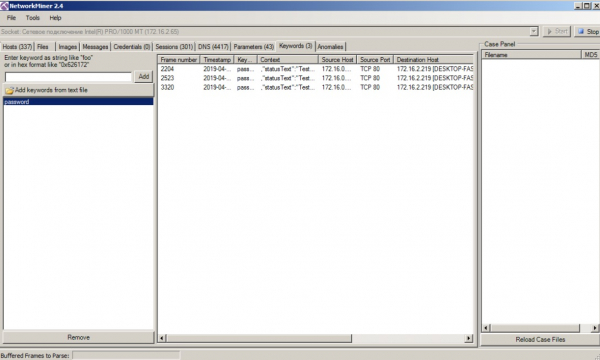
— analog cu Net-Creds prin principiul de funcționare, dar are o funcionalitate mai mare, de exemplu, are capacitatea de a extrage fișiere transmise prin protocoalele SMB. La fel ca Net-Creds, este convenabil atunci când trebuie să analizați rapid un volum mare de trafic. De asemenea, are o interfață grafică ușor de utilizat.
Pro:
- Interfață grafică;
- Vizualizarea și clasificarea datelor în grupuri - simplifică analiza traficului și o face rapidă.
Dezavantaje:
- Versiunea demo are unele funcționalități limitate.
mitm6
— un instrument pentru desfășurarea atacurilor IPv6 (atacul SLAAC). IPv6 este prioritar în sistemele de operare Windows (în general, și în celelalte sisteme de operare) și, în configurația implicită, interfața IPv6 este activată, permițând atacatorului să stabilească serverul DNS al victimei, folosind pachete de Router Advertisement, după care atacatorul poate substitui DNS-ul victimei. Se potrivește perfect pentru desfășurarea atacelor Relay împreună cu utilitarul ntlmrelayx, permițând atacarea rețelelor Windows.
Pro:
- Funcționează excelent în multe rețele datorită configurațiilor standard ale gazdelor și rețelelor Windows;
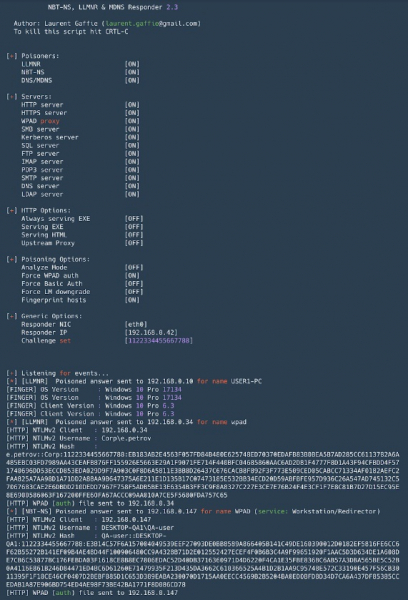
Responder
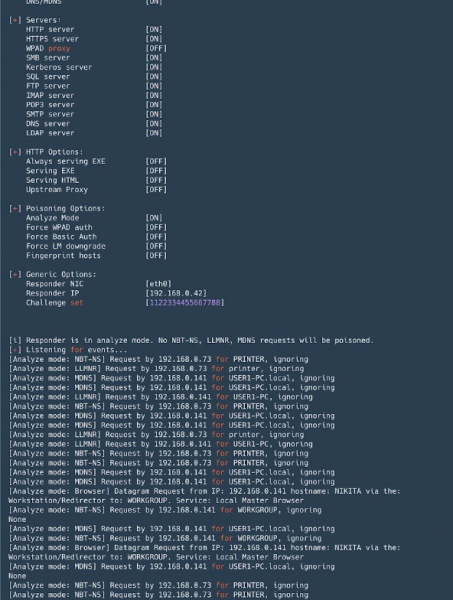
— un instrument pentru spoofing-ul protocoalelor de rezolvare a numelui prin broadcast (LLMNR, NetBIOS, MDNS). Un instrument indispensabil în rețelele Active Directory. Pe lângă spoofing, poate intercepta autentificările NTLM, inclusiv un set de instrumente pentru colectarea informațiilor și desfășurarea atacurilor NTLM-Relay.
Pro:
- Implicit ridică numeroase servere cu suport pentru autentificarea NTLM: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Permite înlocuirea DNS în caz de atacuri MITM (ARP spoofing etc.);
- Fingerprint-ul gazdelor care au efectuat o solicitare de tip broadcast;
- Modul Analyze — pentru observații pasive asupra solicitărilor;
- Formatul hash-urilor interceptate în autentificarea NTLM este compatibil cu John the Ripper și Hashcat.
Dezavantaje:
- La rularea pe Windows, legarea portului 445 (SMB) este asociată cu anumite dificultăți (este necesară oprirea serviciilor corespunzătoare și repornirea);
Evil_Foca
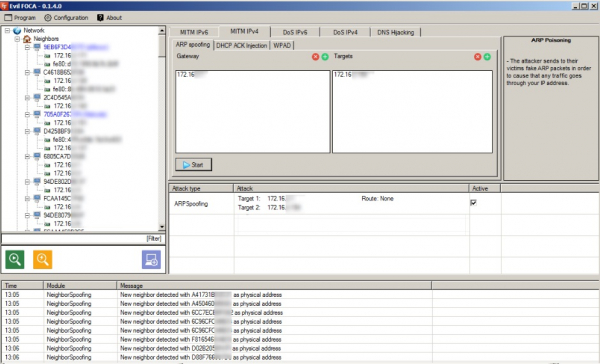
— instrument pentru verificarea diferitelor atacuri de rețea în rețelele IPv4 și IPv6. Scanează rețeaua locală, identificând dispozitive, routere și interfețele lor de rețea, după care pot fi efectuate diverse atacuri asupra participanților la rețea.
Pro:
- Util pentru realizarea atacurilor MITM (ARP spoofing, injecții DHCP ACK, atac SLAAC, spoofing DHCP);
- Se pot efectua atacuri DoS — cu ARP spoofing pentru rețele IPv4, și SLAAC DoS în rețelele IPv6;
- Se poate realiza DNS hijacking;
- Ușor de utilizat, cu o interfață grafică prietenoasă.
Dezavantaje:
- Funcționează doar pe Windows.
Bettercap
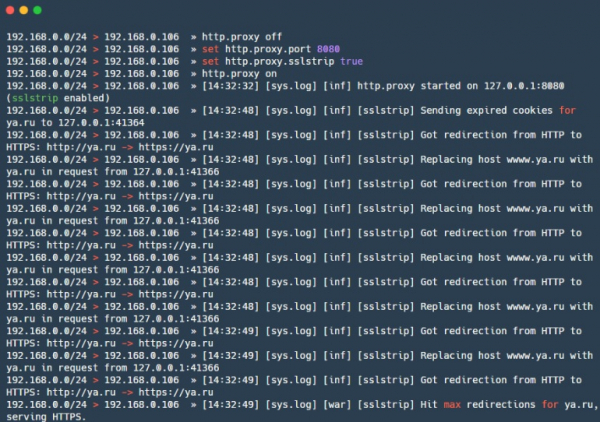
— un framework puternic pentru analiza și atacul rețelelor, inclusiv atacuri asupra rețelelor wireless, BLE (Bluetooth low energy) și chiar atacuri MouseJack asupra dispozitivelor HID wireless. De asemenea, conține funcționalitate pentru colectarea de informații din trafic (similar cu net-creds). În general, un cuțit elvețian (all in one). Recent, are și .
Pro:
- Sniffer de credențiale — poate intercepta URL-uri vizitate și gazde HTTPS, autentificare HTTP, credențiale prin diferite protocoale;
- Multe atacuri MITM integrate;
- Proxy modular HTTP(S) transparent — se poate gestiona traficul în funcție de nevoi;
- Server HTTP încorporat;
- Suport pentru caplets — fișiere care permit descrierea unor atacuri complexe și automatizate în limbaj de script.
Dezavantaje:
- Unele module — de exemplu, ble.enum — nu sunt complet suportate pe macOS și Windows, unele fiind dedicate doar pentru Linux — packet.proxy.
gateway_finder
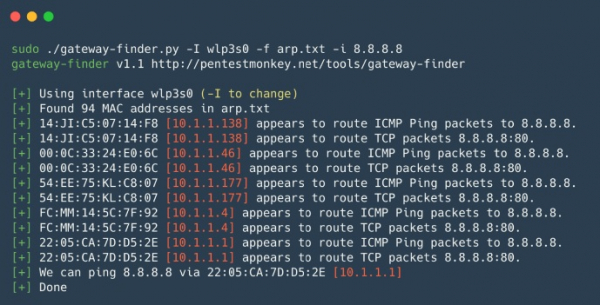
— script Python care ajută la identificarea posibilelor gateway-uri în rețea. Util pentru verificarea segmentării sau căutarea gazdelor care pot ruteze către subrețea necesară sau Internet. Potrivit pentru pentest-uri interne, când trebuie să verificați rapid existența rutelor neautorizate sau a rutelor către alte rețele locale interne.
Pro:
- Ușor de utilizat și personalizat.
mitmproxy
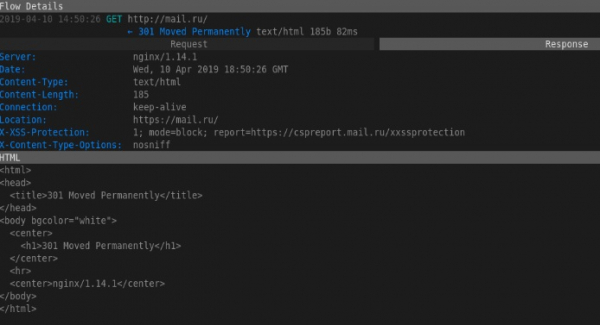
— un instrument open-source pentru analiza traficului protejat prin SSL/TLS. mitmproxy este util pentru interceptarea și modificarea traficului securizat, desigur, cu anumite limitări; instrumentul nu efectuează atacuri de decriptare SSL/TLS. Este folosit atunci când trebuie să interceptați și să înregistrați modificările în traficul protejat prin SSL/TLS. Este compus din Mitmproxy — pentru proxy-ul traficului, mitmdump — similar cu tcpdump, dar pentru traficul HTTP(S), și mitmweb — o interfață web pentru Mitmproxy.
Pro:
- Funcționează cu diverse protocoale și suportă modificarea diferitelor formate, de la HTML la Protobuf;
- API pentru Python — permite scrierea de scripturi pentru sarcini neobișnuite;
- Poate funcționa în modul proxy transparent cu interceptarea traficului.
Dezavantaje:
- Formatul dump-ului nu este compatibil cu nimic — greu de utilizat grep, trebuie să scrii scripturi;
SIET
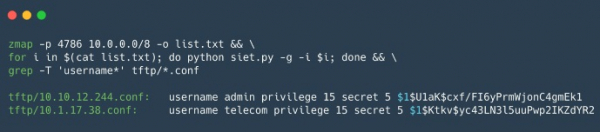
— un instrument pentru exploatarea capabilităților protocolului Cisco Smart Install. Este posibilă obținerea și modificarea configurației, precum și capturarea controlului asupra dispozitivului Cisco. Dacă ați reușit să obțineți configurarea dispozitivului Cisco, o puteți verifica folosind , acest instrument este util pentru analiza securității configurației dispozitivelor Cisco.
Pro:
Utilizarea protocolului Cisco Smart Install permite:
- Modificarea adresei serverului tftp pe dispozitivul client, trimițând un pachet TCP distorsionat;
- Copierea fișierului de configurare al dispozitivului;
- Înlocuirea configurației dispozitivului, de exemplu, adăugând un nou utilizator;
- Actualizarea imaginii iOS pe dispozitiv;
- Executarea unui set arbitrar de comenzi pe dispozitiv. Aceasta este o nouă funcție, care funcționează doar în versiunile 3.6.0E și 15.2 (2) E iOS;
Dezavantaje:
- Funcționează cu un set limitat de dispozitive Cisco, de asemenea, este nevoie de un IP „alb” pentru a obține un răspuns de la dispozitiv, sau este necesar să te afli în aceeași rețea cu dispozitivul;
yersinia
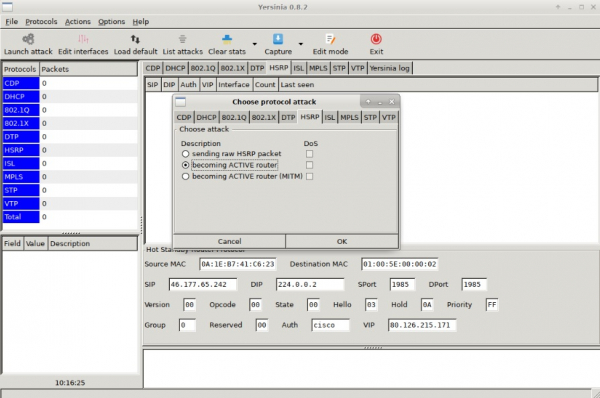
— un framework pentru atacuri L2, creat pentru a exploata vulnerabilitățile de securitate în diferite protocoale de rețea L2.
Pro:
- Permite efectuarea de atacuri pe protocoale precum STP, CDP, DTP, DHCP, HSRP, VTP și altele.
Dezavantaje:
- Interfața nu este cea mai prietenoasă.
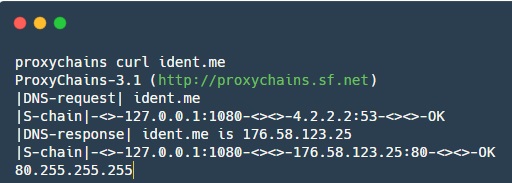
proxychains
— un instrument care permite redirecționarea traficului aplicației printr-un proxy SOCKS specificat.
Pro:
- Ajută la redirecționarea traficului unor aplicații care, în mod normal, nu știu să funcționeze cu proxy;
În acest articol, am analizat pe scurt avantajele și dezavantajele principalelor instrumente pentru pen-testing-ul rețelei interne. Urmăriți actualizările, intenționăm să publicăm astfel de selecții și în continuare: Web, baze de date, aplicații mobile — despre asta vom scrie și noi cu siguranță.
Împărtășiți-vă utilitarele preferate în comentarii!
Sursa: habr.com
