

Salut tuturor! Continuând cu aceasta, vreau să vă povestesc mai multe despre funcționalitățile pe care le oferă soluția Sophos XG Firewall și să vă familiarizez cu interfața web. Articolele comerciale și documentele sunt bune, dar întotdeauna este interesant de văzut cum arată soluția în realitate. Cum este organizat totul? Să începem recenzia.
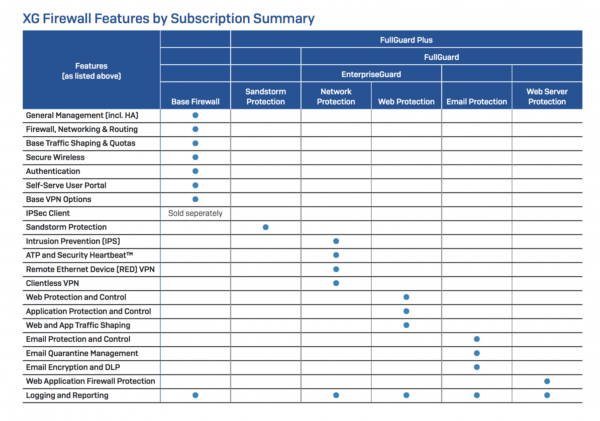
În acest articol va fi prezentată prima parte a funcționalității Sophos XG Firewall — „Monitorizare și analiză”. Recenzia completă va apărea ca un ciclu de articole. Vom merge, plecând de la interfața web Sophos XG Firewall și din tabelul de licențiere.
Centru de control al securității
Așadar, am deschis browserul și am accesar interfața web a NGFW-ului nostru. Vedem un mesaj de a introduce numele de utilizator și parola pentru a accesa panoul de administrare.
Introducem numele de utilizator și parola pe care le-am setat la activarea inițială și ajungem în centrul nostru de control. Așa arată acesta.
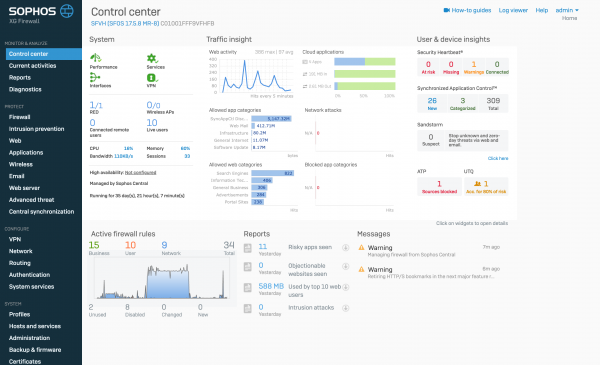
Aproape fiecare dintre aceste widget-uri este clicabil. Putem accesa incidentul și vizualiza detalii.
Haideți să analizăm fiecare dintre blocuri și să începem cu blocul System.
Blocul System
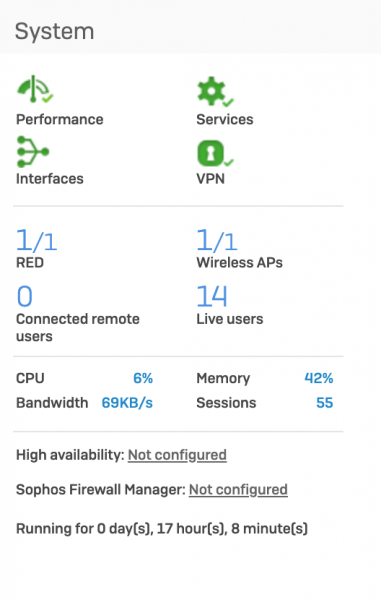
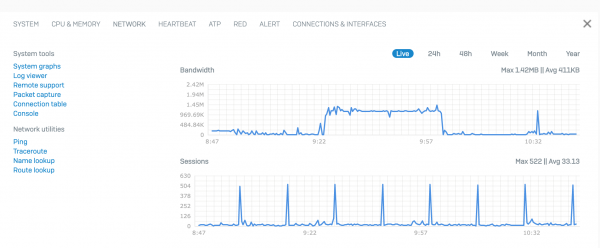
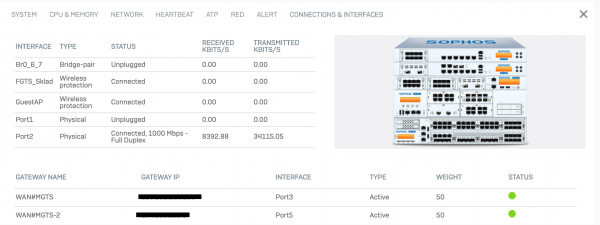
Acest bloc afișează starea mașinii în timp real. Dacă facem clic pe oricare dintre pictograme, vom accesa o pagină cu informații detaliate despre starea sistemului.
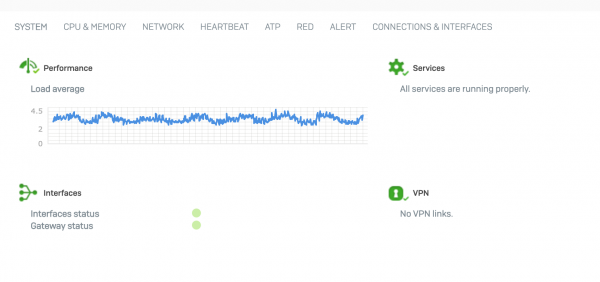
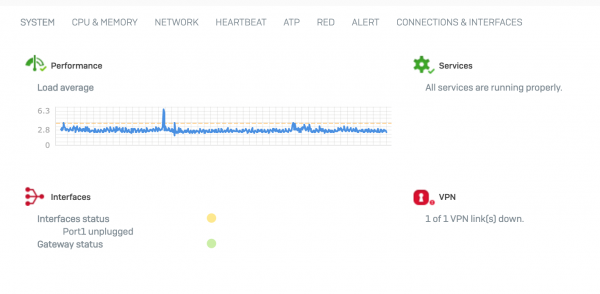
Dacă există probleme în sistem, acest widget va semnala acest lucru, iar pe pagina de informații putem verifica cauza.
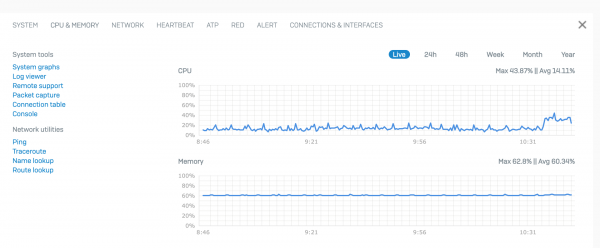
Navigând pe tab-uri, putem obține mai multe informații despre diferitele aspecte ale funcționării firewall-ului.
Blocul Traffic insight
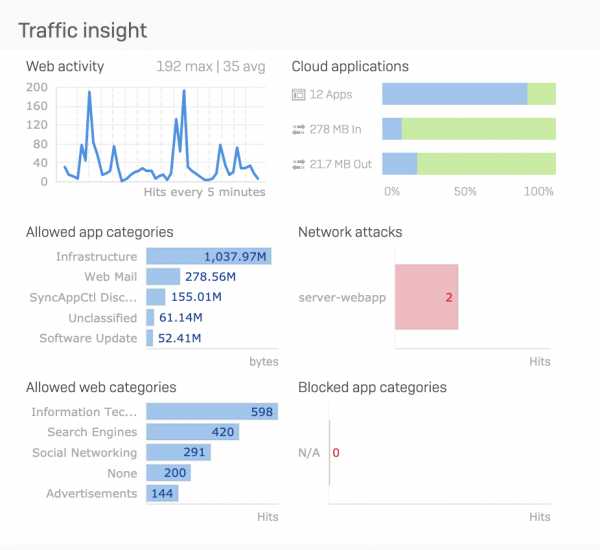
Această secțiune ne oferă o imagine de ansamblu asupra a ceea ce se întâmplă în rețeaua noastră în prezent și asupra a ceea ce s-a întâmplat în ultimele 24 de ore. Top 5 categorii web și aplicații pe bază de trafic, atacuri de rețea (activarea modulului IPS) și top 5 aplicații blocate.
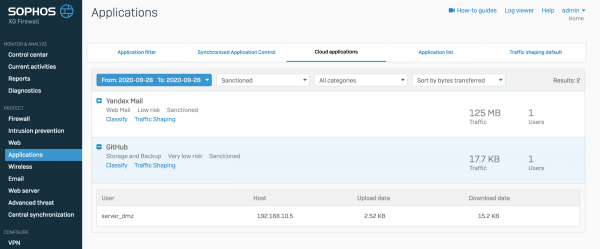
De asemenea, merită să evidențiem secțiunea Cloud Applications. Acolo putem vedea prezența în rețeaua locală a aplicațiilor care utilizează servicii cloud. Numărul total al acestora, traficul de intrare și ieșire. Dacă facem clic pe acest widget, vom accesa o pagină de informații despre aplicațiile cloud, unde vom putea vedea mai detaliat ce aplicații cloud sunt în rețea, cine le folosește și informații despre trafic.
Blocul User & device insights
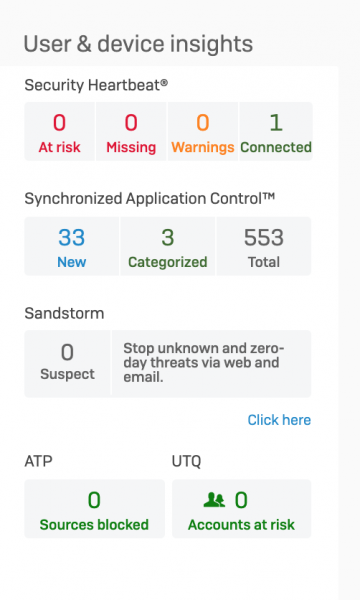
Această secțiune prezintă informații despre utilizatori. Rândul superior ne arată informațiile despre computerele infectate ale utilizatorilor, colectând date de la antivirusul Sophos și transferându-le către Sophos XG Firewall. Pe baza acestor informații, Firewallul poate, în cazul unei infecții, deconecta computerul utilizatorului de rețeaua locală sau de un segment de rețea la nivel L2, blocând toate conexiunile cu acesta. Informații mai detaliate despre Security Heartbeat au fost prezentate în . Apoi, următoarele două rânduri sunt controlul aplicațiilor și sandboxul în cloud. Deoarece aceasta este o funcționalitate separată, nu va fi discutată în acest articol.
Merită să se acorde atenție celor două widgeturi inferioare. Acestea sunt ATP (Advanced Threat Protection) și UTQ (User Threat Quotient).
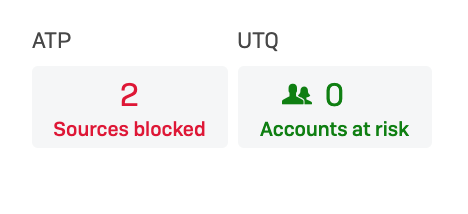
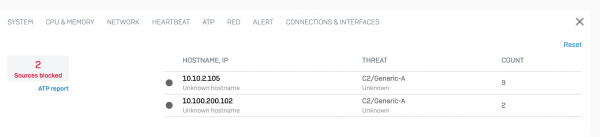
Modulul ATP blochează conexiunile cu serverele C&C, serverele de control ale rețelelor botnet. Dacă un dispozitiv din rețeaua dumneavoastră locală ajunge în rețeaua botnet, acest modul vă va informa despre aceasta și nu va permite conectarea la serverul de control. Asta arată astfel
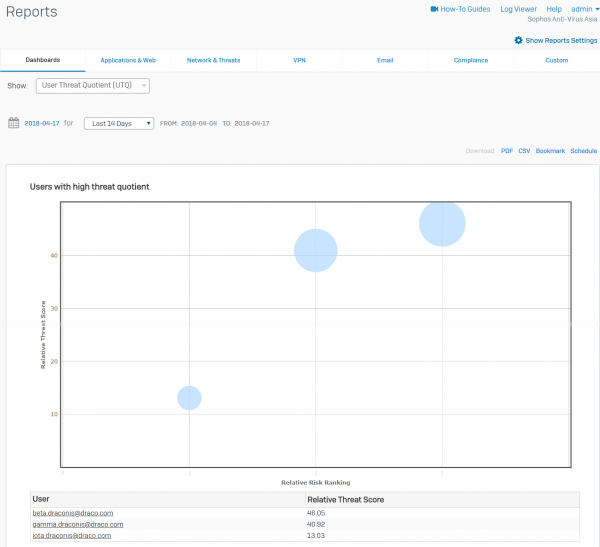
Modulul UTQ atribuie fiecărui utilizator un index de securitate. Cu cât un utilizator încearcă mai mult să acceseze site-uri interzise sau să ruleze aplicații interzise, cu atât mai mare devine ratingul său. Pe baza acestor date, se poate desfășura o pregătire anticipată pentru astfel de utilizatori, fără a aștepta ca, în cele din urmă, computerul său să fie infectat cu malware. Asta arată astfel
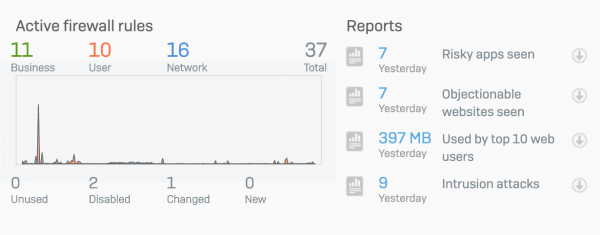
Urmează secțiunea cu informații generale despre regulile de firewall active și rapoartele rapide, care pot fi descărcate rapid în format pdf.
Să trecem la următoarea secțiune a meniului — Activități curente
Activități curente
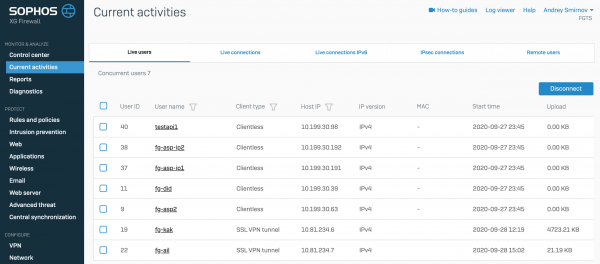
Vom începe revizuirea cu tab-ul Utilizatori activi. Pe această pagină putem vedea cine dintre utilizatori este conectat în prezent la Sophos XG Firewall, metoda de autentificare, adresa IP a mașinii, momentul conectării și volumul de trafic.
Conexiuni active
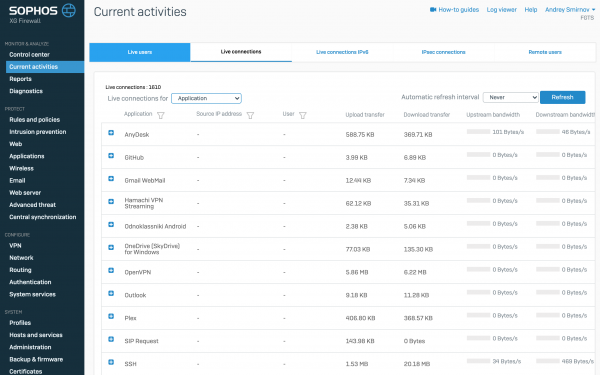
În acest tab sunt afișate sesiuni active în timp real. Această tabelă poate fi filtrată după aplicații, utilizatori și adrese IP ale mașinilor client.
Conexiuni IPsec
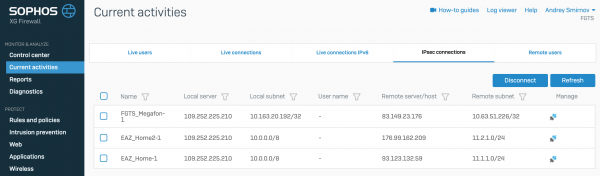
În acest tab este afișată informația despre conexiunile active IPsec VPN.
Tab-ul Utilizatori la distanță
În tab-ul Utilizatori la distanță se află informații despre utilizatorii care s-au conectat prin SSL VPN.
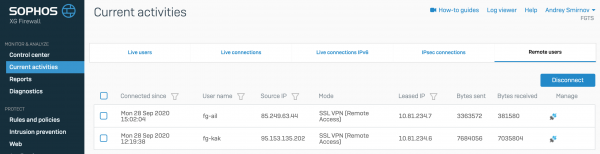
De asemenea, în acest tab putem vizualiza traficul în timp real pe utilizatori și deconecta forțat orice utilizator.
Vom trece peste fila Raporturi, deoarece sistemul de raportare din acest produs este foarte voluminos și necesită un articol separat.
Diagnosticare
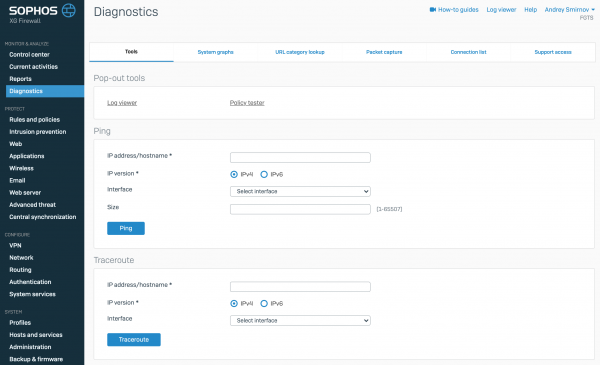
Se deschide imediat pagina cu diferite utilitare pentru identificarea problemelor. Acestea includ Ping, Traceroute, Căutarea numelui, Căutarea rutei.
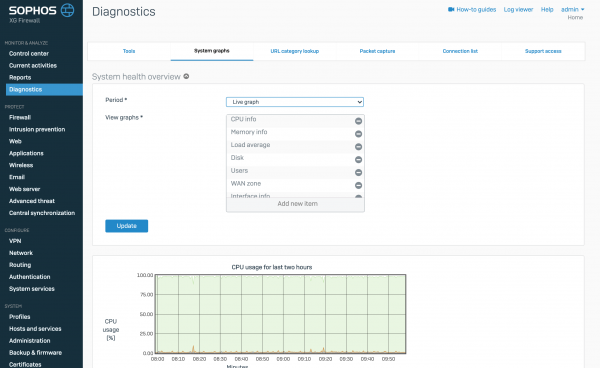
Apoi urmează fila cu graficele sistemului pentru încărcarea hardware-ului și a porturilor în timp real.
Graficele sistemului
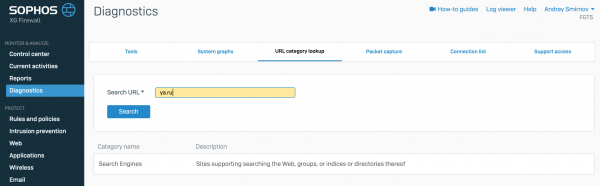
Apoi fila unde poți verifica categoria resursei web.
Căutare categorie URL
Următoarea filă Captură pachete — este, practic, tcpdump încorporat în interfața web. Poți scrie și filtre.
Captură pachete
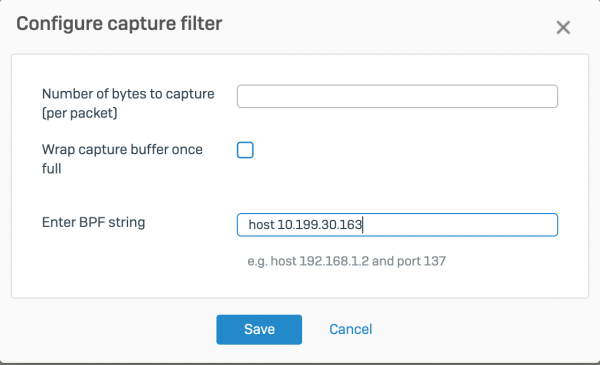
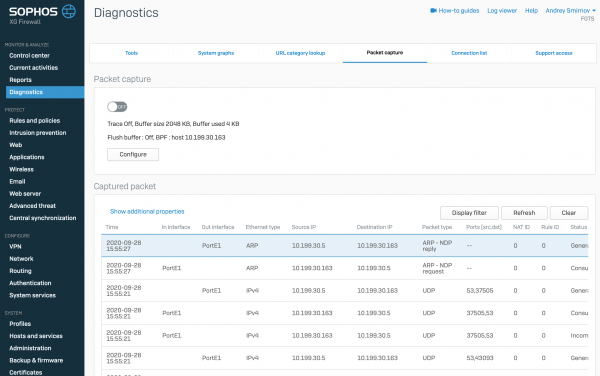
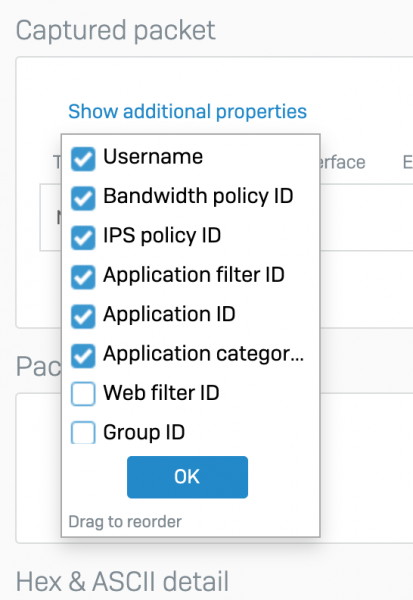
Merită menționat că pachetele sunt convertite într-un tabel, unde poți activa sau dezactiva coloane suplimentare cu informații. Această funcționalitate este foarte convenabilă pentru identificarea problemelor de rețea, de exemplu — poți înțelege rapid ce reguli de filtrare au fost aplicate traficului real.
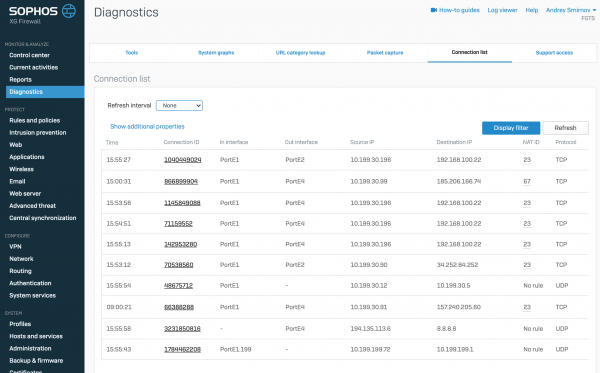
În fila Lista de conexiuni poți vizualiza toate conexiunile existente în timp real și informațiile despre acestea.
Lista de conexiuni
Concluzie
Aici vom încheia prima parte a recenziei. Am acoperit doar o mică parte din funcționalitatea existentă și nu am discutat deloc despre modulele de protecție. În următorul articol vom analiza funcționalitatea încorporată de raportare și regulile de firewall, tipurile și scopurile acestora.
Vă mulțumesc pentru timpul acordat.
Dacă aveți întrebări legate de versiunea comercială a XG Firewall, ne puteți contacta — compania , distribuitorul Sophos. Este suficient să scrieți în formă liberă la .
Sursa: habr.com
