

Din august 2017, când compania Cisco a achiziționat Viptela, tehnologia principală oferită pentru organizarea rețelelor corporative distribuite a devenit Cisco SD-WAN. În ultimii 3 ani, tehnologia SD-WAN a trecut prin numeroase schimbări, atât calitative, cât și cantitative. Astfel, au fost extinse semnificativ funcționalitățile și s-a adăugat suportul pe routerele clasice din seria Cisco ISR 1000, ISR 4000, ASR 1000 și virtualul CSR 1000v. Între timp, mulți clienți și parteneri Cisco continuă să se întrebe – care sunt diferențele dintre Cisco SD-WAN și abordările deja cunoscute bazate pe tehnologii precum Cisco DMVPN și Cisco Performance Routing și cât de importante sunt aceste diferențe?
Aici trebuie să facem o precizare, că înainte de a apărea SD-WAN în portofoliul Cisco, DMVPN împreună cu PfR constituiau o parte esențială a arhitecturii Cisco IWAN (Intelligent WAN), care de asemenea reprezenta predecesorul tehnologiei SD-WAN complete. Deși există similitudini în problemele abordate și în modurile de soluționare, IWAN nu a atins niciodată nivelul necesar de automatizare, flexibilitate și scalabilitate pentru SD-WAN, iar dezvoltarea IWAN a scăzut semnificativ în timp. În același timp, tehnologiile care constituiau IWAN nu au dispărut nicăieri, iar mulți clienți continuă să le utilizeze cu succes, inclusiv pe echipamente moderne. Ca urmare, s-a creionat o situație interesantă – aceeași echipare Cisco permite alegerea celei mai potrivite tehnologii de construire a WAN (clasică, DMVPN+PfR sau SD-WAN) în funcție de cerințele și așteptările clienților.
Articolul nu are ca obiectiv să examineze în detaliu toate caracteristicile tehnologiilor Cisco SD-WAN și DMVPN (împreună sau fără Performance Routing) — pentru acest lucru există o mulțime de documente și materiale disponibile. Scopul principal este de a încerca să evaluăm diferențele cheie ale acestor tehnologii. Dar, înainte de a trece la discutarea acestor diferențe, să ne reamintim pe scurt despre tehnologiile în sine.
Ce este Cisco DMVPN și de ce este necesar?
Cisco DMVPN rezolvă problema conectării dinamice (adică scalabile) a rețelei sucursalelor îndepărtate la rețeaua biroului central al unei companii utilizând orice tip de canale de comunicație, inclusiv Internetul (cu criptarea canalului de comunicație). Tehnic, aceasta se realizează prin crearea unei rețele virtualizate de suprafață de clasă L3. VPN în modul punct-la-multipunct (point-to-multipoint) cu topologia logică de tip „Stea” (Hub-n-Spoke). Pentru aceasta, DMVPN utilizează o combinație dintre următoarele tehnologii:
- rutare IP
- Tuneluri mGRE (Multipoint GRE)
- Protocol de Rezolvare a Next Hop (NHRP)
- Profiluri de criptare IPSec
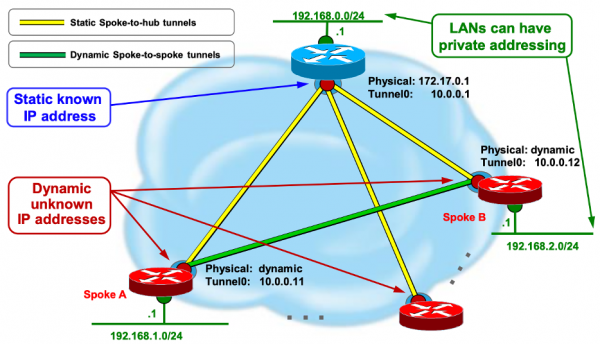
Care sunt principalele avantaje ale Cisco DMVPN în comparație cu rutarea clasică folosind canale MPLS VPN?
- Pentru a crea o rețea inter-sucursale, este posibil să folosești orice canale de comunicație – tot ce poate asigura conectivitate IP între sucursale, iar traficul va fi criptat (unde este necesar) și echilibrat (unde este posibil).
- Se formează automat o topologie complet conectată între sucursale. Totodată, între sucursalele centrale și cele îndepărtate există tuneluri statice, iar între sucursalele îndepărtate – tuneluri dinamice la cerere (în funcție de traficul existent).
- Pe routerele sucursalei centrale și celei îndepărtate, configurația este uniformă până la adreselor IP interfețe. Datorită utilizării mGRE, nu este necesară configurarea individuală a zecilor, sutelor sau chiar miilor de tuneluri. Ca urmare, scala adecvată cu un design corect.
Ce este Cisco Performance Routing și de ce este necesar?
În utilizarea DMVPN pe rețeaua inter-sucursale rămâne nerezolvată o întrebare extrem de importantă – cum să evaluăm dinamic starea fiecărui tunel DMVPN cu privire la conformitatea cu cerințele traficului critic pentru organizația noastră și, din nou, pe baza acestei evaluări să luăm dinamic decizii cu privire la rerutare? Problema este că DMVPN, în această privință, nu se diferențiază prea mult de rutarea clasică – cel mai bun lucru pe care îl poți face este să configurezi mecanismele QoS care să permită prioritizarea traficului în direcția de ieșire, dar care nu sunt capabile să țină cont de starea întregului traseu într-un anumit moment.
Și ce să facem dacă canalul degradează parțial, nu complet – cum putem detecta și evalua aceasta? DMVPN singur nu poate face asta. Având în vedere că canalele care leagă filialele pot trece prin operatori de telecomunicații complet diferiți, folosind tehnologii complet diferite, această sarcină devine extrem de complicată. Iar aici intervine tehnologia Cisco Performance Routing, care între timp a trecut prin mai multe etape de dezvoltare.
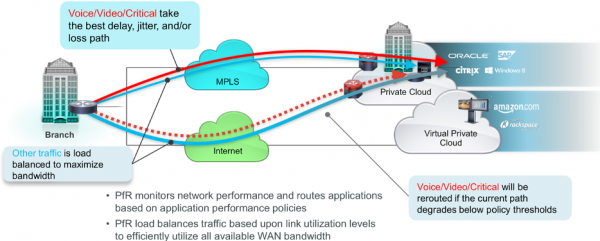
Sarcina Cisco Performance Routing (denumită în continuare PfR) constă în măsurarea stării căilor (tunelurilor) de trecere a traficului pe baza unor metri esențiali, importanți pentru aplicațiile de rețea – întârziere, variație a întârzierii (jitter) și pierderi de pachete (în procente). De asemenea, poate fi măsurată lățimea de bandă utilizată. Aceste măsurători se fac cât mai aproape de timpul real (atât cât este posibil și justificat) și rezultatul acestor măsurători permite routerului care folosește PfR să ia decizii dinamice cu privire la necesitatea schimbării rutării pentru un anumit tip de trafic.
Astfel, sarcina combinației DMVPN/PfR poate fi caracterizată pe scurt astfel:
- Permite clientului să utilizeze orice tip de canale de comunicație în rețeaua WAN
- Asigură cea mai bună calitate posibilă pentru aplicațiile importante pe aceste canale
Ce este Cisco SD-WAN?
Cisco SD-WAN este o tehnologie care folosește abordarea SDN pentru a crea și opera rețeaua WAN a organizației. Aceasta înseamnă, în special, utilizarea unor așa-numite controlere (elemente software), care asigură orchestrarea centralizată și configurarea automatizată a tuturor componentelor soluției. Spre deosebire de SDN-ul clasic (în stil Clean Slate), Cisco SD-WAN utilizează mai multe tipuri de controlere, fiecare dintre ele având un rol specific – acest lucru se face intenționat pentru a asigura o scalabilitate mai bună și o rezervare geo-logică.
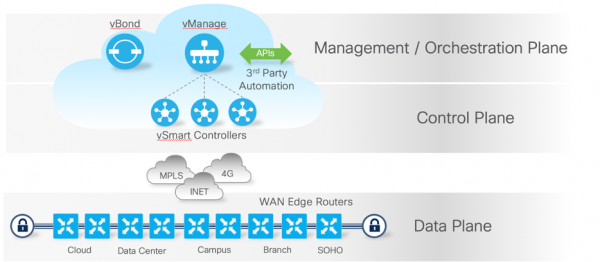
În cazul SD-WAN, sarcina de a utiliza orice tip de canale și de a asigura funcționarea aplicațiilor de afaceri rămâne, dar cerințele privind automatizarea, scalabilitatea, securitatea și flexibilitatea rețelei sunt extinse.
Discuția despre diferențe
Dacă acum începem să analizăm diferențele dintre aceste tehnologii, acestea vor cădea într-una dintre categoriile:
- Diferențele arhitecturale – cum sunt distribuite funcțiile între diferitele componente ale soluției, cum este organizată interacțiunea acestor componente și cum influențează aceasta capabilitățile și flexibilitatea tehnologiei?
- Capabilitățile funcționale – ce poate face o tehnologie ceea ce nu poate face alta? Și cât de important este acest lucru?
Care sunt diferențele arhitecturale și cât de importante sunt ele?
Fiecare dintre tehnologiile menționate conține o mulțime de „părți mobile”, ale căror roluri și principii de interacțiune diferă. De la cât de bine sunt concepute aceste principii depind scalabilitatea, reziliența la erori și eficiența generală a soluției.
Să analizăm diferitele aspecte ale arhitecturii mai în detaliu:
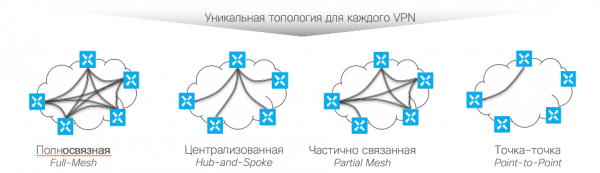
Data-plane – partea soluției responsabilă pentru transmiterea traficului utilizatorilor între sursă și destinatar. În DMVPN și SD-WAN, aceasta este implementată în ansamblu la fel pe routerele bazate pe tuneluri Multipoint GRE. Diferența constă în modul în care se formează setul necesar de parametri pentru aceste tuneluri:
- în DMVPN/PfR – este o ierarhie a nodurilor cu două niveluri, cu o topologie de tip „Stea” sau Hub-n-Spoke. Configurarea statică a Hub-ului și legarea statică a Spoke-ului de Hub sunt obligatorii, precum și interacțiunea prin protocolul NHRP pentru a forma conectivitatea data-plane. Ca urmare, modificările pe Hub sunt semnificativ dificile,, legate, de exemplu, de schimbarea/conectarea unor noi canale WAN sau de modificarea parametrilor celor existente.
- în SD-WAN – este un model complet dinamic de detectare a parametrilor tunelurilor stabilite, bazat pe control-plane (protocolul OMP) și orchestration-plane (interacțiunea cu controller-ul vBond pentru sarcini de descoperire a controller-elor și traversarea NAT). În acest context, topologiile impuse pot fi diverse, inclusiv ierarhice. În cadrul topologiei impuse stabilite a tunelurilor, este posibilă configurarea flexibilă a topologiei logice în fiecare VPN (VRF) individual.
Control-plane – funcțiile de schimb, filtrare și modificare a informațiilor rutiere și altor informații între componentele soluției.
- în DMVPN/PfR – se realizează doar între routerele Hub și Spoke. Schimbul direct de informații rutiere între Spoke-uri este imposibil. Ca urmare, fără un Hub funcțional, funcționarea control-plane și data-plane nu este posibilă., ceea ce impune Hub-ului cerințe suplimentare de disponibilitate ridicată, care nu pot fi întotdeauna îndeplinite.
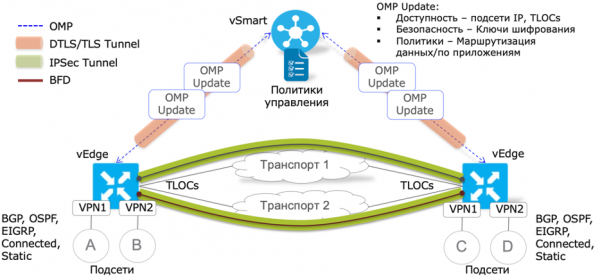
- în SD-WAN – control-plane-ul nu este realizat direct între routere – interacțiunea se desfășoară pe baza protocolului OMP și se efectuează obligatoriu printr-un tip specializat de controler vSmart, ceea ce permite echilibrarea, rezervarea geo și gestionarea centralizată a sarcinii semnalului. O altă caracteristică a protocolului OMP este rezistența sa semnificativă la pierderi și independența față de viteza canalului de comunicație cu controlerele (în limite rezonabile, desigur). Acest lucru permite, de asemenea, plasarea controlerelor SD-WAN în cloud-uri publice sau private cu acces prin Internet.
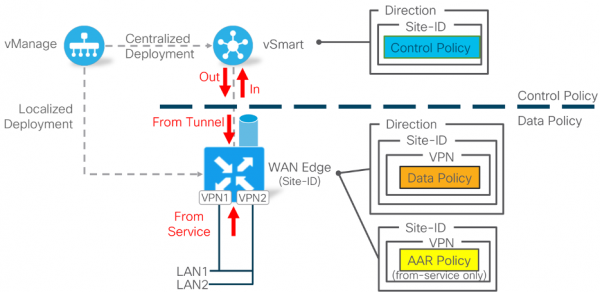
Policy-plane – partea soluției responsabilă pentru definirea, răspândirea și aplicarea politicilor de gestionare a traficului în rețeaua distribuită.
- DMVPN – este de fapt limitată de politicile de calitate a serviciilor (QoS), configurabile individual pe fiecare router prin CLI sau șabloane Prime Infrastructure.
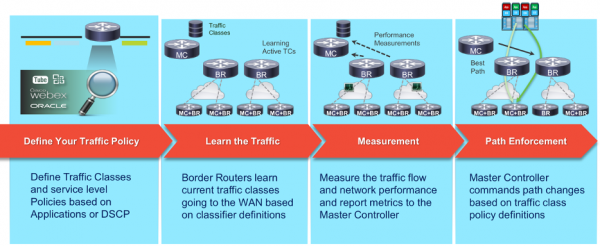
- DMVPN/PfR – politicile PfR sunt generate pe routerul centralizat Master Controller (MC) prin CLI și apoi răspândite automat în MC-urile sucursalelor. Se utilizează aceleași căi pentru transmiterea politicilor ca și pentru data-plane. Nu există posibilitatea de a separa schimbul de politici, informații de rutare și date ale utilizatorilor. Răspândirea politicilor presupune o conectivitate IP obligatorie între Hub și Spoke. Funcția MC poate fi, dacă este necesar, combinată cu routerul DMVPN. Este posibil (dar nu obligatoriu) să se utilizeze șabloane Prime Infrastructure pentru generarea centralizată a politicilor. O caracteristică importantă este că politica este generată global pe întreaga rețea în mod uniform – politicile individuale pentru segmente separate nu sunt suportate..
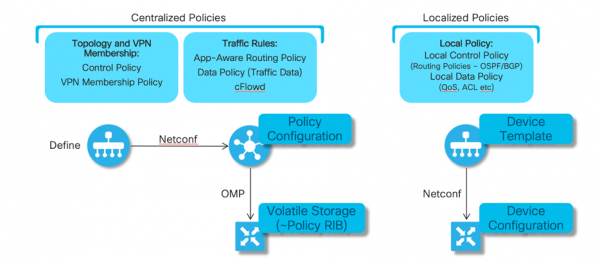
- SD-WAN Politicile de gestionare a traficului și a calității serviciului sunt definite centralizat prin intermediul interfeței grafice Cisco vManage, disponibilă inclusiv prin Internet (dacă este necesar). Acestea sunt distribuite prin canale de semnalizare direct sau indirect prin intermediul controlerelor vSmart (în funcție de tipul politicii). Nu depind de conectivitatea data-plane între routere, deoarece folosesc toate căile disponibile pentru transmiterea traficului între controler și router.
Pentru diferite segmente de rețea, este posibilă formarea flexibilă a diferitelor politici – domeniul de aplicare al unei politici este definit de o mulțime de identificatori unici prevăzuți în soluție – numărul sucursalei, tipul aplicației, direcția de mișcare a traficului etc.
Orchestration-plane – mecanisme care permit componentelor să se descopere dinamic, să se configureze și să coordoneze interacțiunile ulterioare.
- în DMVPN/PfR Descoperirea reciprocă între routere se bazează pe configurarea statică a dispozitivelor Hub și setările corespunzătoare pentru dispozitivele Spoke. Descoperirea dinamică se produce doar pentru Spoke, care comunică parametrii săi de conectare dispozitivului Hub, care a fost anterior inclus în configurarea Spoke. Fără conectivitate IP a Spoke cu cel puțin un Hub nu este posibil să se formeze nici data-plane, nici control-plane.
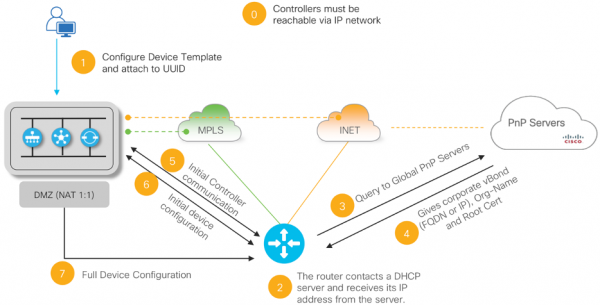
- în SD-WAN Orchestrarea componentelor soluției se face folosind controlerul vBond, cu care fiecare componentă (routere și controlere vManage/vSmart) trebuie să stabilească anterior conectivitate IP.
Inițial, componentele nu știu despre parametrii de conectare ale celorlalte – pentru aceasta au nevoie de un intermediar-orchestrator, vBond. Principiul general este următorul – cada componentă, în faza inițială, află (automat sau static) doar despre parametrii de conectare la vBond, iar mai departe, vBond informează routerul despre controlerele vManage și vSmart (descoperite anterior), ceea ce face posibilă stabilirea automată a tuturor conexiunilor de semnalizare necesare.
Următorul pas, noul router va afla despre celelalte routere din rețea prin intermediul schimbului OMP cu controlerul vSmart. Astfel, routerul, fără a avea cunoștință inițială despre parametrii reței, este capabil să descopere și să se conecteze complet automat la controlere și, de asemenea, să descopere și să formeze conexiuni cu celelalte routere. În acest proces, parametrii de conectare ai tuturor componentelor sunt inițial necunoscuți și pot varia pe parcursul exploatării.
Management-plane – partea soluției care asigură management și monitorizare centralizată.
- DMVPN/PfR – nu este prevăzută o soluție specializată pentru management-plane. Pentru automatizarea de bază și monitorizarea, se pot folosi produse precum Cisco Prime Infrastructure. Fiecare router are capacitatea de a fi gestionat prin linia de comandă CLI. Integrările cu sistemele externe prin API nu sunt prevăzute.
- SD-WAN – toată interacțiunea și monitorizarea se realizează centralizat prin intermediul interfeței grafice a controlerului vManage. Toate funcționalitățile soluției sunt complet disponibile pentru configurare prin vManage, precum și prin intermediul unei biblioteci complet documentate de API REST.
Toate configurările rețelei SD-WAN în vManage se reduc la două concepte de bază – crearea șabloanelor de dispozitive (Device Template) și crearea politicii care definește logica operațiunilor rețelei și gestionarea traficului. În acest proces, vManage, transmițând politica formulată de administrator, selectează automat ce modificări și pe ce dispozitive individuale/controlere trebuie efectuate, ceea ce crește semnificativ eficiența și scalabilitatea soluției.
Prin intermediul interfeței vManage, este disponibil nu doar managementul soluției Cisco SD-WAN, ci și o monitorizare completă a stării tuturor componentelor soluției, inclusiv starea curentă a metrilor pentru tuneluri individuale și statistica utilizării diferitelor aplicații pe baza analizei DPI.
În ciuda centralizării interacțiunii, toate componentele (controlerele și routerele) dispun de un terminal CLI complet funcțional, necesar în etapa de implementare sau în caz de situații neprevăzute pentru diagnosticarea locală. În mod normal (când există un canal de semnal între componente), terminalul de comenzi pe routere este disponibil doar pentru diagnosticare și nu poate fi utilizat pentru modificări locale, ceea ce garantează atât securitatea locală, cât și un singur punct de modificare într-o astfel de rețea – vManage.
Securitate integrată – aici este vorba nu doar despre protejarea datelor utilizatorilor în timpul transmiterii prin canale deschise, ci și despre securitatea generală a rețelei WAN pe baza tehnologiei alese.
- în DMVPN/PfR se preconizează criptarea datelor utilizatorilor și a protocoalelor de semnalizare. Utilizând anumite modele de routere, sunt disponibile suplimentar funcții de firewall cu inspecție de trafic, IPS/IDS. Există posibilitatea segmentării rețelelor de sucursale utilizând VRF. Există, de asemenea, opțiunea de autentificare (unifactorială) a protocoalelor de control.
Prin urmare, routerul la distanță este considerat implicit un element de încredere în rețea – adică nu se presupun și nu sunt luate în considerare cazuri de compromitere fizică a unor dispozitive individuale și posibilitatea accesului neautorizat la acestea, nu există autentificare în doi pași pentru componentele soluției, ceea ce, în cazul unei rețele distribuite geografic, poate prezenta riscuri suplimentare serioase.
- în SD-WAN în analogie cu DMVPN, este preconizată criptarea datelor utilizatorilor, dar cu funcții de securitate a rețelei și segmentare L3/VRF semnificativ extinse (MSS, IPS/IDS, filtrare URL, filtrare DNS, AMP/TG, SASE, proxy TLS/SSL etc.). În acest caz, schimbul de chei de criptare se realizează mai eficient prin intermediul controlerelor vSmart (nu direct), prin canale de semnalizare predefinite, protejate prin criptare DTLS/TLS pe baza certificatelor de securitate. Acest lucru garantează securitatea unui astfel de schimb și asigură o scalabilitate mai bună a soluției, până la zeci de mii de dispozitive într-o singură rețea.
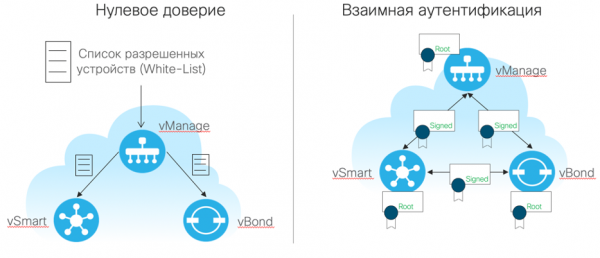
Toate conexiunile de semnal (controler-controler, controler-router) sunt, de asemenea, protejate pe baza DTLS/TLS. Ruterii sunt echipați cu certificate de securitate la fabricație, având posibilitatea de înlocuire/extindere. Autentificarea cu două factori se realizează prin îndeplinirea obligatorie și simultană a două condiții pentru a permite funcționarea routerului/controlerului în rețeaua SD-WAN:
- Certificat de securitate activ
- Includerea explicită și conștientă de către administrator a fiecărui component în lista „albă” de dispozitive autorizate.
Diferențele funcționale între SD-WAN și DMVPN/PfR
Trecând la discutarea diferențelor funcționale, trebuie menționat că multe dintre acestea sunt o continuare a aspectelor arhitecturale – nu este un secret că, în formarea arhitecturii soluției, dezvoltatorii pornesc de la acele capacități pe care doresc să le obțină în final. Să analizăm cele mai semnificative diferențe între cele două tehnologii.
AppQ (Calitatea Aplicației) – funcții care asigură calitatea transmisiei de trafic pentru aplicațiile de afaceri
Funcțiile cheie ale tehnologiilor discutate sunt orientate spre îmbunătățirea experienței utilizatorului atunci când utilizează aplicații critice pentru afaceri într-o rețea distribuită. Acest lucru este deosebit de important în condițiile în care o parte din infrastructură nu este controlată de IT sau chiar nu garantează o transmitere de date de succes.
DMVPN nu oferă de la sine astfel de mecanisme. Cel mai bun lucru care se poate realiza într-o rețea DMVPN clasică este clasificarea traficului de ieșire pe aplicații și prioritizarea acestuia în momentul transmiterii către canalul WAN. Alegerea tunelului DMVPN este în acest caz determinată doar de disponibilitatea sa și de rezultatul funcționării protocoalelor de rutare. În această situație, nu se ia în considerare starea globală a căii/tunelului și posibila sa degradare parțială din perspectiva metricilor cheie, relevante pentru aplicațiile de rețea – întârziere, variația întârzierei (jitter) și pierderi (%). Din acest motiv, comparația directă între DMVPN clasic și SD-WAN în ceea ce privește soluționarea problemelor AppQ își pierde orice sens – DMVPN nu poate rezolva această problemă. Când adăugăm în acest context tehnologia Cisco Performance Routing (PfR), situația se schimbă și comparația cu Cisco SD-WAN devine mai justificată.
Înainte de a discuta diferențele, să prezentăm pe scurt asemănările tehnologice. Astfel, ambele tehnologii:
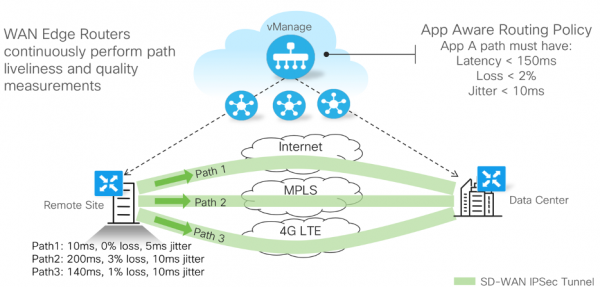
- au un mecanism care permite evaluarea dinamică a stării fiecărui tunel instalat pe baza unor metrici specifice – cel puțin, întârziere, variația întârzierii și pierderile de pachete (%)
- folosesc un set specific de instrumente pentru a crea, distribui și aplica reguli (politici) de management al traficului pe baza rezultatelor măsurării stării principalelor metrici ale tunelurilor.
- clasifică traficul aplicațiilor la nivelurile L3-L4 (DSCP) din modelul OSI sau în funcție de semnăturile L7 ale aplicațiilor, bazându-se pe mecanismele DPI integrate în router.
- permit pentru aplicațiile semnificative să definească valori de prag acceptabile pentru metrici, reguli de transmitere a traficului prestabilite și reguli de rerouting al traficului la depășirea valorilor prag.
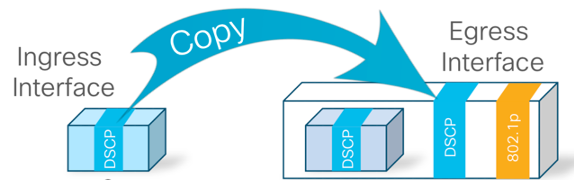
- când se încastrează traficul în GRE/IPSec, folosesc un mecanism deja consacrat în industrie pentru a transporta marcajul intern DSCP în antetul extern al pachetului GRE/IPSec, ceea ce permite sincronizarea politicilor QoS ale organizației și operatorului de telecomunicații (în cazul unui SLA corespunzător).
Cum diferă mecanismele de evaluare a metricilor end-to-end SD-WAN și DMVPN/PfR?
DMVPN/PfR
- Pentru evaluarea metricilor standard ale stării tunelului, se folosesc atât senzori activi, cât și pasivi (Probes). Senzorii activi se bazează pe traficul utilizatorilor, iar cei pasivi simulază un astfel de trafic (în absența acestuia).
- Ajustările fine ale temporizatoarelor și condițiilor de depistare a degradării sunt absente – algoritmul este fix.
- De asemenea, este disponibilă măsurarea lățimii de bandă utilizate în direcția de ieșire. Aceasta conferă DMVPN/PfR o flexibilitate suplimentară în gestionarea traficului.
- În acest context, unele mecanisme PfR, la depășirea metricilor, se bazează pe feedback-ul invers sub formă de mesaje speciale TCA (Threshold Crossing Alert), care trebuie să provină de la destinatarul traficului către sursă, ceea ce presupune că stările canalelor măsurate trebuie să fie cel puțin suficiente pentru a transmite astfel de mesaje TCA. Aceasta, în majoritatea cazurilor, nu reprezintă o problemă, dar evident nu poate fi garantată.
SD-WAN
- Pentru evaluarea standard a metricilor de stare a tunelului se folosește protocolul BFD în modul echo. Astfel, nu este necesară o retroacțiune specială sub forma mesajelor TCA sau similare – se respectă izolația domeniilor de eșec. De asemenea, nu este necesară prezența traficului utilizatorului pentru evaluarea stării tunelului.
- Există posibilitatea de a ajusta fin temporizatoarele BFD pentru a regla viteza de activare și sensibilitatea algoritmului la degradările canalului de comunicație de la câteva secunde la minute.

- În momentul redactării articolului, fiecare tunel prevede doar o singură sesiune BFD. Acest lucru creează potențial o granularitate mai mică la analiza stării tunelului. În realitate, aceasta poate deveni o limitare doar în cazul utilizării unei conexiuni WAN bazate pe MPLS L2/L3 VPN cu un SLA QoS convenit — dacă marcajul DSCP al traficului BFD (după encapsularea în IPSec/GRE) coincide cu coada de înaltă prioritate din rețeaua operatorului de telecomunicații, atunci aceasta poate afecta acuratețea și viteza de detectare a degradării pentru traficul de prioritate scăzută. Există totuși opțiunea de a modifica marcajul BFD implicit pentru a reduce riscul apariției unor astfel de situații. În versiunile viitoare ale software-ului Cisco SD-WAN se așteaptă apariția unor ajustări mai fine ale BFD, precum și posibilitatea de a lansa mai multe sesiuni BFD în cadrul unui singur tunel cu valori DSCP individuale (pentru aplicații diferite).
- BFD permite, de asemenea, evaluarea dimensiunii maxime a pachetului care poate fi transmis printr-un anumit tunel fără fragmentare. Aceasta permite SD-WAN să ajusteze dinamic astfel de parametrii precum MTU și TCP MSS Adjust, pentru a utiliza cât mai eficient lățimea de bandă disponibilă pe fiecare canal.
- În SD-WAN este disponibilă și opțiunea de sincronizare QoS cu operatorii de telecomunicații nu doar pe baza câmpului L3 DSCP, ci și pe baza valorilor L2 CoS, care pot fi formate automat în rețeaua filialei de către dispozitive specializate — de exemplu, telefoane IP.
Cum diferă capacitățile, metodele de determinare și aplicarea politicilor AppQ?
Politici DMVPN/PfR:
- Sunt definite pe routerele(-le) centrale ale filialei prin intermediul interfeței de linie de comandă CLI sau a șabloanelor de configurare CLI. Crearea șabloanelor CLI necesită pregătire și cunoștințe despre sintaxa politicilor.

- Definite globalmente fără posibilitatea de personalizare sau modificare, în funcție de cerințele diferitelor segmente de rețea.
- Generarea interactivă de politici în interfața grafică nu este prevăzută.
- Urmărirea modificărilor, moștenirea, crearea mai multor versiuni ale politicilor pentru comutarea rapidă nu sunt prevăzute.
- Se aplică automat pe routerele filialelor îndepărtate. În acest proces, se folosesc aceleași canale de comunicație ca pentru transferul datelor utilizatorilor. În absența unui canal de comunicație între filiala centrală și cea îndepărtată, distribuirea/modificarea politicilor nu este posibilă.
- Se aplică pe fiecare router și, când este necesar, modifică rezultatul protocoalelor de rutare standard, având o prioritate mai mare.
- Pentru cazurile în care toate canalele WAN ale filialei suferă pierderi semnificative de trafic, mecanismele de compensare nu sunt prevăzute..
Politici SD-WAN:
- Se definesc în interfața grafică vManage prin asistentul interactiv de șabloane.
- Suportă crearea mai multor politici, copiere, moștenire, comutare între politici în timp real.
- Suportă personalizarea individuală a politicilor pentru diferite segmente (filiale) ale rețelei.
- Se distribuie, folosind orice canal de semnal disponibil între controler și router și/sau vSmart – nu depind în mod direct de conectivitatea data-plane între routere. Totuși, este necesară conectivitatea IP între router și controlere.

- Pentru cazurile în care toate canalele disponibile ale filialei suferă pierderi semnificative de date, depășind pragurile admisibile pentru aplicațiile critice, se poate utiliza mecanisme suplimentare care cresc fiabilitatea transmiterii:
- FEC (Corectarea erorilor în avans) – folosește un algoritm special de codare redundantă. Atunci când se transmite trafic critic prin canale cu un procent semnificativ de pierderi, FEC poate fi activat automat și permite, dacă este necesar, recuperarea părții de date pierdute. În acest proces, se crește ușor lățimea de bandă utilizată, dar se îmbunătățește semnificativ fiabilitatea.

- Duplicarea fluxurilor de date. – în plus față de FEC, politica poate prevedea duplicarea automată a traficului pentru aplicațiile selectate în cazul unor pierderi și mai grave, care nu pot fi compensate prin FEC. În acest caz, datele selectate vor fi transmise prin toate tunelurile către filiala destinatară cu ulterior deduplicarea (eliminarea copiilor inutile ale pachetelor). Mecanismul crește semnificativ utilizarea canalelor, dar de asemenea îmbunătățește considerabil fiabilitatea transmitere.
- FEC (Corectarea erorilor în avans) – folosește un algoritm special de codare redundantă. Atunci când se transmite trafic critic prin canale cu un procent semnificativ de pierderi, FEC poate fi activat automat și permite, dacă este necesar, recuperarea părții de date pierdute. În acest proces, se crește ușor lățimea de bandă utilizată, dar se îmbunătățește semnificativ fiabilitatea.
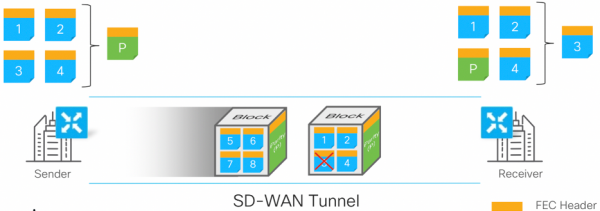
Funcționalitățile Cisco SD-WAN, fără echivalente directe în DMVPN/PfR
Arhitectura soluției Cisco SD-WAN permite în anumite cazuri obținerea unor funcționalități, implementarea cărora în cadrul DMVPN/PfR este fie extrem de dificultoasă, fie ineficientă din cauza eforturilor necesare, fie complet imposibilă. Să analizăm cele mai interesante dintre ele:
Ingineria traficului (TE)
TE include mecanisme care permit devierea traficului de la calea standard, formată de protocoalele de rutare. TE este adesea utilizată pentru a asigura disponibilitatea ridicată a serviciilor de rețea, datorită capacității de a muta rapid și/sau în prealabil traficul important pe un drum alternativ (neintersectant), cu scopul de a asigura o calitate mai bună a serviciului sau o viteză de recuperare mai rapidă în cazul unei defecțiuni pe drumul principal.
Dificultatea implementării TE constă în necesitatea de a calcula și rezerva (verifica) mai devreme o alternativă de rutare. În rețelele MPLS ale operatorilor de telecomunicații, această problemă este rezolvată prin utilizarea unor tehnologii precum MPLS Traffic Engineering, împreună cu extensiile protocolului IGP și protocolul RSVP. De asemenea, tehnologia Segment Routing câștigă din ce în ce mai multă popularitate în ultima vreme, fiind mai optimizată pentru configurarea și orchestriția centralizată. În rețelele WAN clasice, aceste tehnologii sunt, de regulă, absente sau reduse la utilizarea mecanismelor hop-by-hop, cum ar fi Policy-Based Routing (PBR), care pot devia traficul, dar o fac pe fiecare router în parte — fără a lua în considerare starea generală a rețelei sau rezultatul PBR în pașii anteriori sau ulteriori. Rezultatul aplicării acestor variante TE este dezamăgitor — MPLS TE, din cauza complexității sale de configurare și operare, este folosit, de regulă, doar în cele mai critice părți ale rețelei (nucleu), iar PBR este utilizat pe routere individuale, fără posibilitatea de a forma o politică PBR unică pe întreaga rețea. Este evident că aceasta se aplică și rețelelor bazate pe DMVPN.
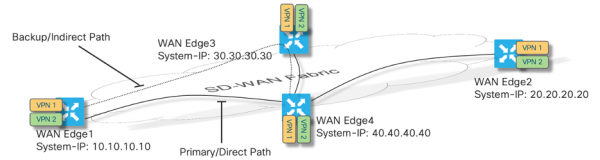
SD-WAN oferă în această privință o soluție mult mai elegantă, care nu este doar ușor de configurat, ci și semnificativ mai scalabilă. Acest lucru se datorează arhitecturilor utilizate în control-plane și policy-plane. Implementarea policy-plane în SD-WAN permite definirea centralizată a politicii TE — ce trafic este de interes? pentru ce VPN-uri? prin ce noduri/tuneluri este necesar sau, dimpotrivă, interzis să se formeze un traseu alternativ? În schimb, centralizarea gestionării control-plane pe baza controlerelor vSmart permite modificarea rezultatelor rutării, fără a apela la configurările dispozitivelor individuale — routerele văd acum doar rezultatul acelei logici care a fost formulată în interfața vManage și transmisă pentru aplicare pe vSmart.
Service-chaining (Catenarea de servicii)
Formarea lanțurilor de servicii este o sarcină și mai laborioasă în rutarea clasică decât mecanismul deja descris de Traffic Engineering. În acest caz, este necesar nu doar să fie creat un anumit traseu special pentru o aplicație de rețea specifică, ci și să se asigure posibilitatea de extragere a traficului din rețea pe anumite (sau pe toate) noduri ale rețelei SD-WAN pentru a fi procesat de o aplicație sau serviciu special (MPLS, Balansare, Cache, Inspecția traficului etc.). Este necesar, de asemenea, să existe posibilitatea de a controla starea acestor servicii externe, pentru a evita situații de black-holing, precum și mecanisme care să permită plasarea acestor servicii externe similare în diverse locații geo-geografice, având capacitatea rețelei de a alege automat nodul de serviciu cel mai optim pentru procesarea traficului dintr-un anumit filiar. În cazul Cisco SD-WAN, acest lucru este relativ simplu de realizat, creând o politică centralizată corespunzătoare, care să „lipiască” toate aspectele lanțului de servicii țintă într-un întreg unitar și să schimbe automat logica data-plane și control-plane doar acolo și atunci unde este necesar.
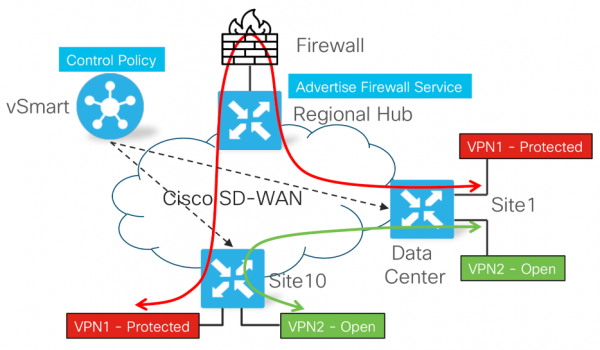
Capacitatea de a forma un proces de trafic geo-distribuit pentru tipuri de aplicații alese într-o anumită succesiune pe echipamente specializate (care nu au legătură cu rețeaua SD-WAN) reprezintă, probabil, cea mai clară demonstrație a avantajelor Cisco SD-WAN față de tehnologiile clasice și chiar față de unele soluții alternative SD-WAN ale altor producători.
Ce înseamnă în final?
Este evident că atât DMVPN (împreună sau fără Performance Routing), cât și Cisco SD-WAN abordază, în final, sarcini foarte asemănătoare în raport cu rețeaua WAN distribuită a organizației. Totuși, diferențele arhitecturale și funcționale semnificative ale tehnologiei Cisco SD-WAN ridică procesul de rezolvare a acestor sarcini la un nou nivel calitativ. Pentru a rezuma, putem sublinia următoarele diferențe semnificative între tehnologiile SD-WAN și DMVPN/PfR:
- DMVPN/PfR utilize tried-and-true technologies for building overlay VPN networks and share similarities with the more modern SD-WAN technology in the data plane, although there are some limitations, such as the necessity of static router configurations and a restricted choice of Hub-n-Spoke topologies. On the other hand, DMVPN/PfR offers certain functionalities that are not yet available within the framework of SD-WAN (specifically, per-application BFD).
- In terms of control-plane technology, they differ fundamentally. Given the centralized processing of signaling protocols, SD-WAN allows, among other things, to significantly narrow down failure domains and 'untie' the process of user traffic transmission from signaling interactions—temporary unavailability of controllers does not affect the ability to transmit user traffic. At the same time, temporary unavailability of any branch (including the central one) does not impact the ability of other branches to interact with each other and with controllers.
- The architecture for forming and applying traffic management policies in the case of SD-WAN also surpasses that in DMVPN/PfR—geo-redundancy is implemented far more effectively, there is no dependence on the Hub, and there are more capabilities for fine-tuning policies. The list of implemented traffic management scenarios is also considerably larger.
- The orchestration process of the solution is also significantly different. DMVPN assumes the existence of predefined parameters that must be reflected in the configuration in some way, which somewhat limits the solution's flexibility and the possibility of dynamic changes. In contrast, SD-WAN operates under the paradigm that at the initial moment of connection, the router 'knows nothing' about its controllers but knows 'who to ask'—this is sufficient not only for automatically establishing communication with the controllers but also for automatically forming a fully connected data-plane topology, which can then be flexibly configured/modified using policies.
- În ceea ce privește gestionarea centralizată, automatizarea și monitorizarea, SD-WAN depășește așteptările față de DMVPN/PfR, care sunt rezultatul evoluției tehnologiilor clasice și se bazează în mare măsură pe linia de comandă CLI și aplicațiile NMS bazate pe șabloane.
- În SD-WAN, comparativ cu DMVPN, cerințele de securitate au atins un nou nivel calitativ. Principiile de bază sunt - zero încredere, scalabilitate și autentificare în doi pași.
Aceste concluzii simple pot crea o impresie greșită că crearea unei rețele bazate pe DMVPN/PfR a pierdut astăzi din relevanță. Aceasta nu este complet adevărat. De exemplu, în cazurile în care rețeaua utilizează echipamente învechite și nu există posibilitatea de a le înlocui, DMVPN poate permite integrarea echipamentelor „vechi” și „noi” într-o rețea geo-distribuită unificată, cu numeroase beneficii menționate mai sus.
Pe de altă parte, trebuie să ne amintim că toate routerele Cisco actuale pentru mediul enterprise bazate pe IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) suportă astăzi orice mod de operare – atât rutare clasică, cât și DMVPN și SD-WAN – alegerea fiind determinată de nevoile curente și înțelegerea faptului că, în orice moment, pe același echipament se poate începe tranziția către o tehnologie mai avansată.
Sursa: habr.com
