

În acest articol, vom examina o serie de setări opționale, dar utile:
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- .
Acest articol este o continuare, vezi oVirt în 2 ore și .
Articole
- Setări suplimentare - Suntem aici
Setări suplimentare pentru manager
Pentru comoditatea utilizării, vom instala pachete suplimentare:
$ sudo yum install bash-completion vimPentru a activa completarea automată a comenzilor, bash-completion trebuie activat în bash.
Adăugarea unor nume DNS suplimentare
Acest lucru va fi necesar atunci când managerul trebuie să se conecteze printr-un nume alternativ (CNAME, alias sau pur și simplu un nume scurt fără sufix de domeniu). Din motive de securitate, managerul permite conectarea doar printr-o listă de nume autorizate.
Creăm fișierul de configurație:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-sso-setup.confusers.module.ts
SSO_ALTERNATE_ENGINE_FQDNS="ovirt.example.com some.alias.example.com ovirt"și repornim managerul:
$ sudo systemctl restart ovirt-engineConfigurarea autentificării prin AD
oVirt are o bază de utilizatori încorporată, dar suportă, de asemenea, furnizori LDAP externi, inclusiv AD.
Calea cea mai simplă pentru o configurație standard este să rulați asistentul și să reporniți managerul:
$ sudo yum install ovirt-engine-extension-aaa-ldap-setup
$ sudo ovirt-engine-extension-aaa-ldap-setup
$ sudo systemctl restart ovirt-engine
Exemplu de funcționare a asistentului
$ sudo ovirt-engine-extension-aaa-ldap-setup
Implementări LDAP disponibile:
…
3 — Active Directory
…
Vă rugăm să selectați: 3
Vă rugăm să introduceți numele domeniului Active Directory: example.com
Vă rugăm să selectați protocolul de utilizat (startTLS, ldaps, plain) [startTLS]:
Vă rugăm să selectați metoda de obținere a certificatului CA codificat PEM (Fișier, URL, Inline, Sistem, Nesecurizat): URL
URL:
Introduceți DN-ul utilizatorului de căutare (de exemplu uid=username,dc=example,dc=com sau lăsați gol pentru anonim): CN=oVirt-Engine,CN=Users,DC=example,DC=com
Introduceți parola utilizatorului de căutare: *parola*
[ INFO ] Încercare de conectare folosind 'CN=oVirt-Engine,CN=Users,DC=example,DC=com'
Veți utiliza Single Sign-On pentru Mașinile Virtuale (Da, Nu) [Yes]:
Vă rugăm să specificați numele profilului care va fi vizibil pentru utilizatori [example.com]:
Vă rugăm să furnizați acreditive pentru a testa fluxul de autentificare:
Introduceți numele de utilizator: someAnyUser
Introduceți parola utilizatorului:
…
[ INFO ] Secvența de autentificare a fost executată cu succes
…
Selectați secvența de test de executat (Finalizat, Abort, Autentificare, Căutare) [Finalizat]:
[ INFO ] Stadiu: Configurarea tranzacției
…
REZUMATUL CONFIGURĂRII
…
Utilizarea asistentului este potrivită pentru cele mai multe cazuri. Pentru configurații complexe, setările se fac manual. Consultați documentația oVirt, . După conectarea cu succes a Engine la AD, va apărea un profil suplimentar în fereastra de conectare, iar pe tab-ul Permisiuni Obiectele sistemului au capacitatea de a oferi permisiuni utilizatorilor și grupurilor AD. Este important de menționat că directorul extern de utilizatori și grupuri poate fi nu doar AD, ci și IPA, eDirectory și altele.
Multipath
În mediul de producție, sistemul de stocare trebuie să fie conectat la gazdă prin mai multe căi independente de I/O multiplu. De obicei, în CentOS (și, prin urmare, în oVirt) nu apar probleme în a construi multiple căi către dispozitiv (find_multipaths yes). Despre configurațiile suplimentare pentru FCoE este scris în . Merită să se acorde atenție recomandării producătorului SCSI — mulți recomandă utilizarea politicii round-robin, în timp ce, în mod implicit, în Enterprise Linux 7 se folosește service-time.
Pe exemplul 3PAR
și documentul EL este creat ca Host cu Generic-ALUA Persona 2, iar pentru acesta, în setările /etc/multipath.conf se introduc următoarele valori:
defaults {
           polling_interval      10
           user_friendly_names   no
           find_multipaths       yes
          }
devices {
          device {
                   vendor                   "3PARdata"
                   product                  "VV"
                   path_grouping_policy     group_by_prio
                   path_selector            "round-robin 0"
                   path_checker             tur
                   features                 "0"
                   hardware_handler         "1 alua"
                   prio                     alua
                   failback                 immediate
                   rr_weight                uniform
                   no_path_retry            18
                   rr_min_io_rq             1
                   detect_prio              yes
                   fast_io_fail_tmo         10
                   dev_loss_tmo             "infinity"
                 }
}
După aceea se dă comanda de repornire:
systemctl restart multipathd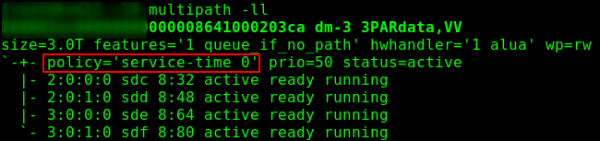
Fig. 1 — politica de I/O multiplu implicit.
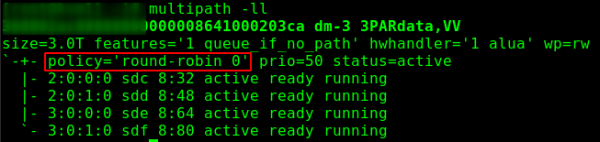
Fig. 2 — politica de I/O multiplu după aplicarea setărilor.
Configurarea managementului energiei
Permite, de exemplu, resetarea hardware a mașinii, dacă Engine nu poate obține un răspuns de la Gazdă pentru o perioadă prelungită. Este implementată prin Fence Agent (agenția de separare).
Compute -> Hosts -> HOST — Edit -> Power Management, apoi activați „Enable Power Management” și adăugați agentul — „Add Fence Agent” -> +.
Specificați tipul (de exemplu, pentru iLO5 trebuie să specificați ilo4), numele/adresa interfeței ipmi, precum și numele/parola utilizatorului. Este recomandat să creați un utilizator separat (de exemplu, oVirt-PM) și, în cazul iLO, să-i acordați privilegii:
- Autentificare
- Remote Console
- Virtual Power and Reset
- Virtual Media
- Configure iLO Settings
- Administer User Accounts
Nu întrebați de ce a fost ales astfel, a fost selectat prin experiență. Agentul de tip fencing în consolă necesită un set mai mic de permisiuni.
Atunci când configurați listele de control al accesului, trebuie să rețineți că agentul nu rulează pe engine, ci pe un „gazdă” «vecină» (așa-numitul Power Management Proxy), adică, dacă clusterul conține doar un singur nod, gestionarea energiei nu va funcționa. va.
Configurarea SSL
Informații complete oficiale se găsesc în , Anexa D: oVirt și SSL — Înlocuirea certificatului SSL/TLS pentru oVirt Engine.
Certificatul poate fi de la autoritatea noastră de certificare corporativă sau de la un centru de certificare comercial extern.
Notă importantă: certificatul este destinat conectării la manager, nu va afecta interacțiunea dintre Engine și noduri — acestea vor folosi certificate auto-semnatate emise de Engine.
Cerințe:
- certificatul emitentului în format PEM, cu toată secvența până la autoritatea de certificare rădăcină (de la emitentul subordinat la început până la cel rădăcină la sfârșit);
- certificatul pentru Apache, emis de autoritatea de certificare (de asemenea, completat cu întreaga secvență de certificate ale autorității de certificare);
- cheia privată pentru Apache, fără parolă.
Să presupunem că centrul nostru de certificare funcționează pe CentOS, se numește subca.example.com, iar solicitările, cheile și certificatele se află în directorul /etc/pki/tls/.
Facem copii de rezervă și creăm un director temporar:
$ sudo cp /etc/pki/ovirt-engine/keys/apache.key.nopass /etc/pki/ovirt-engine/keys/apache.key.nopass.`date +%F`
$ sudo cp /etc/pki/ovirt-engine/certs/apache.cer /etc/pki/ovirt-engine/certs/apache.cer.`date +%F`
$ sudo mkdir /opt/certs
$ sudo chown mgmt.mgmt /opt/certs
Descărcarea certificatelor, efectuați această acțiune de pe stația de lucru sau transferați-le printr-un alt mod convenabil:
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/cachain.pem mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/private/ovirt.key mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/certs/ovirt.crt mgmt@ovirt.example.com:/opt/certs
Ca rezultat, ar trebui să vedeți toate cele 3 fișiere:
$ ls /opt/certs
cachain.pem  ovirt.crt  ovirt.key
Instalarea certificatelor
Copiem fișierele și actualizăm listele de încredere:
$ sudo cp /opt/certs/cachain.pem /etc/pki/ca-trust/source/anchors
$ sudo update-ca-trust
$ sudo rm /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/cachain.pem /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/ovirt03.key /etc/pki/ovirt-engine/keys/apache.key.nopass
$ sudo cp /opt/certs/ovirt03.crt /etc/pki/ovirt-engine/certs/apache.cer
$ sudo systemctl restart httpd.service
Adăugați/actualizați fișierele de configurare:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-truststore.confENGINE_HTTPS_PKI_TRUST_STORE="/etc/pki/java/cacerts"
ENGINE_HTTPS_PKI_TRUST_STORE_PASSWORD=""$ sudo vim /etc/ovirt-engine/ovirt-websocket-proxy.conf.d/10-setup.confSSL_CERTIFICATE=\/etc\/pki\/ovirt-engine\/certs\/apache.cer
SSL_KEY=\/etc\/pki\/ovirt-engine\/keys\/apache.key.nopass$ sudo vim \/etc\/ovirt-imageio-proxy\/ovirt-imageio-proxy.conf# Key file for SSL connections
ssl_key_file = /etc/pki/ovirt-engine/keys/apache.key.nopass
# Certificate file for SSL connections
ssl_cert_file = /etc/pki/ovirt-engine/certs/apache.cerApoi, repornim toate serviciile afectate:
$ sudo systemctl restart ovirt-provider-ovn.service
$ sudo systemctl restart ovirt-imageio-proxy
$ sudo systemctl restart ovirt-websocket-proxy
$ sudo systemctl restart ovirt-engine.service
Gata! Este timpul să ne conectăm la manager și să verificăm că conexiunea este securizată cu un certificat SSL semnat.
Arhivare
Unde am fi fără ea! În această secțiune vom discuta despre arhivarea managerului; arhivarea VM-urilor este un subiect separat. Vom face copii de rezervă o dată pe zi și le vom salva pe NFS, de exemplu, pe aceeași sistem unde am plasat imaginile ISO — mynfs01.example.com:\/exports\/ovirt-backup. Nu este recomandat să stocăm arhivele pe aceeași mașină pe care rulează Engine.
Instalăm și activăm autofs:
$ sudo yum install autofs
$ sudo systemctl enable autofs
$ sudo systemctl start autofs
Creăm un script:
$ sudo vim \/etc\/cron.daily\/make.oVirt.backup.shusers.module.ts
#!/bin/bash

datetime=`date +"%F.%R"`
backupdir="/net/mynfs01.example.com/exports/ovirt-backup"
filename="$backupdir/`hostname --short`.`date +"%F.%R"`"
engine-backup --mode=backup --scope=all --file=$filename.data --log=$filename.log
#uncomment next line for autodelete files older 30 days
#find $backupdir -type f -mtime +30 -exec rm -f {} ;
Facem fișierul executabil:
$ sudo chmod a+x \/etc\/cron.daily\/make.oVirt.backup.shAcum, în fiecare noapte, vom obține o arhivă a setărilor managerului.
Interfața de management a gazdelor
— o interfață de administrare modernă pentru sistemele Linux. În acest caz, îndeplinește un rol similar cu interfața web a ESXi.
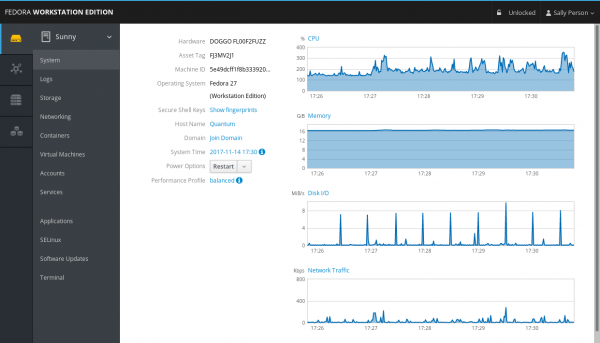
Fig. 3 — aspectul panoului.
Se instalează foarte simplu, sunt necesare pachetele cockpit și pluginul cockpit-ovirt-dashboard:
$ sudo yum install cockpit cockpit-ovirt-dashboard -yActivarea Cockpit:
$ sudo systemctl enable --now cockpit.socketConfigurarea firewall-ului:
sudo firewall-cmd --add-service=cockpit
sudo firewall-cmd --add-service=cockpit --permanent
Acum ne putem conecta la gazdă: https:\/[Host IP sau FQDN]:9090
VLAN-uri
Pentru mai multe informații despre rețele, ar merita să citim în . Opțiunile sunt multe, aici vom descrie conectarea rețelelor virtuale.
Pentru a conecta alte subrețele, acestea trebuie mai întâi descrise în configurație: Network -> Networks -> New, aici câmpul obligatoriu este doar denumirea; checkbox-ul VM Network, care permite mașinilor să utilizeze această rețea, este activat, iar pentru conectarea etichetei trebuie activat Enable VLAN tagging, să se scrie numărul VLAN și să se apese Ok.
Acum trebuie să mergem la gazdele Compute -> Hosts -> kvmNN -> Network Interfaces -> Setup Host Networks. Rețeaua adăugată din partea dreaptă Unassigned Logical Networks se va trasa în stânga în Assigned Logical Networks:
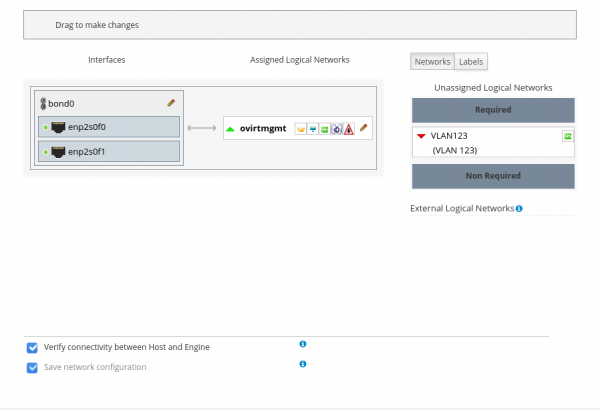
Fig. 4 — înainte de a adăuga rețeaua.
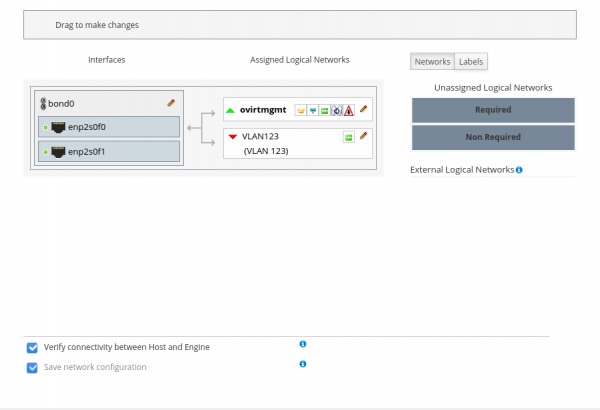
Fig. 5 — după ce a fost adăugată rețeaua.
Pentru a conecta în masă mai multe rețele la gazdă, este convenabil să atribuim etichete rețelelor atunci când le creăm și să adăugăm rețelele după etichete.
După crearea rețelei, gazdele vor trece în starea Non Operational, până când va fi finalizată adăugarea rețelei pe toate nodurile clusterului. Această comportare este cauzată de caracteristica Require All de pe tab-ul Cluster atunci când creați o nouă rețea. În cazul în care rețeaua nu este necesară pe toate nodurile clusterului, această caracteristică poate fi dezactivată, astfel rețeaua, când este adăugată gazdei, va apărea în secțiunea Non Required și se poate alege dacă să fie conectată la o gazdă specifică.
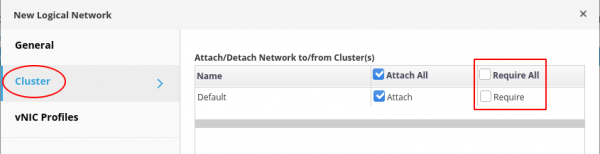
Fig. 6 — alegerea caracteristicii cerinței rețelei.
Specific pentru HPE
Majoritatea producătorilor dispun de instrumente care facilitează utilizarea produselor lor. De exemplu, HPE oferă AMS (Agentless Management Service, amsd pentru iLO5, hp-ams pentru iLO4) și SSA (Smart Storage Administrator, gestionarea controlerului de discuri) etc.
Conectarea la repozitoriul HPE
Importăm cheia și conectăm repozitoriu HPE:
$ sudo rpm --import https://downloads.linux.hpe.com/SDR/hpePublicKey2048_key1.pub
$ sudo vim /etc/yum.repos.d/mcp.repo
users.module.ts
[mcp]
name=Management Component Pack
baseurl=http://downloads.linux.hpe.com/repo/mcp/centos/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp

[spp]
name=Service Pack for ProLiant
baseurl=http://downloads.linux.hpe.com/SDR/repo/spp/RHEL/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp
Vizualizarea conținutului repozitoriului și a informațiilor despre pachet (informațional):
$ sudo yum --disablerepo="*" --enablerepo="mcp" list available
$ yum info amsd
Instalare și rulare:
$ sudo yum install amsd ssacli
$ sudo systemctl start amsd
Exemplu de funcționare a utilitatii pentru gestionarea controlerului de discuri
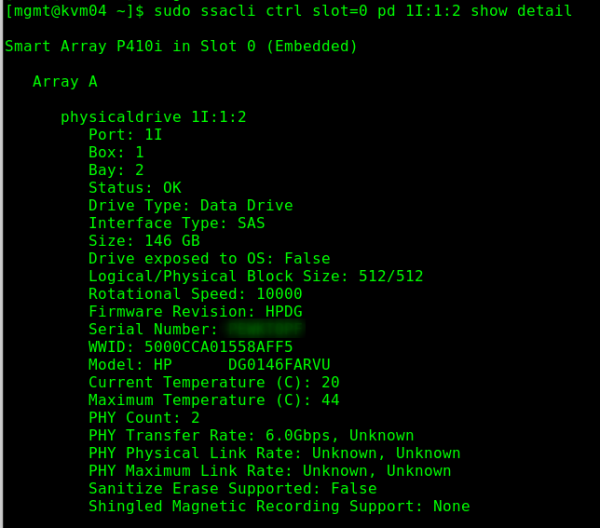
Asta e tot pentru acum. În articolele următoare, intenționez să discut despre câteva operațiuni de bază și aplicații. De exemplu, cum să creezi VDI în oVirt.
Sursa: habr.com
