

Ce trebuie să iei în considerare atunci când alegi un router VPN pentru o rețea distribuită? Și ce funcții ar trebui să aibă? Asta este ceea ce discutăm în recenzia noastră despre ZyWALL VPN1000.
Introducere
Până acum, majoritatea publicațiilor noastre s-au concentrat pe dispozitivele VPN destinate accesului la rețea din locații periferice. De exemplu, pentru conectarea diverselor filiale cu sediul central, accesul la rețea al unor companii mici autonome sau chiar al unor gospodării private. A venit momentul să discutăm despre un nod central pentru o rețea distribuită.
Este evident că nu poți construi o rețea modernă pentru o mare companie bazată doar pe dispozitive de clasă economică. Și organizarea unui serviciu cloud de furnizare de servicii pentru consumatori nu este posibilă în acest mod. Undeva trebuie să existe echipamente capabile să deservescă un număr mare de clienți simultan. De data aceasta, vom discuta despre un astfel de dispozitiv - Zyxel VPN1000.
Atât pentru participanții mari, cât și pentru cei mici în schimbul de rețea, putem distinge criterii prin care se evaluează adecvarea unui anumit dispozitiv pentru a rezolva o problemă.
Iată câteva dintre acestea:
- capacitățile tehnice și funcționale;
- managementul;
- securitatea;
- rezistența la eșec.
Este greu să evidențiezi ce este mai important și de ce poate fi renunțat. Este nevoie de toate. Dacă un dispozitiv nu îndeplinește cerințele pe vreun criteriu, aceasta poate conduce la probleme mai târziu.
Cu toate acestea, anumite caracteristici ale dispozitivelor destinate să asigure funcționarea nodurilor centrale și echipamentelor care funcționează în principal în periferie pot varia semnificativ.
Pentru nodul central, puterea de calcul devine prioritară — aceasta implică un sistem de răcire forțată și, prin urmare, zgomot din ventilator. Pentru dispozitivele periferice, care sunt de obicei amplasate în birouri și locuințe, zgomotul este o problemă inacceptabilă.
Un alt aspect interesant este distribuția porturilor. În cazul dispozitivelor periferice, este mai mult sau mai puțin clar cum vor fi utilizate și câți clienți vor fi conectați. De aceea, se poate stabili o divizare strictă a porturilor pe WAN, LAN, DMZ, se poate efectua o legare strictă la protocol etc. În nodul central, însă, nu există aceeași certitudine. De exemplu, s-a adăugat un nou segment de rețea care necesită conectare printr-o interfață proprie – cum să procedăm? Aici este nevoie de o soluție mai universală cu posibilitatea de configurare flexibilă a interfețelor.
Un detaliu important este saturația dispozitivului cu diverse funcții. Desigur, abordarea în care o unitate de echipament îndeplinește bine o singură sarcină are avantajele ei. Însă cea mai interesantă situație apare atunci când trebuie să facem un pas în stânga sau în dreapta. Desigur, se poate achiziționa un alt dispozitiv țintă pentru fiecare nouă sarcină. Și așa, până când se termină bugetul sau spațiul în rack.
În contrast, un set extins de funcții permite folosirea unui singur dispozitiv pentru a rezolva mai multe probleme. De exemplu, ZyWALL VPN1000 suportă mai multe tipuri de conexiuni prin VPN, inclusiv SSL și IPsec VPN, precum și conexiuni la distanță pentru angajați. Asta înseamnă că un singur dispozitiv rezolvă atât problemele conexiunilor între site-uri, cât și pe cele ale clienților. Dar există un „dar”. Pentru ca acest lucru să funcționeze, trebuie să existe un rezervor de performanță. De exemplu, în cazul ZyWALL VPN1000, nucleul hardware IPsec VPN asigură o performanță ridicată a tunelului VPN, iar echilibrarea/rezervele VPN cu algoritmii SHA‑2 și IKEv2 garantează o fiabilitate și o securitate ridicată pentru afaceri.
Mai jos sunt enumerate câteva funcții utile care acoperă una sau mai multe dintre direcțiile descrise anterior.
SD-WAN ofere o platformă pentru managementul cloud, beneficiind de avantajele managementului centralizat al comunicării între site-uri, cu posibilitatea de control și monitorizare de la distanță. ZyWALL VPN1000 suportă, de asemenea, modul de funcționare adecvat acolo unde sunt necesare funcții extinse de VPN.
Suport pentru platformele cloud pentru servicii critice. ZyWALL VPN1000 este certificat pentru utilizare cu Microsoft Azure și AWS. Utilizarea dispozitivelor testate anterior este preferabilă pentru organizațiile de orice nivel, mai ales dacă infrastructura IT utilizează o combinație de rețea locală și cloud.
Filtrarea conținutului întărește securitatea prin blocarea accesului la site-uri web malițioase sau nedorite. Previne descărcarea de malware de pe site-uri nesigure sau compromise. În cazul ZyWALL VPN1000, licența anuală pentru acest serviciu este deja inclusă în pachet.
Politici geoeconomice (Geo IP) permit monitorizarea traficului și analiza locației adreselor IP, refuzând accesul din regiuni inutile sau potențial periculoase. Licența anuală pentru acest serviciu este, de asemenea, inclusă în pachet la achiziționarea dispozitivului.
Gestionarea rețelei wireless în ZyWALL VPN1000 include un controler de rețea wireless, care permite gestionarea a până la 1032 de puncte de acces dintr-o interfață centralizată. Companiile pot desfășura sau extinde rețeaua wireless gestionată cu eforturi minime. Este demn de menționat că cifra 1032 este într-adevăr mare. Pe seama că la un punct de acces se pot conecta până la 10 utilizatori, obținem o cifră destul de impresionantă.
Balansarea și rezervarea. Seria VPN suportă balansarea încărcăturii și rezervarea pe mai multe interfețe externe. Astfel, se pot conecta mai multe canale de la mai mulți furnizori, protejându-se astfel de problemele de conectivitate.
Capacitatea de rezervare a dispozitivului (Device HA) pentru conexiune neîntreruptă, chiar și atunci când unul dintre dispozitive iese din funcțiune. Fără aceasta, este greu de realizat o operare 24/7 cu un timp de nefuncționare minim.
Zyxel Device HA Pro funcționează în modul activ/passiv, pentru care nu este necesară o procedură complexă de configurare. Acest lucru permite scăderea pragului de intrare și utilizarea imediată a rezervării. Spre deosebire de activ/activ, când administratorul de sistem trebuie să urmeze o pregătire suplimentară, să fie capabil să configureze rutarea dinamică, să înțeleagă ce sunt pachetele asimetrice etc. – configurarea modului activ/passiv funcționează considerabil mai simplu și necesită mai puțin timp.
Când folosiți dispozitivul Zyxel HA Pro, dispozitivele schimbă semnale heartbeat printr-un port dedicat. Porturile dispozitivului activ și pasiv sunt heartbeat conectate prin cablu Ethernet. Dispozitivul pasiv sincronizează complet informațiile cu dispozitivul activ. În special, toate sesiunile, tunelurile și conturile de utilizatori sunt sincronizate între dispozitive. În plus, dispozitivul pasiv păstrează o copie de rezervă a fișierului de configurare în cazul în care dispozitivul activ eșuează. Astfel, în caz de defecțiune a dispozitivului principal, transferul se realizează fără întreruperi.
Este de remarcat că în sistemele active/active încă trebuie rezervate 20-25% din resursele sistemului pentru comutarea în caz de eșecuri. În cazul în activ/passiv care un dispozitiv este complet în rezervă și este gata să gestioneze imediat traficul de rețea și să mențină buna funcționare a rețelei.
Pe scurt: „Folosind dispozitivul Zyxel HA Pro și având un canal de rezervă, afacerea este protejată atât împotriva pierderii conexiunii din cauza furnizorului, cât și împotriva problemelor cauzate de defectarea routerului.
Rezumând cele spuse anterior
Pentru nodul central al rețelei distribuite, este mai bine să folosiți un dispozitiv cu un anumit număr de porturi (interfețe de conectare) disponibile. Este de dorit să aveți interfețe RJ45 pentru simplitate și costuri reduse, dar și SFP pentru a alege între o conexiune pe fibră optică și un cablu de cupru.
Acest dispozitiv ar trebui să fie:
- performant, adaptat la fluctuații mari de sarcină;
- cu o interfață de operare intuitivă;
- cu un set bogat, dar nu excesiv de funcții încorporate, inclusiv în ceea ce privește securitatea;
- cu posibilitatea de a construi scheme de redundanță — duplicarea canalelor și a dispozitivelor;
- susținând gestionarea, pentru a controla întreaga infrastructură ramificată, formând un nod central și dispozitive periferice, dintr-un singur punct;
- ca o „cireașă de pe tort” — suport pentru tendințele moderne, cum ar fi integrarea cu resursele cloud, și așa mai departe.
ZyWALL VPN1000 ca nod central al rețelei
La prima vedere, se observă că Zyxel nu a economisit pe porturi în ZyWALL VPN1000.
Avem:
12 porturi RJ‑45 (GBE) configurabile;
2 porturi SFP (GBE) configurabile;
2 porturi USB 3.0 cu suport pentru modemuri 3G/4G.
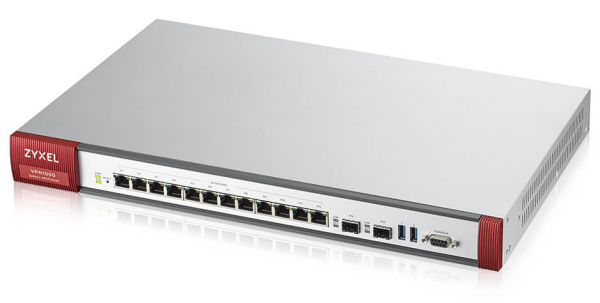
Figura 1. Aspectul general al ZyWALL VPN1000.
Este important de menționat de la început că dispozitivul nu este pentru birouri de acasă, în primul rând din cauza ventilatoarelor puternice. Aici sunt patru la număr.
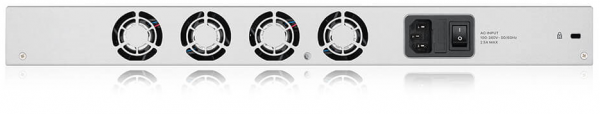
Figura 2. Panoul din spate al ZyWALL VPN1000.
Să vedem cum arată interfața.
Trebuie să ne atragă atenția un aspect important. Există foarte multe funcții, iar o descriere detaliată în cadrul unui singur articol nu va fi posibilă. Dar un lucru bun la produsele Zyxel este că există o documentație foarte detaliată, mai ales un manual de utilizare (administrare). Așadar, pentru a avea o idee despre bogăția funcțiilor, să trecem rapid prin tab-uri.
Din default, portul 1 și portul 2 sunt dedicate WAN. Începând cu portul al treilea, sunt interfețele pentru rețeaua locală.
Portul 3 cu IP-ul implicit 192.168.1.1 este perfect pentru conectare.
Conectăm cablul patch, accesăm adresa și putem observa fereastra de înregistrare a utilizatorului în interfața web.
Notă. Pentru management, se poate utiliza sistemul cloud de management SD-WAN.
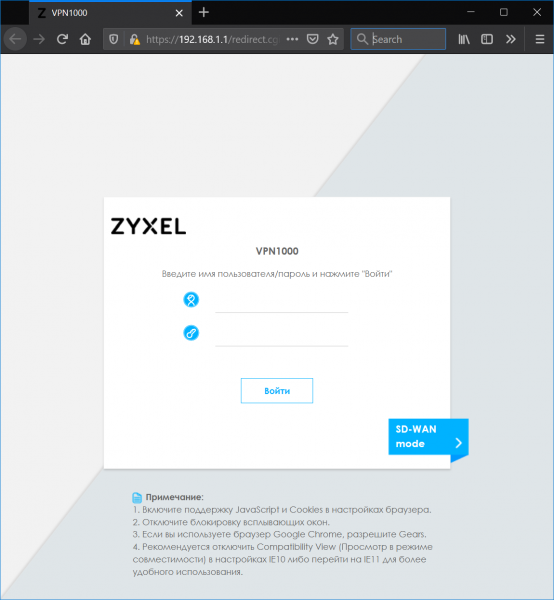
Figura 3. Fereastra de introducere a numelui de utilizator și a parolei
Parcurgem procedura de introducere a numelui de utilizator și a parolei și obținem pe ecran fereastra Dashboard. Așa cum este de așteptat pentru un Dashboard—maximum de informații utile pe fiecare inch de spațiu pe ecran.
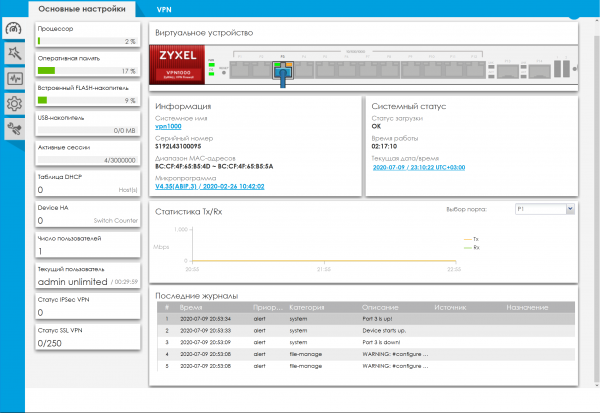
Figura 4. ZyWALL VPN1000 — Dashboard.
Tab-ul "Configurare rapidă" (Wizards)
Există două asistențe în interfață: pentru configurarea WAN și pentru configurarea VPN. De fapt, asistenții sunt o idee bună, permițând realizarea setărilor standard, chiar și fără experiență în utilizarea dispozitivului. Iar pentru cei care doresc mai mult, așa cum s-a menționat mai sus—există documentație detaliată.
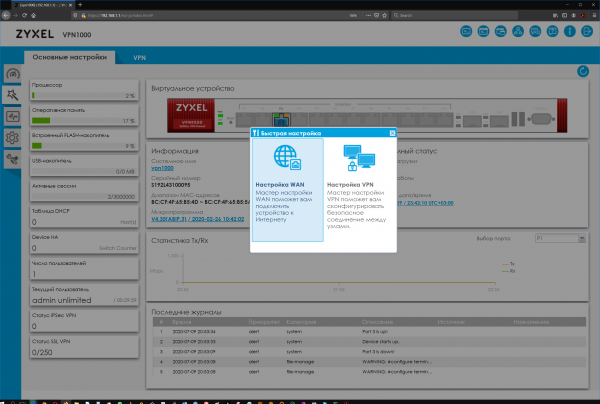
Figura 5. Tab-ul "Configurare rapidă."
Tab-ul Monitorizare
Se pare că inginerii de la Zyxel au decis să acționeze după principiu: monitorizăm tot ce se poate. Desigur, pentru un dispozitiv care funcționează ca nod central, controlul total nu va strica.
Chiar și prin desfășurarea tuturor punctelor de pe panoul lateral, devine evident bogăția opțiunilor.
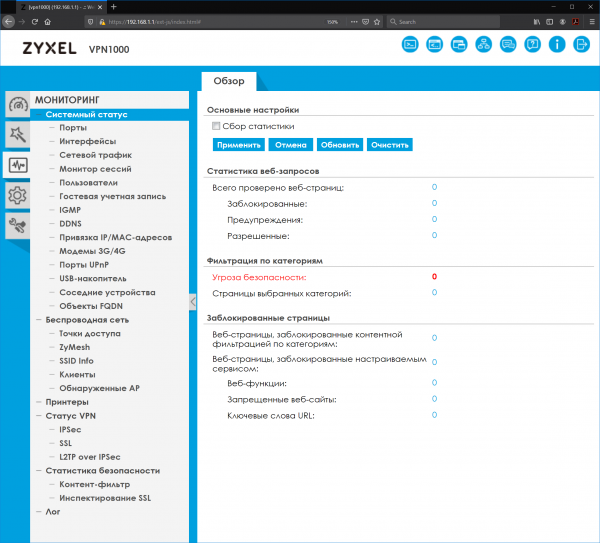
Figura 6. Tab-ul Monitorizare cu subpuncte desfășurate.
Tab-ul Configurare
Aici bogăția funcțiilor este și mai evidentă.
De exemplu, gestionarea porturilor dispozitivului este îngrijit realizată.
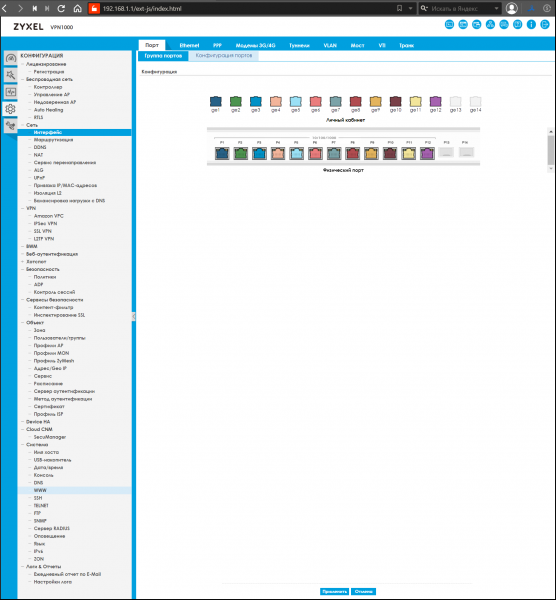
Figura 7. Tab-ul Configurare cu subpuncte desfășurate.
Tab-ul Întreținere
Conține subsecțiuni pentru actualizarea firmware-ului, diagnosticare, vizualizarea regulilor de rutare și încheierea sesiunii.
Aceste funcții sunt de natură auxiliară și sunt prezente, într-o formă sau alta, în aproape fiecare dispozitiv de rețea.
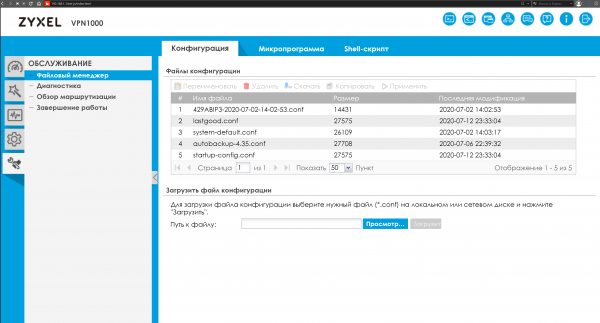
Figura 8. Tab-ul Mentenanță cu subpunctele desfășurate.
Caracteristici comparative
Revizuirea noastră ar fi incompletă fără o comparație cu alte alternative.
Mai jos este prezentată o tabelă cu alternativele cele mai apropiate de ZyWALL VPN1000 și lista de funcții pentru comparare.
Tabelul 1. Comparația ZyWALL VPN1000 cu alternativele.
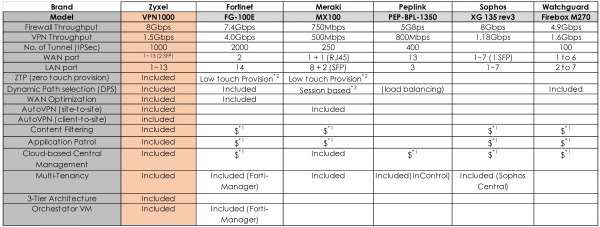
Explicații pentru tabelul 1:
*1: Necesită licență
* 2: Low Touch Provision: administratorul trebuie mai întâi să configureze dispozitivul local, înainte de ZTP.
* 3: bazat pe sesiune: DPS va fi aplicat doar la o sesiune nouă; acesta nu va afecta sesiunea curentă.
După cum vedem, în anumite aspecte, alternativele ajung din urmă eroul recenziei noastre, de exemplu, Fortinet FG‑100E are de asemenea optimizare WAN integrată, iar Meraki MX100 dispune de funcția AutoVPN (site-to-site), dar în general, din punct de vedere al setului global de funcții, ZyWALL VPN1000 este cu adevărat lider.
Recomandări pentru alegerea dispozitivelor pentru nodul central (nu doar Zyxel)
Atunci când alegem dispozitive pentru organizarea nodului central al unei rețele ramificate cu numeroase filiale, ar trebui să ne orientăm pe baza unei serii de parametri: capabilități tehnice, ușurința de gestionare, asigurarea securității și a redundanței.
O gamă largă de funcții, un număr mare de porturi fizice cu opțiuni de configurare flexibilă: WAN, LAN, DMZ și disponibilitatea altor funcții plăcute, precum controlerul pentru punctele de acces, permit rezolvarea rapidă a multor sarcini.
De asemenea, un rol important îl joacă existența documentației și a unei interfețe de gestionare prietenoase.
Dispuneți de lucruri aparent simple, nu este atât de greu să creați infrastructuri de rețea care să cuprindă diverse site-uri și locații, iar utilizarea norului SD-WAN permite realizarea acestora într-un mod cât mai flexibil și sigur.
Linkuri utile
Sursa: habr.com
