

Diverse aspects of DNS operation have already been repeatedly addressed by the author in a number of published posts on the blog. In this context, the main focus has always been on enhancing the security of this key Internet service.
Until recently, despite the evident vulnerabilities of DNS traffic, which still is mostly transmitted in plain text, the process , despite the existence of various technologies such as DNSSEC/DANE, DNScrypt, DNS-over-TLS, and DNS-over-HTTPS, has stalled. While server-side solutions, some of which have been available for quite some time, are widely known and accessible, their support on the client software side leaves much to be desired.
Fortunately, the situation is changing. In particular, the developers of the popular browser Firefox have announced plans to include by default support for (DoH) soon. This should help protect user DNS traffic from the aforementioned threats, but could potentially introduce new ones.
1. DNS-over-HTTPS Issues
At first glance, the burgeoning mass adoption of DNS-over-HTTPS in Internet software elicits only positive reactions. However, the devil, as they say, is in the details.
The first issue that limits the widespread application of DoH is its focus solely on web traffic. Indeed, the HTTP protocol and its current version HTTP/2, on which DoH is based, are foundational to the WWW. But the Internet is not just the web. Numerous popular services exist, such as email, various messaging systems, file transfer systems, multimedia streaming, and others that do not use HTTP. Thus, despite many perceiving DoH as a panacea, it turns out to be inapplicable without additional (and unnecessary) efforts for anything beyond browser technologies. Speaking of which, DNS-over-TLS seems to be a much more worthy candidate for this role, as it encapsulates standard DNS traffic within the secure standard TLS protocol.
O a doua problemă, care este posibil mult mai semnificativă decât prima, este renunțarea efectivă la descentralizarea inerentă DNS by design în favoarea utilizării unui singur server DoH, specificat în setările browserului. În special, Mozilla propune utilizarea serviciului de la Cloudflare. Un astfel de serviciu a fost lansat și de alte personalități notabile din Internet, în special Google. Astfel, implementarea DNS-over-HTTPS în forma în care este propusă acum, doar crește dependența utilizatorilor finali de cele mai mari servicii. Nu este un secret că informațiile pe care analiza cererilor DNS le poate oferi pot aduna și mai multe date despre utilizator, precum și să crească precizia și relevanța acestora.
În acest sens, autorul a fost și rămâne un susținător al implementării pe scară largă nu a DNS-over-HTTPS, ci a DNS-over-TLS împreună cu DNSSEC/DANE ca un mijloc universal, sigur și care nu contribuie la o și mai mare centralizare a Internetului pentru asigurarea securității traficului DNS. Din păcate, nu ne putem aștepta la o implementare rapidă a suportului masiv pentru alternativele DoH în software-ul client din motive bine cunoscute, iar această sarcină revine deocamdată entuziaștilor tehnologiilor sigure.
Dar, având în vedere că acum obținem DoH, de ce să nu-l folosim, după ce ne-am îndepărtat de urmărirea potențială din partea corporațiilor prin intermediul serverelor lor, optând pentru propriul nostru server DNS-over-HTTPS?
2. Protocolul DNS-over-HTTPS
Dacă privim standardul care descrie protocolul DNS-over-HTTPS, putem observa că acesta reprezintă, în esență, o API web care permite încapsularea unui pachet standard DNS în protocolul HTTP/2. Aceasta se realizează prin intermediul unor antete HTTP speciale, precum și prin conversia formatului binar al datelor DNS transmise (vezi. și documentele ulterioare) într-o formă care permite transmiterea și primirea acestora, precum și gestionarea metadatelor necesare.
Conform standardului, este acceptat doar HTTP/2 și o conexiune securizată TLS.
Trimiterea unei cereri DNS se poate face prin metodele standard GET și POST. În primul caz, cererea este transformată într-un șir codificat base64URL, iar în al doilea — prin corpul cererii POST în formă binară. În acest proces, în cadrul cererii și răspunsului DNS se utilizează un tip special de date MIME. application/dns-message.
root@eprove:~ # curl -H 'accept: application/dns-message' 'https://my.domaint/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE' -v
*   Trying 2001:100:200:300::400:443...
* TCP_NODELAY set
* Connected to eprove.net (2001:100:200:300::400) port 443 (#0)
* ALPN, offering h2
* ALPN, offering http/1.1
* successfully set certificate verify locations:
*   CAfile: /usr/local/share/certs/ca-root-nss.crt
  CApath: none
* TLSv1.3 (OUT), TLS handshake, Client hello (1):
* TLSv1.3 (IN), TLS handshake, Server hello (2):
* TLSv1.3 (IN), TLS handshake, Encrypted Extensions (8):
* TLSv1.3 (IN), TLS handshake, Certificate (11):
* TLSv1.3 (IN), TLS handshake, CERT verify (15):
* TLSv1.3 (IN), TLS handshake, Finished (20):
* TLSv1.3 (OUT), TLS change cipher, Change cipher spec (1):
* TLSv1.3 (OUT), TLS handshake, Finished (20):
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384
* ALPN, server accepted to use h2
* Server certificate:
*  subject: CN=my.domain
*  start date: Jul 22 00:07:13 2019 GMT
*  expire date: Oct 20 00:07:13 2019 GMT
*  subjectAltName: host "my.domain" matched cert's "my.domain"
*  issuer: C=US; O=Let's Encrypt; CN=Let's Encrypt Authority X3
*  SSL certificate verify ok.
* Using HTTP2, server supports multi-use
* Connection state changed (HTTP/2 confirmed)
* Copying HTTP/2 data in stream buffer to connection buffer after upgrade: len=0
* Using Stream ID: 1 (easy handle 0x801441000)
> GET /dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE HTTP/2
> Host: eprove.net
> User-Agent: curl/7.65.3
> accept: application/dns-message
>
* TLSv1.3 (IN), TLS handshake, Newsession Ticket (4):
* Connection state changed (MAX_CONCURRENT_STREAMS == 100)!
< HTTP/2 200
< server: h2o/2.3.0-beta2
< content-type: application/dns-message
< cache-control: max-age=86274
< date: Thu, 12 Sep 2019 13:07:25 GMT
< strict-transport-security: max-age=15768000; includeSubDomains; preload
< content-length: 45
<
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
* Failed writing body (0 != 45)
* stopped the pause stream!
* Connection #0 to host eprove.net left intact
De asemenea, acordați atenție antetului cache-control: în răspunsul serverului web. Parametrul max-age conține valoarea TTL pentru înregistrarea DNS returnată (sau valoarea minimă, dacă este returnat un set).
Având în vedere cele de mai sus, funcționarea serverului DoH constă din mai multe etape.
- Primirea unei cereri HTTP. Dacă este GET, atunci decodificați pachetul din codificarea base64URL.
- Trimiteți acest pachet la serverul DNS.
- Primirea unui răspuns de la serverul DNS
- Căutați valoarea minimă TTL în înregistrările primite.
- Revocarea răspunsului către client prin HTTP.
3. Serverul dumneavoastră DNS-over-HTTPS
Cea mai simplă, rapidă și eficientă modalitate de a lansa propriul server DNS-over-HTTPS este utilizarea unui server web HTTP/2 , despre care autorul a mai scris succint (vezi „«).
Există multe motive pentru a alege acest lucru, inclusiv faptul că întregul cod al propriului server DoH poate fi implementat complet folosind interpretorul integrat în H2O . Pe lângă bibliotecile standard, pentru a interacționa cu serverul DNS, este necesară biblioteca (mrbgem) Socket, care, din fericire, este deja inclusă în versiunea de dezvoltare H2O 2.3.0-beta2. în porturile FreeBSD. Totuși, nu este greu să o adaugi și într-o versiune anterioară clonând repository-ul. în directorul /deps înainte de compilare.
root@beta:~ # uname -v
FreeBSD 12.0-RELEASE-p10 GENERIC
root@beta:~ # cd /usr/ports/www/h2o
root@beta:/usr/ports/www/h2o # make extract
===> Licența MIT BSD2CLAUSE acceptată de utilizator
===> h2o-2.2.6 depinde de fișier: /usr/local/sbin/pkg - găsit
===> Descărcând toate fișierele necesare de h2o-2.2.6 pentru construire
===> Extracție pentru h2o-2.2.6.
=> Verificare SHA256 OK pentru h2o-h2o-v2.2.6_GH0.tar.gz.
===> h2o-2.2.6 depinde de fișier: /usr/local/bin/ruby26 - găsit
root@beta:/usr/ports/www/h2o # cd work/h2o-2.2.6/deps/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # git clone https://github.com/iij/mruby-socket.git
Clonare în „mruby-socket”...
remote: Enumerating objects: 385, done.
remote: Total 385 (delta 0), reused 0 (delta 0), pack-reused 385
Obținere obiecte: 100% (385/385), 98.02 KiB | 647.00 KiB/s, gata.
Determinare modificări: 100% (208/208), gata.
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # ll
total 181
drwxr-xr-x   9 root  wheel  18 12 aug.  16:09 brotli/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 cloexec/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 golombset/
drwxr-xr-x   4 root  wheel  35 12 aug.  16:09 klib/
drwxr-xr-x   2 root  wheel   5 12 aug.  16:09 libgkc/
drwxr-xr-x   4 root  wheel  26 12 aug.  16:09 libyrmcds/
drwxr-xr-x  13 root  wheel  32 12 aug.  16:09 mruby/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-digest/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-dir/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-env/
drwxr-xr-x   4 root  wheel   9 12 aug.  16:09 mruby-errno/
drwxr-xr-x   5 root  wheel  14 12 aug.  16:09 mruby-file-stat/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-iijson/
drwxr-xr-x   5 root  wheel  11 12 aug.  16:09 mruby-input-stream/
drwxr-xr-x   6 root  wheel  11 12 aug.  16:09 mruby-io/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-onig-regexp/
drwxr-xr-x   4 root  wheel  10 12 aug.  16:09 mruby-pack/
drwxr-xr-x   5 root  wheel  10 12 aug.  16:09 mruby-require/
drwxr-xr-x   6 root  wheel  10 12 sep. 16:10 mruby-socket/
drwxr-xr-x   2 root  wheel   9 12 aug.  16:09 neverbleed/
drwxr-xr-x   2 root  wheel  13 12 aug.  16:09 picohttpparser/
drwxr-xr-x   2 root  wheel   4 12 aug.  16:09 picotest/
drwxr-xr-x   9 root  wheel  16 12 aug.  16:09 picotls/
drwxr-xr-x   4 root  wheel   8 12 aug.  16:09 ssl-conservatory/
drwxr-xr-x   8 root  wheel  18 12 aug.  16:09 yaml/
drwxr-xr-x   2 root  wheel   8 12 aug.  16:09 yoml/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # cd ../../../
root@beta:/usr/ports/www/h2o # make install clean
...
Configurarea serverului web este, în general, standard.
root@beta:\/usr\/ports\/www\/h2o #  cd \/usr\/local\/etc\/h2o\/
root@beta:\/usr\/local\/etc\/h2o # cat h2o.conf
# acest exemplu de configurare îți oferă o idee despre cum poate fi utilizat h2o
# și o configurație de înaltă securitate pentru TLS și antetele HTTP
# vezi https:\/\/h2o.examp1e.net\/ pentru documentație detaliată
# și h2o --help pentru opțiuni și setări în linia de comandă

# v.20180207 (c)2018 de Max Kostikov http:\/\/kostikov.co e-mail: max@kostikov.co

user: www
pid-file: \/var\/run\/h2o.pid
access-log:
    path: \/var\/log\/h2o\/h2o-access.log
    format: "%h %v %l %u %t "%r" %s %b "%{Referer}i" "%{User-agent}i""
error-log: \/var\/log\/h2o\/h2o-error.log

expires: off
compress: on
file.dirlisting: off
file.send-compressed: on

file.index: [ 'index.html', 'index.php' ]

listen:
    port: 80
listen:
    port: 443
    ssl:
        cipher-suite: ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS
        cipher-preference: server
        dh-file: \/etc\/ssl\/dhparams.pem
        certificate-file: \/usr\/local\/etc\/letsencrypt\/live\/eprove.net\/fullchain.pem
        key-file: \/usr\/local\/etc\/letsencrypt\/live\/my.domain\/privkey.pem

hosts:
    "*.my.domain":
        paths: &go_tls
            "\/":
                redirect:
                    status: 301
                    url: https:\/\/my.domain\/
    "my.domain:80":
        paths: *go_tls
    "my.domain:443":
        header.add: "Strict-Transport-Security: max-age=15768000; includeSubDomains; preload"
        paths:
            "\/dns-query":
               mruby.handler-file: \/usr\/local\/etc\/h2o\/h2odoh.rb
Excepția este doar handlerul URL /dns-query de care se ocupă, de fapt, serverul nostru DNS-over-HTTPS, scris în mruby și apelat prin opțiunea handlerului mruby.handler-file.
root@beta:/usr/local/etc/h2o # cat h2odoh.rb
# H2O HTTP/2 server ca serviciu DNS-over-HTTP
# v.20190908 (c)2018-2019 Max Kostikov https://kostikov.co e-mail: max@kostikov.co

proc {|env|
    if env['HTTP_ACCEPT'] == "application/dns-message"
        case env['REQUEST_METHOD']
            when "GET"
                req = env['QUERY_STRING'].gsub(/^dns=/,'')
                # decodare base64URL
                req = req.tr("-_", "+/")
                if !req.end_with?("=") && req.length % 4 != 0
                    req = req.ljust((req.length + 3) & ~3, "=")
                end
                req = req.unpack1("m")
            when "POST"
                req = env['rack.input'].read
            else
                req = ""
        end
        if req.empty?
            [400, { 'content-type' => 'text/plain' }, [ "Cerere Greșită" ]]
        else
            # --- interogare server DNS
            sock = UDPSocket.new
            sock.connect("localhost", 53)
            sock.send(req, 0)
            str = sock.recv(4096)
            sock.close
            # --- găsește cel mai mic TTL în răspuns
            nans = str[6, 2].unpack1('n') # numărul de răspunsuri
            if nans > 0 # fără eșec DNS
                shift = 12
                ttl = 0
                while nans > 0
                    # procesare compresiune nume de domeniu
                    if str[shift].unpack1("C")  curttl
                        ttl = curttl
                    end
                    nans -= 1
                 end
                 cc = 'max-age=' + ttl.to_s
            else
                 cc = 'no-cache'
            end
            [200, { 'content-type' => 'application/dns-message', 'content-length' => str.size, 'cache-control' => cc }, [ str ] ]
        end
    else
        [415, { 'content-type' => 'text/plain' }, [ "Tip Media Nedisponibil" ]]
    end
}
Rețineți că gestionarea pachetelor DNS este responsabilitatea serverului local de cache, în acest caz din livrarea standard FreeBSD. Din punct de vedere al securității, acesta este o soluție optimă. Totuși, nimic nu împiedică înlocuirea localhost cu adresa altui DNS pe care doriți să îl folosiți.
root@beta:/usr/local/etc/h2o # local-unbound verison
usage:  local-unbound [options]
        pornește demonul unbound ca rezolvator DNS.
-h      acest ajutor
-c fișier fișier de configurare de citit în loc de /var/unbound/unbound.conf
        formatul fișierului este descris în unbound.conf(5).
-d      nu se deschide în fundal.
-p      nu se creează un fișier pid.
-v      detaliat (mai multe ori pentru a crește detaliile)
Versiune 1.8.1
librării legate: mini-event intern (folosește select), OpenSSL 1.1.1a-freebsd  20 nov 2018
module legate: dns64 respip validator iterator
Licențiat BSD, consultați LICENȚA în pachetul sursă pentru detalii.
Raportați erorile la unbound-bugs@nlnetlabs.nl
root@eprove:/usr/local/etc/h2o # sockstat -46 | grep unbound
unbound  local-unbo 69749 3  udp6   ::1:53                *:*
unbound  local-unbo 69749 4  tcp6   ::1:53                *:*
unbound  local-unbo 69749 5  udp4   127.0.0.1:53          *:*
unbound  local-unbo 69749 6  tcp4   127.0.0.1:53          *:*
Rămâne să reporniți H2O și să vedeți ce a rezultat din asta.
root@beta: /usr/local/etc/h2o # service h2o restart
Oprirea h2o.
Așteptând PIDS: 69871.
Pornind h2o.
start_server (pid:70532) începe acum...
4. Testare
Așadar, să verificăm rezultatele trimițând din nou o cerere de test și observând traficul de rețea cu ajutorul utilitarului tcpdump.
root@beta/usr/local/etc/h2o # curl -H 'accept: application/dns-message' 'https://my.domain/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE'
Atenție: Ieșirea binară poate strica terminalul dumneavoastră. Folosiți "--output -" pentru a spune
Atenție: curl să o afișeze în terminalul dumneavoastră totuși, sau luați în considerare "--output
Atenție: " pentru a salva într-un fișier.
...
root@beta:~ # tcpdump -n -i lo0 udp port 53 -xx -XX -vv
tcpdump: ascultând pe lo0, tip legătură NULL (BSD loopback), dimensiunea capturii 262144 bytes
16:32:40.420831 IP (tos 0x0, ttl 64, id 37575, offset 0, flags [none], proto UDP (17), length 57, cksum prost 0 (->e9ea)!)
    127.0.0.1.21070 > 127.0.0.1.53: [cksums UDP proaste 0xfe38 -> 0x33e3!] 43981+ A? example.com. (29)
        0x0000:  0200 0000 4500 0039 92c7 0000 4011 0000  ....E..9....@...
        0x0010:  7f00 0001 7f00 0001 524e 0035 0025 fe38  ........RN.5.%.8
        0x0020:  abcd 0100 0001 0000 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01         mple.com.....
16:32:40.796507 IP (tos 0x0, ttl 64, id 37590, offset 0, flags [none], proto UDP (17), length 73, cksum prost 0 (->e9cb)!)
    127.0.0.1.53 > 127.0.0.1.21070: [cksums UDP proaste 0xfe48 -> 0x43fa!] 43981 q: A? example.com. 1/0/0 example.com. A 93.184.216.34 (45)
        0x0000:  0200 0000 4500 0049 92d6 0000 4011 0000  ....E..I....@...
        0x0010:  7f00 0001 7f00 0001 0035 524e 0035 fe48  .........5RN.5.H
        0x0020:  abcd 8180 0001 0001 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01c0 0c00  mple.com........
        0x0040:  0100 0100 0151 8000 045d b8d8 22         .....Q...].."
^C
2 pachete capturate
23 pachete primite de filtru
0 pachete pierdute de kernel
În ieșire se poate vedea cum cererea pentru rezolvarea adresei example.com a fost primită și procesată cu succes de serverul DNS.
Acum rămâne să activăm serverul nostru în browserul Firefox. Pentru aceasta, pe pagina de configurare, trebuie să modificăm câteva setări about:config.
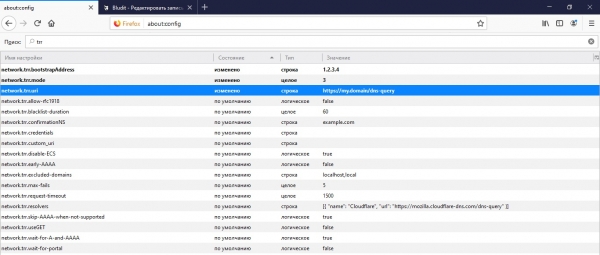
În primul rând, aceasta este adresa API-ului nostru pe care browserul o va folosi pentru a solicita informații DNS în network.trr.uri. De asemenea, se recomandă să specificați IP-ul domeniului din această URL pentru o rezolvare sigură în IP prin intermediul browserului fără a apela la DNS în network.trr.bootstrapAddress. Și, în cele din urmă, parametru propriu-zis network.trr.mode care activează utilizarea DoH. Setarea valorii la „3” va determina browserul să utilizeze exclusiv DNS-over-HTTPS pentru rezolvarea numelui, iar un „2” mai fiabil și mai sigur va oferi prioritate DoH, lăsând apelul standard la DNS ca opțiune de rezervă.
5. PROFIT!
Articolul a fost util? Atunci nu ezitați să sprijiniți cu bani prin formularul de donație (mai jos).
Sursa: habr.com
