

În percepția oamenilor neexperimentați, munca unui administrator de securitate pare a fi un duel captivant între un anti-hacker și hackerii malefici, care în permanență intervin în rețeaua corporativă. Iar eroul nostru, în timp real, cu comenzi rapide și agile, respinge atacurile îndrăznețe și, în final, iese victorios strălucitor.
Un adevărat muschetar regal cu o tastatură în loc de spadă și pistoale.
Însă, în realitate, totul pare obișnuit, simplu și, putem spune, chiar plictisitor.
Una dintre principalele metode de analiză rămâne citirea jurnalelor de evenimente. O studiere atentă pentru:
- cine a încercat să intre, de unde și în ce direcție, ce resursă a dorit să acceseze, cum și-a dovedit dreptul de acces la resursă;
- ce probleme, erori și doar coincidențe suspecte au fost;
- cine și cum a testat sistemul, a scanat porturile, a încercat să ghicească parolele;
- și așa mai departe, și tot așa...
Ei bine, unde este romantismul în asta? Să nu adormim la volan.
Pentru ca specialiștii noștri să nu își piardă complet dragostea pentru artă, sunt inventate instrumente care le facilitează viața. Acestea sunt tot felul de analizatori (parseri de jurnale), sisteme de monitorizare cu notificări despre evenimente critice și multe altele.
Cu toate acestea, dacă luăm un instrument bun și încercăm să-l conectăm manual la fiecare dispozitiv, de exemplu, la un gateway de internet, nu va fi atât de simplu, nu va fi atât de comod, și, pe lângă toate acestea, trebuie să ai cunoștințe suplimentare din domenii complet diferite. De exemplu, unde ar trebui să fie plasat software-ul pentru acea monitorizare? Pe un server fizic, pe o mașină virtuală, pe un dispozitiv special? În ce format să fie stocate datele? Dacă se utilizează o bază de date, atunci care? Cum să efectuezi backup-uri și este necesar să le efectuezi? Cum să gestionezi? Ce interfață să folosești? Cum să protejezi sistemul? Ce metodă de criptare să utilizezi — și multe altele.
Este mult mai simplu când există un mecanism unic care preia soluționarea tuturor acestor întrebări, oferind administratorului o muncă strict în cadrul specificității sale.
Conform tradiției, termenul „cloud” se referă la tot ceea ce nu se află pe acest host, serviciul cloud Zyxel CNM SecuReporter nu doar că rezolvă multe probleme, dar oferă și instrumente convenabile.
Ce este Zyxel CNM SecuReporter?
Este un serviciu inteligent de analiză care include funcții de colectare a datelor, analiză statistică (corelare) și generare de rapoarte pentru echipamentele Zyxel din gama ZyWALL. Oferă administratorului de rețea o imagine centralizată a diferitelor acțiuni din rețea.
De exemplu, atacatorii pot încerca să spargă sistemul de protecție folosind mecanisme de atac de tipul discret, țintit și persistent. SecuReporter detectează comportamente suspecte, oferind administratorului posibilitatea de a lua măsuri de protecție prin configurarea ZyWALL.
Desigur, asigurarea securității este imposibilă fără o analiză constantă a datelor, generând alerte în timp real. Se pot desena grafică frumoasă la nesfârșit, dar dacă administratorul nu este la curent cu ceea ce se întâmplă... Nu, așa ceva nu se poate întâmpla cu SecuReporter!
Întrebări despre utilizarea SecuReporter
Analiza
Analiza proprie a evenimentelor este esența construcției securității informației. Prin analizarea incidentelor, specialistul în securitate poate preveni sau opri la timp un atac, precum și obține informații detaliate pentru reconstrucție în scopul colectării de dovezi.
Ce oferă „arhitectura cloud”?
Acest serviciu este construit pe modelul Software as a Service (SaaS), ceea ce facilitează scalarea, utilizând resursele serverelor distanțate, sisteme de stocare distribuite și așa mai departe. Aplicarea modelului cloud permite abstraharea de nuanțele hardware și software, concentrând toate eforturile pe crearea și îmbunătățirea serviciului de protecție.
Pentru utilizator, acest lucru permite reducerea semnificativă a cheltuielilor pentru achiziția de echipamente pentru stocare, analiză și oferirea accesului, precum și eliminarea necesității de a se ocupa de întreținerea, cum ar fi backup-uri, actualizări, prevenirea defecțiunilor și așa mai departe. Este suficient să ai un dispozitiv care să suporte funcționarea cu SecuReporter și o licență corespunzătoare.
IMPORTANT! Datorită arhitecturii cloud, administratorii de securitate pot monitoriza proactiv starea rețelei în orice moment și de oriunde. Aceasta rezolvă problemele legate de concedii, absențe din motive medicale și altele. Accesul la echipament, de exemplu, furtul unui laptop utilizat pentru accesarea interfeței web SecuReporter, nu va fi de ajutor, atâta timp cât proprietarul său nu a încălcat regulile de securitate, nu a stocat parole local și așa mai departe.
Opțiunea de management cloud este potrivită atât pentru companiile unice care se află într-un singur oraș, cât și pentru structuri cu filiale. Această independență de locație este necesară în diverse industrii, cum ar fi furnizorii de servicii sau dezvoltatorii de software, ale căror afaceri sunt distribuite în diferite orașe.
Vorbind despre capacitățile de analiză, ce înseamnă acest lucru?
Acestea sunt diverse instrumente analitice, cum ar fi sintezele frecvenței evenimentelor, listele Top-100 ale victimelor principale (reale și presupuse) ale unui anumit eveniment, jurnalele care indică ținte specifice pentru atac și altele. Toate acestea ajută administratorul să identifice tendințele ascunse și să calculeze comportamentele suspecte ale utilizatorilor sau serviciilor.
Dar ce zici de raportare?
SecuReporter permite configurarea formei rapoartelor și apoi obținerea rezultatelor într-un format PDF. Desigur, la cerere se poate insera un logo personalizat în raport, un titlu al raportului, referințe sau recomandări. Este posibilă generarea rapoartelor la cerere sau conform unui program, de exemplu, o dată pe zi, săptămână sau lună.
Se pot configura alerte având în vedere specificul traficului din cadrul infrastructurii de rețea.
Este posibil să se reducă riscurile din partea insiderilor sau pur și simplu a celor neglijenți?
Instrumentul special User Partially Quotient permite administratorilor să identifice rapid utilizatorii care prezintă riscuri, fără eforturi suplimentare și ținând cont de interdependența dintre diferitele jurnale de rețea sau evenimente.
Cu alte cuvinte, se realizează o analiză în profunzime a tuturor evenimentelor și traficului legate de utilizatorii care au avut un comportament suspect.
Ce alte aspecte sunt caracteristice pentru SecuReporter?
Configurare simplă pentru utilizatorii finali (administratorii de securitate).
Activarea SecuReporter în cloud se realizază printr-o procedură simplă de configurare. După aceasta, administratorii primesc imediat acces la toate datele, instrumentele de analiză și rapoartele.
Multi-Tenants pe o singură platformă cloud - poți configura analiza pentru fiecare client. Din nou, odată cu creșterea bazei de clienți, datorită arhitecturii cloud, systemul de control poate fi adaptat cu ușurință fără a afecta eficiența.
Legile privind protecția datelor
IMPORTANT! Zyxel acordă o mare importanță legislației internaționale și naționale și altor acte normative privind protecția datelor personale, inclusiv GDPR și Principiile de Confidențialitate OECD. Suține Legea Federală „Privind datele personale” din 27.07.2006 nr. 152-FZ.
Pentru a asigura conformitatea, în SecuReporter sunt integrate trei opțiuni de protecție a datelor personale:
- date neanonimizate - datele personale sunt complet identificate în Analyzer, Report și în Archive Logs descărcate;
- date parțial anonimizate - datele personale sunt înlocuite cu identificatori artificiali în Archive Logs;
- date complet anonimizate - datele personale sunt complet anonimizate în Analyzer, Report și în Archive Logs descărcate.
Cum se activează utilizarea SecuReporter pe dispozitiv?
Să luăm ca exemplu dispozitivul ZyWall (în acest caz, avem ZyWall 1100). Accesăm secțiunea de configurare (tab-ul din dreapta cu pictograma a două roți dințate). Apoi deschidem secțiunea Cloud CNM și în aceasta alegem subsecțiunea SecuReporter.
Pentru a permite utilizarea serviciului, trebuie activat elementul Enable SecuReporter. De asemenea, este bine să activăm opțiunea Include Traffic Log pentru a colecta și analiza jurnalurile de trafic.
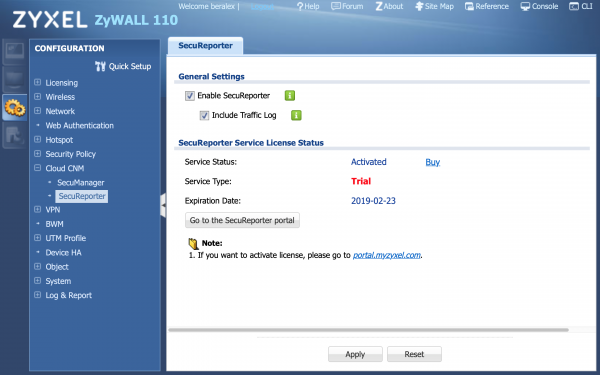
Figura 1. Activarea SecuReporter.
Al doilea pas este să permitem colectarea statisticilor. Acest lucru se face în secțiunea Monitoring (tab-ul din dreapta cu pictograma unui monitor).
Apoi, mergem în secțiunea UTM Statistics, subsecțiunea App Patrol. Aici trebuie activată opțiunea Collect Statistics.
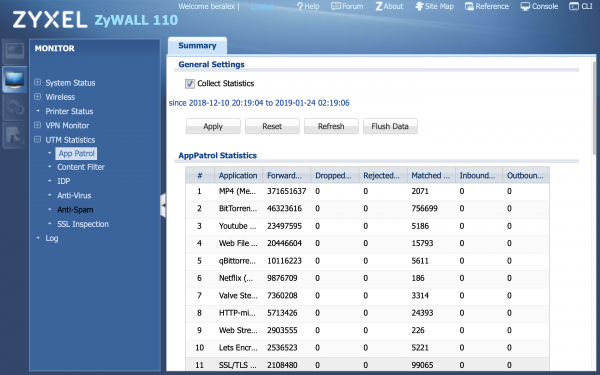
Figura 2. Activarea colectării statisticilor.
Totul este gata, acum te poți conecta la interfața web a SecuReporter și activa serviciul cloud.
IMPORTANT! Pentru SecuReporter există o documentație excelentă în format PDF. O poți descărca de la .
Descrierea interfeței web SecuReporter
Nu este posibil să se ofere aici o descriere detaliată a tuturor funcțiilor pe care SecuReporter le oferă administratorului de securitate - sunt prea multe pentru un singur articol.
Prin urmare, ne vom limita la o descriere succintă a serviciilor pe care le vede administratorul și cu care lucrează constant. Așadar, să ne familiarizăm cu ceea ce constituie consola web SecuReporter.
Hartă
În această secțiune este afișat echipamentul înregistrat, indicând orașul, numele dispozitivului și adresa IP. Se prezintă informații despre statutul dispozitivului, dacă este activ sau nu, și despre starea avertizărilor. Pe harta Threat Map se pot observa sursele pachetelor utilizate de atacatori și frecvența atacurilor.
Tabloul de bord
Informații sumare despre acțiunile principale și o analiză condensată pentru perioada specificată. Se poate specifica o perioadă între 7 zile și până la 1 oră.
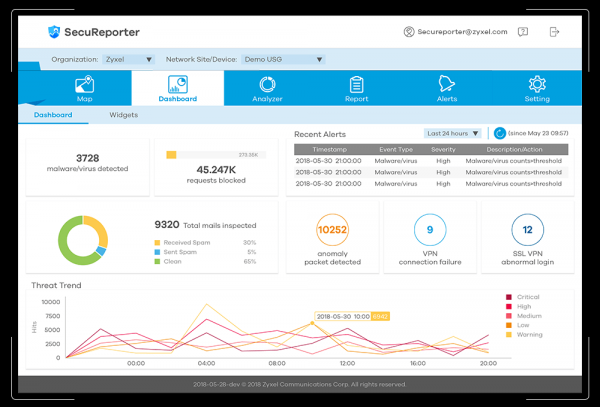
Figura 3. Exemplu de aspect al secțiunii Dashboard.
Analyzer
Numele vorbește de la sine. Aceasta este consola instrumentului omonim, care diagnostică traficul suspect pentru perioada selectată, identifică tendințele apariției amenințărilor și colectează informații despre pachetele suspecte. Analyzerul poate urmări codul malițios cel mai frecvent întâlnit și poate oferi informații suplimentare despre problemele de securitate.
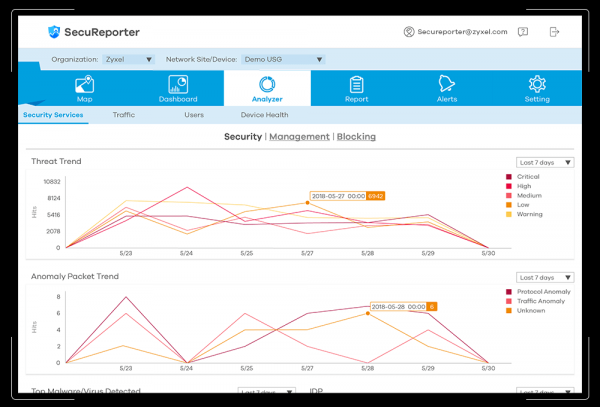
Figura 4. Exemplu de aspect al secțiunii Analyzer.
Raport
În această secțiune, utilizatorului îi sunt disponibile rapoarte personalizabile cu interfață grafică. Informațiile necesare pot fi adunate și prezentate imediat sau conform unui program stabilit.
Avertizări
Aici se realizează configurarea sistemului de avertizări. Se pot seta valori limită și diferite niveluri de importanță, ceea ce simplifică procesul de identificare a anomaliilor și a atacurilor potențiale.
Setări
Ei bine, în esență, setările sunt exact acelea.
De asemenea, merită menționat că SecuReporter poate susține diferite politici de protecție în procesarea datelor personale.
Concluzie
Metodele locale de analiză a statisticilor legate de securitate, în principiu, s-au dovedit a fi eficace.
Cu toate acestea, gama și gravitatea amenințărilor cresc cu fiecare zi. Nivelul de protecție care anterior era satisfăcător devine, după o vreme, insuficient.
Pe lângă problemele menționate, utilizarea resurselor locale necesită eforturi pentru a menține operaționalitatea (întreținerea echipamentului, backup și așa mai departe). Există, de asemenea, problema locației externe — nu întotdeauna este posibil să menții un administrator de securitate în birou 24 de ore din 24, 7 zile din 7. De aceea, trebuie să se organizeze un acces sigur la sistemul local din exterior și să se întrețină acest acces cu resurse proprii.
Aplicarea serviciilor cloud permite evitarea acestor probleme, concentrându-se exact pe menținerea nivelului necesar de securitate și protecție împotriva atacurilor, precum și a încălcărilor regulilor din partea utilizatorilor.
SecuReporter este exact un exemplu de implementare reușită a unui astfel de serviciu.
Promoție
Începând de astăzi, pentru clienții firewall-urilor care suportă Secureporter, există o promoție comună între Zyxel și Partenerul nostru de Aur, compania X-Com:
Linkuri utile
[1] .
[2] pe site-ul oficial Zyxel.
[3] .
Sursa: habr.com
