

FHRP (Protocolul de Redundanță a Primului Hop) — un set de protocoale destinate creării redundanței pentru gateway-ul implicit. Ideea comună pentru aceste protocoale este combinarea mai multor routere într-un singur router virtual cu o adresă IP comună. Această adresă IP va fi atribuită gazdelor ca adresă a gateway-ului implicit. O implementare liberă a acestei idei este protocolul VRRP (Protocolul de Redundanță a Routerului Virtual). În acest articol, vom analiza conceptele de bază ale protocolului VRRP.
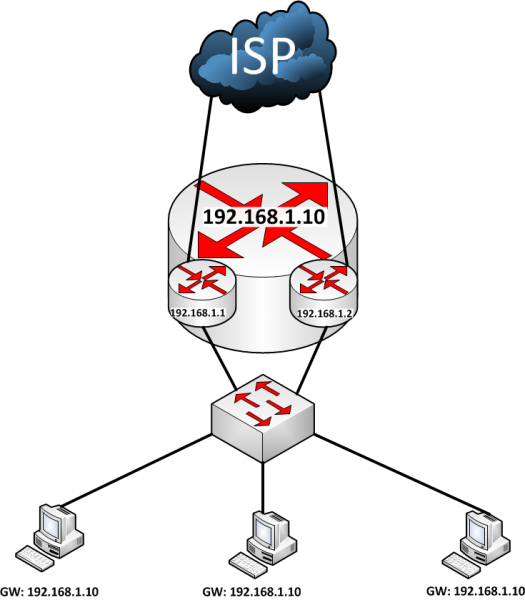
Routerele VRRP se unesc într-un singur router virtual. Toate routerele din grup au o adresă IP virtuală comună (VIP) și un număr de grup comun sau VRID (Identificatorul Routerului Virtual). Un router poate aparține mai multor grupuri, fiecare dintre acestea având o pereche unică VIP/VRID.
În cazul Cisco, routerul virtual este configurat pe interfața de interes cu comanda:
R1(config-if)# vrrp ipToate routerele sunt împărțite în două tipuri: VRRP Master și VRRP Backup.
VRRP Master — este routerul care se ocupă cu retransmiterea pachetelor pentru acest grup virtual.
VRRP Backup — este routerul care așteaptă pachete de la Master. Dacă pachetele de la Master încetează să mai vină, Backupul încearcă să treacă în starea de Master.
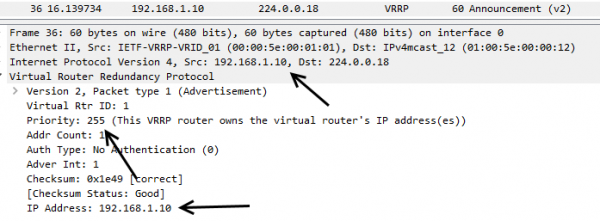
Routerul devine Master dacă are cea mai mare prioritate. Masterul trimite constant mesaje pe adresa de broadcast 224.0.0.18 pentru a informa routerele Backup că este activ. Masterul trimite mesaje conform unui temporizator, Adver Timer, care este de 1 secundă în mod implicit.
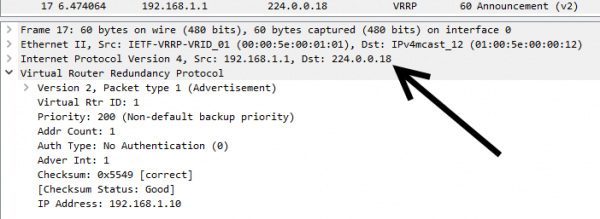
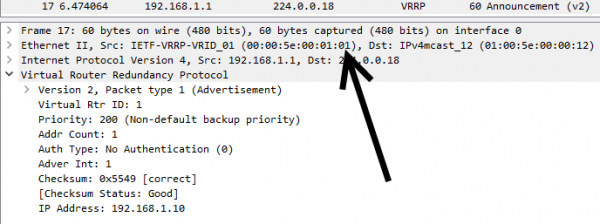
În acest caz, adresa MAC a expeditorului este adresa grupului 00:00:5E:00:01:xx, unde xx este VRID în format hexazecimal. În acest exemplu, este utilizată prima grupă.
Dacă routerele Backup nu primesc mesaje timp de trei Adver Timer (Master Down Timer), noul Master devine routerul cu cea mai mare prioritate sau routerul cu cea mai mare adresă IP. În acest caz, routerul Backup cu prioritate mai mare va prelua rolul de Master față de cel cu prioritate mai mică. Totuși, atunci când Backupul are dezactivată funcția preempt, nu va prelua rolul de la Master.
R1(config-if)# no vrrp preemptDacă routerul VRRP este proprietar al adresei VIP, atunci acesta va prelua întotdeauna rolul de Master.
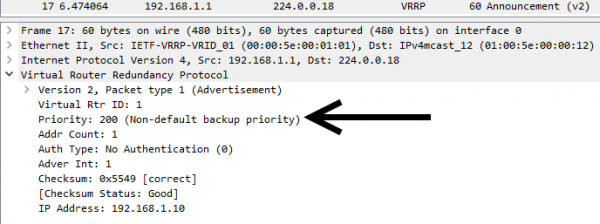
Prioritatea VRRP este setată în valori de la 1 la 254. Valoarea 0 este rezervată pentru cazurile în care Masterul trebuie să se dezactiveze își asumă responsabilitatea pentru rutare. Valoarea 255 este setată routerului proprietar de VIP. Prioritatea implicită este 100, dar poate fi configurată administrativ:
R1(config-if)#vrrp priorityAici putem vedea prioritatea routerului atunci când este setată administrativ:
Iată un caz în care routerul este proprietar al VIP-ului:
Routerul VRRP poate avea trei stări: Initialize, Backup, Master. Aceste stări sunt schimbate secvențial de router.
În starea Initialize, routerul așteaptă să înceapă lucrul. Dacă acest router este proprietar al adresei VIP (prioritatea este 255), routerul trimite mesaje că devine Master. De asemenea, trimite , în care adresa MAC a sursei este egală cu adresa routerului virtual. Apoi, acesta trece în starea Master. Dacă routerul nu este proprietar al VIP-ului, acesta trece în starea Backup.
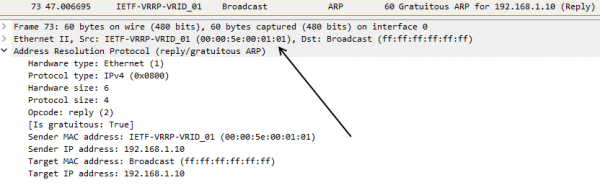
În starea Backup, routerul așteaptă pachete de la Master. Routerul în această stare nu răspunde la întrebările ARP de la adresa VIP. De asemenea, nu acceptă pachete a căror adresă de destinație este adresa MAC a routerului virtual.
Dacă Backup-ul nu primește mesaje de la Master în timpul Master Down Timer, acesta trimite un mesaj VRRP că se pregătește să devină Master. Apoi, trimite un mesaj VRRP de tip broadcast, în care adresa MAC a sursei este egală cu adresa acestui router virtual. În acest mesaj, routerul își indică prioritatea.
În starea Master, routerul procesează pachetele adresate routerului virtual. De asemenea, răspunde la întrebările ARP pentru VIP. Master-ul trimite mesaje VRRP la fiecare Adver Timer pentru a confirma că funcționează.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Backup -> Master
VRRP permite de asemenea echilibrarea încărcării între mai multe routere. Pentru aceasta, pe o singură interfață se creează două grupuri VRRP. Unei grupi i se atribuie o prioritate mai mare decât celeilalte. Astfel, pe al doilea router, prioritatea este setată invers. Adică, dacă pe un router prioritatea primei grupi este 100, iar a celei de-a doua — 200, pe celălalt router prioritatea primei grupi va fi 200, iar a celei de-a doua 100.
Așa cum s-a menționat anterior, fiecare grupă trebuie să aibă propriul VIP unic. În consecință, obținem două adrese IP, gestionate de două routere, fiecare dintre care poate servi drept gateway implicit.
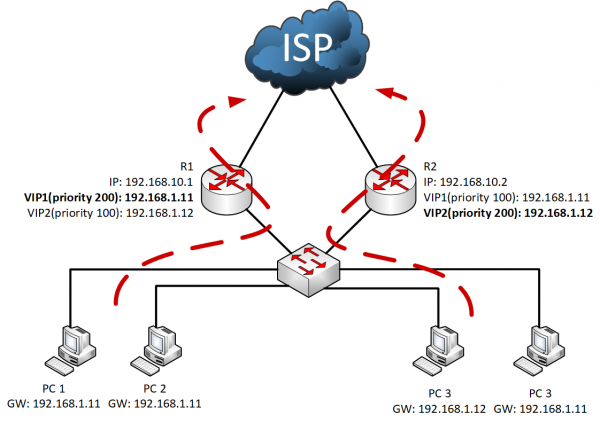
Jumătate dintre computere primesc o adresă de gateway implicit, iar jumătate alta. Astfel, jumătate din trafic va trece printr-un router, iar jumătate prin celălalt. În cazul în care unul dintre routere cedează, celălalt preia responsabilitatea ambelor VIP-uri.
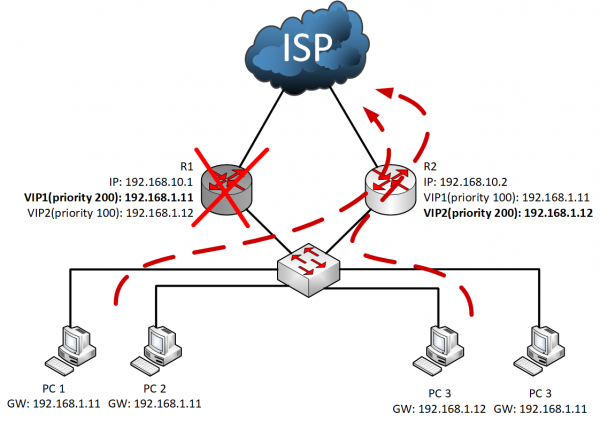
Astfel, VRRP permite organizarea redundanței gateway-ului implicit, sporind fiabilitatea rețelei. Iar în cazul utilizării mai multor routere virtuale, se poate realiza și echilibrul de încărcare între routerele reale. Viteza de reacție în caz de defecțiune poate fi redusă prin scurtarea temporizatoarelor.
Sursa: habr.com
