

Există un document destul de interesant , care abordează Securitatea Informațională utilizând principiul Pareto (80/20). Acest principiu afirmă că 20% din măsurile de protecție oferă 80% din rezultat în ceea ce privește securitatea companiei. Studiind acest document, mulți „specialiști în securitate” descoperă că, în alegerea măsurilor de protecție, nu pornesc de la cele mai eficiente măsuri. Documentul evidențiază 5 măsuri cheie de protecție, care au cel mai mare efect asupra Securității Informaționale:
- Inventarierea tuturor dispozitivelor din rețea. Este greu să protejezi rețeaua când nu știi ce se află în ea.
- Inventarierea tuturor aplicațiilor software. Software-ul cu vulnerabilități devine adesea punctul de intrare pentru hacker.
- Configurare sigură — sau utilizarea obligatorie a funcțiilor de protecție încorporate în software sau dispozitive. Pe scurt — schimbați parolele implicite și limitați accesul.
- Identificarea și remedierea vulnerabilităților. Cele mai multe atacuri încep din cauza unei vulnerabilități cunoscute.
- Gestionarea accesului privilegiat. Utilizatorii dvs. ar trebui să aibă doar drepturile necesare și să efectueze doar acțiunile esențiale.
În cadrul acestui articol, vom analiza exact punctul 5 prin utilizarea . Mai precis, vom examina cazurile tipice și problemele care pot fi identificate după implementare sau în cadrul testării gratuite a Fudo PAM.
Fudo PAM
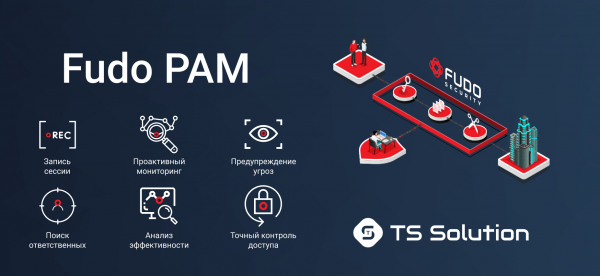
Câteva cuvinte despre soluție. Fudo PAM este o soluție relativ nouă pentru gestionarea accesului privilegiat. Printre caracteristicile cheie se numără:
- Înregistrarea sesiunii. Vizualizarea sesiunii în timp real. Conectarea la sesiune. Crearea de dovezi pentru procesul judiciar.
- Monitorizare proactivă. Politici flexibile. Căutare după șablon. Automatizarea acțiunilor.
- Avertizarea amenințărilor. Utilizarea neautorizată a conturilor. Evaluarea nivelului de amenințare. Detectarea anomaliilor.
- Identificarea responsabililor. În cazul utilizării unei singure cont pentru conectarea mai multor utilizatori.
- Analiza eficienței. A utilizatorilor individuali, departamentelor sau organizațiilor întregi.
- Controlul precis al accesului. Limitarea traficului și accesul pentru utilizatori în anumite intervale de timp.
Și, cel mai mare avantaj — se implementează practic în câteva ore, după care sistemul este gata de utilizare.
Pentru cei interesați de produs, va avea loc un webinar cu o prezentare detaliată și o demonstrație a funcționalității. Însă, vom trece la problemele reale pe care reușim să le identificăm în cadrul proiectelor pilot de gestionare a accesului privilegiat.
1. Administratorii rețelei își deschid în mod regulat accesul la resurse interzise
Cât de ciudat, dar primele incidente pe care reușim să le identificăm sunt încălcările din partea administratorilor. Cel mai frecvent, acestea constau în modificări neautorizate ale listelor de acces pe echipamentele de rețea. De exemplu, pentru a deschide accesul la un site interzis sau pentru o aplicație interzisă. Trebuie menționat că astfel de modificări pot rămâne în configurația echipamentului timp de ani de zile.
2. Folosirea aceluiași cont de către mai mulți administratori
O altă problemă frecventă legată de administratori. Împărtășirea unui cont între colegi este o practică foarte comună. Este convenabil, dar după aceea este destul de greu de înțeles cine anume este responsabil pentru anumite acțiuni.
3. Angajații remote lucrează mai puțin de 2 ore pe zi
În multe companii există angajați sau parteneri remote care au nevoie de acces la resursele interne (cel mai frecvent birou de lucru remote). Fudo PAM permite monitorizarea activității reale în cadrul acestor sesiuni. Deseori se constată că angajații remote lucrează mult mai puțin decât este declarat.
4. Se folosește aceeași parolă pentru mai multe sisteme
O problemă destul de serioasă. A ține minte mai multe parole este întotdeauna greu, de aceea utilizatorii folosesc adesea o singură parolă pentru toate sistemele. Dacă această parolă "se scurge", atunci un infractor potențial poate obține acces practic la întreaga infrastructură IT.
5. Utilizatorii au drepturi mai mari decât era de așteptat
Se descoperă adesea că utilizatorii, care păreau că au drepturi restricționate, de fapt au privilegii mai mari decât este necesar. De exemplu, pot reporni un dispozitiv controlat. De obicei, aceasta este fie o eroare a celui care a dat drepturile, fie pur și simplu deficiențe ale sistemului încorporat de delimitare a drepturilor.
Webinar
Dacă vă interesează subiectul PAM, vă invităm la , care va avea loc pe 21 noiembrie.
Aceasta nu este ultimul nostru webinar din acest an pe care ne propunem să-l organizăm, așa că rămâneți la curent cu noutățile (, , , )!
Sursa: habr.com
