

Sâmbătă, 30 mai 2020, a apărut o problemă care nu a fost imediat clară cu privire la certificatele SSL/TLS populare de la furnizorul Sectigo (fost Comodo). Certificatele în sine au continuat să funcționeze perfect, dar unul dintre certificatele CA intermediare din lanțurile cu care au fost livrate aceste certificate a expirat. Situația nu a fost fatală, dar neplăcută: versiunile actualizate ale browserelor nu au observat nimic, totuși mare parte a automatărilor și browserelor/sistemelor de operare vechi s-au dovedit a fi nepregătite pentru această întorsătură.
Habr nu a fost o excepție, de aceea a fost scris acest ghid / postmortem.
TL;DR Soluția se află la final.
Să sărim peste teoria de bază despre PKI, SSL/TLS, https și altele. Mecanica de validare a unui certificat de securitate a domeniului constă în construirea unei lanț de certificate până la unul dintre cele de încredere pentru browser sau sistem de operare, care sunt stocate în așa-numitul Trust Store. Această listă este distribuită cu sistemul de operare, ecosistemul mediei de execuție a codului sau cu browserul. Orice certificate au o perioadă de valabilitate, după care sunt considerate neaprobate, inclusiv certificatele din trust store. Cum arăta lanțul de încredere înainte de ziua fatidică? Ne va ajuta un utilitar web de la compania Qualys.
Deci, unul dintre cele mai populare certificate «comerciale» este Sectigo Positive SSL (anterior denumit Comodo Positive SSL, certificatele cu această denumire sunt încă în vigoare), acesta este cunoscut ca un certificat DV. DV este cel mai primitiv nivel de certificare, ceea ce înseamnă verificarea accesului la gestionarea domeniului de către emitentul unui astfel de certificat. De fapt, DV se desface ca «validare a domeniului». Ca referință: mai există OV (validare organizațională) și EV (validare extinsă), iar certificatul gratuit de la Let’s Encrypt este de asemenea DV. Pentru cei care nu sunt mulțumiți de mecanismul ACME, produsul Positive SSL reprezintă cea mai bună opțiune în raportul preț/posibilități (certificatul pentru un singur domeniu costă aproximativ 5-7 dolari pe an, cu o valabilitate totală a certificatului de până la 2 ani și 3 luni).
Certificatul tipic Sectigo DV (RSA) a fost până de curând livrat cu următoarea lanț de CA intermediare:
Certificatul #1:
  Date:
    Versiune: 3 (0x2)
    Numărul de serie:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Algoritm de semnătură: sha384WithRSAEncryption
      Emitent: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Valabilitate
        Nu înainte de: Nov  2 00:00:00 2018 GMT
        Nu după: Dec 31 23:59:59 2030 GMT
      Subiect: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certificatul #2:
  Date:
    Versiune: 3 (0x2)
    Numărul de serie:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Algoritm de semnătură: sha384WithRSAEncryption
      Emitent: C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Valabilitate
        Nu înainte de: May 30 10:48:38 2000 GMT
        Nu după: May 30 10:48:38 2020 GMT
      Subiect: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Aici lipsește „certificatul trei”, autosesizat de AddTrust AB, deoarece la un moment dat s-a considerat o regulă proastă să includă în lanțuri certificatele rădăcină autosesizate. Se poate observa că CA intermediar, emis de UserTrust de la AddTrust, are data de expirare 30 mai 2020. Acest lucru nu este întâmplător, deoarece pentru acest CA a fost planificată o procedură de retragere din exploatare. Se considera că până la 30 mai 2020, toate magazinele de certificate de încredere vor conține un certificat semnat încrucișat de UserTrust (sub capotă este același certificat, mai exact cheia publică) și lanțul, chiar și cu certificatul deja neîncrederea inclus, va avea căi alternative de construcție și nimeni nu va observa acest lucru. Totuși, planurile s-au ciocnit de realitate, mai precis de termenul lung „sisteme ereditare”. Cu adevărat, deținătorii versiunilor actuale de browsere nu au observat nimic, dar o mulțime de automatizări, construite pe curl și bibliotecile ssl/tls ale mai multor limbaje de programare și medii de execuție, au fost afectate. Trebuie înțeles că multe produse nu se ghidează după mijloacele încorporate în OS pentru construirea lanțurilor, ci „își poartă” magazinul de încredere cu ei. Și nu întotdeauna conțin ceea ce și-ar dori să vadă. . De asemenea, în Linux, pachetele de tipul ca-certificates nu se actualizează întotdeauna. Ca urmare, totul pare în regulă, dar ceva nu funcționează acolo, aici.
Din figura 1 este clar că, deși pentru majoritatea totul părea normal, unii au avut probleme, iar traficul a scăzut semnificativ (linia roșie din stânga). Apoi, acesta a crescut din nou după ce a fost înlocuit unul dintre certificatele cheie (linia din dreapta). Au fost și creșteri intermediare atunci când au fost schimbate alte certificate de care depindea ceva. Deoarece pentru majoritate totul părea să funcționeze mai mult sau mai puțin normal (cu excepția unor anomalii ciudate, cum ar fi imposibilitatea de a încărca imagini pe Habrastorage), se poate trasa o concluzie indirectă cu privire la numărul de clienți legacy și boturi pe Habr.
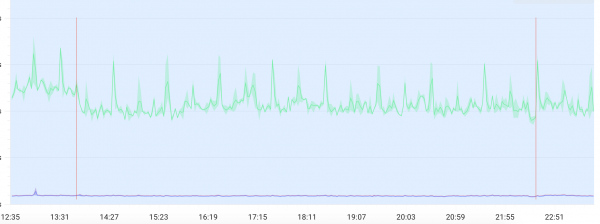 Figura 1. Graficul „traficului” pe Habr.
Din figura 2 putem evalua cum este construită în versiunile actuale ale browserelor „lanțul alternativ” până la certificatul CA de încredere în browserul utilizatorului, chiar și în prezența unui certificat „expirat” în lanț. Aceasta, după cum credea însăși Sectigo, este motivul pentru care nu fac nimic.
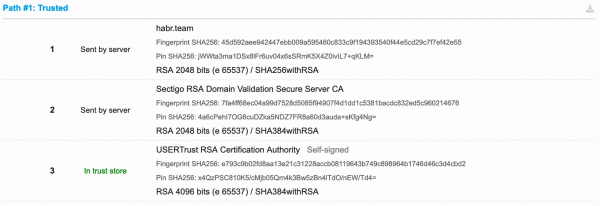 Figura 2. Lanțul până la certificatul de încredere al versiunii moderne a browserului.
Iată că în figura 3 putem observa cum arată de fapt când ceva nu merge bine și avem un sistem legacy. În acest caz, conexiunea HTTPS nu este stabilită și vedem o eroare de tipul „certificat invalidat” sau o eroare similară.
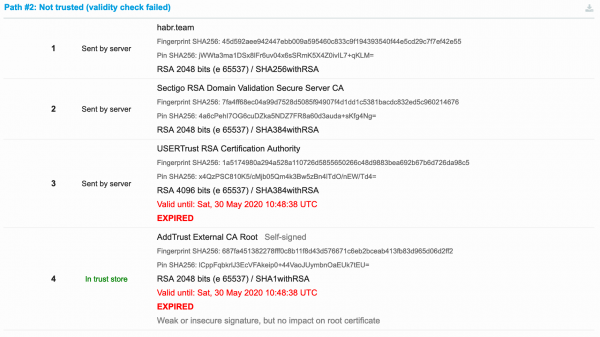 Figura 3. Lanțul a fost invalidat, deoarece certificatul rădăcină și certificatul intermediar semnat au „expirat”.
În figura 4, deja vedem o „soluție” pentru sistemele legacy: există încă un certificat intermediar, mai precis o „semnătură încrucișată” de la un alt CA, care este de obicei preinstalat în sistemele legacy. Acesta este ceea ce trebuie făcut: să găsim acest certificat (care este marcat ca Extra download) și să înlocuim „expiratul”.
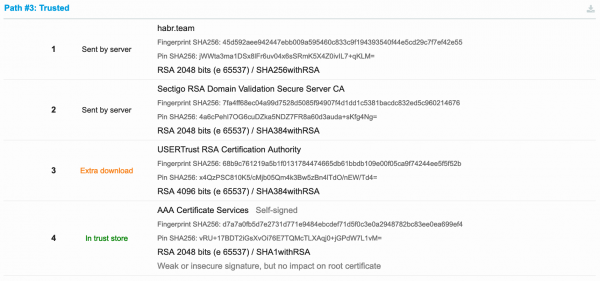 Figura 4. Lanț alternativ pentru sistemele legacy.
Apropo: problema nu a avut o amploare largă în presă și nu a fost discutată public, în parte din cauza excesivei încrederi în sine a Sectigo. Iată, de exemplu, opinia unuia dintre furnizorii de certificate în această situație:
Anterior, ei [Sectigo] au asigurat pe toată lumea că nu vor exista probleme. Cu toate acestea, realitatea este că unele servere/dispozitive legacy sunt afectate.
Aceasta este o situație ridicolă. Le-am atras atenția asupra expiring AddTrust RSA/ECC de mai multe ori pe parcursul anului și de fiecare dată Sectigo ne-a asigurat că nu vor exista probleme.
Personal, am pus pe Stack Overflow în legătură cu aceasta cu o lună în urmă, dar se pare că audiența proiectului nu este foarte potrivită pentru astfel de întrebări, așa că a trebuit să-i răspund singur în urma analizei.
Sectigo despre acest subiect FAQ, dar este atât de neclar și vag încât nu poate fi utilizat. Iată o citat care este esența întregii publicații:
Ce trebuie să faceți
Pentru majoritatea cazurilor de utilizare, inclusiv certificate pentru sistemele moderne de client sau server, nu este necesară nicio acțiune, indiferent dacă ați emis certificate încrucișate cu rădăcina AddTrust.Începând cu 30 aprilie 2020: Pentru procesele de afaceri care depind de sisteme foarte vechi, Sectigo a pus la dispoziție (de default în pachetele de certificate) o nouă rădăcină de moștenire pentru semnarea încrucișată, rădăcina "Serviciile de certificate AAA". Cu toate acestea, vă rugăm să folosiți extreme precauții cu orice proces care depinde de sisteme de moștenire foarte vechi. Sistemele care nu au primit actualizările necesare pentru a sprijini rădăcini mai noi, cum ar fi rădăcina COMODO de la Sectigo, vor fi inevitabil lipsit de alte actualizări esențiale de securitate și ar trebui considerate nesigure. Dacă doriți totuși să semnați încrucișat cu rădăcina Serviciilor de certificate AAA, vă rugăm să contactați direct Sectigo.
Îmi place foarte mult teza „foarte vechi”, desigur. De exemplu, curl în terminalul Ubuntu Linux 18.04 LTS (OS-ul nostru de bază în prezent) cu cele mai recente actualizări de maxim o lună, este greu de numit foarte vechi, totuși nu funcționează.
Majoritatea distribuitorilor de certificate și-au publicat notele cu soluții aproape de seara zilei de 30 mai. De exemplu, o informație tehnică foarte utilă de la (cu descriere specifică despre ce de făcut și cu pachete CA-bundles gata pregătite în arhive zip, dar doar RSA):
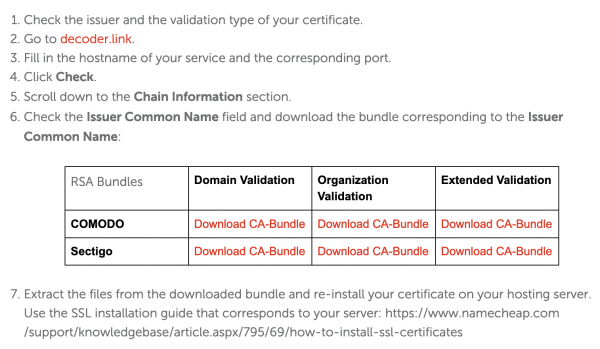 Figura 5. Șapte pași pentru a rezolva rapid totul.
Există de la Redhat, dar acolo totul este mai Legacy și este necesar să instalați chiar și un certificat de moștenire mai vechi de la Comodo pentru ca totul să funcționeze.
Soluție
Valează să duplicăm soluția și aici. Mai jos există două seturi de lanțuri pentru certificate DV Sectigo (nu Comodo!), unul pentru certificatele RSA obișnuite, iar celălalt pentru certificatele ECC (ECDSA) mai puțin obișnuite (folosim două lanțuri de ceva vreme). Cu ECC a fost mai complicat, deoarece majoritatea soluțiilor nu iau în considerare existența acestor certificate, având în vedere răspândirea lor redusă. În cele din urmă, certificatul intermediar necesar a fost găsit pe .
Lanț pentru certificate bazate pe algoritmul cheii RSA. Compară cu lanțul tău și observă că doar certificatul de la bază a fost înlocuit, iar cel de sus a rămas același. Îi deosebesc în condiții casnice după ultimele trei simboluri ale blocurilor base64, fără a lua în calcul simbolul „egal” (în acest caz En8= și 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Lanț pentru certificate bazate pe algoritmul cheii ECC. Similar cu lanțul pentru RSA, doar certificatul de bază a fost înlocuit, iar cel de sus a rămas același (în acest caz fmA== și v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Așa stau lucrurile. Mulțumesc pentru atenție.
Sursa: habr.com
