

În lumea internetului, la fel ca în viața reală, o ușă deschisă nu înseamnă întotdeauna că tot ce este dincolo va fi scos, iar o ușă închisă nu garantează mereu liniștea.
Povestea noastră de astăzi se referă la câteva dintre cele mai mari scurgeri de date și furturi financiare din istoria internetului mondial.
Povestea tragică a unui tânăr talentat
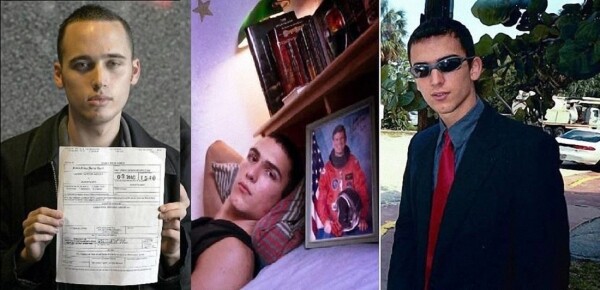
Numele copilului-minune Jonathan Joseph James este legat de una dintre cele mai întunecate pagini din istoria hackingului. La vârsta de cincisprezece ani, adolescentul a spart rețelele școlii sale, compania de telecomunicații Bell South, a ocolit protecția serverelor NASA și a furat numeroase informații valoroase, inclusiv codurile sursă ale ISS. De asemenea, în lista infracțiunilor lui James se află accesarea serverelor Ministerului Apărării al țării sale.
Tânărul s-a exprimat de mai multe ori despre faptul că nu are încredere în guvern și că utilizatorii sunt singurii vinovați pentru vulnerabilitățile calculatoarelor lor, afirmând că ignorarea actualizărilor software reprezintă un drum direct către a fi spart. El considera că programele învechite erau deja compromise. James avea o atitudine de dispreț față de dezvoltările marilor ministere și companii, crezând că acestea erau supraevaluate.
Daunele cauzate de atacurile lui Jonathan au fost estimate la milioane de dolari, iar povestea lui s-a încheiat tragic; în 2008, la vârsta de 24 de ani, hackerul s-a sinucis.
Mulți l-au asociat cu atacurile masive ale hackerilor din 2007, în special cu furtul de informații despre cardurile de credit ale milioane de clienți ai rețelei comerciale TJX, dar James a negat aceste acuzații. Din cauza acelor evenimente și a finalului trist, mulți cred că, de fapt, hackerul ar fi putut fi ucis.
Colapsul schimbului de criptomonede
Recent, creșterea rapidă a valorii bitcoin-ului a agitat utilizatorii rețelei.
Chiar dacă cu întârziere, dorim să ne amintim povestea schimbului falimentar Mount Gox, care a dat faliment în urma mai multor atacuri cibernetice. La sfârșitul lunii august 2013, aproximativ 47% din toate tranzacțiile din rețeaua Bitcoin au fost efectuate prin această platformă, iar volumul tranzacțiilor în dolari depășea 80% din circulația mondială a criptomonedelor. În ianuarie 2014, serviciul ocupa locul trei în ceea ce privește volumul de tranzacții pe piață, ceea ce subliniază importanța sa în criptotrading la acea vreme.
În realitate, problema nu a fost doar hackingul; Mount Gox nu avea nici control versiunii, ceea ce îngreuna urmărirea vulnerabilităților din cod, nici un sistem de contabilitate care să îi permită să își urmărească operațiunile financiare, ceea ce reprezenta un exemplu clar de „ușă deschisă”. Atacul pe o vulnerabilitate descoperită în 2014 a fost doar o chestiune de timp. Ca urmare a acțiunilor infractorilor, care au durat aproape 3 ani, schimbul a pierdut peste jumătate de miliard de dolari.
Costurile financiare și de reputație nebunești au distrus complet Mount Gox, iar tranzacțiile ulterioare au prăbușit cursul bitcoinului. În final, din cauza acțiunilor hackerilor, un număr imens de persoane și-au pierdut economiile stocate în moneda virtuală. Așa cum a declarat mai târziu Mark Karpeles (directorul general al Mt.Gox) în tribunalul din Tokyo, „defecțiunile tehnice ale platformei au deschis accesul pentru retragerile ilegale de fonduri ale clienților noștri de către infractori”.
Identitatea tuturor infractorilor nu a fost stabilită, dar în 2018 a fost arestat Alexandr Vinnik, fiind acuzat de spălare de bani obținuți prin acte ilegale în valoare de „între patru și nouă miliarde de dolari”. Aceasta este suma (în funcție de cursul de schimb actual) la care sunt evaluați cei 630.000 de bitcoin dispăruți în urma colapsului Mt.Gox.
Hackingul Adobe Systems
În 2013 a avut loc cea mai mare furt de date ale utilizatorilor realizat de hackeri.
Dezvoltatorul Adobe Systems a raportat că infractorii au furat codul sursă al software-ului și datele aproape a 150 de milioane de persoane.
Sensibilitatea situației era generată de companie însăși; primele semne ale deteriorării sistemului au fost descoperite cu două săptămâni înainte de hacking, dar specialiștii de la Adobe au considerat că acestea nu au legătură cu hackerii. Ulterior, compania a publicat cifrele estompate ale pierderilor, invocând lipsa unor dovezi clare. Ca urmare, hackerii au furat datele a aproape 3 milioane de carduri de credit ale utilizatorilor din cele 150 de milioane de conturi; o îngrijorare aparte a fost generată de furtul codului, având sursele, infractorii ar fi putut reproduce cu ușurință software-ul costisitor.
Totul s-a încheiat cu o mâhnire ușoară; din motive necunoscute, hackerii nu au folosit informațiile obținute. În această poveste există multe neclarități și lipsuri, informațiile variind de zeci de ori în funcție de moment și sursa de informare.
Adobe a scăpat cu doar o avertizare publică și costuri pentru măsuri suplimentare de protecție; altfel, dacă infractorii ar fi decis să utilizeze datele obținute, pierderile companiei și ale utilizatorilor ar fi fost colosale.
Hackerii moraliști
The Impact Team a distrus site-urile companiei Avid Life Media (ALM).
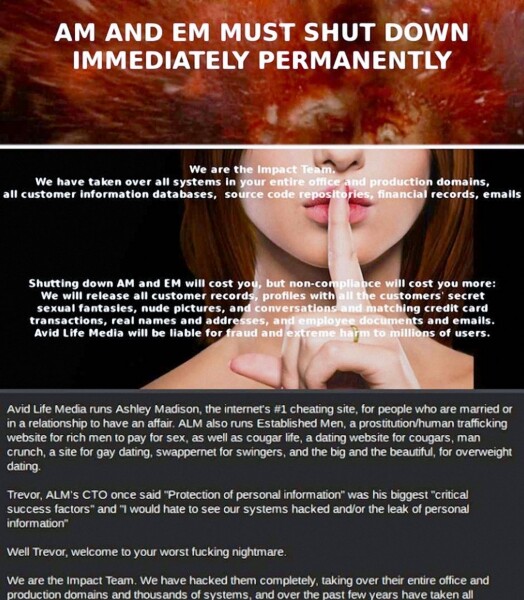
În majoritatea cazurilor, infractorii cibernetici fură bani sau date personale ale utilizatorilor pentru utilizare sau revânzare, însă motivele grupului de hackeri The Impact Team au fost altele. Cea mai cunoscută acțiune a acestor hackeri a fost distrugerea site-urilor deținute de Avid Life Media. Trei site-uri ale acestei firme, inclusiv portalul Ashley Madison, erau locuri de întâlnire pentru persoanele interesate de aventuri extraconjugale.
Specificația site-urilor era deja un subiect de controversă, dar faptul rămâne neschimbat: pe serverele Ashley Madison, Cougar Life și Established Men erau stocate cantități enorme de informații personale ale persoanelor care își înșelau partenerii. Situația este și mai interesantă datorită faptului că conducerea ALM nu ezita să hăcuiască competiția; în corespondența dintre CEO și CTO-ul companiei era menționat hack-uirea directului competitor Nerve. Cu șase luni înainte de aceasta, ALM dorea să devină partener al Nerve și să cumpere site-ul de internet care le aparținea. The Impact Team a cerut proprietarilor site-urilor să înceteze complet activitatea, altfel toate datele utilizatorilor vor fi făcute publice.
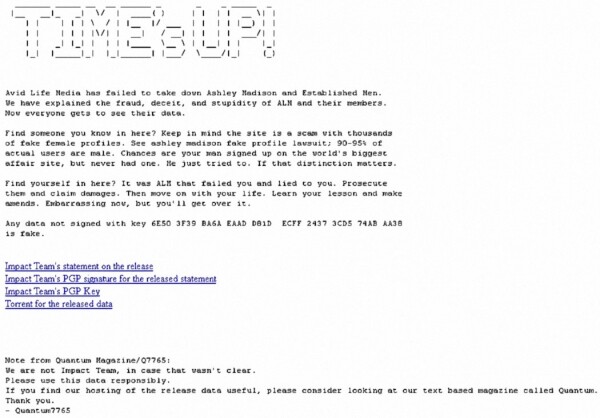
În Avid Life Media s-a decis că hackerii bluffează și au ignorat avertizarea. Când termenul limită de 30 de zile a expirat, The Impact Team și-a dus promisiunea la bun sfârșit — pe internet au apărut datele a peste 30 de milioane de utilizatori, conținând numele lor, parolele, adresele de e-mail, informațiile externe, istoricul corespondenței. Acest lucru a dus la o avalanșă de divorțuri, scandaluri și, posibil, chiar la câteva sinucideri.
Dacă motivele hackerilor au fost pure, este greu de spus, fiindcă nu au cerut bani. În orice caz, e puțin probabil ca o astfel de justiție să fi meritat viețile umane.
Fără a vedea limite în căutarea OZN-urilor
Gary McKinnon a spart serverele NASA, Ministerului Apărării, Marinei și Forțelor Aeriene ale SUA.
Am dori să ne încheiem povestea pe o notă amuzantă. Se spune că „o minte nebună nu îi dă odihnă mâinilor”, iar lui Gary McKinnon, unul dintre hackerii care au încercat să spargă sistemele NASA, această vorbă i se potrivește perfect. Motivul pentru care infractorul a pătruns în sistemele de securitate ale aproape o sută de computere cu date sensibile este surprinzător. Gary este convins că guvernul SUA și oamenii de știință ascund de cetățeni date despre extratereștri, precum și surse alternative de energie și alte tehnologii utile oamenilor simpli, dar nefavorabile corporațiilor.
În 2015, Gary McKinnon a dat un interviu lui Richard D. Hall pe canalul RichPlanet TV.
El a povestit că timp de câteva luni a adunat informații din serverele NASA stând acasă și folosind un simplu computer cu Windows și a obținut acces la fișiere și foldere care conțineau informații despre existența unui program secret al guvernului american pentru zborurile interplanetare și explorarea spațiului, tehnologiile antigravitaționale, energia liberă și acesta nu este nici pe departe o listă exhaustivă a informațiilor.
McKinnon este un adevărat maestru al meseriei sale și un visător sincer, dar a meritat urmărirea UAP-urilor (OZN-uri) un proces în instanță? Din cauza pagubelor cauzate guvernului SUA, Gary a fost nevoit să rămână pe teritoriul Marii Britanii și să trăiască cu teama de extrădare. O vreme, el a fost sub protecția personală a Teresei May, care pe atunci ocupa funcția de ministru de interne al Marii Britanii, ea a interzis prin ordin direct transmiterea lui autorităților americane. (Apropo, cine crede în compasiunea politicienilor? Poate că McKinnon chiar deține informații valoroase.) Să sperăm că hackerul va avea mereu noroc, pentru că în America îl așteaptă o pedeapsă cu închisoarea de 70 de ani.
Cel mai probabil, undeva există hackeri care își desfășoară activitatea din dorința de a ajuta pe cineva sau din dragoste pentru artă, dar din păcate, această activitate este întotdeauna o sabie cu două tăișuri. Prea des, urmărirea justiției sau a secretelor altora pune în pericol bunăstarea oamenilor. De cele mai multe ori, victimele sunt persoane care nu au nicio legătură cu hackerii.
Dacă te interesează vreo temă abordată în articol, scrie în comentarii. Poate că vom putea să o detaliem mai mult în unul dintre materialele următoare.
Respectați regulile de securitate pe internet și aveți grijă de voi!
În numele publicității
Servere epice — acesta este cu protecție împotriva atacurilor DDoS, care este deja inclusă în prețul planurilor tarifare. Configurația maximă — 128 de nuclee CPU, 512 GB RAM, 4000 GB NVMe.
Sursa: habr.com
