

BoleCu doi ani în urmă, am discutat despre faptul că, mai devreme sau mai târziu, fiecare administrator Check Point se confruntă cu întrebarea actualizării la o nouă versiune. În acest s-a descris actualizarea de la versiunea R77.30 la R80.10. De menționat că, în ianuarie 2020, R77.30 a devenit versiunea certificată a FSTEC. Cu toate acestea, în cei doi ani, multe s-au schimbat în Check Point. În articolul “sunt descrise toate noutățile, care sunt numeroase. În acest articol, procedura de actualizare va fi descrisă cât mai detaliat.
După cum se știe, există două variante de implementare a Check Point: Standalone și Distributed, adică fără un server de management dedicat și cu unul dedicat. Varianta Distributed este extrem de recomandată din mai multe motive:
se minimizează încărcătura pe resursele gateway-ului;
nu este nevoie să se planifice o fereastră de mentenanță pentru a efectua lucrări pe serverul de management;
funcționarea adecvată a SmartEvent, deoarece în varianta Standalone este puțin probabil să funcționeze;
construirea unui cluster de gateway-uri este extrem de recomandată în configurația Distributed.
Având în vedere toate avantajele configurației Distributed, vom examina actualizarea serverului de management și a gateway-ului de securitate separat.
Actualizarea Serverului de Management de Securitate (SMS)
Există două modalități de a actualiza SMS-ul:
prin CPUSE (prin Gaia Portal)
prin Migration Tools (se necesită o instalare nouă — fresh install)
Actualizarea prin CPUSE nu este recomandată de colegii de la Check Point, deoarece nu veți actualiza versiunea sistemului de fișiere și nucleul. Totuși, această metodă nu necesită migrarea politicilor și este mult mai rapidă și mai simplă decât a doua metodă.
Instalarea curată și migrarea politicilor prin Migration Tools este metoda recomandată. Pe lângă noile fișiere ale sistemului și nucleul OS, adesea baza de date SMS devine „aglomerată”, iar o instalare curată în acest sens este o soluție excelentă pentru a adăuga viteză serverului.
1) Primul pas în orice actualizare este crearea de backup-uri și snapshot-uri. Dacă aveți un server de management fizic, backup-ul trebuie realizat din interfața web Gaia Portal. Accesați tab-ul Maintenance > System Backup > Backup. Apoi indicați locul de salvare a backup-ului. Acesta poate fi un server SCP, FTP, TFTP sau local pe dispozitiv, totuși va trebui ulterior să transferați acest backup pe server sau computer.
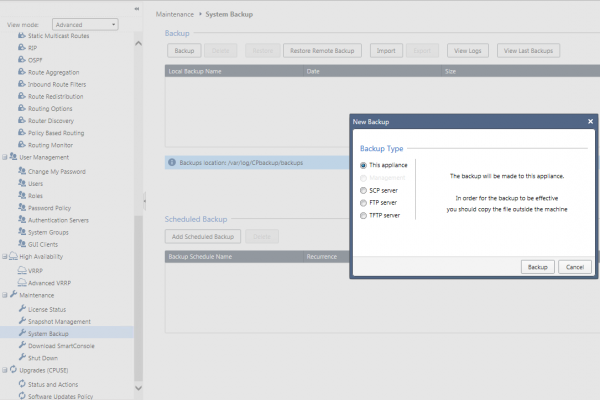 Figura 1. Crearea unui backup în Gaia Portal
2) Apoi, trebuie să faceți un snapshot în tab-ul Maintenance → Snapshot Management → New. Diferențele dintre backup-uri și snapshot-uri constau în faptul că snapshot-urile conțin mai multe informații, inclusiv toate hotfix-urile instalate. Cu toate acestea, este mai bine să faci atât unul, cât și celălalt.
Dacă serverul de management este instalat ca o mașină virtuală, se recomandă să faci un backup al mașinii virtuale folosind instrumentele integrate ale hypervisor-ului. Este pur și simplu mai rapid și mai fiabil.
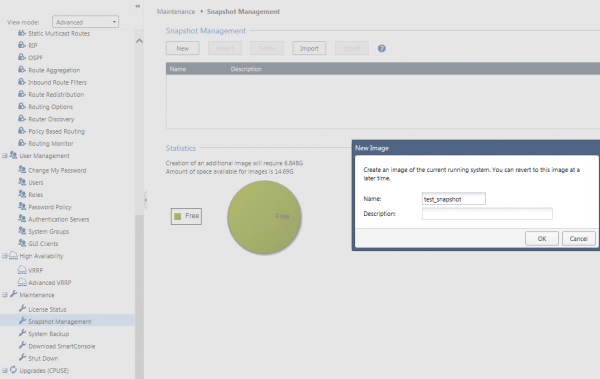 Figura 2. Crearea unui snapshot în Gaia Portal
3) Salvați configurația dispozitivului din Gaia Portal. Puteți să faceți un screenshot al tuturor tab-urilor de setări disponibile în Gaia Portal sau, din Clish, să introduceți comanda save configuration. Apoi, urmați fișierul și descărcați-l pe PC folosind WinSCP sau alt client.
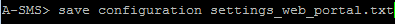 Figura 3. Salvarea configurației într-un fișier text)
Notă: dacă WinSCP nu se conectează, schimbați shell-ul utilizatorului în /bin/bash fie în interfața web la tab-ul Users, fie introducând comanda chsh –s /bin/bash.
Actualizarea prin CPUSE
4) Primele 3 pași sunt obligatorii pentru orice variantă de actualizare. Dacă ați decis să urmați un drum mai simplu de actualizare, accesați tab-ul din interfața web Upgrades (CPUSE) > Status and Actions > Major Versions > Check Point R80.40 Gaia Fresh Install and Upgrade. Faceți clic dreapta pe această actualizare și selectați Verifier. Procesul de verificare se va desfășura timp de câteva minute, după care veți vedea un mesaj că dispozitivul poate fi actualizat. Dacă vedeți erori, acestea trebuie corectate.
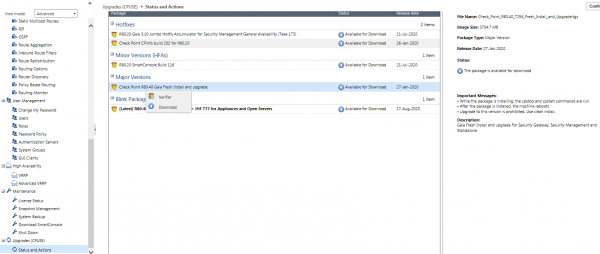 Figura 4. Actualizarea prin CPUSE
5) Actualizați la cea mai recentă versiune CDT (Central Deployment Tool) — utilitar care rulează pe serverul de management și permite instalarea de actualizări, pachete de actualizări, gestionarea backup-urilor, snapshot-urilor, scripturilor și multe altele. O versiune învechită a CDT poate duce la probleme de actualizare. Poate fi descărcat CDT de la .
6) După ce ați plasat arhiva descărcată pe SMS în orice director prin WinSCP, conectați-vă prin SSH la SMS și intrați în modul expert. Reamintesc că utilizatorul WinSCP trebuie să aibă shell /bin/bash!
7) Introduceți comenzile:
cd /somepathtoCDT/
tar -zxvf .tgz
rpm -Uhv —force CPcdt-00-00.i386.rpm
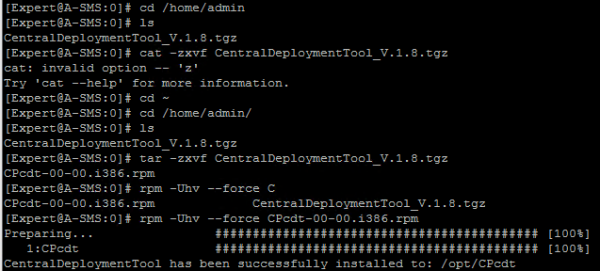 Figura 5. Instalarea Central Deployment Tool (CDT)
8) Pasul următor este instalarea imaginii R80.40. Faceți clic dreapta pe actualizare Download, apoi Install. Rețineți că actualizarea durează aproximativ 20-30 de minute, iar serverul de gestionare nu va fi disponibil pentru o anumită perioadă. Prin urmare, are sens să conveniți asupra unei feronii de întreținere.
9) Toate licențele și politicile de securitate sunt păstrate, așa că ar trebui să descărcați noul .
10) Conectați-vă la SMS-ul noului SmartConsole și stabiliți politicile de securitate. Butonul Instalare Politică în colțul din stânga sus.
11) SMS-ul dvs. este actualizat, urmează să instalați cele mai recente hotfix-uri. În tab-ul Upgrades (CPUSE) > Status and Actions > Hotfixes dați clic dreapta Verifier, apoi Instalare Actualizare. Dispozitivul se va reporni automat după instalarea actualizării.
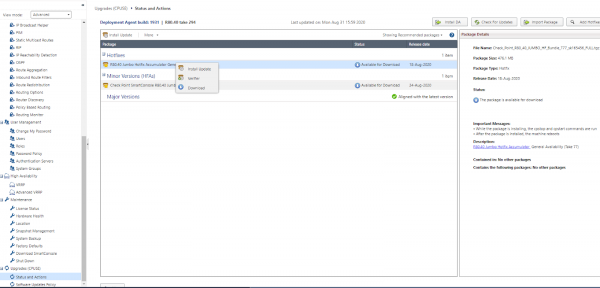 Figura 6. Instalarea ultimului hotfix prin CPUSE
Actualizare folosind Migration Tools
4) Mai întâi, trebuie de asemenea să actualizați la cea mai recentă versiune CDT – pașii 5, 6, 7 din secțiunea „Actualizare folosind CPUSE”.
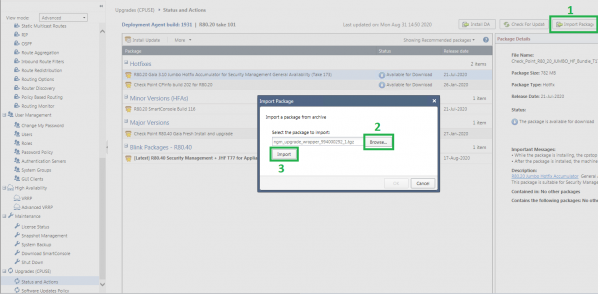
5) Instalați pachetul Migration Tools necesar pentru migrarea politicilor de pe serverul de gestionare. Puteți găsi Migration Tools pentru versiunile: R80.20, R80.20 M1, R80.20 M2, R80.30, R80.40. Descărcați Migration Tools pentru versiunea la care doriți să actualizați, , nu cea pe care o aveți acum! În cazul nostru, aceasta este R80.40. 6) Apoi, în interfața web a SMS-ului, mergem la tab-ulUpgrades (CPUSE) > Status and Actions > Import Package > Browse > Selectați fișierul descărcat > Importați
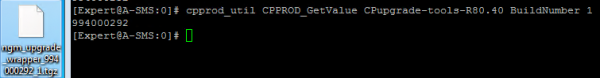
Figura 7. Importul Migration Tools 7) Din modul expert al SMS-ului, verificați dacă pachetul Migration Tools este instalat folosind comanda (output-ul comenzii trebuie să corespundă cu numărul din numele arhivei Migration Tools):.
 cpprod_util CPPROD_GetValue CPupgrade-tools-R80.40 BuildNumber 1
Figura 8. Verificarea instalării Migration Tools
8) Accesați folderul $FWDIR/scripts pe serverul de gestionare:
 cd $FWDIR/scripts
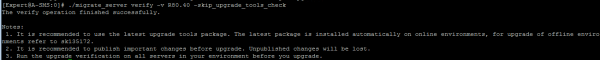
9) Rulați verifier-ul pre-upgrade (script de verificare) folosind comanda (dacă există erori, corectați-le înainte de pașii următori):
./migrate_server verify -v R80.40
: dacă vedeți eroarea
„Failed to retrieve Upgrade Tools package”
Notă, dar ați verificat că arhiva a fost importată cu succes (vezi punctul 4), utilizați comanda: ./migrate_server verify -v R80.40 -skip_upgrade_tools_checkFigura 9. Rularea scriptului de verificare
10) Exportați politicile de securitate folosind comanda:
 ./migrate_server export -v R80.40 //.tgz
Figura 10. Exportul politicii de securitate
, dar ați verificat că arhiva a fost importată cu succes (punctul 7), utilizați comanda:
 ./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
Notă, dar ați verificat că arhiva a fost importată cu succes (vezi punctul 4), utilizați comanda: ./migrate_server verify -v R80.40 -skip_upgrade_tools_checkdar ați verificat că arhiva a fost importată cu succes (punctul 7), utilizați comanda:
./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
11) Calculați suma hash MD5 și salvați ieșirea comenzii:
md5sum //.tgz
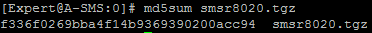 Figura 11. Calcularea sumei hash MD5
12) Folosind WinSCP, mutați acest fișier pe computerul dvs.
13) Introduceți comanda df -h și salvați proporția procentuală a directoarelor, în funcție de spațiul ocupat.
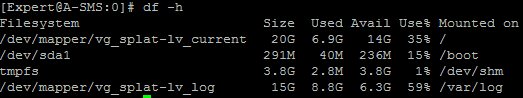 Figura 12. Proporția procentuală a directoarelor pe SMS
14.1) În cazul în care aveți un SMS real
14.1.1) Folosind se creează un stick USB de bootare cu imaginea .
14.1.2) Recomand să pregătiți cel puțin 2 stick-uri de bootare, deoarece uneori stick-ul nu este citit.
14.1.3) Din contul de administrator al computerului, rulați ISOmorphic.exe. La punctul 1, alegeți imaginea descărcată Gaia R80.40, iar la punctul 4 stick-ul. Punctele 2 și 3 nu trebuie modificate. Figura 13. Crearea unui stick USB de bootare!
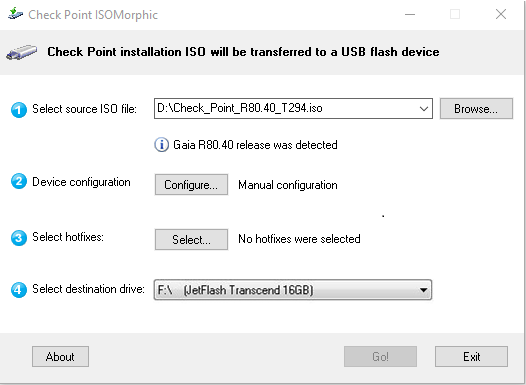 14.1.4) Alegeți opțiunea
“Instalare automată fără confirmare” și este important să specificați modelul serverului dvs. de gestionare. În cazul SMS, ar trebui să alegeți linia 3 sau 4. Figura 14. Alegerea modelului de dispozitiv pentru crearea stick-ului USB de bootare
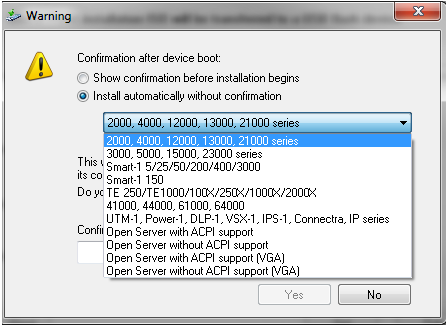 14.1.5) Apoi, opriți appliance-ul, introduceți stick-ul în portul USB, conectați-vă cu un cablu de consolă prin portul COM la dispozitiv și porniți SMS. Procesul de instalare se desfășoară de la sine. Adresa IP implicită este
, iar datele de conectare 192.168.1.1/24admin / admin 14.1.6) Pasul următor este conectarea la interfața web de pe Gaia Portal (adresa implicită.
), unde urmați procedura de inițializare a dispozitivului. În timpul inițializării, în principal, apăsați Next, deoarece aproape toate setările pot fi modificate ulterior. Totuși, puteți schimba imediat adresa IP, setările DNS și hostname-ul. În cazul în care aveți un SMS virtual
14.2) 14.2.1) În niciun caz nu trebuie să ștergeți vechiul SMS, creați o mașină virtuală nouă cu aceleași resurse (CPU, RAM, HDD) cu aceeași adresă IP. Apropo, RAM și HDD pot fi adăugate, deoarece versiunea R80.40 este puțin mai exigentă. Pentru a evita conflictele de adrese IP, opriți vechiul SMS și începeți instalarea celui nou.
14.2.2) În timpul instalării Gaia, configurați adresa IP actuală și alocați pentru director
o cantitate adecvată de spațiu. Proporția procentuală a directoarelor ar trebui să rămână aproximativ /root salvată , folosiți ieșirea15) La alegerea tipului de instalare df -h.
“Installation Type” “Installation Type” Alegeți prima opțiune, deoarece cel mai probabil nu aveți MDS (Multi-Domain Server). Dacă aveți MDS, înseamnă că ați gestionat mai multe domenii sub diferite entități SMS simultan. În acest caz, ar trebui să selectați a doua opțiune.
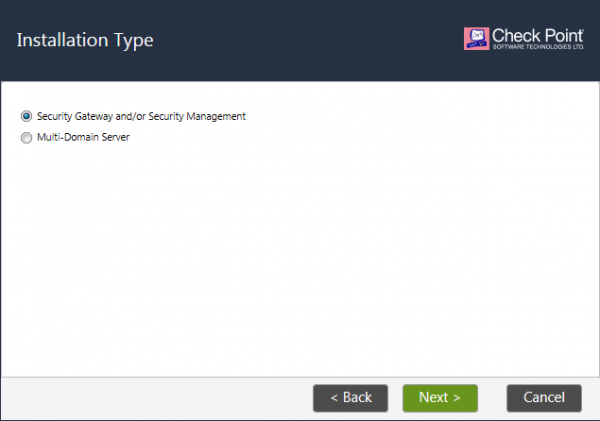 Figura 15. Alegerea tipului de instalare Gaia
16) Cel mai important moment, care nu poate fi corectat fără reinstalare, este alegerea entității. Trebuie să selectați Managementul Securității și apăsați Următorul. Apoi, totul rămâne implicit.
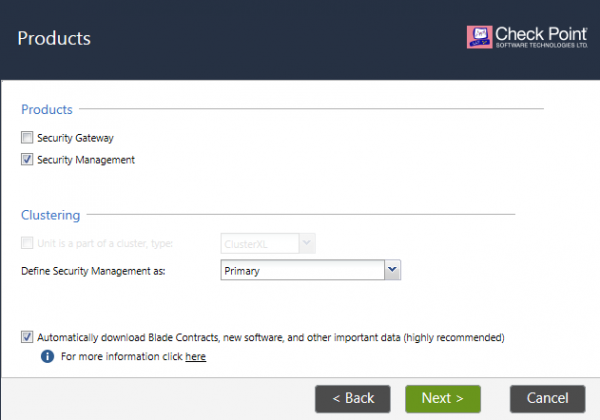 Figura 16. Alegerea tipului de entitate în timpul instalării Gaia
17) Odată ce dispozitivul a fost repornit, conectați-vă la interfața web la sau la o altă adresă IP, dacă ați schimbat-o.
18) Transportați setările din capturile de ecran în toate tab-urile Gaia Portal în care a fost configurat ceva sau din clish executați comanda load configuration .txt. Acest fișier de configurare trebuie să fie mai întâi încărcat pe SMS.
Notă: având în vedere că sistemul de operare este nou, WinSCP nu va permite conectarea ca admin, schimbați shell-ul utilizatorului la /bin/bash fie în interfața web la tab-ul Users, fie introducând comanda chsh –s /bin/bash sau creați un utilizator nou.
19) Transferați în orice director fișierul cu politicile exportate de pe serverul de management vechi. Apoi, accesați consola în modul expert și verificați dacă suma hash MD5 se potrivește cu cea anterioară. În caz contrar, exportul trebuie realizat din nou:
md5sum /<Full Path>/<Name of Exported File>.tgz
20) Repetați punctul 6 și instalați Upgrade Tools pe noul SMS în Gaia Portal la tab-ul Upgrades (CPUSE) > Status and Actions.
21) Introduceți comanda în modul expert:
./migrate_server import -v R80.40 -skip_upgrade_tools_check //.tgz
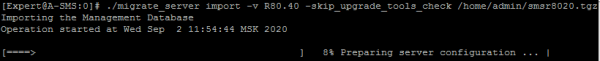 Figura 17. Importul politicii de securitate pe noul SMS
22) Activați serviciile cu comanda cpstart.
23) Descărcați noul și conectați-vă la serverul de management. Accesați Menu > Manage Licenses and Packages (SmartUpdate) și verificați dacă v-a rămas licența.
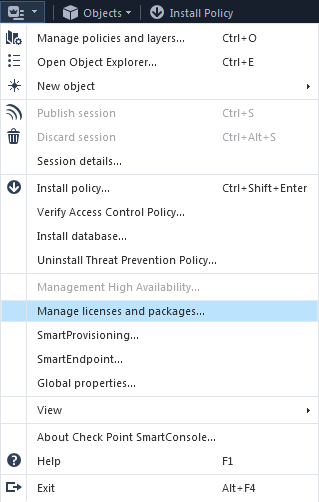 Figura 18. Verificarea licențelor instalate
24) Instalați politica de securitate pe gateway sau cluster — Instalare Politică.
Actualizarea Security Gateway (SG)
Gateway-ul de securitate poate fi actualizat prin CPUSE, la fel ca și serverul de management, sau reinstalat complet — fresh install. Din experiența mea, în 99% din cazuri, toată lumea reinstalează Security Gateway deoarece durează practic aceeași perioadă de timp ca și actualizarea prin CPUSE, dar obțineți un sistem de operare actualizat, curat, fără erori.
În mod similar cu SMS, mai întâi trebuie să creați un backup și un snapshot și să salvați setările din Gaia Portal. Consultați punctele 1, 2 și 3 din secțiune. „Actualizarea Serverului de Management al Securității“.
Actualizarea prin CPUSE
Actualizarea Gateway-ului de Securitate prin CPUSE se face exact la fel ca și actualizarea Serverului de Management al Securității, așa că vă rugăm să vă întoarceți la începutul articolului.
Un aspect important: actualizarea SG necesită repornire! De aceea, efectuați actualizarea într-un interval de întreținere. Dacă aveți un cluster, actualizați mai întâi nodul pasiv, apoi schimbați rolurile și actualizați celălalt nod. În cazul unui cluster, intervalul de întreținere poate fi evitat.
Instalarea unei noi versiuni a sistemului de operare pe Gateway-ul de Securitate
1.1) În cazul în care aveți un SG real
1.1.1) Folosind se creează un stick USB de bootare cu imaginea . Imaginea este aceeași ca pe SMS, dar procedura de creare a unei unități bootabile arată un pic diferit.
1.1.2) Vă recomand să pregătiți minimum 2 unități bootabile, deoarece uneori unitatea nu este citită.
1.1.3) Din partea administratorului, rulați ISOmorphic.exe. La punctul 1, alegeți imaginea descărcată Gaia R80.40, iar la punctul 4 stick-ul. Punctele 2 și 3 nu trebuie modificate. Figura 13. Crearea unui stick USB de bootare!
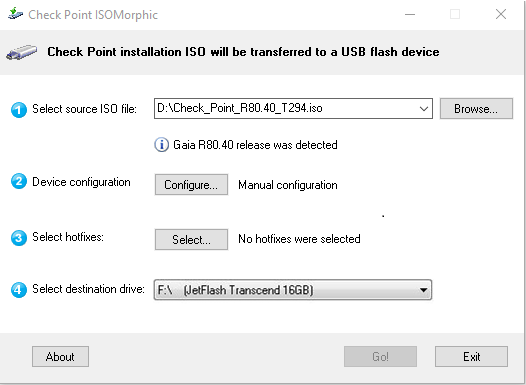 Figura 19. Crearea unei unități bootabile
1.1.4) Alegeți opțiunea „Instalați automat fără confirmare“, și este important să specificați modelul Gateway-ului de Securitate — linia 2 sau 3. Dacă este un sandbox fizic (SandBlast Appliance), alegeți linia 5.
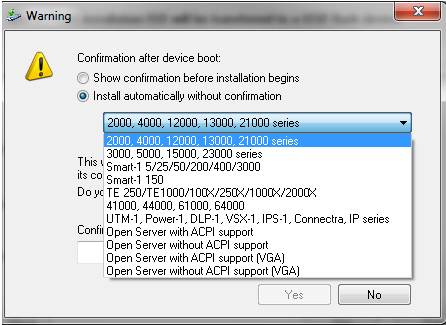 Figura 20. Selectarea modelului dispozitivului pentru crearea unității bootabile
1.1.5) Apoi opriți appliance-ul, introduceți unitatea USB în porta USB, conectați-vă cu un cablu serial prin porta COM la dispozitiv și porniți gateway-ul. Procesul de instalare se va desfășura automat. Adresa IP implicită este 192.168.1.1/24admin / admin 14.1.6) Pasul următor este conectarea la interfața web de pe Gaia Portal (adresa implicită. În primul rând, trebuie să actualizați nodul pasiv, apoi să aplicați politica pe acesta, schimbați rolurile și apoi să actualizați celălalt nod. Este posibil să fie necesar un interval de întreținere.
1.1.6) Următorul pas este conectarea la interfața web de pe Gaia Portal, unde va trebui să treceți prin prima inițializare a dispozitivului. În timpul inițializării, trebuie să apăsați în principal deoarece aproape toate setările pot fi modificate ulterior. Totuși, puteți schimba imediat adresa IP, setările DNS și hostname-ul. În cazul în care aveți un SMS virtual
1.2) În cazul în care aveți un SG virtual
1.2.1) Creați o nouă mașină virtuală cu aceleași resurse (CPU, RAM, HDD) sau mai mari, deoarece versiunea R80.40 este puțin mai pretențioasă. Pentru a evita conflictele de adrese IP, opriți vechiul gateway și începeți instalarea noului cu aceeași adresă IP. Vechiul SG poate fi șters fără probleme, deoarece nu are nimic valoros, deoarece tot ce este mai important — politica de securitate — se află pe serverul de management.
1.2.2) În timpul instalării sistemului de operare, configurați adresa IP actuală și alocați pentru director /root o cantitate adecvată de spațiu.
3) Conectați-vă prin portul HTTPS la gateway și începeți procesul de inițializare. La momentul alegerii tipului de instalare “Installation Type” alegeți prima opțiune — Security Gateway și/sau Security Management.
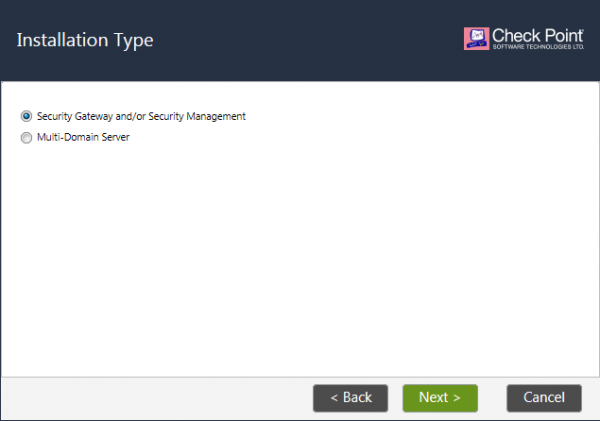 Figură 21. Alegerea tipului de instalare Gaia
4) Cel mai important moment — alegerea entității (Produse). Trebuie să alegeți Security Gateway și, dacă aveți un cluster, bifați „Unit is a part of a cluster, type: ClusterXL”. Dacă aveți un cluster VRRP, selectați acest tip, dar este puțin probabil.
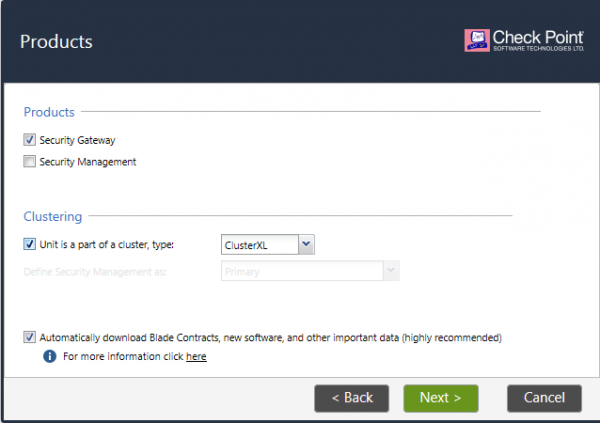 Figură 22. Alegerea tipului de entitate la instalarea Gaia
5) În pasul următor, setați o parolă unică SIC pentru a stabili încrederea cu serverul de management. Cu această parolă se generează un certificat, iar printr-un canal criptat de interacțiune serverul de management va comunica cu gateway-ul. Bifați „Connect to your Management as a Service” dacă serverul de management este în cloud. Recent, am scris despre acest lucru și despre cât de convenabil și simplu este managementul serverului în cloud.
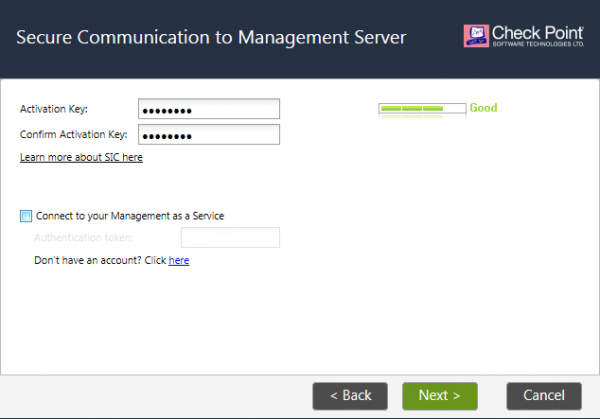 Figură 23. Crearea SIC
6) Începeți procesul de inițializare în următorul tab. Odată ce dispozitivul se repornește, conectați-vă la interfața web și transferați setările din capturile de ecran în toate tab-urile Gaia Portal, în care s-a configurat ceva sau din clish executați comanda load configuration .txt. Acest fișier de configurare trebuie să fie mai întâi încărcat pe gateway-ul de securitate.
Notă: având în vedere că sistemul de operare este nou, WinSCP nu va permite conectarea ca admin, schimbați shell-ul utilizatorului la /bin/bash fie în interfața web la tab-ul Users, fie introducând comanda chsh –s /bin/bash sau creați un nou utilizator cu acest shell.
7) Deschideți și accesați obiectul gateway-ului de securitate pe care tocmai l-ați reinstalat. Accesați tab-ul General Properties > Communication > Reset SIC și introduceți parola setată la punctul 5.
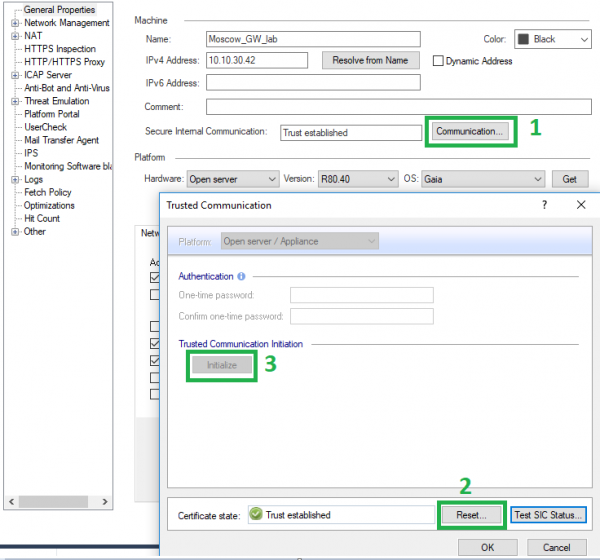 Figură 24. Stabilirea încrederii cu noul gateway de securitate
8) Versiunea Gaia a obiectului ar trebui să se schimbe, dacă nu se schimbă, schimbați-o manual. Apoi, aplicați o politică pe gateway.
9) În Gaia Portal accesați tab-ul Upgrades (CPUSE) > Status and Actions > Hotfixes și instalați cel mai recent hotfix. Dispozitivul va trece la repornire în timpul instalării!
10) În cazul unui cluster, schimbați rolurile nodurilor și urmați aceiași pași pentru celălalt nod.
Concluzie
Am încercat să ofer un ghid cât mai clar și cuprinzător pentru actualizarea de la versiunea R80.20/R80.30 la actuala R80.40, deoarece multe s-au schimbat. Versiunea a fost deja lansată în modul demo, totuși procedura de actualizare rămâne mai mult sau mai puțin identică. Urmând ghidul oficial de la Check Point.
Pentru orice întrebări, ne puteți contacta. Suntem bucuroși să ajutăm cu cele mai complicate actualizări și cazuri în cadrul asistenței noastre tehnice. . De asemenea, pe site-ul nostru există posibilitatea de a comanda un audit al setărilor Check Point sau de a solicita o evaluare gratuită pentru un caz tehnic.
. Urmăriți actualizările (, , , , ).
Sursa: habr.com
