

Printre clienții noștri se numără companii care utilizează soluțiile Kaspersky ca standard corporativ și își gestionează singure protecția antivirus. Ar părea că nu li se potrivește foarte bine serviciul de birouri virtuale, în care furnizorul se ocupă de antivirus. Astăzi voi arăta cum pot clienții să-și gestioneze singuri protecția fără a compromite securitatea birourilor virtuale.
În am explicat deja, în general, cum protejăm birourile virtuale ale clienților. Antivirusul în cadrul serviciului VDI ajută la întărirea protecției mașinilor în cloud și la controlul său autonom.
În prima parte a articolului voi arăta cum gestionăm soluția în cloud și voi compara performanțele Kaspersky „cloud” cu cele ale soluției tradiționale de Endpoint Security. A doua parte va fi despre posibilitățile de gestionare autonomă.
Cum gestionăm soluția
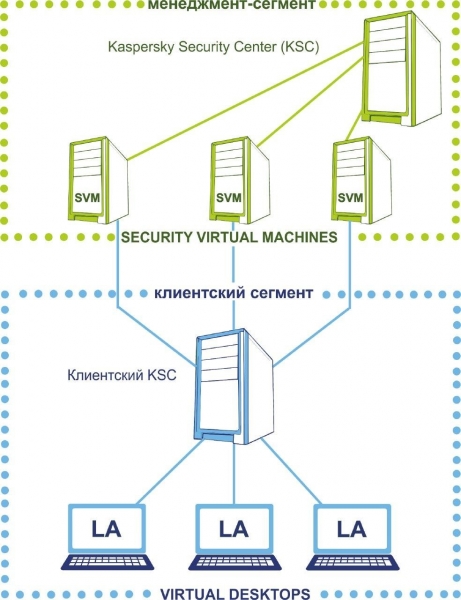
Iată cum arată arhitectura soluției în cloud-ul nostru. Pentru antivirus, alocăm două segmente de rețea:
- segmentul clientului, unde se află locurile de muncă virtuale ale utilizatorilor,
- segmentul de management, unde se află partea serverului antivirus.
Segmentul de management rămâne sub controlul inginerilor noștri, clientul neavând acces la această parte. Segmentul de management include serverul principal de administrare KSC, care conține fișierele licențelor și cheile pentru activarea locurilor de muncă ale clienților.
Iată din ce constă soluția în Termenii „Laboratorului Kaspersky”.
- Pe birourile virtuale ale utilizatorilor se instalează un agent ușor (LA). Acesta nu verifică fișiere, ci le trimite pe SVM și așteaptă „verdictul de sus”. Ca rezultat, resursele biroului virtual al utilizatorului nu sunt cheltuite pe activități antivirus, iar angajații nu se plâng că „VDI se mișcă încet”.
- Verificarea se face de o mașină virtuală de protecție (Security virtual machine, SVM). Aceasta este un dispozitiv de securitate dedicat, pe care sunt stocate bazele de date ale malware-ului. În timpul verificărilor, sarcina revine SVM-ului: prin intermediul acestuia, agentul ușor comunică cu serverul.
- Kaspersky security center (KSC) care gestionează mașinile virtuale de protecție. Aceasta este consola cu setările sarcinilor și politicilor care vor fi aplicate pe dispozitivele finale.
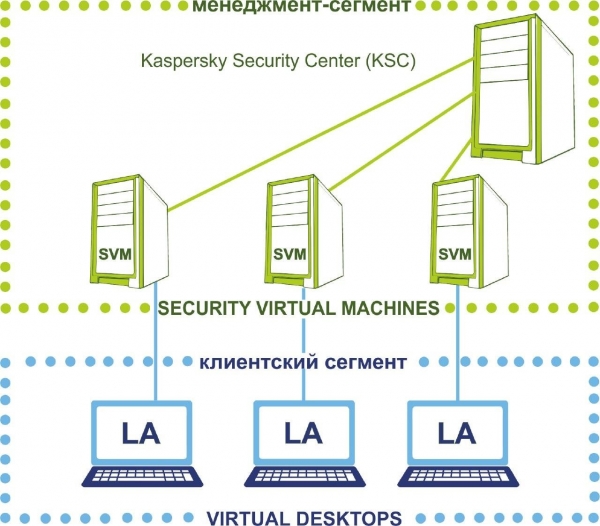
Această schemă de funcționare promite o economie de până la 30% din resursele hardware ale mașinii utilizatorului comparativ cu un antivirus pe calculatorul utilizatorului. Să vedem cum funcționează în practică.
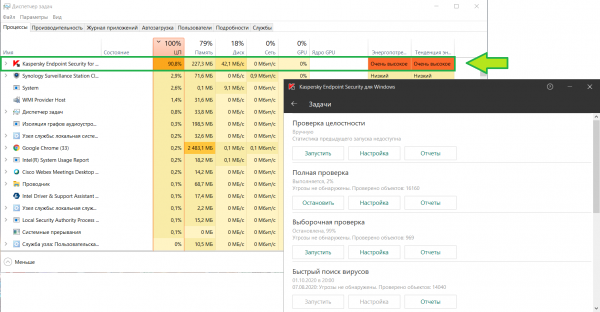
Pentru comparație, am luat laptopul meu de lucru cu Kaspersky Endpoint Security instalat, am început o scanare și am observat consumul de resurse:
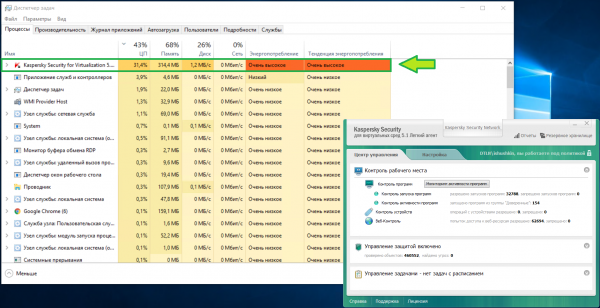
Iată aceeași situație pe un birou virtual cu caracteristici asemănătoare în infrastructura noastră. Memoria consumată este aproximativ aceeași, dar încărcarea CPU-ului este de două ori mai mică:
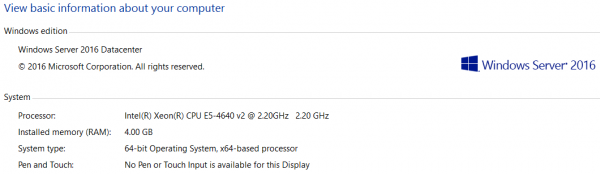
Însuși KSC este destul de solicitant în ceea ce privește resursele. Acordăm pentru el
suficient pentru ca administratorului să îi fie confortabil să lucreze. Uitați-vă și voi:
Ce rămâne sub controlul clientului
Așadar, am clarificat sarcinile pe partea furnizorului, acum vom oferi clientului controlul asupra protecției antivirus. Pentru aceasta, creăm un server subordinat KSC și îl scoatem în segmentul clientului:
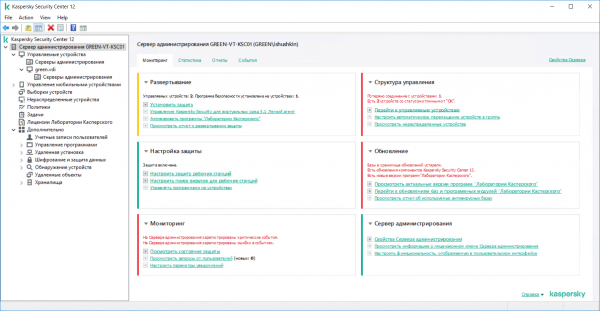
Să ne conectăm la consola KSC a clientului și să vedem ce setări vor avea clientul în mod implicit.
Monitorizare. Pe prima filă vedem panoul de monitorizare. Este imediat clar pe ce locuri problematice ar trebui să ne concentrăm:
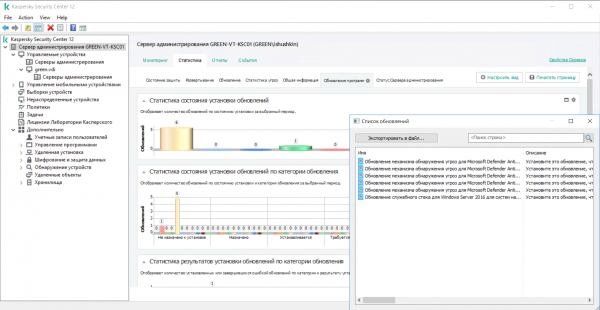
Să trecem mai departe la statistică. Iată câteva exemple ce se pot observa aici.
Aici administratorul va vedea imediat dacă pe anumite mașini nu s-a instalat actualizarea
sau a apărut o altă problemă legată de software-ul de pe birourile virtuale. Acestea
actualizări pot afecta securitatea întregii mașini virtuale:
Pe această filă se pot analiza amenințările găsite până la amenințarea specifică identificată pe dispozitivele protejate:
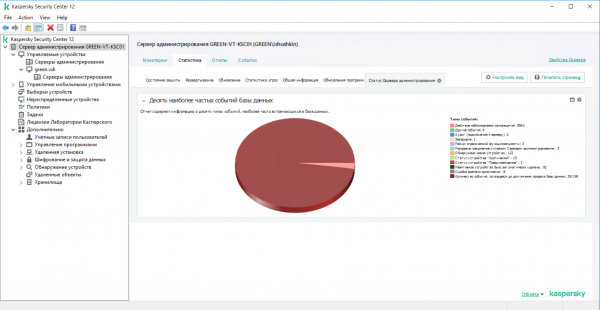
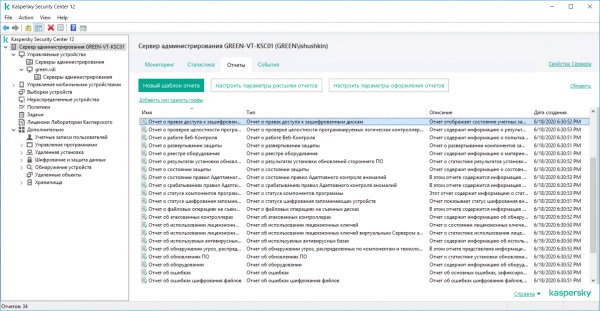
Pe a treia filă există toate opțiunile de rapoarte preconfigurate. Clienții pot crea rapoarte din șabloane, alegând ce informații vor fi afișate. Se poate configura trimiterea pe e-mail conform unui program sau vizionarea rapoartelor local de pe server
(KSC).
Grupele de administrare. În partea dreaptă vedem toate dispozitivele gestionate: în cazul nostru – birourile virtuale gestionate de serverul KSC.
Acestea pot fi grupate pentru a crea sarcini comune și politici de grup pentru diferite subdiviziuni sau pentru toți utilizatorii simultan.
Odată ce clientul a creat o mașină virtuală în cloud-ul privat, aceasta este imediat recunoscută în rețea, iar Kaspersky o trimite la dispozitivele nederivate:
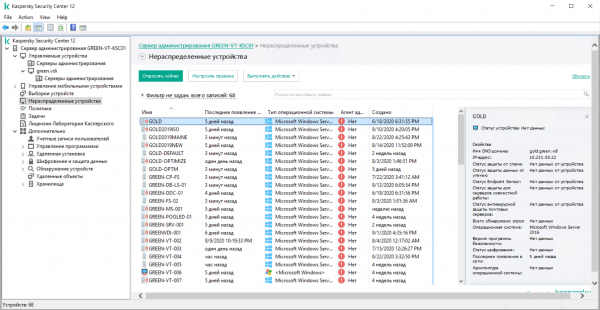
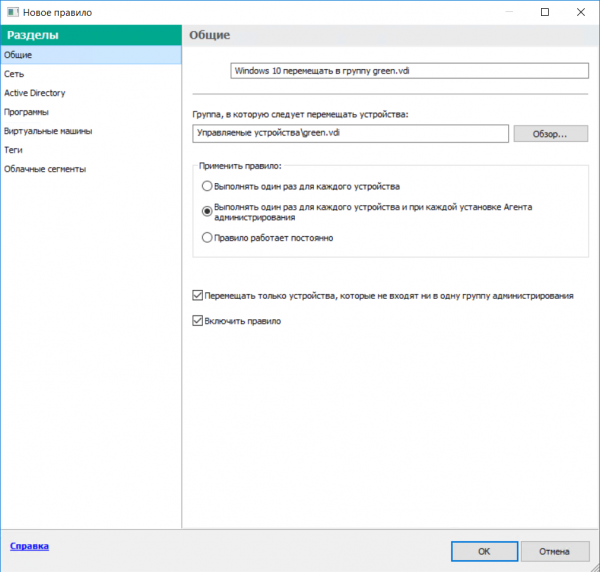
Politicile de grup nu se aplică dispozitivelor nederivate. Pentru a nu răspândi manual birourile virtuale în grupuri, se pot folosi reguli. Astfel, automatizăm mutarea dispozitivelor în grupuri.
De exemplu, birourile virtuale cu Windows 10, dar fără agentul de administrare instalat, vor fi incluse în grupul VDI_1, iar cele cu Windows 10 și agent instalat vor fi incluse în grupul VDI_2. În mod similar, dispozitivele pot fi de asemenea distribuite automat pe baza apartenenței lor la domeniu, a locației în rețele diferite și pe baza anumitor etichete pe care clientul le poate seta în funcție de sarcinile și nevoile sale.
Pentru a crea o regulă, pur și simplu lansăm wizard-ul de distribuire a dispozitivelor în grupuri:
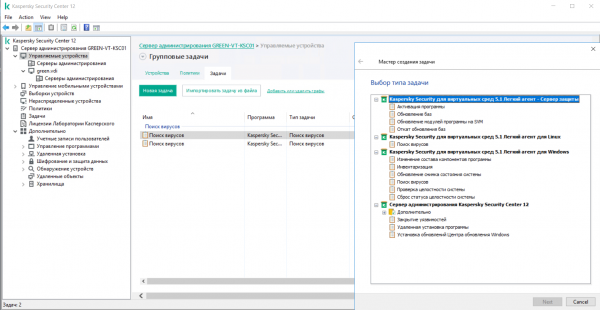
Sarcini de grup. Cu ajutorul sarcinilor, KSC automatizează executarea anumitor reguli la un moment specific sau când survine un anumit moment, de exemplu: verificarea virusilor se efectuează în afara orelor de program sau în timpul "inactivității" mașinii virtuale, ceea ce, la rândul său, reduce încărcarea pe VM. În această secțiune este convenabil să planifici verificările pe birourile virtuale din interiorul grupului, precum și să actualizezi bazele de date anti-virus.
Iată lista completă a sarcinilor disponibile:
Politici de grup. Din KSC-ul secundar, clientul poate distribui singur protecția pe birourile virtuale noi, actualiza semnăturile, configura excepții
pentru fișiere și rețele, genera rapoarte, precum și gestiona toate tipurile de verificări ale mașinilor sale. Inclusiv - limitarea accesului la anumite fișiere, site-uri sau gazde.
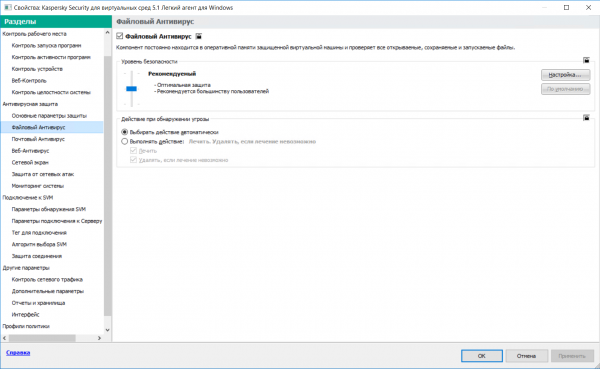
Politicile și regulile serverului principal pot fi activate din nou dacă ceva nu merge bine. În cel mai rău caz, în cazul unei configurări greșite, agenții ușori vor pierde legătura cu SVM și vor lăsa birourile virtuale fără protecție. Inginerii noștri vor primi imediat o notificare despre acest lucru și vor putea activa moștenirea politicilor de la serverul principal KSC.
Acestea sunt setările principale despre care am dorit să vorbesc astăzi.
Sursa: habr.com
