

Scurgerile de date reprezintă o problemă serioasă pentru serviciile de securitate. Acum, când majoritatea lucrează de acasă, riscul scurgerilor devine mult mai mare. Din acest motiv, grupurile criminale cibernetice cunoscute acordă o atenție sporită protocoalelor de acces la distanță învechite și nesigure. Și, ceea ce este interesant, tot mai multe scurgeri de date sunt astăzi legate de ransomware. Cum, de ce și în ce mod — citiți mai departe.
Să începem cu faptul că dezvoltarea și răspândirea programelor de tip ransomware este ea însăși o afacere criminală foarte profitabilă. De exemplu, conform estimărilor FBI-ului american, a câștigat în jur de 1 milion de dolari pe lună în ultimul an. Iar infractorii care au folosit Ryuk au obținut chiar mai mult — la începutul activității grupului, veniturile lor ajungeau până la 3 milioane de dolari pe lună. Așa că nu este surprinzător că mulți directori de securitate informațională (CISO) consideră programele de tip ransomware unul dintre cele cinci principale riscuri pentru afaceri.
Centrul de Securitate Acronis Cyber Protection Operation Center (CPOC), situat în Singapore, confirmă intensificarea criminalității cibernetice în domeniul ransomware. În a doua jumătate a lunii mai, la nivel mondial, au fost blocate cu 20% mai multe programe de tip ransomware decât de obicei. După o mică scădere, acum, în iunie, observăm din nou o creștere a activității. Și pentru aceasta există mai multe motive.
Accesul la computerul victimei
Tehnologiile de protecție evoluează, iar infractorii sunt nevoiți să își schimbe tacticile pentru a accesa un anumit sistem. Atacurile țintite de tip ransomware continuă să se răspândească prin intermediul unor e-mailuri de phishing bine concepute (aici intervine și ingineria socială). Cu toate acestea, în ultima vreme, dezvoltatorii de malware se concentrează în mod special pe angajații care lucrează de la distanță. Pentru a-i ataca, se pot găsi servicii de acces la distanță slab protejate, de exemplu, RDP sau servere VPN cu vulnerabilități.
Asta fac ei. În dark web au apărut chiar servicii de ransomware-as-a-service, care oferă tot ce este necesar pentru a ataca o organizație sau o persoană aleasă.
Infractorii caută orice modalitate de a pătrunde în rețeaua corporativă și de a extinde spectrul atacului. Astfel, una dintre direcțiile populare a devenit încercările de a infecta rețelele furnizorilor de servicii. Având în vedere că serviciile cloud câștigă popularitate, infectarea unui serviciu popular permite atacarea simultană a zeci sau chiar sute de victime.
În cazul în care consolele web de gestionare a sistemelor de securitate sau de backup sunt compromise, agresorii pot dezactiva protecția, șterge copiile de rezervă și asigura desfășurarea malware-ului lor în întreaga organizație. Din acest motiv, experții recomandă să se protejeze cu atenție toate conturile de serviciu prin autentificare multifactorială. De exemplu, toate serviciile cloud Acronis permit implementarea unei dublu protecții, deoarece în cazul compromiterii parolei, infractorii pot anula toate avantajele utilizării unui sistem complex de apărare cibernetică.
Extinderea spectrului atacului
Când obiectivul dorit este atins și malware-ul se află deja în rețeaua corporativă, pentru a continua răspândirea, se folosesc, de obicei, tactici standardizate. Infractorii studiază situația și caută să depășească barierele create în interiorul companiei pentru a contracara amenințările. Această parte a atacului poate avea loc în mod manual (deoarece, dacă au intrat deja în rețea, înseamnă că ”momeala este prinsă pe cârlig!”). Pentru acest lucru se utilizează instrumente deja bine cunoscute, cum ar fi PowerShell, WMI PsExec, precum și emulatorul mai nou Cobalt Strike și alte utilitare. Unele grupuri criminale atacă țintit managerii de parole pentru a pătrunde mai adânc în rețeaua corporativă. Malware-ul, cum ar fi Ragnar, a fost recent observat în imaginea complet închisă a mașinii virtuale VirtualBox, care ajută la ascunderea prezenței software-ului străin pe mașină.
Astfel, ajungând în rețeaua corporativă, malware-ul încearcă să verifice nivelul de acces al utilizatorului și să aplice parolele furate. Utilitare precum Mimikatz și Bloodhound & Co. ajută la spargerea conturilor administratorilor de domenii. Abia atunci când atacatorul consideră că posibilitățile de răspândire au fost epuizate, programul de tip ransomware este încărcat direct pe sistemele clienților.
Ransomware ca camuflaj
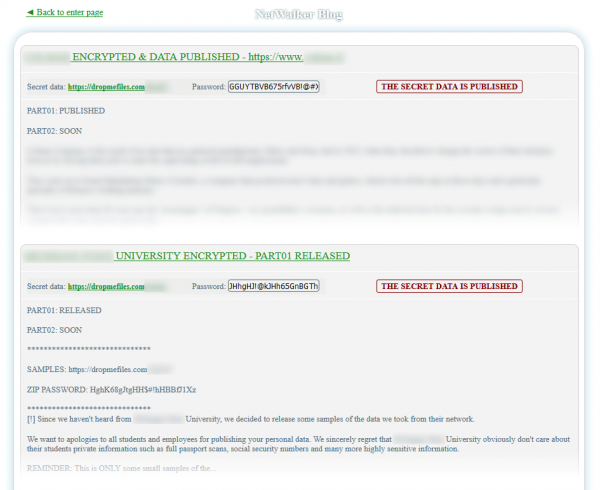
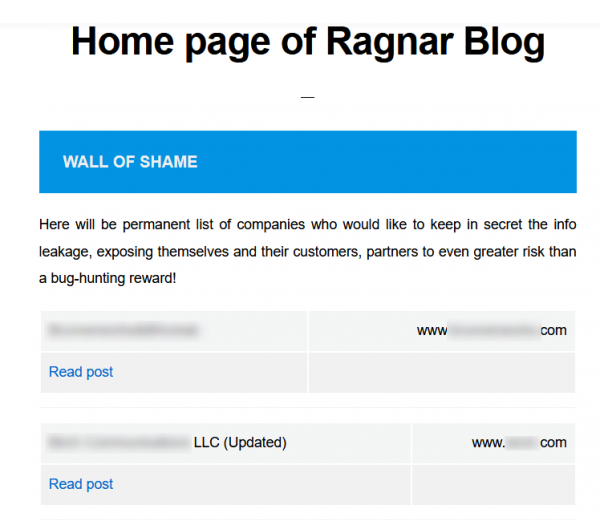
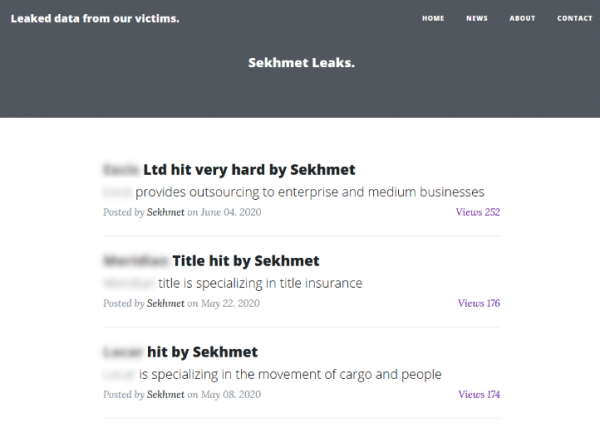
Având în vedere gravitatea amenințării de pierdere a datelor, din ce în ce mai multe companii implementează anual așa-numitul „plan de recuperare în caz de catastrofă”. Datorită acestuia, ele nu își fac prea multe griji cu privire la datele criptate și, în cazul unei atacuri ransomware, nu încep să caute un răscumpărare, ci inițiază procesul de recuperare. Însă infractorii nu dorm. Sub camuflajul ransomware-ului are loc un jaf masiv de date. Primii care au început să utilizeze pe scară largă această tactică au fost Maze, încă din 2019, deși și alte grupuri au combinat periodic atacurile. Acum, furturile de date paralele cu criptarea sunt practicate de cel puțin Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO și Sekhmet.
Uneori, infractorii reușesc să extragă din companie zeci de terabaiți de date, care ar fi putut fi detectate de instrumentele de monitorizare a rețelei (dacă ar fi fost instalate și configurate). De cele mai multe ori, transferul datelor se face pur și simplu prin FTP, Putty, WinSCP sau scripturi PowerShell. Pentru a ocoli DLP și sistemele de monitorizare a rețelei, datele pot fi criptate sau trimise ca arhivă cu parolă, ceea ce reprezintă o nouă provocare pentru serviciile de securitate, care trebuie să verifice traficul de ieșire pentru detectarea unor astfel de fișiere.
Studiul comportamentului infostealer-ilor arată că atacatorii nu colectează orice informație — sunt interesați în mod special de rapoartele financiare, bazele de date ale clienților, datele personale ale angajaților și clienților, contractele, înregistrările, documentele legale. Malware-ul scanează hard disk-urile în căutarea oricărei informații care teoretic ar putea fi utilizată pentru șantaj.
Dacă o astfel de atac a fost reușit, de obicei, atacatorii publică un mic teaser, arătând câteva documente ca dovadă că datele au fost compromise din organizație. Unele grupuri publică întreaga compunere a datelor pe site-ul lor, dacă termenul de plată al recompensei a expirat. Pentru a evita blocarea și a asigura o acoperire largă, datele sunt publicate inclusiv în rețeaua TOR.
Un alt mod de monetizare este vânzarea datelor. De exemplu, Sodinokibi a anunțat recent că organizează licitații publice, unde datele sunt obținute de participantul care a oferit cea mai mare sumă. Prețul de început pentru aceste licitații variază între 50.000 și 100.000 de dolari, în funcție de calitatea și conținutul datelor. De exemplu, un set de 10.000 de înregistrări despre fluxurile de numerar, date confidențiale de afaceri și permise de conducere scanate au fost vândute cu prețuri de la 100.000 de dolari. Iar pentru 50.000 de dolari se putea cumpăra peste 20.000 de documente financiare, plus trei baze de date cu fișiere contabile și date despre clienți.
Site-urile care publică scurgeri de date sunt foarte diverse. Acestea pot fi o pagină simplă, pe care pur și simplu au fost expuse toate datele furate, sau structuri mai complexe cu secțiuni și opțiuni de achiziție. Dar principalul este că toate acestea servesc unui singur scop — creșterea șanselor atacatorilor de a obține bani reali. Dacă acest model de afaceri va avea rezultate bune pentru atacatori, nu există îndoială că vor apărea și mai multe astfel de site-uri, iar tehnicile de furt și monetizare a datelor corporative vor fi extinse suplimentar.
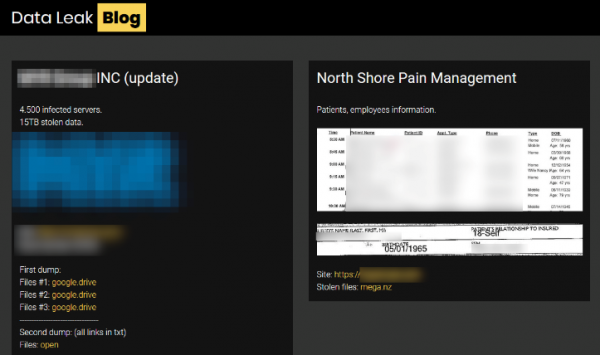
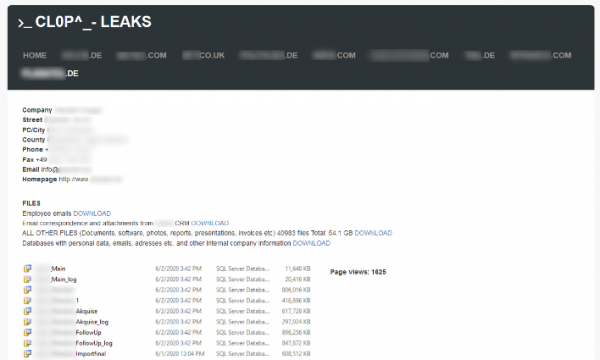
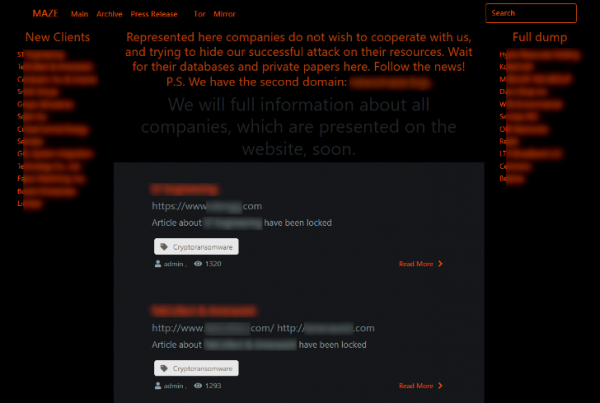
Iată cum arată site-urile actuale pe care sunt publicate scurgerile de date:
Ce este de făcut cu noile atacuri
Provocarea principală pentru serviciile de securitate în aceste condiții este că, în ultima vreme, tot mai multe incidente legate de ransomware se dovedesc a fi pur și simplu o metodă de distragere a atenției de la furtul de date. Atacatorii nu mai mizează doar pe criptarea serverelor. Dimpotrivă, scopul principal devine organizarea unei scurgeri, în timp ce te lupți cu ransomware.
Astfel, utilizarea unui sistem de backup unic, chiar și cu un plan bun de recuperare, se dovedește a fi insuficientă pentru a face față amenințărilor complexe. Desigur, fără backup-uri nu se poate, deoarece atacatorii vor încerca inevitabil să cripteze ceva și să ceară o recompensă. Problema este că fiecare atac de tip Ransomware ar trebui să fie considerat un motiv pentru o analiză detaliată a traficului și pentru lansarea unei anchete referitoare la o posibilă atac. De asemenea, ar trebui să ne gândim la măsuri suplimentare de securitate care ar putea:
- Detecta rapid atacurile și analiza activitatea atipică în rețea folosind AI
- Restabili instantaneu sistemele în cazul atacurilor Ransomware de tip zero-day, astfel încât să puteți urmări activitatea din rețea
- Bloca răspândirea malware-ului clasic și a noilor tipuri de atacuri în rețeaua corporativă
- Analiza software-ului și sistemelor (inclusiv accesul la distanță) pentru vulnerabilități și exploatari actuale
- Preveni transmiterea informațiilor neidentificate în exteriorul perimetrului corporativ
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Ați analizat vreodată activitatea din fundal în timpul unui atac Ransomware?
20,0%Da1
80,0%Nu4
Au votat 5 utilizatori. S-au abținut 2 utilizatori.
Sursa: habr.com
