

Judecând după numărul de întrebări care ne-au început să vină în legătură cu SD-WAN, tehnologia a început să se afirme serios în Rusia. Vânzătorii, desigur, nu stau degeaba și își propun concepțiile, iar unii curajoși pionieri deja le implementează în rețelele lor.
Colaborăm cu aproape toți vânzătorii și, în decurs de câțiva ani, am avut ocazia să analizez arhitectura fiecărui mare dezvoltator de soluții definite prin software în laboratorul nostru. Un caz aparte este SD-WAN de la Fortinet, care a încorporat pur și simplu funcționalitatea de echilibrare a traficului între canalele de comunicație în software-ul firewall-urilor. Soluția este mai degrabă democratică, așa că de obicei este luată în considerare de companiile care nu sunt încă pregătite pentru schimbări globale, dar doresc să utilizeze mai eficient canalele lor de comunicație.
În acest articol vreau să explic cum se configurează și se utilizează SD-WAN de la Fortinet, cui se potrivește această soluție și cu ce capcane se pot întâlni utilizatorii.
Cei mai proeminenți jucători de pe piața SD-WAN pot fi împărțiți în două tipuri:
1. Startup-uri care au creat soluții SD-WAN de la zero. Cele mai de succes dintre acestea primesc un impuls uriaș în dezvoltare fiind cumpărate de companii mari – aceasta este povestea Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. Mari vânzători de rețea care au dezvoltat soluții SD-WAN, îmbunătățind programabilitatea și gestionabilitatea routerelor lor tradiționale – aceasta este povestea Juniper, Huawei.
Fortinet a reușit să își găsească propria cale. Funcționalitatea care permitea unirea interfețelor acestora în canale virtuale și echilibrarea încărcăturii între ele prin algoritmi mai complecși, comparativ cu rutarea obișnuită, a fost integrată în software-ul firewall-urilor. Această funcționalitate a fost denumită SD-WAN. Poate fi ceea ce a realizat Fortinet numit SD-WAN? Pe piață se conturează treptat înțelegerea că Software-Defined înseamnă separarea Control Plane de Data Plane, controlere dedicate, orchestratori. La Fortinet nu există nimic din toate acestea. Gestionarea centralizată este opțională și este oferită prin intermediul instrumentului tradițional Fortimanager. Dar, din punctul meu de vedere, nu merită să căutăm adevărul abstract și să pierdem timpul cu dispute despre termeni. În lumea reală, orice abordare are avantaje și dezavantaje. Cea mai bună soluție este să ne înțelegem aceste aspecte și să alegem soluțiile care corespund nevoilor.
Voi încerca să explic, cu capturi de ecran în mână, cum arată și ce poate SD-WAN de la Fortinet.
Cum este organizat totul
Să presupunem că aveți două sucursale conectate între ele prin două canale de transmisie a datelor. Aceste canale de transmisie sunt reunite într-un grup, la fel cum interfețele Ethernet obișnuite sunt combinate într-un LACP-Port-Channel. Cei cu experiență își vor aminti de PPP Multilink – o analogie potrivită. Canalele pot fi porturi fizice, VLAN SVI sau, de asemenea, VPN sau tuneluri GRE.
VPN sau GRE sunt folosite de obicei pentru a conecta rețelele locale ale sucursalelor prin internet. Porturile fizice sunt utilizate în cazul în care există conexiuni L2 între locații sau când se conectează prin MPLS/VPN dedicat, dacă acceptăm o legătură fără Overlay și criptare. O altă situație în care sunt utilizate porturile fizice în grupul SD-WAN este echilibrarea ieșirii locale a utilizatorilor către internet.
Pe standul nostru există patru firewall-uri și două tuneluri VPN, care funcționează prin doi „operatori de telecomunicații”. Schema arată așa:
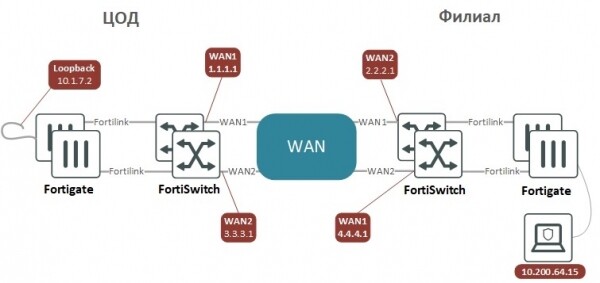
Tunelurile VPN sunt configurate în modul de interfață, astfel încât să arate ca și cum ar fi conexiuni Point-to-Point între dispozitive cu adrese IP pe interfețele P2P, care pot fi urmărite și verificate pentru a ne asigura că legătura prin tunelul specific funcționează. Pentru a cripta traficul și a-l trimite pe partea opusă, este suficient să-l Router-iți în tunel. Alternativa este filtrarea traficului pentru criptare folosind liste de subrețele, ceea ce complică foarte mult configurația pentru administrator pe măsură ce devine mai complicată. Într-o rețea mare, pentru a construi VPN, se poate utiliza tehnologia ADVPN, un echivalent DMVPN de la Cisco sau DVPN de la Huawei, care simplifică configurarea.
Configurația Site-to-Site VPN pentru două dispozitive cu rutare BGP de ambele părți
„DC” (Data Center)
„BRN” (Sucursala)
configuraţie sistem interfaţă
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
set proposal aes256-sha256
set dhgrp 2
next
edit "BRN-Ph2-2"
set phase1name "BRN-Ph1-2"
set proposal aes256-sha256
set dhgrp 2
next
end
config router static
edit 1
set gateway 1.1.1.2
set device "WAN1"
next
edit 3
set gateway 3.3.3.2
set device "WAN2"
next
end
config router bgp
set as 65002
set router-id 10.1.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.2"
set remote-as 65003
next
edit "192.168.254.4"
set remote-as 65003
next
end
config network
edit 1
set prefix 10.1.0.0 255.255.0.0
next
end
configuraţie sistem interfaţă
edit "WAN1"
set vdom "Internet"
set ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 114
next
edit "DC-Ph1-1"
set vdom "Internet"
set ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
edit "DC-Ph1-2"
set vdom "Internet"
set ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "DC-Ph1-1"
set interface "WAN1"
set local-gw 2.2.2.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 1.1.1.1
set psksecret ***
next
edit "DC-Ph1-2"
set interface "WAN2"
set local-gw 4.4.4.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 3.3.3.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "DC-Ph2-1"
set phase1name "DC-Ph1-1"
set proposal aes128-sha1
set dhgrp 2
next
edit "DC2-Ph2-2"
set phase1name "DC-Ph1-2"
set proposal aes128-sha1
set dhgrp 2
next
end
config router static
edit 1
set gateway 2.2.2.2
et device "WAN1"
next
edit 3
set gateway 4.4.4.2
set device "WAN2"
next
end
config router bgp
set as 65003
set router-id 10.200.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.1"
set remote-as 65002
next
edit "192.168.254.3"
set remote-as 65002
next
end
config network
edit 1
set prefix 10.200.0.0 255.255.0.0
next
end
Furnizez configurația într-un format textual, deoarece, în opinia mea, este mai convenabil să configurezi VPN-ul în acest mod. Majoritatea setărilor sunt identice de ambele părți, iar în format text pot fi copiate și lipite. Dacă fac același lucru în interface-ul web, este ușor să greșească, uitând să bifeze o casetă sau introducând o valoare greșită.
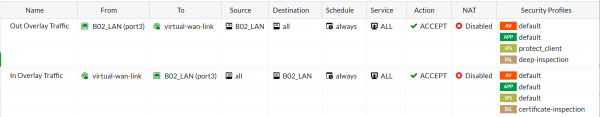
După ce am adăugat interfețele în grup

toate rutele și politicile de securitate pot face referire la el, și nu la interfețele incluse în acesta. Cel puțin, trebuie să permită traficul din rețelele interne către SD-WAN. Atunci când se creează reguli pentru acestea, se pot aplica măsuri de protecție, cum ar fi IPS, antivirus și decriptarea HTTPS.
Pentru grup se configurează regulile SD-WAN. Acestea sunt reguli care definesc algoritmul de echilibrare pentru traficul specific. Ele sunt asemănătoare cu politicile de rutare în rutarea bazată pe politici, doar că rezultatul în cazul în care traficul cade sub o politică este setarea nu o interfață next-hop sau de ieșire obișnuită, ci interfețele adăugate în grupul SD-WAN plus algoritmul de echilibrare a traficului între aceste interfețe.
Traficul poate fi separat din fluxul general pe baza informațiilor L3-L4, după aplicațiile recunoscute, servicii de internet (URL și IP), precum și pe baza utilizatorilor identificați ai stațiilor de lucru și laptopurilor. După aceea, pentru traficul selectat, se poate aloca unul dintre următoarele algoritmi de balansare:
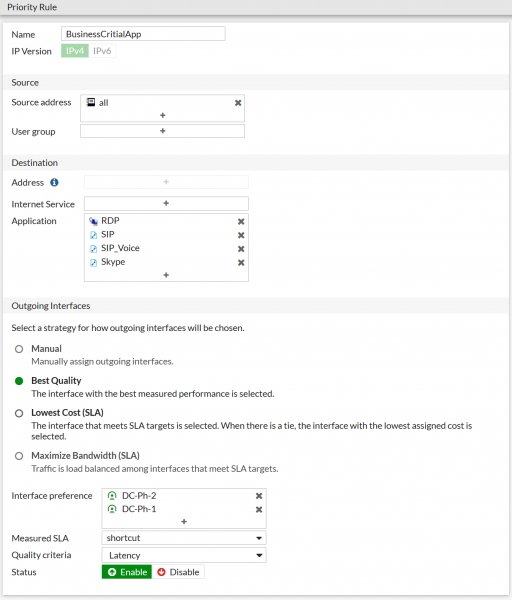
În lista Preferințe Interfață, se aleg interfețele deja adăugate în bundle care vor gestiona acest tip de trafic. Adăugând nu toate interfețele, se poate limita pe care anume canale circulă, de exemplu, emailul, dacă nu doriți să-l încărcați pe canale costisitoare cu SLA ridicat. În FortiOS 6.4.1 a apărut posibilitatea de a grupa interfețele adăugate în bundle SD-WAN în zone, creând, de exemplu, o zonă pentru comunicația cu locațiile îndepărtate și alta pentru accesul local la internet utilizând NAT. Da, da, traficul care se duce în internetul obișnuit poate fi, de asemenea, balansat.
Despre algoritmii de balansare
În ceea ce privește modul în care Fortigate (firewall de la Fortinet) poate distribui traficul între canale, există două opțiuni interesante, nu foarte comune pe piață:
Cel mai mic cost (SLA) – dintre toate interfețele care îndeplinesc SLA în acel moment, este ales cel cu cel mai mic cost (cost) stabilit manual de administrator; acest mod este potrivit pentru traficul „voluminos”, cum ar fi backup-ul și transferul de fișiere.
Cea mai bună calitate (SLA) – acest algoritm, pe lângă întârzieri, jitter și pierderi de pachete obișnuite, poate utiliza pentru evaluarea calității canalelor și încărcarea curentă a canalului; acest mod este potrivit pentru traficul „sensibil”, cum ar fi VoIP (telefonie IP) și videoconferințe.
Pentru aceste algoritmi este necesară configurarea măsurătorului de performanță a canalului de comunicație – Performance SLA. Acest măsurător monitorizează periodic informațiile privind respectarea SLA: pierderile (packet loss), întârzierea (latency) și jitter-ul (jitter) în canalul de comunicație și poate „declara necorespunzătoare” acele canale care, în acel moment, nu îndeplinesc valorile pragului de calitate – pierd prea multe pachete sau au o întârziere prea mare. În plus, măsurătorul urmărește statutul canalului și poate să-l elimine temporar din bundle, în cazul pierderii repetate a răspunsurilor (failures before inactive). La restabilire, după ce au venit câteva răspunsuri consecutive (restore link after), măsurătorul va readuce automat canalul în bundle și datele vor începe din nou să fie transmise prin el.
Iată cum arată configurația „măsurătorului”:
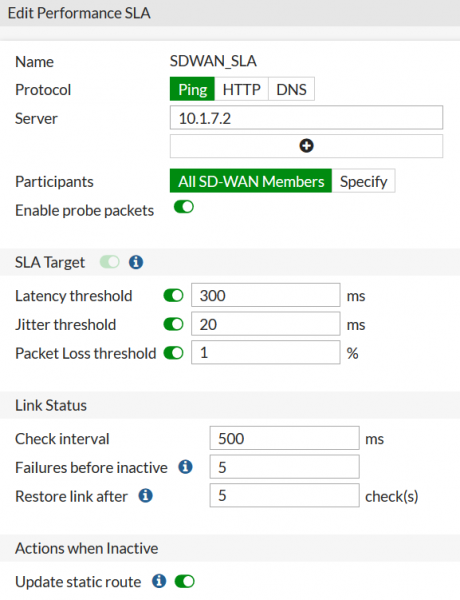
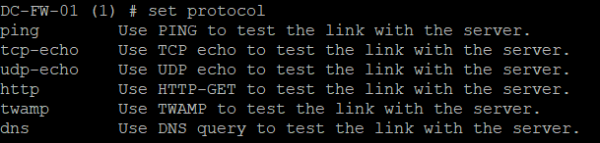
În interfața web, ca protocol pentru teste sunt disponibile ICMP-Echo-request, HTTP-GET și DNS request. În linia de comandă, opțiunile sunt puțin mai numeroase: sunt disponibile opțiunile TCP-echo și UDP-echo, precum și un protocol specializat de măsurare a calității – TWAMP.
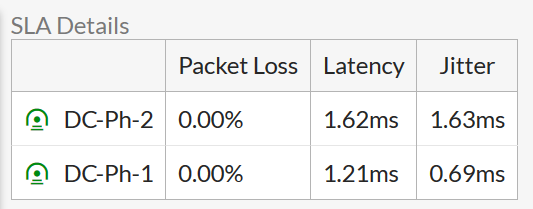
Rezultatele măsurătorilor pot fi vizualizate și în interfața web:
Și în linia de comandă:

Troubleshooting
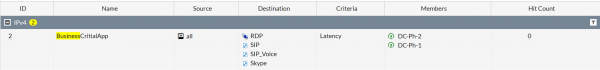
Dacă ați creat o regulă și totul nu funcționează așa cum era de așteptat, ar trebui să verificați valoarea Hit Count în lista SD-WAN Rules. Aceasta vă va arăta dacă traficul se încadrează în această regulă:
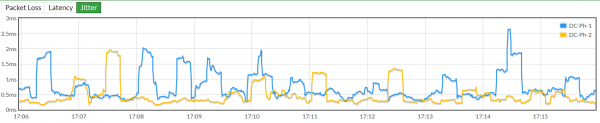
Pe pagina de configurare a măsurătorului în sine, puteți vedea schimbarea parametrilor canalului în timp. Linia cu puncte indică valoarea pragului parametrului.
În interfața web, puteți vedea cum se distribuie traficul în funcție de volumul de date transmise/primite și de numărul de sesiuni:
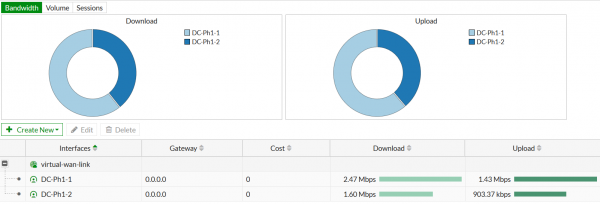
În plus, există o oportunitate excelentă de a urmări trecerea pachetelor cu o detaliere maximă. Atunci când lucrați în rețeaua reală, în configurația dispozitivului se acumulează o mulțime de politici de rutare, de firewall și de distribuție a traficului pe porturile SD-WAN. Toate acestea interacționează între ele într-un mod complex, iar deși furnizorul aduce scheme detaliate ale algoritmilor de procesare a pachetelor, este foarte important să aveți posibilitatea de a nu construi și verifica teorii, ci de a vedea unde dispare cu adevărat traficul.
De exemplu, următorul set de comenzi
diagnostică flux de depanare filtru saddr 10.200.64.15
 diagnostică flux de depanare filtru daddr 10.1.7.2
 diagnostică flux de depanare arată nume-funcție
 activare depanare diagnostică
 urmează diagnostică 2
Va permite urmărirea a două pachete cu adresa sursă 10.200.64.15 și adresa destinatarului 10.1.7.2.
Pinging 10.7.1.2 from 10.200.64.15 twice and checking the output in the console.
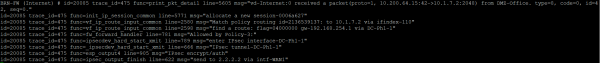
First packet:
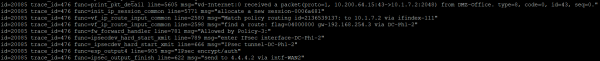
Second packet:
Here is the first packet received by the firewall:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 a recepționat un pachet(proto=1, 10.200.64.15:42->10.1.7.2:2048) de la DMZ-Office. tip=8, cod=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – numele interfeței L3. Tip=8 – Echo.
A new session was created for it:
msg="allocate a new session-0006a627"
And a match was found in the routing policy settings
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
It turns out that the packet needs to be sent through one of the VPN tunnels:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
A permissive rule is found in the firewall policies:
msg="Allowed by Policy-3:"
The packet is encrypted and sent into the VPN tunnel:
func=ipsecdev_hard_start_xmit line=789 msg="intră pe interfața IPsec-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="tunelul IPsec-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec criptare/autentificare"
The encrypted packet is sent to the gateway address for this WAN interface:
msg="send to 2.2.2.2 via intf-WAN1"
For the second packet, everything happens similarly, but it is sent to another VPN tunnel and exits through another firewall port:
func=ipsecdev_hard_start_xmit line=789 msg="intrare pe interfața IPsec-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="tunel IPsec-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec criptare/autentificare"
 func=ipsec_output_finish line=622 msg="trimitere la 4.4.4.2 prin intf-WAN2"
Advantages of the solution
Reliable functionality and user-friendly interface. The set of features available in FortiOS prior to the emergence of SD-WAN has been fully retained. In other words, we have not a newly developed software, but a mature system from a trusted firewall vendor. With a traditional set of networking features and an easy-to-learn web interface. How many SD-WAN vendors have, let's say, Remote-Access VPN functionality on their end devices?
Security at level 80. FortiGate is among the top solutions in firewalling. There are many resources online for configuring and administering firewalls, and the job market has plenty of security specialists already familiar with the vendor's solutions.
Zero cost for SD-WAN functionality. Building an SD-WAN network on FortiGate costs the same as building a regular WAN network on it, since no additional licenses are required to implement SD-WAN functionality.
Low entry price. Fortigate offers a good range of devices for different performance levels. The most basic and affordable models are quite suitable for setting up an office or a point of sale, say, for 3-5 employees. Many vendors lack such low-performance and affordable models.
Performanță ridicată. Reducing SD-WAN functionality to traffic balancing allowed the company to release a specialized SD-WAN ASIC, which means that the operation of SD-WAN does not decrease the performance of the firewall as a whole.
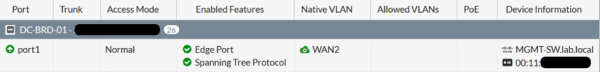
The ability to implement an entire office on Fortinet equipment. Aceasta este o pereche de firewalls, switch-uri și puncte de acces Wi-Fi. Este ușor și convenabil să gestionezi un astfel de birou – switch-urile și punctele de acces se înregistrează pe firewalls și sunt gestionate de acestea. Iată cum ar putea arăta, de exemplu, un port al switch-ului din interfața firewall-ului, care este gestionat de acest switch:
Lipsa controlerelor ca punct unic de eșec. Acesta este un punct pe care îl subliniază însuși furnizorul, dar poate fi numit un avantaj doar parțial, deoarece pentru furnizorii care au controlere, asigurarea redundanței acestora nu costă mult, de cele mai multe ori fiind vorba de o cantitate mică de resurse de calcul în medii de virtualizare.
Ce trebuie să avem în vedere
Lipsa separării Control Plane și Data Plane. Acest lucru înseamnă că rețeaua trebuie configurată fie manual, fie cu ajutorul instrumentelor tradiționale de gestionare — FortiManager. La furnizorii care au realizat această separare, rețeaua se construiește singură. Administratorul poate fi nevoit doar să corecteze topologia acesteia, să interzică ceva, nu mai mult. Totuși, avantajul FortiManager este că acesta poate gestiona nu doar firewalls, ci și switch-uri și puncte de acces Wi-Fi, adică practic întreaga rețea.
Creștere condiționată a gestionabilității. Din cauza faptului că pentru automatizarea configurării rețelei se utilizează instrumente tradiționale, gestionabilitatea rețelei cu implementarea SD-WAN crește nesemnificativ. Pe de altă parte, noua funcționalitate devine disponibilă mai rapid, deoarece furnizorul o lansează mai întâi doar pentru sistemul de operare al firewalls (ceea ce oferă imediat posibilitatea de a o utiliza), iar apoi completează sistemul de gestionare cu interfețele necesare.
O parte din funcționalitate poate fi disponibilă din linia de comandă, dar nu și din interfața web. Nu este atât de grav să intri ocazional în linia de comandă pentru a configura ceva, cât este de grav să nu vezi în interfața web că ceva a fost deja configurat din linia de comandă. Dar acest lucru se referă de obicei la cele mai noi funcții și treptat, cu actualizările FortiOS, capacitățile interfeței web sunt aduse la zi.
Cui se potrivește
Celor care nu au foarte multe filiale. Implementarea unei soluții SD-WAN cu componente centrale complexe în rețele cu 8-10 sucursale poate să nu merite costul – va fi necesar să cheltuiți bani pe licențe pentru dispozitivele SD-WAN și resursele de virtualizare pentru găzduirea componentelor centrale. De obicei, o companie mică are foarte puține resurse de calcul disponibile. În cazul Fortinet, este suficient să achiziționați firewall-uri.
Celor care au foarte multe sucursale mici. La mulți furnizori, prețul minim al soluției per sucursală este destul de ridicat și poate deveni neinteresant din perspectiva afacerii clientului final. Fortinet oferă dispozitive mici la un preț foarte atractiv.
Celor care nu sunt pregătiți să facă un pas atât de însemnat. Implementarea SD-WAN cu controllere, rutare proprietară, o nouă abordare în planificarea și managementul rețelei poate fi un pas prea serios pentru anumiți clienți. Da, o astfel de implementare va ajuta în final la optimizarea utilizării canalelor de comunicație și a muncii administratorilor, dar mai întâi va trebui să învețe multe lucruri noi. Cei care nu sunt încă pregătiți să schimbe paradigma, dar doresc să obțină cât mai mult din canalele lor de comunicație, vor găsi soluția Fortinet foarte potrivită.
Sursa: habr.com
