

Sursa: Acunetix
Red Teaming (atac de «echipă roșie») – este o simulare complexă a atacurilor reale cu scopul de a evalua securitatea cibernetică a sistemelor. «Echipa roșie» reprezintă un grup (experți care efectuează teste de penetrare în sistem). Aceștia pot fi angajați extern sau parte a organizației tale, dar în toate cazurile, rolul lor este același – de a imita acțiunile atacatorilor și de a încerca să pătrundă în sistemul tău.
Alături de «echipele roșii», în securitatea cibernetică există și alte echipe. De exemplu, «echipa albastră» (Blue Team) colaborează cu cea roșie, dar activitatea ei este axată pe îmbunătățirea securității infrastructurilor sistemului din interior. «Echipa purpurie» (Purple Team) este un liant, ajutând cele două echipe în dezvoltarea strategiilor de atac și a măsurilor de protecție. Cu toate acestea, red teaming este una dintre cele mai puțin înțelese metode de gestionare a securității cibernetice, iar multe organizații încă ezită să folosească această practică.
În acest articol, vom explica detaliat ce se ascunde în spatele noțiunii de Red Teaming și cum implementarea practicilor complexe de simulare a atacurilor reale poate ajuta la îmbunătățirea securității organizației tale. Scopul articolului este de a arăta cum această metodă poate îmbunătăți semnificativ securitatea sistemelor tale informaționale.
Red Teaming: prezentare generală
Deși în zilele noastre «echipele roșii» și «echipele albastre» sunt asociate în principal cu domeniul tehnologiilor informaționale și securității cibernetice, aceste noțiuni au fost concepute de militari. De fapt, eu am auzit prima dată despre aceste concepte în armată. Lucrând ca analist de securitate cibernetică în anii 1980, accesul la sistemele informatice criptate era mult mai restricționat decât acum.
În rest, prima mea experiență cu jocurile de război — modelare, simulare și organizarea interacțiunilor — a fost foarte similară cu procesul de astăzi de simulare complexă a atacurilor, care a găsit aplicare în securitatea cibernetică. La fel ca acum, o mare atenție a fost acordată utilizării metodelor de inginerie socială pentru a convinge angajații să ofere acces neautorizat „dușmanului” la sistemele militare. Prin urmare, deși metodele tehnice de simulare a atacurilor au avansat semnificativ față de anii '80, este important de menționat că multe dintre instrumentele fundamentale ale abordării competiționale, în special tehnicile de inginerie socială, depind în mare măsură de platformă.
Valoarea principală a simulării complexe a atacurilor reale nu s-a schimbat nici ea din anii '80. Simulând un atac asupra sistemelor proprii, este mai ușor să detectezi vulnerabilitățile și să înțelegi cum pot fi utilizate. Și, deși înainte red teaming-ul era folosit în principal de „hackeri etici” și specialiști în securitate cibernetică care căutau vulnerabilități prin teste de penetrare, acum această metodă are o aplicare mai largă în domeniul securității cibernetice și al afacerilor.
Cheia red teaming-ului este înțelegerea faptului că nu poți obține o imagine a securității sistemelor tale până nu sunt atacate. Și, în loc să te expui riscului unui atac din partea unor infractori reali, este mult mai sigur să modelezi un astfel de atac cu ajutorul „echipei roșii”.
Red Teaming: scenarii de utilizare
O modalitate simplă de a înțelege principiile red teaming-ului este să privim câteva exemple. Iată două dintre ele:
- Scenariul 1. Imaginați-vă că a avut loc un test de penetrare asupra unui site de asistență pentru clienți, iar verificarea a fost reușită. La prima vedere, asta ar părea că totul este în regulă. Totuși, ulterior, în cadrul unei simulări complexe a atacului, „echipa roșie” descoperă că, deși aplicația de asistență pentru clienți funcționează corect, funcția de chat de la terți nu poate identifica precis persoanele, iar acest lucru le oferă ocazia de a păcăli reprezentanții serviciului de asistență pentru clienți să schimbe adresa de email din cont (ceea ce face ca o nouă persoană, un infractor, să poată obține acces).
- Scenariul 2. În urma desfășurării unui test de penetrare, s-a constatat că toate sistemele de control VPN și acces de la distanță sunt protejate. Cu toate acestea, un reprezentant al „echipei roșii” trece fără obstacole pe lângă recepție și ia laptopul unuia dintre angajați.
În ambele cazuri menționate mai sus, „echipa roșie” verifică nu doar fiabilitatea fiecărui sistem în parte, ci și întreaga sistemă în ansamblu pentru a identifica punctele slabe.
Cui îi este necesară o simulare cuprinzătoare a atacurilor?
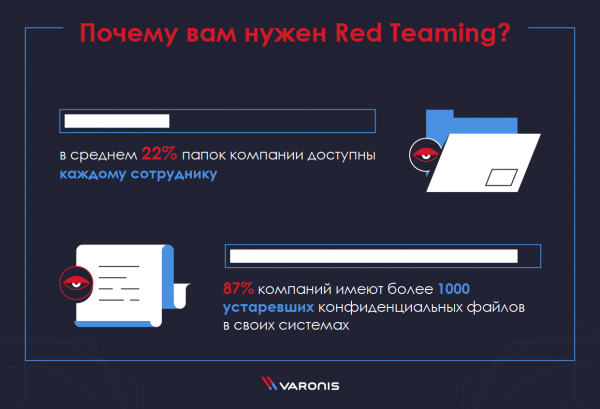
Pe scurt, aproape orice companie poate beneficia de red teaming. Așa cum se arată , un număr alarmant de mare de organizații se află în falsa convingere că au control complet asupra datelor lor. Am descoperit, de exemplu, că în medie 22% din folderele unei companii sunt accesibile oricărui angajat și că 87% dintre companii au mai mult de 1000 de fișiere confidențiale învechite în sistemele lor.
Dacă compania dumneavoastră nu activează în domeniul tehnologiei, ar putea părea că red teaming nu va aduce multe beneficii. Dar nu este adevărat. Securitatea cibernetică nu înseamnă doar protejarea informațiilor confidențiale.
Atacatorii încearcă în egală măsură să obțină acces la tehnologie, indiferent de domeniul de activitate al companiei. De exemplu, ei pot căuta să acceseze rețeaua dumneavoastră pentru a-și masca acțiunile de capturare a unei alte sisteme sau rețele din altă parte a lumii. În acest tip de atac, datele dumneavoastră nu sunt importante pentru ei. Ei doresc să infecteze computerele dumneavoastră cu malware pentru a transforma sistemul dumneavoastră într-un botnet.
Pentru companiile mici, poate fi dificil să găsească resursele necesare pentru a desfășura red teaming. În acest caz, are sens să încredințeze acest proces unui contractor extern.
Red Teaming: recomandări
Timpul optim pentru desfășurarea red teaming-ului și frecvența acestuia depind de sectorul în care activați și de maturitatea măsurilor dumneavoastră de asigurare a securității cibernetice.
În special, trebuie să automatizați acțiuni cum ar fi cercetarea activelor și analiza vulnerabilităților. Organizația dvs. trebuie, de asemenea, să combine tehnologiile automatizate cu controlul uman, efectuând în mod regulat teste complete de penetrare.
După finalizarea mai multor cicluri de business de testare a penetrației și identificare de vulnerabilități, puteți trece la o simulare complexă a unui atac real. În această etapă, red teaming vă va aduce beneficii semnificative. Totuși, încercarea de a-l desfășura înainte de a stabili fundamentele securității cibernetice nu va aduce rezultate semnificative.
O echipă de «hackeri buni» va fi probabil capabilă să compromită un sistem nepregătit atât de repede și ușor, încât veți obține prea puține informații pentru a lua măsuri ulterioare. Pentru a avea un efect real, informațiile obținute de echipa roșie trebuie să fie corelate cu testele anterioare de penetrare și evaluările vulnerabilităților.
Ce este testarea penetrației?
Simularea complexă a unui atac real (Red Teaming) este adesea confundată cu , dar cele două metode sunt puțin diferite. Mai exact, testarea penetrației este doar o metodă dintre cele care fac parte din red teaming.
Rolul pentester-ului . Activitatea pentester-ilor este împărțită în patru etape principale: planificare, descoperire de informații, atac și raportare. Așa cum vedeți, pentester-ii fac mai mult decât să identifice vulnerabilități în software. Ei încearcă să se pună în locul hackerilor, iar după ce reușesc să pătrundă în sistemul dvs., începe adevărata lor muncă.
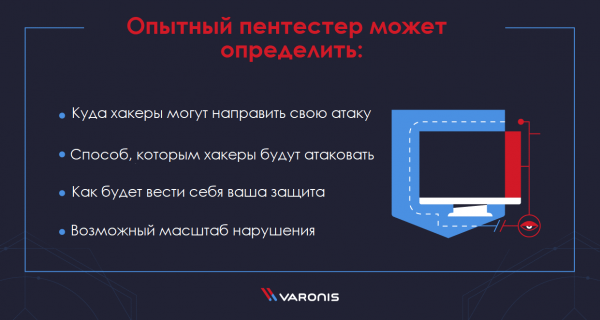
Ei descoperă vulnerabilități și apoi efectuează noi atacuri, pe baza informațiilor obținute, navigând prin ierarhia folderelor. Aceasta este diferența dintre specialiștii care efectuează teste de penetrare și cei care sunt angajați doar pentru a găsi vulnerabilități, folosind software de scanare a porturilor sau detectare a virușilor. Un pentester experimentat poate determina:
- unde hackerii ar putea direcționa atacul;
- metoda prin care hackerii vor ataca;
- cum va reacționa apărarea dvs.;
- dimensiunea potențială a unei breșe.
Testarea de penetrare vizează identificarea deficiențelor la nivelul aplicațiilor și rețelelor, precum și oportunitățile de a depăși barierele fizice de securitate. În timp ce testarea automată poate identifica anumite probleme de cibersecuritate, testarea manuală de penetrare ia în considerare, de asemenea, vulnerabilitatea afacerii la atacuri.
Red Teaming vs. testarea de penetrare
Cu siguranță, testul de penetrare este important, dar este doar o parte dintr-o serie de măsuri luate în cadrul red teaming. Activitatea echipei roșii are scopuri mult mai largi decât pentr testerii, care adesea încearcă doar să obțină acces la rețea. În red teaming sunt adesea implicate mai multe persoane, resurse și timp, deoarece experții „echipei roșii” cercetează în profunzime pentru a înțelege pe deplin true nivelul riscurilor și vulnerabilităților în tehnologia, precum și în activele umane și fizice ale organizației.
În plus, există și alte diferențe. Red teaming este de obicei folosit de organizații cu măsuri de cibersecuritate mai mature și dezvoltate (deși, în practică, acest lucru nu este întotdeauna adevărat).
De obicei, acestea sunt companii care au efectuat deja teste de penetrare și au remediat majoritatea vulnerabilităților identificate, căutând acum pe cineva care să încerce din nou să obțină acces la informații confidențiale sau să spargă protecția în orice mod.
De aceea, red teaming se bazează pe o echipă de experți în securitate, concentrați pe un scop specific. Aceștia vizează vulnerabilitățile interne și utilizează atât metode electronice, cât și fizice de inginerie socială pe angajații organizației. Spre deosebire de testerii de penetrare, „echipele roșii” nu se grăbesc în timpul atacurilor lor, dorind să evite descoperirea, așa cum ar face un adevărat cibercriminal.
Avantajele Red Teaming
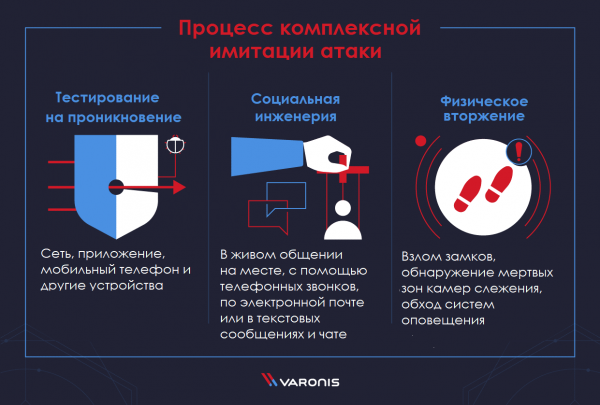
În simularea complexă a atacurilor reale există numeroase avantaje, dar cel mai important este că această abordare oferă o imagine cuprinzătoare a nivelului de securitate cibernetică al organizației. Procesul tipic de simulare complexă a atacului va include testarea penetrării (rețea, aplicație, telefon mobil și alte dispozitive), inginerie socială (prin întâlniri directe, apeluri telefonice, emailuri sau mesaje text și chat) și intruziune fizică (spargerea încuietorilor, identificarea zonelor moarte ale camerelor de supraveghere, ocolirea sistemelor de alertă). Dacă existe vulnerabilități în oricare dintre aceste aspecte ale sistemului dumneavoastră, acestea vor fi descoperite.
Odată ce vulnerabilitățile sunt descoperite, acestea pot fi remediate. O procedură eficientă de simulare a atacului nu se încheie odată cu descoperirea vulnerabilităților. După ce defectele de securitate sunt clar definite, veți dori să lucrați la remedierea acestora și la retestarea lor. De fapt, adevărata muncă începe de obicei după intruziunea „echipei roșii”, când efectuați o analiză forensică a atacului și încercați să reduceți vulnerabilitățile identificate.
Pe lângă aceste două avantaje principale, red teaming oferă și o serie de altele. Astfel, „echipa roșie” poate:
- identifica riscuri și vulnerabilități la atacuri în activele informaționale cheie ale afacerii;
- simula metodele, tacticile și procedurile infractorilor reali într-un mediu cu risc limitat și controlat;
- evalua capacitatea organizației dumneavoastră de a detecta, reacționa și preveni amenințările complexe țintite;
- stimula o colaborare strânsă cu departamentele de securitate IT și „echipele albastre” pentru a asigura o reducere semnificativă a consecințelor și a desfășura seminarii practice cuprinzătoare bazate pe vulnerabilitățile descoperite.
Cum funcționează Red Teaming?
O modalitate excelentă de a înțelege principiul red teaming-ului este să ne uităm la modul în care se desfășoară de obicei. Procesul obișnuit de simulare a atacului complex constă în mai mulți pași:
- Organizația stabilește cu „echipa roșie” (internă sau externă) obiectivul atacului desfășurat. De exemplu, un astfel de obiectiv poate fi extragerea de informații confidențiale de pe un anumit server.
- Apoi, echipa roșie efectuează recunoașterea obiectivului. Ca rezultat, se elaborează o schemă a sistemelor țintă, inclusiv servicii de rețea, aplicații web și portaluri interne pentru angajați.
- Ulterior, în sistemul țintă se caută vulnerabilități, care sunt de obicei exploatate prin phishing sau atacuri XSS.
- Odată ce sunt obținute token-uri de acces, echipa roșie le folosește pentru a explora alte vulnerabilități.
- Atunci când sunt identificate alte vulnerabilități, echipa roșie își va strădui să își crească nivelul de acces la nivelul necesar pentru a-și atinge scopurile.
- Când se obține accesul la datele sau activele țintă, sarcina atacului este considerată îndeplinită.
De fapt, un specialist experimentat al echipei roșii va utiliza o gamă largă de metode diferite pentru a trece prin fiecare dintre pașii enumerați. Totuși, concluzia cheie din exemplul de mai sus este că vulnerabilitățile mici din sistemele individuale pot deveni defecțiuni catastrofale dacă sunt combinate într-un lanț.
Ce trebuie să luați în considerare atunci când contactați echipa roșie?
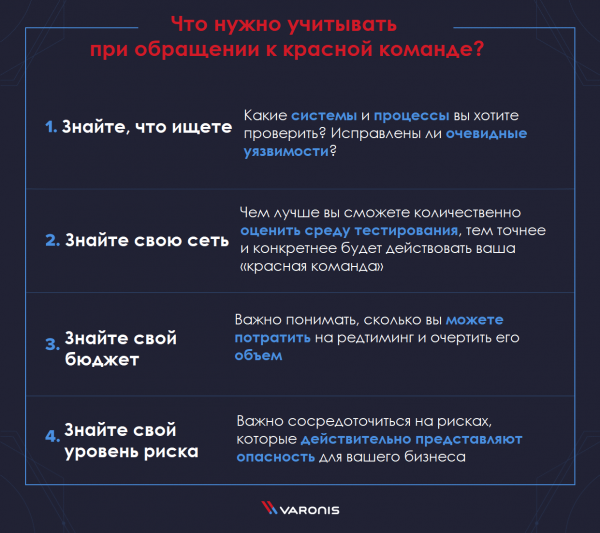
Pentru a obține cel mai bun rezultat din red teaming, este necesară o pregătire atentă. Sistemele și procesele utilizate de fiecare organizație sunt diferite, iar un nivel de calitate în red teaming este atins atunci când este destinat identificării vulnerabilităților specifice sistemelor dumneavoastră. Din acest motiv, este important să luați în considerare o serie de factori:
Știți ce căutați
În primul rând, este esențial să înțelegeți ce sisteme și procese doriți să verificați. Este posibil să știți că doriți să testați o aplicație web, dar să nu înțelegeți foarte bine ce înseamnă acest lucru și ce alte sisteme sunt integrate cu aplicațiile dumneavoastră web. De aceea, este important să aveți o cunoaștere solidă a propriilor sisteme și să remediați toate vulnerabilitățile evidente înainte de a începe o simulare complexă a unui atac real.
Știți-vă rețeaua
Aceasta se leagă de recomandarea anterioară, dar se referă mai mult la specificațiile tehnice ale rețelei dumneavoastră. Cu cât reușiți să evaluați mai bine mediul de testare, cu atât mai precis și specific va acționa echipa dumneavoastră roșie.
Știți-vă bugetul
Red teaming poate fi realizat la diferite niveluri, dar simularea unui spectru complet de atacuri asupra rețelei dumneavoastră, inclusiv inginerie socială și intruziune fizică, se poate dovedi a fi o activitate costisitoare. Din acest motiv, este important să înțelegeți cât sunteți dispuși să cheltuiți pentru o astfel de evaluare și, în consecință, să conturați amploarea acesteia.
Cunoașteți nivelul vostru de risc
Unele organizații pot tolera un nivel destul de ridicat de risc în cadrul standardelor lor de afaceri. Pe de altă parte, altele va trebui să își limiteze nivelul de risc într-o măsură mult mai mare, în special dacă compania activează într-o industrie foarte reglementată. De aceea, în timpul red teaming-ului, este important să vă concentrați asupra riscurilor care reprezintă cu adevărat o amenințare pentru afacerea dumneavoastră.
Red Teaming: instrumente și tactici
Atunci când este implementat corect, „echipa roșie” va efectua un atac pe scară largă asupra rețelelor dumneavoastră folosind toate instrumentele și metodele utilizate de hackeri. Acestea includ, printre altele:
- Testarea penetrării aplicațiilor — se concentrează pe identificarea deficiențelor la nivelul aplicațiilor, cum ar fi falsificarea cererilor intersite, deficiențele în validarea datelor, gestionarea slabă a sesiunilor și multe altele.
- Testarea penetrării rețelei — se concentrează pe identificarea deficiențelor la nivelul rețelei și sistemului, inclusiv configurații greșite, vulnerabilități în rețelele wireless, servicii neautorizate și multe altele.
- Testare fizică a penetrării — evaluarea eficienței, precum și a punctelor forte și slabe ale controlului de securitate fizică în viața reală.
- Inginerie socială — urmărește să profite de slăbiciunile umane și de natura umană, testând cât de predispuși sunt indivizii la înșelăciune, convingere și manipulare prin phishing prin e-mail, apeluri telefonice și mesaje text, precum și prin contact fizic la fața locului.
Toate cele menționate anterior sunt componente ale red teaming-ului. Aceasta este o simulare de atac pe mai multe niveluri, destinată să determine cât de bine pot rezista oamenii, rețelele, aplicațiile și controalele de securitate fizică atacurilor unui atacator real.
Dezvoltarea continuă a metodelor de Red Teaming
Natura simulării complexe a atacurilor reale, în care „echipele roșii” încearcă să găsească noi vulnerabilități în sistemul de securitate, iar „echipele albastre” încearcă să le remedieze, duce la dezvoltarea constantă a metodelor acestor verificări. Din acest motiv, este dificil să se elaboreze o listă actualizată a tehnicilor moderne de red teaming, deoarece acestea devin rapid învechite.
Prin urmare, majoritatea specialiștilor care efectuează red teaming vor petrece cel puțin o parte din timpul lor studind noi vulnerabilități și metode de exploatare a acestora, folosind numeroasele resurse furnizate de comunitatea „echipelor roșii”. Iată cele mai populare dintre aceste comunități:
- — este un serviciu pe bază de abonament, care oferă cursuri video online, dedicate în principal testării penetrării, precum și cursuri de criminalistică a sistemelor de operare, probleme de inginerie socială și limbaj de asamblare pentru protecția informațiilor.
- — „operator de securitate cibernetică ofensivă”, care ține un blog despre metodele simulării complexe a atacurilor reale și este o sursă bună de noi abordări.
- Twitter este de asemenea o sursă bună, dacă căutați informații actuale despre red teaming. Puteți găsi aceste informații folosind hashtag-uri. și .
- — un alt specialist experimentat în red teaming care publică un buletin informativ și , conduce și scrie mult despre tendințele actuale ale „echipelor roșii”. Dintre articolele sale recente: și .
- — este un buletin informativ despre securitatea web, sponsorizat de PortSwigger Web Security. Este o resursă bună pentru a afla despre progrese și știri în domeniul red teaming — atacuri, breșe de securitate, exploatări, vulnerabilități ale aplicațiilor web și noi tehnologii de securitate.
- — „hacker alb” și specialist în testarea penetrării, el abordează regulat noi tactici ale „echipelor roșii” în cadrul .
- MWR labs — o sursă bună, deși extrem de tehnică, de știri despre red teaming. Publică informații utile pentru echipele roșii , iar al lor conține sfaturi pentru rezolvarea problemelor cu care se confruntă specialiștii în testarea securității.
- — avocat și „hacker alb”. În fluxul său Twitter există metode utile pentru „echipele roșii”, cum ar fi scrierea de injecții SQL și falsificarea token-urilor OAuth.
- (ATT & CK) — este o bază de cunoștințe atent selectată despre comportamentul atacatorilor. Aceasta urmărește fazele ciclului de viață al atacatorilor și platformele vizate de aceștia.
- — este un ghid pentru hackeri, care, deși destul de vechi, acoperă multe dintre metodele fundamentale care stau la baza simulării complexe a atacurilor reale. Autorul Peter Kim are de asemenea , în care oferă sfaturi despre hacking și alte informații.
- SANS Institute — un alt furnizor de marcă de materiale educaționale în domeniul securității cibernetice. Canalul lor de , dedicat criminalisticii digitale și răspunsului la incidente, conține ultimele știri despre cursurile SANS și sfaturi de la experți practicieni.
- Unele dintre cele mai interesante noutăți despre red teaming sunt publicate în . Acolo se găsesc articole orientate spre tehnologie, precum compararea Red Teaming-ului cu testarea penetrării, precum și articole analitice, cum ar fi „Manifestul specialistului echipei roșii”.
- În cele din urmă, Awesome Red Teaming este o comunitate pe GitHub care oferă de resurse dedicate Red Teaming-ului. Aceasta abordează practic toate aspectele tehnice ale activității „echipei roșii”, de la obținerea accesului inițial, efectuarea de acțiuni malițioase până la colectarea și extragerea de date.
Ce este „echipa albastră”?
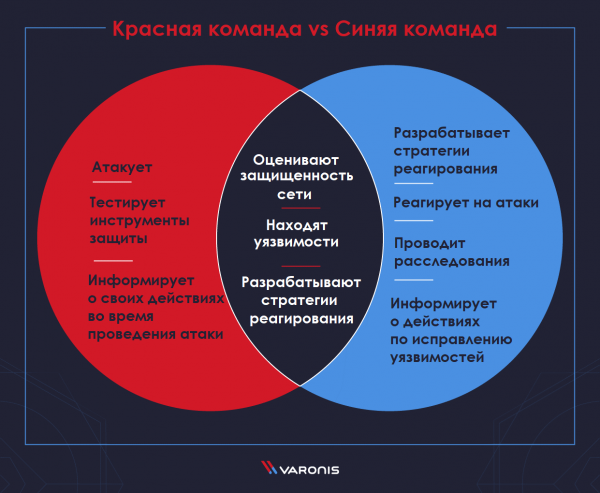
Cu atât de multe „echipe colorate”, poate fi dificil să determini ce tip este necesar organizației tale.
Una dintre alternativele echipei roșii, mai exact un alt tip de echipă care poate fi utilizată împreună cu echipa roșie, este echipa albastră. Echipa albastră evaluează, de asemenea, securitatea rețelei și identifică orice posibile vulnerabilități ale infrastructurii. Cu toate acestea, ea are un alt obiectiv. Echipelor de acest tip le este necesar să găsească modalități de protecție, modificare și reorganizare a mecanismelor de apărare pentru a face reacția la incidente mult mai eficientă.
Ca și echipa roșie, echipa albastră trebuie să dețină aceleași cunoștințe despre tacticile atacatorilor, tehnici și proceduri pentru a dezvolta strategii de reacție pe baza acestora. Totuși, responsabilitățile echipei albastre nu se limitează doar la apărarea împotriva atacurilor. Aceasta participă, de asemenea, la consolidarea întregii infrastructuri de securitate, utilizând, de exemplu, un sistem de detectare a intruziunilor (IDS), care asigură o analiză continuă a activității neobișnuite și suspecte.
Iată câteva dintre pașii pe care îi execută echipa albastră:
- audit de securitate, în special audit DNS;
- analiza jurnalelor și memoriei;
- analiza pachetelor de date de rețea;
- analiza datelor despre riscuri;
- analiza amprentei digitale;
- dezvoltare inversă;
- testarea DDoS;
- dezvoltarea scenariilor de implementare a riscurilor.
Diferențele dintre echipele roșii și albastre
O întrebare frecventă pentru multe organizații este: care echipă ar trebui să utilizeze — echipa roșie sau echipa albastră. Această întrebare este adesea însoțită de o antipatie prietenoasă între cei care lucrează „de cealaltă parte a baricadei”. Totuși, în realitate, nicio echipă nu are sens fără cealaltă. Așadar, răspunsul corect la această întrebare este că ambele echipe sunt importante.
Echipa roșie atacă și este utilizată pentru a verifica pregătirea echipei albastre în apărare. Uneori, echipa roșie poate găsi vulnerabilități pe care echipa albastră le-a trecut cu vederea complet, iar în acest caz echipa roșie ar trebui să arate cum pot fi remediate aceste vulnerabilități.
Este esențial ca ambele echipe să colaboreze împotriva cibercriminalilor pentru a întări securitatea informațională.
Din acest motiv, nu are sens să alegi doar o singură parte sau să investești doar într-un singur tip de echipă. Este important să ne amintim că scopul ambelor părți este prevenirea criminalității cibernetice.
Cu alte cuvinte, companiile trebuie să stabilească o colaborare reciprocă între cele două echipe pentru a asigura un audit complex — cu jurnale ale tuturor atacurilor și verificărilor efectuate, precum și înregistrări ale caracteristicilor descoperite.
Echipa „roșie” oferă informații despre operațiunile pe care le-au efectuat în timpul simulării atacului, iar echipa albastră despre acțiunile pe care le-au întreprins pentru a umple lacunele și a remedia vulnerabilitățile identificate.
Importanța ambelor echipe nu poate fi subestimată. Fără auditul lor constant de securitate, efectuarea testelor de penetrare și îmbunătățirea infrastructurii, companiile nu ar ști care este starea propriei securități. Cel puțin până când apare o breșă de date, și devine dureros de clar că măsurile de securitate au fost insuficiente.
Ce este echipa „mov”?
Echipa „mov” a apărut ca rezultat al încercărilor de a uni echipele roșie și albastră. Echipa „mov” este mai degrabă o conceptie decât un tip separat de echipă. Este mai bine să o privim ca pe o combinație între echipele roșie și albastră. Aceasta implică ambele echipe, ajutându-le să colaboreze.
Echipa „mov” poate ajuta serviciile de securitate să îmbunătățească eficiența în detectarea vulnerabilităților, identificarea amenințărilor și monitorizarea rețelei prin modelarea precisă a scenariilor comune de amenințare și ajutând la dezvoltarea de noi metode de detectare și prevenire a amenințărilor.
Unele organizații implică echipa „mov” în activități punctuale, unde obiectivele de securitate, termenele și rezultatele cheie sunt clar definite. Acest lucru include recunoașterea deficiențelor în atac și apărare, precum și stabilirea cerințelor viitoare de formare și tehnologie.
O abordare alternativă, care câștigă acum teren, este de a trata echipa „mov” ca pe un model conceptual care funcționează în întreaga organizație, promovând crearea unei culturi a securității cibernetice și îmbunătățirea continuă a acesteia.
Concluzie
Red Teaming, sau simularea complexă a atacurilor, este o metodă puternică de testare a vulnerabilităților sistemului de securitate al organizației, dar trebuie aplicată cu prudență. În special, pentru a o aplica, trebuie să aveți suficiente , altfel nu va îndeplini așteptările dorite.
Red Teaming poate descoperi vulnerabilități ale sistemului dumneavoastră despre care nici măcar nu ați bănuit și poate ajuta la remedierea lor. Adoptând o abordare competitivă între echipele albastre și roșii, puteți simula acțiunile unui hacker real, dacă ar dori să fure datele dumneavoastră sau să dăuneze activelor.
Sursa: habr.com
