

Indiferent de activitatea desfășurată de companie, securitatea trebuie să fie o parte integrantă a planului său de securitate. Serviciile de gestionare a numelui, care transformă numele nodurilor de rețea în adrese IP, sunt utilizate de toate aplicațiile și serviciile din rețea.
Dacă un atacator preia controlul asupra DNS-ului organizației, va putea fără probleme:
- să preia controlul asupra resurselor accesibile publicului
- să redirecționeze e-mailurile primite, precum și solicitările web și încercările de autentificare
- să creeze și să valideze certificate SSL/TLS
Acest ghid examinează securitatea DNS din două perspective:
- Implementarea unei monitorizări și control constant asupra DNS-ului
- Cum noile protocoale DNS, cum ar fi DNSSEC, DoH și DoT, pot ajuta la protejarea integrității și confidențialității cererilor DNS transmise
Ce este securitatea DNS?
Conceptul de securitate DNS include două componente importante:
- Asigurarea integrității generale și disponibilității serviciilor DNS, care transformă numele nodurilor de rețea în adrese IP
- Monitorizarea activității DNS pentru a identifica posibile probleme de securitate în rețeaua dumneavoastră
De ce este DNS vulnerabil la atacuri?
Tehnologia DNS a fost creată la începuturile internetului, cu mult înainte ca cineva să înceapă să se gândească la securitatea rețelei. DNS funcționează fără autentificare și criptare, gestionând fără discernământ cererile oricărui utilizator.
Din acest motiv, există numeroase modalități de a înșela utilizatorul și de a falsifica informații despre unde se efectuează de fapt transformarea numelui în adrese IP.
Securitatea DNS: întrebări și componente
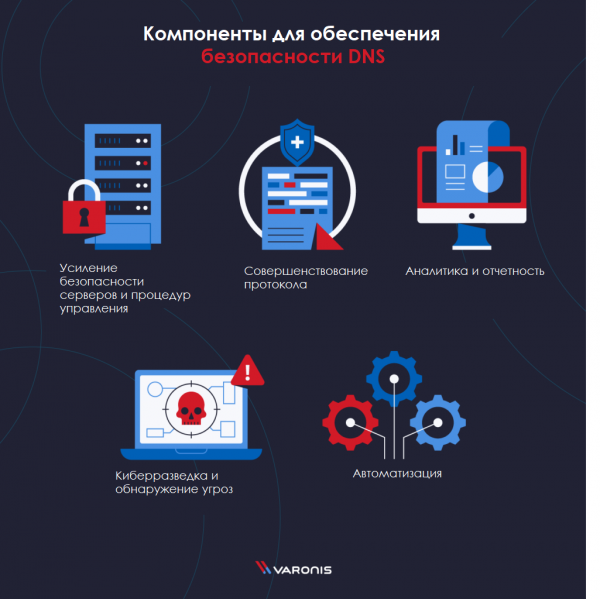
Securitatea DNS constă într-o serie de aspecte fundamentale componentelor, fiecare dintre acestea trebuie să fie luat în considerare pentru a asigura o protecție adecvată:
- Îmbunătățirea securității serverelor și a procedurilor de management: îmbunătățiți nivelul de protecție al serverelor și creați un șablon standard pentru implementare
- Îmbunătățirea protocoalelor: implementați DNSSEC, DoT sau DoH
- Analiză și raportare: adăugați jurnalul de evenimente DNS în sistemul SIEM pentru un context suplimentar în investigarea incidentelor
- Inteligența cibernetică și detectarea amenințărilor: abonați-vă la un canal activ pentru a primi date analitice despre amenințări
- Automatizare: creați cât mai multe scenarii posibile pentru a automatiza procesele
Componentele de nivel înalt menționate mai sus sunt doar vârful icebergului în securitatea DNS. În următoarea secțiune, vom analiza mai în detaliu utilizările specifice și cele mai bune practici pe care trebuie să le cunoașteți.
Atacuri DNS
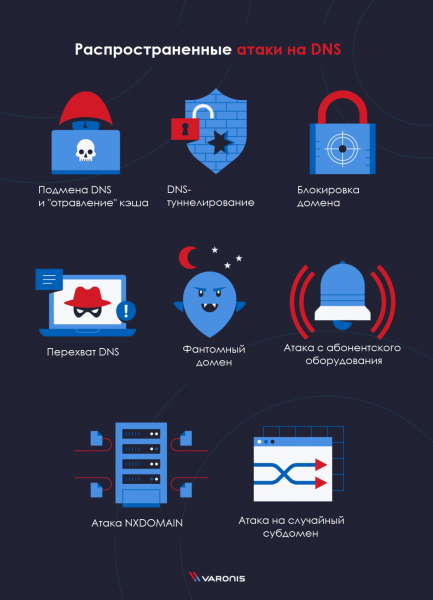
- : exploatarea unei vulnerabilități a sistemului pentru a controla cache-ul DNS în scopul redirecționării utilizatorilor altundeva
- : utilizată în principal pentru a ocoli măsurile de protecție împotriva conexiunilor de la distanță
- interceptarea DNS: redirecționarea traficului DNS obișnuit către un alt server DNS țintă prin modificarea registrarului de domenii
- atacul NXDOMAIN: realizarea unui atac DDoS asupra unui server DNS autoritar prin trimiterea de cereri de domeniu ilicite pentru a obține un răspuns forțat
- domeniu fantom: îndeamnă rezolvatorul DNS să aștepte un răspuns de la domenii inexistente, ceea ce duce la scăderea performanței
- atacul pe subdomenii aleatorii: hijackerii și botneturile desfășoară un atac DDoS asupra unui domeniu valid, dar concentrează focul asupra subdomeniilor false pentru a forța serverul DNS să efectueze căutări de înregistrări și să preia controlul asupra serviciului
- blocarea domeniului: constă în trimiterea de foarte multe răspunsuri de spam pentru a bloca resursele serverului DNS
- atacul botnet-ului de pe echipamentele abonatului: o colectivitate de computere, modems, routere și alte dispozitive, concentrând puterea de calcul asupra unui anumit site web pentru a-l supraîncărca cu cereri de trafic
Atacuri care folosesc DNS
Atacuri care, în vreun fel, folosesc DNS pentru a ataca alte sisteme (adică, modificarea înregistrărilor DNS nu este scopul final):
- Fast-Flux
- Rețele Flux singulare
- Rețele Flux duble
Atacuri DNS
Atacuri care, în urma cărora serverul DNS returnează adresa IP dorită de atacator:
- Falsificarea DNS sau «întoxicarea» cache-ului
- Interceptarea DNS
Ce este DNSSEC?
DNSSEC - modulele de securitate ale serviciului de nume de domeniu - sunt utilizate pentru a verifica înregistrările DNS fără a necesita cunoașterea informațiilor generale pentru fiecare cerere DNS specifică.
DNSSEC utilizează chei de semnătură digitală (PKI) pentru a confirma dacă rezultatele cererii de nume de domeniu provin dintr-o sursă permisă.
Implementarea DNSSEC nu este doar cea mai bună practică din industrie, ci ajută de asemenea la evitarea eficientă a majorității atacurilor asupra DNS-ului.
Principiul de funcționare al DNSSEC
DNSSEC funcționează similar cu TLS/HTTPS, folosind perechi de chei publice și private pentru semnarea digitală a înregistrărilor DNS. Prezentare generală a procesului:
- Înregistrările DNS sunt semnate cu o pereche de chei private și publice
- Răspunsurile la solicitările DNSSEC conțin înregistrarea solicitată, precum și semnătura și cheia publică
- Apoi este utilizată pentru a compara autenticitatea înregistrării și a semnăturii
Securitatea DNS și DNSSEC
DNSSEC este un instrument pentru verificarea integrității solicitărilor DNS. Nu influențează confidențialitatea DNS. Cu alte cuvinte, DNSSEC îți poate oferi încredere că răspunsul la solicitarea ta DNS nu este falsificat, dar orice atacator poate vedea aceste rezultate exact așa cum ți-au fost transmise.
DoT — DNS peste TLS
Transport Layer Security (securitate la nivel de transport, TLS) este un protocol criptografic pentru protejarea informațiilor transmise printr-o conexiune de rețea. Odată ce a fost stabilită o conexiune sigură TLS între client și server, datele transmise sunt criptate și niciun intermediar nu le poate vedea.
cel mai des folosit ca parte a HTTPS (SSL) în browserul tău web, deoarece solicitările sunt trimise către servere HTTP sigure.
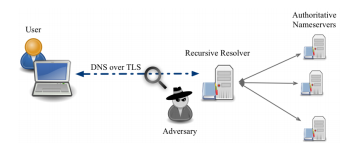
DNS-over-TLS (DNS peste TLS, DoT) folosește protocolul TLS pentru criptarea traficului UDP al solicitărilor DNS obișnuite.
Criptarea acestor solicitări în format text simplu ajută la protejarea utilizatorilor sau aplicațiilor care fac solicitări de diferite atacuri.
- MitM, sau „omul din mijloc”: fără criptare, un sistem intermediar situat între client și serverul DNS autoritar poate trimite potențial clientului informații false sau periculoase ca răspuns la solicitare
- Spionaj și urmărire: fără criptarea solicitărilor, sistemele intermediare pot vizualiza cu ușurință la ce site-uri accesează un anumit utilizator sau aplicație. Deși dintr-un DNS simplu nu se poate deduce pagina specifică vizitată pe un site, cunoașterea simplă a domeniilor solicitate este suficientă pentru a forma un profil al sistemului sau al unei persoane individuale.
Sursa:
DoH — DNS peste HTTPS
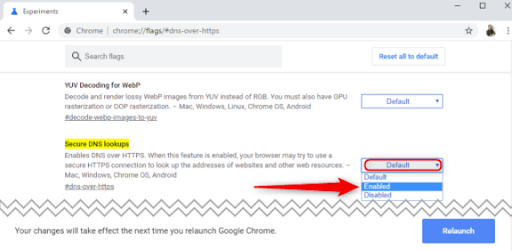
DNS-over-HTTPS (DNS peste HTTPS, DoH) este un protocol experimental promovat în comun de Mozilla și Google. Obiectivele sale sunt similare cu cele ale protocolului DoT – sporirea confidențialității utilizatorilor pe internet prin criptarea cererilor și răspunsurilor DNS.
Cererea standard DNS este transmisă prin UDP. Cererile și răspunsurile pot fi urmărite cu ajutorul unor instrumente precum . DoT criptează aceste cereri, dar ele sunt în continuare identificate ca un trafic UDP destul de evident în rețea.
DoH folosește o abordare diferită și transmite cereri criptate pentru traducerea numelui nodurilor de rețea prin conexiuni HTTPS, care în rețea par a fi orice altă cerere web.
Această diferență are consecințe foarte importante atât pentru administratorii de sistem, cât și pentru viitorul traducerii numelui.
- Filtrarea DNS este o metodă comună de a filtra traficul web pentru a proteja utilizatorii de atacuri de phishing, site-uri care distribuie programe malițioase sau alte activități potențial periculoase pe internet în rețeaua corporate. Protocolul DoH ocolește aceste filtre, expunând potențial utilizatorii și rețeaua la un risc mai ridicat.
- În modelul actual de traducere a numelui, fiecare dispozitiv din rețea primește în oarecare măsură cererile DNS din același loc (de la serverul DNS specificat). DoH și, în special, implementarea sa de Firefox arată că acest lucru ar putea să se schimbe în viitor. Fiecare aplicație de pe computer poate obține date din diferite surse DNS, ceea ce complică semnificativ identificarea și remedierea problemelor, asigurarea securității și modelarea riscurilor.
Sursa:
Care este diferența între DNS peste TLS și DNS peste HTTPS?
Să începem cu DNS peste TLS (DoT). Accentul aici se pune pe faptul că protocoalele originale DNS nu sunt modificate, ci sunt transmise în siguranță printr-un canal securizat. DoH, pe de altă parte, plasează DNS într-un format HTTP înainte de a executa cererile.
Alerte de monitorizare DNS
Capacitatea de a urmări eficient traficul DNS din rețeaua dumneavoastră pentru anomalii suspecte este esențială pentru detectarea timpurie a breșelor de securitate. Utilizarea unui instrument precum Varonis Edge vă va permite să fiți la curent cu toate indicatorii importanți și să creați profile pentru fiecare cont din rețeaua dumneavoastră. Puteți configura generarea de alerte în urma combinațiilor de acțiuni care au loc într-o anumită perioadă de timp.
Monitorizarea modificărilor DNS, a locațiilor conturilor, precum și a momentelor de utilizare și accesare a datelor confidențiale, alături de activitatea în afara orelor de lucru — acestea sunt doar câțiva dintre indicatorii care pot fi corelați pentru a crea un tablou mai amplu al detectării.
Sursa: habr.com
