

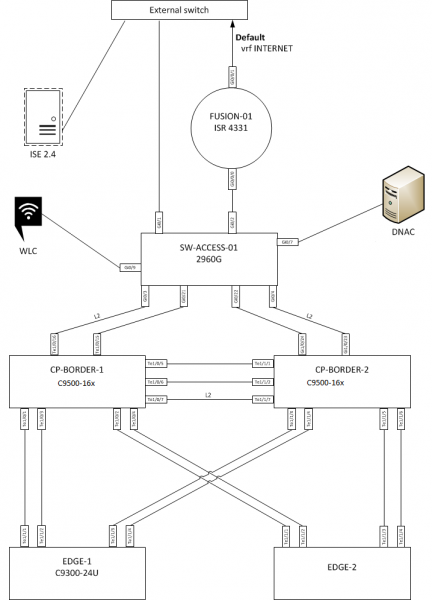
Standul pe care îl poți atinge în laboratorul nostru, dacă îți dorești.
SD-WAN și SD-Access sunt două abordări proprietare diferite pentru construirea rețelelor. În viitor, acestea ar trebui să se unească într-o rețea overlay, dar pentru moment se apropie doar. Logica este următoarea: luăm rețeaua din anii '90 și aplicăm toate patch-urile și caracteristicile necesare, fără a aștepta ca acestea să devină un nou standard deschis după încă 10 ani.
SD-WAN este un patch SDN pentru rețelele corporative distribuite. Transportul este separat, controlul este separat, astfel încât controlul devine mai simplu.
Avantajele sunt că toate canalele de comunicație sunt utilizate activ, inclusiv cele de rezervă. Există rutare a pachetelor către aplicații: ce, prin ce canal și cu ce prioritate. Procedura simplificată de desfășurare a noilor puncte: în loc de a aplica configurația, este suficient să specifici adresa serverului Cisco din marele Internet, din data center-ul KROK sau al clientului, de unde se obțin configurațiile pentru rețeaua ta.
SD-Access (DNA) este automatizarea gestionării rețelei locale: configurare dintr-un singur punct, asistente, interfețe prietenoase. De fapt, se construiește o altă rețea cu un transport diferit la nivelul protocoalelor deasupra rețelei tale, iar la granițele perimetrului se asigură compatibilitatea cu rețelele mai vechi.
Ne vom ocupa de acest lucru mai jos.
Acum câteva demonstrații pe standuri de testare în laboratorul nostru, cum arată și cum funcționează.
Să începem cu SD-WAN. Principalele capacități:
- Simplificarea desfășurării noilor puncte (ZTP) – se presupune că furnizezi punctului o adresă de server cu setările. Punctul se conectează la acesta, primește configurația, o aplică și se integrează în panoul tău de control. Astfel, se asigură Zero-Touch Provisioning (ZTP). Pentru a desfășura un dispozitiv final, inginerul de rețea nu trebuie să se deplaseze la fața locului. Principalul lucru este să pornești corect dispozitivul și să conectezi toate cablurile; ulterior, echipamentul se va conecta singur la sistem. Configurațiile pot fi încărcate prin cereri DNS în cloud-ul furnizorului de pe un mediu USB conectat sau se poate deschide un hyperlink de pe un laptop conectat la dispozitiv prin Wi-Fi sau Ethernet.
- Simplificarea administrării rutiere a rețelei — configurări din șabloane, politici globale, configurabile centralizat pentru cinci filiale sau chiar pentru 5.000. Totul dintr-un singur loc. Fără drumuri lungi — o opțiune foarte convenabilă de returnare automată la configurația anterioară.
- Gestionarea traficului la nivelul aplicațiilor — asigurarea calității și actualizarea constantă a semnăturilor aplicațiilor. Politicile sunt configurate și aplicate centralizat (nu este nevoie să scrieți și să actualizați hărțile de rutare pentru fiecare router, ca înainte). Se poate vedea cine, unde și ce trimite.
- Segmentarea rețelei. VPN-uri izolate independente deasupra întregii infrastructuri — fiecare având propria rutare. Prin default, traficul dintre ele este închis, se pot deschide accesuri doar pentru tipuri de trafic clare în nodurile evidente ale rețelei, de exemplu, permițând totul printr-un firewall mare sau un proxy.
- Vizibilitatea istoricului calității rețelei — cum au funcționat aplicațiile și canalele. Foarte util pentru analiza și corectarea situației înainte ca utilizatorii să înceapă să se plângă de instabilitatea aplicațiilor.
- Vizibilitatea canalelor — merită banii, vin în realitate doi operatori diferiți la obiect, sau de fapt trec prin aceeași rețea și se degradează/cad simultan.
- Vizibilitate pentru aplicațiile cloud și orientarea traficului prin canale specifice pe baza acestuia (Cloud Onramp).
- Un singur dispozitiv conține un router și un firewall (mai exact, un NGFW). Mai puține dispozitive — mai ieftin de desfășurat o nouă filială.
Componentele și arhitectura soluțiilor SD-WAN.
Dispozitivele finale — WAN-routere, care pot fi hardware sau virtuale.
Orchestratori — instrumente de gestionare a rețelei. Pe acestea se configurează parametrii dispozitivelor finale, politicile de rutare a traficului, funcționalitatea de securitate. Se obțin configurații care sunt trimise automat prin rețeaua de control către noduri. În paralel, orchestratorul ascultă rețeaua și face monitorizare — disponibilitatea dispozitivelor, porturilor, canalele de comunicație, încărcarea interfețelor.
Instrumente de analiză. Crează rapoarte pe baza datelor colectate de la dispozitivele finale: istoria calității canalelor, a aplicațiilor rețelei, disponibilitatea nodurilor etc.
Controloarele sunt responsabile de aplicarea politicilor de rutare a traficului în rețea. Cel mai apropiat echivalent în rețelele tradiționale poate fi considerat BGP Route Reflector. Politicile globale, pe care administratorul le configurează în orchestrator, determină controloarele să modifice compunerea tabelelor lor de rutare și să trimită informații actualizate dispozitivelor finale.
Ce obține serviciul IT de la SD-WAN:
- Canalul de rezervă este folosit constant (nu stă neutilizat). Devine mai ieftin, deoarece se pot permite două canale mai puțin robuste.
- Comutarea automată a traficului aplicațiilor între canale.
- Timpul administratorului: se poate dezvolta rețeaua la nivel global, nu trebuie să se umble la fiecare echipament cu configurațiile.
- Viteza de deschidere a noilor filiale. Este semnificativ mai mare.
- Mai puțină latență în timpul înlocuirii echipamentului defect.
- Reconversie rapidă a rețelei pentru noi servicii.
Ce obține business-ul de la SD-WAN:
- Funcționare garantată a aplicațiilor de business pe rețele distribuite, inclusiv prin canale de internet deschise. Este vorba despre predictibilitatea afacerii.
- Suport instantaneu pentru noi aplicații de business pe întreaga rețea distribuită, indiferent de numărul filialelor. Este vorba despre viteza afacerii.
- Conectare rapidă și sigură a filialelor din orice locație îndepărtată, folosind orice tehnologie de conectare (internetul este peste tot, dar liniile dedicate și VPN-urile nu sunt). Este vorba despre flexibilitatea afacerii în alegerea locației.
- Poate fi un proiect cu livrare și punere în funcțiune, sau poate fi un serviciu
cu plăți lunare din partea unei companii IT, operator de telecomunicații sau furnizor de cloud. Cum le e mai ușor.
Beneficiile afacerilor de la SD-WAN pot fi absolut variate, de exemplu, un client ne-a spus că a venit o solicitare de la top management pentru a organiza o linie directă cu toți angajații unei companii de mii de oameni și posibilitatea de a livra conținut.
Pentru noi a fost o 'operațiune militară'. În acel moment, deja ne ocupam de modernizarea KSPD. Și când ne dăm seama că trebuie în principiu să ne ocupăm de renovarea echipamentului, iar tehnologia s-a dezvoltat, de ce să ne ocupăm de aceleași tehnologii și servicii, dacă putem să facem un pas mai departe.
SD-WAN-ul este instalat local de către echipa tehnică. Acest lucru este important pentru filialele îndepărtate, unde este posibil să nu existe un administrator IT disponibil. Trimiteți prin poștă, spuneți: „Cablul 1 trebuie conectat la cutia 1, cablul 2 - la cutia 2, și nu le confundați! Nu le confundați, #@$@%!”. Și dacă nu îi confundă, dispozitivul se va conecta singur la serverul central, va descărca și aplica configurațiile sale, iar acest birou devine parte a rețelei protejate a companiei. Este plăcut atunci când nu trebuie să te deplasezi și e ușor de justificat în buget.
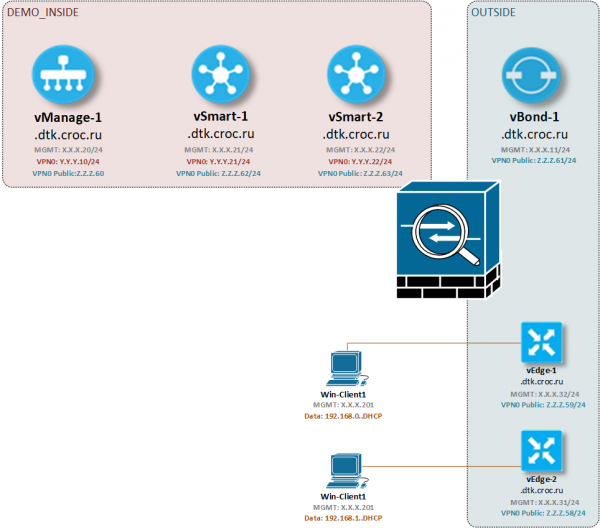
Iată schema standului:
Câteva exemple de configurare:
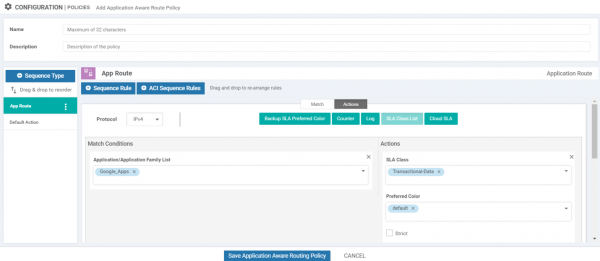
Politica - reguli globale de gestionare a traficului. Editarea politicii.
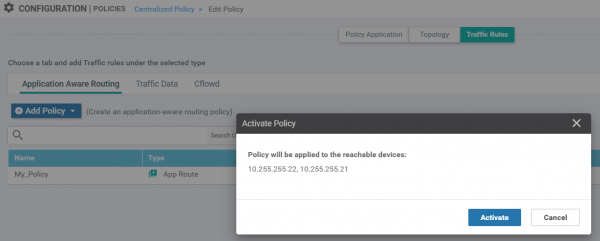
Activarea politicii de gestionare a traficului.
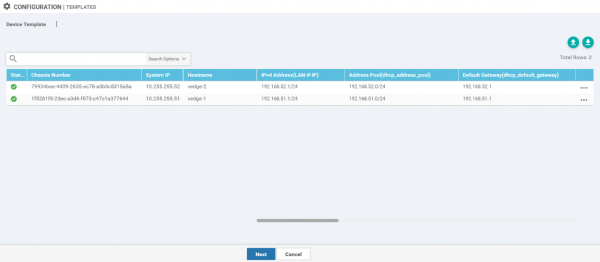
Configurare în masă a parametrilor de bază ai dispozitivelor (adrese IP, pool-uri DHCP).
Capturi de ecran ale monitorizării performanței aplicațiilor
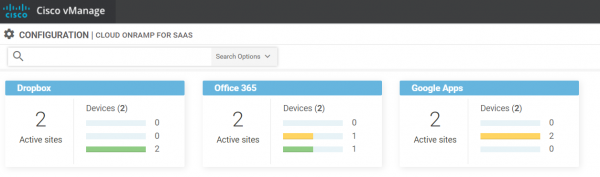
Pentru aplicații cloud.
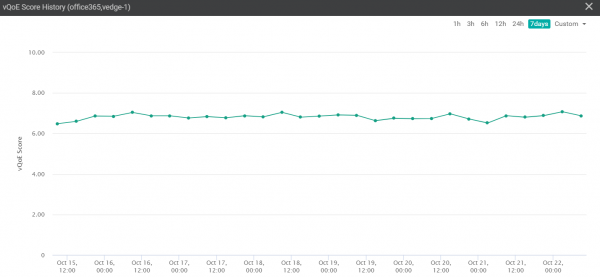
Detaliat pentru Office365.
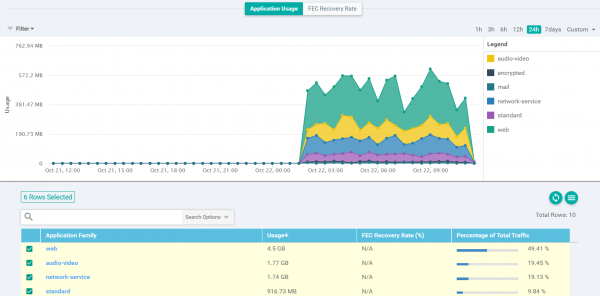
Pentru aplicații on-prem. Din păcate, nu am reușit să găsim aplicații cu erori pe standul nostru (rata de recuperare FEC este zero peste tot).
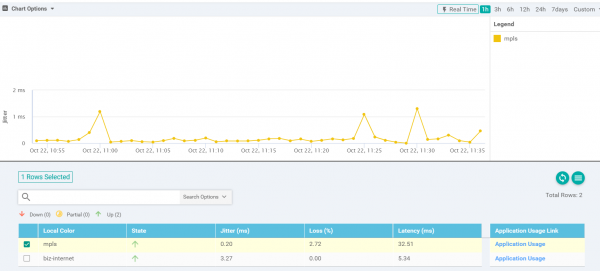
În plus - performanța canalelor de transmisie a datelor.
Ce echipamente sunt acceptate pe SD-WAN
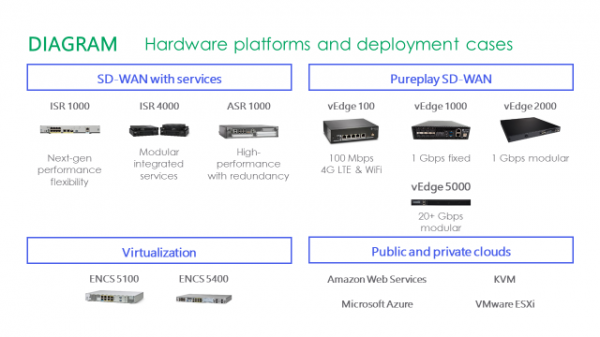
1. Platforme hardware:
- Routere Cisco vEdge (fostul nume - Viptela vEdge), care funcționează sub sistemul de operare Viptela.
- Routere Integrated Services Router (ISR) din seriile 1000 și 4000, care funcționează sub IOS XE SD-WAN.
- Router Aggregation Services Router (ASR) din seria 1000, care funcționează sub IOS XE SD-WAN.
2. Platforme virtuale:
- Router Cloud Services Router (CSR) 1000v, care funcționează sub IOS XE SD-WAN.
- Router vEdge Cloud, care funcționează sub sistemul de operare Viptela.
Platformele virtuale pot fi desfășurate pe platforme de calcul Cisco x86, de exemplu, Enterprise Network Compute System (ENCS) din seria 5000, Unified Computing System (UCS) și Cloud Services Platform (CSP) din seria 5000. Platformele virtuale pot, de asemenea, funcționa pe orice dispozitiv x86 care utilizează un hypervisor, cum ar fi KVM sau VMware ESi.
Cum se instalează un nou dispozitiv
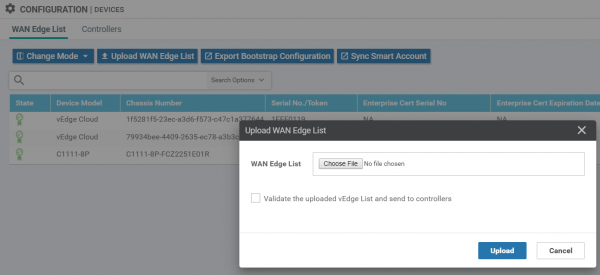
Lista dispozitivelor licențiate pentru desfășurare este descărcată fie din contul smart de la Cisco, fie încărcată sub formă de fișier CSV. Voi încerca să obțin mai multe capturi de ecran mai târziu, acum nu avem dispozitive noi pentru desfășurare.
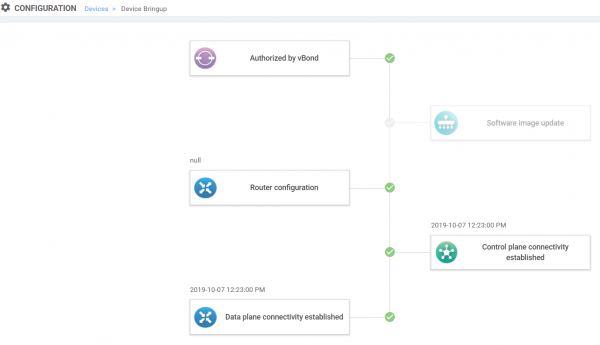
Secvența de pași prin care trece dispozitivul în timpul desfășurării.
Cum se instalează un nou dispozitiv/metoda de livrare a configurației
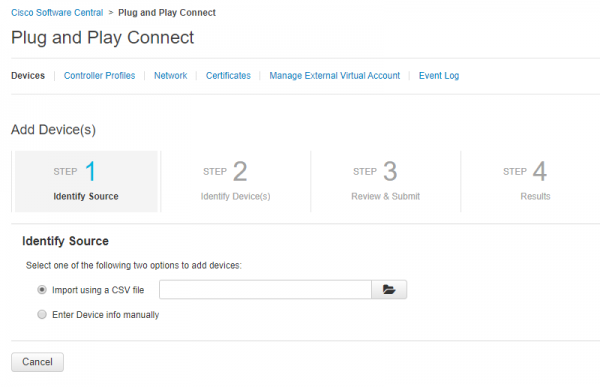
Înregistrăm dispozitivele în Smart Account.
Puteți încărca un fișier CSV sau un câte unul:
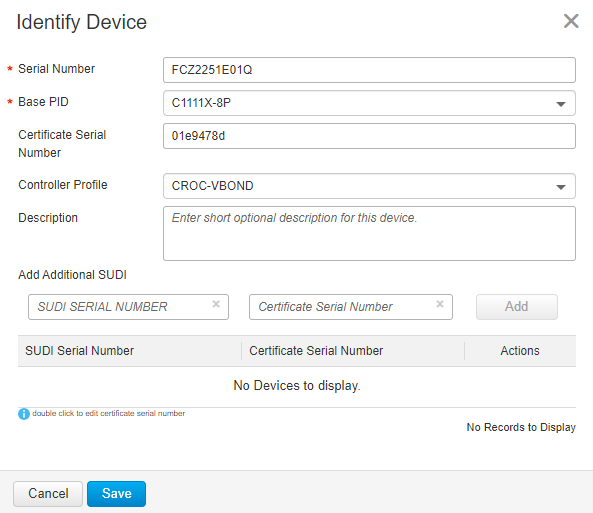
Completați parametrii dispozitivului:
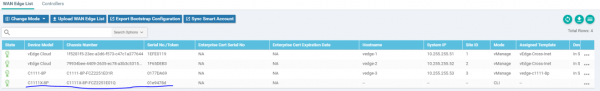
Apoi, în vManage, sincronizăm datele cu Smart Account. Dispozitivul apare în listă:
Din meniul derulant de lângă dispozitiv, facem clic pe Generate Bootstrap Configuration
și obținem configurația inițială:
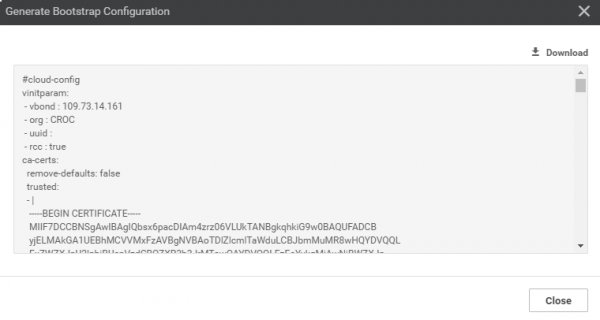
Această configurație trebuie să fie dată dispozitivului. Cea mai simplă metodă este să conectați un stick USB cu fișierul salvat numit ciscosd-wan.cfg. La pornire, dispozitivul va căuta acest fișier.
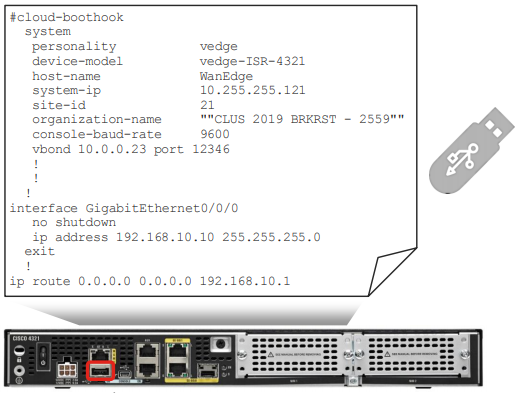
După obținerea configurației inițiale, dispozitivul va putea să comunice cu orchestratorul și să obțină o configurație completă de acolo.
Să ne uităm la SD-Access (DNA)
SD-Access simplifică configurarea porturilor și a drepturilor de acces pentru conectarea utilizatorilor. Acest lucru se face cu ajutorul unor asistenți. Parametrii porturilor sunt definiți în legătură cu grupurile „Administratori”, „Contabilitate”, „Imprimante”, nu în relație cu VLAN-uri și subrețele IP. Acest lucru minimizează erorile legate de factorul uman. De exemplu, dacă o companie are multe sucursale în Rusia, iar biroul central este supraîncărcat, SD-Access permite rezolvarea mai multor sarcini chiar și la fața locului. De exemplu, aceleași sarcini de depanare.
Pentru securitate, este important că SD-Access preconizează o separare clară a utilizatorilor și a dispozitivelor în grupuri și definirea politicilor de interacțiune între ele, autorizarea la orice conectare a clientului la rețea și asigurarea „drepturilor de acces” în întreaga rețea. Dacă se urmează o astfel de abordare, administrarea devine mult mai simplă.
Procesul de lansare pentru birourile noi este, de asemenea, simplificat datorită agenților Plug-and-Play în comutatoare. Nu este nevoie să alergi cu un console pe la patch panel-uri sau chiar să te deplasezi la obiect.
Iată exemple de configurare:
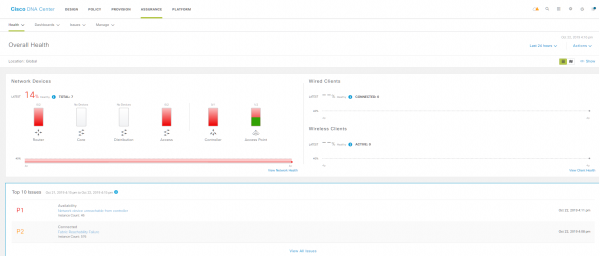
Starea generală.
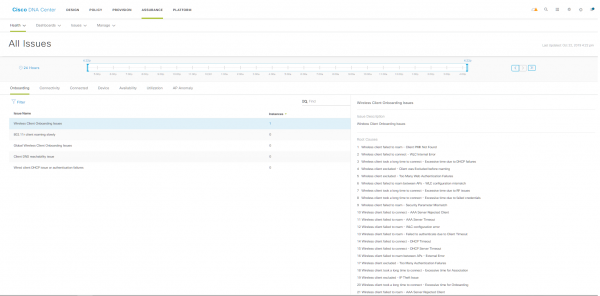
Incidente pe care administratorul ar trebui să le examineze.
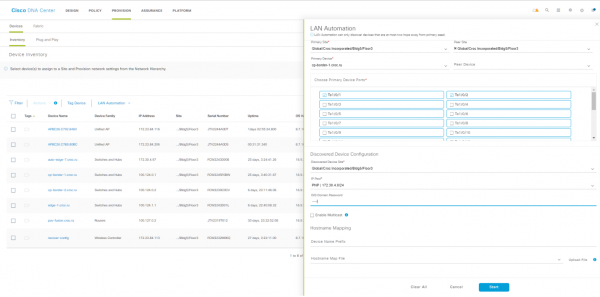
Recomandări automate pentru ce ar trebui schimbat în configurații.
Plan pentru integrarea SD-WAN cu SD-Access
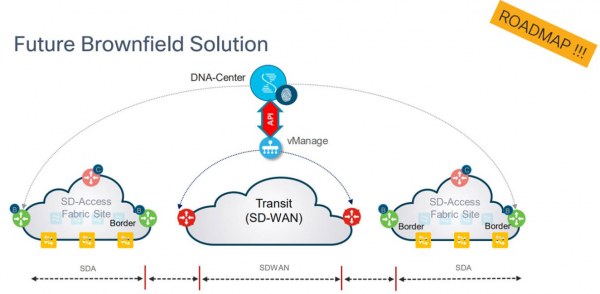
Am auzit că Cisco are astfel de planuri — SD-WAN și SD-Access. Acest lucru ar trebui să reducă semnificativ problemele în gestionarea centrelor de date distribuite geografic și locale.
vManage (orchestrator SD-WAN) este gestionat prin API cu DNA Center (controler SD-Access).
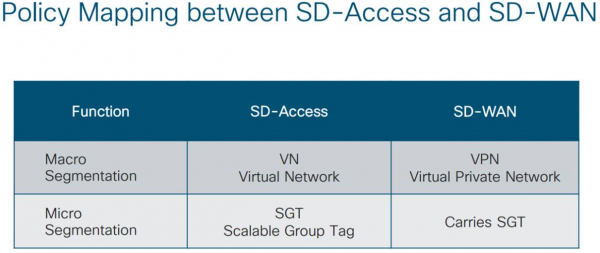
Politicile de micro- și macro-segmentare sunt mapate astfel:
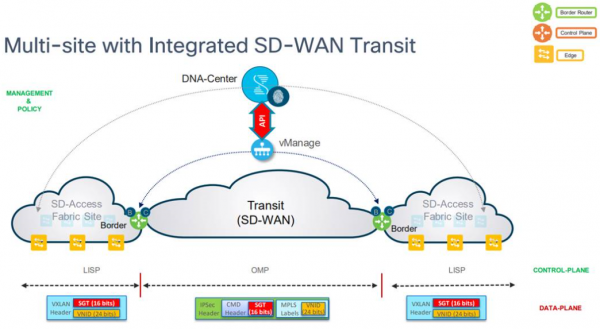
La nivel de pachete, totul arată așa:
Cine și ce gândește în legătură cu acest lucru
Ne ocupăm cu SD-WAN din 2016 într-un laborator separat, unde testăm diferite soluții adaptate nevoilor din retail, bănci, transport și industrie.
Comunicăm foarte mult cu clienți reali.
Pot spune că retailul testează cu încredere SD-WAN, iar unele companii fac acest lucru cu furnizori (cel mai adesea cu Cisco), dar există și cei care încearcă să rezolve problema pe cont propriu: își scriu propria versiune de software, care funcțional seamănă cu SD-WAN.
Toată lumea, mai devreme sau mai târziu, dorește să ajungă la o gestionare centralizată a întregului zoo de echipamente. Este un singur punct de administrare pentru instalații nestandard și cele standard pentru diferiți furnizori și tehnologii variate. Este important să se minimizeze munca manuală, deoarece aceasta, pe de-o parte, reduce riscul factorului uman în setarea echipamentului, iar pe de alta, eliberează resursele IT pentru a se concentra asupra altor sarcini. De obicei, înțelegerea necesității vine din cauza unor cicluri foarte lungi de actualizare la nivel național. Spre exemplu, dacă retailul vinde alcool, are nevoie de o conexiune constantă pentru vânzări. O actualizare sau o oprire în timpul zilei afectează direct încasările.
Acum, în retail, există o înțelegere clară a scopurilor pentru care IT-ul va folosi SD-WAN:
- Implementare rapidă (de multe ori este necesară pe LTE până la venirea furnizorului de cablu, adesea este necesar ca noua locație să fie activată de un administrator din oraș în baza GPH, iar apoi centrul doar observă și configurează).
- Gestionare centralizată, comunicare pentru obiective externe.
- Reducerea costurilor telecomunicațiilor.
- Diverse servicii suplimentare (funcțiile DPI permit livrarea prioritară a traficului de la aplicații importante, cum ar fi cele de casă).
- Lucru automatizat cu canalele, nu manual.
Și există, de asemenea, verificări de conformitate - toată lumea vorbește despre asta, dar nimeni nu o percepe ca pe o problemă. Menținerea funcționării corecte a tot ceea ce este în această paradigmă funcționează de asemenea eficient. Mulți cred că această direcție va fi urmată de tot piața tehnologiilor de rețea.
Bancile, din perspectiva mea, testez în continuare SD-WAN mai degrabă ca pe o nouă funcție tehnologică. Așteaptă încheierea suportului pentru generațiile anterioare de echipamente și abia atunci vor face schimbări. Băncile au în general o atmosferă specială în ceea ce privește canalele de comunicație, așa că starea actuală a industriei nu le afectează prea mult. Problemele sunt mai degrabă în alte domenii.
Spre deosebire de piața rusă, în Europa SD-WAN este implementat activ. Au costuri mai mari pentru canalele de comunicație și, prin urmare, companiile europene își aduc stiva tehnologică în filiale din Rusia. În Rusia, însă, există o anumită stabilitate, deoarece costurile canalelor (chiar și atunci când o regiune este de 25 de ori mai scumpă decât centrul) se prezintă destul de normal și nu ridică întrebări. An de an, bugetul pentru canalele de comunicație este alocat fără ezitare.
Iată un exemplu din practica globală, când o companie a economisit timp și bani prin SD-WAN pe Cisco.
Există o companie — National Instruments. La un moment dat, au început să realizeze că rețeaua de calcul globală, «obținută» prin combinarea a 88 de locații din întreaga lume, era ineficientă. În plus, companiei îi lipsea lățimea de bandă și performanța rețelei. Nu exista un echilibru între creșterea continuă a companiei și bugetul IT limitat.
SD-WAN a ajutat National Instruments să reducă cheltuielile pentru MPLS cu 25% (economisire de 450.000 de dolari în 2018), extinzând lățimea de bandă cu 3.075%.
În urma implementării SD-WAN, compania a obținut o rețea inteligentă, definită prin software și o gestionare centralizată a politicilor, pentru a optimiza automat traficul și performanța aplicațiilor. — un caz detaliat.
un caz absolut fantastic al mutării S7 într-un alt birou, când totul a început cu dificultate, dar a fost interesant — a fost nevoie să se refacă 1.500 de porturi. Dar apoi, unele lucruri nu au mers bine și în cele din urmă, administratorii s-au găsit pe ei în urma termenului limită, cu toate întârzierea acumulată căzând pe umerii lor.
Citiți mai multe în engleză:
- .
- .
- .
- .
- Dar privind tendințele rețelelor din lume.
În rusă:
- .
- .
- .
- .
- Emailul meu, dacă aveți întrebări sau doriți să vă testați sarcinile pe standul nostru, este mkazakov@croc.ru.
Sursa: habr.com
