

Salut, stimati utilizatori ai Habr și oaspeți ocazionali. În acest ciclu de articole, vom discuta despre construirea unei rețele simple pentru o firmă care nu are cerințe prea mari pentru infrastructura sa IT, dar care, totuși, are nevoie de o conexiune de calitate la Internet pentru angajații săi, acces la resurse comune de fișiere, asigurarea accesului VPN la locul de muncă și conectarea unui sistem de supraveghere video, accesibil din orice colț al lumii. Pentru segmentul micilor afaceri, o caracteristică comună este creșterea rapidă și, prin urmare, reproiectarea rețelei. În acest articol, vom începe cu un birou de 15 locuri de muncă și apoi vom extinde rețeaua. Așa că, dacă există un subiect de interes, scrieți în comentarii, vom încerca să-l integrăm în articol. Presupun că cititorul este familiarizat cu noțiunile de bază ale rețelelor de calculatoare, dar pentru toate termenii tehnici voi include linkuri către Wikipedia, dacă ceva nu este clar – faceți clic și corectați această omisiune.
Așadar, să începem. Orice rețea începe cu o evaluare a terenului și obținerea cerințelor clientului, care vor fi ulterior formulate în specificații. Adesea, clientul nu înțelege pe deplin ceea ce dorește și ce îi este necesar pentru aceasta, așa că este necesar să îl îndrumăm cu privire la ceea ce putem face, dar aceasta este mai mult o activitate de vânzări, noi ne ocupăm de partea tehnică, așa că să presupunem că am primit aceste cerințe inițiale:
- 17 locuri de muncă pe PC-uri staționare
- Stocare de date în rețea ()
- Sistem de supraveghere video folosind și camere IP (8 bucăți)
- Acoperirea biroului cu Wi-Fi, existența a două rețele (internă și de oaspeți)
- Posibilitatea de a adăuga imprimante de rețea (până la 3 bucăți)
- Perspective de deschidere a unui al doilea birou în cealaltă parte a orașului
Selecția echipamentului
Nu voi aprofunda alegerea furnizorului, deoarece aceasta este o problemă care generează controverse vechi, să ne oprim la faptul că am decis deja asupra brandului, este Cisco.
Baza rețelei este (router). Este important să evaluăm nevoile noastre, deoarece ulterior intenționăm să extindem rețeaua. Achiziționarea unui router cu un rezervă evidentă pentru aceasta va economisi bani clientului la extindere, chiar dacă va fi puțin mai scump în prima etapă. Cisco oferă pentru segmentul micilor întreprinderi seria Rvxxx, care include routere pentru birouri de acasă (RV1xx, de obicei având un modul Wi-Fi încorporat), care sunt concepute pentru a conecta mai multe stații de lucru și un stocare de rețea. Dar acestea nu ne interesează, deoarece au capacități VPN destul de limitate și lățimi de bandă relativ mici. De asemenea, nu ne interesează modulul wireless încorporat, deoarece se preconizează amplasarea în o încăpere tehnică într-un rack, Wi-Fi va fi organizat prin intermediul AP (). Alegerea noastră se va îndrepta către RV320, care este modelul de bază din seria superioară. Nu avem nevoie de un număr mare de porturi în switch-ul încorporat, deoarece switch-ul nostru va fi separat, pentru a asigura un număr suficient de porturi. Printre principalele avantaje ale routerului se numără lățimea de bandă destul de mare a serverului (75 Mbps), existența unei licențe pentru 10 tuneluri VPN, posibilitatea de a configura un tunel VPN Site-to-Site. De asemenea, un aspect important este existența unui al doilea port WAN pentru a asigura o conexiune de rezervă la Internet.
În urma routerului urmează . Cel mai important parametru al switch-ului este setul de funcții pe care le oferă. Dar mai întâi să numărăm porturile. În cazul nostru, intenționăm să conectăm la switch: 17 PC-uri, 2 AP (puncte de acces Wi-Fi), 8 camere IP, 1 NAS, 3 imprimante de rețea. Cu ajutorul aritmeticii obținem cifra 31, corespunzătoare numărului de dispozitive care vor fi inițial conectate la rețea, adăugăm la aceasta 2 (deoarece intenționăm să extindem rețeaua) și ne vom opri la 48 de porturi. Acum, despre funcționalitate: switch-ul nostru ar trebui să fie capabil , ideal toate 4096, nu vor strica , deoarece va fi posibilă conectarea switch-ului în cealaltă parte a clădirii prin intermediul fibrei optice, ar trebui să fie capabil să funcționeze în circuit închis, ceea ce ne va permite rezervarea legăturilor (), de asemenea, AP-urile și camerele vor fi alimentate prin cabluri torsadate, așadar este necesară existența (puteți citi mai multe despre protocoale pe wiki, numele sunt clicabile). Prea complicat Funcționalitatea nu ne este necesară, așa că alegerea noastră se va opri pe Cisco SG250-50P, deoarece acesta dispune de funcționalități suficiente pentru noi și în același timp nu include funcții redundante. Vom discuta despre Wi-Fi în articolul următor, deoarece acesta este un subiect destul de amplu. Acolo ne vom concentra și pe alegerea ACR-ului. NAS-urile și camerele nu le alegem, presupunem că acest lucru este gestionat de alte persoane, pe noi ne interesează doar rețeaua.
Planificare
Pentru început, să ne determinăm ce rețele virtuale ne sunt necesare (ce sunt rețelele virtuale VLAN puteți citi pe Wikipedia). Așadar, avem mai multe segmente logice ale rețelei:
- Stații de lucru pentru clienți (PC)
- Server (NAS)
- Supraveghere video
- Dispozitive pentru oaspeți (WiFi)
De asemenea, conform regulilor de bună practică, interfața de gestionare a dispozitivelor o vom plasa într-un VLAN separat. VLAN-urile pot fi numerotate în orice ordine, eu voi alege următoarea:
- VLAN10 Management (MGMT)
- VLAN50 Servere
- VLAN100 LAN+WiFi
- VLAN150 WiFi pentru oaspeți (V-WiFi)
- VLAN200 Camere
Apoi vom elabora un plan IP, vom folosi 24 biți și subrețeaua 192.168.x.x. Să începem.
În pool-ul rezervat se vor afla adresele care vor fi configurate statically (imprimante, servere, interfețe de gestionare etc., pentru clienți va atribui o adresă dinamică).
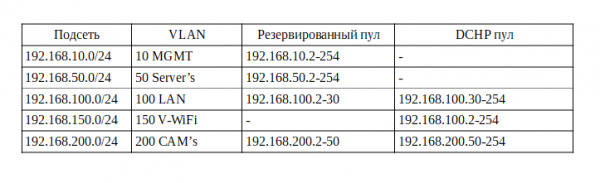
Iată că am estimat IP-ul, aici sunt câteva aspecte la care aș dori să atrag atenția:
- În rețeaua de gestionare nu are sens să activăm DHCP, la fel cum nu are rost în server, deoarece toate adresele sunt atribuite manual la configurarea echipamentului. Unii lasă un mic pool DHCP pentru a acoperi conectarea unui nou echipament, pentru configurarea sa inițială, dar eu m-am obișnuit, și vă recomand, să configurați echipamentele nu la client, ci la biroul dumneavoastră, de aceea nu am făcut acest pool.
- Unele modele de camere pot necesita o adresă statică, noi presupunem că camerele o primesc automat.
- În rețeaua locală lăsăm pool-ul pentru imprimante, deoarece serviciul de imprimare de rețea nu funcționează foarte fiabil cu adrese dinamice.
Configurarea routerului
În sfârșit ajungem la configurare. Luăm un cablu patch și ne conectăm la unul dintre cele patru porturi LAN ale routerului. În mod implicit, pe router este activat serverul DHCP și acesta este disponibil la adresa 192.168.1.1. Putem verifica acest lucru folosind utilitarul de consolă ipconfig, în care routerul nostru va fi gateway-ul implicit. Să verificăm:
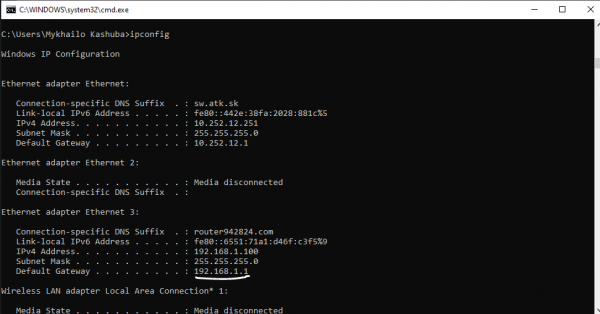
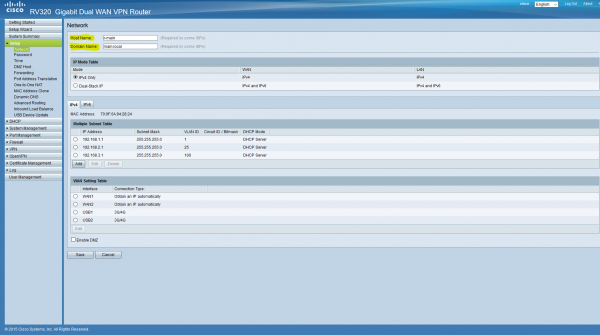
In browser, we go to this address, confirm the unsafe connection and log in with username/password cisco/cisco. Immediately change the password to a secure one. The first thing we do is go to the Setup tab, section Network, here we assign a name and domain for the router.
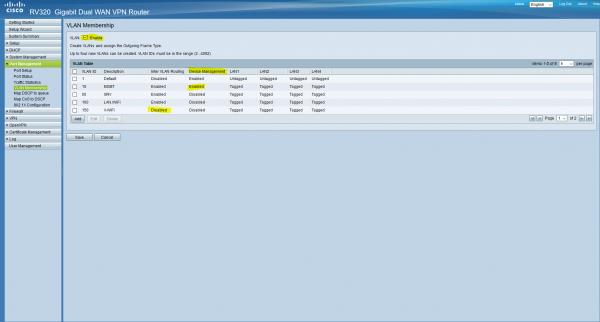
Now let's add VLANs to our router. We go to Port Management/VLAN Membership. We will be greeted by a table of VLANs configured by default.
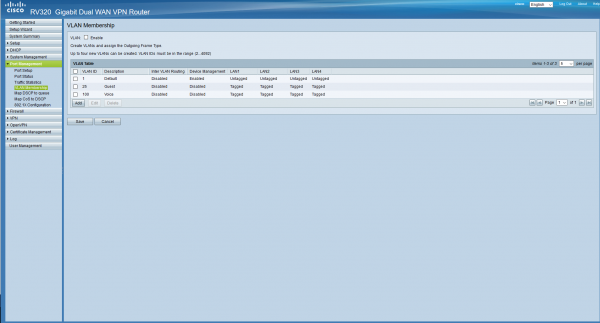
We don't need them, so let's delete everything except the first one, as it is default and cannot be deleted. Here, we will add the VLANs we have planned. Don't forget to check the box at the top. Also, allow device management only from the management network, and allow routing between networks everywhere except the guest network. We will configure the ports a little later.
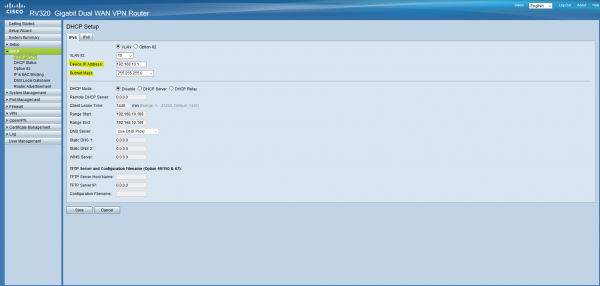
Now let's set up the DHCP servers according to our table. For this, we go to DHCP/DHCP Setup.
For networks where DHCP will be disabled, we will set only the gateway address, which will be the first in the subnet (and accordingly the mask).
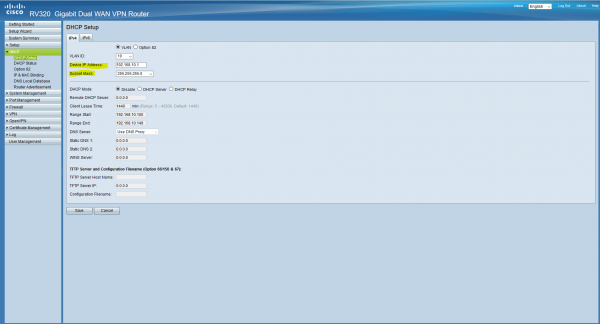
In networks with DHCP, everything is quite simple; we also set the gateway address, then we specify the pools and DNS below:
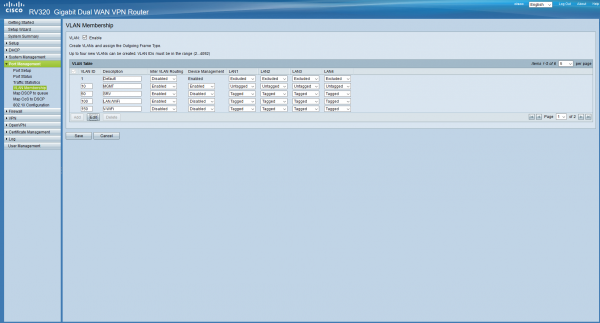
With this, we have dealt with DHCP; now clients connected to the local network will receive addresses automatically. Now let's configure the ports (the ports are configured according to standard , the link is clickable, you can refer to it). Since it is assumed that all clients will be connected via managed switches, the untagged (native) VLAN on all ports will be MGMT, meaning that any device connected to this port will enter this network (more details here). We return to Port Management/VLAN Membership and configure this. VLAN1 on all ports should be left Excluded; we don't need it.
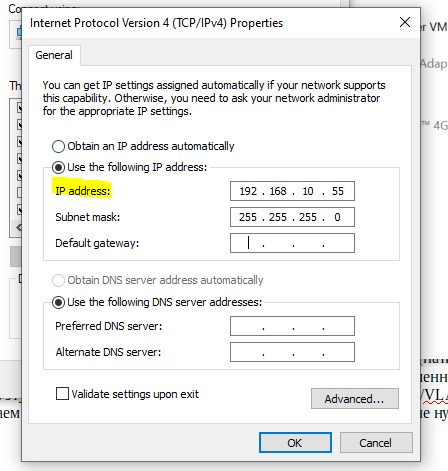
Now, on our network card, we need to set a static address from the management subnet, as we ended up in this subnet after clicking 'save', and there are no DHCP servers here. We go to the network adapter settings and configure the address. After this, the router will be available at address 192.168.10.1.
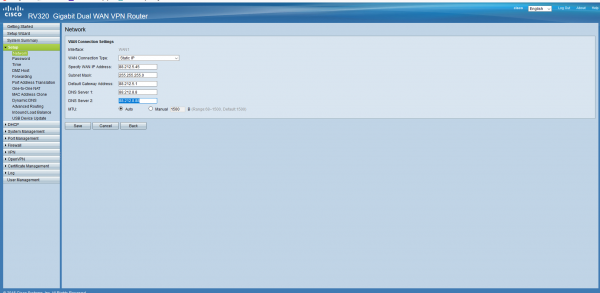
Let's set up our Internet connection. Let's assume that we received a static address from the provider. We go to Setup/Network, check WAN1 at the bottom, click Edit. We choose Static IP and configure our address.
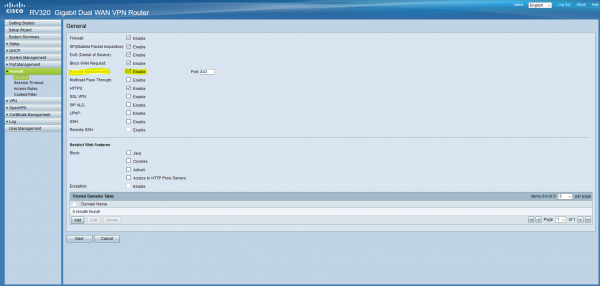
And lastly for today — let's configure remote access. For this, we go to Firewall/General and check the Remote Management box, and if necessary, configure the port.
Pentru astăzi, cred că este suficient. La finalul articolului, avem un router configurat de bază, cu ajutorul căruia putem obține acces la internet. Articolul a fost mai lung decât mă așteptam, așa că în partea următoare vom finaliza configurarea routerului, vom ridica un VPN, vom configura un firewall și logarea, precum și un switch, și astfel vom putea pune în funcțiune biroul nostru. Sper că articolul a fost pentru dumneavoastră măcar puțin util și informativ. Scriu pentru prima dată, așa că aș fi foarte recunoscător pentru critici constructive și întrebări; voi încerca să răspund tuturor și să iau în considerare observațiile dumneavoastră. De asemenea, așa cum am menționat la început, sunt binevenite gândurile dumneavoastră despre ce altceva ar putea apărea în birou și ce vom mai configura.
Contactele mele:
Telegram:
Skype/mail: kashuba@antik.sk
Adăugați-mă, să discutăm.
Sursa: habr.com
