

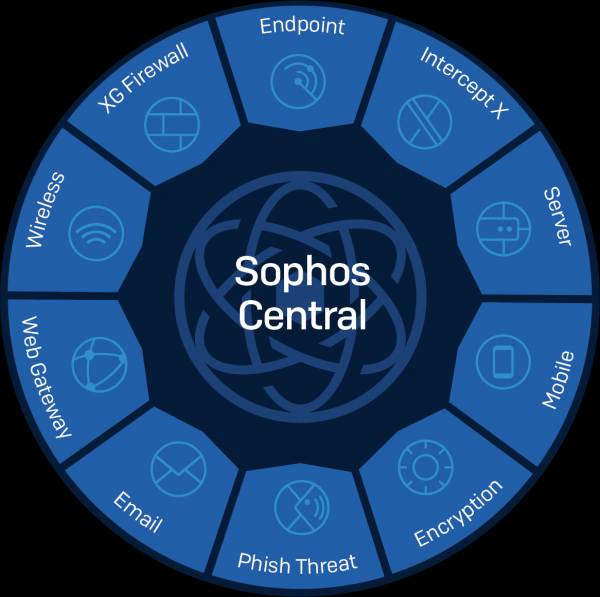
Pentru a asigura o eficiență ridicată a măsurilor de securitate informațională, o mare importanță o are legătura dintre componentele sale. Aceasta permite acoperirea nu doar a amenințărilor externe, ci și a celor interne. În proiectarea infrastructurii de rețea, fiecare măsură de protecție, fie că este antivirus sau firewall, are o importanță semnificativă, astfel încât acestea să funcționeze nu doar în cadrul propriei clase (Endpoint security sau NGFW), ci și să aibă capacitatea de a interacționa între ele pentru a lupta împreună împotriva amenințărilor.
Puțină teorie
Nu este surprinzător că criminalii cibernetici de astăzi au devenit mai ingenioși. Pentru a răspândi programe malware, ei aplică o întreagă gamă de tehnologii de rețea:
Campaniile de phishing prin e-mail fac ca programul malware să „treacă pragul” rețelei dumneavoastră, utilizând atacuri cunoscute sau „atacuri de tip zero-day” cu ulterioara creștere a privilegiilor, sau avansare laterală (lateral movement) în rețea. Prezența unui singur dispozitiv infectat poate însemna că rețeaua dumneavoastră poate fi exploatată în scopuri malefice de către atacatori.
În unele cazuri, atunci când este necesară asigurarea interacțiunii componentelor de securitate informațională, în timpul auditului stării actuale a sistemului de securitate informațională, nu se poate descrie printr-un complex unitar de măsuri, care să fie interconectate. În majoritatea cazurilor, multe soluții tehnologice, care se concentrează pe combaterea unui anumit tip de amenințare, nu prevăd integrarea cu alte soluții tehnologice. De exemplu, produsele pentru protecția terminalelor utilizează analiza pe bază de semnături și analiza comportamentală pentru a determina dacă un fișier este infectat sau nu. Pentru a opri traficul malware, firewall-urile utilizează alte tehnologii, printre care se numără filtrarea web, IPS, sandboxing etc. Totuși, în majoritatea organizațiilor, aceste componente de asigurare a securității informaționale nu sunt interconectate și funcționează izolat.
Tendințele în implementarea tehnologiei Heartbeat
O nouă abordare a securității cibernetice implică protecția la fiecare nivel, în care soluțiile utilizate la fiecare dintre acestea sunt interconectate și au capacitatea de a schimba informații. Acest lucru duce la crearea sistemului Sunchronized Security (SynSec). SynSec reprezintă un proces de asigurare a securității informațiilor ca un sistem unitar. În acest caz, fiecare componentă a securității informației este conectată între ea în timp real. De exemplu, soluția a fost implementată conform acestui principiu.
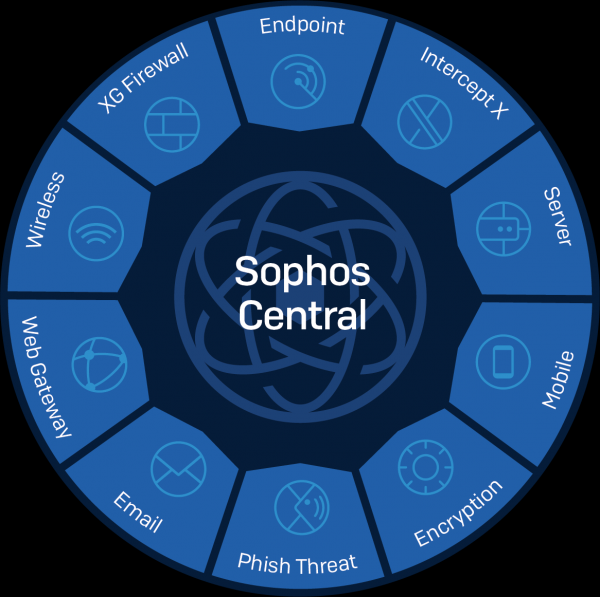
Tehnologia Security Heartbeat asigură comunicarea între componentele de securitate, garantând funcționarea comună a sistemului și monitorizarea acestuia. În sunt integrate soluții din următoarele categorii:
- — antivirusul clasic bazat pe semnături;
- — antivirus specializat pentru servere;
- – antivirus de nouă generație (fără semnături, cu tehnologii de inteligență artificială);
- — Next-Generation Firewall;
- — gestionarea dispozitivelor mobile și controlul accesului la e-mailuri și fișierele corporative;
- ;
- — puncte de acces gestionate atât din cloud, cât și local prin Sophos UTM / Sophos XG;
- — soluție clasică pentru filtrarea traficului web;
- — soluție anti-spam/antivirus cloud/locală;
- — creșterea conștientizării angajaților, desfășurarea campaniilor de phishing de test;
- — auditul infrastructurilor cloud.
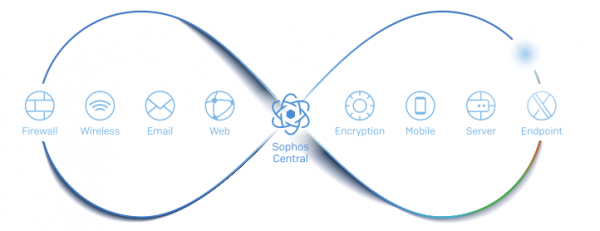
Nu este greu de observat că Sophos Central susține un spectru destul de larg de soluții în domeniul securității informațiilor. În Sophos Central, conceptul SynSec se bazează pe trei principii importante: detectare, analiză și reacție. Pentru a le descrie detaliat, ne vom opri la fiecare dintre ele.
Concepturile SynSec
DETECTARE (identificarea amenințărilor necunoscute)
Produsele Sophos gestionate prin Sophos Central împărtășesc automat informații între ele pentru a identifica riscuri și amenințări necunoscute, care includ:
- analiza traficului de rețea cu capacitatea de a identifica aplicații cu risc ridicat și trafic malițios;
- detectarea utilizatorilor cu grup de risc ridicat prin analiza corelațională a acțiunilor lor în rețea.
ANALIZĂ (instantanee și intuitivă)
Analiza incidentelor în timp real oferă o înțelegere instantanee a situației curente din sistem.
- afişarea întregului lanț de evenimente care au dus la incident, inclusiv toate fișierele, cheile de registry, URL-urile etc.
RĂSPUNS (răspuns automat la incidente)
Configurarea politicilor de securitate permite reacția automată în câteva secunde la infecții și incidente. Aceasta este asigurată de:
- izolarea instantanee a dispozitivelor infectate și oprirea atacului în timp real (chiar și în cadrul aceleași rețele / domeniu de broadcast);
- restricționarea accesului la resursele de rețea ale companiei pentru dispozitivele care nu respectă politicile;
- inițierea de la distanță a scanării dispozitivului la detectarea spam-ului outbound.
Am discutat principii fundamentale de protecție pe care se bazează funcționarea Sophos Central. Acum să trecem la descrierea modului în care tehnologia SynSec se manifestă în acțiune.
De la teorie la practică
Pentru început, să explicăm cum se stabilește interacțiunea dispozitivelor conform principiului SynSec prin tehnologia Heartbeat. Prima etapă constă în înregistrarea Sophos XG în Sophos Central. În această etapă, acesta primește un certificat pentru auto-identificare, adresa IP și portul prin care dispozitivele finale vor interacționa cu el prin tehnologia Heartbeat, precum și lista ID-urilor dispozitivelor finale gestionate prin Sophos Central și certificatul lor client.
La scurt timp după înregistrarea Sophos XG, Sophos Central va transmite dispozitivelor finale informații pentru inițierea interacțiunii prin tehnologia Heartbeat:
- lista autorităților de certificare utilizate pentru emiterea certificatelor Sophos XG;
- lista ID-urilor dispozitivelor care sunt înregistrate în Sophos XG;
- adresa IP și portul pentru interacțiunea prin tehnologia Heartbeat.
Această informație este stocată pe computer în următoarea cale: %ProgramData%SophosHearbeatConfigHeartbeat.xml și este actualizată în mod regulat.
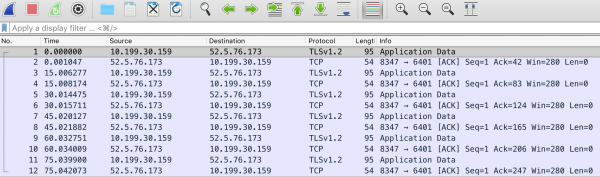
Comunicarea prin tehnologia Heartbeat se realizează prin trimiterea de mesaje de către punctul final către adresa IP magică 52.5.76.173:8347 și înapoi. În urma analizei, s-a constatat că pachetele sunt trimise la un interval de 15 secunde, așa cum a afirmat furnizorul. Merită menționat că mesajele Heartbeat sunt procesate direct de XG Firewall — el capturează pachetele și monitorizează starea punctului final. Dacă se efectuează captura pachetelor pe gazdă, circulația traficului va semăna cu comunicarea cu o adresă IP externă, deși, de fapt, punctul final interacționează direct cu firewall-ul XG.
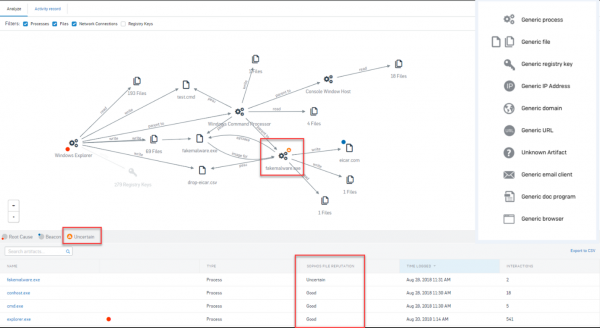
Să presupunem că pe computer a ajuns, dintr-o anumită modalitate, o aplicație malițioasă. Sophos Endpoint detectează aceasta atac sau încetăm să primim Heartbeat de la acest sistem. Dispozitivul infectat trimite automat informații despre infecția sistemului, generând un lanț automat de acțiuni. XG Firewall izolează imediate computerul, prevenind răspândirea atacului și interacțiunea cu serverele C&C.
Sophos Endpoint elimină automat malware-ul. După eliminare, dispozitivul final se sincronizează cu Sophos Central, iar apoi XG Firewall restabilește accesul la rețea. Analiza cauzelor fundamentale (Root Cause Analysis - RCA sau EDR - Endpoint Detection and Response) permite obținerea unei imagini detaliate a ceea ce s-a întâmplat.
Dacă presupunem că accesul la resursele corporative se realizează prin dispozitive mobile și tablete, este posibil să se asigure în această situație SynSec?
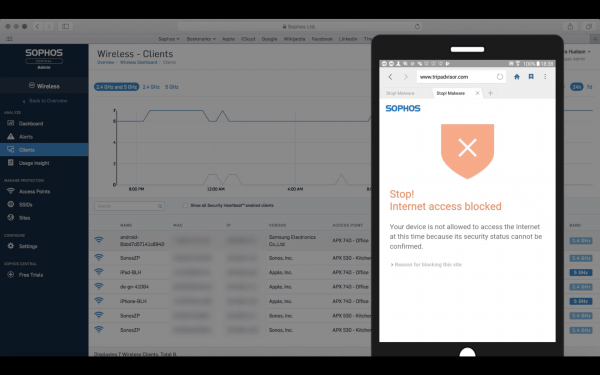
Pentru un astfel de scenariu, Sophos Central oferă suport și . Să presupunem că utilizatorul încearcă să încalce politica de securitate pe un dispozitiv mobil protejat prin Sophos Mobile. Sophos Mobile detectează încălcarea politicii de securitate și trimite notificări către celelalte componente ale sistemului, generând o reacție preconfigurată la incident. Dacă în Sophos Mobile este configurată politica de „interzicere a conectării la rețea”, atunci Sophos Wireless va limita accesul la rețea pentru acest dispozitiv. Pe tabloul de bord Sophos Central, în fila Sophos Wireless, va apărea o notificare că dispozitivul este infectat. În momentul în care utilizatorul va încerca să acceseze rețeaua, pe ecran va apărea un mesaj care informea că accesul la internet este restricționat.
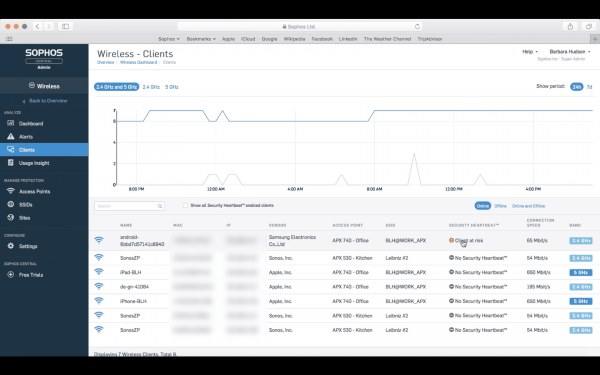
Punctul final are mai multe stări ale stării Heartbeat: roșu, galben și verde.
Starea roșie apare în următoarele cazuri:
- a fost detectat un software malware activ;
- s-a detectat o încercare de pornire a unui software malware;
- s-a detectat trafic de rețea malware;
- software-ul malware nu a fost eliminat.
Starea galbenă înseamnă că pe punctul final a fost detectat un software malware inactiv sau a fost detectat un PUP (program potențial nedorit). Starea verde indică faptul că nu au fost descoperite problemele menționate anterior.
După ce am examinat câteva scenarii clasice de interacțiune a dispozitivelor protejate cu Sophos Central, să trecem la descrierea interfeței grafice a soluției și la examinarea setărilor de bază și a funcționalităților acceptate.
Interfața grafică
Pe panoul de control sunt afișate ultimele notificări. De asemenea, într-o diagramă este prezentată o caracteristică sumară a diferitelor componente de protecție. În acest caz, sunt prezentate date sumare despre protecția calculatoarelor personale. Pe acest panou este disponibilă de asemenea informația sumară despre încercările de accesare a resurselor periculoase și a resurselor cu conținut inacceptabil, precum și statisticile analizei e-mail-urilor.
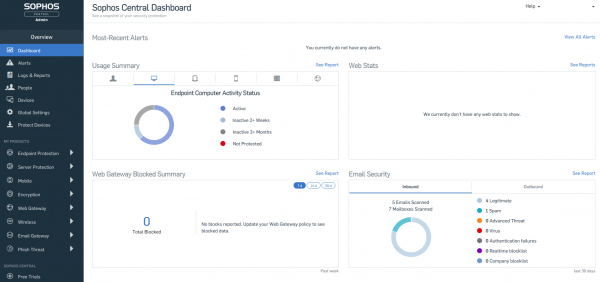
Sophos Central susține afișarea notificărilor în funcție de importanță, ceea ce nu va permite utilizatorului să rateze alertele critice ale sistemului de securitate. Pe lângă informațiile concise despre starea sistemului de protecție, Sophos Central suportă înregistrarea evenimentelor și integrarea cu sistemele SIEM. Sophos Central este pentru multe companii o platformă atât pentru SOC intern, cât și pentru oferirea de servicii clienților lor - MSSP.
Una dintre caracteristicile importante este suportul pentru cache-ul actualizărilor pentru clienții endpoint. Acest lucru economisește lățimea de bandă a traficului extern, deoarece în acest caz actualizările sunt descărcate o singură dată pe unul dintre clienții endpoint, iar apoi alte dispozitive finale descarcă actualizările de la acesta. În plus față de această capacitate, endpoint-ul selectat poate retransmite mesaje despre politicile de securitate și rapoartele informative către cloud-ul Sophos. Această funcție va fi utilă în cazul în care există dispozitive finale care nu au acces direct la internet, dar necesită protecție. În Sophos Central este disponibilă opțiunea (tamper protection), care interzice modificarea setărilor de protecție a computerului sau eliminarea agentului endpoint.
O component al protecției endpoint este antivirusul de nouă generație (NGAV) — . Cu ajutorul tehnologiilor avansate de învățare automată, antivirusul este capabil să identifice amenințări necunoscute anterior fără a folosi semnături. Precizia identificării este comparabilă cu cea a echivalentelor pe bază de semnături, dar spre deosebire de acestea, oferă protecție proactivă, prevenind atacurile de tip „zero day”. Intercept X poate funcționa în paralel cu antivirusurile pe bază de semnături de la alți furnizori.
În acest articol, am prezentat pe scurt conceptul SynSec, care este implementat în Sophos Central, precum și câteva dintre funcționalitățile acestei soluții. Vom discuta despre cum funcționează fiecare componentă a protecției integrate în Sophos Central în articolele următoare. Puteți obține o versiune demo a soluției .
Sursa: habr.com
