

Securitatea informațională s-a desprins de telecomunicații într-o ramură autonomă, cu specificul și echipamentele sale. Dar există o clasă puțin cunoscută de dispozitive, situate la intersecția dintre telecomunicații și securitatea informațională – brokeri de pachete de rețea (Network Packet Broker), cunoscuți și ca echilibratori de sarcină, comutatoare specializate/monitorizare, agregatoare de trafic, Platformă de Livrare Securizată, Vizibilitate a Rețelei și așa mai departe. Și noi, ca dezvoltator și producător rus de astfel de echipamente, ne dorim cu adevărat să vă povestim mai multe despre ele.
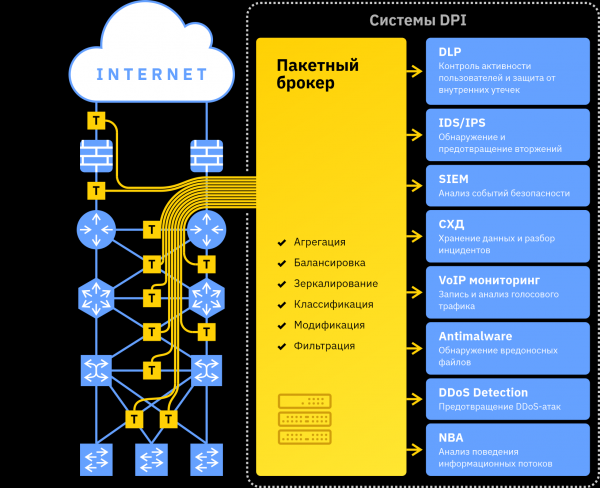
Domeniul de aplicare și problemele rezolvate
Brokerii de pachete de rețea sunt dispozitive specializate, care au găsit cea mai mare aplicație în sistemele de securitate informațională. Această clasă de dispozitive este relativ nouă și puțin numeroasă în infrastructura de rețea acceptată, în comparație cu comutatoarele, routerele etc. Pionier în dezvoltarea acestui tip de dispozitive a fost compania americană Gigamon. În prezent, numărul jucătorilor de pe această piață a crescut semnificativ (inclusiv soluții similare sunt oferite de cunoscutul producător de echipamente de testare — compania IXIA), dar existența acestor dispozitive este în continuare cunoscută doar de un cerc restrâns de profesioniști. Așa cum s-a menționat mai devreme, nici terminologia nu este clar definită: denumirile variază de la „sisteme de asigurare a transparenței rețelei” până la simpla „echilibrare”.
Dezvoltând brokeri de pachete de rețea, ne-am confruntat cu faptul că, pe lângă analiza orientărilor de dezvoltare a funcționalității și testarea în laboratoare/zones de testare, trebuie să explicăm în paralel potențialilor consumatori existența acestei clase de echipamente, deoarece nu toată lumea știe despre ele.
Cu 15-20 de ani în urmă, traficul din rețea era scăzut și, în cea mai mare parte, consta în date nesemnificative. Dar se repetă practic : viteza conexiunii la internet crește anual cu 50%. Volumul de trafic crește, de asemenea, constant (pe grafic este prezentat prognoza din 2017 realizată de compania Cisco, sursa Cisco Visual Networking Index: Prognoze și Tendințe, 2017–2022):
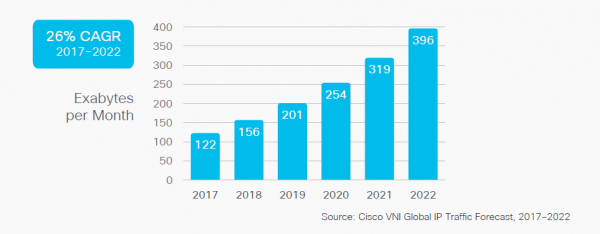
Odată cu viteza, importanța informațiilor circulante (care includ atât secrete comerciale, cât și celebrele date personale) și, în general, funcționalitatea infrastructurii cresc.
Prin urmare, a apărut și industria securității informaționale. Industria a răspuns la aceasta prin apariția unui întreg spectru de dispozitive de analiză profundă a traficului (DPI): de la sisteme de prevenire a atacurilor DDOS la sisteme de gestionare a evenimentelor de securitate informațională, inclusiv IDS, IPS, DLP, NBA, SIEM, Antimailware și altele. De obicei, fiecare dintre aceste instrumente este un software care se instalează pe o platformă server. Mai mult, fiecare program (instrument de analiză) se instalează pe platforma sa server: producătorii de software sunt diferiți și, de asemenea, resursele de calcul necesare pentru analiza la L7 sunt mari.
Atunci când se construiește un sistem de securitate informațională, trebuie rezolvate o serie de sarcini de bază:
- cum se va transmite traficul din infrastructură către sistemele de analiză? (inițial, porturile SPAN concepute pentru acest lucru nu sunt suficiente nici ca număr, nici ca performanță în infrastructura modernă)
- cum se va distribui traficul între diversele sisteme de analiză?
- cum se va scala sistemele în condițiile în care un singur exemplu de analizator nu are suficientă performanță pentru a procesa întreaga cantitate de trafic care îi este direcționată?
- cum se va monitoriza interfețele 40G/100G (iar în viitorul apropiat și 200G/400G), având în vedere că instrumentele de analiză sprijină în prezent doar interfețele 1G/10G/25G?
Și următoarele sarcini conexe:
- cum se va minimiza traficul non-țintă, care nu necesită procesare, dar ajunge la instrumentele de analiză și le consumă resursele?
- cum se vor procesa pachetele încapsulate și pachetele cu etichete de echipament, prepararea cărora pentru analiză se dovedește a fi fie resursivă, fie complet imposibilă?
- cum se va exclude din analiză o parte a traficului care nu este reglementată de politica de securitate (de exemplu, traficul directorului)?
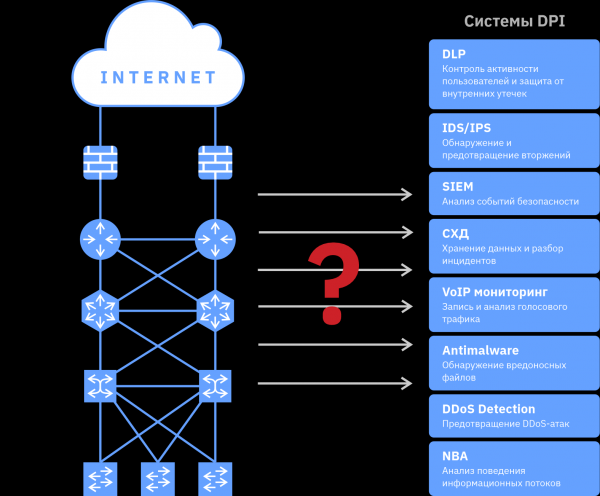
După cum se știe, cererea generează ofertă, în răspuns la aceste nevoi, brokerii de pachete de rețea au început să se dezvolte.
Descriere generală a brokerilor de pachete de rețea
Brokerele de pachete de rețea funcționează la nivel de pachete, fiind asemănătoare comutatoarelor obișnuite. Principalul diferenței față de comutatoare este că regulile de distribuire și agregare a traficului în brokerii de pachete de rețea sunt complet determinate de setările individuale. În brokerii de pachete de rețea nu există standarde pentru construirea tabelelor de redirecționare (tabele MAC) și protocoalele de schimb cu alte comutatoare (de tip STP), astfel încât gama posibilelor setări și a câmpurilor înțelese este mult mai largă. Brokerul poate distribui uniform traficul din unul sau mai multe porturi de intrare pe o gamă de porturi de ieșire, cu funcția de încărcare uniformă la ieșire. Se pot stabili reguli pentru copiere, filtrare, clasificare, deduplicare și modificare a traficului. Aceste reguli pot fi aplicate diferitelor grupuri de porturi de intrare ale brokerului de pachete de rețea și pot fi aplicate succesiv în cadrul dispozitivului. Un avantaj important al brokerului de pachete este capacitatea de a procesa traficul la viteza maximă a fluxului și de a menține integritatea sesiunilor (în cazul echilibrării traficului asupra mai multor sisteme DPI de același tip).
Menținerea integrității sesiunilor presupune transmiterea tuturor pachetelor unei sesiuni de nivel de transport (TCP/UDP/SCTP) printr-un singur port. Acest lucru este important deoarece sistemele DPI (de obicei, software care rulează pe un server conectat la portul de ieșire al brokerului de pachete) analizează conținutul traficului la nivel de aplicație, iar toate pachetele trimise/primite de o aplicație trebuie să ajungă la aceeași instanță a analizorului. Dacă pachetele dintr-o sesiune sunt pierdute sau distribuite între diferite dispozitive DPI, fiecare dispozitiv DPI se va afla într-o situație similară citirii unui text fragmentat, văzând doar cuvinte separate. Cel mai probabil, textul nu va fi înțeles.
Astfel, fiind orientați spre sistemele de securitate informatională, brokerii de pachete de rețea dispun de funcționalități care ajută la conectarea complexelor software DPI la rețelele de telecomunicații de mare viteză și la reducerea sarcinii asupra acestora: efectuează filtrare prealabilă, clasificare și pregătire a traficului pentru simplificarea procesării ulterioare.
În plus, deoarece brokerii de pachete de rețea oferă o gamă largă de statistici și sunt adesea conectați la diverse puncte ale rețelei, ei își găsesc locul și în diagnosticul problemelor de funcționare ale infrastructurii de rețea.
Funcții de bază ale brokerilor de pachete de rețea
Numele „switchuri specializate/monitorizare” provine din scopul lor de bază: de a colecta traficul din infrastructură (de obicei cu ajutorul divizoarelor optice pasive TAP și/sau porturilor SPAN) și de a-l distribui între instrumentele de analiză. Traficul este oglindit (duplicat) între diferitele sisteme, iar între sistemele omogene este echilibrat. Funcțiile de bază includ, de obicei, filtrarea pe câmpuri până la L4 (MAC, IP, port TCP/UDP etc.) și agregarea mai multor canale slab încărcate într-unul (de exemplu, pentru procesarea pe un singur sistem DPI).
Această funcționalitate asigură soluționarea sarcinii de bază - conectarea sistemelor DPI la infrastructura de rețea. Brokerii de la diferiți producători, care se limitează la funcționalități de bază, oferă procesarea a până la 32 de interfețe 100G pe 1U (mai multe interfețe fizic nu pot fi amplasate pe panoul frontal de 1U). Cu toate acestea, ei nu permit reducerea încărcării pe instrumentele de analiză, iar pentru infrastructuri complexe nu pot îndeplini chiar cerințele pentru funcția de bază: o sesiune distribuită pe mai multe tuneluri (sau dotată cu etichete MPLS) poate deveni dezechilibrată între diferite instanțe ale analizatorului și astfel poate ieși din analiza.
Pe lângă adăugarea interfețelor 40/100G și, ca urmare, creșterea performanței, brokerii de pachete de rețea se dezvoltă activ în direcția oferirii de posibilități complet noi: de la echilibrarea în funcție de capetele încorporate ale tunelurilor până la decriptarea traficului. Din păcate, astfel de modele nu pot rivaliza cu performanța în terabiți, dar permit construirea unei sisteme de securitate informațională cu adevărat de calitate și tehnic „frumoasă”, în care fiecare instrument de analiză primește garantat doar informațiile necesare în cea mai potrivită formă pentru analiză.
Funcții extinse ale brokerilor de pachete de rețea
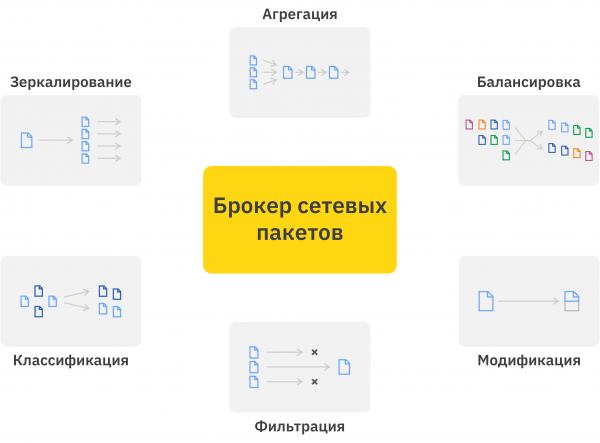
1. Menționată mai sus echilibrarea în funcție de capetele încorporate în traficul tunelat.
De ce este important? Să analizăm 3 aspecte care pot fi critice, împreună sau separat:
- asigurarea echilibrării uniforme atunci când există un număr mic de tuneluri. În cazul în care la punctul de conectare al sistemelor de securitate informațională există doar 2 tuneluri, acestea nu pot fi dezactivate pe cap al externelor pe 3 platforme server, păstrând sesiunea. În acest caz, traficul din rețea este transmis inegal, iar direcția fiecărui tunel către un mediu de procesare separat va necesita o performanță redundantă;
- asigurarea integrității sesiunilor și fluxurilor protocoalelor multisessionale (de exemplu, FTP și VoIP), a căror pachete ajung în tuneluri diferite. Complexitatea infrastructurii de rețea crește constant: redundanță, virtualizare, simplificare a administrării etc. Pe de o parte, acest lucru crește fiabilitatea în ceea ce privește transmisia datelor, pe de altă parte, îngreunează funcționarea sistemelor de securitate informațională. Chiar și cu performanța suficientă a analizatorilor pentru a gestiona canalul dedicat cu tuneluri, problema se dovedește a fi nerezolvabilă, deoarece o parte din pachetele sesiunii utilizatorului sunt transmise printr-un alt canal. Deși în unele infrastructuri se încearcă încă menținerea integrității sesiunilor, protocoalele multisessionale pot urma căi complet diferite;
- echilibrarea în prezența MPLS, VLAN, etichete individuale ale echipamentului etc. Nu exact tuneluri, dar totuși echipamentele cu funcționalitate de bază pot interpreta acest trafic nu ca IP și echilibra pe baza adreselor MAC, din nou perturbând uniformitatea echilibrării sau integritatea sesiunilor.
Brokerul de pachete de rețea analizează anteturile externe și străbate secvențial pointerii până la cel mai învelit antet IP și echilibrează deja pe baza acestuia. Ca rezultat, numărul fluxurilor devine semnificativ mai mare (în consecință, se poate realiza o echilibrare mai uniformă și pe un număr mai mare de platforme), iar sistemul DPI primește toate pachetele sesiunii și toate sesiunile înrudite ale protocoalelor multisessionale.
2. Modificarea traficului.
Una dintre cele mai extinse în ceea ce privește funcționalitățile sale, numărul subfuncțiilor și variantele de aplicare este vast:
- eliminarea payload-ului, în acest caz, doar anteturile pachetelor sunt transmise către instrumentul de analiză. Acest lucru este relevant pentru instrumentele de analiză sau pentru tipurile de trafic în care conținutul pachetelor nu contează sau nu poate fi analizat. De exemplu, pentru traficul criptat, datele parametrice de schimb (cine, cu cine, când și cât) pot fi interesante, iar payload-ul este de fapt gunoi care ocupă canalul și resursele de calcul ale analizatorului. Pot exista variații în care payload-ul este tăiat, începând de la un offset prestabilit – aceasta oferă un spațiu suplimentar instrumentelor de analiză;
- detunneling, și anume eliminarea anteturilor care marchează și identifică tunelurile. Scopul este de a reduce sarcina asupra instrumentelor de analiză și de a crește eficiența acestora. Detunneling-ul poate fi realizat pe baza unui offset fix sau prin analiza dinamică a anteturilor și determinarea offset-ului pentru fiecare pachet;
- eliminarea anumitor anteturi ale pachetelor: etichete MPLS, VLAN, câmpuri specifice echipamentului terț;
- mascarea unor părți ale anteturilor, de exemplu, mascarea adreselor IP pentru a asigura anonimizarea traficului;
- adăugarea de informații de control în pachet: timestamp-uri, port de intrare, etichete de clasă a traficului etc.
3. Deduplicare – curățarea de pachetele de trafic repetitive transmise către instrumentele de analiză. Pachetele repetitive apar de cele mai multe ori din caracteristicile conexiunii la infrastructură – traficul poate trece prin mai multe puncte de analiză și este oglindit de fiecare dintre acestea. De asemenea, este întâlnită retrimiterea pachetelor TCP care nu au ajuns, dar dacă acestea sunt multe, atunci sunt mai degrabă probleme legate de monitorizarea calității rețelei, nu de securitatea informațională din aceasta.
4. Funcții avansate de filtrare – de la căutarea unor valori specifice pe un offset dat până la analiza pe bază de semnătură pe întregul pachet.
5. Generarea NetFlow/IPFIX – colectarea unei game extinse de statistici legate de traficul care trece și transmiterea acestuia către instrumentele de analiză.
6. Decriptarea traficului SSL, funcționează cu condiția ca certificatul și cheile să fie încărcate anterior în brokerul de pachete de rețea. Cu toate acestea, aceasta permite o descărcare semnificativă a instrumentelor de analiză.
Există încă multe funcții, utile și de marketing, dar cele principale, cred, sunt enumerate.
Dezvoltarea sistemelor de detecție (a atacurilor prin intruziune, DDOS) și a sistemelor de prevenire, precum și implementarea de soluții active DPI a necesitat schimbarea schemei de includere dintr-o abordare pasivă (prin TAP sau porturi SPAN) într-una activă (în „breșă”). Această situație a crescut cerințele de fiabilitate (deoarece o defecțiune în acest caz duce la întreruperea funcționalității întregii rețele, nu doar la pierderea controlului asupra securității informației) și a dus la înlocuirea ramificatoarelor optice cu bypass-uri optice (pentru a rezolva problema dependenței funcționalității rețelei de funcționalitatea sistemelor de securitate a informației), însă funcționalitatea de bază și cerințele acesteia au rămas neschimbate.
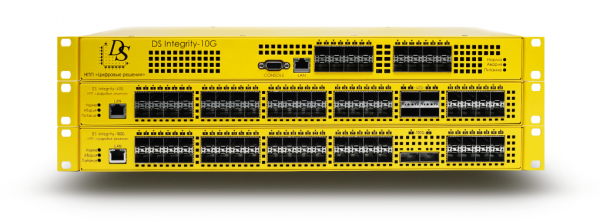
Am dezvoltat Brokeri de pachete de rețea DS Integrity cu interfețe de 100G, 40G și 10G, de la construcție și proiectare la software integrat. Spre deosebire de alți brokeri de pachete, funcțiile de modificare și echilibrare pe capetele de tunnel sunt implementate hardware, la viteza maximă a porturilor.
Sursa: habr.com
