

, că 80% din e-mailurile din lume sunt spam. Adică, mesaje de e-mail care nu sunt deloc necesare destinatarului (și acest lucru este trist). Dar, ca și cum nu ar fi suficient, printre spam se găsesc adesea mesaje trimise cu scopuri malițioase: de exemplu, pentru furtul sau ștergerea datelor sau pentru șantaj.
CPCV:
După cum știm, pentru ca un e-mail să poată dăuna cu adevărat sistemelor informatice, simpla livrare a e-mailului la destinatar nu este, în cele mai multe cazuri, suficientă. Este nevoie de un „oponent predispus la cooperare”, adică utilizatorul trebuie să efectueze acțiuni care să ducă la îndeplinirea planului atacatorului.
De obicei, o astfel de acțiune este „deschiderea” fișierului atașat la e-mail, adică pornirea manuală a procesării fișierului de către programul corespunzător din interiorul sistemului de operare al utilizatorului.
Ce este și mai trist este că oponentul ajutător este o pasăre destul de frecventă, iar spamerul atacator se poate baza pe el.
Și acest lucru duce la
Pe scurt, contabilitatea noastră deschide un cont, iar acolo nu este deloc un cont, ci un virus.
Scrisorile malițioase au, desigur, diferențe importante. Dar a spera în atenția și conștientizarea utilizatorilor este o prostie. Chiar și concertele zgomotoase despre „nu deschideți așa ceva” cu artificii și un recital vocal solistic al directorului (compoziția „Polimeri”) se estompează în memoria lucrătorului de birou în timp.
Desigur, sistemele bine configurate ne vor proteja de majoritatea acestor atacuri. Dar cuvântul cheie rămâne totuși – „de majoritate”. Nicio garanție de 100% nu poate oferi nimeni; iar dacă ajunge la utilizator, întărirea acestuia, ca unul dintre cele mai slabe puncte ale sistemelor, este o acțiune benefică.
În cazul infracțiunilor informatice, tehnologia și ingineria socială merg mână în mână. Atacatorul își dă seama că este greu să se pretindă a fi cineva în care utilizatorul are încredere necondiționată, și prin urmare este constrâns să folosească și alte tactici: intimidare, constrângere, imitarea autorităților recunoscute și/sau utilizarea unor denumiri false corespunzătoare – de exemplu, trimiterea de e-mailuri din partea autorităților guvernamentale și a companiilor mari.
Și, așa cum ne învață învățăturile străvechi: dacă nu putem învinge, trebuie să conducem. Într-adevăr, cu ce suntem mai răi decât spamerii? Noi suntem mult mai buni! Și avem mai multe oportunități. Iar sarcina în sine va necesita abilități minime de programare și nu va afecta practic sistemele existente.
Declinare de responsabilitate: autorul – nu este spammer, spammerul – nu este autor. Autorul este doar și exclusiv de partea binelui.
Sarcina este foarte simplă:
ne vom trimite noi înșine utilizatorilor noștri emailuri care seamănă cu cele malițioase. În atașamentele acestor emailuri, vom adăuga documente, unde vom scrie cu litere mari „NU DESCHIDEȚI DOCUMENTELE DIN ACESTE EMAILURI. Fiți mai atenți și precauți”.
Astfel, sarcina noastră are următoarele condiții:
Condiția 1. Emailurile trebuie să fie diferite. Dacă vom trimite tuturor în fiecare dată același email, nu va diferi cu nimic de mementourile obișnuite pentru întâlniri, la care utilizatorii dezvoltă o imunitate puternică. Trebuie să stimulăm utilizatorul să activeze sistemul responsabil pentru învățare. Din aceasta decurg următoarele condiții:
Condiția 2. Emailurile trebuie să semene cu cele reale. A trimite emailuri în numele „TCO Mieso-compani” sau al lui Barack Obama se poate, dar este ineficient. Are sens să folosești nume de organizații și autorități care există cu adevărat (și diferite!);
Condiția 3. De asemenea, este important ca emailurile să arate puțin ciudat. Ele trebuie să fie oarecum suspecte pentru a stârni suspiciuni și a activa în creier sistemul de învățare;
Condiția 4. Și în tot acest timp emailurile trebuie să atragă atenția și să provoace. Ei bine, aici e simplu, nu trebuie să inventăm nimic: spamerii au făcut deja totul pentru noi. „Amenzi”, „Decizii judecătorești” și chiar doar „Documente” în atașamente, „Penalități”, „Recalculări”, „Întârziere” în subiect și o mulțime de cuvinte ca „Urgent”, „Imediat”, „Obligatorie”, „Plătiți” în text – și totul este rezolvat.
Pentru a implementa acest set magic, sunt necesare abilități minime de programare și o seară plictisitoare. Autorul a folosit Python 3 (pentru că trebuia să exerseze) și JS (pentru colectarea datelor, direct din consola browserului). Dar cea mai mare parte a codului este ușor realizabilă cu instrumente native ale sistemului de operare (bash, cmd), doar că vă veți chinui cu codificările.
E drept să menționăm că ideea nu aparține autorului, ci a fost împrumutată de la o mare companie internațională. Cu toate acestea, ideea este atât de evidentă încât, odată auzită, autorul s-a aruncat să o implementeze, strigând: „de ce nu m-am gândit mai devreme?”.
Așadar, în primul rând, avem nevoie de părțile din care vom compune scrisoarea. Să începem cu câmpul „De la” – cine va amenința utilizatorii noștri sperioși. Păi, cine altcineva: desigur, băncile, autoritățile fiscale, instanțele și diverse SRL-uri ciudate. De asemenea, putem adăuga șabloane pentru completarea automată viitoare, cum ar fi PАО. CmpNmF. Vezi from.txt
Acum avem nevoie de nume. SRL „Cărăbuș” și „Vector”, precum și instanța „Tribunalul Moscova”, ce se repetă la nesfârșit, nu vor stârni prea multe emoții.
Din fericire, internetul ne oferă oportunități fantastice de a obține informații. De exemplu, poate fi obținută cu o simplă comandă JavaScript direct în consola browser-ului, un cod precum:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}Astfel, putem crea rapid o bază excelentă pentru sarcinile noastre (mai ales că autorul a făcut deja asta pentru voi 🙂). Vom salva în format text simplu, o bază de date pentru această sarcină este exagerată. Proiectul folosește codificarea UTF-8 cu BOM, în caz de utilizare a celor mai specifice simboluri. Vezi în fișierele txt cu numele corespunzătoare.
Apoi, trebuie să generăm o adresă de email corectă (din punct de vedere standard, dar nu neapărat existentă) pentru expeditor, astfel încât scrisoarea noastră să fie corect afișată și redirecționată. Pentru unele denumiri, autorul a folosit domenii fixe, iar pentru altele, generare automată din nume, folosind o bibliotecă de transliterare, ceva de genul SRL „Vector” -> warning@ooovektor.ru. Numele căsuței este preluat din lista din cod și, de asemenea, are rolul de a suscita respect: „vzyskanie”, „shtraf”, „dolg”, „alarm” și alte „zapros”.
Acum – subiectul scrisorii.
Subiectul trebuie să atragă atenția, altfel scrisoarea va trece neobservată. Dă frâu liber fricoșilor din tine, iar totul va merge: „Închiderea contului (CmpNm)CmpNmCătre contabilul-șef ( CmpNm)
„Cereți urgent plata (!!!)” și alte trăsnăi. Vezi subj.txt. Adaugă după gust, amestecă, nu agita.
Textul scrisorii trebuie să fie puțin ciudat. Am atras deja atenția utilizatorului, acum sarcina noastră este să trezim suspiciuni. Prin urmare, nu este deloc nevoie să ne străduim în acest punct. Să luăm fraze amenințătoare de la spammeri și să le combinăm în mod aleatoriu; o acuratețe de 100% ne-ar încurca doar. Asta va produce un nonsens de genul:
(informație importantă) (SRL "TEST") Despre contul în cadrul procedurii judiciare
 deschideți documentele atașate
 hotărârea atașată
Vezi msg.txt. Sugestiile sunt binevenite.
Și, în final, atașamentul. Proiectul prevede în prezent 3 tipuri de atașamente: pdf, doc, docx. Fișierele sunt copiate din exemple fără a modifica conținutul, fișierului atașat i se atribuie un nume din listă ("Hotărârea", "Decizia judecătorească" etc., vezi flnms.txt). Pentru primele două tipuri, dimensiunea este generată aleatoriu, prin adăugarea de zerouri la sfârșitul fișierului. Cu docx nu merge așa (deși după procedura de restaurare, Word deschide fișierul; iar LibreOffice, de exemplu, deschide fișierele docx care au fost adăugate cu fișiere externe prin intermediul interfețelor arhivatorilor, fără probleme).
Și vom obține o minunăție de genul:
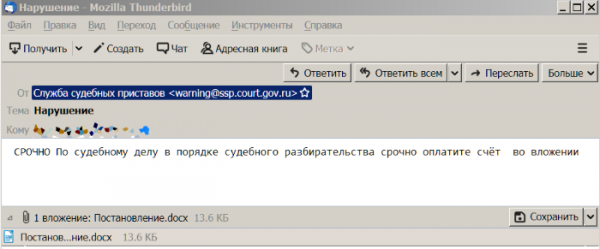
Se poate trimite:
gen_msg.py buh@oootest.ro
Și cam asta este tot. O oră de muncă, iar beneficiul… Vor fi rezultate. Deoarece teoria este uscată, dar copacul vieții este verde și înfloritor – explicațiile nu ajung, amintirile sunt uitate, iar oamenii își dezvăluie abilitățile doar în practică. Și mai bine să fim noi învățători decât să restaurăm totul din backup-uri, nu-i așa?
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Ați încercat pe utilizatorii voștri? Care sunt rezultatele?
0,0%Nimeni nu a fost păcălit, au fost șterse fără întrebări.
0,0%Unii au raportat despre scrisori suspecte, nu au deschis atașamentele.
50,0%Unii au deschis atașamentele (vă voi povesti în comentarii ce a fost mai departe).
50,0%Am primit o reprimare din partea conducerii.
Au votat 6 utilizatori. 21 de utilizatori s-au abținut.
Sursa: habr.com
