

Prefața traducătorului
Materialul m-a interesat, în primul rând, din cauza tabelului de mai jos:
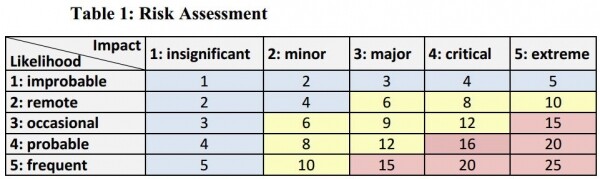
Având în vedere că statisticienii (iar cei ruși, la nivel genetic) nu iubesc cu adevărat nimic care se abate de la dependența liniară, acești băieți au reușit să impună utilizarea funcției de activare în formă parabolică pentru a determina gradul de risc al utilizării Big Data în statisticile oficiale. Bravo lor. Firește, statisticienii au adăugat propria notă la această lucrare – «1 Orice erori și omisiuni sunt în mod exclusiv responsabilitatea autorilor. Opiniile exprimate în acest document sunt personale și nu reflectă neapărat poziția oficială a Comisiei Europene». Dar lucrarea a fost publicată. Cred că, pentru astăzi, este suficient, iar ei (autorii) nu au interzis nimănui să găsească propriile scale în aceste aspecte.
În lucrare, se poate observa destul de bine unde și cum se diferențiază metodele statistice de metodele de cercetare pentru Big Data. În opinia mea, cea mai mare utilitate a acestei lucrări va fi în discuțiile cu clientul și pentru a contrazice afirmațiile sale de genul:
— Dar noi colectăm singuri statisticile, ce altceva mai vreți să cercetați?
— Dar arătați-ne rezultatele voastre astfel încât să le putem corela cu statisticile noastre. În această privință, autorii sugerează că ar fi bine să citim această lucrare (3 )
În această lucrare, autorii și-au prezentat viziunea despre nivelul de risc. Acest parametru este pus între paranteze, să nu fie confundat cu referințele la surse.
A doua observație. Autorii folosesc termenul BDS – acesta este un echivalent al conceptului de Big Data. (probabil un omagiu adus statisticii oficiale).
Prefața autorilor
Un număr tot mai mare de instituții statistice examinează posibilitatea utilizării unor surse mari de date pentru elaborarea statisticii oficiale. În prezent, există doar câteva exemple în care aceste surse au fost complet integrate în producția statistică efectivă. Prin urmare, gradul total al consecințelor cauzate de integrarea lor nu a fost încă definit. Între timp, au fost făcute primele încercări de a analiza condițiile și influența big data asupra diferitelor aspecte ale produsului statistic, cum ar fi calitatea sau metodologia. Recent, un grup de lucru a dezvoltat o bază calitativă pentru pregătirea datelor statistice pe baza big data în contextul proiectului de big data al Comisiei Economice pentru Europa a Organizației Națiunilor Unite (CEE ONU). Conform codului european de practici statistice, furnizarea de informații statistice de înaltă calitate este o sarcină fundamentală pentru instituțiile statistice. Deoarece riscul este definit ca influența incertitudinii asupra obiectivelor (de exemplu, de către Organizația Internațională pentru Standardizare ISO 31000), am considerat util să clasificăm riscurile conform dimensiunilor calității pe care le influențează.
Structura calității datelor statistice obținute din surse mari de date propusă oferă o prezentare structurată a calității, legată de toate etapele procesului de afaceri statistic, și, astfel, poate servi drept bază pentru evaluarea și gestionarea riscurilor asociate cu aceste noi surse de date. Introduce noi dimensiuni calitative care sunt specifice sau (de mare importanță când) utilizarea big data pentru statisticile oficiale, precum mediul instituțional/ de afaceri sau complexitatea. Prin utilizarea acestor noi dimensiuni calitative, este posibil să se identifice mai sistematic riscurile asociate cu utilizarea surselor mari de date în statisticile oficiale.
În această lucrare, ne propunem să identificăm riscurile cauzate de utilizarea big data în contextul statisticilor oficiale. Adoptăm o abordare sistemică pentru a defini riscurile în cadrul structurii calității propuse. Concentrându-ne pe noile definiții ale calității, putem descrie riscurile care în prezent sunt absente sau nu afectează producția de statistici oficiale. În același timp, putem identifica riscurile actuale, care vor fi evaluate complet diferit prin utilizarea big data pentru obținerea statisticilor. Apoi, avansăm în ciclul de management al riscurilor și oferim o evaluare a probabilității și impactului acestor riscuri. Deoarece evaluarea riscurilor implică subiectivitate în atribuirile lor, măsurăm probabilitatea și impactul diferitelor riscuri, evaluând acordul între zeci de părți interesate, furnizate în mod independent. Apoi, propunem opțiuni pentru reducerea acestor riscuri conform celor patru categorii principale: evitarea, reducerea, partajarea și păstrarea. Conform ISO, unul dintre principiile managementului riscurilor trebuie să fie crearea de valoare, adică resursele pentru reducerea riscurilor ar trebui să fie mai mici decât în cazul inacțiunii. În conformitate cu acest principiu, în cele din urmă, vom evalua impactul posibil al unor măsuri de reducere a riscurilor asupra calității rezultatelor finale, cu scopul de a ajunge la o evaluare mai cuprinzătoare a utilizării big data pentru statisticile oficiale.
1. Introducere
1.1. Context
Dezvoltarea „big data” a fost caracterizată de Kenneth Neil Cukier și Viktor Mayer-Schönberger în articolul lor „Creșterea big data” (2. ) termenul „dataficare”. Dataficarea este descrisă ca un proces de „transformare a tuturor aspectelor vieții în date”. De exemplu, Facebook oferă rețele personale, senzori pentru toate tipurile de condiții de mediu, smartphone-uri pentru comunicare și deplasări personale, date portabile pentru condiții personale. Aceasta conduce la o colectare și disponibilitate aproape omniprezentă a datelor.
Ca în multe alte sectoare, statistica oficială abia recent a început să discute problema big data la un nivel strategic. Încă nu există o înțelegere comună și răspândită a modului de a avansa, fie că este vorba de o provocare sau o oportunitate, fie că este mică sau mare etc. În cadrul Grupului de nivel înalt pentru modernizarea producției și serviciilor statistice (3 How big is Big Data? Exploring the role of Big Data in Official Statistics: ), a fost realizată o primă analiză SWOT, însoțită de o analiză brută a riscurilor și beneficiilor. S-a observat că „o analiză completă a riscurilor va include de asemenea aspecte precum probabilitatea și impactul și, posibil, va fi extinsă pentru a determina strategii de reducere și gestionare a riscurilor.”
Deși acest document este departe de a fi o analiză completă a riscurilor, el are scopul de a îmbunătăți situația prin crearea primei evaluări structurate. Am dori să subliniem că această evaluare ar trebui considerată un punct de plecare pentru stimularea unei discuții generale în cadrul Comunității Statistice Oficiale (OSC).
1.2. Domeniul
Această lucrare se concentrează exclusiv pe riscuri, excluzând nu doar beneficiile, ci și punctele forte și slabe, oportunitățile și amenințările. Aceasta înseamnă că „riscurile stabilității” (de exemplu, riscul ca OSC să devină necompetitivă față de alți actori, dacă nu se modernizează) nu se încadrează în domeniul de aplicare; acestea sunt mai degrabă amenințări. În schimb, ne concentrăm pe riscurile care pot apărea (a) dacă OSC va utiliza oportunitățile oferite de big data și va începe să dezvolte sau să îmbunătățească un „produs oficial de statistică bazat pe big data” (BOSP); (b) riscurile pentru noul „business obișnuit”, adică riscurile pentru statistica oficială bazată pe producția de „big data”. (Deoarece toată producția de statistică oficială comportă riscuri, ne limităm la (b) riscurile specifice „big data”, adică riscurile care nu există sau sunt minore în procesul „tradițional” de colectare a statistici oficiale.)
1.3. Structura
În secțiunea 2, prezentăm principiile fundamentale legate de această sarcină, începând cu baza evident necesară pentru gestionarea riscurilor și managementul riscurilor (secțiunea 2.1). De asemenea, prezentăm o structură preliminară a calității datelor statistice obținute pe baza analizelor de mari date (secțiunea 2.2), deoarece legătura dintre structura calității și riscuri îndeplinește două scopuri:
- Aceasta stabilește contextul pentru definirea riscurilor. Indicatorii specifici de calitate împreună cu caracteristicile analizate exprimă valorile obiectului care sunt considerate importante și decisive pentru furnizarea de servicii clienților și utilizatorilor.
- Aceasta permite asocierea riscurilor specifice cu măsurile de calitate, care sunt încorporate în hiper-spațiile generale și legate de etapele specifice din procesul de producere a produselor statistice.
În secțiunile 3, 4, 5 și 6, prezentăm riscurile identificate până acum în diferite contexte (4 Documentele cazului de afaceri ale proiectului ESS Big Data (https://www.europeansocialsurvey.org/about/structure_and_governance.html) precum și în rețelele ESS Big Data conțin o listă de riscuri parțial legate de proiect și parțial de utilizarea surselor de mari date în scopuri statistice. Documentul „O propunere de cadru pentru calitatea marii date” menționează unele riscuri legate de dimensiunile de calitate.). Aici folosim clasificarea accesului la date, mediul juridic, confidențialitatea și securitatea datelor, precum și abilitățile; reorganizarea conform structurii calitative a statisticii obținute din mari date (secțiunea 2.2) ar trebui să fie luată în considerare imediat, odată ce această structură ajunge la un statut mai complet. Pentru fiecare dintre riscurile identificate, oferim (i) o evaluare a probabilității, precum și a impactului (în conformitate cu secțiunea 2.1.3) și (ii) propunem strategii de reducere a riscurilor și managementul acestora (vezi secțiunea 2.1.4).
La final, vom discuta concluziile noastre și vom contura câțiva pași următori în Secțiunea 7
2. Noțiuni Fundamentale
2.1. Riscuri și Managementul Riscurilor
Conform ISO 31000: 20095, riscul este definit ca «impactul incertitudinii asupra obiectivelor stabilite». Aceasta înseamnă că obiectivele trebuie să fie definite sau cunoscute înainte ca riscurile să poată fi evaluate. Aceste obiective sunt de obicei stabilite în contextul instituțional al organizației respective. Un alt aspect important este faptul că riscurile aduc cu sine caracteristica incertitudinii, adică nu este clar dacă evenimentul descris se va întâmpla. Astfel, riscurile sunt măsurate din perspectiva probabilității de apariție a evenimentului și a consecințelor sale, adică impactul pe care un astfel de eveniment îl are asupra atingerii obiectivelor stabilite. Evaluarea riscurilor ar trebui să ofere informații mai obiective, care, în final, să permită găsirea unui echilibru adecvat între valorificarea oportunităților de profit și minimizarea consecințelor negative. Managementul riscurilor este o parte integrantă a practicii de management și un element important al bunei guvernanțe corporative (6 Statistics Canada: 2014-2015 report on Plans and Priorities, ). Este un proces iterativ care, în ideal, permite îmbunătățirea continuă a procesului de decizie și contribuie la îmbunătățirea constantă a performanței.
Riscurile sunt, de asemenea, legate de calitate. Implementarea unui sistem de calitate ar trebui să permită utilizarea oportunităților oferite de diferite surse și metodologii pentru a obține un rezultat de un anumit nivel de calitate în sensul că acest rezultat satisface nevoile utilizatorilor. La fel ca riscurile, nivelurile de calitate pot fi obținute din mediul instituțional și obiectivele anumitor instituții. În acest context, mediul instituțional definește nivelul general de risc pe care organizația este dispusă să și-l asume pentru a-și atinge obiectivele.
Procesul de evaluare și management al riscurilor poate fi împărțit în diferite etape, care includ stabilirea contextului, identificarea riscurilor, analiza riscurilor din perspectiva probabilității și impactului, evaluarea riscurilor și, în cele din urmă, tratarea riscurilor.
2.1.1. Contextul instituțional
Ca prim pas, este necesar să se stabilească contextul strategic și organizațional, precum și contextul gestionării riscurilor în care va decurge restul procesului. Acesta include stabilirea criteriilor prin care vor fi evaluările riscurilor și definirea structurii analizei.
2.1.2. Identificarea riscurilor
În a doua etapă, trebuie să fie definite evenimentele care pot influența atingerea obiectivelor stabilite. Identificarea trebuie să includă întrebări legate de tipul riscurilor, momentul evenimentului, locul sau cum evenimentele pot preveni, agrava, întârzia sau îmbunătăți atingerea obiectivelor.
2.1.3. Evaluarea riscurilor
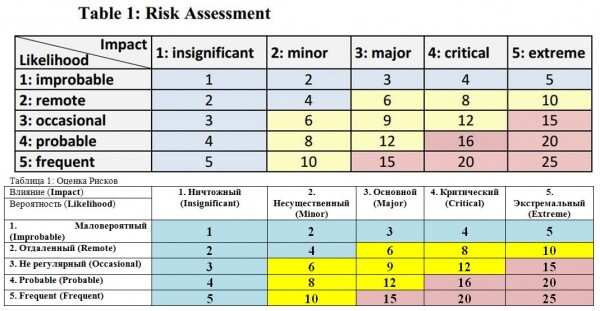
Următorul pas constă în determinarea măsurilor de control existente și analiza riscurilor din perspectiva probabilității, dar și din perspectiva consecințelor potențiale. În contextul acestui articol, probabilitatea sau șansa apariției riscurilor folosește o scară de la 1 (foarte puțin probabil) la 5 (frecvent). Impactul apariției evenimentelor este măsurat pe o scară de la 1 (neglijabil) la 5 (extrem de mare). Așa cum este arătat în tabelul 1, produsul dintre probabilitate și impact oferă „nivelul de risc” într-un interval de la 1 la 25.
Nivelurile de risc evaluate pot fi comparate cu criteriile predefinite pentru a stabili un echilibru între beneficiile potențiale și rezultatele nefavorabile. Aceasta permite formularea judecăților cu privire la prioritățile de gestionare.
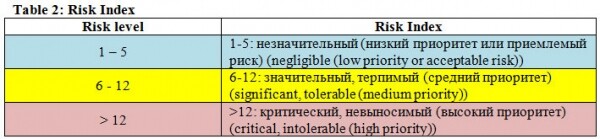
Prioritatea pentru acțiune trebuie să fie acordată riscurilor critice (vezi Tabelul 2), adică celor care pot apărea și au consecințe severe sau extreme pentru obiectivele organizației.
2.1.4. Reacția la riscuri
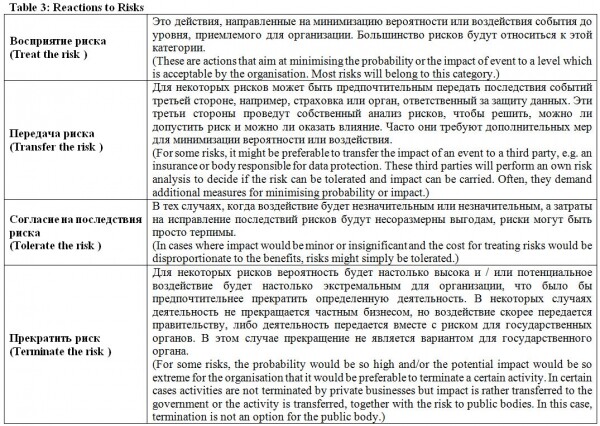
Ultimul pas implică decizii cu privire la modul de reacție în fața riscurilor. Unele riscuri care se află sub un anumit nivel prestabilit pot fi ignorate sau acceptate. Pentru altele, costurile de neutralizare a riscurilor pot fi atât de mari încât să depășească posibilele beneficii. În acest caz, organizația poate decide să renunțe la activitatea respectivă. Riscurile pot fi, de asemenea, transferate unor terțe părți, cum ar fi asigurările, care compensează cheltuielile suportate. Ultima opțiune este să se țină cont de riscuri în determinarea strategiilor și acțiunilor care echilibrează costurile cu beneficiile potențiale. Astfel, organizația va lua o decizie privind implementarea strategiilor care maximizează beneficiile și minimizează costurile potențiale.
2.2. Sisteme de calitate
Un grup țintă format din reprezentanți ai organizațiilor statistice naționale și internaționale a dezvoltat în 2014 o structură preliminară de calitate pentru statistica obținută din Big Data. Grupul țintă a lucrat sub egida proiectului UNECE/HLG „Rolul Big Data în modernizarea producției statistice”. Acesta a extins sistemele existente de calitate, concepute pentru evaluarea statisticii obținute din surse administrative de date, cu indicatori de calitate considerați relevanți pentru sursele mari de date.
În cadrul acestui sistem, se realizează distincția între cele trei faze ale procesului de afaceri: intrare, executare și ieșire. Faza de intrare corespunde fazelor de „proiectare” și „colectare” în GSBP, executarea pentru fazele de „procesare” și „analiză”, iar ieșirile sunt echivalente cu faza de „distribuție.”
Structura aplică o structură ierarhică, inspirată din structura datelor administrative, dezvoltată de Biroul de Statistică al Olandei (7 Daas, P., S. Ossen, R. Vis-Visschers, și J. Arends-Toth, (2009), Lista de verificare pentru evaluarea calității surselor de date administrative. Statistics Netherlands, Haga/Heerlen). Măsurile calității sunt integrate într-o structură ierarhică numită hiperspații. Cele trei hiperdimensiuni definite sunt „sursa”, „metadatele” și „datele”. Măsurile calității sunt integrate în aceste hiperdimensiuni și atribuite fiecărei etape de producție. Pentru faza de introducere, au fost propuse aspecte suplimentare precum „confidențialitate și discreție”, „complexitate” (conform structurii datelor), „completitudinea” metadatelor și „coerența” (capacitatea de a corela datele cu alte date), pentru a adăuga la modelul standard de calitate. Pentru fiecare indicator de calitate, sunt sugerate factori relevanți pentru descrierea acestora, precum și posibili indicatori.
În contextul acestui articol, riscurile pot fi excluse din acești factori. De exemplu, factorii care trebuie luați în considerare pentru a măsura calitatea „mediului instituțional / de afaceri” sunt stabilitatea furnizorului de date. Riscul asociat acestuia ar putea fi că datele nu vor fi disponibile de la furnizorul de date în viitor. Un alt exemplu este legat de aspectul recent propus al calității, confidențialitate și securitate. Unul dintre factorii importanți este „percepția”, care înseamnă percepția posibil negativă a utilizării presupuse a anumitor surse de date de către diferitele părți interesate.
3. Riscurile legate de accesul la date
3.1. Lipsa accesului la date
3.1.1. Descriere
Acest risc constă în proiectul legat de dezvoltarea BOSP, care nu primește acces la sursa necesară de date mari (BDS).
Până în prezent, OSC a învățat pe calea dificilă că chiar și ieșirea din blocurile de start și obținerea acestui acces sunt uneori obstacole insurmontabile. Uneori, este ușor să obții acces la o sursă specifică — cum ar fi înregistrările apelurilor de date (CDR), pentru scopuri de testare / cercetare, dar mult mai greu (din motive legale sau comerciale) să obții accesul pentru scopuri de producție.
3.1.2. Probabilitate
Probabilitatea depinde în mare măsură de caracteristicile BDS. Dacă este vorba despre date administrative mari, acestea pot fi doar 1, în special dacă (așa cum este cazul datelor de trafic investigate de Daas et al. 8 Daas, P., M. Puts, B. Buelens și P. van den Hurk. 2015. „Big Data ca sursă pentru statistici oficiale”. Journal of Official Statistics 31 (2). (În curând; publicația este prevăzută pentru iunie 2015.)) nu există probleme de protecție a datelor personale. Dacă cazul BDS aparține unei persoane private, în special dacă este sensibil (de exemplu, din perspectiva protecției datelor) sau valoros (din punct de vedere comercial), probabilitatea poate fi foarte mare (5).
3.1.3. Impactul
Impactul depinde de BOSP și de modul de utilizare a BDS. Dacă BDS este în centrul atenției, impactul poate fi foarte mare (4 = imposibil de realizat BOSP), în timp ce acesta poate fi mai mic dacă BOSP poate fi realizat în continuare (deși cu o calitate mai scăzută), bazându-se pe alte URB, ceea ce duce la un impact în intervalul 2-3.
3.1.4. Prevenire
Pentru a reduce riscul absenței accesului, ar trebui să se stabilească contact preliminar cu furnizorul de date și să se încheie un acord pe termen lung privind accesul la date. De asemenea, ar trebui realizat un analizele juridice complexe, referitoare la combinația specifică de BDS și BOSP. De asemenea, ar trebui evaluate posibilitățile de acces la date prin legislația actuală sau viitoare.
3.1.5. Atenuare
Dacă există BDS alternative care pot fi utilizate pentru BOSP, acestea ar putea fi analizate în locul acestora. Dacă nu există nicio modalitate de a produce BOSP fără BDS și dacă nu este posibil să se depășească absența accesului, eforturile ar trebui să fie oprite, iar un nou BOSP nu va fi realizat.
3.2. Pierderea accesului la date
3.2.1. Descriere
Acest risc constă în faptul că biroul de statistică pierde BDS-ul care stă la baza BOSP.
3.2.2. Probabilitate
Dacă BOSP este deja în producție, de obicei există o anumită stabilitate, iar în unele cazuri riscul poate fi foarte scăzut (1). Cu toate acestea, în cazul în care vorbim despre subiecți privați pentru care au fost încheiate acorduri insuficient de ferme, nimic nu împiedică, de exemplu, noua conducere să-și schimbe politica de furnizare a datelor, ceea ce duce la un risc moderat de întrerupere (3). Mai mult, dacă BDS este legat de activități instabile, riscul ca furnizorul să intre în faliment există întotdeauna, iar riscul poate fi chiar mai mare (4).
3.2.3. Impact
Întrucât BOSP existent poate fi imposibil de produs, de multe ori are loc un impact foarte puternic (5). În alte cazuri, când BDS are un caracter auxiliar, impactul poate fi mai degrabă o pierdere de calitate, cu un impact în intervalul 2-3.
3.2.4. Prevenire
Strategia de prevenire este similară stratgiei de absență a accesului la date, dar cu un accent sporit pe vigilența constantă, de asemenea, în condiții de producție.
A nu pune toate ouăle într-un singur coș (adică a avea mai multe BDS care stau la baza fiecărui BSOP) poate fi, de asemenea, o strategie, dar poate fi fie nepractică, fie prea costisitoare.
3.2.5. Atenuare
Dacă BDS este rezultatul unor activități instabile, este posibil ca treptat să devină disponibil un nou BDS care reflectă același fenomen social. Totuși, ar fi prea târziu pentru a începe „scanarea pieței” odată ce BSOP eșuează; este nevoie de vigilență constantă — iar asta poate fi greu de realizat.
4. Riscuri asociate mediului legislativ
4.1. Nerespectarea legislației relevante
4.1.1. Descriere
Acest risc constă într-un proiect legat de dezvoltarea BOSP, în care legislația relevantă nu este luată în considerare, făcând BOSP neconform cu legislația specificată. Aceasta poate viza legislația privind protecția datelor, reglementările referitoare la povara de reacție etc.
4.1.2. Probabilitate
Având în vedere lipsa de conștientizare a OSC cu privire la datele mari, nu este exclus ca o nerespectare accidentală (3) să aibă loc. Probabilitatea, în general, este legată de BDS, deoarece cu cât sursa este mai puțin „sensibilă”, cu atât este mai mică probabilitatea de neconformitate.
4.1.3. Impact
Impact is typically critical (4) in the sense that non-compliant production will require stopping the BOSP (or, if it has not yet reached the implementation stage, its development should be halted). This can be even extreme (5) since the reputational risks arising from non-compliant (‘illegal’) official statistics can have repercussions.
4.1.4. Prevention
A thorough legal analysis is required for any BOSP — and this occurs in several stages (what is acceptable in the development/exploration stage may not be so in the implementation/production stage). This, in turn, may lead to re-engineering the BOSP to make it compliant.
4.1.5. Mitigation
Depending on the severity of the non-compliance, the first step may be to transition the BOSP to offline mode.
Re-engineering the BOSP to make it compliant may be an option, but whether the BOSP can be ‘saved’ this way greatly depends on the nature of the non-compliance.
4.2. Unfavorable Changes in the Legal Environment
4.2.1. Description
New legislation may be introduced relating to the developing BOSP, which effectively makes the BOSP non-compliant.
4.2.2. Probability
It is possible that advocates for enhanced data protection could succeed in introducing new requirements that directly or indirectly affect the ability to create specific BOSPs. A probability range of 2-3 seems a realistic estimate.
4.2.3. Impact
Impact is typically critical (4), in the sense that non-compliant production will require stopping the BOSP.
4.2.4. Prevention
Certain business information should be regularly monitored for legislative developments — possibly also to influence it by advocating for official statistics in relevant (e.g., consultative) forums.
4.2.5. Mitigation
Provided proactive monitoring has been conducted, there may be time to re-engineer the BOSP to align it with new legislation from day one of its enforcement.
Dacă, pe de altă parte, monitorizarea nu a fost efectuată, astfel încât noua legislație „a fost o surpriză” — sau dacă legislația este atât de radicală încât nu există nicio modalitate de a face BOSP incompatibil — singura opțiune poate fi dezactivarea BOSP.
5. Riscurile legate de confidențialitatea și securitatea datelor
5.1. Încalcări ale securității datelor
5.1.1. Descriere
Acest risc se referă la accesul neautorizat la datele stocate în gestionările statistice. Părțile terțe pot obține datele care sunt sub embargou, de exemplu, din cauza lansării unui program( 9 Pentru orice BOSP care se bazează complet pe un singur BDS, este inevitabil ca datele să fie implicit cunoscute de către proprietarul inițial al datelor, iar dacă metodologia este transparentă, statistica derivate va fi, de asemenea, cunoscută. Această situație nu este tratată aici, ci mai degrabă în riscul legat de abuzul de putere de către proprietari.) (10 În plus, aceste date pot conține riscuri de încălcare a confidențialității. Acest risc va fi tratat separat.). Acestea pot fi, de exemplu, date pe care le așteaptă investitorii pe piețele de capital.
5.1.2. Probabilitate
În ceea ce privește aspectele tehnice ale protecției mediului IT în cadrul departamentului statistic, riscul are aceeași probabilitate pentru BDS-uri ca și pentru sursele tradiționale. Totuși, există două aspecte suplimentare care trebuie luate în considerare.
În primul rând, cu unele BDS-uri, riscul general crește ușor datorită faptului că securitatea datelor la proprietarul inițial poate fi pusă în pericol. Acest lucru poate fi legat de spionaj industrial sau de hackeri.
În al doilea rând, odată ce datele potențial valoroase încep să fie stocate în birou, riscul atragerii intențiilor malefice va crește. Dacă datele stocate au o valoare foarte mare pentru afacere, trebuie să fii pregătit pentru o probabilitate foarte ridicată a atacurilor asupra infrastructurii IT, astfel încât probabilitatea de breșă poate fi potențial mai mare (4).
Dacă datele stocate nu sunt percepute ca având valoare, probabilitatea generală pare să nu fie foarte ridicată — de la (1) la (3) în funcție de sursa de date.
5.1.3. Impact
Potencialul impact asupra reputației poate fi semnificativ (5). Ceea ce este important în cazul BDS este că, dacă o breșă de securitate apare la proprietarul inițial, impactul asupra reputației managementului statistic, se așteaptă, va fi mai mic decât dacă breșa ar fi avut loc cu datele aflate în păstrarea acestuia.
Pe de altă parte, este posibil ca o breșă în managementul statistic să aibă consecințe negative pentru proprietarul inițial. În acest caz, din nou, este posibil un impact negativ semnificativ din cauza daunelor din punct de vedere al încrederii între furnizor și managementul statistic (5).
5.1.4. Prevenirea
Ceea ce caracterizează cazul BDS este că procedurile de securitate ale proprietarului inițial pot fi relevante. Este puțin probabil ca managementul statistic să obțină autorizații de audit pentru a controla acest aspect. Proprietarii, ale căror date sunt utilizate pentru a crea înregistrări cu grafice de publicare confidențiale, trebuie să fie informați cu privire la implicațiile pentru statisticile oficiale ale unei potențiale breșe de securitate în locațiile lor și trebuie să primească o garanție oficială că sunt aplicate proceduri de securitate corespunzătoare.
O modalitate directă de a preveni un impact semnificativ al breșelor de securitate în locația proprietarului asupra managementului statistic este asigurarea utilizării mai multor surse pentru același produs, astfel încât o singură sursă compromisă să nu fie suficientă pentru a obține cifra finală. Avantajul acestei abordări constă în faptul că un control mai mare este în mâinile managementului statistic.
Metoda de prevenire a consecințelor negative ale încălcării securității în biroul de statistică pentru proprietarul inițial al datelor constă în găsirea unei modalități de operare care nu implică transmiterea datelor care sunt potențial sensibile din perspectiva proprietarului către gestionarea statisticilor. În forma sa brută. O abordare preventivă posibilă este utilizarea datelor agregate. Trebuie menționat, totuși, că unele forme de agregare, cum ar fi cele destinate prevenirii identificării membrilor individuali ai populației, s-ar putea să nu fie adecvate în acest caz. Unul dintre motivele pentru care acest lucru se poate întâmpla este acela că riscul pentru proprietar este legat de valoarea comercială a datelor, care poate fi semnificativă chiar și după atingerea anonimatului.
5.1.5. Atenuare
În cazul unei încălcări a datelor aflate în gestionarea statistică, măsurile de atenuare a consecințelor vor fi aceleași ca și în cazul surselor tradiționale, dacă nu a avut loc un impact negativ asupra proprietarului inițial.
În cazul unor consecințe negative pentru proprietarul inițial, gestionarea statistică trebuie să-și revizuiască și să-și întărească procedurile de securitate și să comunice în mod clar și să demonstreze angajamentul său față de acestea.
Dacă încălcarea a avut loc în incinta proprietarului inițial, atunci agenția statistică relevantă trebuie să comunice clar situația și să insiste asupra îmbunătățirii procedurilor de securitate ale proprietarului. Dacă este necesar, se poate căuta un furnizor alternativ.
5.2. Încălcările confidențialității datelor
5.2.1. Descriere
Acesta este riscul ca confidențialitatea uneia sau mai multor persoane din colectivitatea statistică să fie afectată. Acest lucru poate fi legat de un atac asupra infrastructurii IT din cauza presiunilor din partea altor instituții guvernamentale sau din cauza unor măsuri inadecvate de control al divulgării datelor statistice.
5.2.2. Probabilitate
Așa cum se întâmplă cu riscul de încălcare a securității datelor, condițiile tehnice de stocare a microdatelor nu se schimbă semnificativ prin adăugarea BDS. Cu toate acestea, există și aici avertismente.
Microdatele din anumite surse de date pot avea o valoare de afaceri ridicată, astfel încât stocarea lor va crește probabilitatea atacurilor.
În plus, unele microdate pot fi potențial foarte utile pentru alte instituții de stat, cum ar fi autoritățile judiciare, impozitarea sau sănătatea. În anumite circumstanțe, respectarea principiului confidențialității statistice poate fi supusă unor presiuni considerabile.
În ceea ce privește eșecurile în controlul divulgării informațiilor statistice, deja există o practică bine stabilită. BDS poate permite generarea de statistici pentru subgrupuri mici ale populației sau oferirea posibilității de a lega datele aggregate din diferite BDS, ceea ce poate crește probabilitatea riscurilor. În plus, noile surse vor necesita însă noi dezvoltări metodologice, astfel că pericolul real constă în faptul că metodologia de control al divulgării informațiilor nu este actualizată în mod adecvat.
În general, cu măsuri preventive rezonabile, probabilitatea poate fi menținută la niveluri rezonabile, dar, având în vedere varietatea de factori, evaluarea corespunzătoare pare să concluzioneze că probabilitatea este ridicată (4).
5.2.3. Impactul
Deteriorarea potențială a reputației poate fi semnificativă (5). La fel ca în cazul riscurilor de încălcare a securității datelor, o încălcare în gestionarea statisticilor poate avea consecințe negative pentru proprietarul inițial. Impactul unui astfel de eveniment poate fi potențial chiar mai mare, mai ales având în vedere că tendințele actuale în opinia publică se mențin. Daunele în relațiile dintre furnizorul de date și gestionarea statisticilor vor fi, de asemenea, așteptate să fie foarte mari.
5.2.4. Prevenire
O modalitate sigură de a preveni apariția acestui risc este să nu avem deloc microdate din BDS (deși stocarea altor microdate este în continuare asociată cu un risc corespunzător, deși cu o probabilitate și un impact diferit). Această abordare, similar cu riscul de violare a securității datelor, va necesita dezvoltarea altor moduri de utilizare a datelor în scopuri statistice. În plus, natura variată a surselor va însemna că va trebui să dezvoltăm noi metodologii cu obiective concurente pentru a extrage cât mai multe informații utile și pentru a proteja confidențialitatea de pericole.
În cazul stocării microdatelor, mecanismele de securitate IT și controlul accesului trebuie să fie la nivelul necesar și monitorizate constant. O atenție deosebită trebuie acordată asigurării securității noilor metode de obținere a datelor. Ironia face că o astfel de metodă nouă poate fi transportul fizic al dispozitivelor de stocare (de exemplu, hard disk-uri). Dacă această metodă este utilizată, livrarea trebuie să fie protejată fizic și trebuie folosită criptarea.
5.2.5. Atenuarea
Măsurile de atenuare sunt în principiu aceleași ca în cazul unei încălcări a securității datelor. Dacă cauza încălcării este presiunea din partea unei alte autorități guvernamentale, atunci ar trebui să se profite de ocazie pentru a întări independența managementului, astfel încât astfel de încălcări să devină și mai greu de realizat în viitor.
5.3. Manipularea sursei de date
5.3.1. Descriere
Furnizorii de date terți, cum ar fi datele din rețelele sociale sau datele furnizate voluntar, sunt expuși riscului de manipulare. Acest lucru poate fi realizat fie de către furnizorul de date, fie de terțe părți. De exemplu, multe mesaje false pe rețelele sociale pot fi generate pentru a influența indicele statistic obținut pe baza acestor date, într-un fel sau altul, dacă se știe că indicele este calculat pe baza acestor date.
Pentru datele furnizate voluntar, poate exista un caz în care voluntarii reprezintă un anumit grup de interese cu o anumită agendă.
5.3.2. Probabilitate
Pentru datele a căror manipulare poate aduce beneficii semnificative, probabilitatea este mai mare. Acestea pot fi date pentru care statisticile sunt interesante, cum ar fi piața de capital. Având în vedere scandalurile recente legate de LIBOR și Forex, se poate presupune că, atâta timp cât există un stimulent, încercările de manipulare a datelor vor fi probabile.
Pentru statisticile bazate pe date furnizate voluntar, este suficient să ne uităm la recentele practici de PR care implică angajarea unor indivizi care pretind că au anumite opinii și care sunt plătiți să le exprime public (de exemplu, pe forumurile de pe internet) pentru a concluziona că probabilitatea nu este mică. În general, cifra de 3 până la 4 pare adecvată.
5.3.3. Impactul
O mare problemă cu manipulările este că acestea pot dura mult timp fără a fi detectate. Dacă manipulările continuă pentru o perioadă îndelungată, impactul asupra calității poate deveni semnificativ. În plus, daunele aduse încrederii publicului în statisticile oficiale pot fi, de asemenea, mari, mai ales dacă este subliniată în mod public rolul birourilor de statistică ca furnizori de date de calitate. Pe de altă parte, dacă manipulările sunt detectate la timp și apoi publicate, acest lucru poate îmbunătăți de fapt percepția publicului. Cu excepția cazurilor extrem de grave, se poate prezenta un impact maxim (3).
5.3.4. Prevenția
Executarea de exerciții de control regulate cu surse alternative este una dintre posibilele abordări preventive. Aceste surse alternative pot fi tradiționale sau alternative. Utilizarea statisticilor bazate pe o combinație de surse poate împiedica impacturi semnificative ale manipulărilor. În cazurile în care se consideră că există manipulări inițiate de furnizor, acordurile legale pot fi, de asemenea, una dintre modalitățile de a preveni această practică.
5.3.5. Atenuarea
Din punct de vedere al daunelor aduse relațiilor publice, măsurile de atenuare care trebuie luate aici nu diferă semnificativ de cele utilizate pentru combaterea oricărui tip de criză.
Din perspectiva calității datelor, ar fi util ca datele anterioare să poată fi corectate astfel încât, chiar și cu o întârziere semnificativă, seria corectă ar putea fi disponibilă.
se produce. Pentru aceasta, benchmarking-ul regulat poate fi util. Este important de menționat că scopul analizei comparative în acest caz este puțin diferit de scopul prevenției. Pentru prevenire, este important să observăm rapid și să investigăm discrepanțele suspecte între datele de referință și BDS. Datele utile anterioare sunt întotdeauna de ajutor în atenuarea consecințelor.
În plus, trebuie să ne asigurăm că manipulările similare nu vor avea loc în viitor — în cazuri deosebit de delicate, acest lucru poate însemna obținerea de date potențial excesive de la mai mulți furnizori pentru analiza comparativă.
5.4. Percepția negativă a publicului referitor la utilizarea datelor mari de către statistica oficială
5.4.1. Descriere
Mass-media și publicul în general sunt foarte sensibile la problemele de confidențialitate și utilizarea datelor personale din surse mari de date, mai ales în contextul reutilizării secundare a datelor de către autoritățile competente care iau măsuri administrative sau legale împotriva cetățenilor. Utilizarea percepută negativ poate fi consolidarea controlului vitezei pe baza analizei datelor de navigație (11 See ).
Cazul specific al TomTom Netherlands a dus la o scădere semnificativă a cererii pentru dispozitivele TomTom și a determinat compania să restricționeze accesul la date. În acest caz specific, datele se refereau la indivizi, dar la niveluri de viteză pe porțiunile de drum.
Cu toate acestea, pot exista aplicații cu date mari care sunt percepute pozitiv de către public. Un exemplu poate fi aplicațiile care previn crime precum furturile prin metode de date mari.
Opinia publică pozitivă, dar și cea negativă, poate avea un impact puternic asupra utilizării BDS în contextul producerii statisticilor oficiale.
Consecințele percepției negative a publicului pot fi următoarele:
- BDS nu va mai fi disponibil pentru birourile statistice, fie din cauza deciziilor furnizorului de date, fie din deciziile guvernamentale de a nu utiliza datele, fie
- utilizarea datelor va fi limitată, ceea ce poate împiedica producția, dacă anumite BOSP.
5.4.2. Probabilitatea
Factorii care pot influența probabilitatea unui astfel de eveniment sau impactul acestuia asupra producerii statisticilor:
- confidențialitatea datelor, adică cât de ușor pot fi identificate persoanele;
- volumul informațiilor pe care datele le dezvăluie despre persoanele fizice, de exemplu, crește prin corelarea datelor din surse diferite;
- tipul de date, de exemplu, tranzacțiile financiare sunt percepute ca fiind mai confidențiale decât alte date;
- tipul de acțiune potențială care poate fi întreprinsă față de cetățeni, de exemplu, sancționarea persoanelor pentru depășirea vitezei;
- un mediu legal neclar, în care operează furnizorii și utilizatorii de date sau când condițiile legale intră în contradicție cu opiniile etice/standardele publice;
- gradul de dependență față de o anumită sursă de date pentru obținerea statisticilor; în etapa de explorare, acest factor poate avea o semnificație neesențială. Cu toate acestea, acesta poate influența foarte mult obținerea statisticilor la o etapă ulterioară și, prin urmare, trebuie luat în considerare și în etapa de explorare. O problemă poate fi că volumul final de utilizare a datelor este inițial necunoscut, deoarece sursele de date pot servi potențial mai multor domenii statistice.
Estimarea timpului apariției fenomenelor nedorite este imposibilă, deoarece mobilizarea publicului este adesea inițiată de iluminarea evenimentelor care au un impact negativ asupra cetățenilor. Cu toate acestea, odată cu creșterea utilizării big data de către guverne și întreprinderi private, și în special cu marketingul activ al datelor pentru scopuri diferite de cele care au dus la colectarea lor inițială, este mai probabil ca astfel de evenimente să aibă loc.
Evenimentele care au un impact puternic asupra percepției publice sunt rare, mai degrabă ocazionale (3) și îndepărtate (2). Odată cu creșterea utilizării surselor mari de date, probabilitatea va crește și ea.
5.4.3. Impactul
Impactul unui eveniment depinde foarte mult de factorii discutați anterior. În general, influența este mai semnificativă pentru producția deja existentă de date statistice, deoarece poate fi necesar să se întrerupă activitatea. De asemenea, impactul depinde de accesibilitatea surselor alternative de date, deși este posibil ca percepția publicului să nu facă distincție între diferitele surse de date în cazul concretizării unui eveniment. În starea actuală de utilizare a big data, pare că aceste surse nu pot înlocui complet sursele tradiționale de date, ci mai degrabă le completează pe cele existente. Acest lucru va diminua impactul evenimentelor. Prin urmare, impactul unui eveniment este considerat într-un interval de la 2 (neimportant) la 3 (semnificativ). În etapa de producție, impactul poate crește până la 4 (valoare critică).
5.4.4. Prevenire
Măsurile preventive pot include stabilirea principiilor etice pentru big data în statisticile oficiale. Principiile etice ar trebui să se bazeze pe astfel de principii precum codul de practică pentru statisticile europene sau principiile fundamentale ale statisticii oficiale (12 ). Următoarea măsură va fi stabilirea unei strategii de comunicare care să publice rezultatele principiilor etice pentru public și poate fi utilizată pentru a informa părțile interesate despre utilizarea etică a BDS pentru BOSP.
O evaluare separată a riscurilor pentru un anumit BDS poate fi realizată pentru a identifica riscurile și a propune măsuri preventive sau de atenuare pe baza principiilor etice. O evaluare separată a riscurilor poate include, de asemenea, părțile interesate, cum ar fi agențiile pentru protecția datelor, pentru a asigura identificarea tuturor riscurilor și raționamentul acțiunilor.
5.4.5. Atenuare
Strategia de comunicare ar trebui să includă măsuri în cazul unei creșteri a atitudinii negative din partea publicului. O evaluare separată a riscurilor ar trebui să colecteze exemple pozitive de utilizare a datelor și măsuri de prevenire a abuzului de date, care ar putea fi necesar să fie adoptate la nivel politic, iar comunitatea statistică ar putea să nu fie capabilă să influențeze eficient aceste măsuri.
5.5. Pierderea încrederii — obținută nu prin observație
5.5.1. Descriere
Utilizatorii statisticilor oficiale au de obicei un nivel înalt de încredere în acuratețea și veridicitatea datelor statistice. Acest lucru se bazează pe faptul că producția de date statistice este integrată într-o bază metodologică robustă și accesibilă, precum și în documentația privind calitatea produsului statistic. În plus, majoritatea datelor statistice sunt bazate pe observații, adică obținute din sondaje sau recensăminte, care stabilesc o legătură ușor de înțeles între observație și datele statistice. Utilizarea BDS care nu sunt colectate în scopuri statistice principale prezintă riscul ca aceste relații să fie pierdute, iar utilizatorii să piardă încrederea în datele statisticii oficiale. Un exemplu, referitor la ultima rundă (2010) de recensământ, are legătură cu faptul că în unele țări datele statistice au fost obținute prin utilizarea mai multor surse și modele statistice. În unele cazuri, părțile interesate au contestat datele statistice.
5.5.2. Probabilitate
Probabilitatea ca riscul să apară depinde de factori precum complexitatea modelului statistic / metodologic, veridicitatea relațiilor dintre BSD și BOSP sau conformitatea cu alte date statistice. Probabilitatea ar trebui să fie în intervalul de la 3 (aleatorii) la 4 (probabile), ceea ce înseamnă că aceasta poate să apară de câteva ori sau frecvent.
5.5.3. Impact
Impactul apariției riscurilor va depinde în mare măsură de capacitatea NSO-urilor de a dovedi precizia și fiabilitatea datelor statistice. În cazul în care acest lucru nu poate fi realizat, impactul în termeni de pierdere a încrederii poate afecta și alte domenii statistice, adică fiabilitatea nu doar a unor date statistice, ci ar putea, de asemenea, să pună la îndoială însăși organizația. NSO-urile ar pierde avantajul competitiv față de alte organizații private care activează în acest domeniu.
5.5.4. Prevenire
Acțiunile preventive vor consta în elaborarea și publicarea unei metodologii bazate pe dovezi științifice, recunoscută de comunitatea științifică, îmbogățind datele cu metadate privind calitatea, asigurând consistența BOSP cu non-BOSP, și efectuând un control riguros al calității.
Înainte de a începe producția statistică, BOSP ar putea fi publicat ca experimental, iar părțile interesate ar fi recomandate să conteste BOSP-ul pentru a-l confirma sau îmbunătăți.
5.5.5. Atenuare
Există două cazuri de distins. În cazul în care datele statistice sunt contestate, dar au o calitate înaltă / suficientă (corectă / precisă), ar fi de ajuns să se explice și să se comunice datele statistice publicului, oferind exemple ușor de înțeles.
6. Riscuri legate de abilități
6.1. Lipsa specialiștilor
6.1.1. Descriere
Analiza urmelor digitale lăsate de oameni în timpul activităților lor necesită anumite instrumente de analiză a datelor, care în prezent nu sunt cele mai răspândite în statistica oficială. În primul rând, utilizarea datelor indirecte despre activitatea oamenilor în locul sondajelor directe necesită utilizarea de modele statistice și, prin urmare, abilități de raționament și învățare automată. În al doilea rând, aceste înregistrări digitale constau în date care adesea nu au un format obișnuit de tabelă, caracteristic rezultatelor sondajelor, cu rânduri corespunzătoare unității statistice și coloane cu caracteristici specifice ale acestor unități statistice. Urmele digitale sunt de asemenea reprezentate sub formă de text, sunet, imagine și video. Extracția informațiilor statistice relevante din aceste tipuri de date necesită abilități de procesare a limbajului natural, procesare a semnalelor audio și procesare a imaginilor. În al treilea rând, aceste surse de date tind să ofere seturi masive de date, procesarea cărora necesită o bună înțelegere a metodologiilor de calcul distribuit.
Riscul lipsei de experți constă în obținerea datelor din una dintre aceste noi surse mari de date, deoarece autoritatea statistică nu are capacitatea de a le procesa și analiza corespunzător din cauza lipsei de abilități necesare în rândul personalului său.
6.1.2. Probabilitatea
Probabilitatea acestui risc va depinde de trei factori: 1) tipurile specifice de abilități necesare pentru fiecare tip de sursă de mari date și probabilitatea ca autoritatea statistică să găsească oportunitatea de a studia o astfel de sursă; 2) disponibilitatea actuală a abilităților necesare în cadrul autorității statistice; și 3) cultura organizațională a autorității statistice.
În ceea ce privește tipurile de abilități necesare, trebuie menționat că nu toate sursele necesită toate abilitățile enumerate mai sus. Unele (de exemplu, datele de tip Google Trends) nu necesită computație distribuită, deoarece sunt deja preprocesate de deținătorul de date sau au abilități de procesare a semnalelor, iar acestea vor necesita în principal abilități de modelare statistică. Cu toate acestea, există o varietate mare de surse de big data, pentru majoritatea cărora sunt necesare abilități de computație distribuită, procesare a semnalelor și învățare automată. În același timp, o cercetare corectă a acestor trasee digitale va necesita procesarea mai multor surse. Astfel, există o mare probabilitate ca sursele mari de date, devenind disponibile pentru managementul statistic, să necesite aceste abilități neobișnuite, iar probabilitatea acestui risc este foarte ridicată (5).
În ceea ce privește disponibilitatea actuală a abilităților necesare, aceasta va depinde de managementul statistic specific. Chiar dacă metodologia de sondaj este mai puțin comună decât metodologia de recensământ, ea este folosită și în statistica oficială în anumite domenii. Prin urmare, chiar dacă acest lucru poate necesita o redistribuire a resurselor umane, managementul statistic poate găsi soluții pe cont propriu. În ceea ce privește abilitățile de computație distribuită, în principal legate de IT, acestea vor depinde de modul în care este gestionată infrastructura IT în organizație. În funcție de cât de pregătit este departamentul IT, soluțiile pot fi găsite în contextul acordurilor existente. Cu toate acestea, abilitățile de procesare a semnalelor și învățare automată, de regulă, nu există în majoritatea managementului statistic oficial, iar aplicarea acestor abilități nu poate fi externalizată, deoarece trebuie aplicate de experți în domeniul statisticii. Prin urmare, din acest punct de vedere, probabilitatea acestui risc pare, de asemenea, foarte ridicată (5).
Cultura organizațională va influența, de asemenea, probabilitatea acestui risc. Existența unui personal dispus să dobândească abilități necesare prin autoînvățare poate oferi organizației capacitatea de a reacționa la o situație cu o nouă sursă de date, care necesită abilități diferite de cele obișnuite. Acest lucru va depinde de cultura organizațională a managementului statistic, și anume dacă va încuraja angajații să își dezvolte noi abilități și dacă le oferă timp pentru autoînvățare.
Astfel, probabilitatea ca managementul statistic să nu poată procesa și analiza noi surse de date din cauza lipsei de abilități în rândul angajaților săi va fi între probabilă (4) și frecventă (5), în funcție de cultura autoînvățării organizației.
6.1.3. Influența
Managementul statistic, incapabil să proceseze și să analizeze mari surse de date din cauza lipsei de abilități în rândul angajaților săi, poate avea două posibile consecințe negative: 1) sursa de date nu va fi studiată, cel puțin nu în totalitate; 2) sursa va fi utilizată incorect.
Lipsa capacității de a explora pe deplin potențialul unei surse valoroase de date mari va avea un impact minor (2) pe termen scurt, deoarece managementul statistic dispune într-adevăr de instrumente statistice pentru a răspunde nevoilor actuale. Totuși, pe termen lung (și, poate, chiar pe termen mediu), consecințele pierderii acestei oportunități vor fi decisive (4), deoarece managementul statistic se confruntă din ce în ce mai mult cu competiția din partea furnizorilor private care nu au aceeași structură instituțională, care le-ar permite să garanteze societății independența datelor statistice.
Utilizarea greșită a surselor va avea consecințe extrem de negative pentru agențiile statistice, deoarece statistica oficială depinde în mare măsură de reputația sa în îndeplinirea misiunii sale. Cu toate acestea, putem afirma că cea mai importantă abilitate, a cărei absență poate conduce la obținerea de rezultate greșite, este inferența statistică, în special inferența bazată pe model, care de asemenea este mai puțin probabil să lipsească. Prin urmare, impactul așteptat va fi mai degrabă critic (4) decât extrem.
6.1.4. Prevenire
Serviciile statistice pot să prevină activ acest risc prin două modalități: 1) formare; și 2) angajare.
Agențiile statistice pot oferi personalului competențele necesare, definind detaliat abilitățile necesare pentru utilizarea surselor mari de date în producția statistică, întocmind o listă a abilităților existente ale personalului, stabilind nevoile de formare și apoi organizând cursuri de formare.
Agențiile statistice pot de asemenea să angajeze noi angajați cu abilitățile necesare. Aceasta, se pare, are limite semnificative, deoarece agențiile statistice nu vor putea angaja o masă critică de personal pentru situația în care utilizarea surselor mari de date va fi larg răspândită în departament, iar noii angajați vor avea în continuare nevoie de câțiva ani pentru a ajunge la nivelul de experiență al angajaților existenți. Cu toate acestea, cel puțin unii dintre noii angajați angajați în cadrul actualizării obișnuite a personalului pot deține abilități legate de big data.
6.1.5. Mitigare
În fața unei situații în care noi surse de big data sunt disponibile fără angajați cu abilitățile necesare, agențiile statistice pot atenua consecințele negative prin două modalități: 1) subcontractare; și 2) colaborare.
Agențiile statistice pot încheia contracte pentru procesarea datelor și analiza noilor surse de big data cu alte organizații care oferă aceste tipuri de servicii. Se pare că aceasta este o soluție viabilă, deoarece apare un nou sector de afaceri specializat în procesarea acestui tip de date. Totuși, această soluție vine cu anumite riscuri, deoarece agențiile statistice vor avea un control mai redus asupra producției de produse statistice potențial sensibile. De asemenea, această soluție are dezavantajul că nu permite angajaților agențiilor statistice să învețe și să dobândească abilitățile necesare.
Colaborarea cu alte organizații care au angajați cu abilitățile necesare și care sunt de asemenea interesate să studieze sursele de big data pare a fi o soluție mai promițătoare. Această colaborare poate lua forma proiectelor comune între angajații agențiilor statistice și angajații altor organizații, unde aceștia își împărtășesc cunoștințele. Acest lucru ar permite nu doar reducerea riscului de lipsă de abilități, ci și ar permite angajaților agențiilor statistice să dobândească aceste abilități.
6.2. Scăderea expertizei către alte organizații
6.2.1. Descriere
Acest risc constă în faptul că agențiile statistice își pierd personalul în favoarea altor organizații după ce aceștia au dobândit abilitățile legate de big data.
6.2.2. Probabilitate
Probabilitatea acestui risc va depinde de două factori: 1) oportunitățile atractive existente în organizațiile din afara statisticii oficiale; 2) condițiile de muncă în agențiile statistice.
În ceea ce privește oportunitățile din organizațiile care nu sunt incluse în statisticile oficiale, probabilitatea acestui risc apare ca fiind semnificativă (4). Există o cerere mare pentru oameni cu abilități în analiza datelor mari în sectorul privat, dar și în alte organizații din sectorul public. După ce dobândesc competențe în analiza datelor mari, statisticile oficiale vor avea un avantaj comparativ, având în vedere că sunt specialiști experimentați în domeniul statisticii. Pe lângă abilitățile specifice de lucru cu date mari, alte organizații necesită specialiști în date, care dețin abilități mai tradiționale, cum ar fi evaluarea nevoilor utilizatorilor și dezvoltarea indicatorilor cheie de performanță (KPI), care sunt comune pentru statisticile oficiale. În plus, se așteaptă ca angajații care sunt mai predispuși să învețe noi abilități să fie și cei mai deschiși la schimbări în carieră și să părăsească biroul statistic.
În ceea ce privește condițiile de lucru în birourile statistice, acest lucru va depinde evident în principal de biroul specific. Cu toate acestea, birourile statistice, în general, oferă încă oportunități profesionale atractive pentru persoanele cu abilități cantitative. Birourile statistice oferă cea mai mare gamă de domenii posibile de activitate și cea mai variată selecție de date cu care să lucreze. Acest lucru va diminua, într-o oarecare măsură, probabilitatea ca birourile statistice să își piardă personalul din cauza circumstanțelor neprevăzute (3).
6.2.3. Impactul
Impactul acestui risc va fi același ca și riscul de a nu avea personal cu abilități corespunzătoare în primul rând. Prin urmare, impactul va fi critic (4), așa cum este menționat mai sus.
6.2.4. Prevenirea
Se pare că singura modalitate prin care instituțiile statistice pot preveni acest risc este asigurarea unor condiții de muncă atractive pentru angajații lor. Acest lucru este valabil în general pentru întregul personal. Cu toate acestea, în cazul specific în care angajații sunt deschiși să dobândească noi abilități, și anume abilități legate de lucrul cu date mari, condițiile de muncă pot fi îmbunătățite prin oferirea de oportunități de învățare, unde pot să-și dezvolte interesele profesionale. Instituțiile statistice ar putea, de asemenea, să acorde o atenție specială pentru a fi deschise la noi proiecte inovatoare și idei legate de noile surse de date mari provenite de la statistici care lucrează în mai multe domenii ale statisticii. În cele din urmă, prevenirea pierderii personalului către alte organizații, în funcție de abilitățile lor de lucru cu date mari, va depinde de o bună identificare a personalului capabil și dornic să lucreze cu aceste date, precum și de oferirea unor bune oportunități pentru dezvoltarea lor profesională.
6.2.5. Reducerea riscurilor
Reducerea acestui risc va fi realizată în legătură cu lipsa de personal cu abilități corespunzătoare: 1) subcontractare; și 2) colaborare.
7. Discuții
Din această primă revizuire, este evident că nu este posibil să se stabilească o probabilitate sau un impact unic pentru acest „riscuri legate de date mari” — de obicei, ambele măsuri depind foarte mult de sursele de date mari, precum și de „statistica oficială bazată pe date mari”.
produs „.
Astfel, ajungem la concluzia că următorul pas logic în această direcție este acceptarea unui număr de posibile proiecte pilot (fiecare dintre acestea include o combinație de unul sau mai multe BDS-uri și unul sau mai multe BDOS-uri) ca punct de plecare și – pentru fiecare astfel de pilot – dorința de a evalua probabilitatea și impactul fiecărui risc.
În acest scop, ne aflăm la pragul lansării unui sondaj de opinie al părților interesate, încercând să evaluăm evaluarea OSC a probabilității, impactului (și posibilele măsuri de prevenire / atenuare) în legătură cu un număr de posibile proiecte pilot – și a solicita propuneri OSC cu privire la riscurile pe care nu le-am inclus în acest document.
8. REFERINȚEUNECE (2014), „Un cadru sugerat pentru calitatea Big Data”, Livrabilele echipei de lucru UNECE Big Data Quality,
a%20Quality%20Framework%20-%20final-%20Jan08-2015.pdf?version=1&modificationDate=1420725063663&api=v2
UNECE (2014), „Cât de mari sunt Big Data? Explorând rolul Big Data în statisticile oficiale”,
Daas, P., S. Ossen, R. Vis-Visschers și J. Arends-Toth, (2009), Listă de verificare pentru evaluarea calității surselor de date administrative, Statistics Netherlands, Haga/Heerlen
Dorfman, Mark S. (2007), Introducere în Managementul Riscurilor (ediția electronică), Cambridge, Marea Britanie, Woodhead-Faulkner, p. 18, ISBN 0-85941-332-22)
Eurostat (2014), „Procedura de acreditare pentru datele statistice din surse neoficiale” în Analiza Metodologiilor pentru folosirea Internetului în colectarea informațiilor despre societatea informațională și alte statistici,
Reimsbach-Kounatze, C. (2015), „Proliferarea „Big Data” și implicațiile pentru statisticile oficiale și agențiile statistice: O analiză preliminară”, OECD Digital Economy Papers, Nr. 245, OECD Publishing.
Reis, F., Ferreira, P., Perduca, V. (2014) „Utilizarea dovezilor de activitate web pentru a crește promptitudinea indicatorilor de statistică oficială”, lucrare prezentată la conferința IAOS 2014,
Chiar dacă nu se menționează explicit riscurile, această lucrare abordează de fapt numeroasele riscuri asociate utilizării datelor despre activitatea web pentru statisticile oficiale. Eurostat (2007), Manual de evaluare a calității datelor și instrumente,
Sursa: habr.com
