

Cât de des cumpărați ceva spontan, cedând unei reclame atrăgătoare, iar apoi acel obiect dorit ajunge să adune praf în dulap, cămară sau garaj până la curățenia generală sau mutare? Ca rezultat, apare dezamăgirea din cauza așteptărilor neîmplinite și a banilor cheltuiți în van. Mult mai rău este când așa ceva se întâmplă cu o afacere. Foarte adesea, trucurile de marketing sunt atât de bune, încât companiile achiziționează o soluție costisitoare fără a vedea întreaga imagine a aplicării acesteia. Între timp, testarea de probă a sistemului ajută la înțelegerea modului de pregătire a infrastructurii pentru integrare, ce funcționalitate și în ce volum ar trebui implementat. Astfel, se pot evita o mulțime de probleme cauzate de alegerea unui produs „în orb”. De asemenea, implementarea după un „pilot” bine gestionat va aduce inginerilor mult mai puține celule nervoase distruse și fire cărunte. Să analizăm de ce testarea pilot este atât de importantă pentru succesul unui proiect, prin exemplul unui instrument popular pentru controlul accesului la rețeaua corporativă - Cisco ISE. Vom examina atât variantele tipice, cât și cele complet atipice de utilizare a soluției, pe care le-am întâlnit în practica noastră.
Cisco ISE - „Server RADIUS pe steroizi”
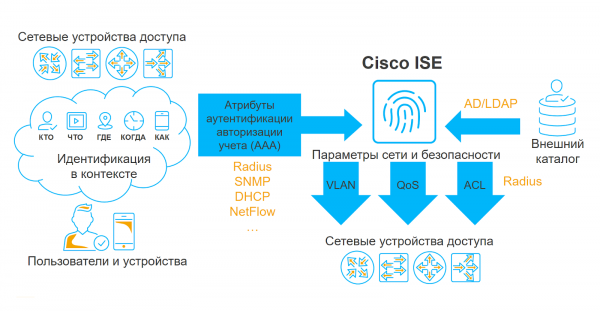
Cisco Identity Services Engine (ISE) este o platformă pentru a construi un sistem de control al accesului la rețeaua locală a organizației. În comunitatea de experți, produsul a fost denumit „server RADIUS pe steroizi” datorită caracteristicilor sale. De ce așa? Practic, soluția este un server RADIUS, la care au fost adăugate o mulțime de servicii și „facilități” suplimentare, permițând obținerea unui volum mare de informații contextuale și aplicarea acestora în politicile de acces.
La fel ca orice alt server RADIUS, Cisco ISE interacționează cu echipamentele de rețea de acces, colectând informații despre toate încercările de conectare la rețeaua corporativă și, pe baza politicilor de autentificare și autorizare, permite sau nu utilizatorii să acceseze LAN-ul. Cu toate acestea, capacitatea de profilare, contabilizare, integrarea cu alte soluții de securitate cibernetică îngreunează semnificativ logica politicii de autorizare, permițând astfel rezolvarea unor probleme destul de dificile și interesante.
Implementați nu pilotați: de ce este necesară testarea?
Valoarea testării pilot constă în demonstrarea tuturor capabilităților sistemului într-o infrastructură specifică a unei organizații. Sunt convins că pilotarea Cisco ISE înainte de implementare este benefică pentru toți participanții la proiect, și iată de ce.
Aceasta oferă integratorilor o imagine clară asupra așteptărilor clientului și ajută la formularea unui caiet de sarcini corect, care conține mult mai multe detalii decât expresia comună «faceți-o astfel încât totul să fie bine». «Pilotul» ne permite să înțelegem întreaga durere a clientului, să realizăm care sunt prioritățile pentru el și care sunt aspectele secundare. Pentru noi, aceasta reprezintă o oportunitate excelentă de a clarifica din timp ce echipament este utilizat în organizație, cum va decurge implementarea, pe ce locații și unde sunt acestea situate, etc.
Clienții, în timpul testării pilot, pot vedea sistemul real în acțiune, se familiarizează cu interfața acestuia, pot verifica dacă este compatibil cu echipamentul pe care îl au și pot obține o imagine de ansamblu despre cum va funcționa soluția după o implementare completă. «Pilotul» este acel moment în care se pot observa toate „capcanele” cu care cu siguranță ne vom confrunta în timpul integrării și se poate decide câte licențe trebuie achiziționate.
Ce poate «apărea» în timpul «pilotului»
Așadar, cum ar trebui să ne pregătim corect pentru implementarea Cisco ISE? Din experiența noastră, am identificat 4 puncte principale care este important să fie luate în considerare în timpul testării pilot a sistemului.
Factor de formă
În primul rând, trebuie să ne hotărâm în ce formă va fi implementat sistemul: pe un appliance fizic sau virtual. Fiecare variantă are avantaje și dezavantaje. De exemplu, un punct forte al appliance-urilor fizice este performanța previzibilă, însă nu trebuie să uităm că astfel de dispozitive devin învechite în timp. Appliance-urile virtuale sunt mai puțin previzibile, deoarece depind de hardware-ul pe care este desfășurată mediul de virtualizare, dar au un avantaj serios: cu suportul adecvat, acestea pot fi întotdeauna actualizate la cea mai recentă versiune.
Este echipamentul dvs. de rețea compatibil cu Cisco ISE?
Desigur, scenariul ideal ar fi conectarea tuturor echipamentelor la sistem dintr-o dată. Cu toate acestea, acest lucru nu este întotdeauna posibil, deoarece multe organizații folosesc în continuare switch-uri neadministrate sau switch-uri care nu suportă unele dintre tehnologiile pe care se bazează Cisco ISE. Vorbim nu doar despre switch-uri, ci și despre controlere wireless, VPN-hub-uri și orice alt echipament la care se conectează utilizatorii. În experiența mea, au fost cazuri în care, după o demonstrație a sistemului pentru o implementare completă, clientul a actualizat practic întreaga sa flotă de switch-uri de acces la echipamente moderne Cisco. Pentru a preveni surprize neplăcute, este bine să clarifici din timp proporția de echipamente neacceptate.
Toate dispozitivele tale sunt standard?
În orice rețea există dispozitive standard, cu conectarea cărora nu ar trebui să existe dificultăți: locuri de muncă automate, telefoane IP, puncte de acces Wi-Fi, camere video etc. Dar există și cazuri în care trebuie să conectezi dispozitive non-standard la LAN, de exemplu, convertoare de semnal RS232/Ethernet, interfețe pentru surse de alimentare neîntreruptibile, echipamente tehnologice diverse etc. Este important să stabilești din timp lista acestor dispozitive, astfel încât în etapa de implementare să ai deja o înțelegere a modului în care acestea vor funcționa tehnic cu Cisco ISE.
Un dialog constructiv cu IT-iștii
Adesea, clienții Cisco ISE sunt departamentele de securitate, în timp ce configurația switch-urilor de acces și Active Directory este de obicei responsabilitatea departamentelor IT. Prin urmare, o interacțiune productivă între specialiștii în securitate și IT-iști este una dintre condițiile importante pentru implementarea fără probleme a sistemului. Dacă aceștia percep integrarea «cu reticență», ar fi bine să le explici cum le va fi utilă soluția departamentului IT.
Top 5 cazuri de utilizare Cisco ISE
Din experiența noastră, funcționalitatea necesară a sistemului este, de asemenea, identificată în etapa de testare pilot. Mai jos sunt prezentate câteva dintre cele mai populare și mai puțin comune cazuri de utilizare a soluției.
Acces sigur la LAN prin cablu cu EAP-TLS
Conform rezultatelor cercetărilor realizate de pentratorii noștri, destul de des, pentru a pătrunde în rețeaua unei companii, atacatorii folosesc prize obișnuite la care sunt conectate imprimante, telefoane, camere IP, puncte Wi-Fi și alte dispozitive de rețea nespecifice. Prin urmare, chiar dacă accesul la rețea se face pe baza tehnologiei dot1x, dar sunt utilizate protocoale alternative fără utilizarea certificatelor de confirmare a autenticității utilizatorilor, există o mare probabilitate de atac reușit prin interceptarea sesiunii și bruteforțarea parolelor. În cazul Cisco ISE, bruta certificatul va fi semnificativ mai complicat - atacatorii vor necesita mult mai multe resurse de calcul, astfel că acest caz este foarte eficient.
Acces wireless Dual-SSID
Esenta acestui scenariu constă în utilizarea a 2 identificatori de rețea (SSID). unul dintre ei poate fi numit convențional „guest”. Prin acesta, atât oaspeții, cât și angajații companiei pot accesa rețeaua wireless. Ultimii, la încercarea de conectare, sunt redirecționați către un portal special, unde se realizează provisionarea. Adică, utilizatorului îi este emis un certificat și se configurează dispozitivul său personal pentru reconectarea automată la al doilea SSID, în care deja se utilizează EAP-TLS cu toate avantajele primului caz.
Ocolirea autentificării MAC și profilarea
Un alt caz popular constă în determinarea automată a tipului de dispozitiv conectat și aplicarea de restricții corespunzătoare. De ce este acesta interesant? Asta deoarece încă există multe dispozitive care nu suportă autentificarea pe protocolul 802.1X. Prin urmare, trebuie să se permită accesul acestora în rețea pe baza adresei MAC, care este destul de ușor de falsificat. Aici intervine Cisco ISE: cu ajutorul sistemului se poate observa cum se comportă dispozitivul în rețea, se poate crea un profil și asocia acestuia un grup de alte dispozitive, de exemplu, un telefon IP și o stație de lucru. La încercarea unui atacator de a falsifica adresa MAC și de a se conecta la rețea, sistemul va observa că profilul dispozitivului s-a schimbat, va emite un semnal de comportament suspect și nu va permite utilizatorului suspect să acceseze rețeaua.
EAP-Chaining
Tehnologia EAP-Chaining implică autentificarea secvențială a PC-ului de lucru și a contului utilizatorului. Acest caz a câștigat popularitate deoarece, în multe companii, nu este încurajată conectarea gadgeturilor personale ale angajaților la rețeaua locală de calculatoare. Folosind această abordare de autentificare, se poate verifica dacă o anumită stație de lucru este membră a domeniului, iar în cazul unui rezultat negativ, utilizatorul nu va putea accesa rețeaua sau va avea acces limitat.
Posturing
În acest caz, se discută despre evaluarea conformității software-ului stației de lucru cu cerințele de securitate informațională. Prin intermediul acestei tehnologii se poate verifica dacă software-ul de pe stația de lucru este actualizat, dacă sunt instalate soluții de protecție, dacă firewall-ul gazdelor este configurat, etc. Este interesant că această tehnologie permite, de asemenea, rezolvarea altor sarcini care nu sunt legate de securitate, de exemplu, verificarea existenței fișierelor necesare sau a instalării software-ului de sistem general.
Mai puțin întâlnite sunt scenariile de utilizare Cisco ISE, cum ar fi controlul accesului cu autentificare domenială continuă (Passive ID), micro-segmentarea bazată pe SGT și filtrarea, precum și integrarea cu sistemele de gestionare a dispozitivelor mobile (MDM) și scanerele de vulnerabilitate (Vulnerability Scanner).
Proiecte neobișnuite: de ce ar mai putea fi necesar Cisco ISE, sau 3 cazuri rare din practica noastră
Controlul accesului la servere bazate pe Linux
Odată, am abordat un caz destul de neobișnuit pentru unul dintre clienți, care avea deja implementat sistemul Cisco ISE: trebuia să găsim o metodă de monitorizare a acțiunilor utilizatorilor (în principal administrația) pe serverele cu sistem de operare Linux instalat. Căutând răspunsuri, ne-a venit ideea de a folosi software-ul liber PAM Radius Module, care permite autentificarea pe servere Linux printr-un server RADIUS extern. Totul în acest plan ar fi fost bine, dacă nu ar fi fost un mic „însă”: serverul RADIUS, atunci când răspunde la cererea de autentificare, returnează doar numele contului și rezultatul - assess accepted sau assess rejected. Între timp, pentru autorizarea în Linux este necesar să se aloce cel puțin un alt parametru - directorul home, astfel încât utilizatorul să ajungă undeva. Nu am găsit o modalitate de a returna acest lucru ca atribut RADIUS, așa că am scris un script special pentru crearea de conturi la distanță pe gazde într-un mod semi-automat. Această sarcină a fost complet realizabilă, deoarece aveam de-a face cu conturi de administratori, a căror număr nu era atât de mare. Apoi, utilizatorii se conectau la dispozitivul necesar, după care li se aloca accesul necesar. Se ridică o întrebare rezonabilă: este absolut necesar să utilizăm exact Cisco ISE în astfel de cazuri? De fapt, nu - orice server RADIUS ar putea fi adecvat, însă deoarece clientul avea deja acest sistem, am adăugat pur și simplu o nouă caracteristică la el.
Inventarierea hardware-ului și software-ului în rețelele locale
Într-o zi, lucram la un proiect pentru livrarea Cisco ISE unui client, fără un «pilot» prealabil. Nu existau cerințe clare pentru soluție, și, în plus, ne confruntam cu o rețea plată, nesegmentată, ceea ce ne îngreuna sarcina. În timpul proiectului, am configurat toate metodele posibile de profilare suportate de rețea: NetFlow, DHCP, SNMP, integrarea cu AD etc. În cele din urmă, a fost configurat accesul prin MAR, cu posibilitatea de a intra în rețea și în caz de autentificare eșuată. Adică, chiar dacă autentificarea nu era reușită, sistemul permitea totuși utilizatorului să acceseze rețeaua, colectând informații despre acesta și înregistrându-le în baza de date ISE. Această monitorizare a rețelei timp de câteva săptămâni ne-a ajutat să identificăm sistemele conectate și dispozitivele impersonale, precum și să dezvoltăm o abordare pentru segmentarea lor. După aceea, am configurat suplimentar un partaj pentru instalarea agentului pe stațiile de lucru, cu scopul de a colecta informații despre software-ul instalat pe acestea. Ce am realizat? Am reușit să segmentăm rețeaua și să stabilim lista de software care trebuia eliminat de pe stațiile de lucru. Nu voi ascunde faptul că sarcinile ulterioare de distribuire a utilizatorilor în grupuri de domenii și de delimitare a drepturilor de acces ne-au luat destul de mult timp, dar astfel am obținut o imagine completă a ce „hardware” se afla în rețeaua clientului. De altfel, acest lucru nu a fost complicat datorită lucrării bune de profilare „din cutie”. Ei bine, acolo unde profilarea nu a ajutat, am analizat noi înșine, alocând un port al comutatorului la care era conectat echipamentul.
Instalarea de la distanță a software-ului pe stațiile de lucru
Acest caz este unul dintre cele mai ciudate din practica mea. Odată, un client s-a adresat nouă cu un strigăt de ajutor - în timpul implementării Cisco ISE, ceva a mers prost, totul s-a stricat, iar nimeni altcineva nu mai putea accesa rețeaua. Am început să investigăm și am descoperit următoarele. În companie erau 2000 de computere, gestionarea cărora, din lipsă de controler de domeniu, se făcea din contul de administrator. Pentru a face un audit, organizația a implementat Cisco ISE. Trebuia să înțelegem măcar cumva dacă antivirusul era instalat pe PC-urile existente, dacă mediul de software era actualizat etc. Deoarece echipamentele de rețea erau introduse în sistem de către administratorii IT, era logic că aceștia aveau acces la ea. După ce au observat cum funcționează și au realizat un audit al PC-urilor lor, administratorii au venit cu ideea de a instala software pe stațiile de lucru ale angajaților de la distanță, fără vizite personale. Imaginați-vă câte etape pot fi economisite într-o zi! Administratorii au efectuat câteva verificări ARM pentru a găsi un anumit fișier în directorul C:Program Files, iar în absența acestuia, se activa o remediere automată prin accesarea unui link care ducea la un depozit de fișiere pentru fișierul de instalare .exe. Acest lucru le-a permis utilizatorilor obișnuiți să acceseze spațiul de fișiere și să descarce de acolo software-ul necesar. Din păcate, administratorul nu cunoștea bine sistemul ISE și a deteriorat mecanismele de audit - a scris greșit politica, ceea ce a dus la problema pentru soluția căreia am fost solicitați. Personal, sunt sincer surprins de o astfel de abordare creativă, deoarece ar fi fost mult mai ieftin și mai puțin consumator de resurse să se creeze un controler de domeniu. Dar ca probă de concept, a funcționat.
Citiți mai multe despre nuanțele tehnice apărute în timpul implementării Cisco ISE în articolul colegului meu .
Artem Bobrikov, inginer-proiectant la Centrul de Securitate Informațională al companiei «Infosistem Jet»
Cuvânt înainte:
Deși acest post vorbește despre sistemul Cisco ISE, problema descrisă este relevantă pentru întreaga clasă de soluții NAC. Nu este atât de important ce soluție de la un furnizor se planifică a fi implementată - cea mai mare parte a celor spuse anterior va rămâne aplicabilă.
Sursa: habr.com
