

95% dintre amenințările de securitate informațională sunt cunoscute și pot fi contracarate prin metode tradiționale, precum antivirusuri, firewall-uri, IDS, WAF. Celelalte 5% sunt necunoscute și cele mai periculoase. Acestea constituie 70% din riscurile pentru companie deoarece sunt foarte greu de detectat și, cu atât mai puțin, de protejat. Exemplele sunt epidemii de ransomware, precum WannaCry, NotPetya/ExPetr, minerii de criptomonede, „armamentul cibernetic” Stuxnet (care a afectat obiectivele nucleare din Iran) și multe alte atacuri (cine își mai amintește de Kido/Conficker?) împotriva cărora este destul de complicat să ne protejăm cu metodele tradiționale. Despre cum să combatem aceste 5% dintre amenințări cu ajutorul tehnologiei Threat Hunting dorim să discutăm.
Dezvoltarea continuă a atacurilor cibernetice necesită detectare și contracarare constantă, ceea ce ne duce, în cele din urmă, la gândul unei curse fără sfârșit în care atacatorii și apărătorii se confruntă. Sistemele tradiționale de protecție nu mai sunt capabile să asigure un nivel acceptabil de securitate, unde nivelul de risc să nu afecteze indicatorii cheie ai companiei (economici, politici, reputația) fără adaptarea lor la infrastructura specifică, dar în general ele acoperă o parte din riscuri. Deja în procesul de implementare și configurare, sistemele moderne de protecție se află în postura de a recupera și trebuie să răspundă provocărilor timpului nou.
Una dintre răspunsurile la provocările actualității pentru un specialist în securitate informațională poate fi tehnologia Threat Hunting. Termenul Threat Hunting (denumit în continuare TH) a apărut acum câțiva ani. Tehnologia în sine este destul de interesantă, dar încă nu are standarde și reguli acceptate universal. De asemenea, diversitatea surselor de informații și numărul redus de surse de informație în limba română pe această temă complică lucrurile. Din acest motiv, la „LANIT-Integrări” am decis să scriem un fel de revizuire a acestei tehnologii.
Relevanța
Tehnologia TH se bazează pe procesele de monitorizare a infrastructurii.. Alerting (tipul serviciilor MSSP) – o metodă tradițională, căutând semnături și indicii de atacuri deja dezvoltate și reacționând la acestea. Acest scenariu este realizat cu succes de către soluțiile de protecție tradiționale bazate pe semnături. Hunting (serviciu de tip MDR) – o metodă de monitorizare care răspunde la întrebarea „De unde provin semnăturile și regulile?”. Acesta este un proces de creare a regulilor de corelare prin analiza indicatorilor ascunși sau anterior necunoscuți și a semnelor de atac. Tocmai acest tip de monitorizare se referă la Threat Hunting.
Numai prin combinarea ambelor tipuri de monitorizare obținem o protecție apropiată de ideal, dar întotdeauna rămâne un anumit nivel de risc rezidual.
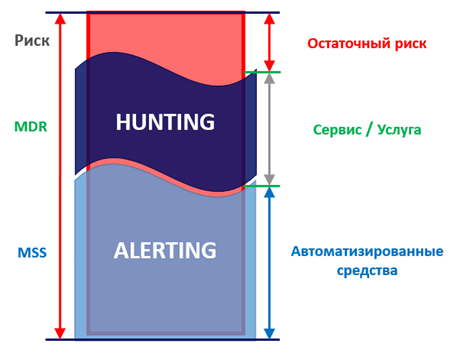 Protecția utilizând două tipuri de monitorizare
Iată de ce TH (și huntingul în întregime!) va deveni din ce în ce mai relevant:
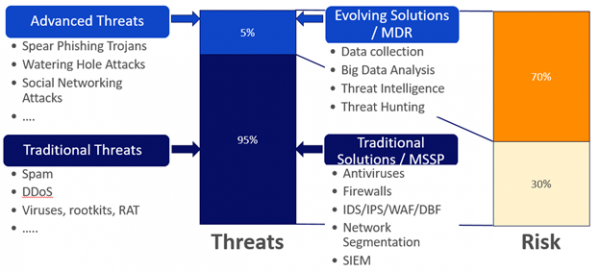 Amenințări, soluții de protecție, riscuri.
. Acestea includ tipuri precum spam, DDoS, viruși, rootkit-uri și alte malware-uri clasice. Protecția împotriva acestor amenințări poate fi realizată cu aceleași soluții clasice de protecție.
În desfășurarea oricărui proiect, iar restul de 20% din muncă necesită 80% din timp. În mod similar, dintre întreaga peisaj al amenințărilor, 5% din amenințările de tip nou vor constitui 70% din riscul pentru companie. Într-o companie în care procesul de gestionare a securității informației este organizat, 30% din riscul de realizare a amenințărilor cunoscute poate fi gestionat într-un fel, evitând (abandonarea rețelelor fără fir în principiu), acceptând (implementarea soluțiilor necesare de protecție) sau transferând (de exemplu, pe umerii integratorului) acest risc. Protecția împotriva, atacurilor APT, phishingului,, spionajului cibernetic și operațiunilor naționale, precum și împotriva multor alte atacuri este deja mult mai complicată. Consecințele acestor 5% amenințări vor fi mult mai serioase (), decât consecințele de la spam sau viruși, împotriva cărora ne protejează software-ul antivirus.
Toți se confruntă cu aceste 5% amenințări. Recent, a trebuit să instalăm o soluție open-source care utilizează o aplicație din repositoarele PEAR (PHP Extension and Application Repository). Încercarea de a instala această aplicație prin pear install a eșuat, deoarece a fost inaccesibil (acum are deja un mesaj de eroare pe el), a trebuit să îl instalez de pe GitHub. Iar recent s-a descoperit că PEAR a devenit o victimă.
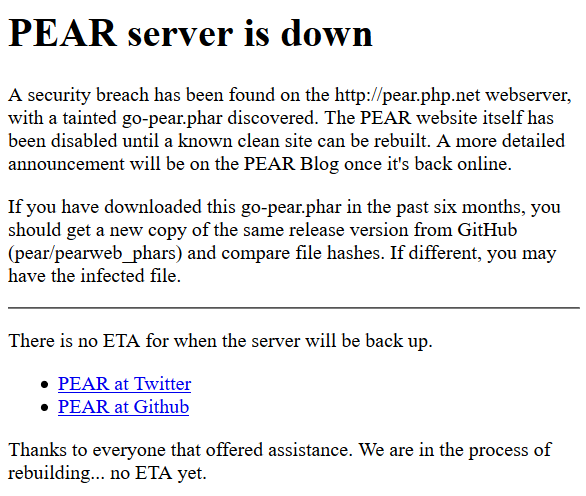
Se poate aduce în discuție, epidemia ransomware-ului NePetya prin intermediul modulelor de actualizare pentru programul de gestionare a raportării fiscale. Amenințările devin din ce în ce mai sofisticate, ceea ce ridică o întrebare logică – „Cum putem contracara aceste 5% amenințări?”
Definiția Threat Hunting
Așadar, Threat Hunting este un proces proactiv și iterativ de căutare și descoperire a amenințărilor avansate, care nu pot fi detectate prin mijloacele tradiționale de protecție. Amenințările avansate includ, de exemplu, atacuri precum APT, atacuri la vulnerabilitățile zero-day, Living off the Land și altele.
De asemenea, se poate reformula că TH este un proces de verificare a ipotezelor. Acesta este în principal un proces manual cu elemente de automatizare, în cadrul căruia analistul, bazându-se pe cunoștințele și calificările sale, filtrează volume mari de informații în căutarea semnelor de compromitere, corespunzătoare unei ipoteze inițial stabilite cu privire la prezența unei anumite amenințări. O caracteristică distinctivă este diversitatea surselor de informație.
Trebuie să menționăm că Threat Hunting nu este un produs software sau hardware. Nu sunt alerte care pot fi observate într-o soluție anume. Nu este un proces de căutare a IOC (identificatorilor de compromitere). Și nu este o activitate pasivă desfășurată fără implicarea analistilor de securitate. Threat Hunting este, înainte de toate, un proces.
Componentele Threat Hunting
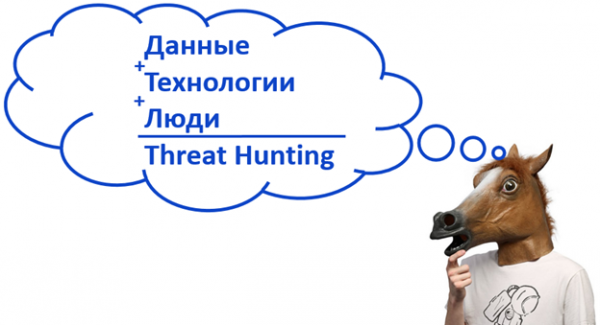
Cele trei componente principale ale Threat Hunting: date, tehnologii, oameni.
Date (ce?), inclusiv Big Data. Toate fluxurile de trafic, informațiile despre APT-urile anterioare, analizele, datele despre activitatea utilizatorilor, datele de rețea, informațiile de la angajați, informațiile din dark web și multe altele.
Tehnologii (cum?) de procesare a acestor date – toate metodele disponibile de procesare a acestor date, inclusiv Machine Learning.
Oameni (cine?) Cei care au o experiență vastă în analiza diverselor atacuri, o intuiție dezvoltată și capacitatea de a detecta un atac. De obicei, aceștia sunt analiști de securitate informațională care trebuie să aibă abilitatea de a genera ipoteze și de a le confirma. Ei sunt elementul cheie al procesului.
Modelul PARIS
Adam Beitman Modelul PARIS pentru procesul ideal TH. Denumirea sugerează o cunoscută atracție turistică din Franța. Acest model poate fi privit din două perspective – de sus în jos și de jos în sus.
În procesul de vânătoare a amenințărilor, folosind modelul de jos în sus, vom avea de-a face cu o mulțime de dovezi ale activității malițioase. Fiecare dovadă are un anumit grad de încredere – o caracteristică care reflectă greutatea acestei dovezi. Există dovezi „sigure” și directe ale activității malițioase, pe baza cărora putem să ajungem imediat la vârful piramidei și să creăm o alertă efectivă pentru o infecție cunoscută. Și există dovezi indirecte, suma cărora poate, de asemenea, să ne conducă la vârful piramidei. Așa cum se întâmplă întotdeauna, dovezile indirecte sunt mult mai numeroase decât cele directe, așa că trebuie să fie sortate și analizate, să se efectueze cercetări suplimentare și, dacă este posibil, să se automatizeze.
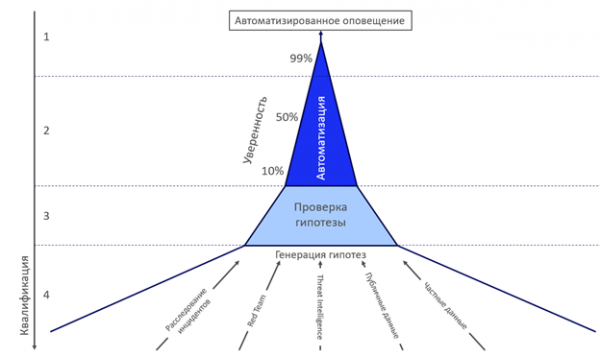 Modelul PARIS.
Partea superioară a modelului (1 și 2) se bazează pe tehnologii de automatizare și analitică diversificată, iar partea inferioară (3 și 4) se bazează pe oameni cu o anumită calificare care gestionează procesul. Modelul poate fi privit dinspre sus în jos, unde în partea de sus de culoare albastră avem alerte de la soluțiile tradiționale de protecție (antivirus, EDR, firewall, semnături) cu un grad ridicat de încredere, iar mai jos indicatorii (IOC, URL, MD5 și altele) care au un grad mai mic de încredere și necesită cercetări suplimentare. Cel mai de jos și cel mai gros nivel (4) – generarea de ipoteze, crearea de noi scenarii de funcționare pentru soluțiile tradiționale de protecție. Acest nivel nu se limitează doar la sursele de ipoteze menționate. Cu cât nivelul este mai jos, cu atât mai multe cerințe sunt impuse calificării analistului.
Este foarte important ca analistii să nu verifice doar un set final de ipoteze predefinite, ci să lucreze constant pentru a genera noi ipoteze și modalități prin care să le verifice.
Modela de maturitate a utilizării TH
Într-o lume ideală, TH este un proces continuu. Dar, deoarece lumea ideală nu există, să analizăm și metodele în contextul oamenilor, proceselor și tehnologiilor utilizate. Să examinăm modelul ideal al TH. Există 5 nivele de utilizare a acestei tehnologii. Să le analizăm prin prisma evoluției unei echipe de analiști.
Nivelele de maturitate
Oameni
Procese
Tehnologii
Nivelul 0
Analiști SOC
24/7
Instrumente tradiționale:
Tradițional
Set de alerte
Monitorizare pasivă
IDS, AV, Sandbox,
Fără TH
Lucru cu alertele
instrumente de analiză pe bază de semnături, date de Threat Intelligence.
Nivelul 1
Analiști SOC
TH ocazional
EDR
Experimentat
Cunoștințe de bază în forenzică
Căutare IOC
Acoperire parțială a datelor de la dispozitivele de rețea
Experimente cu TH
Cunoștințe solide despre rețele și aplicații
Aplicare parțială
Nivelul 2
Activitate temporară
Sprinturi
EDR
Perioadic
Cunoștințe medii în forenzică
O săptămână pe lună
Aplicare completă
TH temporar
Cunoștințe excelente despre rețele și aplicații
TH regulat
Automatizarea completă a utilizării datelor EDR
Utilizarea parțială a capabilităților avansate EDR
Nivelul 3
Echipă dedicată TH
24/7
Capacitate parțială de a verifica ipotezele TH
Preventiv
Cunoștințe excelente în forenzică și malware
TH preventiv
Utilizarea completă a capabilităților avansate EDR
Cazuri particulare TH
Cunoștințe excelente despre atacator
Cazuri particulare TH
Acoperire completă a datelor de la dispozitivele de rețea
Configurare conform nevoilor
Nivelul 4
Echipă dedicată TH
24/7
Capacitate completă de a verifica ipotezele TH
Lider
Cunoștințe excelente în forenzică și malware
TH preventiv
Nivelul 3, plus:
Utilizarea TH
Cunoștințe excelente despre atacator
Verificarea, automatizarea și verificarea ipotezelor TH
integrarea strânsă a surselor de date;
Capacitate de cercetare
dezvoltare conform nevoilor și utilizare personalizată a API-ului.
Nivelele de maturitate TH în contextul oamenilor, proceselor și tehnologiilor
Nivelul 0: tradicional, fără utilizarea TH. Analiștii obișnuiți lucrează cu un set standard de alerte în modul de monitorizare pasivă folosind instrumente și tehnologii standard: IDS, AV, sandbox, instrumente de analiză pe bază de semnături.
Nivelul 1: experimental, using TH. The same analysts with basic forensic knowledge and a good understanding of networks and practical aspects can perform a one-time Threat Hunting by searching for indicators of compromise. Tools include EDR with partial coverage of data from network devices. Tools are used partially.
Level 2: periodic, temporary TH. The same analysts who have enhanced their skills in forensic, networking, and practical aspects are required to regularly engage in (sprint) Threat Hunting, say, a week a month. Tools include full data analysis from network devices, automation of data analysis from EDR, and partial use of advanced EDR capabilities.
Level 3: preventive, frequent TH cases. Our analysts have organized into a dedicated team, acquired excellent knowledge of forensics and malware, as well as knowledge of the attacker's methods and tactics. The process is already functioning in 24/7 mode. The team is capable of partially testing TH hypotheses, fully utilizing advanced EDR capabilities with complete data coverage from network devices. Also, analysts can configure tools to their needs.
Level 4: leading, use of TH. The same team has acquired the ability for research, the skill to generate and automate the hypothesis testing process of TH. Now tools include close integration of data sources, software development tailored to needs, and unconventional use of APIs.
Threat Hunting Techniques
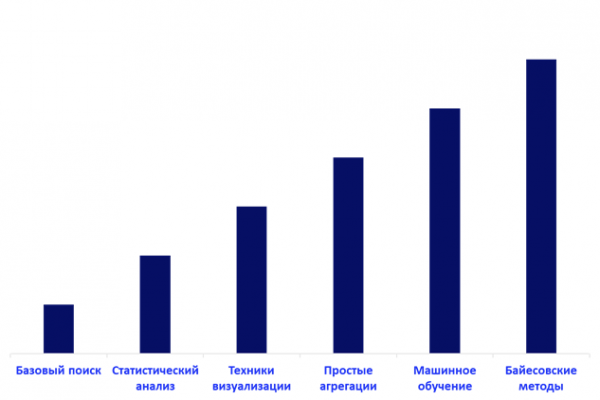 Basic Threat Hunting Techniques
To TH in order of the maturity of the technology used include: basic search, statistical analysis, visualization techniques, simple aggregations, machine learning, and Bayesian methods.
Cea mai simplă metodă - căutarea de bază, este utilizată pentru a restrânge domeniul de cercetare prin intermediul unor cereri specifice. Analiza statistică este aplicată, de exemplu, pentru construirea unui model statistic al activității utilizatorilor sau rețelei. Tehnicile de vizualizare sunt folosite pentru a reprezenta vizual și a simplifica analiza datelor sub formă de grafice și diagrame, unde este mult mai ușor să surprinzi tiparele din eșantion. Tehnica agregărilor simple pe câmpuri cheie este utilizată pentru optimizarea căutării și analizei. Cu cât procesul de TH dintr-o organizație ajunge la un nivel mai înalt de maturitate, cu atât utilizarea algoritmilor de învățare automată devine mai relevantă. Aceștia sunt, de asemenea, utilizați pe scară largă, inclusiv pentru filtrarea spamului, detectarea traficului malițios și identificarea acțiunilor frauduloase. Un tip mai avansat de algoritmi de învățare automată sunt metodele bayesiene, care permit clasificarea, reducerea dimensionalității eșantionului și modelarea tematică.
Modelul diamantului și strategiile TH
Sergio Caltagirone, Andrew Pendergast și Christopher Betz în lucrarea lor "" au prezentat componentele cheie ale oricărei activități malițioase și legătura de bază între acestea.
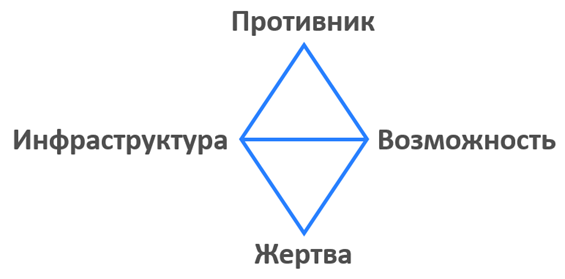 Modelul diamantului pentru activități malițioase
Conform acestui model, există 4 strategii de Threat Hunting bazate pe componentele cheie corespunzătoare.
1. Strategia orientată spre victimă. Presupunem că victima are dușmani, iar aceștia vor oferi „oportunități” prin e-mail. Căutăm datele inamicului în e-mail. Căutăm linkuri, atașamente etc. Căutăm confirmarea acestei ipoteze într-o anumită perioadă (o lună, două săptămâni), iar dacă nu găsim, ipoteza nu s-a dovedit a fi validă.
2. Strategia orientată spre infrastructură. Există mai multe metode de utilizare a acestei strategii. În funcție de acces și vizibilitate, unele dintre acestea sunt mai ușor de implementat decât altele. De exemplu, monitorizăm serverele de nume de domenii cunoscute pentru găzduirea domeniilor malițioase. Sau desfășurăm un proces de urmărire a tuturor noilor înregistrări de nume de domenii pentru a identifica un model cunoscut utilizat de inamic.
3. Strategie axată pe oportunități. Pe lângă strategia axată pe victime, utilizată de majoritatea apărătorilor cibernetici, există o strategie axată pe oportunități. Aceasta este a doua cea mai populară și se concentrează pe detectarea oportunităților din partea adversarului, și anume a „programelor daunătoare” și a posibilității de aplicare de către adversar a unor instrumente legitime, cum ar fi psexec, powershell, certutil și altele.
4. Strategie axată pe adversar. Abordarea axată pe adversar se concentrează pe adversar însuși. Aceasta include utilizarea informațiilor deschise din surse publice (OSINT), colectarea de date despre adversar, tehnicile și metodele sale (TTP), analiza incidentelor anterioare, datele Threat Intelligence și altele.
Surse de informație și ipoteze în TH
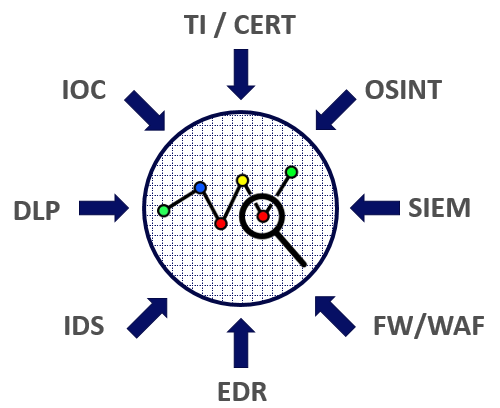 Câteva surse de informație pentru Threat Hunting
Există o mulțime de surse de informație. Analistul ideal ar trebui să fie capabil să extragă informații din tot ceea ce îl înconjoară. Sursele tipice în aproape orice infrastructură vor fi datele de la instrumentele de protecție: DLP, SIEM, IDS/IPS, WAF/FW, EDR. De asemenea, sursele tipice de informație vor include diferite indicatori de compromidere, servicii Threat Intelligence, date CERT și OSINT. În plus, se poate utiliza informația din darknet (de exemplu, există o cerere bruscă pentru a sparge e-mailul directorului organizației, sau un candidat pentru funcția de inginer de rețea s-a făcut remarcat prin activitatea sa), informații obținute de la HR (recenzii despre candidat de la locul de muncă anterior), informații de la serviciul de securitate (de exemplu, rezultatele verificării partenerilor de afaceri).
Dar înainte de a folosi toate sursele disponibile, este necesar să avem măcar o ipoteză.
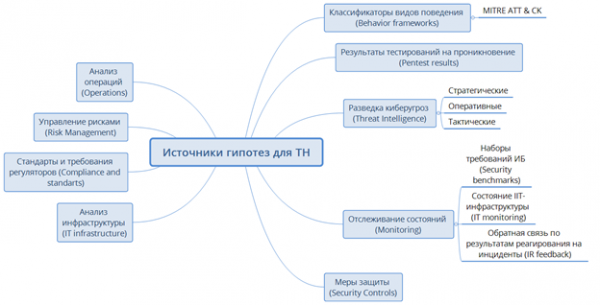
Pentru a verifica ipotezele, acestea trebuie mai întâi formulate. Iar pentru a formula multe ipoteze de calitate, este necesar să aplicăm o abordare sistemică. Procesul de generare a ipotezelor este descris mai detaliat în, ca bază a procesului de formulare a ipotezelor este foarte convenabil să luăm acest diagram.
Principalul sursă de ipoteze va fi matricea ATT&CK (Tactici, tehnici și cunoștințe comune împotriva adversarilor). Aceasta este, în esență, o bază de date și un model pentru evaluarea comportamentului atacatorilor care își desfășoară activitățile în ultimele etape ale atacului, de obicei descrise prin conceptul de Kill Chain. Cu alte cuvinte, etapele de după pătrunderea atacatorului în rețeaua internă a unei organizații sau pe un dispozitiv mobil. Inițial, baza de date includea descrierea a 121 de tactici și tehnici utilizate în atacuri, fiecare dintre ele fiind detaliată într-un format Wiki. Diversificarea analizei Threat Intelligence se dovedește a fi o sursă excelentă pentru generarea ipotezelor. Este deosebit de important să subliniem rezultatele analizei infrastructurii și testelor de penetrare – acestea sunt cele mai valoroase date care ne pot oferi ipoteze solide, având în vedere că se bazează pe o infrastructură specifică cu lacunele sale specifice.
Procesul de verificare a ipotezelor
Serghei Soldatov a prezentat cu o descriere detaliată a procesului, ilustrează procesul de verificare a ipotezelor TH într-un sistem specific. Voi menționa etapele principale cu o scurtă descriere.
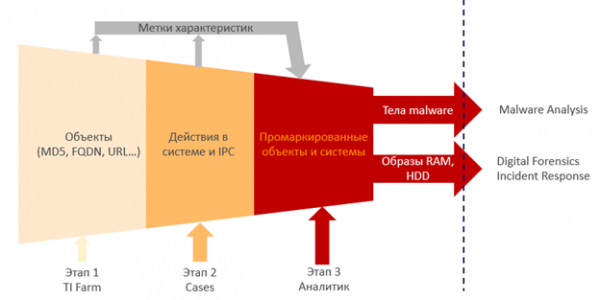
Etapa 1: Ferma TI
În această etapă, este necesar să identificăm obiectele (prin analiza lor împreună cu toate datele despre amenințări) asociindu-le etichete corespunzătoare caracteristicilor acestora. Acesta poate fi un fișier, un URL, un MD5, un proces, o utilitară, un eveniment. Trebuie să le trecem prin sistemele Threat Intelligence și să le atașăm etichete. Cu alte cuvinte, acest site a fost observat în CNC într-un anumit an, acest MD5 a fost asociat cu un anumit malware, acest MD5 a fost descărcat de pe un site care distribuia malware.
Etapa 2: Cazuri
În a doua etapă, analizăm interacțiunea dintre aceste obiecte și identificăm relațiile dintre toate acestea. Obținem sisteme etichetate care realizează activități malițioase.
Etapa 3: Analist
În a treia etapă, cazul este predat unui analist cu experiență, care are o vastă experiență în analiză, și care emite un verdict. El analizează până la detalii, unde, cum, de ce și pentru ce face acest cod. Acest cod a fost malware, acest computer a fost infectat. El descoperă legăturile dintre obiecte și verifică rezultatele rulării prin sandbox.
Rezultatele lucrării analistului sunt transmise mai departe. Digital Forensics analizează imaginile, Malware Analysis examinează «corpuri» găsite, iar echipa Incident Response poate merge la fața locului și să investigheze ceva acolo. Rezultatul muncii va fi o ipoteză confirmată, atacul identificat și modalitățile de contracarare a acestuia.
Concluzii
Threat Hunting este o tehnologie relativ nouă, capabilă să facă față eficient amenințărilor personalizate, noi și neobișnuite, având perspective mari având în vedere creșterea numărului acestor amenințări și complexitatea infrastructurii corporative. Aceasta necesită trei componente: date, instrumente și analiști. Beneficiul din Threat Hunting nu se limitează doar la prevenirea implementării amenințărilor. Nu trebuie uitat că, în procesul de căutare, ne adâncim în infrastructura noastră și în punctele sale slabe, văzându-le prin ochii unui analist specialist în securitate, iar acestea pot fi consolidate suplimentar.
Primii pași pe care, în opinia noastră, trebuie să îi facem pentru a începe procesul TH în organizația noastră.
- Asigurați-vă că protejați punctele finale și infrastructura de rețea. Asigurați-vă că aveți vizibilitate (NetFlow) și control (firewall, IDS, IPS, DLP) asupra tuturor proceselor din rețeaua dumneavoastră. Cunoașteți-vă rețeaua de la routerul de perimetru până la ultimul host.
- Studiu.
- Efectuați teste periodice de penetrare cel puțin asupra resurselor externe cheie, analizați rezultatele acestora, identificați principalele ținte pentru atacuri și remediați vulnerabilitățile acestora.
- Implementați un sistem de Threat Intelligence cu sursă deschisă (de exemplu, MISP, Yeti) și efectuați analiza jurnalelor împreună cu acesta.
- Implementați o platformă de răspuns la incidente (IRP): R-Vision IRP, The Hive, o cutie de nisip pentru analiza fișierelor suspecte (FortiSandbox, Cuckoo).
- Automatizați procesele de rutină. Analiza jurnalelor, gestionarea incidentelor, informarea personalului – este un domeniu vast pentru automatizare.
- Învățați să interacționați eficient cu inginerii, dezvoltatorii, suportul tehnic pentru a colabora în gestionarea incidentelor.
- Documentați întregul proces, punctele cheie, rezultatele obținute, astfel încât să le puteți revizita mai târziu sau să le împărtășiți cu colegii;
- Amintiți-vă de aspectul social: fiți la curent cu ce se întâmplă cu angajații dumneavoastră, pe cine angajați și cui oferiți acces la resursele informaționale ale organizației.
- Fii la curent cu tendințele în domeniul amenințărilor noi și metodele de protecție, îmbunătățește-ți nivelul de competență tehnică (inclusiv în utilizarea serviciilor IT și a subsistemelor), participă la conferințe și interacționează cu colegii.
Sunt dispus să discut despre organizarea procesului TH în comentarii.
Sau vino să lucrezi cu noi!
Surse și materiale pentru studiu
Sursa: habr.com
