

Astăzi, vom explora mai îndeaproape câteva aspecte ale rutării. Înainte de a începe, vreau să răspund la întrebarea studenților despre paginile mele de socializare. Am plasat pe stânga linkurile către paginile companiei noastre și pe dreapta – către paginile mele personale. Menționez că nu adaug o persoană la prietenii mei pe Facebook dacă nu o cunosc personal, așa că nu trimiteți cereri de prietenie.
Puteți să vă abonați la pagina mea de Facebook și să fiți la curent cu toate evenimentele. Răspund la mesajele primite pe contul meu de LinkedIn, așa că mă puteți contacta acolo, și desigur, sunt foarte activ pe Twitter. Sub acest video sunt linkuri către toate cele 6 rețele sociale, așa că le puteți utiliza.
Așa cum se obișnuiește, astăzi vom studia trei subiecte. Primul este explicația conceptului de rutare, unde vă voi vorbi despre tabelele de rutare, rutarea statică și așa mai departe. Apoi, vom explora rutarea între comutatoare, adică modul în care se face rutarea între două switch-uri. La finalul lecției, ne vom familiariza cu conceptul de rutare Inter-VLAN, când un switch interacționează cu mai multe VLAN-uri și cum are loc legătura între aceste rețele. Este un subiect foarte interesant și s-ar putea să doriți să-l revizuiți de câteva ori. Există și un alt subiect interesant, care se numește Router-on-a-Stick.
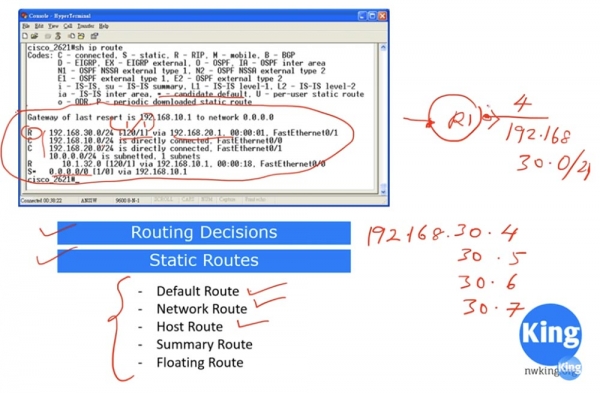
Deci, ce este o tablă de rutare? Este o tablă pe baza căreia routerele iau decizii de rutare. Vezi cum arată o tablă tipică de rutare a routerelor Cisco. Fiecare computer cu Windows are, de asemenea, o tablă de rutare, dar aceasta este o altă temă.
Litera R la începutul liniei înseamnă că ruta către rețeaua 192.168.30.0/24 este asigurată de protocolul RIP, C înseamnă că rețeaua este conectată direct la interfața routerului, S înseamnă rutare statică, iar punctul de după această literă indică că această rută este candidatul default pentru rutarea statică. Există mai multe tipuri de rute statice, iar astăzi ne vom familiariza cu ele.
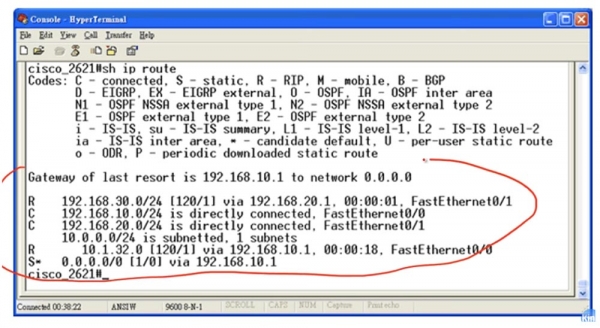
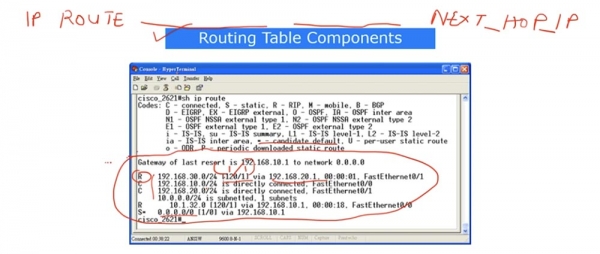
Să luăm ca exemplu prima rețea 192.168.30.0/24. În linie vedeți două numere în paranteze pătrate, despărțite printr-un slash, despre care am mai vorbit. Primul număr, 120, reprezintă distanța administrativă, caracterizând gradul de încredere în această rută. Să presupunem că în tabel mai există o rută către această rețea, marcată cu litera C sau S, având o distanță administrativă mai mică, de exemplu, 1, așa cum este în cazul rutării statice. În acest tabel nu veți întâlni două rețele identice, dacă nu folosim un mecanism precum balansarea încărcării, dar să presupunem că avem 2 înregistrări pentru aceeași rețea. Așadar, dacă vedeți un număr mai mic, acest lucru va însemna că ruta respectivă merită mai multă încredere, iar invers, cu cât valoarea distanței administrative este mai mare, cu atât ruta respectivă merită o încredere mai mică. Mai departe, în linie este specificat prin ce interfață ar trebui să se trimită traficul – în cazul nostru, este portul 192.168.20.1 FastEthernet0/1. Acestea sunt componentele din care este format tabelul de rutare.
Acum să discutăm despre cum routerul ia decizii de rutare. Mai sus am menționat candidatul implicit și acum voi explica ce înseamnă acesta. Să presupunem că routerul primește trafic pentru rețeaua 30.1.1.1, a cărei înregistrare lipsește în tabelul de rutare. În mod normal, routerul va respinge acest trafic, dar dacă în tabel există o înregistrare pentru candidatul implicit, acest lucru înseamnă că tot ce routerul nu știe va fi trimis către candidatul implicit. În acest caz, înregistrarea indică faptul că traficul destinat rețelei necunoscute pentru router trebuie să fie direcționat mai departe prin portul 192.168.10.1. Astfel, traficul pentru rețeaua 30.1.1.1 va urma calea candidatul implicit.
Când un router primește o solicitare de conectare cu o anumită adresă IP, în primul rând verifică dacă acea adresă se află într-o anumită rută. Astfel, când primește trafic pentru rețeaua 30.1.1.1, el va verifica mai întâi dacă adresa sa se află în înregistrările tabelului de rutare. De exemplu, dacă routerul primește trafic pentru 192.168.30.1, după ce verifică toate înregistrările, va observa că această adresă se află în intervalul de adrese al rețelei 192.168.30.0/24, după care va trimite traficul prin această rută. Neavând înregistrări specifice pentru rețeaua 30.1.1.1, routerul va trimite traficul destinat acesteia prin ruta candidată de tip default. Iată cum se iau deciziile: mai întâi se consultă înregistrările rutei specifice, iar apoi se folosește ruta candidată de tip default.
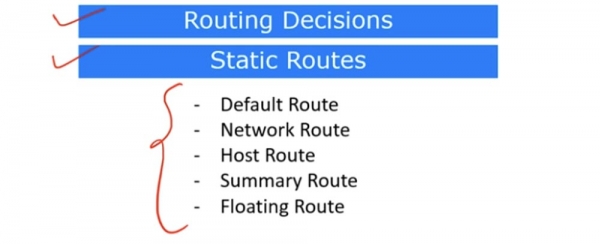
Acum să analizăm diferitele tipuri de rute statice. Primul tip este ruta default, sau ruta implicită.
Așa cum am spus, dacă routerul primește trafic destinat unei rețele necunoscute, acesta îl va trimite prin ruta implicită. Anunțul că a fost setată o rută implicită apare în înregistrarea Gateway of last resort is 192.168.10.1 to network 0.0.0.0, adică „Gateway-ul ultimului recurs pentru rețeaua 0.0.0.0 are adresa IP 192.168.10.1”. Această rută este specificată în ultima linie a tabelului de rutare, marcată cu litera S urmată de un punct.
Această opțiune poate fi definită din modul de configurare global. Pentru o rută obișnuită folosind protocolul RIP, trebuie să introduceți comanda ip route, specificând identificatorul rețelei corespunzătoare, în cazul nostru 192.168.30.0, și masca de subrețea 255.255.255.0, apoi specificați 192.168.20.1 ca next hop. Cu toate acestea, când setați ruta implicită, nu trebuie să specificați identificatorul rețelei și masca; pur și simplu introduceți ip route 0.0.0.0 0.0.0.0, adică în locul mascii de subrețea introduceți din nou patru zerouri, iar la finalul liniei specificați adresa 192.168.20.1, care va reprezenta ruta implicită.
Următorul tip de rută statică este Ruta de Rețea, sau Network Route. Pentru a stabili o rută de rețea, este necesar să specificați o întreagă rețea, adică să folosiți comanda ip route 192.168.30.0 255.255.255.0, unde 0 de la sfârșitul măștii de subrețea indică întreaga gamă de 256 adrese din rețea /24, și să indicați adresa IP a următorului hop.
Acum voi desena un șablon care ilustrează comanda de configurare a rutei implicite și a rutei de rețea. Arată astfel:
ip route prima parte a adresei a doua parte a adresei .
Pentru ruta implicită, atât prima, cât și a doua parte a adresei vor fi 0.0.0.0, iar pentru ruta de rețea prima parte reprezintă identificatorul rețelei, iar a doua parte – masca de subrețea. Apoi va fi specificată IP-ul rețelei către care routerul decide să facă următorul hop.
Pentru configurarea rutei gazdei, este utilizată IP-ul unui anumit gazdă. În șablonul comenzii, aceasta va fi prima parte a adresei, în cazul nostru 192.168.30.1, care indică un dispozitiv specific. A doua parte reprezintă masca de subrețea 255.255.255.255, care de asemenea indică IP-ul unui anumit gazdă, nu al unei întregi rețele /24. Apoi trebuie specificat IP-ul următorului hop. Așa se poate stabili ruta gazdei.
Ruta sumară este o rută agregată. Îți amintești că am discutat despre sumarizarea rutelor, atunci când avem o anumită gamă de adrese IP? Să luăm, de exemplu, prima rețea 192.168.30.0/24 și să presupunem că avem un router R1, la care este conectată rețeaua 192.168.30.0/24 cu patru adrese IP: 192.168.30.4, 192.168.30.5, 192.168.30.6 și 192.168.30.7. Slash-ul 24 înseamnă că în această rețea există 256 de adrese valide, dar în acest caz avem doar 4 adrese IP.
Dacă aș spune că tot traficul pentru rețeaua 192.168.30.0/24 trebuie să fie direcționat prin această rută, ar fi o minciună, deoarece o adresă IP, cum ar fi 192.168.30.1, poate să nu fie disponibilă prin această interfață. De aceea, în acest caz, nu putem folosi 192.168.30.0 ca prima parte a adresei, ci trebuie să specificăm ce adrese exacte vor fi disponibile. În acest caz, cele 4 adrese specifice vor fi accesibile prin interfața din dreapta, iar celelalte adrese ale rețelei – prin interfața din stânga a routerului. De aceea, trebuie să configurăm o rută agregată sau sumară.
Din principiile sumarizării rutelor, ne amintim că în aceeași subrețea primele trei octete ale adresei rămân constante și trebuie să creăm o subrețea care să unească toate cele 4 adrese. Pentru aceasta, trebuie să specificăm în prima parte a adresei 192.168.30.4, iar în a doua parte să folosim masca subrețelei 255.255.255.252, unde 252 înseamnă că în această subrețea sunt incluse 4 adrese IP: .4, .5, .6 și .7.
Dacă în tabelul de rutare veți avea două înregistrări: ruta RIP pentru rețeaua 192.168.30.0/24 și ruta sumarizată 192.168.30.4/252, atunci, conform principiilor de rutare, ruta prioritară pentru un anumit trafic va fi ruta Sumarizată. Tot ceea ce nu se va referi la acest trafic specific va folosi ruta de rețea.
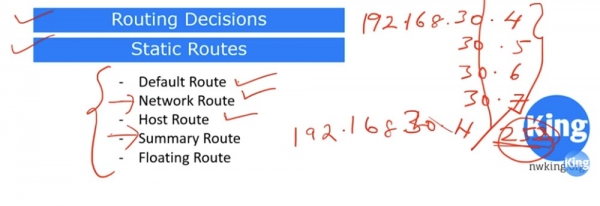
Iată ce reprezintă o rută sumarizată – sumați mai multe adrese IP specifice și creați pentru ele o rută separată.
În grupul rutelor statice există așa-numita „rută flotantă”, sau Ruta Flotantă. Aceasta este o rută de rezervă. Ea este folosită în cazul apariției unor probleme cu conexiunea fizică prin ruta statică, care are o distanță administrativă de 1. În exemplul nostru, aceasta este ruta prin adresa IP 192.168.10.1 din ultima linie a tabelului de rutare, iar în cazul în care această rută se întrerupe la nivel fizic, se folosește ruta flotantă de rezervă.
Pentru a activa ruta de rezervă, la sfârșitul rândului comenzii, în loc de adresa IP a următorului hop, care în mod implicit are o valoare de 1, se indică o altă valoare a hopului, de exemplu, 5. Ruta flotantă nu apare în tabelul de rutare, deoarece este utilizată doar atunci când ruta statică devine inaccesibilă din cauza defectării.
Dacă nu ați înțeles ceva din ceea ce am discutat, vizionați din nou acest videoclip. Dacă aveți întrebări, îmi puteți trimite un e-mail și vă voi explica tot.
Și acum haideți să analizăm rutarea Inter-Switch. În stânga diagramei se află un switch care deserveste rețeaua albastră a departamentului de vânzări. Pe dreapta se află un alt switch care funcționează doar cu rețeaua verde a departamentului de marketing. În acest caz, se folosesc două switch-uri independente care deservesc departamente diferite, deoarece în această topologie nu se utilizează o rețea VLAN comună.
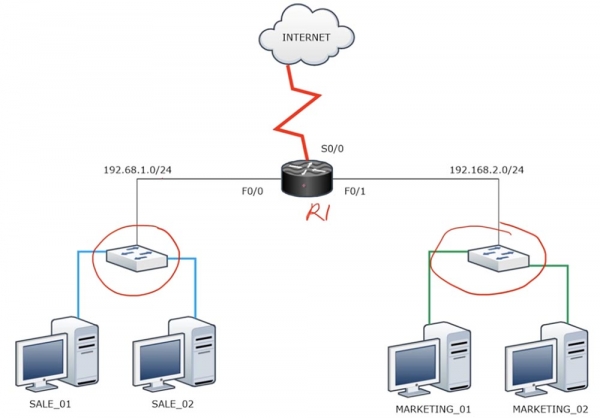
Dacă trebuie să stabiliți o conexiune între aceste două switch-uri, adică între cele două rețele diferite 192.168.1.0/24 și 192.168.2.0/24, atunci este necesar să folosiți un router. Astfel, aceste rețele vor putea schimba pachete și accesa internetul prin routerul R1. Dacă am fi folosit VLAN1 ca default pentru ambele switch-uri, legându-le cu un cablu fizic, acestea ar fi putut comunica între ele. Dar, din moment ce acest lucru este tehnic imposibil din cauza separării rețelelor ce aparțin unor domenii de difuzare diferite, este necesar un router pentru comunicarea lor.
Să presupunem că fiecare dintre switch-uri are câte 16 porturi. În cazul nostru, nu folosim 14 porturi, deoarece fiecare departament are doar câte 2 computere. Prin urmare, în acest caz, este optim să utilizăm VLAN, așa cum este arătat în diagrama următoare.
În acest caz, rețeaua albastră VLAN10 și rețeaua verde VLAN20 au propriul lor domeniu de difuzare. Rețeaua VLAN10 este conectată cu un cablu la unul dintre porturile routerului, iar rețeaua VLAN20 la alt port, cu ambele cabluri provenind din diferite porturi ale switch-ului. Se pare că, datorită acestei soluții excelente, am stabilit o conexiune între rețele. Totuși, deoarece routerul are un număr limitat de porturi, utilizarea acestui dispozitiv este extrem de ineficientă.
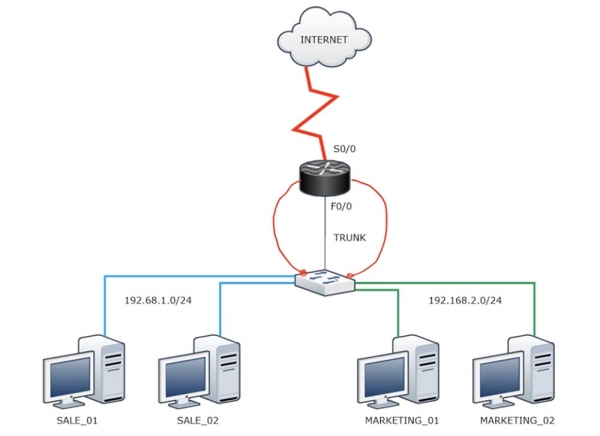
Există o soluție mai eficientă - „routerul pe un băț”. În acest caz, conectăm un port al switch-ului cu trunk la unul dintre porturile routerului. Am menționat deja că, în mod implicit, routerul nu înțelege încapsularea conform standardului .1Q, așa că pentru a comunica cu el trebuie să folosim trunk. În acest fel, se întâmplă următoarele.
Rețeaua VLAN10 trimite traficul prin switch către interfata F0/0 a routerului. Această port este împărțit în subinterfețe (sub-interface), fiecare având o adresă IP situată în intervalul adreselor din rețeaua 192.168.1.0/24 sau din rețeaua 192.168.2.0/24. Aici apare o anumită ambiguitate – deoarece două rețele diferite necesită două adrese IP diferite. Prin urmare, deși trunk-ul între switch și router este creat pe o singură interfață fizică, trebuie să creăm două subinterfețe pentru fiecare VLAN. Astfel, o subinterfață va deservi rețeaua VLAN10, iar cealaltă VLAN20. Pentru prima subinterfață, trebuie să alegem o adresă IP din intervalul 192.168.1.0/24, iar pentru a doua, din intervalul 192.168.2.0/24. Atunci când VLAN10 va trimite un pachet, gateway-ul va fi o adresă IP, iar când pachetul va fi trimis de VLAN20, se va folosi a doua adresă IP ca gateway. În acest fel, „routerul pe un băț” va decide cu privire la permiterea traficului de la fiecare dintre cele două computere, care aparțin unor VLAN diferite. Pe scurt, împărțim o interfață fizică a routerului în două sau mai multe interfețe logice.
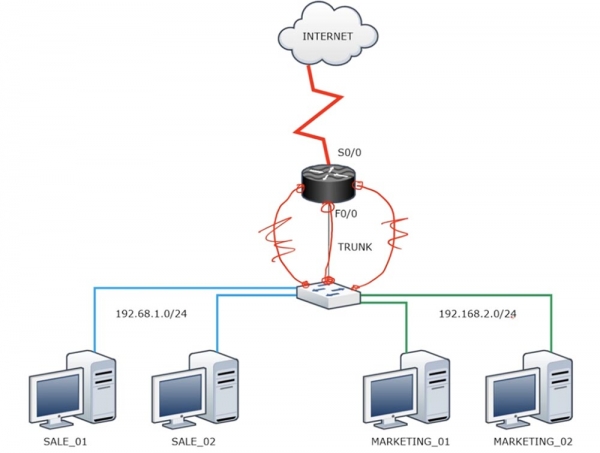
Să vedem cum arată acest lucru în programul Packet Tracer.
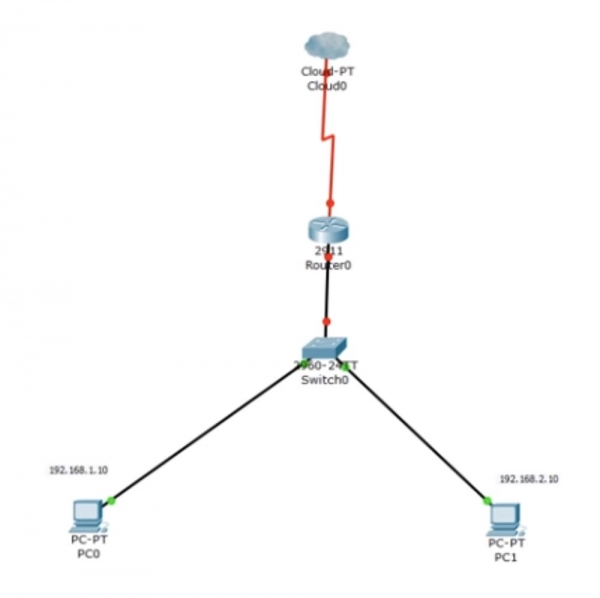
Am simplificat puțin schema, așa că avem un computer PC0 cu adresa IP 192.168.1.10 și un al doilea computer PC1 cu adresa 192.168.2.10. La configurarea switch-ului, aloc un port pentru VLAN10 și altul pentru VLAN20. Intru în consola CLI și introduc comanda show ip interface brief, pentru a mă asigura că interfețele FastEthernet0/2 și 0/3 sunt active. Apoi, verific baza de date VLAN și observ că în acest moment toate interfețele switch-ului sunt parte a VLAN-ului implicit. Apoi, introduc rând pe rând comenzile config t și int f0/2 pentru a activa portul la care este conectată VLAN-ul departamentului de vânzări.
Apoi folosesc comanda switchport mode access. Modului access este utilizat implicit, așa că doar introduc această comandă. După aceea, introduc switchport access VLAN10, iar sistemul răspunde că, deoarece acea rețea nu există, va crea automat VLAN10. Dacă doriți să creați manual o rețea VLAN, de exemplu, VLAN20, trebuie să introduceți comanda vlan 20, după care linia de comandă se va schimba în setările rețelei virtuale, schimbându-și antetul din Switch(config) # în Switch(config-vlan) #. Apoi, trebuie să atribuiți rețelei create numele MARKETING cu comanda name . Apoi configurăm interfața f0/3. Introduc consecutiv comenzile switchport mode access și switchport access vlan 20, după care rețeaua este conectată la acest port.
Astfel, puteți configura switch-ul în două moduri: primul – folosind comanda switchport access vlan 10, după care rețeaua se creează automat pe acest port, al doilea – când mai întâi creați rețeaua, iar apoi o asociați unui port specific.
La fel se poate face și cu VLAN10. Mă voi întoarce și voi repeta procesul de configurare manuală pentru această rețea: voi intra în modul de configurare globală, voi introduce comanda vlan 10, apoi îi voi asocia numele name SALES și așa mai departe. Acum vă voi arăta ce se întâmplă dacă nu faceți acest lucru, adică dacă permiteți sistemului să creeze rețeaua VLAN singur.
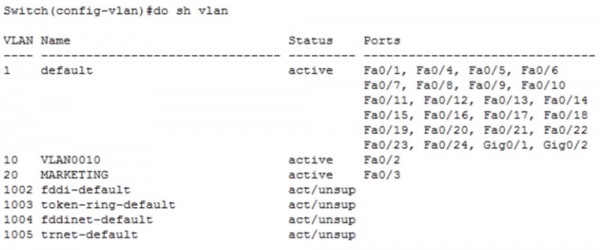
Observați că avem ambele rețele, dar a doua, pe care am creat-o manual, are numele propriu MARKETING, în timp ce prima rețea VLAN10 a primit numele implicit VLAN0010. Pot corecta asta, dacă acum în modul de configurare globală introduc comanda name SALES. Acum observați că după aceasta prima rețea și-a schimbat numele în SALES.
Acum să ne întoarcem în Packet Tracer și să verificăm dacă computerul PC0 poate comunica cu computerul PC1. Pentru aceasta, voi deschide terminalul de linie de comandă al primului computer și voi trimite un ping către adresa celui de-al doilea computer.
Observăm că ping-ul a eșuat. Motivul este că PC0 a trimis o solicitare ARP pentru adresa 192.168.2.10 prin intermediul gateway-ului 192.168.1.1. În acest moment, computerul a întrebat efectiv switch-ul cine este 192.168.1.1. Totuși, switch-ul are doar un singur port pentru rețeaua VLAN10, iar solicitarea primită nu poate pleca nicăieri - ajunge pe acest port și aici moare. Computerul nu primește un răspuns, așa că motivul pentru eșecul ping-ului este depășirea timpului de așteptare. Răspunsul nu a fost primit, deoarece în rețeaua VLAN10 nu există alte dispozitive, în afară de PC0. Mai mult, chiar dacă ambele calculatoare ar fi fost parte din aceeași rețea, nu s-ar fi putut conecta, deoarece au intervale diferite de adrese IP. Pentru a face acest sistem să funcționeze, trebuie să folosim un router.
Cu toate acestea, înainte de a arăta cum să activăm routerul, voi face o mică digresiune. Voi conecta portul Fa0/1 al switch-ului și portul Gig0/0 al routerului cu un cablu, iar apoi voi adăuga un alt cablu care va fi conectat la portul Fa0/4 al switch-ului și portul Gif0/1 al routerului.
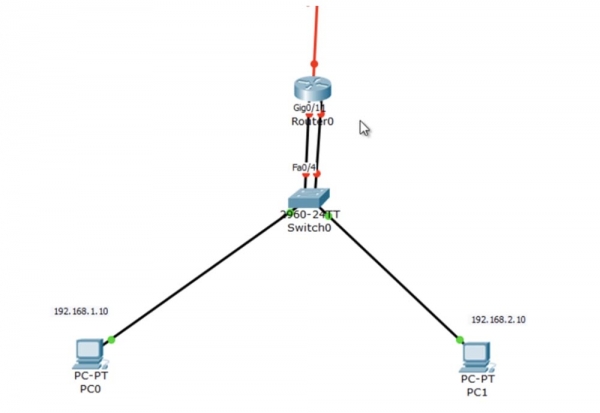
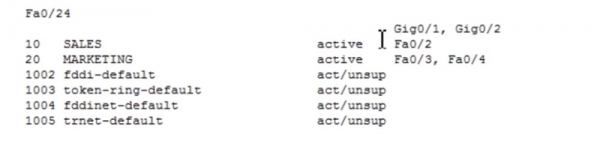
Voi lega rețeaua VLAN10 de portul f0/1 al switch-ului prin introducerea comenzii int f0/1 și switchport access vlan10, iar rețeaua VLAN20 de portul f0/4, folosind comenzile int f0/4 și switchport access vlan 20. Dacă acum ne uităm la baza de date VLAN, observăm că rețeaua SALES este legată de interfețele Fa0/1, Fa0/2, iar rețeaua MARKETING - de porturile Fa0/3, Fa0/4.
Să ne întoarcem din nou la router și să intrăm în setările interfeței g0/0, vom introduce comanda no shutdown și îi vom atribui o adresă IP: ip add 192.168.1.1 255.255.255.0.
De asemenea, vom configura interfața g0/1, atribuindu-i adresa ip add 192.168.2.1 255.255.255.0. Apoi, vom cere să ne arate tabela de rutare, în care acum există înregistrări pentru rețelele 1.0 și 2.0.
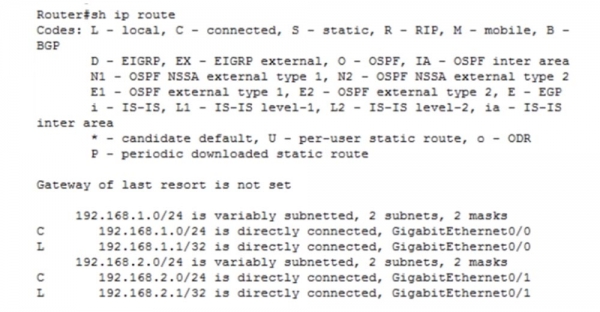
Să vedem dacă acest sistem va funcționa. Vom aștepta până când ambele porturi ale switch-ului și routerului devin verzi și vom repeta ping-ul adresei IP 192.168.2.10. După cum puteți observa, totul a funcționat!
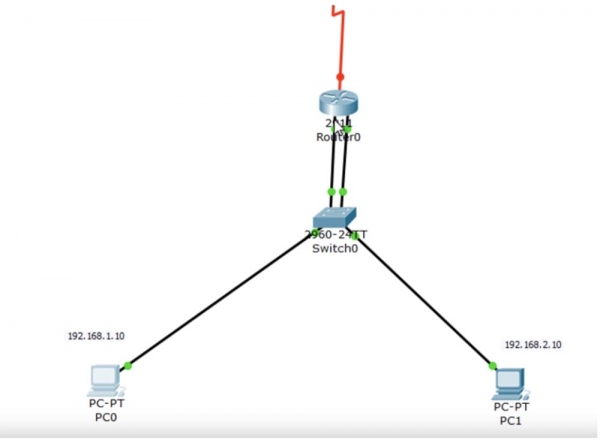
Computerul PC0 trimite o solicitare prin protocolul ARP către switch, switch-ul o adresează routerului, care apoi trimite computerului înapoi adresa sa MAC. După aceea, computerul trimite un pachet ping pe această rută. Routerul știe că rețeaua VLAN20 este conectată la portul său g0/1, așa că îl trimite switch-ului, care redirecționează pachetul către destinație - PC1.
Această schemă funcționează, dar este ineficientă deoarece ocupă 2 interfețe ale routerului, adică folosim irațional capacitățile tehnice ale routerului. Prin urmare, voi arăta cum se poate face același lucru folosind o singură interfață.
Voi elimina schema cu două cabluri și voi restaura conexiunea anterioară dintre switch și router cu un singur cablu. Interfața f0/1 a switch-ului trebuie să devină un port trunk, așa că mă întorc în setările switch-ului și folosesc comanda switchport mode trunk pentru acest port. Portul f0/4 nu mai este folosit. Apoi folosim comanda show int trunk pentru a verifica dacă portul este configurat corect.
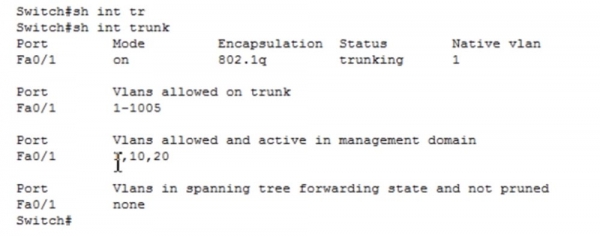
Vedem că portul Fa0/1 funcționează în modul trunk conform protocolului de incapsulare 802.1q. Să ne uităm la tabela VLAN – vedem că interfața F0/2 este ocupată pentru rețeaua departamentului de vânzări VLAN10, iar interfața f0/3 – pentru rețeaua de marketing VLAN20.
În același timp, switch-ul este conectat la portul g0/0 al routerului. În setările routerului folosesc comenzile int g0/0 și no ip address pentru a elimina adresa IP a acestei interfețe. Dar această interfață funcționează în continuare, nu se află în stare de shutdown. Dacă vă amintiți, routerul trebuie să primească trafic din ambele rețele – 1.0 și 2.0. Deoarece switch-ul este conectat la router printr-un trunk, va primi trafic atât din prima, cât și din a doua rețea. Totuși, ce adresă IP trebuie să atribuim interfeței routerului în acest caz?
G0/0 reprezintă o interfață fizică, care implicit nu are nicio adresă IP. Prin urmare, folosim conceptul de subinterfață logică. Dacă introduc în linia de comandă int g0/0, sistemul va oferi două opțiuni posibile pentru comandă: slash / sau punct. Slash-ul este folosit în configurarea modulară a interfețelor de tip 0/0/0, iar punctul este folosit în cazul în care aveți o subinterfață.
Dacă introduc în linia de comandă int g0/0. ?, sistemul îmi va oferi un interval de numere posibile pentru subinterfața logică GigabitEthernet, care sunt indicate după punct: . Acest interval conține peste 4 miliarde de numere, adică se pot crea atât de multe subinterfețe logice.
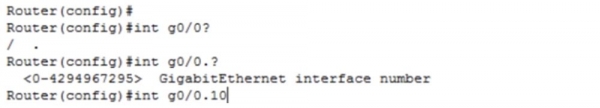
Voi indica după punctul 10, care va însemna VLAN10. Acum am trecut la setările subinterfeței, ceea ce se reflectă în schimbarea titlului din CLI la Router (config-subif) #, în acest caz se referă la subinterfața g0/0.10. Acum trebuie să-i atribui o adresă IP, pentru care folosesc comanda ip add 192.168.1.1 255.255.255.0. Înainte de a seta această adresă, trebuie să efectuez incapsularea, astfel încât subinterfața creată de noi să știe ce protocol de incapsulare trebuie să utilizeze — 802.1q sau ISL. Introduc în linie cuvântul encapsulation, iar sistemul îmi oferă opțiunile posibile pentru această comandă.
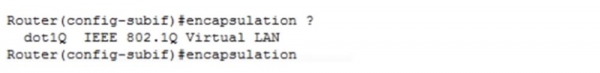
Folosesc comanda encapsulation dot1Q. Tehnic, introducerea acestei comenzi nu este obligatorie, dar o introduc pentru a indica routerului ce protocol trebuie aplicat pentru a lucra cu VLAN, deoarece în prezent acesta funcționează ca un switch, gestionând trunchierea VLAN. Prin această comandă, indicăm routerului că tot traficul trebuie să fie incapsulat prin protocolul dot1Q. Apoi, în linia de comandă trebuie să specific că această incapsulare se referă la rețeaua VLAN10. Sistemul ne arată adresa IP utilizată, iar interfața pentru rețeaua VLAN10 începe să funcționeze.
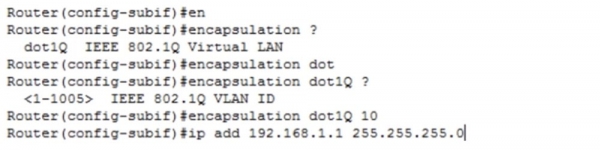
În mod similar, configurez interfața g0/0.20. Creez o nouă subinterfață, setez protocolul de incapsulare și stabilesc adresa IP cu comanda ip add 192.168.2.1 255.255.255.0.
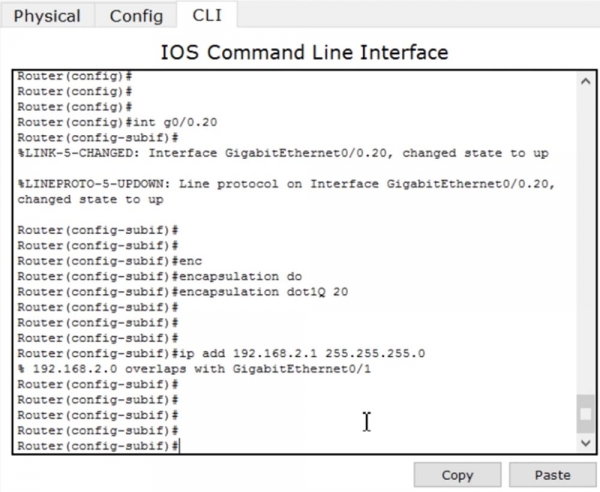
În acest caz, trebuie neapărat să elimin adresa IP a interfeței fizice, deoarece în prezent interfața fizică și subinterfața logică au aceeași adresă pentru rețeaua VLAN20. Pentru aceasta, introduc secvențial comenzile int g0/1 și no ip address. Apoi, dezactivez această interfață, deoarece nu mai avem nevoie de ea.
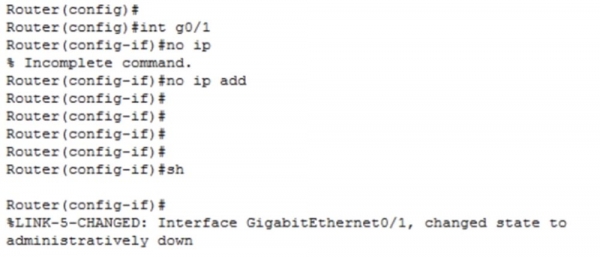
Apoi, mă întorc la interfața g0/0.20 și îi atribui o adresă IP cu comanda ip add 192.168.2.1 255.255.255.0. Acum totul va funcționa corect.
Acum folosesc comanda show ip route pentru a vizualiza tabela de rutare.
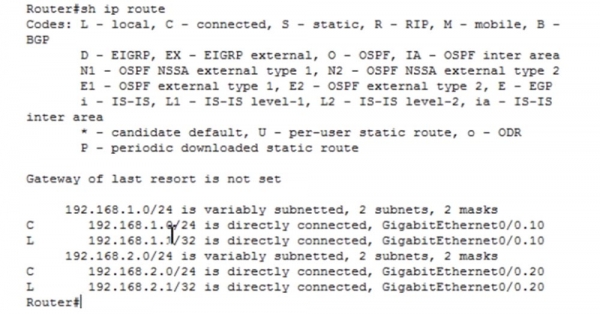
Observăm că rețeaua 192.168.1.0/24 este conectată direct la subinterfața GigabitEthernet0/0.10, iar rețeaua 192.168.2.0/24 este conectată direct la subinterfața GigabitEthernet0/0.20. Acum mă voi întoarce la terminalul liniei de comandă de la PC0 și voi face ping la PC1. În acest proces, traficul ajunge la portul router-ului, care îl redirecționează către subinterfața corespunzătoare și îl trimite înapoi prin switch către computerul PC1. După cum vedeți, ping-ul a avut succes. Primele două pachete au fost eliminate deoarece comutarea între interfețele router-ului durează ceva timp, iar dispozitivele trebuie să învețe adresele MAC, dar celelalte două pachete au ajuns cu succes la destinație. Așa funcționează conceptul de „router pe un băț”.
Vă mulțumim că rămâneți cu noi. Vă plac articolele noastre? Doriți să vedeți mai multe materiale interesante? Susțineți-ne făcând o comandă sau recomandându-ne prietenilor. 30% reducere pentru utilizatorii Habr pentru un server entry-level unic, creat special pentru tine: (sunt disponibile opțiuni cu RAID1 și RAID10, până la 24 nuclee și până la 40GB DDR4).
Dell R730xd la jumătate de preț? Numai la noi în Olanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — de la 99 $! Citiți despre
Sursa: habr.com
