

Astăzi vom începe studiul rutării prin protocolul OSPF. Această temă, la fel ca analiza protocolului EIGRP, este crucială în cadrul întregului curs CCNA. După cum puteți observa, secțiunea 2.4 se numește „Configurarea, verificarea și depanarea zonelor unice și multi-zone OSPFv2 pentru protocolul IPv4 (cu excepția autentificării, filtrării, sumarizării manuale a rutelor, redistribuirii, zonei stub, rețelei virtuale și LSA)”.
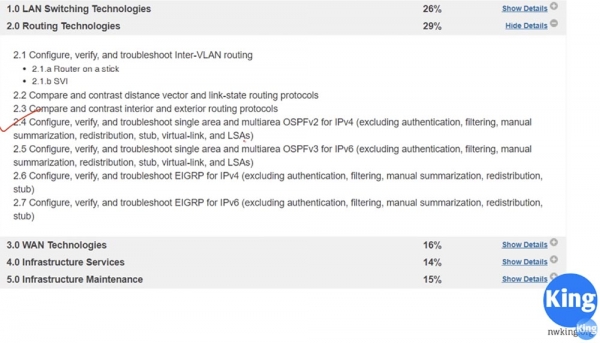
Tema OSPF este destul de vastă, așa că va ocupa 2, posibil 3 lecții video. Lecția de astăzi va fi dedicată laturii teoretice, vă voi explica ce este acest protocol în linii mari și cum funcționează. În următorul videoclip, vom trece la modul de configurare OSPF folosind Packet Tracer.
Așadar, în această lecție vom aborda trei aspecte: ce este OSPF, cum funcționează și ce sunt zonele OSPF. În lecția anterioară, am discutat că OSPF este un protocol de rutare de tip Link State, care examinează canalele de comunicare între routere și ia decizii pe baza vitezei acelor canale. Un canal lung cu o viteză mai mare, adică cu o lățime de bandă mai mare, va avea prioritate față de un canal scurt cu o lățime de bandă mai mică.
Protocolul RIP, fiind de tip vector de distanță, va alege un drum într-un hop, chiar dacă acel canal are o viteză redusă, iar protocolul OSPF va selecta un traseu lung de mai multe hopuri, dacă viteza totală pe acel traseu este mai mare decât viteza traficului pe traseul scurt.
Mai târziu vom explora algoritmul de luare a deciziilor, dar deocamdată trebuie să rețineți că OSPF este un protocol de stări de legătură (Link State). Acest standard deschis a fost creat în 1988, astfel încât să poată fi utilizat de orice producător de echipamente de rețea și orice furnizor de servicii de rețea. Prin urmare, OSPF este mult mai popular decât EIGRP.
Protocolul OSPF versiunea 2 suportă doar protocolul IPv4, iar cu un an mai târziu, în 1989, dezvoltatorii au anunțat lansarea versiunii 3, care suportă IPv6. Totuși, versiunea a treia complet funcțională a OSPF pentru IPv6 a apărut abia în 2008. De ce a fost ales OSPF? În lecția anterioară, am aflat că acest protocol de gateway intern efectuează convergența rutelor mult mai rapid decât RIP. Este un protocol fără clase.
Dacă vă amintiți, RIP este un protocol de clasă, ceea ce înseamnă că nu trimite informații despre masca de subrețea, iar dacă întâlnește o adresă IP de clasă A/24, nu o va accepta. De exemplu, dacă îi prezentați o adresă IP de tip 10.1.1.0/24, o va percepe ca o rețea 10.0.0.0, deoarece nu înțelege când rețeaua este împărțită în subrețele utilizând mai mult de o mască de subrețea.
OSPF este un protocol sigur. De exemplu, dacă două routere schimbă informații OSPF, puteți configura autentificarea astfel încât informațiile să poată fi partajate cu routerul vecin numai după introducerea parolei. Așa cum am menționat, este un standard deschis, astfel că mulți producători de echipamente de rețea folosesc OSPF.
În sens global, OSPF reprezintă un mecanism de schimb de anunțuri despre starea canalului Link State Advertisement, sau LSA. Mesajele LSA sunt generate de router și conțin multe informații: un identificator unic al routerului router-id, date despre rețelele cunoscute de router, date despre costurile acestora și așa mai departe. Toate aceste informații sunt necesare routerului pentru a lua decizii de rutare.
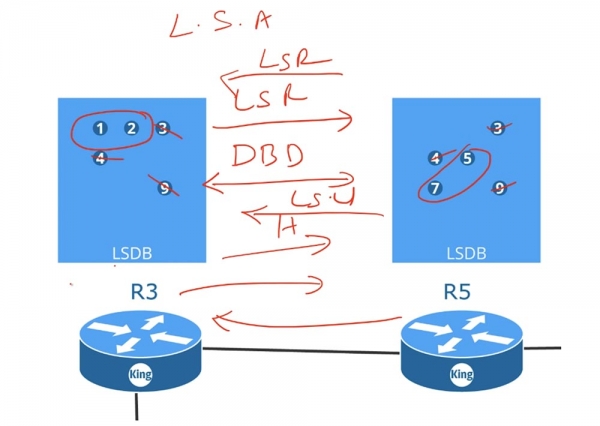
Routerul R3 trimite informația sa LSA către routerul R5, iar routerul R5 își împarte informația LSA cu R3. Aceste LSA reprezintă o structură de date care formează baza de date a stării canalelor Link State Data Base, sau LSDB. Routerul colectează toate LSA primite și le plasează în LSDB-ul său. După ce ambele routere și-au creat bazele de date, ele schimbă mesaje Hello, care servesc la descoperirea vecinilor, și începe procedura de comparare a LSDB-urilor lor.
Routerul R3 trimite routerului R5 un mesaj DBD, sau „descrierea bazei de date”, iar R5 îi trimite propriul DBD routerului R3. Aceste mesaje conțin indecși LSA care există în bazele fiecărui router. După ce primește DBD, routerul R3 trimite o solicitare de stare a rețelei LSR routerului R5, în care spune: „am deja mesajele 3, 4 și 9, așa că trimite-mi doar 5 și 7.”
La fel procedează R5, informând al treilea router: „am informații 3, 4 și 9, așa că trimite-mi 1 și 2”. După ce primesc solicitările LSR, routerele trimit înapoi pachete de actualizare a stării rețelei LSU, adică, în răspuns la LSR-ul său, al treilea router primește LSU de la routerul R5. Odată ce routerele își actualizează bazele de date, toate acestea, chiar și dacă aveți 100 de routere, vor avea aceleași baze LSDB. Odată ce bazele de date LSDB sunt create în routere, fiecare dintre ele va cunoaște întreaga rețea în ansamblu. Protocolul OSPF utilizează algoritmul Shortest Path First pentru a crea tabela de rutare, astfel că o condiție importantă pentru funcționarea corectă a acestuia este sincronizarea LSDB-urilor tuturor dispozitivelor din rețea.
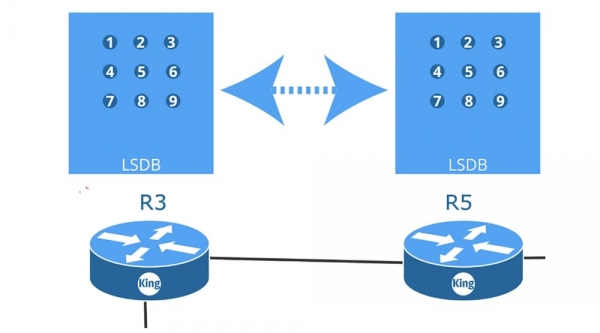
În schema prezentată sunt plasate 9 routere, fiecare dintre acestea schimbând mesaje LSR, LSU și așa mai departe cu vecinii. Toate sunt conectate între ele prin intermediul unor interfețe de tip p2p, sau „point-to-point”, care suportă funcționarea conform protocolului OSPF și interacționează între ele cu scopul de a crea LSDB-uri identice.
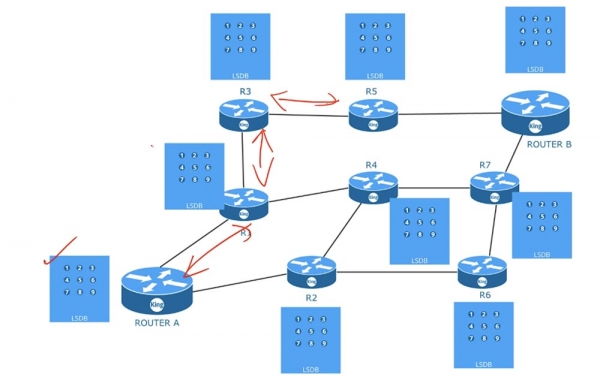
Odată ce bazele sunt sincronizate, fiecare router, folosind algoritmul de cea mai scurtă cale, își formează tabela de rutare. Tabelele acestor routere vor fi diferite. Adică toate routerele folosesc aceleași LSDB-uri, dar creează tabele de rutare pe baza propriilor considerații asupra celor mai scurte rute. Pentru utilizarea acestui algoritm, OSPF necesită actualizări regulate ale bazelor LSDB.
Așadar, pentru a funcționa corespunzător, OSPF trebuie să asigure mai întâi 3 condiții: să găsească vecini, să creeze și să actualizeze LSDB și să formeze tabela de rutare. Pentru îndeplinirea primei condiții, administratorul de rețea, probabil, va trebui să configureze manual router-id, timpii sau wildcard mask. În următorul videoclip, vom analiza configurarea dispozitivului pentru a lucra cu OSPF, deocamdată trebuie să știți că acest protocol folosește o mască inversă, iar dacă aceasta nu coincide, dacă subrețelele dumneavoastră nu coincid sau dacă autentificarea nu coincide, vecinătatea routerelor nu va putea fi formată. Prin urmare, în timpul depanării funcționării OSPF, trebuie să determinați de ce această vecinătate nu se formează, adică să verificați corespondența parametrilor menționați mai sus.
Ca administrator de rețea, nu participi la procesul de creare a LSDB. Actualizarea bazelor de date se face automat după crearea vecinătății routerelor, la fel ca și construirea tabelelor de rutare. Toate acestea sunt realizate de către dispozitiv, configurat să funcționeze cu protocolul OSPF.
Să luăm un exemplu. Avem 2 routere, cărora le-am atribuit, pentru simplificare, identificatorii RID 1.1.1.1 și 2.2.2.2. De îndată ce le vom conecta, canalul link va trece imediat în starea up, deoarece am configurat aceste routere să funcționeze cu OSPF. Odată ce canalul de comunicație este stabilit, routerul A va trimite imediat un pachet Hello celui de-al doilea. Acest pachet va conține informații că acest router nu a „văzut” încă pe nimeni pe acest canal, deoarece trimite Hello pentru prima dată, precum și propriul său identificator, date despre rețeaua la care este conectat și alte informații pe care le poate împărtăși cu vecinul.
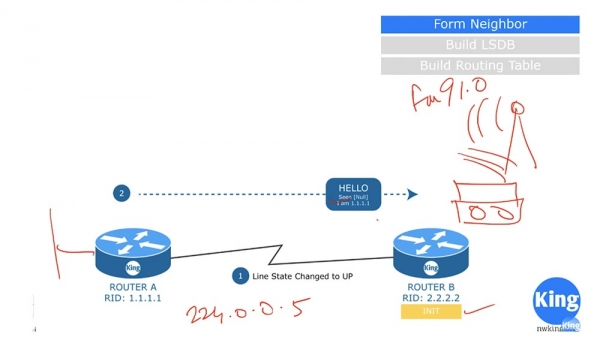
Primind acest pachet, routerul B va spune: „Văd că pe acest canal de comunicație există un candidat potențial pentru vecinătatea prin protocolul OSPF” și va trece în starea de inițializare Init state. Pachetul Hello nu este un mesaj unicast sau broadcast, ci un pachet multicast, trimis la adresa IP multicast OSPF 224.0.0.5. Unele persoane întreabă care este masca de subrețea pentru multicast. Problema este că multicastul nu are mască de subrețea, el se propaga ca un semnal radio, care este auzit de toate dispozitivele configurate pe frecvența sa. De exemplu, dacă vrei să asculți o stație de radio FM care emite pe frecvența 91.0, îți configurezi receptorul radio pe această frecvență.
La fel, routerul B este configurat să primească mesaje pentru adresa multicast 224.0.0.5. Ascultând acest canal, el primește pachetul Hello, pe care l-a trimis routerul A, și îi răspunde cu propriul său mesaj.
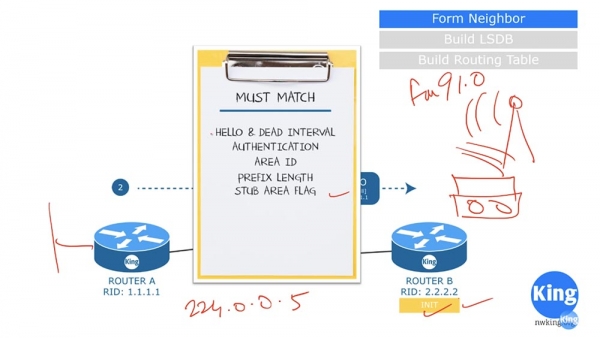
În acest context, vecinătatea poate fi stabilită doar dacă răspunsul lui B îndeplinește un set de criterii. Primul criteriu este ca frecvența de trimitere a mesajelor Hello și intervalul de așteptare a răspunsului la acest mesaj, Dead Interval, să coincidă la ambele routere. De obicei, Dead Interval este egal cu câteva valori ale temporizatorului Hello. Astfel, dacă temporizatorul Hello al routerului A este de 10 s, iar routerul B îi trimite un mesaj după 30 s, având în vedere că Dead Interval este de 20 s, vecinătatea nu se va realiza.
Al doilea criteriu este ca ambele routere să folosească același tip de autentificare. Astfel, parolele de autentificare trebuie să fie identice.
Al treilea criteriu este coinciderea identificatorilor de zonă Arial ID, iar al patrulea – coinciderea lungimii prefixului de rețea. Dacă routerul A raportează un prefix /24, atunci routerul B trebuie să aibă, de asemenea, prefixul de rețea /24. În următorul videoclip, vom explora acest subiect mai în detaliu; până atunci, menționez că aceasta nu este o mască de subrețea, aici routerele folosesc o mască inversă Wildcard mask. Și, desigur, flagurile zonei stub Stub area trebuie să coincidă, dacă routerele sunt în această zonă.
După verificarea acestor criterii, în cazul în care acestea coincid, routerul B trimite routerului A pachetul său Hello. Spre deosebire de mesajul A, routerul B anunță că l-a detectat pe routerul A și se prezintă.
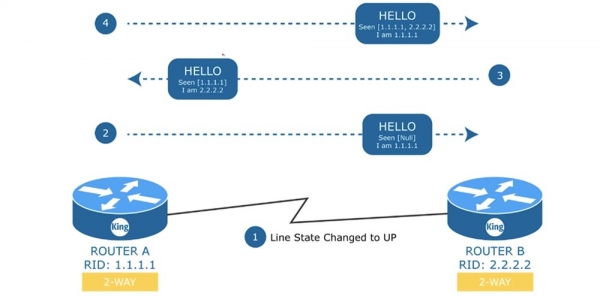
Ca răspuns la acest mesaj, routerul A trimite din nou un mesaj Hello routerului B, în care confirmă că l-a văzut și pe routerul B, canalele de comunicare dintre ele fiind formate din dispozitivele 1.1.1.1 și 2.2.2.2, iar el însuși fiind dispozitivul 1.1.1.1. Aceasta este o etapă foarte importantă a stabilirii vecinătății. În acest caz, se utilizează o conexiune bidirecțională 2-WAY, dar ce se va întâmpla dacă avem un switch cu o rețea distribuită formată din 4 routere? Într-un astfel de mediu „partajat”, unul dintre routere trebuie să joace rolul de router desemnat Designated router D.R., iar celălalt – rolul de router desemnat de rezervă Backup designated router B.D.R.
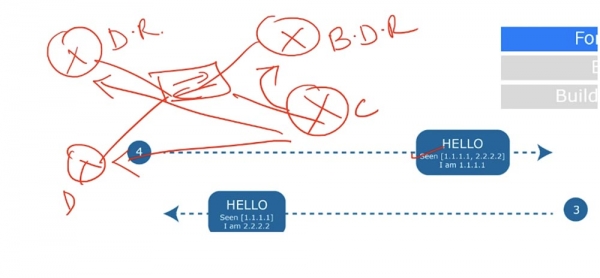
Fiecare dintre aceste dispozitive va forma o conexiune completă Full connection sau un stadiu complet de vecinătate; mai târziu vom explora ce înseamnă acest lucru, dar o conexiune de acest tip va fi stabilită doar cu D.R. și B.D.R., iar între cele două routere inferioare D și B va exista totuși o comunicare conform schemei de conexiune bidirecțională „point-to-point”.
Deci, cu D.R. și B.D.R. toate routerele stabilesc o relație de vecinătate completă, iar între ele – o conexiune de tip point-to-point. Aceasta este foarte important, deoarece în cazul conexiunii bidirecționale între dispozitivele vecine, toate parametrii pachetului Hello trebuie să coincidă. În cazul nostru, toate coincid, așa că dispozitivele formează fără probleme vecinătatea.
După ce conexiunea bidirecțională este stabilită, routerul A trimite routerului B un pachet Database Description, sau „descrierea bazei de date”, și trece în starea ExStart — începutul schimbului sau așteptarea încărcării. Descrierea bazei de date reprezintă informații asemănătoare cu un cuprins de carte – este o enumerare a tot ce se află în baza de date de rutare. Ca răspuns, routerul B trimite propria descriere a bazei de date routerului A și trece în starea de schimb de informații despre canale Exchange. Dacă, în starea Exchange, routerul descoperă că îi lipsește o informație din baza de date, va trece în starea de încărcare LOADING și va începe să schimbe mesaje LSR, LSU și LSA cu vecinul său.
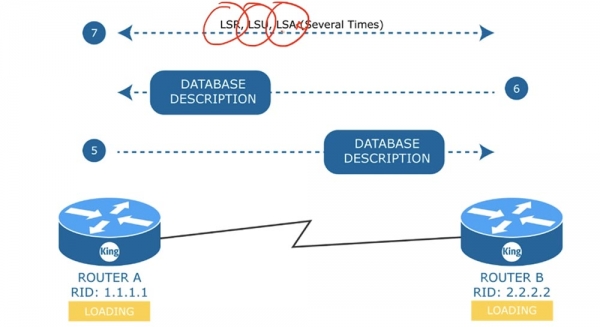
Astfel, routerul A va trimite vecinului LSR, acesta îi va răspunde cu un pachet LSU, la care routerul A va răspunde routerului B cu un mesaj LSA. Acest schimb se va desfășura de atâtea ori cât doresc dispozitivele să schimbe mesaje LSA. Starea LOADING înseamnă că actualizarea completă a bazei de date LSA nu a avut încă loc. După ce toate datele sunt încărcate, ambele dispozitive vor trece în starea de adiacență completă FULL.
Trebuie să menționez că, într-o conexiune bidirecțională, dispozitivele sunt simple în starea de vecinătate, iar starea de adiacență completă este posibilă doar între routerele D.R. și B.D.R. Aceasta înseamnă că fiecare router informează D.R. despre modificările din rețea, iar toate routerele află despre aceste modificări de la D.R.
Alegerea D.R. și B.D.R. este o chestiune importantă. Să examinăm cum are loc alegerea D.R. într-un mediu comun. Presupunem că în schema noastră există trei routere și un comutator. Inițial, dispozitivele OSPF compară prioritățile în mesajele Hello, apoi compară Router ID.
Dispozitivul cu cea mai mare prioritate devine D.R. Dacă prioritățile a două dispozitive sunt egale, atunci din acestea se alege dispozitivul cu cel mai mare Router ID, care devine D.R.
Routerul rezervat B.D.R. este dispozitivul cu a doua prioritate sau cu al doilea Router ID cel mai semnificativ. Dacă D.R. se defectează, va fi imediat înlocuit de B.D.R. Acesta va începe să joace rolul D.R., iar sistemul va alege un alt B.D.R.
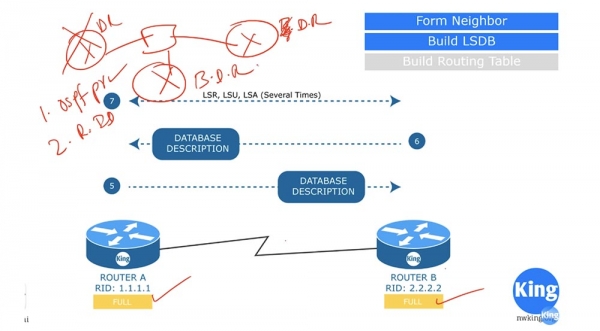
Sper că ați înțeles alegerea D.R. și B.D.R., dacă nu, voi reveni asupra acestei chestiuni într-unul dintre următoarele videoclipuri și voi explica acest proces.
Așadar, am discutat despre ce reprezintă Hello, descrierea bazei de date Database Descriptor și mesajele LSR, LSU și LSA. Înainte de a trece la următoarea temă, să discutăm puțin despre costul OSPF.
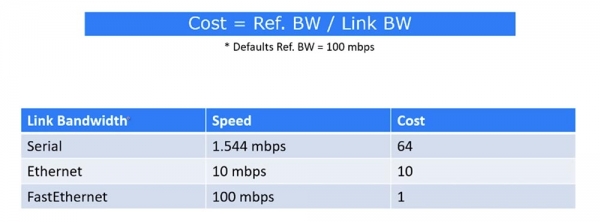
În Cisco, costul unui traseu se calculează folosind formula raportului între lățimea de bandă de referință (Reference bandwidth), care în mod implicit este stabilită la 100 Mbps, și costul canalului. De exemplu, atunci când dispozitivele sunt conectate printr-un port serial, viteza este de 1.544 Mbps, iar costul va fi de 64. Când se folosește o conexiune Ethernet cu o viteză de 10 Mbps, costul este 10, iar costul unei conexiuni FastEthernet cu o viteză de 100 Mbps este de 1.
În cazul Gigabit Ethernet, avem o viteză de 1000 Mbps, totuși, în acest caz, viteza este întotdeauna considerată egală cu 1. Astfel, dacă aveți un Gigabit Ethernet în rețea, trebuie să schimbați valoarea implicită Ref. BW la 1000. În acest caz, costul va fi de 1, iar întreaga tabelă va fi recalculată cu valori de cost crescute de 10 ori. După ce am format vecinătatea și am construit baza de date LSDB, trecem la construirea tabelului de rutare.
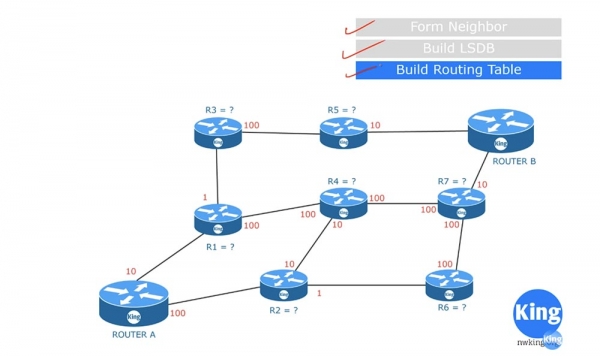
După primirea LSDB, fiecare router începe singur formarea unei liste de rute folosind algoritmul SPF. În schema noastră, routerul A va crea un astfel de tabel pentru sine. De exemplu, el calculează costul rutei A-R1 și îl determină ca fiind 10. Pentru a simplifica înțelegerea schemei, să presupunem că routerul A determină ruta optimă către routerul B. Costul conexiunii A-R1 este 10, costul conexiunii A-R2 este 100, iar costul rutei A-R3 este 11, adică suma rutei A-R1(10) și R1-R3(1).
Dacă routerul A dorește să ajungă la routerul R4, el poate face acest lucru fie pe ruta A-R1-R4, fie pe ruta A-R2-R4, iar în ambele cazuri costul rutelor va fi același: 10+100 = 100+10 = 110. Ruta A-R6 va costa 100+1= 101, ceea ce este deja mai bun. Apoi, se ia în considerare drumul către routerul R5 pe ruta A-R1-R3-R5, costul acesteia va fi 10+1+100 = 111.
Drumul către routerul R7 poate fi realizat pe două rute: A-R1-R4-R7 sau A-R2-R6-R7. Costul primei va fi 210, iar al doilea – 201, ceea ce înseamnă că trebuie aleasă 201. Așadar, pentru a ajunge la routerul B, routerul A poate folosi 4 rute.
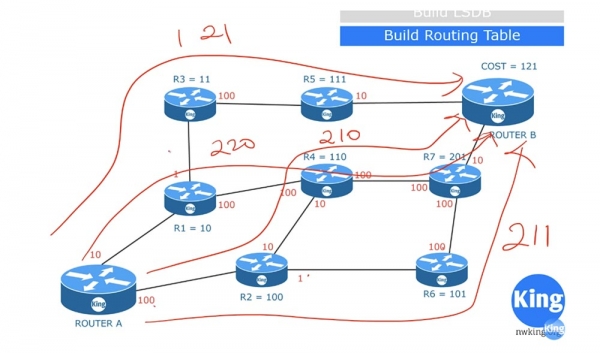
Costul rutei A-R1-R3-R5-B va fi de 121. Ruta A-R1-R4-R7-B va costa 220. Ruta A-R2-R4-R7-B are un cost de 210, iar A-R2-R6-R7-B costă 211. Prin urmare, routerul A va alege ruta cu cel mai mic cost, adică 121, și o va introduce în tabela de rutare. Aceasta este o schemă foarte simplificată a modului în care funcționează algoritmul SPF. În realitate, în tabelă sunt incluse nu doar denumirile routerelor prin care trece ruta optimă, ci și denumirile porturilor care le leagă și toate informațiile necesare.
Să discutăm despre un alt subiect, care se referă la zonele de rutare. De obicei, la configurarea dispozitivelor OSPF, toate acestea se află într-o singură zonă comună.
Ce se va întâmpla dacă un dispozitiv conectat la routerul R3 se defectează brusc? Routerul R3 va începe imediat să trimită mesaj routerelor R5 și R1 că legătura cu acest dispozitiv nu mai funcționează, iar toate routerele vor începe să schimbe actualizări despre acest eveniment.
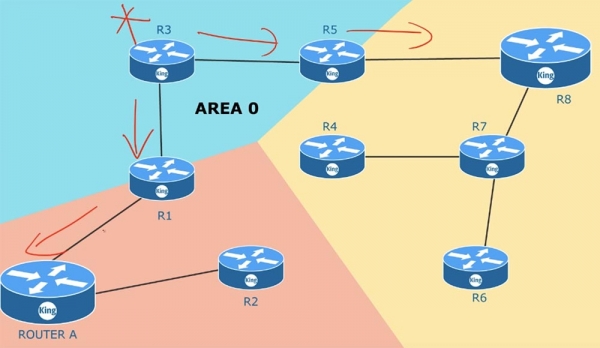
Dacă aveți 100 de routere, toate vor actualiza informațiile despre starea legăturilor, deoarece se află într-o zonă comună. Același lucru se va întâmpla și în cazul defectării unui router vecin – toate dispozitivele din zonă vor schimba actualizări LSA. După schimbul acestor mesaje, topologia rețelei se va schimba. Odată ce acest lucru se întâmplă, SPF va recalcula tabelele de rutare în funcție de condițiile schimbate. Acesta este un proces foarte voluminos, iar dacă aveți o mia de dispozitive într-o zonă, trebuie să monitorizați dimensiunea memoriei routerelor, astfel încât să fie suficientă pentru a stoca toate LSA și baza de date a stării legăturilor LSDB. Odată ce în vreo parte a zonei apar modificări, algoritmul SPF va recalcula instant rutile. În mod implicit, LSA se actualizează la fiecare 30 de minute. Acest proces se desfășoară pe toate dispozitivele nu simultan, totuși, în orice caz, actualizările sunt efectuate de fiecare router la intervale de 30 de minute. Cu cât sunt mai multe dispozitive de rețea, cu atât mai multă memorie și timp sunt necesare pentru actualizarea LSDB.
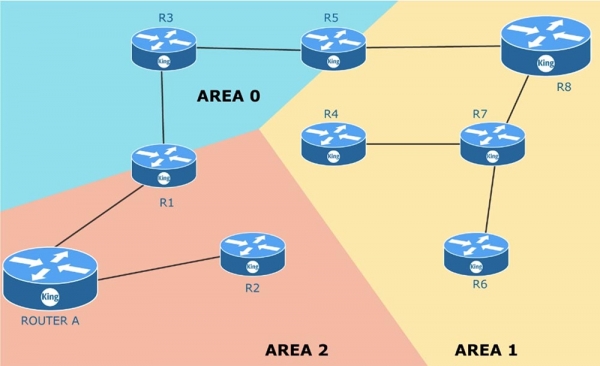
Această problemă poate fi rezolvată prin împărțirea unei zone comune în mai multe zone separate, adică utilizând multi-zonare. Pentru aceasta, trebuie să aveți un plan sau o schemă a întregii rețele pe care o gestionați. Zona zero AREA 0 este zona principală. Aici se realizează conexiunea cu rețeaua externă, de exemplu, accesul la Internet. Atunci când creați zone noi, trebuie să respectați regula: în fiecare zonă trebuie să existe un router de frontieră ABR, Area Border Router. Routerul de frontieră are o interfață într-o zonă și a doua interfață într-o altă zonă. De exemplu, routerul R5 are interfețe în zona 1 și zona 0. Așa cum am spus, fiecare zonă trebuie să fie conectată la zona zero, adică să aibă un router de frontieră, una dintre interfețele căruia este conectată la AREA 0.
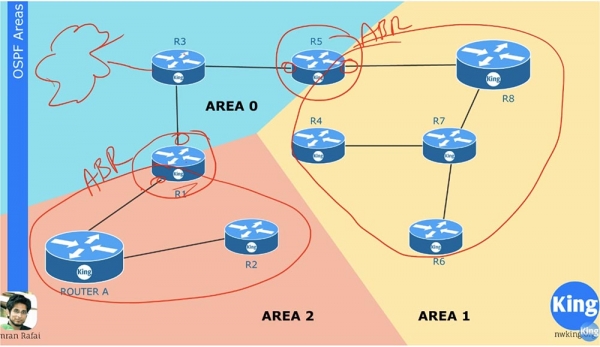
Să presupunem că conexiunea R6-R7 a fost pierdută. În acest caz, actualizarea LSA se va răspândi doar în zona AREA 1 și va afecta doar această zonă. Dispozitivele din zona 2 și din zona 0 nu vor ști nimic despre aceasta. Routerul de frontieră R5 face sumarizarea informațiilor despre ceea ce se întâmplă în zona sa și trimite în zona principală AREA 0 informații sumare despre starea rețelei. Dispozitivele dintr-o zonă nu au nevoie să știe despre toate modificările LSA din alte zone, deoarece routerul ABR va transmite informații sumare despre rutele dintr-o zonă în alta.
Dacă nu ați înțeles bine conceptul de zone, puteți afla mai multe în lecțiile următoare, când ne vom ocupa de configurarea rutării OSPF și vom analiza câteva exemple.
Vă mulțumim că rămâneți cu noi. Vă plac articolele noastre? Doriți să vedeți mai multe materiale interesante? Susțineți-ne făcând o comandă sau recomandându-ne prietenilor. 30% reducere pentru utilizatorii Habr pentru un server entry-level unic, creat special pentru tine: (sunt disponibile opțiuni cu RAID1 și RAID10, până la 24 nuclee și până la 40GB DDR4).
Dell R730xd la jumătate de preț? Numai la noi în Olanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — de la 99 $! Citiți despre
Sursa: habr.com
