

Vulnerabilitatea descoperită în acest an permite oricărui utilizator de domeniu să obțină drepturi de administrator al domeniului și să compromită Active Directory (AD) și alte gazde conectate. Astăzi vă vom explica cum funcționează această atac și cum poate fi detectat.
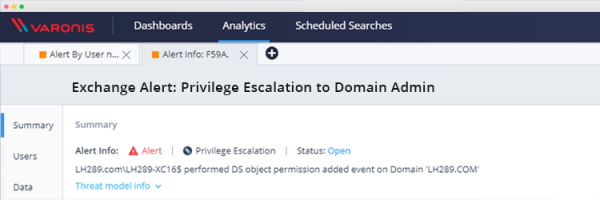
Iată cum funcționează această atac:
- Atacatorul preia contul oricărui utilizator de domeniu cu o cutie poștală activă pentru a se abona la funcția de notificări push de la Exchange.
- Atacatorul utilizează NTLM relay pentru a înșela serverul Exchange: în cele din urmă, serverul Exchange se conectează la computerul utilizatorului compromis prin metoda NTLM over HTTP, pe care atacatorul o folosește ulterior pentru a trece de procedura de autentificare pe controlerul de domeniu prin LDAP cu datele contului Exchange.
- În cele din urmă, atacatorul utilizează aceste privilegii ale contului Exchange pentru a-și crește privilegiile. Această ultimă etapă poate fi, de asemenea, efectuată de un administrator rău intenționat care are deja acces legitim pentru a face modificarea de drepturi necesară. Creând o regulă pentru a detecta această activitate, veți fi protejat împotriva acestei și altor atacuri similare.
Ulterior, atacatorul poate, de exemplu, să execute DCSync pentru a obține parolele hash-uite ale tuturor utilizatorilor domeniului. Acest lucru îi va permite să execute diverse tipuri de atacuri - de la atacuri pe golden ticket până la transferul de hash.
Echipa de cercetare Varonis a analizat în detaliu acest vector de atac și a pregătit un ghid pentru clienții noștri pentru a-l detecta și pentru a verifica dacă au fost deja compromise.
Detectarea creșterii privilegiilor în domeniu
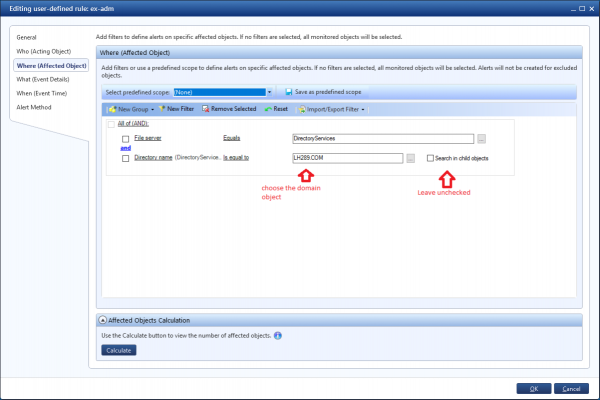
În creați o regulă personalizată pentru a urmări modificările anumitor permisiuni pe obiect. Aceasta va fi activată la adăugarea de drepturi și permisiuni pe obiectul de interes din domeniu:
- Specificați numele regulii
- Stabiliți categoria ca „Creștere a privilegiilor”
- Stabiliți valoarea pentru tipul resursei „Toate tipurile de resurse”
- Server de fișiere = DirectoryServices
- Specificați domeniul care vă interesează, de exemplu, după nume
- Adăugați un filtru pentru adăugarea de permisiuni pe obiectul AD
- Și nu uitați să lăsați opțiunea „Căutare în obiectele fiice” neactivată
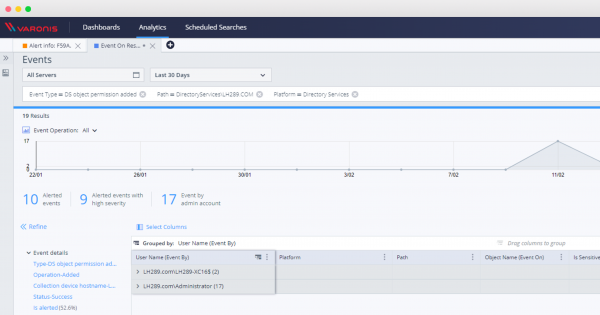
Iar acum raportul: detectarea modificării drepturilor pe obiectul domeniului
Modificările permisiunilor asupra obiectului AD sunt o raritate, așa că orice lucru care a generat această alertă trebuie și trebuie investigat. De asemenea, ar fi bine să testați aspectul și conținutul raportului înainte de a-l lansa în practică.
Acest raport va arăta, de asemenea, dacă ați fost deja compromis de acest atac:
După activarea regulii, puteți investiga toate celelalte evenimente de creștere a privilegiilor folosind interfața web DatAlert:
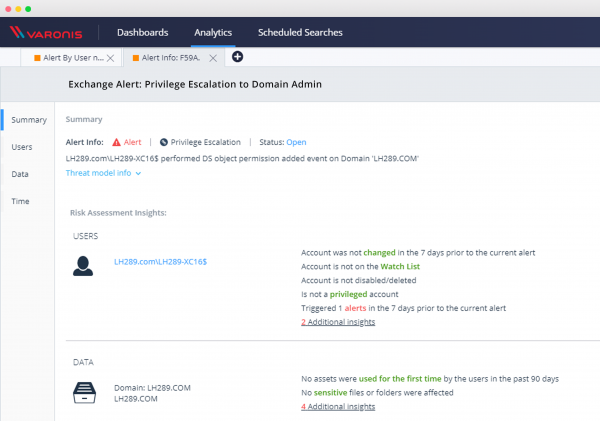
După configurarea acestei reguli, veți putea urmări și protejați-vă împotriva acestor și a unor tipuri similare de vulnerabilități de securitate, investigați evenimentele cu obiectele serviciilor de catalog AD și verificați dacă sunteți expus acestei vulnerabilități critice.
Sursa: habr.com
