

Opțiuni de utilizare a soluțiilor pentru vizibilitatea rețelei
Ce este vizibilitatea rețelei?
Vizibilitatea este definită de dicționarul Webster ca „capacitatea de a fi ușor observat” sau „gradul de claritate”. Prin vizibilitatea rețelei sau a aplicațiilor se înțelege eliminarea zonelor oarbe care ascund capacitatea de a vedea (sau de a evalua cantitativ) ce se întâmplă în rețea și/sau în aplicațiile din rețea. Această vizibilitate permite echipelor IT să izoleze rapid amenințările de securitate și să rezolve problemele de performanță, ceea ce, în cele din urmă, asigură cea mai bună interacțiune cu utilizatorul final.
O altă înțelegere este aceea că permite echipelor IT să controleze și să optimizeze rețeaua, împreună cu aplicațiile și serviciile IT. Acesta este motivul pentru care vizibilitatea rețelei, a aplicațiilor și a securității este absolut necesară pentru orice organizație IT.
Cel mai simplu mod de a obține vizibilitatea rețelei este de a implementa o arhitectură de vizibilitate, care reprezintă o infrastructură complexă end-to-end, oferind astfel vizibilitate asupra rețelelor fizice și virtuale, aplicațiilor și securității.
Pătrunderea în fundația vizibilității rețelei
Odată ce arhitectura de vizibilitate este creată, devin disponibile numeroase opțiuni de utilizare. Așa cum se arată mai jos, arhitectura de vizibilitate reprezintă trei niveluri principale de vizibilitate: nivelul de acces, nivelul de management și nivelul de monitorizare.
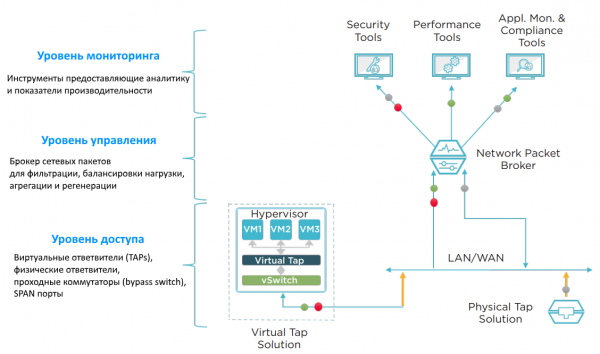
Folosind elementele prezentate, specialiștii IT pot aborda diverse probleme ale rețelei și aplicațiilor. Există două categorii de opțiuni de utilizare:
- Soluții principale de vizibilitate
- Vizibilitate totală a rețelei
Soluțiile principale de vizibilitate sunt axate pe securitatea rețelei, economii de costuri și soluționarea problemelor. Acestea sunt trei criterii care influențează IT-ul lunar, dacă nu zilnic. Vizibilitatea totală a rețelei își propune să ofere o înțelegere mai profundă a zonelor oarbe, a performanței și a conformității cu reglementările.
Ce se poate face cu adevărat cu vizibilitatea rețelei?
Există șase opțiuni diferite de utilizare a vizibilității rețelei, care pot demonstra clar valoarea. Acestea sunt:
— Îmbunătățirea securității rețelei
— Oferirea de capacități de restricționare și reducere a costurilor
— Accelerarea soluționării problemelor și creșterea fiabilității rețelei
— Eliminarea zonelor moarte din rețea
— Optimizarea performanței rețelei și a aplicațiilor
— Consolidarea conformității cu reglementările
Mai jos sunt câteva exemple specifice de utilizare.
Exemplul nr. 1 – filtrarea datelor pentru soluțiile de securitate, care se află în mod inline, sporește eficiența acestor soluții
Scopul acestui scenariu este utilizarea brokerului de pachete de rețea (NPB – Network Packet Broker) pentru a filtra datele cu risc scăzut (de exemplu, video și voce), pentru a le exclude din inspecția efectuată de soluțiile de securitate (sistem de prevenire a intruziunilor (IPS), prevenirea pierderii de date (DLP), firewall-uri pentru aplicații web (WAF) etc.). Acest trafic 'neinteresant' poate fi identificat și redirecționat înapoi către comutatorul de bypass și mai departe în rețea. Avantajul acestei soluții este că WAF sau IPS nu trebuie să își consume resursele procesorului (CPU) analizând date inutile. Dacă traficul rețelei dumneavoastră conține un volum semnificativ de acest tip de date, puteți implementa această funcție și reduce încărcătura pe instrumentele de securitate.
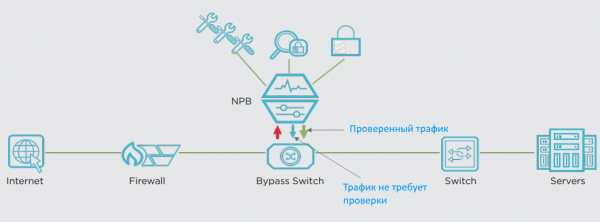
Companiile au avut cazuri în care până la 35% din traficul de rețea cu risc scăzut a fost exclus din inspecția IPS. Aceasta crește automat lățimea de bandă efectivă a IPS-ului cu 35% și înseamnă că puteți amâna achiziționarea de IPS-uri suplimentare sau upgrade-ul. Știm cu toții că traficul de rețea crește, așa că, la un moment dat, veți avea nevoie de un IPS mai performant. Este cu adevărat o întrebare — doriți să minimizați costurile sau nu.
Exemplul nr. 2 – balansarea încărcării prelungește viața dispozitivelor 1-10 Gbps într-o rețea de 40 Gbps
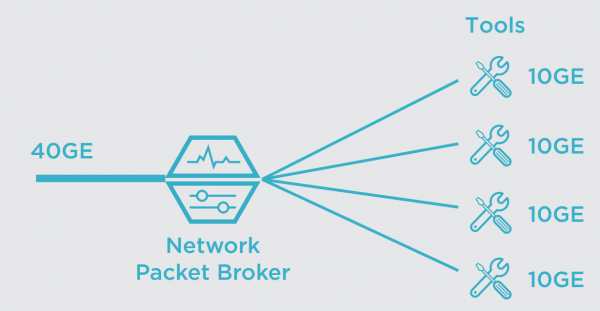
Un alt exemplu de utilizare include reducerea costurilor deținerii echipamentelor de rețea. Acest lucru se realizează prin intermediul brokerilor de pachete (NPB) pentru balansarea traficului pe instrumentele de securitate și monitorizare. Cum poate ajuta balansarea încărcării majoritatea întreprinderilor? În primul rând, creșterea volumului de trafic de rețea este un fenomen foarte comun. Dar ce zici de monitorizarea impactului creșterii lățimii de bandă? De exemplu, dacă modernizezi nucleul rețelei de la 1 Gbps la 10 Gbps, atunci vei avea nevoie de instrumente de 10 Gbps pentru a monitoriza corect. Dacă urci viteza la 40 Gbps sau 100 Gbps, atunci la aceste viteze, opțiunile pentru instrumentele de monitorizare devin mult mai reduse și costul lor este foarte ridicat.
Brokerii de pachete oferă capacitățile necesare de agregare și balansare a încărcării. De exemplu, balansarea traficului de 40 Gbps permite distribuirea traficului de monitorizare între mai multe instrumente de 10 Gbps. După aceea, vei putea extinde durata de viață a dispozitivelor de 10 Gbps, până când vor exista suficiente fonduri pentru achiziționarea unor instrumente mai scumpe, capabile să facă față unor viteze de transfer de date mai mari.
Un alt exemplu este să centralizezi instrumentele într-un singur loc și să le transmiți datele necesare de la brokerul de pachete. Uneori se folosesc soluții separate, distribuite în rețea. Datele dintr-un sondaj realizat de Enterprise Management Associates (EMA) arată că 32% dintre soluțiile corporative sunt insuficient utilizate, adică mai puțin de 50%. Centralizarea instrumentelor și balansarea încărcării îți permit să îmbini resursele și să crești utilizarea, folosind mai puține dispozitive. De multe ori poți amâna achiziția de instrumente suplimentare până când coeficientul de utilizare devine suficient de ridicat.
Exemplul nr. 3 – depanare pentru reducerea/eliminarea necesității de a obține permisiuni pentru modificări (Change Board permissions)
După ce echipamentele pentru vizibilitate (tapuri (TAPs), NPB...) sunt instalate în rețea, va trebui să faci rar modificări în rețea. Acest lucru îți permite să optimizezi unele procese de depanare pentru a crește eficiența.
De exemplu, după ce TAP este instalat („instalat și uitat”), el transmite pasiv o copie a întregului trafic către NPB. Aceasta oferă un avantaj semnificativ, deoarece elimină majoritatea aspectelor birocratice – obținerea aprobărilor pentru modificări în rețea. Dacă se instalează și un broker de pachete, se va avea acces instantaneu la practic toate datele necesare pentru depanare.
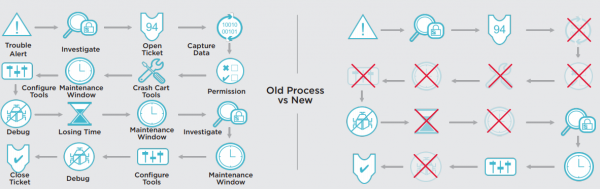
Dacă nu este nevoie de modificări, se pot sări etapele de aprobat schimbările și se poate trece direct la depanare. Acest nou proces are un impact semnificativ asupra reducerii timpului mediu de recuperare (MTTR – Mean Time to Repair). Studiile arată că există posibilitatea de a reduce MTTR cu până la 80%.
Exemplul nr. 4 – Inteligența aplicațiilor, aplicarea filtrării aplicațiilor și mascherarea datelor pentru a spori eficiența securității
Ce este inteligența aplicațiilor (Application Intelligence)? Aceasta tehnologie este disponibilă la brokerii de pachete (NPB) IXIA. Este o funcționalitate avansată, care permite depășirea filtrării pachetelor la nivelurile 2–4 (modele OSI) și trecerea complet la nivelul 7 (nivelul aplicației). Avantajul este că datele despre comportamentul și locația utilizatorilor și aplicațiilor pot fi generate și exportate într-un format necesar — pachete brute, pachete filtrate sau informații NetFlow (IxFlow). Departamentele IT pot identifica aplicațiile de rețea ascunse, reduce amenințările la adresa securității rețelei și, de asemenea, minimizarea timpilor de nefuncționare a rețelei și/sau îmbunătățirea performanței rețelei. Caracteristicile distinctive ale aplicațiilor cunoscute și necunoscute pot fi identificate, capturate și transmise către instrumentele specializate de monitorizare și securitate.
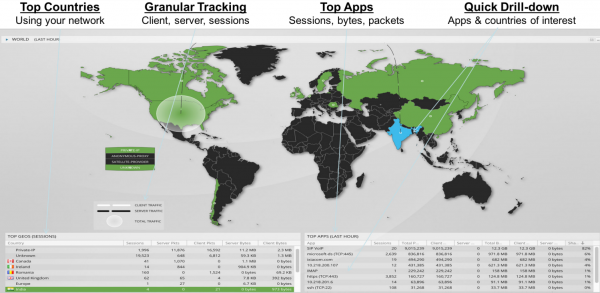
- identificarea aplicațiilor suspecte/necunoscute
- identificarea comportamentului suspect pe baza geolocației, de exemplu, un utilizator din Coreea de Nord se conectează la FTP-ul dumneavoastră server și transmite date
- decriptare SSL pentru verificarea și analiza amenințărilor potențiale
- analiza defecțiunilor aplicațiilor
- analiza cantității și creșterii traficului pentru gestionarea activă a resurselor și prognozarea extinderii
- mascherarea datelor confidențiale (carduri de credit, acreditive…) înainte de trimitere
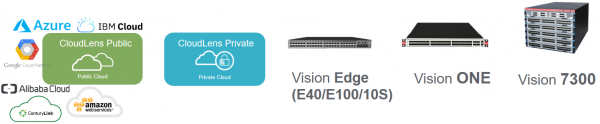
Funcționalitatea Visibility Intelligence este disponibilă atât pentru brokerii fizici și virtuali (Cloud Lens Private), cât și în «cloud»-urile publice — Cloud Lens Public:
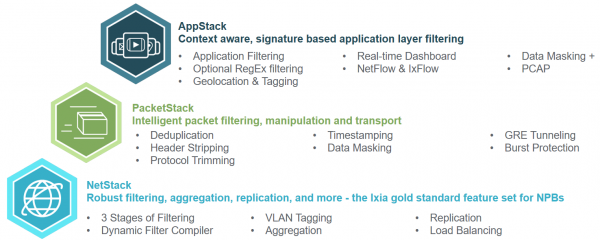
Pe lângă funcționalitățile standard NetStack, PacketStack și AppStack:
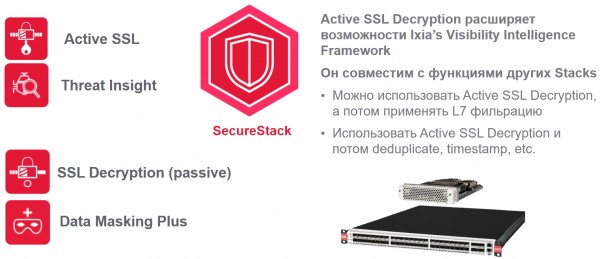
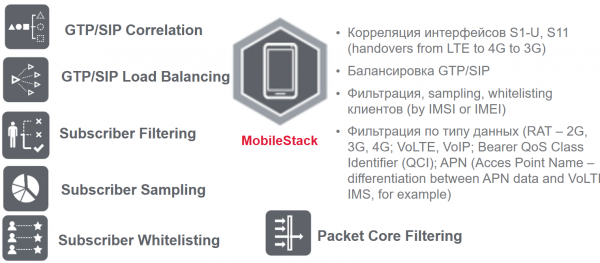
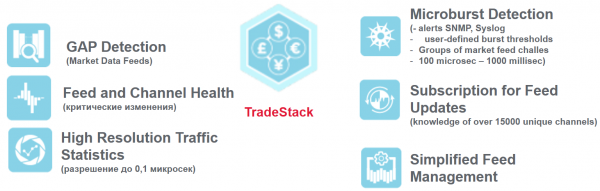
În ultima perioadă a fost adăugată și funcționalitatea de securitate SecureStack (pentru optimizarea procesării traficului confidențial), MobileStack (pentru operatorii de telefonie mobilă) și TradeStack (pentru monitorizarea și filtrarea datelor din tradingul financiar):
Conclusions
Soluțiile pentru vizibilitatea rețelei sunt un instrument puternic capabil să optimizeze arhitectura monitorizării și securității rețelei, care creează o bază fundamentală pentru colectarea și schimbul de date necesare.
Opțiunile de utilizare permit:
- accesul la datele specifice necesare la cerere pentru diagnosticare și depanare
- adăugarea/îndepărtarea soluțiilor de securitate și monitorizare atât inline, cât și out-of-band
- reducerea MTTR
- asigurarea unei reacții rapide la probleme
- efectuarea unei analize extinse a amenințărilor
- eliminarea majorității aprobatelor birocratice
- reducerea consecințelor financiare ale unei breșe, conectând rapid soluțiile necesare în rețea și diminuând MTTR
- reducerea costurilor și a eforturilor necesare pentru configurarea portului SPAN
Sursa: habr.com
