

Brusc, munca de la distanță a devenit un format solicitat și necesar. Totul din cauza COVID-19. Noi măsuri pentru a preveni infectarea apar zi de zi. În birouri se măsoară temperatura, iar unele companii, inclusiv marile firme, își transferă angajații la muncă la distanță pentru a reduce pierderile cauzate de opriri și concedii medicale. În acest sens, sectorul IT are un avantaj datorită experienței sale în gestionarea echipelor distribuite.
Noi, la Institutul de Cercetare SOKB, ne ocupăm de câțiva ani cu organizarea accesului la distanță la datele corporative de pe dispozitive mobile și știm că munca de la distanță este o problemă complexă. În continuare, vă vom povesti cum soluțiile noastre ajută la gestionarea în siguranță a dispozitivelor mobile ale angajaților și de ce acest lucru este important pentru munca la distanță.
Ce trebuie să aibă un angajat pentru a lucra de la distanță?
Setul standard de servicii la care trebuie să se asigure accesul de la distanță pentru o muncă eficientă include servicii de comunicare (email, mesager) și resurse web (varii portaluri, de exemplu, service desk sau sistem de management al proiectelor) și dosare (sisteme de gestionare a documentelor electronice, control al versiunilor etc.).
Nu trebuie să ne bazăm pe ideea că amenințările de securitate ne vor aștepta până terminăm de luptat cu coronavirusul. La munca de la distanță există reguli de securitate care trebuie respectate chiar și în timpul pandemiei.
Informațiile esențiale pentru afaceri nu pot fi trimise pur și simplu pe emailul personal al angajatului pentru ca acesta să le citească și să le proceseze pe smartphone-ul său personal. Smartphone-ul poate fi pierdut, pot fi instalate aplicații care fură informații, și, în cele din urmă, copiii care stau acasă din cauza aceluiași virus pot să se joace cu el. Așadar, cu cât datele cu care lucrează angajatul sunt mai importante, cu atât trebuie să fie mai bine protejate. Iar protecția dispozitivelor mobile nu ar trebui să fie inferioară celei pentru dispozitivele de birou.
De ce antivirusul și VPN-ul nu sunt suficiente?
Pentru locurile de muncă de birou și laptopurile care rulează Windows, instalarea unui antivirus este o măsură justificată și necesară. Dar pentru dispozitivele mobile – nu de fiecare dată.
Arhitectura dispozitivelor Apple împiedică interacțiunea informațională între aplicații. Aceasta limitează amploarea posibilelor consecințe ale software-ului malițios: dacă se utilizează o vulnerabilitate a clientului de e-mail, acțiunile nu pot depăși acest client de e-mail. În același timp, această politică reduce eficiența soluțiilor antivirus. Este imposibil să verifici automat un fișier primit prin e-mail.
Pe platforma Android, atât virusii, cât și soluțiile antivirus au mai multe perspective. Dar problema oportunității rămâne. Pentru a instala software malițios din magazinul de aplicații, va trebui să oferi manual multe permisiuni. Drepturile de acces sunt obținute doar de la utilizatorii care permit aplicațiilor să aibă acces nelimitat. În practică, este suficient să interzici utilizatorilor instalarea aplicațiilor din surse necunoscute, astfel încât "medicamentele" pentru aplicațiile plătite instalate gratuit să nu "trateze" secretele corporative. Dar această măsură depășește funcțiile antivirusului și. VPN.
În plus, VPN-ul și antivirusul nu vor putea controla comportamentul utilizatorului. Logica sugerează că pe dispozitivul utilizatorului ar trebui să fie instalat cel puțin un parolă (ca protecție împotriva pierderii). Dar existența parolei și fiabilitatea acesteia depind doar de conștiința utilizatorului, asupra căreia compania nu poate avea un impact.
Desigur, există metode administrative. De exemplu, documente interne conform cărora angajații vor fi răspunzători personal pentru absența parolelor pe dispozitive, instalarea aplicațiilor din surse nesigure etc. Poate chiar că îi poți obliga pe toți angajații să semneze o instrucțiune de muncă modificată înainte de a lucra de la distanță, care să conțină aceste puncte. Dar să fim sinceri: compania nu va putea verifica cum este aplicată această instrucțiune în practică. Aceasta va fi ocupată cu reorganizarea de urgență a proceselor principale, în timp ce angajații, în ciuda politicilor implementate, vor copia documente confidențiale pe Google Drive personal și vor oferi acces prin link, pentru că este mai convenabil să colaborezi la document.
Așadar, munca remote bruscă a biroului reprezintă un test de reziliență pentru companie.
Gestionarea mobilității corporative
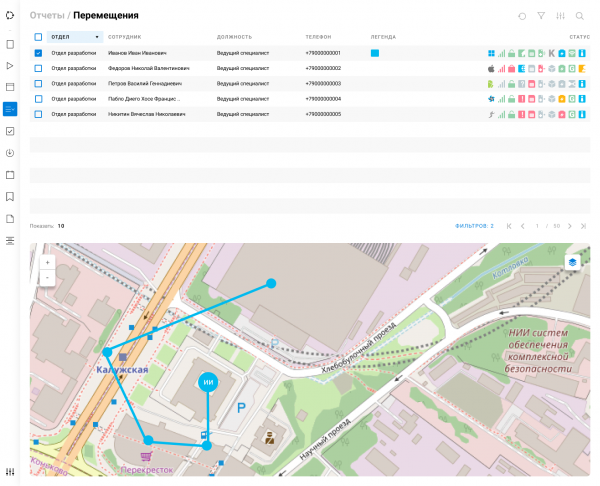
Din perspectiva securității informației, dispozitivele mobile reprezintă o amenințare și o breșă potențială în sistemul de protecție. Soluțiile de clasă EMM (managementul mobilității în întreprinderi) sunt menite să închidă această breșă.
Gestionarea mobilității corporative (EMM) include funcții de gestionare a dispozitivelor (MDM, managementul dispozitivelor mobile), aplicațiilor acestora (MAM, managementul aplicațiilor mobile) și conținutului (MCM, managementul conținutului mobil).
MDM reprezintă „biciul” necesar. Cu ajutorul funcțiilor MDM, administratorul poate reseta sau bloca dispozitivul în cazul în care acesta a fost pierdut, poate configura politici de securitate: complexitatea și prezența parolei, interzicerea funcțiilor de depanare, instalarea aplicațiilor din apk etc. Aceste funcționalități de bază sunt suportate de dispozitive mobile de la toți producătorii și platformele. Setările mai fine, cum ar fi interzicerea instalării de recuperări personalizate, sunt disponibile doar pe dispozitive de la anumite mărci.
MAM și MCM reprezintă „dulcele” în formă de aplicații și servicii la care acestea oferă acces. Odată asigurat un nivel suficient de securitate prin MDM, se poate oferi acces remote protejat la resursele corporative prin intermediul aplicațiilor instalate pe dispozitivele mobile.
La prima vedere, gestionarea aplicațiilor pare a fi o sarcină pur IT, care se rezumă la operațiuni elementare de genul „instalează aplicația, configurează aplicația, actualizează aplicația la o versiune nouă sau revino la cea anterioară”. De fapt, și aici este nevoie de securitate. Nu este suficient să instalezi și să configurezi aplicațiile necesare pentru muncă pe dispozitive, ci trebuie și să protejezi datele corporative de a fi încărcate în Dropbox personal sau Yandex.Disk.
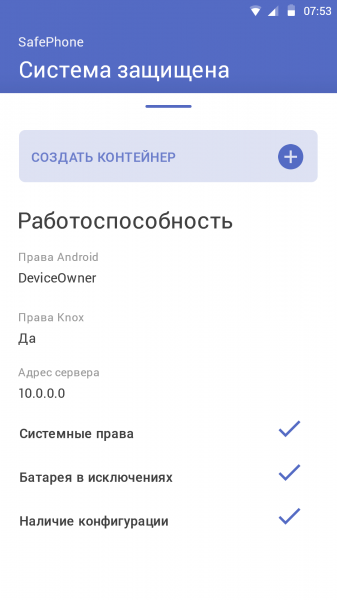
Pentru a separa activitatea profesională de cea personală, sistemele moderne EMM oferă posibilitatea de a crea un container pentru aplicațiile și datele corporative pe dispozitiv. Utilizatorul nu poate scoate neautorizat date din container, prin urmare, serviciul de securitate nu trebuie să interzică utilizarea „personală” a dispozitivului mobil. De fapt, este benefic pentru afacere. Cu cât utilizatorul se familiarizează mai bine cu dispozitivul său, cu atât va folosi mai eficient instrumentele de muncă.
Să ne întoarcem la sarcinile IT. Există două sarcini care nu pot fi rezolvate fără EMM: revenirea la o versiune anterioară a aplicației și configurarea sa de la distanță. Revenirea este necesară atunci când noua versiune a aplicației nu îi mulțumește pe utilizatori — are erori grave sau pur și simplu este incomodă. În cazul aplicațiilor din Google Play și App Store, revenirea nu este posibilă — în magazin este disponibilă întotdeauna doar cea mai recentă versiune a aplicației. În cazul dezvoltării interne active, versiunile pot apărea aproape în fiecare zi, iar nu toate sunt stabile.
Configurarea de la distanță a aplicațiilor se poate realiza și fără EMM. De exemplu, se pot face diferite versiuni ale aplicației pentru diferite adrese ale serverelor sau se poate salva un fișier cu setările în spațiul de stocare public al telefonului, pentru a-l schimba manual ulterior. Toate acestea sunt întâlnite, dar cu greu le putem numi cele mai bune practici. Pe de altă parte, Apple și Google oferă abordări standardizate pentru rezolvarea acestei probleme. Este suficient ca dezvoltatorul să integreze o singură dată mecanismul necesar, iar aplicația va putea să configureze orice EMM.
Am cumpărat un zoo!
Nu toate scenariile de utilizare a dispozitivelor mobile sunt la fel de utile. Diferite categorii de utilizatori au sarcini diferite și trebuie să le rezolve în mod diferit. Dezvoltatorului și analistului financiar le sunt necesare seturi specifice de aplicații și, poate, seturi de politici de securitate din cauza diferitelor niveluri de confidențialitate a datelor cu care lucrează.
Nu întotdeauna reușim să limităm numărul de modele și producători de dispozitive mobile. Pe de o parte, se dovedește mai ieftin să stabilim un standard corporativ pentru dispozitive mobile, decât să ne ocupăm de diferențele dintre Android-urile diferitelor mărci și particularitățile afișării interfeței utilizatorului pe ecranele de diverse dimensiuni. Pe de altă parte, achiziționarea de dispozitive corporative în condițiile pandemiei devine mai complicată, iar companiile sunt nevoite să permită utilizarea dispozitivelor personale. Situația din Rusia este agravată suplimentar de existența platformelor mobile naționale, care nu sunt acceptate de soluțiile EMM din occident.
Toate acestea duc adesea la faptul că, în loc de o soluție centralizată pentru gestionarea mobilității corporative, se exploatează un amestec de soluții EMM, MDM și MAM, fiecare fiind administrată de un personal propriu, conform unor reguli unice.
Ce caracteristici există în Rusia?
În Rusia, la fel ca în oricare altă țară, există o legislație națională privind protecția informațiilor, care nu se schimbă în funcție de situația epidemiologică. Astfel, în sistemele informaționale de stat (GIS) trebuie să fie utilizate măsuri de protecție certificate conform cerințelor de securitate. Pentru a îndeplini această cerință, dispozitivele care accesa datele GIS trebuie să fie gestionate prin soluții EMM certificate, dintre care face parte produsul nostru SafePhone.
Pretențios și neclar? De fapt nu.
Instrumentele de nivel corporativ, cum ar fi EMM, sunt adesea asociate cu implementări lente și o pregătire pre-proiectare îndelungată. Acum nu mai este timp pentru așa ceva — restricțiile cauzate de virus sunt implementate rapid, așa că nu există timp pentru a face tranziția la muncă remote.
Din experiența noastră, având în vedere că am realizat multe proiecte de implementare SafePhone în companii de diferite dimensiuni, chiar și într-o desfășurare locală, soluția poate fi activată într-o săptămână (fără a lua în considerare timpul necesar pentru negocierea și semnarea contractelor). Angajații obișnuiți pot utiliza sistemul deja după 1-2 zile de la implementare. Da, pentru ajustările flexibile ale produsului este necesar să instruiți administratorii, dar formarea poate fi realizată și în paralel cu începutul utilizării sistemului.
Pentru a economisi timp pe instalarea în infrastructura clientului, oferim clienților noștri un serviciu cloud SaaS pentru gestionarea de la distanță a dispozitivelor mobile prin intermediul SafePhone. În plus, oferim acest serviciu din propriul nostru data center, certificat pentru a respecta cele mai înalte cerințe pentru GIS și sistemele informaționale de date cu caracter personal.
Ca o contribuție la lupta împotriva coronavirusului, NII SOKB conectează gratuit companiile mici și mijlocii la server. pentru a asigura un loc de muncă sigur pentru angajații care lucrează de la distanță.
Sursa: habr.com
