

Este evident că a aborda dezvoltarea unui nou standard de comunicare fără a lua în considerare mecanismele de asigurare a securității este o activitate extraordinar de îndoielnică și lipsită de utilitate.
Arhitectura de securitate 5G — un ansamblu de mecanisme și proceduri de securitate implementate în și care acoperă toate componentele rețelei, de la nucleu până la interfețele radio.
Rețelele de generație a cincea sunt, în esență, o evoluție a Cele mai semnificative modificări au fost aduse tehnologiilor de acces radio. Pentru rețelele de generație a cincea a fost dezvoltată o nouă (Tehnologie de Acces Radio) — În ceea ce privește nucleul rețelei, acesta a suferit modificări mai puțin semnificative. În acest context, arhitectura de securitate a rețelelor 5G a fost concepută având în vedere reutilizarea tehnologiilor corespunzătoare, acceptate în standardul 4G LTE.
Cu toate acestea, merită menționat că reinterpretarea unor amenințări bine cunoscute, cum ar fi atacurile asupra interfețelor radio și nivelului de semnalizare ( plane), atacurile DDoS, atacurile Man-In-The-Middle și altele, a determinat operatorii de telecomunicații să dezvolte noi standarde și să integreze mecanisme de securitate complet noi în rețelele de generație a cincea.
Premise
În 2015, Uniunea Internațională a Telecomunicațiilor a elaborat primul plan global de dezvoltare a rețelelor de generație a cincea, ceea ce a ridicat în mod special problema dezvoltării mecanismelor și procedurilor de securitate în rețelele 5G.
Noua tehnologie oferea viteze de transfer a datelor cu adevărat impresionante (peste 1 Gbit/s), o întârziere de mai puțin de 1 ms și capacitatea de a conecta simultan aproximativ 1 milion de dispozitive într-un radius de 1 km². Aceste cerințe extrem de ridicate, impuse rețelelor de generație a cincea, s-au reflectat și în principiile lor de organizare.
Principalul dintre ele a fost descentralizarea, care implica plasarea unui număr mare de baze de date locale și centre de procesare pe periferia rețelei. Aceasta permitea minimizarea întârzierilor în -comunicare și descărcarea nucleului rețelei datorită întreținerii unui număr imens de dispozitive IoT. Astfel, granița rețelelor de nouă generație s-a extins până la stațiile de bază, permițând crearea de centre locale de comunicare și oferirea de servicii cloud fără riscul întârzierilor critice sau al refuzului de servicii. Este firesc că abordarea modificată a organizației rețelelor și a serviciilor pentru clienți a atras atenția infractorilor, deoarece le oferea noi oportunități de atac atât asupra informațiilor confidențiale ale utilizatorilor, cât și asupra componentelor rețelei pentru a provoca refuzuri de servicii sau a captura resursele de calcul ale operatorului.
Principalele vulnerabilități ale rețelelor de generație 5
Suprafață mare de atac
Află mai multeCând au construit rețelele de telecomunicații de generație 3 și 4, operatorii de telefonie au fost în general limitați la colaborarea cu un singur sau mai mulți furnizori, care furnizau simultan un pachet complet de hardware și software. Adică, totul putea funcționa, ceea ce se numește „din cutie” — era suficient să instalezi și să configurezi echipamentul achiziționat de la furnizor; în acest caz, nu era necesar să înlocuiești sau să completezi software-ul proprietar. Tendințele moderne contravin acestui „apropiere clasică” și sunt orientate spre virtualizarea rețelelor, o abordare multi-furnizor în construcția lor și diversitatea software-ului. Tehnologii precum (eng. Software Defined Network) și (eng. Network Functions Virtualization) devin din ce în ce mai populare, ceea ce duce la includerea unui număr imens de software bazat pe coduri deschise în procesele și funcțiile de gestionare a rețelelor de telecomunicații. Aceasta le oferă infractorilor oportunitatea de a studia mai bine rețeaua operatorului și de a identifica un număr mai mare de vulnerabilități, ceea ce, la rândul său, crește suprafața de atac a rețelelor de nouă generație în comparație cu cele actuale.
Un număr mare de dispozitive IoT
Află mai multePână în 2021, aproximativ 57% dintre dispozitivele conectate la rețelele 5G vor fi dispozitive IoT. Aceasta înseamnă că majoritatea gazdelor vor avea capacități criptografice limitate (vezi punctul 2) și, prin urmare, vor fi vulnerabile la atacuri. Numărul mare de astfel de dispozitive va crește riscul de răspândire a botnet-urilor și va oferi posibilitatea de a realiza atacuri DDoS și mai puternice și distribuite.
Capacități criptografice limitate ale dispozitivelor IoT
Află mai multeDupă cum s-a menționat deja, rețelele de generație 5 utilizează activ dispozitivele periferice, care permit descărcarea unei părți din încărcătura de pe nucleul rețelei, diminuând astfel latența. Acest lucru este esențial pentru servicii importante, cum ar fi gestionarea vehiculelor autonome și sistemul de alertă de urgență și altele, pentru care asigurarea unei latențe minime este critică, deoarece viețile oamenilor depind de acest lucru. Având în vedere conectarea unui număr mare de dispozitive IoT, care, datorită dimensiunilor lor mici și consumului de energie redus, dispun de resurse de calcul foarte limitate, rețelele 5G devin vulnerabile la atacuri menite să preia controlul și să manipuleze astfel de dispozitive. De exemplu, sunt posibile scenarii de infectare a dispozitivelor IoT, care fac parte din sistemul „”, cu tipuri de malware, precum . De asemenea, sunt posibile scenarii de preluare a controlului vehiculelor autonome, care primesc comenzi și informații de orientare prin intermediul „cloud-ului”. Formularea acestei vulnerabilități este cauzată de descentralizarea rețelelor de nouă generație, dar punctul următor va evidenția problema descentralizării mai clar.
Descentralizare și extinderea frontierelor rețelei
Află mai multeDispozitivele periferice care joacă rolul de nuclee locale ale rețelei realizează rutarea traficului utilizatorilor, procesarea cererilor, precum și cache local și stocarea datelor utilizatorilor. Astfel, limitele rețelelor de generație 5 se extind, pe lângă nucleu, către periferie, inclusiv către bazele de date locale și interfețele radio 5G-NR (în engleză 5G New Radio). Aceasta creează posibilități pentru atacuri asupra resurselor de calcul ale dispozitivelor locale, care prin definiție sunt mai puțin protejate decât nodurile centrale ale rețelei, cu scopul de a provoca o întrerupere a serviciului. Acest lucru riscă să dezactiveze accesul la internet în întregi regiuni, să afecteze funcționarea corectă a dispozitivelor IoT (de exemplu, în sistemul „casă inteligentă”), precum și să facă inaccesibil serviciul de alertă de urgență IMS.
Cu toate acestea, în prezent ETSI și 3GPP au publicat deja mai mult de 10 standarde care abordează diferite aspecte ale securității rețelelor 5G. Majoritatea mecanismelor descrise acolo sunt destinate protecției împotriva vulnerabilităților (inclusiv cele menționate mai sus). Unul dintre principale este standardul , care descrie arhitectura de securitate a rețelelor de generație 5.
Arhitectura 5G
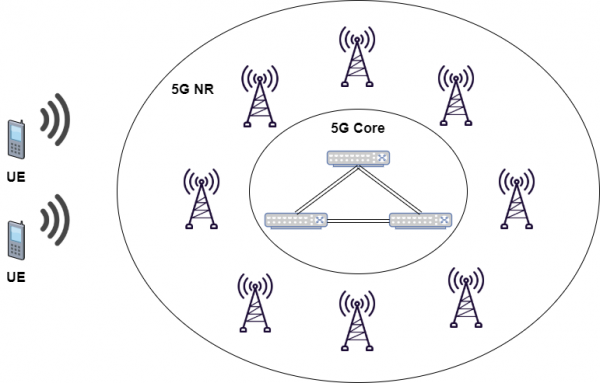
Pentru început, să ne concentrăm asupra principiilor cheie ale arhitecturii rețelelor 5G, care ne vor permite ulterior să dezvăluim pe deplin semnificația și responsabilitățile fiecărui modul software și fiecărei funcții de securitate 5G.
- Separarea nodurilor de rețea în elemente care sprijină funcționarea protocoalelor (de la engleză UP — User Plane) și elemente care sprijină funcționarea protocoalelor (de la engleză CP — Control Plane), ceea ce crește flexibilitatea în ceea ce privește scalarea și desfășurarea rețelei, adică este posibilă amplasarea centralizată sau descentralizată a unor componente individuale ale nodurilor de rețea.
- Suport pentru mecanismul , bazându-se pe serviciile furnizate grupurilor specifice de utilizatori finali.
- Implementarea elementelor de rețea sub formă de .
- Suport pentru acces simultan la servicii centralizate și locale, adică implementarea conceptelor de calcul în cloud (de la engleză ) și calcul de margine (de la engleză ).
- Implementarea convergentă, care combină diferite tipuri de rețele de acces — 3GPP 5G New Radio și (Wi-Fi etc.) — cu un nucleu de rețea unic.
- Suport pentru algoritmi și proceduri de autentificare unificate, indiferent de tipul rețelei de acces.
- Suport pentru funcții de rețea fără stare (de la engleză: stateless), în care resursa de calcul este separată de stocarea resurselor.
- Suport pentru roaming cu rutare a traficului atât prin rețeaua de origine (de la engleză: home-routed roaming), cât și cu 'atterizare' locală (de la engleză: local breakout) în rețeaua gazdă.
- Interacțiunea între funcțiile de rețea este prezentată în două moduri: și .
Conceptul de securitate al rețelelor 5G include:
- Autentificarea utilizatorului din partea rețelei.
- Autentificarea rețelei din partea utilizatorului.
- Negocierea cheilor criptografice între rețea și echipamentele utilizatorului.
- Criptarea și controlul integrității traficului de semnal.
- Criptarea și controlul integrității traficului utilizatorului.
- Protecția identificatorului utilizatorului.
- Protecția interfețelor între diferitele elemente ale rețelei conform concepției de domeniu de securitate al rețelei.
- Izolarea diferitelor straturi ale mecanismului și determinarea unor niveluri de securitate proprii pentru fiecare strat.
- Autentificarea utilizatorului și protecția traficului la nivelul serviciilor finale (IMS, IoT și altele).
Modulele software de bază și funcțiile de securitate ale rețelei 5G
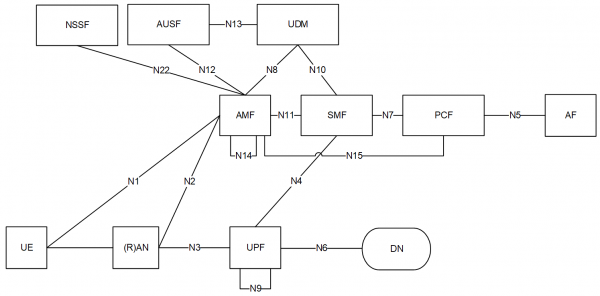 AMF (de la engleză: Access & Mobility Management Function — funcția de gestionare a accesului și mobilității) — asigură:
- Organizarea interfețelor planului de control.
- Organizarea schimbului de trafic de semnal , criptarea și protecția integrității datelor sale.
- Organizarea schimbului de trafic de semnal , criptarea și protecția integrității datelor sale.
- Gestionarea înregistrării echipamentului utilizatorului în rețea și controlul stărilor posibile de înregistrare.
- Gestionarea conexiunii echipamentului utilizatorului cu rețeaua și controlul stărilor posibile.
- Gestionarea disponibilității echipamentului utilizatorului în rețea în starea CM-IDLE.
- Gestionarea mobilității echipamentului utilizatorului în rețea în starea CM-CONNECTED.
- Transmiterea mesajelor scurte între echipamentul utilizatorului și SMF.
- Gestionarea serviciilor de geolocalizare.
- Alocarea identificatorului fluxului pentru interacțiunea cu EPS.
SMF (de la engleză: Session Management Function — funcția de gestionare a sesiunilor) — asigură:
- Gestionarea sesiunilor de conectare, adică crearea, modificarea și eliberarea sesiunilor, inclusiv suportul pentru tunelarea între rețeaua de acces și UPF.
- Distribuția și gestionarea adreselor IP ale echipamentului utilizatorului.
- Selectarea gateway-ului UPF utilizat.
- Organizarea interacțiunii cu PCF.
- Gestionarea aplicării politicilor. .
- Configurarea dinamică a echipamentului utilizatorului prin protocoale DHCPv4 și DHCPv6.
- Controlul colectării datelor de tarifare și organizarea interacțiunii cu sistemul de facturare.
- Continuitatea serviciilor (din engleză: ).
- Interacțiunea cu rețelele vizitatoare în cadrul roamingului.
UPF (engleză: User Plane Function — Funcția Planului Utilizator) — asigură:
- Interacțiunea cu rețele externe de transfer de date, inclusiv cu internetul global.
- Rutează pachetele utilizatorilor.
- Marcarea pachetelor conform politicilor QoS.
- Diagnosticul pachetelor utilizatorilor (de exemplu, detectarea aplicațiilor pe baza semnăturilor).
- Furnizarea de rapoarte despre utilizarea traficului.
- UPF este, de asemenea, punctul de ancorare pentru suportul mobilității atât în cadrul unei singure, cât și între diferite tehnologii de acces radio.
UDM (engleză: Unified Data Management — Gestionarea Unificată a Datelor) — asigură:
- Gestionarea datelor profilurilor utilizatorilor, inclusiv stocarea și modificarea listei de servicii disponibile pentru utilizatori și parametrii corespunzători.
- Gestionare
- Generarea datelor de acreditive de autentificare 3GPP. .
- Autorizarea accesului pe baza datelor profilului (de exemplu, restricția de roaming).
- Gestionarea înregistrării utilizatorului, adică stocarea AMF-ului care deservește.
- Suportul pentru continuitatea serviciului și a sesiunii de conectare, adică stocarea SMF-ului alocat pentru sesiunea de conectare curentă.
- Gestionarea livrării SMS-urilor.
- Mai multe UDM-uri diferite pot deservi un singur utilizator în cadrul diferitelor tranzacții.
UDR (engleză: Unified Data Repository — Repozitoriu Unificat de Date) — asigură stocarea diverselor date utilizator și este, de fapt, baza de date a tuturor abonaților rețelei.
UDSF (în engleză Unstructured Data Storage Function — funcția de stocare a datelor necorespunzătoare) — asigură păstrarea contextelor curente ale utilizatorilor înregistrati de modulele AMF. Această informație poate fi în general reprezentată ca date cu o structură nedefinită. Contexturile utilizatorilor pot fi utilizate pentru a asigura continuitatea și neîntreruperea sesiunilor abonaților atât în cazul unei deconectări planificate din serviciu a unuia dintre AMF, cât și în cazul unei situații de urgență. În ambele cazuri, AMF-ul de rezervă va „prelua” serviciul, folosind contexturile salvate în USDF.
Combinația UDR și UDSF pe aceeași platformă fizică este o implementare tipică a acestor funcții de rețea.
PCF (în engleză Policy Control Function — funcția de control al politicilor) — formulează și alocă utilizatorilor diverse politici de serviciu, inclusiv parametrii QoS și regulile de tarifare. De exemplu, pentru transmiterea unui anumit tip de trafic, pot fi create dinamic canale virtuale cu caracteristici diferite. În acest proces, se pot lua în considerare cerințele serviciului solicitat de abonat, nivelul de încărcare al rețelei, volumul de trafic consumat etc.
NEF (în engleză Network Exposure Function — funcția de expunere a rețelei) — asigură:
- Organizarea interacțiunii sigure între platformele externe și aplicații cu nucleul rețelei.
- Gestionarea parametrii QoS și regulilor de tarifare pentru utilizatori specifici.
SEAF (în engleză Security Anchor Function — funcția ancoră de securitate) — împreună cu AUSF asigură autentificarea utilizatorilor în momentul înregistrării în rețea cu orice tehnologie de acces.
AUSF (în engleză Authentication Server Function — funcția de server de autentificare) — joacă rolul unui server de autentificare, primind și procesând cererile de la SEAF și redirecționându-le către ARPF.
ARPF (în engleză Authentication Credential Repository and Processing Function — funcția de depozitare și procesare a acreditivelor de autentificare) — asigură stocarea cheilor secrete personale (KI) și a parametrelor algoritmilor criptografici, precum și generarea vectorilor de autentificare conform algoritmilor 5G-AKA sau -AKA. Este situat într-un centru de date protejat de influențe fizice externe al operatorului de telecomunicații și, în general, este integrat cu UDM.
SCMF (în engleză Security Context Management Function — funcția de gestionare a ) — asigură gestionarea ciclului de viață al contextului de securitate 5G.
SPCF (în engleză Security Policy Control Function — funcția de control al politicii de securitate) — asigură alinierea și aplicarea politicilor de securitate pentru utilizatori specifici. Acestea iau în considerare capacitățile rețelei, capacitățile echipamentului utilizatorului și cerințele specifice ale serviciului (de exemplu, nivelurile de protecție oferite de serviciul de comunicații critice și serviciul de acces wireless la internet pot diferi). Aplicarea politicilor de securitate include: selectarea AUSF, selectarea algoritmului de autentificare, alegerea algoritmilor de criptare a datelor și de control al integrității, definirea lungimii și a ciclului de viață al cheilor.
SIDF (în engleză Subscription Identifier De-concealing Function — funcția de extragere a identificatorului utilizatorului) — asigură extragerea identificatorului permanent al abonamentului utilizatorului (în engleză SUPI) dintr-un identificator ascuns (în engleză. ), obținut în cadrul cererii de procedură de autentificare „Auth Info Req”.
Cerințele de bază de securitate pentru rețelele de comunicații 5G
Află mai multeAutentificarea utilizatorului: Rețeaua 5G care oferă servicii trebuie să autentifice SUPI utilizatorului în procesul 5G AKA între utilizator și rețea.
Autentificarea rețelei care oferă servicii: Utilizatorul trebuie să autentifice identificatorul rețelei 5G care oferă servicii, iar autentificarea se asigură prin utilizarea cu succes a cheilor obținute în urma procedurii 5G AKA.
Autorizarea utilizatorului: Rețeaua care oferă servicii trebuie să autorizeze utilizatorul conform profilului utilizatorului obținut din rețeaua operatorului de domiciliu.
Autorizarea rețelei care oferă servicii de către rețeaua operatorului de domiciliu: Utilizatorul trebuie să primească o confirmare că este conectat la rețeaua care oferă servicii, care este autorizată de rețeaua operatorului de domiciliu pentru furnizarea serviciilor. Autorizarea este implicită în sensul că este asigurată prin finalizarea cu succes a procedurii 5G AKA.
Autorizarea rețelei de acces de către rețeaua operatorului de domiciliu: Utilizatorului trebuie să i se ofere o confirmare că este conectat la o rețea de acces autorizată de operatorul de rețea pentru a furniza servicii. Autorizația este implicită în sensul că este asigurată prin stabilirea cu succes a securității rețelei de acces. Acest tip de autorizație trebuie aplicat pentru orice tip de rețea de acces.
Servicii de urgență neautentificate: Pentru a respecta cerințele de reglementare în anumite regiuni, rețelele 5G trebuie să ofere posibilitatea de acces neautentificat pentru serviciile de urgență.
Nucleul rețelei și rețeaua de acces radio: Nucleul rețelei 5G și rețeaua de acces radio 5G trebuie să susțină utilizarea algoritmilor de criptare și integritate cu o lungime a cheii de 128 biți pentru a asigura securitatea și . Interfețele de rețea trebuie să susțină chei de criptare de 256 biți.
Cerințe de bază de securitate pentru echipamentele utilizatorului
Află mai multe
- Echipamentele utilizatorului trebuie să susțină criptarea, protecția integrității și protecția împotriva atacurilor de reproducere a datelor utilizatorului transmise între acestea și rețeaua de acces radio.
- Echipamentele utilizatorului trebuie să activeze mecanismele de criptare și protecție a integrității datelor conform instrucțiunilor primite de la rețeaua de acces radio.
- Echipamentele utilizatorului trebuie să susțină criptarea, protecția integrității și protecția împotriva atacurilor de reproducere a traficului de semnale RRC și NAS.
- Echipamentele utilizatorului trebuie să susțină următoarele algoritmi criptografici: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Echipamentele utilizatorului pot susține următoarele algoritmi criptografici: 128-NEA3, 128-NIA3.
- Echipamentele utilizatorului trebuie să susțină următoarele algoritmi criptografici: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, în cazul în care susțin conectarea la rețeaua de acces radio E-UTRA.
- Protecția confidențialității datelor utilizatorului transmise între echipamentele utilizatorului și rețeaua de acces radio este opțională, dar trebuie asigurată în toate cazurile în care este permisă de reglementările legale.
- Protecția confidențialității traficului de semnale RRC și NAS este opțională.
- Cheia permanentă a utilizatorului trebuie să fie protejată și să fie stocată în componente de echipament ale utilizatorului corespunzător securizate.
- Identificatorul permanent al abonamentului nu trebuie transmis în mod deschis prin rețeaua de acces radio, cu excepția informațiilor necesare pentru rutare corectă (de exemplu, și ).
- Cheia publică a rețelei operatorului de bază, identificatorul acestei chei, identificatorul schemei de securitate și identificatorul de rutare trebuie să fie stocate în .
Fiecărui algoritm de criptare îi corespunde un număr binar:
- „0000”: NEA0 — Algoritmul de criptare Null
- „0001”: 128-NEA1 — 128-bit algoritm bazat pe 3G
- „0010” 128-NEA2 — 128-bit algoritm bazat
- „0011” 128-NEA3 — 128-bit algoritm bazat.
Criptarea datelor utilizând 128-NEA1 și 128-NEA2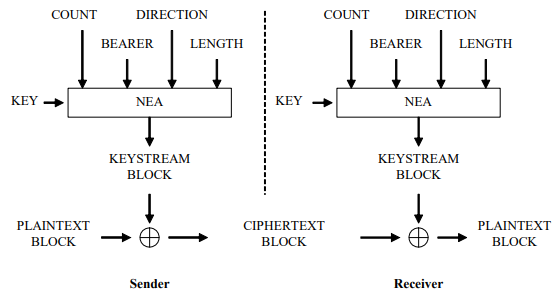
P.S. Schema a fost împrumutată din
Generarea de imituiri de către algoritmii 128-NIA1 și 128-NIA2 pentru asigurarea integrității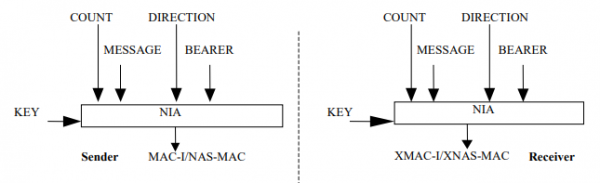
P.S. Schema a fost împrumutată din
Cerințe de bază de securitate pentru funcțiile rețelei 5G
Află mai multe
- AMF trebuie să suporte autentificarea primară utilizând SUCI.
- SEAF trebuie să suporte autentificarea primară utilizând SUCI.
- UDM și ARPF trebuie să stocheze cheia permanentă a utilizatorului și să asigure protecția acesteia împotriva furtului.
- AUSF trebuie să furnizeze SUPI rețelei locale doar în cazul autentificării primare reușite utilizând SUCI.
- NEF nu trebuie să transmită informații ascunse despre nucleul rețelei în afara domeniului de securitate al operatorului.
Proceduri de bază de securitate
Domenii de încredere
În rețelele de generația a 5-a, încrederea în elementele rețelei scade pe măsură ce acestea se îndepărtează de nucleul rețelei. Această concepție influențează soluțiile implementate în arhitectura de securitate 5G. Prin urmare, se poate vorbi despre un model de încredere în rețelele 5G care definește comportamentul mecanismelor de securitate a rețelei.
Din partea utilizatorului, domeniul de încredere este constituit din UICC și USIM.
Din partea rețelei, domeniul de încredere are o structură mai complexă.
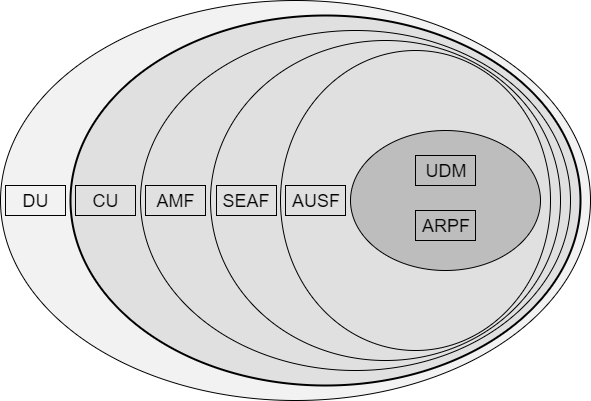 Rețeaua de acces radio este împărțită în două componente — DU (de la Distributed Units — unități distribuite ale rețelei) și CU (de la Central Units — unități centrale ale rețelei). Împreună, ele formează gNB — interfața radio a stației de bază a rețelei 5G. DU nu au acces direct la datele utilizatorului, deoarece pot fi desfășurate în segmente de infrastructură nesecurizate. CU, pe de altă parte, trebuie desfășurate în segmente protejate ale rețelei, deoarece sunt responsabile pentru terminarea traficului mecanismelor de securitate AS. În nucleul rețelei se află AMF, terminând traficul mecanismelor de securitate NAS. În specificația actuală 3GPP 5G Phase 1 este descrisă combinația AMF cu funcția de securitate SEAF, conținând cheia rădăcină (cunoscută și sub numele de „cheia ancoră”) a rețelei care oferă servicii. AUSF este responsabilă pentru stocarea cheii obținute după autentificarea reușită. Aceasta este necesară pentru reutilizare în cazurile de conectare simultană a utilizatorului la mai multe rețele de acces radio. ARPF stochează informațiile utilizatorilor și este echivalentul USIM pentru abonați. UDR și UDM stochează informațiile utilizatorului, pe care le utilizează pentru a defini logica generării datelor de autentificare, identificatorilor utilizatorilor, asigurarea continuității sesiunii etc.
Ierarhia cheilor și schemele lor de distribuție
În rețelele de a cincea generație, spre deosebire de rețelele 4G-LTE, procesul de autentificare are două componente: autentificarea primară și autentificarea secundară. Autentificarea primară este obligatorie pentru toate dispozitivele utilizatorilor care se conectează la rețea. Autentificarea secundară poate fi efectuată la cererea rețelelor externe, dacă abonații se conectează la acestea.
După finalizarea reușită a autentificării primare și generarea cheii comune K între utilizator și rețea, din cheia K se extrage KSEAF — o cheie specială ancoră (rădăcină) a rețelei care oferă servicii. Ulterior, din această cheie se generează cheile care asigură confidențialitatea și integritatea datelor traficului de semnalizare RRC și NAS.
Schema cu explicații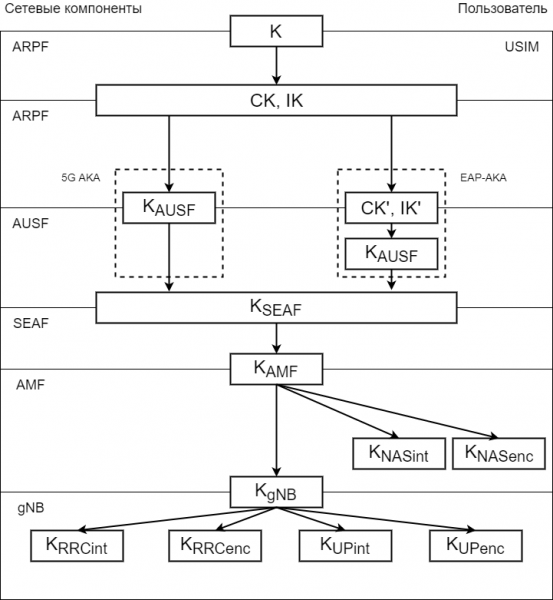
Denumiri:
CK (eng. Cipher Key)
IK (eng. Integrity Key) — cheia utilizată în mecanismele de protecție a integrității datelor.
CK’ (eng. Cipher Key) — o altă cheie criptografică, creată din CK pentru mecanismul EAP-AKA.
IK’ (eng. Integrity Key) — o altă cheie folosită în mecanismele de protecție a integrității datelor pentru EAP-AKA.
KAUSF — creată de funcția ARPF și echipamentul utilizatorului din CK și IK în timpul 5G AKA și EAP-AKA.
KSEAF — cheia ancoră obținută de funcția AUSF din cheia KAMFAUSF.
KAMF — cheia obținută de funcția SEAF din cheie KSEAF.
KNASint, KNASenc — cheile obținute de funcția AMF din cheie KAMF pentru protejarea traficului semnal NAS.
KRRCint, KRRCenc — cheile obținute de funcția AMF din cheie KAMF pentru protejarea traficului semnal RRC.
KUPint, KUPenc — cheile obținute de funcția AMF din cheie KAMF pentru protejarea traficului semnal AS.
NH — cheia intermediară obținută de funcția AMF din cheie KAMF pentru asigurarea securității datelor în timpul transferurilor.
KgNB — cheia obținută de funcția AMF din cheie KAMF pentru asigurarea securității mecanismelor de mobilitate.
Schema generării SUCI din SUPI și invers
Schema obținerii SUPI și SUCI
Generarea SUCI din SUPI și SUPI din SUCI:
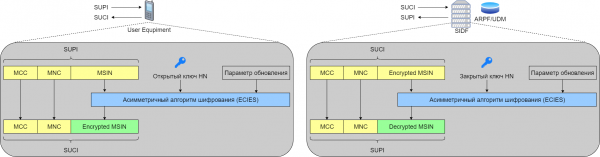
Autentificare
Autentificare inițială
În rețelele 5G, EAP-AKA și 5G AKA sunt mecanismele standard de autentificare inițială. Să descompunem mecanismul de autentificare inițială în două faze: prima răspunde de inițierea autentificării și alegerea metodei de autentificare, a doua — de autentificarea reciprocă între utilizator și rețea.
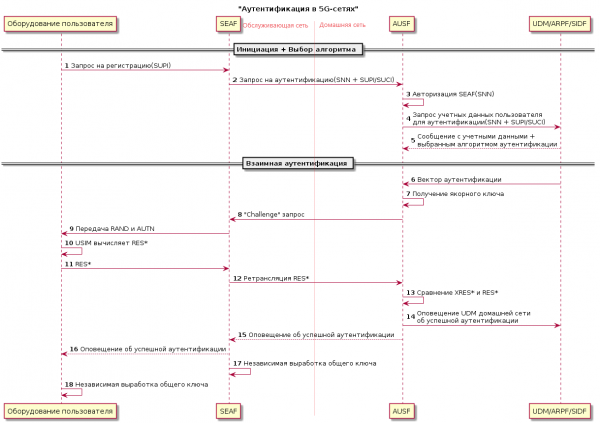
Inițiere
Utilizatorul trimite o cerere de înregistrare la SEAF, care conține un identificator ascuns al subscrierii utilizatorului SUCI.
SEAF trimite către AUSF un mesaj cerere de autentificare (Nausf_UEAuthentication_Authenticate Request), conținând SNN (diminutive din engleză pentru Serving Network Name — numele rețelei de servire) și SUPI sau SUCI.
AUSF verifică dacă SEAF, care solicită autentificarea, are permisiunea de a folosi SNN-ul respectiv. Dacă rețeaua de servire nu este autorizată să utilizeze SNN-ul respectiv, AUSF răspunde cu un mesaj de eroare de autorizare „Rețeaua de servire nu este autorizată” (Nausf_UEAuthentication_Authenticate Response).
Cererea de acreditive pentru autentificare de către AUSF la UDM, ARPF sau SIDF se face pe baza SUPI sau SUCI și SNN.
Pe baza SUPI sau SUCI și a informațiilor despre utilizator, UDM/ARPF alege metoda de autentificare care va fi utilizată ulterior și emite acreditivele utilizatorului.
Autentificare reciprocă
La utilizarea oricărei metode de autentificare, funcțiile de rețea UDM/ARPF trebuie să genereze un vector de autentificare (AV).
EAP-AKA: UDM/ARPF generează mai întâi un vector de autentificare cu bitul de separare AMF = 1, după care generează CK’ și IK’ din CK, IK și SNN și formează un nou vector de autentificare AV (RAND, AUTN, XRES*, CK’, IK’), care este trimis la AUSF cu indicația de a-l folosi doar pentru EAP-AKA.
5G AKA: UDM/ARPF primește cheia KAUSF din CK, IK și SNN, după care generează 5G HE AV (diminutive din engleză pentru 5G Home Environment Authentication Vector). Vectorul de autentificare 5G HE AV (RAND, AUTN, XRES, KAUSF) este trimis la AUSF cu specificația de a fi utilizat doar pentru 5G AKA.
După aceasta, AUSF primește cheia ancoră KSEAF din cheie KAUSF și trimite în SEAF solicitarea «Challenge» în mesajul «Nausf_UEAuthentication_Authenticate Response», care conține de asemenea RAND, AUTN și RES*. Ulterior, RAND și AUTN sunt transmise echipamentului utilizatorului printr-un mesaj de semnalizare NAS securizat. USIM-ul utilizatorului calculează RES* din RAND și AUTN primite și îl trimite în SEAF. SEAF retransmite această valoare către AUSF pentru verificare.
AUSF compară XRES* stocat cu RES* obținut de la utilizator. În caz de corespondență, AUSF și UDM din rețeaua de origine a operatorului sunt notificate despre autentificarea reușită, iar utilizatorul și SEAF generează în mod independent cheia KAMF din KSEAF și SUPI pentru comunicația ulterioară.
Autentificare secundară
Standardul 5G suportă o autentificare secundară opțională bazată pe EAP-AKA între echipamentul utilizatorului și rețeaua externă de transfer de date. În acest caz, SMF joacă rolul de autentificator EAP și se bazează pe activitatea -serverului din rețeaua externă, care autentifică și autorizează utilizatorul.
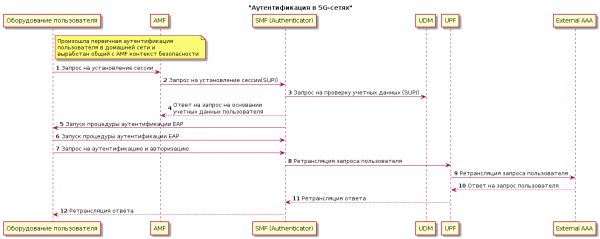
- Se efectuează o autentificare primară obligatorie a utilizatorului în rețeaua de origine și se generează un context de securitate NAS comun cu AMF.
- Utilizatorul trimite o solicitare AMF pentru stabilirea unei sesiuni.
- AMF trimite o solicitare pentru stabilirea unei sesiuni în SMF indicând SUPI-ul utilizatorului.
- SMF verifică datele de autentificare ale utilizatorului în UDM folosind SUPI-ul furnizat.
- SMF trimite un răspuns la solicitarea de la AMF.
- SMF inițiază procedura de autentificare EAP cu scopul de a obține permisiunea pentru stabilirea unei sesiuni de la serverul AAA din rețeaua externă. Pentru aceasta, SMF și utilizatorul schimbă mesaje pentru a iniția procedura.
- Utilizatorul și serverul AAA din rețeaua externă își schimbă în continuare mesaje pentru a realiza autentificarea și autorizarea utilizatorului. În acest proces, utilizatorul trimite mesaje către SMF, care la rândul său schimbă mesaje cu rețeaua externă prin intermediul UPF.
Concluzie
Deși arhitectura de securitate 5G se bazează pe reutilizarea tehnologiilor existente, aceasta se confruntă cu provocări complet noi. Un număr mare de dispozitive IoT, limite extinse ale rețelei și elemente de arhitectură descentralizată – acestea sunt doar câteva dintre principiile cheie ale standardului 5G, care oferă o mare oportunitate pentru infractorii cibernetici.
Standardul principal pentru arhitectura de securitate 5G – – conține punctele cheie de funcționare ale mecanismelor și procedurilor de securitate. În special, descrie rolul fiecărei VNF în protejarea datelor utilizatorilor și a nodurilor rețelei, în generarea cheilor criptografice și în efectuarea procedurii de autentificare. Însă chiar și acest standard nu oferă răspunsuri la întrebările presante de securitate cu care se confruntă operatorii de telecomunicații, din ce în ce mai des pe măsură ce rețelele de nouă generație se dezvoltă și sunt implementate.
În acest context, ne dorim să credem că dificultățile de operare și protejare a rețelelor de generație 5 nu vor afecta utilizatorii obișnuiți, care promiteau viteze și timp de răspuns precum cei care nu mai pot aștepta să testeze toate caracteristicile promisiunii rețelelor de nouă generație.
Linkuri utile
Sursa: habr.com
