

Legea FZ-152 „Privind protecția datelor personale” se aplică tuturor subiectelor existente: persoane fizice și juridice, organe federale de stat și autorități locale. Practic, această lege se aplică oricăror organizații care procesează informații și date personale ale cetățenilor din Federația Rusă, indiferent de forma de proprietate și dimensiunea organizației.
Uneori, o organizație poate descoperi în mod neașteptat sisteme informaționale de date personale (PДn) care nu erau evidente inițial. De exemplu, o companie este considerată operator de date personale dacă pe site-ul său există formulare de contact, de înregistrare și autorizare, precum și alte formulare de colectare a datelor prin care subiectul poate fi identificat.
Controlul și supravegherea privind respectarea cerințelor legii federale „Privind datele personale” sunt efectuate de regatori:
- Roskomnadzor în ceea ce privește protecția drepturilor subiecților de date personale;
- FSB al Rusiei în ceea ce privește respectarea cerințelor din domeniul criptografiei;
- FSTEC al Rusiei în ceea ce privește respectarea cerințelor pentru protecția informațiilor împotriva accesului neautorizat și scurgerilor prin canale tehnice.
Deoarece FZ „Privind datele personale” reprezintă doar baza pentru asigurarea legală a protecției PДn, cerințele sale au fost ulterior concretizate în acte ale Guvernului Federației Ruse și Ministerului Comunicațiilor, precum și în alte documente normative și metodologice ale regatorilor.
Organele federale care reglementează activitățile în domeniul procesării datelor personale
- Roskomnadzor (Serviciul Federal de Supraveghere în Domeniul Comunicațiilor și Mass-Mediei) — exercită controlul și supravegherea conformității procesării PДn cu cerințele legislației.
- FSTEC al Rusiei (Serviciul Federal pentru Control Tehnic și Export) — stabilește metodele și modalitățile de protecție a informațiilor prin utilizarea mijloacele tehnice.
- FSB al Rusiei (Serviciul Federal de Securitate al Federației Ruse) — stabilește metodele și modalitățile de protecție a informațiilor în limitele competențelor sale (domeniul utilizării mijloacelor criptografice de protecție a informațiilor)
Fiecare organizație care procesează date personale se confruntă cu problema adaptării sistemelor sale informaționale la cerințele legislației. Protecția datelor personale este una dintre cele mai actuale preocupări, nu doar în Rusia, ci și în alte țări.
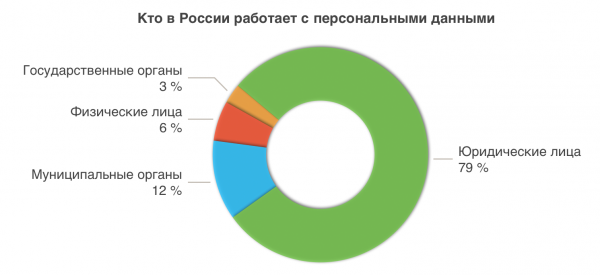
Tipuri de date personale
Conform Legii nr. 152, datele personale reprezintă orice informație referitoare la o persoană fizică identificată sau identificabilă pe baza acestor informații (subiect al datelor personale). De exemplu: nume, prenume, data și locul nașterii, adresă, situație familială, socială, de patrimoniu, educație etc.
Datele personale sunt împărțite în mai multe categorii:
Speciale
Date personale referitoare la apartenența rasială sau etnică, opiniile politice, convingerile religioase sau filosofice, starea de sănătate, viața intimă
Biometrice
Date personale care caracterizează trăsăturile fiziologice și biologice ale unei persoane, pe baza cărora se poate stabili identitatea acesteia și care sunt utilizate de operator pentru a stabili identitatea subiectului datelor personale
Altele
Date personale referitoare la o persoană fizică identificată sau identificabilă direct sau indirect și care nu se încadrează în categoriile menționate anterior
Publice
Date personale obținute din surse publice, în care datele au fost publicate cu consimțământul scris al subiectului datelor personale
Prelucrarea datelor personale este orice acțiune (operațiune) sau un ansamblu de acțiuni cu date personale, folosind mijloace automate sau fără acestea, inclusiv:
- colectarea,
- înregistrarea,
- sistemarea,
- acumularea,
- stocarea,
- precizarea (actualizarea, modificarea),
- extracția,
- utilizarea,
- transmiterea (distribuirea, furnizarea, accesul),
- anonimizarea,
- blocația,
- ștergerea,
- distrugerea datelor personale.
Responsabilitatea pentru încălcări
Conform articolului 24 din Legea nr. 152, persoanele poartă răspundere pentru încălcarea legii conform legislației Federației Ruse.
În verificarea unei companii, regulatorii se ghidează după Legea nr. 152 și o serie de acte subordonate. Verificarea poate fi planificată sau neplanificată — ca urmare a unor încălcări sau pentru controlul respectării unor ordine anterioare de remediere.
Persoanele care încalcă cerințele privind protecția datelor cu caracter personal pot fi supuse nu doar răspunderii civile și disciplinare, ci și celei administrative și chiar penale.
Cum să respectați cerințele FZ-152?
Astfel, compania sau organizația care prelucrează date personale sau alte informații cu acces restricționat trebuie să protejeze aceste informații conform legislației. Acest lucru nu numai că necesită expertiză, cunoștințe și experiență serioasă, dar implică și dificultăți tehnice și costuri semnificative.
Conform definiției oficiale adoptate de FSTEC, „... Securitatea datelor personale este starea de protecție a datelor personale, caracterizată prin capacitatea utilizatorilor, a mijloacelor tehnice și a tehnologiilor informaționale de a asigura confidențialitatea, integritatea și disponibilitatea datelor personale în timpul prelucrării acestora în sistemele informaționale de date personale...”
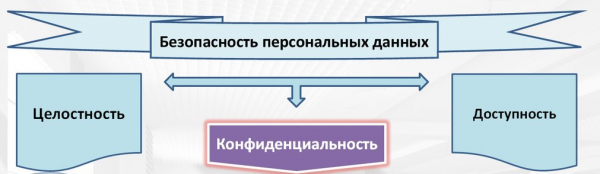
Pentru a îndeplini cerințele organizaționale, legale și tehnice ale FZ-152, în mod independent, trebuie să studiați nu doar legea în sine, ci și actele subordonate, să înțelegeți ce măsuri trebuie să fie luate. Specialiștii în outsourcing pot analiza procesele de prelucrare a datelor personale în companie, pot întocmi documentele necesare, implementa măsurile de protecție etc.
Un sistem complex de protecție a informațiilor include:
- Mijloace de prevenire a intruziunilor (IDS).
- Firewall (FW).
- Protecție împotriva programelor malware.
- Sistem de monitorizare și înregistrare a evenimentelor de securitate.
- Un sistem de protecție criptografică a canalelor de comunicație (criptare).
- Mijloace de protecție a mediului virtual, sistem de protecție împotriva accesului neautorizat (NSA), identificare și managementul accesului.
- Un sistem de analiză a securității/identificare a vulnerabilităților etc.
În plus, securitatea informațională complexă presupune nu doar măsuri tehnice, ci și organizatorice.
Cloud FZ-152: caracteristici de implementare
O serie de furnizori ruși oferă servicii de infrastructură cloud pentru găzduirea sistemelor informaționale, conform cerințelor legislației federale în ceea ce privește protecția datelor personale. Atunci când sistemele clientului sunt găzduite în cloud, furnizorul preia responsabilitatea pentru multe aspecte legate de securitatea informațiilor, inclusiv protecția datelor personale. În procesul de migrare în cloud, acesta va asigura securitatea infrastructurii IT, ceea ce va reduce din obligațiile clientului. De exemplu, furnizorul îndeplinește cerințele Legii nr. 152, referitoare la protecția mediului de virtualizare.
Furnizorii pot, de asemenea, oferi clienților suport expert în rezolvarea problemelor legate de protecția datelor: determinarea nivelului de securitate necesar și, în consecință, propunerea unei soluții; elaborarea documentației pentru îndeplinirea cerințelor legislației din Federația Rusă.
Un cloud securizat va ajuta la optimizarea costurilor organizației, reducând cheltuielile pentru crearea și întreținerea infrastructurii IT și a sistemului intern de protecție a informațiilor. De regulă, experți calificați asigură suport tehnic complex, inclusiv consultanță și dezvoltarea unui pachet de documente pentru atestarea în fața autorităților de reglementare, iar platforma pentru furnizarea serviciilor respectă standarde tehnice stricte și îndeplinește cerințele organizaționale necesare. Clienții pot beneficia de servicii pentru pregătirea documentației necesare și protecția sistemelor Informațiilor Personale pe nivelul aplicațiilor și al sistemului de operare.
De asemenea, sunt prevăzute procese de gestionare a riscurilor și vulnerabilităților, de investigare a incidentelor, audituri interne și externe de securitate, precum și monitorizare și testare regulată a rețelei, sistemelor și proceselor de securitate. Specialiști calificați asigură suport 24/7 pentru infrastructura IT.
În ansamblu, aceste măsuri asigură conformitatea cu legislația federală în ceea ce privește protecția datelor personale.
Platformă certificată
IBS DataFort oferă acest serviciu bazat pe . Toată partea tehnică, administrarea și resursele de virtualizare ale acestei platforme respectă normele și cerințele Legii nr. 152.
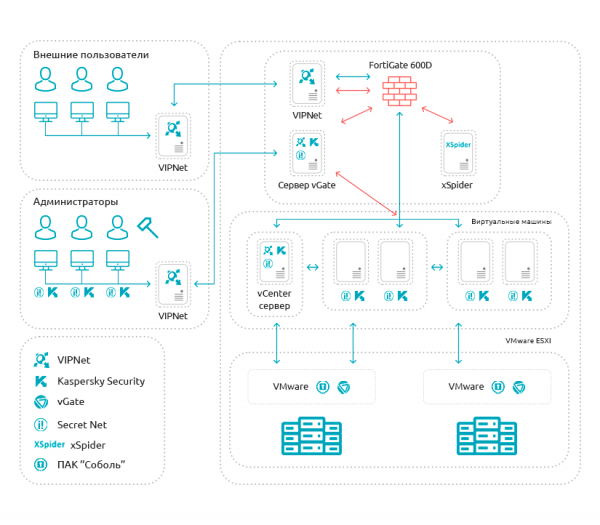 Arhitectura cloud-ului securizat IBS DataFort.
Platforma asigură protecția garantată a SITD (până la nivelul 1 de securitate inclusiv), GIS (până la clasa 1 de securitate inclusiv) și stocarea sigură a datelor în centru de date Tier III. Pe platformă sunt utilizate firewalls certificate, unelte de detectare și prevenire a intruziunilor (IDS/IPS), criptarea canalelor de comunicație (GOST VPN), protecție antivirus, unelte de protecție împotriva accesului neautorizat, protecția mediului de virtualizare, precum și unelte de scanare a vulnerabilităților.
— de asemenea, o soluție potrivită pentru cei care au cerințe ridicate privind confidențialitatea și securitatea datelor, doresc să-și consolideze reputația de afaceri sau să obțină un avantaj competitiv precum un nivel ridicat verificat de securitate informațională.
Cum poți „muta” în astfel de cloud-uri? Este posibilă o „migrație fără cusur”? Cu siguranță. De exemplu, IBS DataFort efectuează transferuri sigure de SITD în cloud-ul său protejat, minimizând timpii de nefuncționare și impactul asupra proceselor de afaceri ale companiei (inclusiv din locații internaționale).
Aducerea infrastructurii IT în conformitate cu FZ-152
Procesul de aducere a infrastructurii IT a clientului în conformitate cu cerințele FZ-152 începe cu un audit și evaluarea nivelului actual de securitate.
Auditul infrastructurii IT a clientului include inspectarea proceselor de procesare și protecție a PDS și examinarea SITD ale clientului. Se elaborează un raport de inspecție cu descriere detaliată a proceselor de procesare a PDS din punct de vedere tehnic.
Lucrările includ, de asemenea, modelarea amenințărilor și a infractorilor și elaborarea unui act de determinare a nivelului de securitate pentru SITD. În urma auditului se elaborează un caiet de sarcini specific pentru sistemul de protecție a SITD și se definesc cerințele pentru sistemul proiectat.
Se dezvoltă un set de politici, instrucțiuni, reglementări și alte documente privind protecția PDS. În acest sens, specialiștii încearcă să optimizeze costurile clientului pentru implementarea măsurilor de protecție.
IBS DataFort oferă servicii de pregătire a documentației și protecția SITD pentru a respecta legislația federală privind protecția datelor personale și poate ajuta la pregătirea și trecerea atestatului (SITD, GIS, AS).
Certificarea este realizată de auditori independenți, care dețin licențe de la FSTEC și FSB din Rusia. Trecerea prin această certificare confirmă protecția fiabilă a datelor personale ale partenerilor și clienților companiei împotriva amenințărilor externe, precum și conformitatea completă cu cerințele reglementatorilor. Este important ca clienții să beneficieze de confortul „feronierului unic”: totul este asigurat de o singură companie - IBS DataFort.
Pentru operatorul de date personale, aceasta înseamnă pregătire pentru controalele Roskomnadzor, FSTEC și FSB, eliminarea riscurilor de blocare a resurselor, absența plângerilor și sancțiunilor din partea reglementatorilor.
Această serviciu este relevant pentru multe categorii de clienți din sectorul public și corporativ și poate fi căutat de operatorii de date personale care doresc să își alinieze activitatea la legislație. Plasarea sistemelor informaționale în segmentul închis al infrastructurii furnizorului, certificat conform tuturor standardelor și cerințelor necesare, scapă clientul de obligația de a organiza toate lucrările în mod independent.
Sursa: habr.com
