

Bombardarea cu e-mailuri este una dintre cele mai vechi forme de atacuri cibernetice. În esență, aceasta este asemănătoare unui atac obișnuit DoS, dar în loc de un val de cereri din diverse adrese IP, serverului i se trimite un amalgam de e-mailuri, care sosește în cantități enorme la una dintre adresele de poștă, ceea ce duce la o creștere semnificativă a sarcinii asupra acesteia. Un astfel de atac poate determina imposibilitatea utilizării căsuței poștale și, uneori, poate duce chiar la căderea întregului server. Istoria îndelungată a acestui tip de atacuri cibernetice a condus la o serie de consecințe pozitive și negative pentru administratorii de sistem. Printre factorii pozitivi se numără familiarizarea bună cu bombardarea cu e-mailuri și existența unor metode simple de apărare împotriva acestui tip de atac. Pe de altă parte, factorii negativi includ numărul mare de soluții software disponibile public pentru efectuarea acestor tipuri de atacuri și capacitatea atacatorului de a se ascunde eficient de detectare.
O caracteristică importantă a acestui atac cibernetic este că este aproape imposibil de utilizat pentru obținerea de profit. Ce dacă atacatorul a trimis la una dintre căsuțele de e-mail un val de mesaje, ce dacă a împiedicat persoana să folosească în mod normal e-mailul, ce dacă atacatorul a compromis o poștă corporativă și a început să trimită în masă mii de mesaje prin GAL, din cauza cărora serverul a crăpat sau a început să se blocheze atât de mult încât a devenit imposibil de utilizat? Transformarea unei astfel de infracțiuni cibernetice în bani reali este aproape imposibilă, prin urmare bombardarea cu e-mailuri este în prezent un fenomen destul de rar, iar administratorii de sistem, atunci când proiectează infrastructura, pot pur și simplu să nu ia în considerare necesitatea apărării împotriva acestui tip de atac cibernetic.
Cu toate acestea, deși bombardarea prin e-mail este, în sine, o activitate destul de lipsită de sens din punct de vedere comercial, ea face adesea parte din alte atacuri cibernetice mai complexe și în mai multe etape. De exemplu, în cazul hack-urilor de e-mail și utilizării acestora pentru furarea contului într-un serviciu public, infractorii cibernetici bombardă adesea căsuța poștală a victimei cu mesaje lipsite de sens, pentru ca mesajul de confirmare să se piardă în fluxul lor și să rămână neobservat. De asemenea, bombardarea prin e-mail poate fi folosită ca un mijloc de presiune economică asupra unei companii. Astfel, bombardarea activă a unei căsuțe poștale publice a unei companii, care primește cereri de la clienți, poate îngreuna serios interacțiunea cu aceștia și, ca urmare, poate duce la opriri de echipamente, comenzi nefinalizate, precum și la pierderi de reputație și profit ratat.
De aceea, administratorul de sisteme nu ar trebui să uite de probabilitatea desfășurării bombardării prin e-mail și să ia întotdeauna măsurile necesare de protecție împotriva acestei amenințări. Dacă luăm în considerare că acest lucru poate fi realizat încă din etapa de construire a infrastructurii de e-mail, precum și că necesită foarte puțin timp și efort din partea administratorului de sisteme, nu există motive obiective pentru a nu asigura infrastructura lor împotriva bombardării prin e-mail. Să vedem cum este implementată protecția împotriva acestui atac cibernetic în Zimbra Collaboration Suite Open-Source Edition.
La baza Zimbra stă Postfix - unul dintre cele mai fiabile și funcționale Mail Transfer Agent cu cod sursă deschis în acest moment. Unul dintre principalele sale avantaje ale deschiderii este că suportă cele mai diverse soluții externe pentru extinderea funcționalității. În special, Postfix suportă pe deplin cbpolicyd - un utilitar avansat pentru asigurarea securității cibernetice a serverului de e-mail. Pe lângă protecția împotriva spamului și crearea de liste albe, negre și gri, cbpolicyd permite administratorului Zimbra să configureze verificarea semnăturii SPF și să stabilească limite pentru primirea și trimiterea de e-mailuri sau date. Acestea pot asigura o protecție solidă împotriva spamului și a mesajelor de phishing, precum și protejarea serverului împotriva bombardării prin e-mail.
Primul lucru pe care un administrator de sistem trebuie să-l facă este activarea modulului cbpolicyd, care este preinstalat în Zimbra Collaboration Suite OSE pe serverul MTA al infrastructurii. Acest lucru se realizează cu comanda zmprov ms `zmhostname` +zimbraServiceEnabled cbpolicyd. După aceasta, va trebui activat interfața web, pentru a gestiona cbpolicyd într-un mod confortabil. Pentru aceasta, este necesar să permiteți conexiunile pe portul web numărul 7780 și să creați un link simbolic cu comanda ln -s /opt/zimbra/common/share/webui /opt/zimbra/data/httpd/htdocs/webui, și apoi să modificați fișierul de configurare cu comanda nano /opt/zimbra/data/httpd/htdocs/webui/includes/config.php, unde trebuie să introduceți următoarele linii:
$DB_DSN=„sqlite:/opt/zimbra/data/cbpolicyd/db/cbpolicyd.sqlitedb”;
$DB_USER=„root”;
$DB_TABLE_PREFIX=„”;
După aceasta, va trebui doar să reporniți serviciile Zimbra și Zimbra Apache folosind comenzile zmcontrol restart și zmapachectl restart. După aceea, veți avea acces la interfața web la adresa :7780/webui/index.php. Principalul aspect important este că accesul la această interfață web nu este protejat în prezent și, pentru a evita accesul persoanelor neautorizate, este recomandat să închideți conexiunile pe portul 7780 după fiecare acces la interfață.
Pentru a vă proteja de fluxul de e-mailuri care provin din rețeaua internă, este posibil să stabiliți limite pentru trimiterea de e-mailuri prin intermediul cbpolicyd. Aceste limite permit stabilirea unei restricții asupra numărului maxim de e-mailuri care pot fi trimise dintr-o singură căsuță poștală într-o anumită unitate de timp. De exemplu, dacă managerii companiei dumneavoastră trimite în medie 60-80 de e-mailuri pe oră, atunci se poate, având în vedere un mic surplus, să le stabiliți o limită de 100 de e-mailuri pe oră. Pentru a atinge astfel de limite, managerii vor trebui să trimită câte un e-mail la fiecare 36 de secunde. Pe de o parte, acest lucru este suficient pentru a lucra eficient, dar pe de altă parte, cu o astfel de limită, persoanele rău intenționate care au obținut acces la e-mailul unuia dintre managerii dumneavoastră nu vor putea să lanseze atacuri de tip mail-bombing sau atacuri spam masive asupra companiei.
Pentru a stabili o astfel de limită, este necesar să creați o nouă politică de restricționare a trimiterii de e-mailuri în interfața web și să specificați că aceasta se aplică atât mesajelor trimise în interiorul domeniului, cât și celor către adrese externe. Se face astfel:
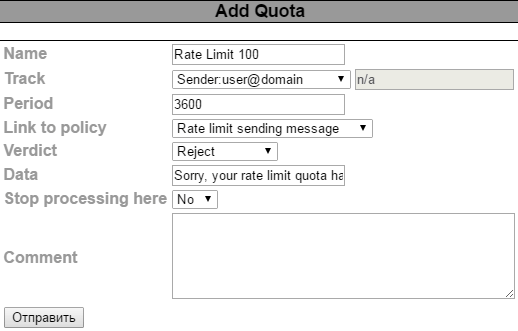
După aceasta, va fi posibil să se specifice mai detaliat restricțiile legate de trimiterea mesajelor, în special să se stabilească intervalul de timp după care restricțiile vor fi actualizate, precum și mesajul pe care îl va primi utilizatorul care a depășit limita. După aceea, poate fi stabilită și restricția propriu-zisă pentru trimiterea mesajelor. Aceasta poate fi definită fie ca număr de mesaje ieșite, fie ca număr de bytes de informație transmisă. Pentru mesajele trimise dincolo de limita stabilită, se pot lua măsuri diferite. De exemplu, acestea pot fi pur și simplu șterse imediat, sau pot fi păstrate pentru a fi trimise imediat după actualizarea limitei de trimitere a mesajelor. A doua opțiune poate fi utilizată în timpul identificării valorii optime a limitei de trimitere a mesajelor electronice de către angajați.
Pe lângă restricțiile de trimitere a mesajelor, cbpolicyd permite configurarea unei limite pentru primirea mesajelor. O astfel de restricție, la prima vedere, pare a fi o soluție excelentă pentru protecția împotriva mail bombing-ului, însă, în realitate, stabilirea unei astfel de limite, chiar și una mare, poate duce la situații în care un mesaj important nu vă ajunge. Tocmai de aceea, activarea oricăror restricții pentru poșta primită este extrem de nerecomandată. Totuși, dacă ați hotărât să vă asumați riscul, configurarea limitei pentru mesajele primite trebuie realizată cu o atenție deosebită. De exemplu, se poate limita numărul mesajelor primite de la parteneri de încredere, astfel încât, în cazul în care serverul lor de poștă a fost compromis, să nu se inițieze un atac de spam asupra companiei dumneavoastră.
Pentru a vă proteja de valul de mesaje primite în cazul mail bombing-ului, administratorul de sistem ar trebui să ia măsuri mai inteligente decât simpla limitare a mesajelor primite. O astfel de soluție poate fi utilizarea listelor gri. Principiul lor de funcționare constă în faptul că, la prima încercare de a livra un mesaj de la un expeditor nesigur, conexiunea cu serverul este întreruptă brusc, ceea ce duce la o livrare eșuată a mesajului. Totuși, dacă, într-un anumit interval de timp, serverul nesigur încearcă din nou să trimită același mesaj, serverul nu întrerupe conexiunea și livrarea are loc cu succes.
Sensul tuturor acestor acțiuni este că programele pentru expedierea automată a email-urilor în masă nu verifică de obicei succesul livrării mesajelor trimise și nu fac încercări de a le trimite din nou, pe când un om se va asigura cu siguranță că mesajul său a fost trimis la adresa corectă sau nu.
Listările gri pot fi activate și în interfața web cbpolicyd. Pentru ca totul să funcționeze, este necesar să creați o politică care să includă toate email-urile incoming destinate utilizatorilor de pe serverul nostru, iar apoi, pe baza acestei politici, să creați o regulă de Greylisting, unde puteți seta intervalul în care cbpolicyd va aștepta un răspuns repetat de la un expeditor necunoscut. De obicei, acesta este de 4-5 minute. De asemenea, listările gri pot fi configurate astfel încât toate încercările de livrare a mesajelor de la diferiți expeditori, fie ele reușite sau nereușite, să fie luate în considerare și, pe baza numărului acestora, să se decidă automat adăugarea expeditorului în lista albă sau neagră.
Vă atragem atenția asupra faptului că utilizarea listărilor gri trebuie abordată cu maximă responsabilitate. Cel mai bine ar fi ca utilizarea acestei tehnologii să meargă mână în mână cu întreținerea constantă a listelor albe și negre, pentru a exclude posibilitatea pierderii mesajelor cu adevărat importante pentru afacere.
În plus, pentru a vă proteja împotriva mейl-bombing-ului, poate ajuta adăugarea verificărilor SPF, DMARC și DKIM. De multe ori, mesajele care ajung în timpul mейl-bombing-ului nu trec aceste verificări. Despre cum să faceți acest lucru s-a discutat deja. .
Astfel, protecția împotriva unei amenințări precum mейl-bombing-ul este destul de simplă și poate fi realizată încă de la etapa de construcție a infrastructurii Zimbra pentru afacerea dumneavoastră. Cu toate acestea, este important să urmăriți constant ca riscurile asociate cu utilizarea acestei protecții să nu depășească niciodată beneficiile pe care le obțineți.
Sursa: habr.com
