

În activitatea lor, criminaliștii cibernetici se confruntă frecvent cu cazuri în care trebuie să deblocheze rapid un smartphone. De exemplu, datele de pe telefon sunt necesare anchetei pentru a înțelege cauzele sinuciderii unui adolescent. În alt caz, acestea pot ajuta la identificarea unei grupări infracționale care atacă șoferii de camioane. Există, desigur, și povești mai plăcute — părinții au uitat parola dispozitivului, iar pe acesta a rămas un videoclip cu primii pași ai copilului lor, dar astfel de cazuri sunt, din păcate, rare. Totuși, și acestea necesită un abordare profesională. În acest articol Igor Mihailov, specialist în Laboratorul de Criminalistică Informatica Group-IB, explică metodele prin care experții criminaliști pot ocoli blocarea smartphone-ului.
Important: acest articol este scris pentru evaluarea securității parolelor și modelelor grafice utilizate de proprietarii de dispozitive mobile. Dacă decideți să deblocați un dispozitiv mobil folosind metodele descrise, rețineți că toate acțiunile de deblocare a dispozitivelor se fac pe propriul risc. Manipularea cu dispozitivele mobile poate duce la blocarea dispozitivului, ștergerea datelor utilizatorului sau la deteriorarea acestuia. De asemenea, sunt oferite recomandări utilizatorilor despre cum să-și îmbunătățească nivelul de protecție a dispozitivelor lor.
Așadar, cea mai frecvent folosită metodă de restricționare a accesului la informațiile utilizatorului conținute în dispozitiv este blocarea ecranului dispozitivului mobil. Când un astfel de dispozitiv ajunge într-o laboratoare criminalistică, lucrul cu acesta poate fi îngreunat, deoarece este imposibil să se activeze modul de depanare prin USB (pentru dispozitivele Android), nu se poate confirma permisiunea pentru interacțiunea computerului expert cu acest dispozitiv (pentru dispozitivele mobile ale firmei Apple) și, ca urmare, nu se poate accesa datele din memoria dispozitivului.
Cât de mult blochează screen lock-ul obișnuit al dispozitivului mobil extragerea de date de către specialiști, se arată prin faptul că FBI-ul din SUA a plătit o sumă considerabilă pentru deblocarea iPhone-ului teroristului Syed Farouk, unul dintre participanții la atacul din orașul San Bernardino din California [1].
Metode de deblocare a ecranului dispozitivului mobil
De obicei, pentru blocarea ecranului dispozitivului mobil se utilizează:
- Parola alfanumerică
- Parola grafică
De asemenea, pentru deblocarea ecranului anumitor dispozitive mobile se pot folosi metodele tehnologiei SmartBlock:
- Deblocarea prin recunoașterea amprentei
- Deblocarea prin recunoașterea feței (tehnologia FaceID)
- Deblocarea dispozitivului prin recunoașterea irisului
Metode sociale de deblocare a dispozitivului mobil
Pe lângă metodele pur tehnice, există și alte modalități de a afla sau de a ocoli PIN-ul sau codul grafic (pattern) de blocare a ecranului. În anumite cazuri, metodele sociale pot fi mai eficiente decât soluțiile tehnice și pot ajuta la deblocarea dispozitivelor, chiar și în fața dezvoltărilor tehnice existente.
În această secțiune vor fi descrise metode de deblocare a ecranului dispozitivului mobil, care nu necesită (sau necesită doar o utilizare limitată, parțială) a resurselor tehnice.
Pentru a efectua atacuri sociale, trebuie să studiați cât mai profund psihologia proprietarului dispozitivului blocat, să înțelegeți pe ce principii el generează și salvează parolele sau pattern-urile grafice. De asemenea, cercetătorului îi va trebui un pic de noroc.
Atunci când utilizați metode legate de ghicirea parolei, trebuie să țineți cont că:
- dacă se introduc zece parole greșite pe dispozitivele mobile ale companiei Apple, datele utilizatorului pot fi șterse. Acest lucru depinde de setările de securitate stabilite de utilizator;
- pe dispozitivele mobile care rulează sistemul de operare Android se poate utiliza tehnologia Root of Trust, care va duce la faptul că, după introducerea a 30 de parole greșite, datele utilizatorului vor fi fie inaccesibile, fie șterse.
Metoda 1: cere parola
Acest lucru poate părea ciudat, dar parola de deblocare poate fi aflată pur și simplu cerând-o de la proprietarul dispozitivului. Statisticile arată că aproximativ 70% dintre proprietarii de dispozitive mobile sunt dispuși să ofere parola. În special, dacă acest lucru reduce timpul de cercetare și, prin urmare, proprietarul își va recupera mai repede dispozitivul. Dacă nu există posibilitatea de a întreba proprietarul parola (de exemplu, dacă proprietarul a decedat) sau refuză să o dezvăluie, parola poate fi aflată de la rudele sale apropiate. De obicei, rudele știu parola sau pot sugera posibile variante.
Recomandare pentru protecție: Parola de pe telefonul tău este cheia universală pentru toate datele, inclusiv cele de plată. A vorbi, a transmite sau a scrie aceasta în mesagerie este o idee proastă.
Metoda 2: spionează parola
Parola poate fi spionată în momentul în care proprietarul folosește dispozitivul. Chiar dacă reții parola (fie simbolică, fie grafică) doar parțial, acest lucru va reduce semnificativ numărul de opțiuni posibile, permițându-ți să o deblochezi mai repede.
O variantă a acestei metode este utilizarea înregistrărilor camerelor de supraveghere, în care este surprins proprietarul deblocând dispozitivul cu o parolă grafică [2]. Algoritmul descris în lucrarea „Cracking Android Pattern Lock in Five Attempts” [2] permite, prin analiza înregistrărilor video, să se facă presupuneri despre variantele parolei grafice și să se deblocheze dispozitivul în câteva încercări (de obicei, nu sunt necesare mai mult de cinci încercări). Autorii susțin că „cu cât parola grafică este mai complicată, cu atât este mai ușor să fie ghicită”.
Recomandare pentru protecție: Folosirea unei parole grafice nu este o idee bună. Parola alfanumerică este foarte greu de spionat.
Metoda 3: găsește parola
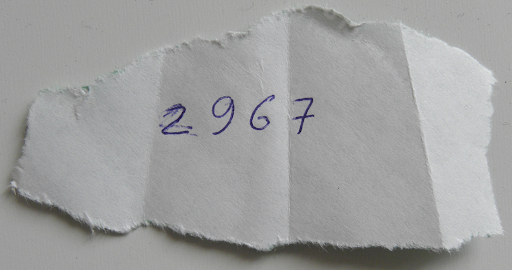
Parola poate fi găsită în notițele proprietarului dispozitivului (fișiere pe computer, în agendă, pe bucăți de hârtie aflate în documente). Dacă o persoană folosește mai multe dispozitive mobile diferite și pentru acestea diverse parole, uneori în compartimentul bateriei acestor dispozitive sau în spațiul dintre carcasă și husă se pot găsi bucăți de hârtie cu parolele notate:
Recomandare pentru protecție: nu trebuie să ții un „carnet” cu parole. Este o idee proastă, cu excepția cazului în care toate aceste parole sunt în mod evident false, pentru a reduce numărul de încercări de deblocare.
Metoda 4: amprente (Atacul cu amprente)
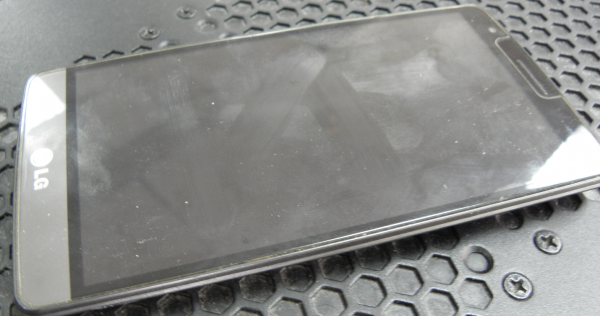
Această metodă permite identificarea urmelor de ulei de pe mâini de pe ecranul dispozitivului. Acestea pot fi observate aplicând un praf dactiloscopic deschis pe ecran (în loc de un praf criminalistic special, se poate folosi pudră pentru copii sau un alt praf chimic inactiv de culoare albă sau gri deschis) sau uitându-ne la ecranul dispozitivului în razele de lumină oblice. Analizând aranjarea urmelor de pe mâini și având informații suplimentare despre posesorul dispozitivului (de exemplu, știind anul nașterii acesteia), se poate încerca să se deducă o parolă textuală sau grafică. Așa arată un strat de ulei pe ecranul unui smartphone, având forma stilizată a literei Z:
Recomandare pentru protecție: Așa cum am menționat, parola grafică nu este cea mai bună idee, la fel ca și sticlele cu un strat oleofob slab.
Metoda 5: deget artificial
Dacă dispozitivul poate fi deblocat cu amprenta, iar cercetătorul are mostre ale amprentelor mâinilor posesorului, atunci se poate crea o copie tridimensională a amprentei posesorului la un imprimant 3D și o poate folosi pentru a debloca dispozitivul [3]:
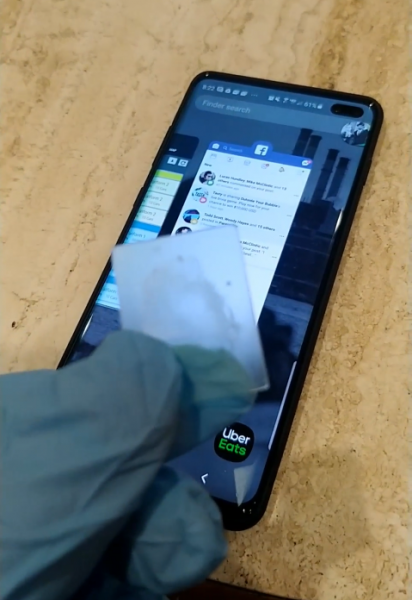
Pentru o imitație mai completă a degetului unei persoane vii - de exemplu, când senzorul de amprentă al smartphone-ului încă detectează căldura - modelul 3D este așezat (aplicat) pe degetul unei persoane vii.
Posesorul dispozitivului, chiar și uitând parola de blocare a ecranului, se poate debloca singur utilizând amprenta degetului său. Aceasta poate fi folosită în anumite cazuri, când posesorul nu poate comunica parola, dar este totuși dispus să ajute cercetătorul să deblocheze dispozitivul său.
Cercetătorul ar trebui să fie conștient de generațiile de senzori aplicate în diferite modele de dispozitive mobile. Modelele mai vechi de senzori pot reacționa practic la atingerea oricărui deget, nu neapărat aparținând posesorului dispozitivului. Senzorii ultrasonici moderni, pe de altă parte, scanează foarte adânc și clar. În plus, o serie de senzori moderni sub ecran sunt pur și simplu camere foto CMOS, care nu pot scana adâncimea imaginii, ceea ce face mult mai ușor să-i păcălești.
Recomandare pentru protecție: Dacă este vorba de deget, atunci doar senzorul ultrasonic. Dar nu uitați că este mult mai ușor să aplicați un deget împotriva voinței dumneavoastră decât fața.
Metoda 6: „atac rapid” (Mug attack)
Această metodă este descrisă de ofițerii de poliție britanici [4]. Aceasta constă în supravegherea discretă a suspectului. În momentul în care suspectul deblochează telefonul, un agent în civil îl smulge din mâinile proprietarului și nu îi permite dispozitivului să se blocheze din nou până la momentul predării acestuia experților.
Recomandare pentru protecție: Cred că dacă se intenționează să se aplice astfel de măsuri împotriva dumneavoastră, situația este gravă. Dar trebuie să înțelegem că o deblocare accidentală descalifică această metodă. De exemplu, apăsarea repetată a butonului de blocare pe iPhone activează modul SOS, care, în plus, dezactivează FaceID și cere un cod de acces.
Metoda 7: erori în algoritmii de gestionare a dispozitivului
În fluxurile de știri ale resurselor de specialitate, se pot întâlni frecvent mesaje conform cărora, în anumite acțiuni cu dispozitivul, ecranul acestuia se deblochează. De exemplu, ecranul de blocare al unor dispozitive poate fi deblocat atunci când vine un apel. Dezavantajul acestei metode este că vulnerabilitățile identificate sunt, în general, remediate rapid de către producători.
Un exemplu de abordare pentru deblocarea dispozitivelor mobile lansate înainte de 2016 este descărcarea bateriei. La un nivel scăzut de încărcare, dispozitivul se deblochează și oferă opțiunea de a schimba setările de alimentare. În acest timp, trebuie să accesați rapid pagina cu setările de securitate și să dezactivați blocarea ecranului [5].
Recomandare pentru protecție: nu uitați să actualizați în mod regulat sistemul de operare al dispozitivului dumneavoastră, iar dacă acesta nu mai este susținut — să schimbați smartphone-ul.
Metoda 8: vulnerabilități în programele terțe
Vulnerabilitățile identificate în programele terțe instalate pe dispozitiv pot oferi, de asemenea, acces complet sau parțial la datele dispozitivului blocat.
Un exemplu al acestei vulnerabilități poate fi furtul datelor din iPhone-ul lui Jeff Bezos, principalul acționar al Amazon. O vulnerabilitate în aplicația de mesagerie WhatsApp, exploatată de necunoscuți, a dus la furtul datelor confidențiale aflate în memoria dispozitivului [6].
Astfel de vulnerabilități pot fi utilizate de cercetători pentru a-și atinge scopurile — extragerea de date din dispozitivele blocate sau pentru a le debloca.
Recomandare pentru protecție: Este nevoie să actualizați nu doar sistemul de operare, ci și aplicațiile pe care le utilizați.
Metoda 9: telefon corporativ
Dispozitivele mobile corporative pot fi deblocate de către administratorii sistemului. De exemplu, dispozitivele corporative Windows Phone sunt legate de contul Microsoft Exchange al companiei și pot fi deblocate de administratorii acesteia. Pentru dispozitivele corporative Apple există un serviciu denumit Mobile Device Management, similar cu Microsoft Exchange. Administratorii acestuia pot de asemenea să deblocheze dispozitivele corporative iOS. În plus, dispozitivele mobile corporative pot fi conectate doar la anumite computere, specificate de administrator în setările dispozitivului mobil. Din acest motiv, fără interacțiunea cu administratorii sistemului al companiei, nu este posibil să conectați un astfel de dispozitiv la computerul investigatorului (sau la un set de instrumente software și hardware pentru extragerea criminalistică a datelor).
Recomandare pentru protecție: MDM este atât un rău, cât și un bine din perspectiva securității. Administratorul MDM poate întotdeauna să reseteze de la distanță un dispozitiv. Oricum, nu ar trebui să stocați date personale sensibile pe un dispozitiv corporativ.
Metoda 10: informații de la senzori
Analizând informațiile obținute de la senzorii dispozitivului, este posibil să se determine parola dispozitivului folosind un algoritm special. Adam J. Aviv a demonstrat posibilitatea unor astfel de atacuri, utilizând datele obținute de la accelerometrul smartphone-ului. În timpul cercetărilor, omul de știință a reușit să identifice corect parola simbolică în 43% din cazuri, iar parola grafică în 73% [7].
Recomandare pentru protecție: Fii atent la ce aplicații le oferi permisiunea de a urmări diferiți senzori.
Metoda 11: deblocare prin recunoaștere facială
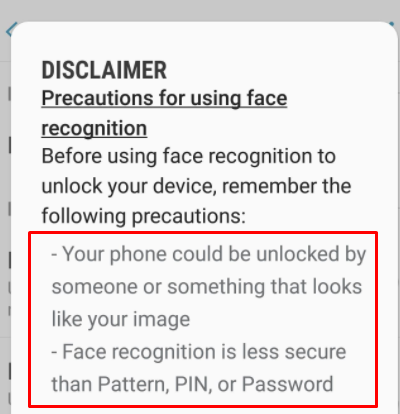
La fel ca în cazul amprentei digitale, succesul deblocării dispozitivului utilizând tehnologia FaceID depinde de tipul de senzori și de algoritmii matematici utilizați în dispozitivul mobil specific. Astfel, în lucrarea „Gezichtsherkenning op smartphone niet altijd veilig” [8], cercetătorii au demonstrat că unele smartphone-uri examinate au putut fi deblocate doar prin prezentarea unei fotografii a proprietarului către camera smartphone-ului. Acest lucru este posibil când deblocarea se face doar cu o cameră frontală, care nu are capacitatea de a scana datele despre adâncimea imaginii. Compania Samsung, după o serie de publicații notorii și videoclipuri pe YouTube, a fost nevoită să adauge un avertisment în firmware-ul smartphone-urilor sale. Face Unlock Samsung:
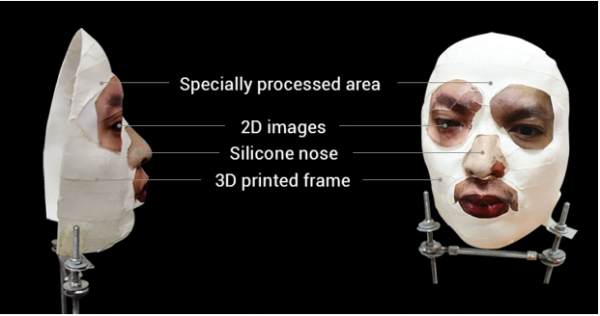
Modelele mai avansate de smartphone-uri pot fi deblocate folosind o mască sau autoînvățarea dispozitivului. De exemplu, în iPhone X se folosește o tehnologie specială TrueDepth [9]: proiectorul dispozitivului, cu ajutorul a două camere și a unui emițător infraroșu, proiectează pe fața proprietarului o rețea formată din peste 30.000 de puncte. Acest dispozitiv poate fi deblocat cu o masca al cărei contur imită contururile feței proprietarului. Masca pentru deblocarea iPhone [10]:
Deoarece un astfel de sistem este foarte complex și nu funcționează în condiții ideale (îmbătrânirea naturală a proprietarului, modificarea configurației feței din cauza emoțiilor, oboselii, stării de sănătate etc.), acesta trebuie să se învețe constant. Prin urmare, dacă un alt om ține dispozitivul deblocat în față — fața acestuia va fi memorată ca fiind fața proprietarului dispozitivului și ulterior va putea debloca smartphone-ul folosind tehnologia FaceID.
Recomandare pentru protecție: nu folosiți deblocarea prin „foto” — doar sistemele cu scanere complete ale feței (FaceID de la Apple și omologii pe dispozitive Android).
Recomandarea principală — nu priviți în cameră, este suficient să vă abateți privirea. Chiar și dacă închideți un ochi — șansa de deblocare scade semnificativ, la fel ca în cazul în care aveți mâinile pe față. În plus, pentru deblocarea prin față (FaceID) aveți doar 5 încercări, după care trebuie să introduceți parola cod.
Metoda 12: utilizarea scurgerilor
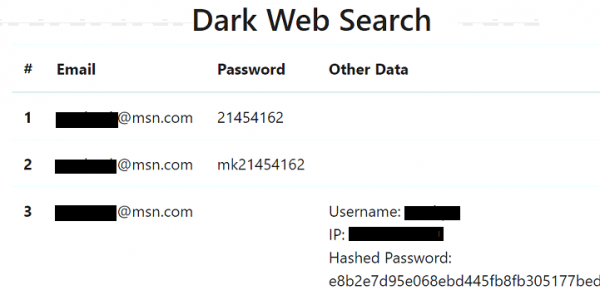
Baze de parole scurse - un mod excelent de a înțelege psihologia proprietarului dispozitivului (cu condiția ca cercetătorul să aibă informații despre adresele de email ale proprietarului). În exemplul dat, căutarea după adresa de email a dus la două parole similare utilizate de proprietar. Se poate presupune că parola 21454162 sau derivatele sale (de exemplu, 2145 sau 4162) ar fi putut fi folosite ca cod de blocare pentru dispozitivul mobil. (Căutarea după adresa de email a proprietarului în bazele de date ale scurgerilor arată ce parole ar fi putut utiliza proprietarul, inclusiv pentru blocarea dispozitivului său mobil).
Recomandare pentru protecție: Acționați preventiv, monitorizând datele despre scurgeri și schimbați la timp parolele observate în scurgeri!
Metoda 13: parole de tip standard pentru blocarea dispozitivelor
De obicei, proprietarul își pierde nu un singur dispozitiv mobil, ci mai multe. Adesea, numărul acestora ajunge la unsprezece. În acest sens, se poate găsi o parolă pentru un dispozitiv vulnerabil și se poate încerca aplicarea acesteia la alte smartphone-uri și tablete confiscate de la același proprietar.
Atunci când se analizează datele extrase din dispozitive mobile, aceste date sunt afișate în programele de criminalistică (de obicei - chiar și atunci când se extrag date din dispozitive blocate prin utilizarea diferitelor tipuri de vulnerabilități).
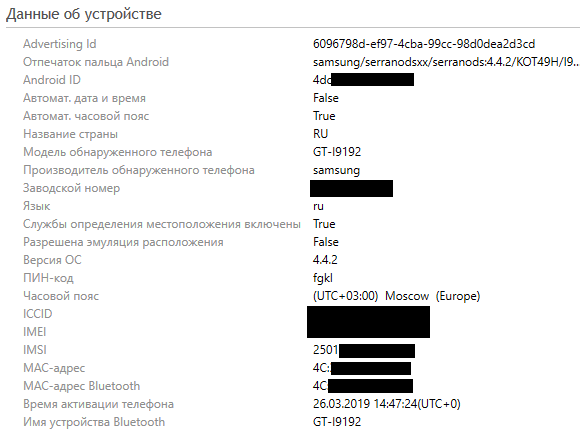
Așa cum se poate vedea în captura de ecran a unei părți din fereastra de lucru a programului UFED Physical Analyzer, dispozitivul este blocat cu un cod PIN destul de neobișnuit, fgkl.
Nu neglijați celelalte dispozitive ale utilizatorului. De exemplu, analizând parolele stocate în memoria cache a browserului web al computerului proprietarului dispozitivului mobil, se pot înțelege principiile de generare a parolelor respectate de proprietar. Parolele salvate pe computer pot fi vizualizate cu ajutorul utilitarului de la NirSoft [11].
De asemenea, pe computerul (laptopul) proprietarului dispozitivului mobil pot exista fișiere Lockdown, care pot ajuta la obținerea accesului la un dispozitiv mobil Apple blocat. Această metodă va fi discutată mai departe.
Recomandare pentru protecție: Utilizați parole diferite și unice în toate locurile.
Metoda 14: coduri PIN standard
După cum a fost menționat anterior, utilizatorii folosesc adesea parole comune: numere de telefon, numere de carduri bancare, coduri PIN. Această informație poate fi utilizată pentru a debloca dispozitivul furnizat.
Dacă nimic nu ajută — puteți utiliza următoarea informație: cercetătorii au efectuat o analiză și au găsit cele mai populare coduri PIN (codurile PIN de mai sus acoperă 26,83% din toate parolele) [12]:
PIN
Frecvența, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Aplicarea acestei liste de coduri PIN pe un dispozitiv blocat va permite deblocarea acestuia cu o probabilitate de ~26%.
Recomandare pentru protecție: verificați-vă codul PIN în tabelul de mai sus și, chiar dacă nu coincide, totuși schimbați-l, deoarece 4 cifre sunt mult prea puține pentru standardele anului 2020.
Metoda 15: parole grafice comune
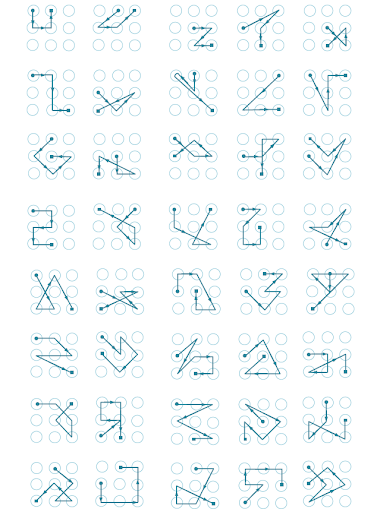
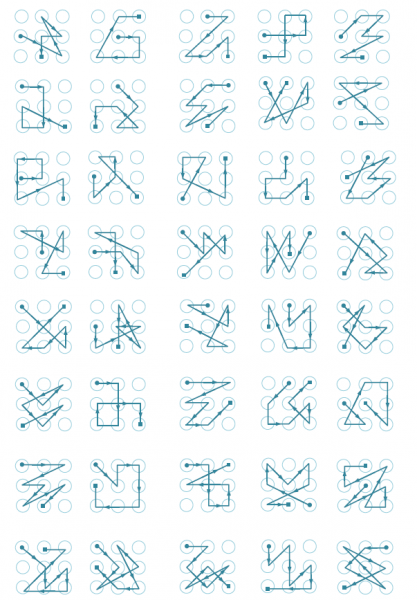
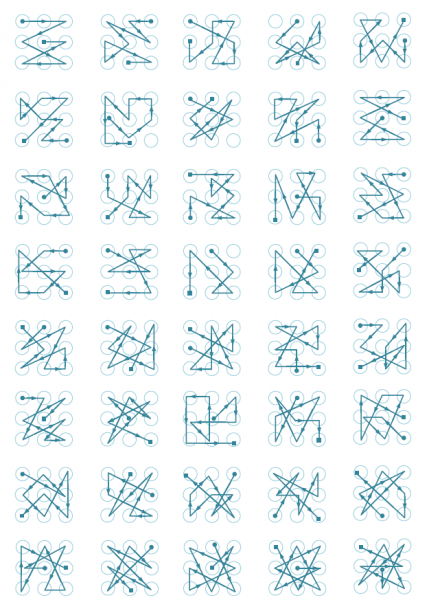
Așa cum s-a menționat mai sus, având datele camerelor de supraveghere, pe care proprietarul dispozitivului încearcă să îl deblocheze, este posibil să se găsească un model de deblocare din cinci încercări. De asemenea, exact așa cum există coduri PIN comune, există și modele comune care pot fi utilizate pentru a debloca dispozitivele mobile blocate [13, 14].
Modele simple [14]:
Modele de dificultate medie [14]:
Modele complexe [14]:
Lista celor mai populare modele grafice, conform cercetătorului Jeremy Kirby [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Pe unele dispozitive mobile, pe lângă codul grafic, poate fi setat un cod PIN suplimentar. În acest caz, dacă nu se reușește să se găsească codul grafic, cercetătorul poate apăsa pe butonul Cod PIN suplimentar (cod PIN suplimentar) după introducerea unui cod grafic greșit și poate încerca să găsească codul PIN suplimentar.
Recomandare pentru protecție: este mai bine să nu folosiți deloc cheile grafice.
Metoda 16: parole alfanumerice
Dacă pe dispozitiv se poate utiliza o parolă alfanumerică, proprietarul a putut folosi următoarele parole populare [16]:
- 123456
- parola
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- lumina soarelui
- qwerty
- te iubesc
- prințesă
- admin
- bun venit
- 666666
- abc123
- fotbal
- 123123
- maimuță
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- parola1
- qwerty123
Recomandare pentru protecție: folosiți doar parole complexe, unice, cu caractere speciale și litere mari și mici. Verificați dacă folosiți una dintre parolele enumerate mai sus. Dacă da, schimbați-o pentru una mai sigură.
Metoda 17: stocări în cloud sau locale
Dacă nu există o posibilitate tehnică de a extrage datele dintr-un dispozitiv blocat, criminaliștii pot căuta copii de rezervă pe computerele proprietarului dispozitivului sau în stocările cloud relevante.
Adesea, proprietarii de smartphone-uri Apple, conectându-le la computerele lor, nu își dau seama că în acel moment se poate crea o copie de rezervă locală sau în cloud a dispozitivului.
În stocările cloud Google și Apple pot fi salvate nu doar datele din dispozitive, ci și parolele stocate de dispozitiv. Extracția acestor parole poate ajuta la găsirea codului de deblocare a dispozitivului mobil.
Din Keychain, salvat în iCloud, se poate extrage parola pentru copia de rezervă a dispozitivului, setată de proprietar, care, cu o mare probabilitate, va coincide cu codul PIN de deblocare a ecranului.
Dacă autoritățile de aplicare a legii se adresează Google și Apple, aceste companii pot transmite datele disponibile, ceea ce probabil va scădea semnificativ necesitatea deblocării dispozitivului, deoarece datele vor fi deja la autorități.
De exemplu, după atacul terorist din Pensacola, copiile de date stocate în iCloud au fost transmise FBI-ului. Din declarația Apple:
„În câteva ore după prima cerere a FBI-ului, pe 6 decembrie 2019, am furnizat o gamă largă de informații legate de investigație. Între 7 și 14 decembrie am primit șase cereri juridice suplimentare și, în răspuns, am furnizat informații, inclusiv copii de rezervă iCloud, informații despre cont și tranzacții pentru mai multe conturi.
Am răspuns la fiecare solicitare imediat, adesea în câteva ore, schimbând informații cu birourile FBI din Jacksonville, Pensacola și New York. Au fost primite multe gigabytes de informații în cadrul cererilor de anchetă, pe care le-am transmis anchetatorilor.
Recomandare pentru protecție: Tot ce trimiți în cloud în formă necriptată poate și va fi folosit împotriva ta.
Metoda 18: Cont Google
Această metodă este potrivită pentru a elimina o parolă grafică care blochează ecranul unui dispozitiv mobil care rulează sistemul de operare Android. Pentru a utiliza această metodă, trebuie să știi numele de utilizator și parola contului Google al proprietarului dispozitivului. A doua condiție: dispozitivul trebuie să fie conectat la internet.
După introducerea consecutivă a unei parole grafice greșite de mai multe ori, dispozitivul va oferi opțiunea de a recupera parola. Ulterior, trebuie să te conectezi la contul utilizatorului, ceea ce va duce la deblocarea ecranului dispozitivului.
Având în vedere diversitatea soluțiilor hardware, sistemelor de operare Android și setărilor suplimentare de securitate, această metodă este aplicabilă doar pentru un anumit număr de dispozitive.
Dacă cercetătorului nu i se cunoaște parola contului Google al proprietarului dispozitivului, aceasta poate fi recuperată folosind metodele standard de recuperare a parolelor pentru astfel de conturi.
Dacă dispozitivul nu este conectat la internet în momentul analizării (de exemplu, SIM-ul este blocat sau nu sunt suficienți bani pe el), dispozitivul poate fi conectat la Wi-Fi conform următoarelor instrucțiuni:
- apăsați icoana „Apel de urgență”
- completați *#*#7378423#*#*
- alegeți Service Test — Wlan
- conectați-vă la rețeaua Wi-Fi disponibilă
Recomandare pentru protecție: nu uitați să folosiți autentificarea cu doi factori oriunde este posibil, iar în acest caz — mai bine cu legătură la aplicație, nu la cod prin SMS.
Metoda 19: cont ocazional
Pe dispozitivele mobile cu sistemul de operare Android 5 și mai recent, pot exista mai multe conturi. Accesul la datele unui cont suplimentar poate fi lipsit de blocaj prin cod PIN sau prin cod grafic. Pentru a comuta, faceți clic pe icoana contului din colțul din dreapta sus și selectați un alt cont:
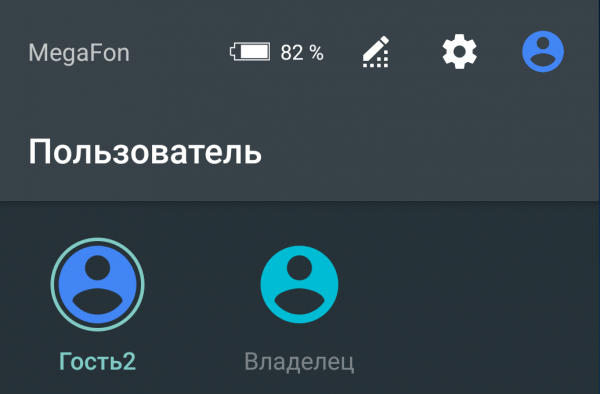
Pentru contul suplimentar, accesul la anumite date sau aplicații poate fi restricționat.
Recomandare pentru protecție: Este important să actualizați sistemul de operare. În versiunile moderne de Android (9 și ulterior, cu patch-uri de securitate din iulie 2020), contul de oaspete, de obicei, nu oferă niciun fel de funcționalitate.
Metoda 20: servicii specializate
Companiile care dezvoltă software specializat în criminalistică oferă, de asemenea, servicii de deblocare a dispozitivelor mobile și extragere a datelor din acestea [20, 21]. Capacitățile acestor servicii sunt pur și simplu fantastice. Cu ajutorul acestora, puteți debloca cele mai importante modele de dispozitive Android și iOS, precum și dispozitivele aflate în modul de recuperare (în care dispozitivul trece după depășirea numărului de încercări nereușite de introducere a parolei). Dezavantajul acestei metode constă în costul ridicat.
Fragment din pagina web a companiei Cellebrite, care explică ce tipuri de dispozitive pot extrage date. Dispozitivul poate fi deblocat în laboratorul dezvoltatorului (Cellebrite Advanced Service (CAS)) [20]:
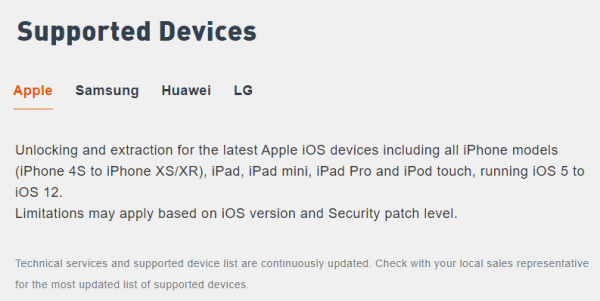
Pentru un astfel de serviciu, dispozitivul trebuie să fie trimis la biroul regional (sau la sediul central) al companiei. Este posibil ca un specialist să se deplaseze la client. De obicei, hacking-ul codului de blocare a ecranului durează o zi.
Recomandare pentru protecție: Este practic imposibil să te protejezi, în afară de utilizarea unei parole alfanumerice complexe și schimbarea anuală a dispozitivelor.
P.S. Despre aceste cazuri, instrumente și multe alte trucuri utile în activitatea unui specialist în criminalistică informatică, experții Laboratoriei Group-IB vorbesc în cadrul unui curs de formare . După absolvirea cursurilor de 5 zile sau ale celor extinse de 7 zile, absolvenții vor putea efectua investigații criminalistice mai eficiente și vor putea preveni incidentele cibernetice în organizațiile lor.
P.P.S. Poveste de acțiune despre securitatea informațiilor, hackeri, APT, atacuri cibernetice, înșelătorie și pirați. Investigații pas cu pas, studii de caz practice cu utilizarea tehnologiilor Group-IB și recomandări despre cum să nu devii victimă. Alătură-te!
Surse
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatolii Alizar.
- Maria Nevedova.
- Anton Makarov. Ocolirea parolei grafice pe dispozitive Android
- Jeremy Kirby.
- Andrei Smirnov.
- Maria Nevedova.
Sursa: habr.com
