

Statistici pentru ultimele 24 de ore după instalarea honeypot-ului pe nodul Digital Ocean din Singapore
Piu-piu! Să începem direct cu harta atacurilor
Harta noastră super tare arată ASN-urile unice care s-au conectat la honeypot-ul nostru Cowrie în ultimele 24 de ore. Galben reprezintă conexiunile SSH, iar roșu — Telnet. Animatiile de acest tip impresionează adesea consiliul de administrație, ceea ce permite obținerea unui buget suplimentar pentru securitate și resurse. Totuși, harta are o anumită valoare, demonstrând clar răspândirea geografică și organizațională a surselor atacurilor asupra găzduirii noastre în doar 24 de ore. În animație nu este reflectat volumul de trafic din fiecare sursă.
Ce este harta Pew Pew?
Harta Pew Pew — acesta este , de obicei animată și foarte frumoasă. Este o modalitate la modă de a vinde produsul tău, trist cunoscută pentru utilizarea sa de către compania Norse Corp. Aceasta a avut un sfârșit nefericit: s-a dovedit că animațiile frumoase erau singurul lor merit, iar pentru analiză foloseau date fragmentate.
Realizată cu Leafletjs
Pentru cei care doresc să dezvolte o hartă a atacurilor pentru un ecran mare în centrul de operațiuni (șefului tău o va plăcea), există o bibliotecă . O combinăm cu pluginul , serviciul Maxmind GeoIP — .
WTF: ce este acest honeypot Cowrie?
Un honeypot este un sistem care este plasat în rețea special pentru a atrage atacatorii. Conexiunile la sistem sunt, de obicei, ilegale și permit identificarea atacatorului prin loguri detaliate. Logurile păstrează nu doar informații obișnuite despre conexiune, ci și informații despre sesiune, care dezvăluie tehnica, tacticile și procedurile (TTP) atacatorului.
este destinat înregistrării conexiunilor SSH și Telnet. Aceste honeypot-uri sunt adesea expuse pe internet pentru a urmări instrumentele, scripturile și gazdele atacatorilor.
Mesajul meu pentru companiile care cred că nu sunt atacate: „Căutați mai bine”.
— James Snook
Ce este în loguri?
Numărul total de conexiuni
De pe multe gazde au fost înregistrate încercări de conectare repetate. Acest lucru este normal, deoarece scripturile de atac conțin o listă de acreditive și încearcă mai multe combinații. Honeypot-ul Cowrie este configurat să primească anumite combinații de nume de utilizator și parolă. Acest lucru este configurat în fișierul user.db.
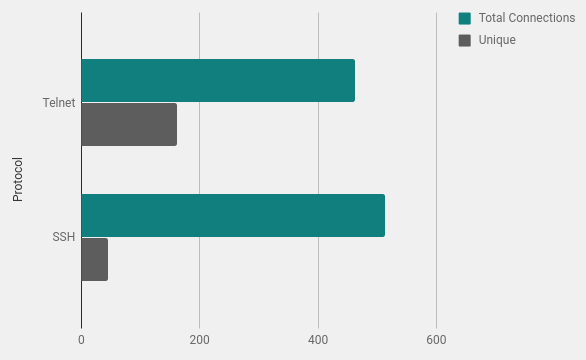
Geografia atacurilor
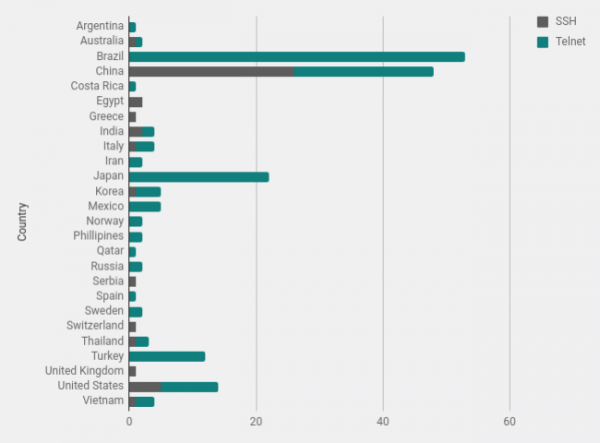
Conform datelor de geolocație de la Maxmind, am calculat numărul de conexiuni din fiecare țară. Brazilia și China conduc cu un avans considerabil, din aceste țări vin frecvent zgomote mari din partea scanerelor.
Proprietarul blocului de rețea
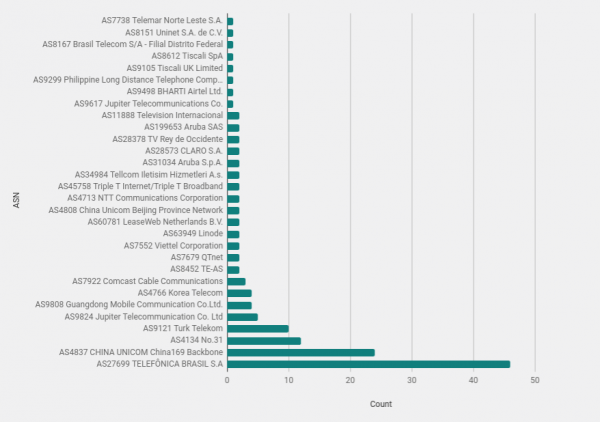
Studiul proprietarilor blocurilor de rețea (ASN) poate dezvălui organizații cu un număr mare de gazde atacatoare. Desigur, în astfel de cazuri, trebuie să ne amintim întotdeauna că multe atacuri provin de la gazde infectate. Este rezonabil să presupunem că majoritatea infractorilor nu sunt atât de proști încât să scaneze rețeaua de pe un computer de acasă.
Porturi deschise pe sistemele atacatoare (date Shodan.io)
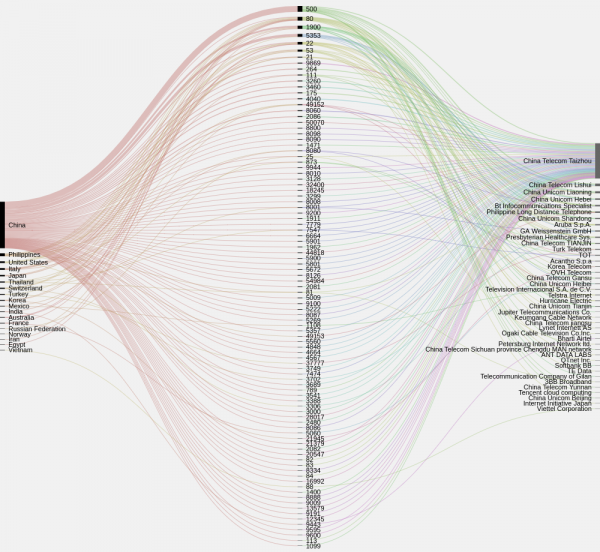
Rularea listei de IP-uri prin excelentul identifică rapid sistemele cu porturi deschise și ce porturi sunt acestea. În imaginea de mai jos este reprezentată concentrația porturilor deschise pe țări și organizații. Ar fi putut fi identificate blocuri de sisteme compromise, dar în limita unei mostre mici nu se observă nimic neobișnuit, în afară de un număr mare de porturi deschise 500 în China.
O descoperire interesantă este numărul mare de sisteme din Brazilia, care nu au porturile 22, 23 sau alte porturi, conform Censys și Shodan. Se pare că acestea sunt conexiuni de la computerele utilizatorilor finali.
Boti? Nu neapărat
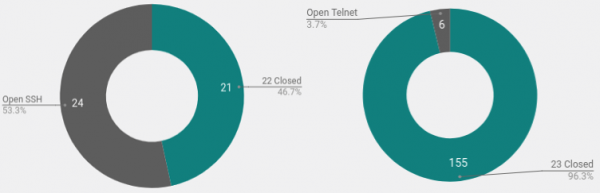
Date pentru porturile 22 și 23 în acea zi au arătat ciudat. Am presupus că majoritatea scanărilor și atacurilor prin parolă provin de la boți. Scriptul se răspândește prin porturi deschise, încercând parole, iar de pe un nou sistem se copiază pe sine și continuă să se răspândească prin aceeași metodă.
Dar aici se observă că doar un număr mic de gazde care scanează telnet au portul 23 deschis. Asta înseamnă că sistemele sunt fie compromise în alt mod, fie infractorii rulează scripturi manual.
Conexiuni de acasă
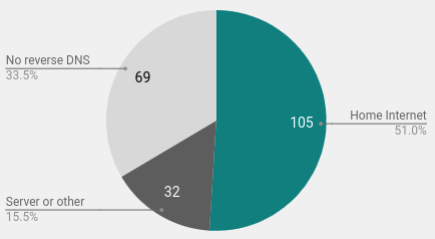
O altă descoperire interesantă a fost numărul mare de utilizatori de acasă din mostră. Cu ajutorul rezolvării inverse am identificat 105 conexiuni din anumite computere de acasă. Pentru multe conexiuni de acasă, rezolvarea inversă DNS arată numele gazdei cu cuvinte precum dsl, home, cable, fiber și așa mai departe.
Învățați și explorați: ridicați propriul honeypot
Recent am scris un scurt ghid despre cum să . Aşa cum am menționat anterior, în cazul nostru am folosit un VPS Digital Ocean în Singapore. În urma analizei de 24 de ore, costul a fost de câțiva cenți, iar timpul de configurare a sistemului a fost de 30 de minute.
În loc să rulezi Cowrie pe internet și să capturezi toată agitația, poți beneficia de honeypot în rețeaua locală. Configurează o notificare dacă sunt trimise cereri către anumite porturi. Acesta poate fi un atacator în rețea, un angajat curios sau un scaner de vulnerabilități.
Conclusions
După ce ai observat acțiunile atacatorilor timp de 24 de ore, devine evident că nu poți identifica un sursă clară a atacurilor într-o anumită organizație, țară sau chiar sistem de operare.
Răspândirea largă a surselor arată că agitația scanării este constantă și nu se asociază cu o sursă specifică. Oricine lucrează pe internet trebuie să se asigure că sistemul său are mai multe niveluri de securitate. O soluție comună și eficientă pentru SSH ar fi mutarea serviciului pe un port înalt ales aleatoriu. Aceasta nu elimină necesitatea unei protecții stricte prin parolă și monitorizare, dar garantează măcar că jurnalele nu sunt umplute cu scanări constante. Conexiunile la un port înalt sunt, cu o probabilitate mai mare, atacuri țintite care te-ar putea interesa.
Adesea, porturile telnet deschise se află pe routere sau alte dispozitive, astfel că acestea nu pot fi mutate ușor pe un port înalt. și — singura modalitate de a te asigura că aceste servicii sunt protejate de un firewall sau sunt dezactivate. Dacă este posibil, nu ar trebui să folosești Telnet deloc, acest protocol nu este criptat. Dacă este necesar și nu există altă opțiune, atâta timp cât îl controlezi cu atenție și folosește parole puternice.
Sursa: habr.com
